






თანამედროვე DevOps გუნდებს სწრაფი მოძრაობა სჭირდებათ, მაგრამ მათ ასევე სჭირდებათ კონტროლი და დაცვა. სწორედ აქ უსაფრთხოების guardrails შემოდით. მოქმედებს როგორც ავტომატური ფენა პოლიტიკის მართვის პროგრამული უზრუნველყოფა განვითარების სასიცოცხლო ციკლის განმავლობაში, ესენი DevOps guardrails დაეხმარეთ გუნდებს სიმტკიცის შენარჩუნებაში CI/CD pipeline security სახიფათო შერწყმების დაბლოკვით, სარისკო კონფიგურაციების გამოვლენით და უსაფრთხო სამუშაო პროცესების ავტომატურად აღსრულებით.
ერთად ქსიგენი Guardrails, ამ დაცვის მართვა ახლახან გამარტივდა. WebUI-ის ახალი ვერსია საშუალებას გაძლევთ ნახოთ, შეცვალოთ და გამოიყენოთ ყველაფერი guardrails პირდაპირ ინტერფეისიდან, რაც პოლიტიკის აღსრულებას ყველა დეველოპერისთვის უფრო სწრაფს და მარტივს ხდის.
სიახლეები: უსაფრთხოების მართვა Guardrails Xygeni WebUI-ში
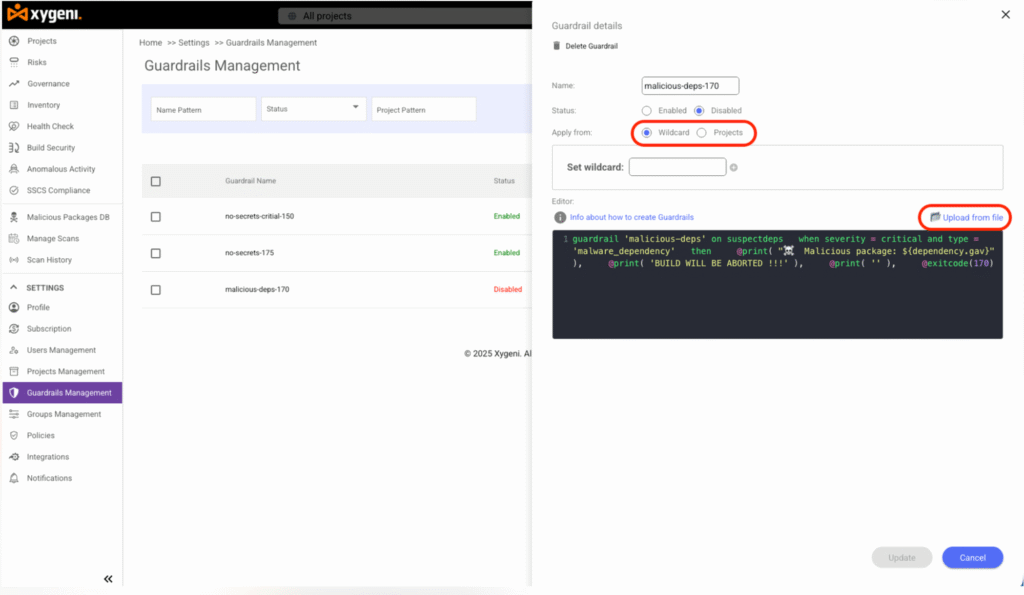
Xygeni-ს უახლესი გამოშვება წარმოგიდგენთ სრულ დამცავი ღობის მართვა პირდაპირ WebUI-ში. გვერდითა პანელში ახალი სექციიდან გუნდებს შეუძლიათ ადვილად ნახონ ყველა აქტიური guardrails, მათი ლოგიკის რედაქტირება და მათი სტატუსის თვალყურის დევნება სხვადასხვა პროექტში.
ამ ინტერფეისიდან შეგიძლიათ:
- ჩამოთვალეთ და გაფილტრეთ ყველა არსებული guardrails მათი ამჟამინდელი მდგომარეობით.
- შექმნა, რედაქტირება და წაშლა guardrails წასვლის გარეშე dashboard.
- ატვირთვა guardrails ფაილიდან ან რედაქტირება ჩაშენებული სინტაქსის რედაქტორის გამოყენებით.
ეს გაუმჯობესება მთელ სამუშაო პროცესს ამარტივებს. წერის ან განახლების ნაცვლად guardrails კონფიგურაციის ფაილების საშუალებით, გუნდებს შეუძლიათ მათი ვიზუალურად მართვა. შედეგად, უსაფრთხოების პოლიტიკა ყველგან თანმიმდევრული რჩება pipelineნაკლები ხელით სამუშაოთი და უკეთესი ხილვადობით.
რა არის უსაფრთხოება Guardrails პროგრამული უზრუნველყოფის განყოფილებაში?
მარტივად რომ ვთქვათ, უსაფრთხოება guardrails არიან ავტომატიზირებული წესები, რომლებიც ხელს უშლის სარისკო ქმედებებს შენს შიგნით განვითარებისა და მიწოდების პროცესი. ისინი თქვენი პოლისის მართვის პროგრამული უზრუნველყოფის ნაწილად მუშაობენ, რაც საშუალებას გაძლევთ აკონტროლოთ ყველა მიმდინარე პროცესი. pipeline დეველოპერების შენელების გარეშე.
ხელით მიმოხილვებზე ან გვიან სტადიაზე სკანირებაზე დაყრდნობის ნაცვლად, ეს DevOps-ები guardrails ავტომატურად აჩერებენ სახიფათო ქცევას, სანამ ის წარმოებაში მოვა. ისინი მოქმედებენ როგორც წინასწარ განსაზღვრული პოლიტიკა, რომელიც რეალურ დროში წყვეტს, რა უნდა დამტკიცდეს, რა უნდა გამოსწორდეს და რა უნდა დაიბლოკოს.
მაგალითად, დამცავი ღობე შეიძლება:
- კოდში საიდუმლოებების აღმოჩენის შემთხვევაში, აწყობა ჩაიშალა.
- შერწყმის დაბლოკვა, როდესაც დამოკიდებულება შეიცავს კრიტიკულ დაუცველობას.
- განლაგების შეჩერება, თუ კონფიგურაციის ფაილი არღვევს უსაფრთხოებას standard.
სხვა სიტყვებით რომ ვთქვათ, უსაფრთხოება guardrails თქვენი DevOps სამუშაო პროცესებისთვის ინტელექტუალური უსაფრთხოების რელსების მსგავსად მოქმედებენ. ისინი ინარჩუნებენ თქვენს pipelineსწრაფი, თავსებადი და უსაფრთხოა, ამავდროულად უზრუნველყოფს თანმიმდევრულობას CI/CD pipeline security ყველა პროექტის მასშტაბით.
როგორ უსაფრთხოება Guardrails გამაგრება CI/CD Pipeline Security
Guardrails არ წარმოადგენს სტატიკურ შემოწმებებს. პირიქით, ეს არის დინამიური პოლიტიკა, რომელიც რეაგირებს თქვენს რეალურ პირობებზე. pipeline.
თითოეული წესი მოიცავს პირობებს (როდესაც ეს მოხდება) და მოქმედებები (მაშინ გააკეთე ეს), ამიტომ თქვენი აწყობა ან შერწყმა ზუსტად მაშინ შეჩერდება, როდესაც დარღვევა გამოჩნდება.
მაგალითად:
- საიდუმლოებების აღმოჩენა: გაჩერება commitროდესაც კოდში API გასაღებები ან ავტორიზაციის მონაცემები ჩნდება.
- დამოკიდებულებების შემოწმება: წარუმატებლობა წარმოიქმნება, თუ ახალი დამოკიდებულება კრიტიკულ CVE-ს შემოიტანს.
- კონფიგურაციების დადასტურება: დროშა IaC შაბლონები ღია პორტებით ან სახიფათო ნაგულისხმევი პარამეტრებით.
იმის გამო, რომ guardrails სირბილი pipeline გაშვების დრო, ისინი უზრუნველყოფენ CI/CD pipeline security გარეშე დასძინა ჩამოსხმადეველოპერებს შეუძლიათ კოდის სწრაფად დაწერა, სისტემა კი წესებს ავტომატურად აღასრულებს.
უფრო ფართო მიმოხილვისთვის CI/CD უსაფრთხოების პრინციპები, იხილეთ OWASP CI/CD უსაფრთხოების სახელმძღვანელო მითითებები.
ქსიგენი Guardrails როგორც DevSecOps-ის პოლიტიკის მართვის პროგრამული უზრუნველყოფა
მისი პოლიტიკის მართვის პროგრამული უზრუნველყოფის ნაწილად, ქსიგენი ხელით წესებს გარდაქმნის ავტომატიზირებული DevOps guardrails ეს სირბილი ყველა პროექტის განმავლობაში. ეს guardrails დეველოპერებისთვის, ოპერაციებისა და შესაბამისობის გუნდებისთვის იგივე უსაფრთხოების პოლიტიკის აღსრულება, რაც გაერთიანებას უწყობს ხელს. CI/CD pipeline security ძალისხმევა კომპანიის მასშტაბით.
თითოეული დამცავი ღობე მიჰყვება მარტივ ლოგიკურ სტრუქტურას, რომელიც განსაზღვრულია შემდეგნაირად: XyFlow, Xygeni-ის დომენ-სპეციფიკური ენა ავტომატიზაციისთვის. წესების ადაპტირება შესაძლებელია სხვადასხვა საჭიროებების დასაკმაყოფილებლად, კრიტიკული საიდუმლოებების დაბლოკვიდან დაწყებული სარისკო კონფიგურაციის ცვლილებების შეჩერებით დამთავრებული, ყველაფერი ნათელი, წასაკითხი გამოთქმების მეშვეობით:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
ეს წესი ნიშნავს, რომ როდესაც კრიტიკული საიდუმლო ან არასწორი კონფიგურაცია გამოჩნდება, აწყობა დაუყოვნებლივ ჩერდება.
ამ გზით, guardrails იმოქმედოს როგორც ინტელექტუალური ფენა ავტომატური პოლიტიკის აღსრულებისთვის, რაც DevSecOps გუნდებს საშუალებას აძლევს შეინარჩუნონ შესაბამისობა კოდის გადაადგილებისას. pipeline.
მორგებული შექმნა Guardrailsრეალური მაგალითები და გამოყენების შემთხვევები
Xygeni მოიცავს მრავალ მზა მაგალითს, რათა გუნდებმა სწრაფად შეძლონ ადაპტაცია:
1. გასვლა კრიტიკულ საკითხებზე
					on any
when severity = 'critical'
then @exitcode(167)
2. ახალი კრიტიკული საიდუმლოებები დაუშვებელია
					on any
when severity = 'critical'
then @exitcode(167)
3. მაღალი სანდოობის არასწორი კონფიგურაციები
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
თითოეული წესი ხელს უწყობს სხვადასხვა ტიპის რისკის თავიდან აცილებას და ყველაფრის მართვა პირდაპირ WebUI-დან არის შესაძლებელი.
გარდა ამისა, Xygeni ინტეგრირებს ერთად GitHub, გიტლაბი, Jenkinsდა Azure DevOps, რომელიც საშუალებას იძლევა guardrails უკან დასაბრუნებლად commit სტატუსის შემოწმება ან კომენტარები ავტომატურად.
უსაფრთხოების დანერგვის საუკეთესო პრაქტიკა Guardrails
მაქსიმალური სარგებლის მისაღებად guardrailsმნიშვნელოვანია, რომ ყველა პროექტში თანმიმდევრული პოლიტიკა იქნას გამოყენებული.
უსაფრთხოების დაყენებისას guardrails, მოეპყარით მათ, როგორც თქვენი პოლიტიკის მართვის პროგრამული უზრუნველყოფის ცოცხალ ნაწილებს. რეგულარულად განაახლეთ თქვენი DevOps guardrails თქვენი ინსტრუმენტებისა და საფრთხეების განვითარებასთან ერთად და გადახედეთ მათ ქცევას ყოველ ჯერზე pipeline უწყვეტი უსაფრთხოების შესანარჩუნებლად.
ქვემოთ მოცემულ ცხრილში შეჯამებულია ძირითადი პრაქტიკები, რომლებიც უნდა დაიცვათ pipelineუსაფრთხო და თავსებადია.
| კატეგორია | საუკეთესო პრაქტიკა | რატომ აქვს მნიშვნელობა |
|---|---|---|
| წვდომის კონტროლის | გამოიყენეთ მინიმალური პრივილეგია ტოკენებისა და მორბენლებისთვის | აღკვეთეთ არაავტორიზებული წვდომა |
| საიდუმლოებების მართვა | კოდში ან ჟურნალებში გამოვლენილი ავტორიზაციის მონაცემების დაბლოკვა | შეამცირეთ გაჟონვის რისკი |
| დამოკიდებულების უსაფრთხოება | ღია კოდის პაკეტების სკანირება და დადასტურება | შეაჩერეთ მავნე პროგრამები და დაუცველი ვერსიები |
| IaC Validation | შეამოწმეთ IaC ფაილები სარისკო კონფიგურაციებისთვის | არასწორად კონფიგურირებული ინფრასტრუქტურის თავიდან აცილება |
| პოლიტიკის აღსრულება | დამატება guardrails დაუცველი შერწყმების დაბლოკვისთვის | შესაბამისობის ავტომატიზაცია პირდაპირ CI/CD |
| უწყვეტი მონიტორინგი | მიმოხილვა guardrails და პოლიტიკა რეგულარულად | შეინახეთ pipelineშეესაბამება უსაფრთხოების მიზნებს |
საბოლოო ფიქრები
უსაფრთხოება guardrails წარმოადგენს პრაქტიკულ ცვლილებას იმაში, თუ როგორ იყენებენ თანამედროვე გუნდები უსაფრთხოებას. შემუშავების ბოლოს შემოწმების დამატების ნაცვლად, ისინი დაცვას პირდაპირ მიწოდების პროცესში ნერგავენ. წესების ავტომატიზირებულ კონტროლად გადაქცევით, გუნდები ამცირებენ შეცდომებს, თავს არიდებენ არასწორ კონფიგურაციებს და ინარჩუნებენ... pipelineდიზაინით უსაფრთხოა.
Xygeni-სთან ერთად Guardrailsორგანიზაციები იძენენ პოლიტიკის მართვის პროგრამული უზრუნველყოფის მოქნილ ფენას, რომელიც ნებისმიერს ეგუება CI/CD გარემო. ეს DevOps-ები guardrails უზრუნველყოს შესაბამისობის უწყვეტი და მარტივი განხორციელება, რაც უზრუნველყოფს უსაფრთხოებისა და პროდუქტიულობის შესაბამისობას განვითარების ყველა ეტაპზე.
დაიწყეთ უფრო უსაფრთხო მშენებლობა pipelineდღეს. განსაზღვრეთ, მართეთ და გამოიყენეთ თქვენი უსაფრთხოება guardrails პირდაპირ Xygeni WebUI-დან და განიცადეთ უფრო სწრაფი გზა უსაფრთხო მიწოდებისთვის.

