






ის slsa ჩარჩო აგრძელებს განვითარებას და ახალი SLSA v1.2 გამოშვება მნიშვნელოვან განახლებებს მოაქვს ყველასთვის, ვინც თანამედროვე ტექნოლოგიებით ქმნის პროგრამულ უზრუნველყოფას pipelineწინა ვერსიებისგან განსხვავებით, SLSA v1.2 უფრო მეტად ფოკუსირებულია პრაქტიკულ ადაპტაციაზე, უფრო მკაცრ წარმომავლობის გარანტიებსა და უფრო მკაფიო წესებზე. slsa-ს დამოწმებარადგან პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების შემთხვევები კვლავ იზრდება, დეველოპერებს ახლა სჭირდებათ მარტივი და საიმედო გზა იმის დასადასტურებლად, თუ როგორ შეიქმნა თითოეული არტეფაქტი და რომელმა სისტემებმა შეეხო მას.
ეს სახელმძღვანელო განმარტავს, თუ რა არის ახალი პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეები v1.2, რატომ slsa ჩარჩო საბაზისო ხდება software supply chain security და როგორ შეგიძლიათ ამ მოთხოვნების ბუნებრივად გამოყენება თქვენს CI და CD სამუშაო პროცესებში.
1. რა არის SLSA და რატომ ეყრდნობიან დეველოპერები SLSA ჩარჩოს
SLSA ნიშნავს პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეებს. slsa ჩარჩო იცავს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს, რადგან ის ამოწმებს, თუ როგორ მიედინება კოდი აწყობის პროცესში, როგორ შედის დამოკიდებულებები პროექტში და როგორ გადაადგილდება არტეფაქტები. pipelineს. ის განსაზღვრავს წარმომავლობის, იზოლაციისა და მთლიანობის მკაფიო წესებს, რათა გუნდებმა ზუსტად გაიგონ, რას აგზავნიან.
დეველოპერები პროგრამული არტეფაქტებისთვის მიწოდების ჯაჭვის დონეებს ეყრდნობიან, რადგან ეს პრაქტიკულ კითხვას პასუხობს. შეგიძლიათ დაამტკიცოთ, თუ როგორ შექმნა თქვენმა აწყობის სისტემამ ბინარული ფაილი და მოხდა თუ არა რაიმეს ჩარევა ამ პროცესში? ეს რეალურად მნიშვნელოვანია. pipelineსადაც დამოკიდებულებები ხშირად იცვლება და აწყობები მრავალ სისტემაზე სრულდება. შედეგად, SLSA ამცირებს დამოკიდებულებების დარღვევის, აწყობის ნაბიჯების კომპრომეტირების და არაავტორიზებული ცვლილებების რისკს, რომლებიც რთულ სამუშაო პროცესებში ჩნდება.
2. რა არის ახალი SLSA v1.2-ში
SLSA v1.2-ში წარმოდგენილია რამდენიმე ცვლილება, რაც დეველოპერული გუნდებისთვის ადაპტაციას უფრო მარტივს და რეალისტურს ხდის. ეს განახლებები ასევე შეესაბამება სპეციფიკაციას იმ მეთოდებთან, თუ როგორ ქმნიან ორგანიზაციები პროგრამულ უზრუნველყოფას დღეს.
უფრო მკაცრი კონსტრუქციის მოთხოვნები
SLSA v1.2 განმარტავს აწყობის იზოლაციის მოთხოვნებს, რათა დეველოპერებმა გაიგონ, თუ რომელი ნაწილები pipeline უნდა იყოს კონტროლირებადი. ეს ამცირებს წინა ვერსიებთან დაკავშირებულ დაბნეულობას და ეხმარება გუნდებს, გამოიყენონ თანმიმდევრული დაცვა მორბენლებისთვის, მშენებლებისა და ორკესტრების შემქმნელებისთვის.
SLSA v1.2 დამოწმების ფორმატის შესწორებები
ახალი ვერსია აახლებს slsa-ს დამოწმების სტრუქტურას, რათა გაამარტივოს მტკიცებულებების გენერირება და გამოყენება. დამოწმებების გაანალიზება ახლა უფრო ადვილია, რაც ინსტრუმენტებს ეხმარება ვერიფიკაციის ავტომატიზაციაში ნაკლები ხელით ნაბიჯებით.
განახლებული წარმომავლობის მოთხოვნები
წარმომავლობის სქემა ახლა უფრო მეტ ინფორმაციას შეიცავს დამოკიდებულებების, აწყობის პარამეტრებისა და სანდო წყაროების შესახებ. შედეგად, უფრო ადვილი ხდება თითოეული არტეფაქტის მისი წარმოშობის კვალის დადგენა.
დამოკიდებულების უსაფრთხოების გაუმჯობესებები
ვინაიდან მიწოდების ჯაჭვზე შეტევები ხშირად კომპრომეტირებული პაკეტებით იწყება, პროგრამული არტეფაქტების მიწოდების ჯაჭვის დონეები v1.2 აძლიერებს მოლოდინებს დამოკიდებულების შერჩევის, ვერსიის კონტროლისა და ვალიდაციის შესახებ.
იზოლაციის უფრო მკაფიო განმარტებები
სპეციფიკაცია აუმჯობესებს ჰერმეტული ბილდებისა და იზოლირებული გარემოს განმარტებებს. ეს საშუალებას აძლევს დეველოპერებს უფრო ზუსტად დაადასტურონ თავიანთი ბილდების ლოგიკა და თავიდან აიცილონ შემთხვევითი ნდობა სახიფათო სისტემებში.
3. SLSA v1.2 წინა ვერსიებთან შედარებით
ქვემოთ მოცემულია ვიზუალური შედარება, რომელიც აჩვენებს, თუ როგორ ცვლის SLSA v1.2 წარმომავლობის, აწყობის იზოლაციისა და slsa დამოწმების მოლოდინებს.
| ფართობი | SLSA v1.1 | SLSA v1.2 |
|---|---|---|
| პროვანს | ძირითადი წარმომავლობა შეზღუდული დამოკიდებულების მეტამონაცემებით | გაფართოებული წარმომავლობა უფრო ღრმა დამოკიდებულებით და აწყობის პარამეტრების თვალყურის დევნებით |
| ატესტაცია | უფრო მკაცრი დამოწმების ფორმატი | დახვეწილი **slsa ატესტაციის** მოდელი უფრო მარტივი ავტომატიზაციისა და ვალიდაციისთვის |
| იზოლაციის შექმნა | ზოგადი იზოლაციის ინსტრუქციები | იზოლირებული მშენებლებისა და ჰერმეტული ნაგებობების უფრო მკაფიო განმარტებები |
| დამოკიდებულების კონტროლი | შეზღუდული მოლოდინები | უფრო მკაცრი წესები დამოკიდებულებების შერჩევის, თვალყურის დევნებისა და გადამოწმებისთვის |
| შვილად აყვანის სირთულე | მოთხოვნებში ხანდახან გაურკვევლობა | უფრო პრაქტიკული და განვითარების გუნდებისთვის უფრო მარტივი გამოსაყენებელი |
4. SLSA-ს ატესტაციის გაგება
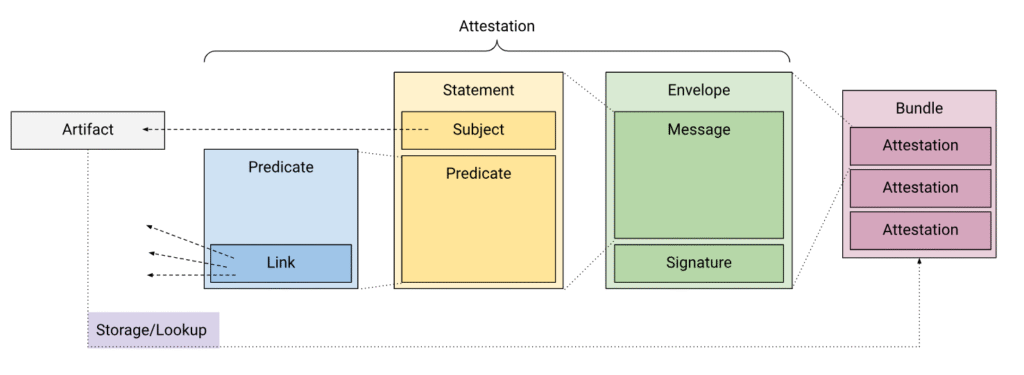
A slsa-ს დამოწმება არის ხელმოწერილი დებულება, რომელიც ადასტურებს, თუ როგორ შეიქმნა პროგრამული უზრუნველყოფის არტეფაქტი. ის აღწერს შექმნის პროცესს, წყაროს, დამოკიდებულებებს და გარემოს, რომელმაც შექმნა ბინარული ფაილი. რადგან ატესტაციები მიჰყვება ფიქსირებულ სქემას, ხელსაწყოებს შეუძლიათ მათი ავტომატურად დადასტურება.
დეველოპერებისთვის ეს ნიშნავს, რომ შეგიძლიათ დაადასტუროთ, რომ ბილდი მოსალოდნელიდან გამომდინარეობს. pipeline და არ იყო შეცვლილი არასანდო სისტემის მიერ. გარდა ამისა, ატესტაციები ხელს უწყობს გაყალბების ადრეულ გამოვლენას, რადგან საეჭვო ცვლილებები პირდაპირ წყაროში ჩნდება.
5. როგორ დაგეხმარებათ Xygeni SLSA v1.2 მოთხოვნების მიღწევაში
Xygeni უზრუნველყოფს დაასრულებს build security ფენის რომელიც მჭიდროდ ემთხვევა slsa ჩარჩოხელით შემოწმებებზე დაყრდნობის ნაცვლად, თქვენ მიიღებთ უწყვეტ შემოწმებებს კოდში, დამოკიდებულებებსა და CI-ში. pipelines.
წარმომავლობისა და ატესტაციის ვალიდაცია
Xygeni ამოწმებს წარმომავლობის ფაილებს, ამოწმებს slsa-ს დამოწმება კონტენტი და ამოწმებს, რომ მეტამონაცემები ემთხვევა მოსალოდნელ წყაროებს.
სკრიპტის შექმნის მონიტორინგი
Xygeni-ის მონიტორები ქმნიან სკრიპტებს არაავტორიზებული ცვლილებების, სახიფათო ბრძანებების ან საეჭვო ქცევის აღმოსაჩენად. pipelines.
დამოკიდებულების ვერიფიკაცია
Xygeni ამოწმებს დამოკიდებულებების მთლიანობას, ვერსიის ისტორიას და ნდობის დონეს, რათა შეამციროს კომპრომეტირებული პაკეტების რისკი.
არტეფაქტის მთლიანობა
Xygeni ამოწმებს არტეფაქტებს ჩარევის აღმოსაჩენად და უზრუნველყოფს, რომ ისინი შეესაბამებოდეს მოსალოდნელ აწყობის შედეგს.
Pipeline Security
Xygeni ადასტურებს, რომ CI და CD pipelines მიჰყვებიან თანმიმდევრულ და უსაფრთხო აწყობის შაბლონებს.
SBOM და მიწოდების ჯაჭვის რუკის შედგენა
Xygeni ქმნის და აანალიზებს SBOMs, რაც გუნდებს ეხმარება დააკმაყოფილონ SLSA provenance და შემდგომი აუდიტის მოთხოვნები.
შედეგად, გუნდებს შეუძლიათ SLSA v1.2 მოლოდინების მიღწევა განვითარების შენელებისა და მრავალი ინსტრუმენტის გაერთიანების გარეშე.
6. დასკვნითი მოსაზრებები SLSA v1.2 განახლების შესახებ
პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეები v1.2-ისთვის უფრო მეტ სიცხადეს და უფრო მყარ გარანტიებს სძენს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს. გარდა ამისა, დეველოპერებს ახლა აქვთ უფრო მარტივი გზა წარმომავლობის გასაგებად, კონსტრუქციის მთლიანობის შესამოწმებლად და თანმიმდევრული კონტროლის დანერგვისთვის. pipelineს. სპეციფიკაციის მიღებაც უფრო ადვილი ხდება და slsa-ს დამოწმება მნიშვნელოვან როლს ასრულებს პროგრამული უზრუნველყოფის შექმნის დამტკიცებაში. ამის წყალობით, გუნდებს შეუძლიათ უფრო ძლიერი ნდობა დაამყარონ მათ მიერ გადაგზავნილი არტეფაქტების მიმართ.
Xygeni-ს საშუალებით შეგიძლიათ გამოიყენოთ slsa ჩარჩო თქვენს არსებულში SDLCგარდა ამისა, თქვენ შეგიძლიათ ავტომატურად დაადასტუროთ წარმომავლობა, მუდმივად შეამოწმოთ დამოკიდებულებები და დაიცვათ თქვენი აწყობები კომპრომეტირებისგან. შედეგად, თქვენ აძლიერებთ თქვენს მიწოდების ჯაჭვს განვითარების შენელების გარეშე.
???? დაიწყე თავისუფალი სასამართლო პროცესი or წიგნის დემო და დაიცავით თქვენი ბილდები SLSA v1.2-ით

