






თანამედროვე DevSecOps გუნდები სწრაფად მოძრაობენ და უსაფრთხოების ამ სიჩქარესთან შესაბამისობაში შენარჩუნება აუცილებელია. სტატიკური და დინამიური ანალიზის გაგება დაგეხმარებათ დაუცველობების ადრეულ ეტაპზე აღმოჩენაში და გამოშვებამდე მათი გამოსწორების დადასტურებაში. პრაქტიკაში, ორივე მეთოდი უსაფრთხოების სფეროში სტატიკური და დინამიური ანალიზის საფუძველს ქმნის, რომელიც მოიცავს კოდის ხარისხს და გაშვების დროს ქცევას.
თუმცა, ეს შედარება განმარტებებს სცილდება. დეველოპერებმა ასევე უნდა გაიგონ სტატიკური და დინამიური ტესტირების განსხვავებები, რათა თითოეული მათგანისთვის სწორი ტექნიკა აირჩიონ. SDLC ფაზა. ანალოგიურად, პრაქტიკაში სტატიკური და დინამიური კოდის ანალიზის მუშაობის პრინციპის შესწავლა გუნდებს ეხმარება პრევენციისა და ვალიდაციის სწორი ინსტრუმენტების გამოყენებაში. სტატიკურ და დინამიურ ანალიზს შორის განსხვავების ცოდნა საშუალებას გაძლევთ თავიდანვე შექმნათ უფრო ძლიერი პროგრამული უზრუნველყოფა. commit წარმოებამდე.
1. სტატიკური vs დინამიური ანალიზი: რატომ არის ის მნიშვნელოვანი
როდესაც უსაფრთხოების ტესტირება მხოლოდ განლაგების შემდეგ ხდება, უკვე გვიანია. შემოწმებების ადრე გადატანა ზოგავს დროს, ამცირებს რისკს და აუმჯობესებს გამოშვების ხარისხს.
სწორედ აქ ხდება სტატიკური ანალიზისა და დინამიური ანალიზის განსხვავება კრიტიკული. სტატიკური ანალიზი იკვლევს კოდს მის გაშვებამდე, ხოლო დინამიური ანალიზი აკვირდება ქცევას აპლიკაციის შესრულებისას.
მისი თქმით, OWASP ტესტირების სახელმძღვანელოამ მეთოდების გაერთიანება პოტენციური და აქტიური რისკების ყველაზე ფართო ხილვადობას გვთავაზობს. მოკლედ, სტატიკური და დინამიური კოდის ანალიზი აკავშირებს განვითარებასა და ტესტირებას, რადგან ის დაუცველობას თავდამსხმელებზე ადრე გამოავლენს.
DevSecOps გუნდებისთვის, ეს მიდგომა უსაფრთხოებას უწყვეტად და ინტეგრირებულად უზრუნველყოფს მთელი პროცესის განმავლობაში. SDLC.
2. რა არის სტატიკური ანალიზი (SAST)
როგორ მუშაობს
სტატიკური ანალიზი აფასებს საწყის კოდს, ბინარულ ფაილებს ან ბაიტკოდს სიკვდილით დასჯის გარეშეის ეძებს უსაფრთხოების ისეთ გავრცელებულ ხარვეზებს, როგორიცაა SQL ინექცია, სუსტი დაშიფვრა ან შეყვანის არაუსაფრთხო ვალიდაცია.
გარდა ამისა, სტატიკური ტესტირების ინსტრუმენტები ინტეგრირდება CI/CD pipelineრათა დეველოპერებმა მიიღონ შეტყობინებები კოდის შექმნისას. მაგალითად, ა pull request, SAST აღნიშნავს დაუცველ ხაზებს და გვთავაზობს უფრო უსაფრთხო ალტერნატივებს.
როდის უნდა გამოიყენოთ იგი
სტატიკური ტესტირება საუკეთესოდ მუშაობს დასაწყისში SDLC, კოდირებისა და აწყობის ეტაპებზე.
როგორც განმარტა NIST SP 800-218მარცხნივ გადაწევა ხელს უშლის ძვირადღირებულ ხელახალ დამუშავებას და აუმჯობესებს მიკვლევადობას. ამიტომ, გამოყენება სტატიკური ტესტირება დინამიური ტესტირების წინააღმდეგ ლოგიკის ადრეული დანერგვა უსაფრთხოების უფრო სწრაფ, იაფ და უფრო პროგნოზირებად შედეგებს გაძლევთ.
3. რა არის დინამიური ანალიზი (DAST)
როგორ მუშაობს
დინამიური ანალიზი იკვლევს აპლიკაციას სანამ ის სრულდება უსაფრთხო გარემოში. კოდის სკანირების ნაცვლად, ის ურთიერთქმედებს საბოლოო წერტილებთან და აკვირდება ქცევას სიმულირებული შეტევების საპასუხოდ.
მაგალითად, DAST ინსტრუმენტმა შეიძლება შეამოწმოს API-ის საბოლოო წერტილები ინექციის ან ავთენტიფიკაციის ხარვეზებზე.
როდის უნდა გამოიყენოთ იგი
დინამიური ტესტირება, როგორც წესი, ხდება სიცოცხლის ციკლის შემდგომ პერიოდში, როგორც კი აპლიკაციის ვერსია ხელმისაწვდომი გახდება.
ის ადასტურებს, რეალურად გამოსაყენებელია თუ არა სტატიკური ხელსაწყოების მიერ აღმოჩენილი დაუცველობები. სტატიკური და დინამიური კოდის ანალიზის მეთოდების შერწყმა ქმნის სრულ უკუკავშირის მარყუჟს პრევენციასა და ვალიდაციას შორის.
4. სტატიკური ანალიზი vs დინამიური ანალიზი: ძირითადი განსხვავებები
ორივე მიდგომა მიზნად ისახავს დაუცველობის იდენტიფიცირებას, თუმცა ისინი განსხვავდებიან მეთოდოლოგიით, ვადებითა და კონტექსტით. ქვემოთ მოცემულ ცხრილში მოცემულია შედარების ცხრილი სტატიკური ტესტირება დინამიური ტესტირების წინააღმდეგ დეველოპერებისთვის მარტივი სიტყვებით.
| ასპექტის | სტატიკური ანალიზი (SAST) | დინამიური ანალიზი (DAST) |
|---|---|---|
| მეთოდოლოგია | კოდის შემოწმება მისი გაშვების გარეშე. | აპლიკაციის ტესტირება მისი აქტიური მუშაობის დროს. |
| ფოკუსის არეალი | კოდის ლოგიკა, მონაცემთა ნაკადი, შეყვანის ვალიდაცია და მყარი კოდირებული საიდუმლოებები. | ავთენტიფიკაცია, კონფიგურაცია და გაშვების დროს ქცევა. |
| ეტაპი SDLC | ადრეულ ეტაპზე, კოდირებისა და აწყობის ეტაპებზე. | მოგვიანებით, სტადიის ან ტესტირების ფაზების დროს. |
| გამოვლენის სიჩქარე | სწრაფი უკუკავშირი IDE-ების შიგნით ან pipelines. | უფრო ნელი უკუკავშირი, რადგან ის აქტიურ გარემოს მოითხოვს. |
| შეზღუდვები | შესაძლოა, გაშვების კონტექსტი აკლდეს ან ლოგიკაზე დამოკიდებული ხარვეზები გამორჩეს. | წყაროს დონის კოდის ან ღრმა ლოგიკური შეცდომების ნახვა შეუძლებელია. |
მოკლედ, სტატიკური და დინამიური კოდის ანალიზი დაგეხმარებათ წინასწარი ბალანსის დამყარებაში.cisიონიზაცია და ვალიდაცია. სტატიკური ანალიზი სწრაფად პოულობს პოტენციურ სისუსტეებს, ხოლო დინამიური ანალიზი ადასტურებს, თუ რა ხდება, როდესაც რეალური მომხმარებლები ურთიერთქმედებენ თქვენს აპლიკაციასთან.
5. რატომ უნდა შევურიგდეთ SAST და DAST აუმჯობესებს უსაფრთხოებას
არცერთი მეთოდი ცალ-ცალკე არ უზრუნველყოფს სრულ დაფარვას. როდესაც ორივე გამოიყენება, უსაფრთხოების სფეროში სტატიკური და დინამიური ანალიზი უზრუნველყოფს უწყვეტ ანალიზს კოდიდან გაშვების დრომდე.
მაგალითად, სტატიკურ ანალიზს შეუძლია არაუსაფრთხო შეკითხვის იდენტიფიცირება, ხოლო დინამიურ ტესტირებას შეუძლია გადაამოწმოს, შესაძლებელია თუ არა ამ შეკითხვის რეალურად გამოყენება.
რადგან ეს ინსტრუმენტები სხვადასხვა დონეზე მუშაობს, ისინი ერთმანეთს აძლიერებენ. გარდა ამისა, სტატიკური და დინამიური ტესტირების გაერთიანება ამცირებს ცრუ განგაშებს, ზრდის დეველოპერების ნდობას და უზრუნველყოფს, რომ გამოშვებამდე შესწორებები დადასტურდეს.
6. როგორ აუმჯობესებს Xygeni სტატიკურ ანალიზს თანამედროვე AppSec შესაძლებლობებით
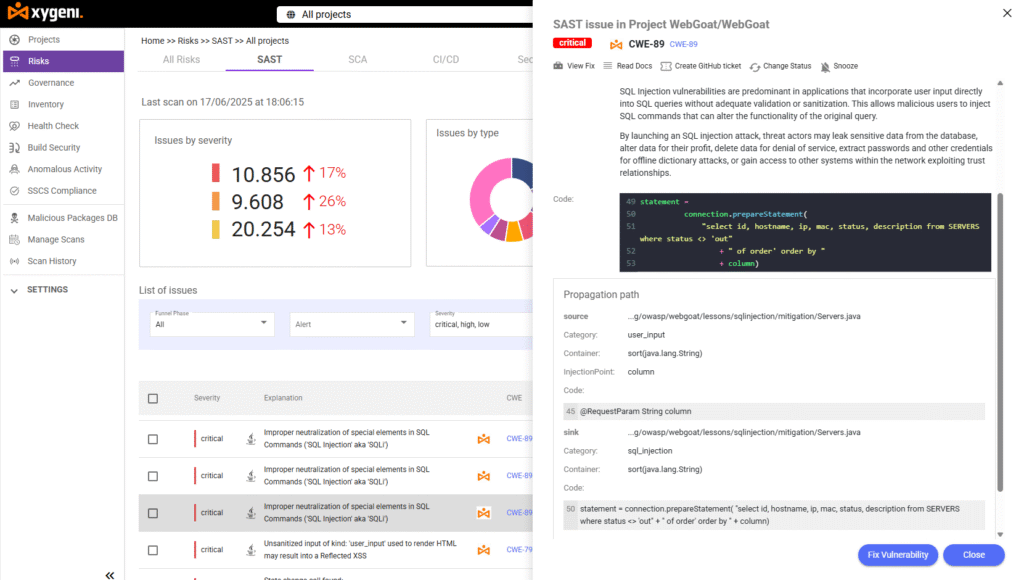
ქსიგენი აუმჯობესებს სტატიკური ანალიზის სამუშაო პროცესებს დინამიურ ანალიზთან შედარებით, სტატიკური ტესტირების უფრო სწრაფი, ზუსტი და დეველოპერებისთვის უფრო მოსახერხებელი გზით გაკეთებით. SAST ძრავა ადრეულ ეტაპზე აფიქსირებს კოდის დაუცველობებს, იყენებს ხელოვნური ინტელექტის მიერ გენერირებულ გამოსწორებებს და ხელს უშლის მავნე კოდის წარმოებაში შესვლას.
ის აღმოაჩენს ინექციის ხარვეზებს, სუსტ დაშიფვრას, არასაიმედო დესერიალიზაციას და მიწოდების ჯაჭვის რისკებს, როგორიცაა ჩაშენებული უკანა კარები.
ერთად ხელოვნური ინტელექტის ავტომატური შეკეთება, დეველოპერები უსაფრთხო კოდის რეკომენდაციებს პირდაპირ თავიანთ pull requestsგარდა ამისა, ჭკვიანური პრიორიტეტიზაცია აფასებს დაუცველობებს ექსპლუატაციის მიხედვით, რაც გუნდებს ეხმარება პირველ რიგში ყველაზე მნიშვნელოვან აღმოჩენებზე ფოკუსირებაში.
მისი თქმით, OWASP-ის საორიენტაციო ნიშანიXygeni აღწევს თითქმის იდეალურ დეტექციის სიზუსტეს მინიმალური ცრუ დადებითი შედეგებით.
ეს საშუალებას აძლევს დეველოპერებს ნაკლები დრო დახარჯონ ხმაურის განხილვაზე და მეტი დრო თავიანთი კოდის ბაზის გაუმჯობესებაზე.
სტატიკური ანალიზის გარდა, Xygeni ასევე აერთიანებს დამატებით მოდულებს:
- SCA მიუწვდომელობით და EPSS-ით: ხაზს უსვამს ექსპლუატაციაში მყოფ დამოკიდებულებებს.
- საიდუმლოებები უსაფრთხოება: აღმოაჩენს და აუქმებს გამოვლენილ რწმუნებათა სიგელებს.
- IaC Security: ამოწმებს Terraform-ის, Kubernetes-ის და CloudFormation-ის შაბლონებს.
- მავნე პროგრამების გამოვლენა: ახდენს თქვენს ბილდებში კომპრომეტირებული პაკეტების იდენტიფიცირებას.
- ASPM Dashboard: უზრუნველყოფს ხილვადობას AppSec-ის ყველა კომპონენტისთვის.
შედეგად, Xygeni გარდაიქმნება სტატიკური vs დინამიური კოდის ანალიზი ერთიან, ავტომატიზირებულ პროცესში, რომელიც ბუნებრივად ჯდება თანამედროვე DevSecOps სამუშაო პროცესებში.
7. დასკვნითი ფიქრები
ორივე მეთოდი აუცილებელია უსაფრთხო პროგრამული უზრუნველყოფის შესაქმნელად. სტატიკური ტესტირება დინამიურ ტესტირებასთან შედარებით კონკურენცია კი არა, პარტნიორობაა. სტატიკური ანალიზი ხელს უწყობს დაუცველობის თავიდან აცილებას კოდირების დროს და დინამიური ანალიზი ადასტურებს, რომ შესწორებები რეალურ პირობებში მუშაობს.
ორივეს ერთად გამოყენება უზრუნველყოფს სრულ ხილვადობას, უფრო სწრაფ აღმოჩენას და უფრო მაღალ სანდოობას.
ერთად აპლიკაციის დაუცველობის სკანირების ინსტრუმენტები Xygeni-ს მსგავსად, გუნდებსაც შეუძლიათ განაცხადის შეტანა სტატიკური და დინამიური ანალიზი უსაფრთხოებაში ავტომატურად, რაც უზრუნველყოფს დაცვის უწყვეტ მუშაობას მიწოდების შენელების გარეშე.
???? დაიწყეთ თქვენი უფასო საცდელი პერიოდი: გააანალიზეთ თქვენი კოდი დაუცველობებზე დღესვე.
???? დაჯავშნეთ დემო ვერსია! ნახეთ, როგორ აუმჯობესებს Xygeni თქვენს AppSec სამუშაო პროცესს.
ავტორის შესახებ
დაწერილია ფატიმა Said, კონტენტ მარკეტინგის მენეჯერი, სპეციალიზირებული აპლიკაციების უსაფრთხოებაში Xygeni Security.
Fátima AppSec-ზე ქმნის დეველოპერებისთვის მოსახერხებელ, კვლევაზე დაფუძნებულ კონტენტს, ASPMდა DevSecOps. ის რთულ ტექნიკურ კონცეფციებს გარდაქმნის მკაფიო, ქმედით ხედვად, რომელიც კიბერუსაფრთხოების ინოვაციას ბიზნესზე ზეგავლენასთან აკავშირებს.

