






Terraform-ის პროგრამული უზრუნველყოფა ღრუბლოვანი ინფრასტრუქტურის მართვის ძირითად ინსტრუმენტად იქცა. დეველოპერები და ოპერაციების გუნდები მას იყენებენ რესურსების კოდის სახით განსაზღვრისთვის, განლაგების ავტომატიზაციისთვის და გარემოს თანმიმდევრულობის შესანარჩუნებლად. რადგან ის ღია კოდისა და მოქნილია, Terraform-ი კრიტიკულ როლს ასრულებს როგორც... terraform iac მდე ტერაფორმის უსაფრთხოება.
თუმცა, ავტომატიზაცია მხოლოდ მაშინ გვეხმარება, როდესაც ის უსაფრთხოდ გამოიყენება. ერთი შეცდომა, როგორიცაა AWS Security Group-ის მთელ ინტერნეტზე გახსნა, შეიძლება სერიოზული რისკების შექმნას იწვევდეს. ბოლოდროინდელი კვლევა აჩვენებს, თუ როგორ მოქმედებენ თავდამსხმელები... Terraform-ის დარღვევის სამიზნე IaC სამუშაოებისწორედ ამიტომ გუნდებმა უნდა დაიცვან ტერაფორმის საუკეთესო პრაქტიკა დასაწყისიდან. ამ ხშირად დასმულ კითხვაში ჩვენ ვპასუხობთ Terraform-ის შესახებ ყველაზე ხშირად დასმულ კითხვებს და გაჩვენებთ, თუ როგორ გამოიყენოთ ეს უსაფრთხო DevSecOps სამუშაო პროცესში.
რა არის Terraform პროგრამული უზრუნველყოფა?
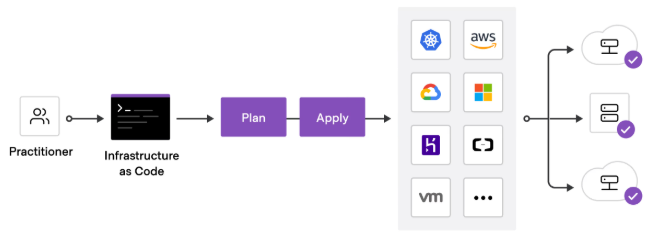
Terraform-ის პროგრამული უზრუნველყოფა არის ღია კოდის ინფრასტრუქტურა, როგორც კოდი (IaC) ინსტრუმენტი შექმნილია HashiCorpის საშუალებას აძლევს დეველოპერებს განსაზღვრონ ინფრასტრუქტურა HCL-ში დაწერილი მარტივი კონფიგურაციის ფაილებით (HashiCorp კონფიგურაციის ენა). Terraform-ის საშუალებით შეგიძლიათ გამოაცხადოთ რესურსების სასურველი მდგომარეობა, როგორიცაა EC2 ინსტანციები, S3 ბაკეტები ან Kubernetes კლასტერები, და ინსტრუმენტი ამუშავებს მათ შექმნას ან განახლებას შესაბამისობისთვის.
ხელით ღრუბლოვანი უზრუნველყოფისგან განსხვავებით, terraform ინფრასტრუქტურა, როგორც კოდი უზრუნველყოფს თანმიმდევრულობას სხვადასხვა გარემოში. უსაფრთხოების მიზნით, ის ამცირებს ადამიანურ შეცდომას კონფიგურაციების კოდის სახით კოდირებით. ბევრი გუნდი ასევე ინტეგრირებს ტერაფორმის უსაფრთხოება სკანირებას ახდენს ისეთი რისკების აღმოსაჩენად, როგორიცაა დაუშიფრავი საცავი ან ზედმეტად ფართო IAM როლები.
რისთვის გამოიყენება Terraform პროგრამული უზრუნველყოფა?
გუნდები იყენებენ ტერაფორმის პროგრამული უზრუნველყოფა მრავალღრუბლოვან გარემოში ინფრასტრუქტურის სამართავად. გავრცელებული გამოყენების შემთხვევები მოიცავს:
- გამოთვლითი, საცავის და ქსელური რესურსების უზრუნველყოფა.
- Kubernetes-ის კლასტერების მართვა.
- განლაგების ავტომატიზაცია CI/CD pipelines.
- ღრუბლოვანი სამუშაო დატვირთვებისთვის თანმიმდევრული უსაფრთხოების წესების გამოყენება.
გარდა ამისა, ტერაფორმის უსაფრთხოება შესაძლებელს ხდის განსაზღვრას guardrails კოდის სახით. მაგალითად, შეგიძლიათ RDS მონაცემთა ბაზებისთვის დაშიფვრის დაწესება ან შემომავალი ტრაფიკის შეზღუდვა terraform iac შაბლონები. ეს ხელს უშლის სარისკო დეფოლტების წარმოებაში მოხვედრას.
როგორ მუშაობს Terraform? IaC მუშაობა?
Terraform iac მუშაობს მარტივი, მაგრამ ძლიერი ნაკადით:
- დაწერეთ → რესურსების განსაზღვრა
.tffiles. - გეგმა → ცვლილებების წინასწარი გადახედვა
terraform plan. - მიმართვა → სასურველი მდგომარეობის აღსრულება
terraform apply.
რადგან Terraform აკონტროლებს რესურსებს მდგომარეობის ფაილში, მან ზუსტად იცის, რა არსებობს და რა უნდა შეიცვალოს. უსაფრთხოების თვალსაზრისით, ეს კრიტიკულად მნიშვნელოვანია. მაგალითად, თუ S3 ბაკეტი დაშიფრულიდან დაუშიფრავზე გადადის, Terraform-ს შეუძლია მისი აღმოჩენა და გამოსწორება. ინტეგრირება ტერაფორმის უსაფრთხოება ამ პროცესის შემოწმება უზრუნველყოფს, რომ დაუცველი რესურსები არასდროს განთავსდეს.
როგორ გამოვიყენოთ Terraform უსაფრთხოებისთვის და IaC?
თქვენ შეგიძლიათ გამოიყენოთ ტერაფორმის პროგრამული უზრუნველყოფა თქვენი ინფრასტრუქტურის აღმწერი კონფიგურაციის ფაილების დაწერით და შემდეგ მათი თქვენი ღრუბლოვანი პროვაიდერის მეშვეობით გამოყენებით. terraform iac, ეს ფაილები მოქმედებენ როგორც ნახაზები, რომლებიც თანმიმდევრულად განსაზღვრავენ სერვერებს, ქსელს, შენახვას და ნებართვებს.
მაგალითად, შეგიძლიათ გამოიყენოთ Terraform Linux სერვერების უზრუნველსაყოფად, Kubernetes კლასტერების კონფიგურაციისთვის ან AWS Security Groups-ის სამართავად. გარდა ამისა, ბევრი გუნდი ეყრდნობა ტერაფორმის უსაფრთხოება დაშიფვრის აღსრულების, IAM პოლიტიკის შეზღუდვის და საიდუმლოებების ავტომატურად როტაციის პრაქტიკები.
თუმცა, Terraform-ის უსაფრთხო გამოყენება დისციპლინაზე მეტს მოითხოვს. მხოლოდ ხელით მიმოხილვები მასშტაბირებას ვერ უზრუნველყოფს. სწორედ ამიტომ, გუნდებს სჭირდებათ IaC security ინსტრუმენტები რომლებიც ავტომატურად სკანირებს Terraform ფაილებს, ბლოკავს არაუსაფრთხო ნაგულისხმევ პარამეტრებს, როგორიცაა ღია უსაფრთხოების ჯგუფები და აღასრულებს guardrails პირდაპირ CI/CD pipelineს. როგორც CI/CD ვითარდება, ემთხვევა უსაფრთხოების standards for pipelines 2025 წელს ხდება არსებითი.
ამ პრაქტიკებისა და ინსტრუმენტების ინტეგრირებით, ტერაფორმის პროგრამული უზრუნველყოფა ავტომატიზაციის მიღმა გადის. ის უსაფრთხოების მექანიზმად იქცევა, სადაც ინფრასტრუქტურაში შეტანილი ყველა ცვლილება წარმოებამდე უსაფრთხოების შემოწმებას გადის.
როგორ დავაინსტალიროთ Terraform პროგრამა?
ინსტალაცია ტერაფორმის პროგრამული უზრუნველყოფა მარტივია. Linux-ზე შეგიძლიათ გამოიყენოთ apt install terraform (Ubuntu) ან yum install terraform (Red Hat). macOS-ზე შეგიძლიათ გამოიყენოთ Homebrew. Windows-ის დეველოპერები, როგორც წესი, მას WSL-ში ან კონტეინერებში ამუშავებენ.
უსაფრთხოების მიზნით, ყოველთვის ჩამოტვირთეთ HashiCorp-ის ოფიციალური წყაროებიდან. არ ენდოთ დაუდასტურებელ ვერსიებს. ინსტალაციის შემდეგ, შეამოწმეთ თქვენი ვერსია:
terraform version
Terraform-ის პროგრამული უზრუნველყოფა უფასოა?
დიახ. Terraform-ის პროგრამული უზრუნველყოფა ღია კოდისაა და მისი გამოყენება უფასოა. თუმცა, HashiCorp ასევე გთავაზობთ Terraform Cloud-სა და Terraform-ს. Enterprise თანამშრომლობისთვის, პოლიტიკის აღსრულებისა და გაფართოებული ფუნქციებისთვის.
უმეტესი გუნდების შემთხვევაში, უფასო, ღია კოდის ვერსიით დაწყება კარგად მუშაობს. სამუშაო დატვირთვის ზრდასთან ერთად, Terraform Cloud ამატებს ისეთ შესაძლებლობებს, როგორიცაა დისტანციური მდგომარეობის მართვა და როლებზე დაფუძნებული წვდომის კონტროლი, რაც აუმჯობესებს... ტერაფორმის უსაფრთხოება მასშტაბით.
რა არის Terraform Cloud და რატომ არის ის მნიშვნელოვანი უსაფრთხოებისთვის?
Terraform Cloud არის SaaS პლატფორმა, რომელიც აფართოებს terraform iac თანამშრომლობის ფუნქციებით. ის დისტანციურად ინახავს მდგომარეობის ფაილებს, მართავს სამუშაო სივრცეებს მრავალი გუნდისთვის და აერთიანებს პოლიტიკას Sentinel-თან.
მდებარეობა ტერაფორმის უსაფრთხოება პერსპექტივიდან, ეს მნიშვნელოვანია, რადგან მდგომარეობის ადგილობრივად შენახვას შეუძლია leak secretან კონფლიქტების შექმნა. Terraform Cloud ინარჩუნებს მდგომარეობის დაცვას, ვერსიებად და აუდიტადობას. CI/CD pipelines, ეს ხელს უშლის არასწორ კონფიგურაციებს და ყველა ცვლილებას ხილვადობას მატებს.
რა არის Terraform მოდული?
Terraform მოდული არის მრავალჯერადი გამოყენების პაკეტი. IaC კოდი. გარემოში ერთი და იგივე ბლოკების გამეორების ნაცვლად, შეგიძლიათ მოდულის იმპორტი და მისი ცვლადებით კონფიგურაცია.
მაგალითად, S3 ბაკეტის მოდულს შეუძლია ნაგულისხმევად დააწესოს დაშიფვრა, ჟურნალირება და წვდომის შეზღუდვები. ეს ქმნის ტერაფორმის უსაფრთხოება უფრო ძლიერი, რადგან გუნდები ხელახლა იყენებენ გამაგრებულ შაბლონებს დაუცველი შაბლონების ხელახლა გამოგონების ნაცვლად. ტერაფორმის საუკეთესო პრაქტიკა, მოდულები ყოველთვის უნდა ახორციელებდნენ მინიმალური პრივილეგიების გამოყენებას და თავიდან უნდა აცილებდნენ მგრძნობიარე ნაგულისხმევი პარამეტრების გამოვლენას.
როგორ ვმართოთ AWS უსაფრთხოების ჯგუფები Terraform-ის გამოყენებით?
AWS Security Group ვირტუალური firewall-ის მსგავსად მოქმედებს. Terraform-ში თქვენ მას განსაზღვრავთ aws_security_group რესურსი.
მაგალითად, ეს კონფიგურაცია ინტერნეტში 22-ე პორტს ხსნის:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
მიუხედავად იმისა, რომ ის მუშაობს, ის დიდ რისკს ქმნის. თავდამსხმელები მუდმივად სკანირებენ ღია SSH პორტებს. ამის ნაცვლად, შეზღუდეთ წვდომა სანდო IP მისამართებზე და ავტომატიზირეთ მიმოხილვები. CI/CD. With terraform iac, შეგიძლიათ უსაფრთხო ნაგულისხმევი პარამეტრების კოდირება და ტერაფორმის უსაფრთხოება სკანირებისას შეგიძლიათ დაბლოკოთ ისეთი წესები, როგორიცაა 0.0.0.0/0 სანამ ისინი წარმოებაში მოხვდებიან.
რა არის Terraform-ის საუკეთესო პრაქტიკა უსაფრთხოებისა და... IaC?
შემდეგ terraform საუკეთესო პრაქტიკა ეხმარება გუნდებს გააუმჯობესონ როგორც საიმედოობა, ასევე უსაფრთხოება. მკაფიო წესების გარეშე, ავტომატიზაციამ შეიძლება შექმნას რისკები მათი გადაჭრის ნაცვლად. სტრუქტურირებული სამუშაო პროცესებით და guardrailsთუმცა, ყოველი ცვლილება უფრო უსაფრთხო და პროგნოზირებადი ხდება.
ზოგიერთი ყველაზე მნიშვნელოვანი terraform iac საუკეთესო პრაქტიკა მოიცავს:
- გამოიყენეთ მოდულები კონფიგურაციების მოდულური და მრავალჯერადი გამოყენების შესანარჩუნებლად → მოდულარობა გამორიცხავს გამეორებას და უზრუნველყოფს თანმიმდევრულობას.
- დაშიფრეთ მგრძნობიარე მონაცემები და არასოდეს დაშიფროთ საიდუმლოებები → საიდუმლოებები უსაფრთხოდ უნდა ინახებოდეს და არა საცავების შიგნით.
- შეინახეთ მდგომარეობის ფაილები უსაფრთხო ბექენდებში, როგორიცაა Terraform Cloud → ადგილობრივი სახელმწიფო ფაილები ზრდის კონფლიქტების ან გაჟონვის შანსს.
- შაბლონების ვალიდაცია CI/CD pipelines → შემოწმება pipelineშეაჩერეთ არასწორი კონფიგურაციები წარმოებამდე.
- IAM პოლიტიკებზე მინიმალური პრივილეგიის გამოყენება → შეზღუდეთ ნებართვები თითოეული რესურსისთვის მკაცრად აუცილებელ ზომებამდე.
გარდა ამისა, მხოლოდ ხელით შესრულებულ მიმოხილვებზე დაყრდნობა არასდროს არის საკმარისი. IaC security ინსტრუმენტები Terraform-ის შაბლონების ავტომატური სკანირება, ისეთი სახიფათო ნაგულისხმევი პარამეტრების აღმოჩენა, როგორიცაა ღია უსაფრთხოების ჯგუფები ან დაუშიფრავი საცავი და მათი აღსრულება guardrails შიგნით pipelines.
შედეგად, გუნდები, რომლებიც იღებენ ტერაფორმის პროგრამული უზრუნველყოფა როგორც მათი DevSecOps სამუშაო პროცესების ნაწილი, ისინი ყველაზე მეტ სარგებელს იღებენ, როდესაც უსაფრთხოებას კოდად აღიქვამენ. ტერაფორმის უსაფრთხოება ინტეგრირებული ჩეკები CI/CD, სახიფათო რესურსები მუდმივად იბლოკება. ამ გზით, terraform iac ხდება არა მხოლოდ განლაგების ავტომატიზაციის საშუალება, არამედ დამცავი საშუალება, რომელიც დიზაინით იცავს ინფრასტრუქტურას.
როგორ ეხმარება Xygeni გუნდებს Terraform-ის უსაფრთხოების საუკეთესო პრაქტიკის გამოყენებაში
Terraform-ი თანმიმდევრულობას უზრუნველყოფს, მაგრამ მხოლოდ იმ შემთხვევაში, თუ გუნდები მას სწორად გამოიყენებენ. ხელით მიმოხილვები არ მასშტაბირდება. ქსიგენი პირდაპირ ინტეგრირდება CI/CD ავტომატიზირება ტერაფორმის უსაფრთხოება ამოწმებს და აღასრულებს guardrails on terraform iac.
- რისკების ადრეულ ეტაპზე აღმოჩენა → სკანირებს Terraform-ის შაბლონებს ღია უსაფრთხოების ჯგუფების, დაუშიფრავი რესურსების ან wildcard IAM როლებისთვის.
- საიდუმლოებების დაცვა → უზრუნველყოფს, რომ მგრძნობიარე მონაცემები არასდროს commitჩაწერილია უბრალო ტექსტში.
- უსაფრთხო სამუშაო დატვირთვები → აფიქსირებს CVE-ებს, მავნე პროგრამებს და არასწორ კონფიგურაციებს Terraform-ის მიერ განსაზღვრულ კონტეინერის სურათებში.
- ავტომატიზაცია რემედიაცია → AutoFix ქმნის უსაფრთხო pull requests დაუცველი შაბლონების გასასწორებლად.
შედეგად, გუნდები მიმართავენ ტერაფორმის საუკეთესო პრაქტიკა ნაგულისხმევად. ხელით შემოწმებებზე დაყრდნობის ნაცვლად, Xygeni უზრუნველყოფს ყველაფერს commit მდე pipeline ახორციელებს ტერაფორმის პროგრამული უზრუნველყოფა უსაფრთხოება მასშტაბურად.
დასკვნა: Terraform-ის სამუშაო პროცესების უსაფრთხოება თავიდანვე
Terraform-ის პროგრამული უზრუნველყოფა დეველოპერებს აძლევს ინფრასტრუქტურის კოდის სახით განსაზღვრის სწრაფ და საიმედო გზას. თუმცა, უსაფრთხოების გამოტოვება იწვევს ისეთ პრობლემებს, როგორიცაა არასწორად კონფიგურირებული უსაფრთხოების ჯგუფები, დაუშიფრავი მონაცემთა ბაზები ან გაჟონილი საიდუმლოებები. ამ მიზეზით, დამუშავება terraform iac რადგან როგორც ავტომატიზაცია, ასევე უსაფრთხოება აუცილებელია.
მაგალითად, პოლიტიკის კოდირება კოდის სახით ხელს უშლის არაუსაფრთხო ნაგულისხმევი პარამეტრების განლაგებას. გარდა ამისა, ავტომატური სკანირება CI/CD pipelines ქმნის უსაფრთხოების ბადეს, რომელიც გამოშვებამდე არასწორ კონფიგურაციებს აფიქსირებს. გარდა ამისა, გამოყენება ტერაფორმის საუკეთესო პრაქტიკა მოდულურის მსგავსი playbooks, მინიმალური პრივილეგიები და საიდუმლო დაცვა ყველა გარემოს თანმიმდევრულობას ინარჩუნებს.
შედეგად, გაერთიანება ტერაფორმის უსაფრთხოება ამოწმებს IaC ავტომატიზაცია გუნდებს ეხმარება სწრაფად იმოძრაონ კონტროლის დაკარგვის გარეშე. პრაქტიკაში, ეს ნიშნავს, რომ დეველოპერებს შეუძლიათ ინოვაციების განხორციელება, ხოლო guardrails დარწმუნდით, რომ ყველა რესურსი უსაფრთხოდ დარჩება. ამიტომ, მიღება ტერაფორმის პროგრამული უზრუნველყოფა ძლიერთან ერთად terraform iac და უსაფრთხოების პრაქტიკა არა მხოლოდ ეფექტურია, არამედ ქმნის საიმედო და მდგრად ღრუბლოვან გარემოს.

