






CVE შეფასება და CVE უსაფრთხოება აუცილებელია თანამედროვე პროგრამული უზრუნველყოფის აპლიკაციების ახალი კიბერ საფრთხეებისგან დასაცავად. დაუცველობების იდენტიფიცირება და პრიორიტეტების ეფექტურად განსაზღვრა ორგანიზაციებს საშუალებას აძლევს, პირველ რიგში, ყველაზე კრიტიკულ რისკებს გაუმკლავდნენ. CVE შეფასება უზრუნველყოფს... standardდაუცველობების სიმძიმის მიხედვით რანჟირების ეს სისტემური გზაა, ხოლო CVE უსაფრთხოების პრაქტიკა უზრუნველყოფს ამ რისკების სათანადო მართვას და შემცირებას.
In 2025, გამოქვეყნდა 48,185 CVE, 2024 წლის 39,962-თან შედარებით, ეს მაჩვენებელი 20.6%-ით გაიზარდა, ხოლო 38%-ს მაღალი ან კრიტიკული სიმძიმის სტატუსი მიენიჭა. მოცულობის ასეთი სწრაფი ზრდის გათვალისწინებით, ძლიერი CVE შეფასებისა და უსაფრთხოების სტრატეგიის ქონა აღარ არის არჩევითი; ეს აუცილებლობაა.
უფრო დიდი პრობლემა მხოლოდ მოცულობა არ არის, არამედ ის, რომ ტრადიციული ანალიზი ვერ ახერხებს მასთან ტემპის შენარჩუნებას. NIST-ის NVD-მ 2025 წელს თითქმის 42 000 CVE გაამდიდრა, რაც 45%-ით მეტია წინა წელთან შედარებით, მაგრამ ეს მაინც არ იყო საკმარისი მზარდი წარდგენების შესანარჩუნებლად. პირდაპირი შედეგის გამო, 2025 წელს ახლად გამოვლენილი CVE-ების მხოლოდ 28%-მა მიიღო სრული NVD გამდიდრება (CVSS ქულა, CWE კლასიფიკაცია, CPE მონაცემები), რაც მკვეთრად შემცირდა 2024 წლის 46.2%-თან შედარებით. ეს რიცხვები ხაზს უსვამს ორგანიზაციებისთვის მზარდ აუცილებლობას, რომ ჰქონდეთ საკუთარი CVE უსაფრთხოების ზომები და არ დაეყრდნონ მხოლოდ NVD მონაცემების დროულად მოსვლას.
რა არის CVE ქულა და რატომ არის ის მნიშვნელოვანი CVE უსაფრთხოებისთვის?
CVE ნიშნავს საერთო დაუცველობებსა და ექსპოზიციებს, რაც წარმოადგენს საჯაროდ გამოქვეყნებული კიბერუსაფრთხოების დაუცველობებისა და ექსპოზიციების სიას. CVE სიაში თითოეულ ჩანაწერს აქვს უნიკალური იდენტიფიკატორი, რომელსაც ეწოდება CVE ID და რომელიც კონკრეტულად მიუთითებს დაუცველობაზე. ამ სისტემას მართავს MITRE Corporation. standardდაუცველობების იდენტიფიცირებისა და კატალოგიზაციის ინსტრუქციის შესწავლა. ეს უზრუნველყოფს, რომ კიბერუსაფრთხოების სფეროში მომუშავე ყველა პირი კონკრეტული საფრთხეების განხილვისას ერთსა და იმავე მითითებას გამოიყენებს.
CVE ქულების განსაზღვრა გულისხმობს CVE-ს თითოეული ჩანაწერის შეფასებას და მისი სიმძიმის მიხედვით რიცხვითი ქულის მინიჭებას. ეს ქულა ეხმარება ორგანიზაციებს დაუცველობის მოგვარების პრიორიტეტულობის დონის განსაზღვრაში.
ეს მათ საშუალებას აძლევს ეფექტურად გაანაწილონ რესურსები და შეამცირონ პოტენციური რისკები. CVE შეფასების სისტემა აფასებს ისეთ ფაქტორებს, როგორიცაა ექსპლუატაციის სიმარტივე. ის ასევე ითვალისწინებს გავლენას კონფიდენციალურობაზე, მთლიანობასა და ხელმისაწვდომობაზე (ხშირად მოიხსენიება, როგორც „CIA ტრიადა“). გარდა ამისა, ის აფასებს გამოსწორების პოტენციალს.
როგორ მუშაობს NVD, MITRE CVE სია და CVE შეფასება ერთად
ეროვნული დაუცველობის მონაცემთა ბაზის (NVD) და MITRE სიადა CVE უსაფრთხოება აუცილებელია იმის გასაგებად, თუ როგორ მართავენ დაუცველობებს კიბერუსაფრთხოების ეკოსისტემაში.
MITRE CVE სია იწყება დაუცველობების იდენტიფიცირებით და მათთვის CVE ID-ის მინიჭებით. თუმცა, ეს სია თითოეული დაუცველობის შესახებ მხოლოდ ძირითად ინფორმაციას გვაწვდის. NVD, რომელსაც მართავს ეროვნული ინსტიტუტი Standardდა ტექნოლოგიები (NIST), ამდიდრებს ამ მონაცემებს დეტალური აღწერილობების, ცნობების და რაც მთავარია, CVE ქულების მიწოდებით დაუცველობის შეფასების საერთო სისტემა (CVSS).
NVD არის მთავარი რესურსი, რადგან ის ემსახურება როგორც საცავს standards-ზე დაფუძნებული დაუცველობის მონაცემები, რაც ორგანიზაციებს ეხმარება დაუცველობის გავლენის უფრო სრულყოფილად გაგებაში. NVD მოიცავს არა მხოლოდ CVSS ქულებს, არამედ ისეთ სიღრმისეულ ინფორმაციასაც, როგორიცაა:
- დეტალური აღწერილობები თითოეული დაუცველობის შესახებ, მათ შორის ტექნიკური დეტალები და კონტექსტი, რომელშიც შეიძლება დაუცველობის გამოყენება.
- გავლენის მეტრიკა რომლებიც აჩვენებს, თუ როგორ შეიძლება დაუცველობამ გავლენა მოახდინოს ორგანიზაციის სისტემის სხვადასხვა ნაწილზე.
- ინფორმაცია გამოსწორების შესახებ როგორიცაა ბმულები პატჩებზე, საკონსულტაციო ინსტრუქციებსა და შემარბილებელ ზომებზე.
თავისი ყოვლისმომცველი ბუნების გამო, NVD ორგანიზაციებისთვის ძირითადი წყაროა, როდესაც მათ სჭირდებათ დაუცველობის რეალურ სამყაროზე ზემოქმედების შეფასება და მისი ეფექტურად მოგვარების გზების გაგება.
CVSS: კიბერუსაფრთხოებაში ყველაზე გავრცელებული CVE შეფასების სისტემა
CVE ქულების დასადგენად ყველაზე ფართოდ გამოყენებული მეთოდია დაუცველობის შეფასების საერთო სისტემა (CVSS), რომელსაც ინციდენტებზე რეაგირებისა და უსაფრთხოების ჯგუფების ფორუმი (FIRST) აწარმოებს და ავითარებს. CVSS უზრუნველყოფს standardდაუცველობების სიმძიმის გაზომვის ეს ორგანიზებული მეთოდი აადვილებს ორგანიზაციებისთვის იმის პრიორიტეტულობის განსაზღვრას, თუ რომელ მათგანზე უნდა გაამახვილონ ყურადღება პირველ რიგში.
კერძოდ, CVSS დაუცველობებს 0-დან 10-მდე შკალით აფასებს. აქ 0 რისკის არარსებობას აღნიშნავს, ხოლო 10 - სიმძიმის უმაღლეს დონეს. გარდა ამისა, ქულების მინიჭება ოთხ ძირითად მეტრულ ჯგუფს ეფუძნება:
საბაზისო ქულა:
ეს ასახავს დაუცველობის შინაგან მახასიათებლებს, რომლებიც დროთა განმავლობაში და მომხმარებლის გარემოში მუდმივია. საბაზისო ქულა ითვალისწინებს ისეთ ფაქტორებს, როგორიცაა ექსპლუატაცია. ეს ეხება იმას, თუ რამდენად მარტივია დაუცველობის ექსპლუატაცია. ის ასევე აფასებს გავლენას კონფიდენციალურობაზე, მთლიანობასა და ხელმისაწვდომობაზე.
დროებითი ქულა:
ეს ცვლის საბაზისო ქულას დროთა განმავლობაში შეცვლილი ფაქტორების მიხედვით, მაგალითად, ხელმისაწვდომია თუ არა გამოსწორება ან აქტიურად გამოიყენება თუ არა ექსპლოიტი. დროითი მეტრიკები მოიცავს ექსპლოიტის კოდის სიმწიფეს, გამოსწორების დონეს და ანგარიშის სანდოობას.
ეკოლოგიური ქულა:
ეს ორგანიზაციებს საშუალებას აძლევს, CVSS ქულა მოარგონ ისე, რომ ასახავდეს დაუცველობის გავლენას მათ კონკრეტულ გარემოზე. ის ითვალისწინებს ისეთ ფაქტორებს, როგორიცაა დაზარალებული სისტემის მნიშვნელობა და პოტენციური თანმხლები ზიანი.
დამატებითი მეტრული ჯგუფი:
ის წარმოდგენილია CVSS v4.0-ში და გვაწვდის დამატებით კონტექსტს, რომელსაც შეუძლია გავლენა მოახდინოს რისკის საერთო შეფასებაზე. ეს მოიცავს ისეთ მოსაზრებებს, როგორიცაა უსაფრთხოების მოთხოვნები, ავტომატიზირებადი მეტრიკები (რომლებიც ზომავენ, თუ როგორ მოქმედებს ავტომატიზაცია ექსპლუატაციაზე) და უნიკალური მახასიათებლები, რომლებიც შეიძლება არ ჯდებოდეს სხვა მეტრიკულ ჯგუფებში. მიუხედავად იმისა, რომ CVSS-ის საერთო ქულა არ მოიცავს ამ მეტრიკებს, ისინი გვთავაზობენ ღირებულ ინფორმაციას. შედეგად, ისინი ეხმარებიან ორგანიზაციებს უფრო ინფორმირებული გადაწყვეტილებების მიღებაში.cisიონები დაუცველობების მართვის შესახებ.
უახლესი ვერსია, CVSS v4.0, დაუცველობის შეფასების სიზუსტისა და გამოყენებადობის გასაუმჯობესებლად, CVSS v4.0 უფრო ეფექტურად ასახავს დაუცველობის სირთულესა და კონტექსტს. ეს უზრუნველყოფს, რომ ქულები უფრო წინასწარი ინფორმაციის წყარო იყოს.cisრეალური რისკის ასახვა.
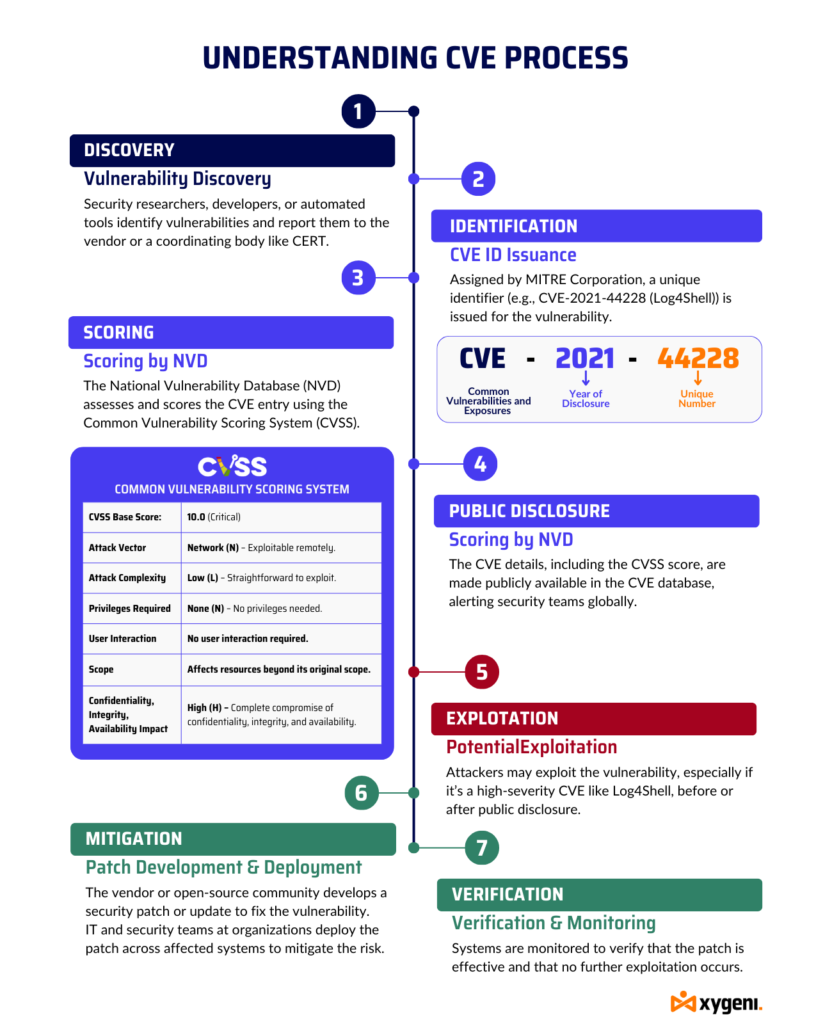
რეალური მაგალითი: CVE-2021-44228 (Log4Shell)
იმის საილუსტრაციოდ, თუ როგორ მუშაობს CVE ქულა პრაქტიკაში, მოდით განვიხილოთ CVE-2021-44228, რომელიც ფართოდ არის ცნობილი როგორც Log4Shell. ეს Apache Log4j 2 ბიბლიოთეკის დაუცველობა საშუალებას იძლევა დისტანციური კოდის შესრულების (RCE). შედეგად, თავდამსხმელს შეუძლია დაზარალებული სისტემის კონტროლი აიღოს.
- CVE ID: CVE-2021-44228
- CVSS-ის საბაზისო ქულა: 10.0 (კრიტიკული)
- შეტევის ვექტორი: ქსელი (N) – დისტანციურად გამოსაყენებელი.
- შეტევის სირთულე: დაბალი (L) – მარტივი გამოსაყენებელი.
- საჭირო პრივილეგიები: არცერთი (N) – პრივილეგიები არ არის საჭირო.
- მომხმარებლის ურთიერთქმედება: არცერთი (N) – მომხმარებლის ჩარევა საჭირო არ არის.
- მოქმედების სფერო: შეიცვალა (C) – გავლენას ახდენს რესურსებზე თავდაპირველი მოქმედების ფარგლებს გარეთ.
- კონფიდენციალურობაზე, მთლიანობაზე, ხელმისაწვდომობაზე გავლენა: მაღალი (H) – კონფიდენციალურობის, მთლიანობისა და ხელმისაწვდომობის სრული დარღვევა.
NVD-მ CVSS-ის 10.0 ქულა მიიღო, რაც სიმძიმის უმაღლეს დონეზე მიუთითებს. ამ დაუცველობის ფართოდ გავრცელებამ, ექსპლუატაციის სიმარტივესთან ერთად, ის მთელ მსოფლიოში გამოსწორების მთავარ პრიორიტეტად აქცია.
CVE ქულების შეფასების სირთულეები და მათი გავლენა CVE უსაფრთხოებაზე
მიუხედავად იმისა, რომ გავრცელებული დაუცველობები და ექსპოზიციები (CVE) სისტემა გთავაზობთ standardდაუცველობების იდენტიფიცირებისა და თვალყურის დევნების იზირებული გზაა, თუმცა რისკების მართვის ეფექტურობაზე რამდენიმე შეზღუდვა მოქმედებს.
CVE-2021-44228 (Log4Shell) ასახავს ამ გამოწვევებს:
- ექსპლუატაციის შესახებ შეზღუდული დეტალები: CVE-2021-44228 უზრუნველყოფს უნიკალურ იდენტიფიკატორს, მაგრამ არ იძლევა ყოვლისმომცველ დეტალებს იმის შესახებ, თუ როგორ შეიძლება თავდამსხმელებმა გამოიყენონ იგი. მიუხედავად იმისა, რომ ექსპერტები მას კრიტიკულად მიიჩნევენ, CVE ჩანაწერი სრულად არ ხსნის თავდამსხმელების მიერ გამოყენებულ ზუსტ მეთოდებს ან კონკრეტულ კონფიგურაციებს, რომლებიც ზრდის დაუცველობას. ეს ხარვეზი ორგანიზაციებს რეალურ საფრთხეებთან დაკავშირებით გაურკვევლობაში აყენებს.
- ანგარიშგების ცვალებადობა: CVE ჩანაწერები შინაარსითა და ხარისხით მნიშვნელოვნად განსხვავდება. ზოგიერთი, მაგალითად CVE-2021-44228, გვთავაზობენ დეტალურ აღწერილობებსა და ტექნიკურ ინფორმაციას, ზოგი კი მოკლე ან არასრულია. ეს შეუსაბამობა ორგანიზაციებს გამოწვევას უქმნის, როდესაც ისინი ცდილობენ შეაფასონ დაუცველობის რისკი მხოლოდ მისი CVE ჩანაწერის საფუძველზე.
- კონტექსტური შესაბამისობის ნაკლებობა: CVE ჩანაწერები იყენებენ standardფორმატი, რომელიც შესაძლოა არ ასახავდეს სხვადასხვა გარემოს კონკრეტულ კონტექსტს. მაგალითად, CVE-2021-44228 კომპანიის ინფრასტრუქტურიდან გამომდინარე, სისტემებზე განსხვავებულად მოქმედებს. ეს შეუსაბამობა რისკების არაზუსტ შეფასებამდე მიგვიყვანს, თუ CVE დეტალები კონკრეტულ გარემოს არ ემთხვევა.
- გამჟღავნების დაგვიანება: ხშირად არსებობს შეფერხება დაუცველობის აღმოჩენასა და CVE მონაცემთა ბაზაში მის დამატებას შორის. ამ ინტერვალის განმავლობაში, თავდამსხმელებმა შეიძლება გამოიყენონ ისეთი დაუცველობები, როგორიცაა CVE-2021-44228 საჯარო გახდომამდე, რაც ზრდის რისკს ცნობიერების ამაღლებისა და გამოსწორების დაგვიანების გამო.
- ფოკუსირება ცნობილ დაუცველობებზე: CVE ჩანაწერები მოიცავს მხოლოდ საჯაროდ გამჟღავნებულ დაუცველობებს, რაც ნულოვანი დღის დაუცველობებსა და გამოუვლენელ საფრთხეებს აღურიცხავს. მხოლოდ CVE ორგანიზაციებს ახალი რისკების წინაშე აყენებს, რომლებიც მონაცემთა ბაზაში ჯერ არ არის კატალოგიზირებული.
- ჩანაწერების არათანმიმდევრული ხარისხი: ხარისხის CVE ჩანაწერები წყაროს მიხედვით განსხვავდება. ზოგიერთი, მაგალითად CVE-2021-44228, რეგულარულად იღებენ განახლებებს ახალი დეტალებით, ზოგი კი სტატიკური რჩება, რაც იწვევს შეუსაბამობებს და მონაცემებში პოტენციურ ხარვეზებს.
- NVD-ის გამდიდრების დავალიანება: CVE-ს გამოქვეყნების შემდეგაც კი, არ არსებობს გარანტია, რომ ის დაუყოვნებლივ შეფასდება. 2024–2025 წლების 54,914 CVE NVD რიგში რჩება სრული ანალიზის მოლოდინში. 2026 წლის აპრილში NIST-მა განაცხადა, რომ ახლა პრიორიტეტს მხოლოდ CVE-ების დაუყოვნებლივ გამდიდრებას მიანიჭებს. CISA-ს ცნობილი ექსპლუატირებული დაუცველობების (KEV) კატალოგი, ფედერალური მთავრობის მიერ გამოყენებული პროგრამული უზრუნველყოფა და კრიტიკული პროგრამული უზრუნველყოფა, როგორც ეს განსაზღვრულია აღმასრულებელი ბრძანება 14028-ით. ყველაფერი დანარჩენი გამდიდრებულია საუკეთესო ძალისხმევის საფუძველზე, რაც იმას ნიშნავს, რომ ორგანიზაციების უმეტესობას აღარ შეუძლია ვივარაუდოთ, რომ CVSS ქულა ხელმისაწვდომი იქნება მაშინ, როდესაც ის ყველაზე მეტად სჭირდებათ.
EPSS: CVE უსაფრთხოების გაძლიერება დაუცველობის ყოვლისმომცველი მართვისთვის
CVE-2021-44228 ასევე ხაზს უსვამს იმას, თუ სად დაუცველობის შეფასების საერთო სისტემა (CVSS), მიუხედავად იმისა, რომ ძლიერია, არასაკმარისია. ეს ნაკლი ხაზს უსვამს მნიშვნელობას ექსპლოიტის პროგნოზირების შეფასების სისტემა (EPSS).
რა არის EPSS?
EPSS იყენებს მონაცემებზე დაფუძნებულ ჩარჩოს, რათა იწინასწარმეტყველოს დაუცველობების ექსპლუატაციის ალბათობა, როგორიცაა CVE-2021-44228 მომდევნო 30 დღის განმავლობაში. განსხვავებით CVSS, რომელიც პოტენციურ გავლენას ზომავს, EPSS ექსპლუატაციის ალბათობას ისტორიულ მონაცემებსა და ტენდენციებზე დაყრდნობით აფასებს.
რატომ არის EPSS მნიშვნელოვანი?
- გაძლიერებული პრიორიტეტიზაცია: EPSS ორგანიზაციებს საშუალებას აძლევს, პრიორიტეტულად განსაზღვრონ დაუცველობები არა მხოლოდ სიმძიმის, არამედ ექსპლუატაციის ალბათობის მიხედვითაც. მაგალითად, როდესაც უსაფრთხოების ჯგუფებმა იციან, რომ CVE-2021-44228 ექსპლუატაციის მაღალი ალბათობით, ისინი გამოსწორების ძალისხმევას იქ ამახვილებენ, სადაც ეს ყველაზე მეტად სჭირდებათ.
- პროაქტიული დაცვა: EPSS საშუალებას აძლევს უსაფრთხოების გუნდებს, მიიღონ პრევენციული ზომები ექსპლუატაციისთვის სავარაუდო დაუცველობების წინააღმდეგ, რაც ამცირებს წარმატებული შეტევების რისკს.
- კონტექსტუალური დეcisიონების წარმოქმნა: EPSS დამატებით კონტექსტს იძლევა, რომელიც CVSS შესაძლოა, მხოლოდ ამ შემთხვევაში ვერ შეძლოს ისეთი დაუცველობების იდენტიფიცირება, რომლებიც თავდამსხმელების მიერ აქტიურად არიან მიზანში ამოღებულნი. ეს უფრო ინფორმირებულ და სტრატეგიულ გადაწყვეტილებებს იწვევს.cisიონების წარმოქმნა.
- რესურსების ოპტიმიზაცია: შეზღუდული რესურსების მქონე ორგანიზაციებისთვის, EPSS ხელს უწყობს ძალისხმევის ეფექტურად გადანაწილებას იმ დაუცველობებზე, რომლებიც ყველაზე დიდ საფრთხეს წარმოადგენენ, რაც უზრუნველყოფს უფრო ეფექტურ თავდაცვის სტრატეგიას.
EPSS-ის შეზღუდვები
მიუხედავად მისი უპირატესობებისა, EPSS აქვს შეზღუდვები. ის ეყრდნობა ისტორიულ მონაცემებს, რომლებიც შესაძლოა ყოველთვის არ ასახავდეს საფრთხეების ამჟამინდელ ლანდშაფტს. მისი მოკლევადიანი ფოკუსირება ექსპლუატაციის 30 დღის განმავლობაში პროგნოზირებაზე შეიძლება უგულებელყოს გრძელვადიანი საფრთხეები.
EPSS იძლევა ზოგად ინფორმაციას ინდივიდუალური გარემოს კონკრეტული კონტექსტის გათვალისწინების გარეშე. და ბოლოს, ეს დამოკიდებულია წარსულში ექსპლუატაციის ნიმუშებზე, რომლებმაც შეიძლება ვერ აისახოს შეტევის ტექნიკის სწრაფი ცვლილებები ან ახლად აღმოჩენილი დაუცველობები.
CVE-სა და EPSS-ს შორის ბალანსი ოპტიმალური დაუცველობის მართვისთვის
დაუცველობების ეფექტურად მართვისთვის, ორგანიზაციებმა უნდა გაიგონ და მოაგვარონ ორივეს შეზღუდვები. CVSS მდე EPSSამ ინსტრუმენტების ინტეგრირება დაუცველობის ლანდშაფტის უფრო ყოვლისმომცველ ხედვას იძლევა. ეს მიდგომა აბალანსებს სიმძიმეს ექსპლუატაციის ალბათობასთან, რაც იწვევს უკეთეს პრიორიტეტულობას, ინფორმირებულ მიდგომას.cisიონების წარმოქმნა და კიბერუსაფრთხოების გაუმჯობესებული შედეგები.
უმკლავდება კრიტიკული დაუცველობების პრიორიტეტულობის მინიჭების გამოწვევას
ამ ბლოგის განმავლობაში ჩვენ შევისწავლეთ CVE ქულების შეფასების სირთულეები, ეროვნული დაუცველობის მონაცემთა ბაზის (NVD) გადამწყვეტი როლი და ის, თუ როგორ ზრდიან ისეთი ინსტრუმენტები, როგორიცაა ექსპლოიტის პროგნოზირების შეფასების სისტემა (EPSS), დაუცველობის მართვას ექსპლოიტის ალბათობის პროგნოზირებით. თუმცა, დაუცველობის ეფექტურად მართვა მოითხოვს არა მხოლოდ ამ კონცეფციების გაგებას - ის მოითხოვს ყოვლისმომცველ მიდგომას, რომელიც მორგებულია თქვენი ორგანიზაციის სპეციფიკურ უსაფრთხოების საჭიროებებზე.
დაახლოებით 176,000 ცნობილი დაუცველობა19 000-ზე მეტს CVSS-ის 9.0–10.0 ქულა აქვს, რაც კრიტიკულ რისკებზე მიუთითებს. თუმცა, უმრავლესობა - დაახლოებით 77.5% - 4.0-დან 8.0-მდე საშუალო დიაპაზონის ქულას იკავებს. ასეთი ფართო განაწილება ხაზს უსვამს გამოწვევას: პრიორიტეტულად განისაზღვროს, თუ რომელი დაუცველობები უნდა იქნას განხილული პირველ რიგში და როგორ უნდა მოხდეს ეს შეზღუდული რესურსების გამოყენებისას, ამავდროულად, ძლიერი თავდაცვის შენარჩუნებით.
Xygeni-ს პროგრამული უზრუნველყოფის კომპოზიციის ანალიზი (SCA) გადაწყვეტა ამ გამოწვევას აგვარებს CVE ქულების EPSS-თან და სხვა კონტექსტუალურ ინსტრუმენტებთან ინტეგრირებით, რაც თქვენი დაუცველობის ლანდშაფტის სრულ სურათს გაძლევთ. ჩვენი გადაწყვეტა საფუძვლიანად სკანირებს თქვენს კოდის ბაზას მრავალი წყაროდან, მათ შორის NPM-დან, GitHub-დან და OWD-დან, რაც უზრუნველყოფს, რომ არ გამოგრჩეთ პოტენციური უსაფრთხოების საფრთხეები.
როგორ მუშაობს Xygeni-ს SCA გადაწყვეტა CVE ქულების დათვლას მოქმედებად აქცევს
2025 წელს გამოქვეყნებული 48,185 CVE-დან 38%-ს მაღალი ან კრიტიკული სიმძიმის შეფასება მიენიჭა, ხოლო წლის საშუალო CVSS ქულა 6.60 იყო. ეს ნიშნავს, რომ უამრავი „კრიტიკული“ და „მაღალი“ იარლიყი იბრძვის ერთი და იგივე შეზღუდული გამოსწორების რესურსებისთვის და ეს იმ ფაქტის გათვალისწინებით, რომ 2025 წლის CVE-ებიდან მხოლოდ 28%-მა მიიღო სრული NVD გამდიდრება თავიდანვე.
Xygeni-ს პროგრამული უზრუნველყოფის კომპოზიციის ანალიზი (SCA) გადაწყვეტა ამ გამოწვევას აგვარებს CVE ქულების EPSS-თან და დამატებით კონტექსტურ სიგნალებთან ინტეგრირებით, რაც თქვენი დაუცველობის ლანდშაფტის სრულ სურათს გაძლევთ, მიუხედავად იმისა, უკვე მოახერხა თუ არა NVD-მ მოცემული CVE-ს გამდიდრება. ის სკანირებს თქვენს კოდის ბაზას npm-ში, GitHub-სა და სხვა ღია კოდის რეესტრებში, ამიტომ არაფერი რჩება შეუმჩნეველი.
აი, როგორ ავსებს ის თქვენს დაუცველობის მართვის სტრატეგიას:
- CVE ქულების დათვლა + EPSS ინტეგრაცია. სიმძიმის (CVSS) და ექსპლუატაციის ალბათობის (EPSS) გაერთიანება ნიშნავს, რომ თქვენი გუნდი პირველ რიგში ასწორებს იმას, რაც რეალურად ექსპლუატაციის ობიექტი ხდება და არა მხოლოდ იმას, რაც ქაღალდზე ყველაზე მაღალ შეფასებას იძლევა.
- ხელმისაწვდომობის ანალიზი. Xygeni არ ჩერდება „ეს CVE თქვენს დამოკიდებულების ხეში არსებობს“. ის განსაზღვრავს, რეალურად ხელმისაწვდომია თუ არა დაუცველი კოდის გზა თქვენს აპლიკაციაში, მკვეთრად ამცირებს ხმაურს და ფოკუსირდება გამოსწორებაზე ექსპლუატაციად რისკებზე.
- კონტექსტუალური ცნობიერება. ერთდროულად მრავალი საკონსულტაციო წყაროდან და შეფასების სისტემებიდან მოძიებით, Xygeni ეგუება თქვენი ორგანიზაციის სპეციფიკურ გარემოს, ერთიანი სიმძიმის ქულის გამოყენების ნაცვლად.
- უწყვეტი მონიტორინგი და რეალურ დროში შეტყობინებები. ახალი CVE-ები და ახალი EPSS ქულები მუდმივად ქვეყნდება. Xygeni მუდმივად აკვირდება, ამიტომ დაუცველობა, რომელიც გუშინ დაბალი პრიორიტეტი იყო და დღეს აქტიურად გამოიყენება, შეუმჩნეველი არ რჩება.
Შედეგი: ვინაიდან ახალი CVE-ების მესამედზე მეტი უკვე მონიშნულია, როგორც მაღალი ან კრიტიკული, ხოლო NVD გამდიდრება ყოველწლიურად უფრო და უფრო ჩამორჩება, ყველა აღმოჩენის ხელით ტრიაჟირება რეალისტური არ არის. Xygeni ეხმარება თქვენს გუნდს ფოკუსირება მოახდინოს იმ მცირე ფრაქციაზე, რომელიც როგორც სერიოზული, ასევე ნამდვილად ექსპლუატაციურია თქვენს გარემოში.
მოითხოვეთ დემო or დაიწყეთ უფასო იმის სანახავად, თუ როგორ გარდაქმნის Xygeni CVE ქულების დათვლას პრიორიტეტულ, ქმედით დაუცველობის მართვის სტრატეგიად.

ხშირად დასმული კითხვები
რა განსხვავებაა CVE-ს, CVSS-სა და NVD-ს შორის?
CVE არის კონკრეტული დაუცველობის უნიკალური იდენტიფიკატორი. CVSS (საერთო დაუცველობის შეფასების სისტემა) არის შეფასების ჩარჩო, რომელიც გამოიყენება დაუცველობის სიმძიმის 0-დან 10-მდე შესაფასებლად. NVD (ეროვნული დაუცველობის მონაცემთა ბაზა) არის საცავი, რომელსაც NIST აწარმოებს და რომელიც ამდიდრებს თითოეულ CVE-ს მისი CVSS ქულით, აღწერილობებითა და გამოსწორების მითითებებით.
რა არის EPSS და რით განსხვავდება ის CVSS-ისგან?
EPSS (ექსპლუატაციის პროგნოზირების შეფასების სისტემა) აფასებს იმის ალბათობას, რომ დაუცველობა ექსპლუატაციაში იქნება გამოყენებული მომდევნო 30 დღის განმავლობაში, რეალური სამყაროს ექსპლუატაციის მონაცემების საფუძველზე. CVSS ზომავს პოტენციურ... სიმძიმის ექსპლუატაციის შემთხვევაში; EPSS ზომავს ალბათობა ექსპლუატაციის. ორივეს ერთად გამოყენება გაცილებით ზუსტ პრიორიტეტულობის სიგნალს იძლევა, ვიდრე თითოეულის ცალ-ცალკე გამოყენება.
რატომ არ არის მაღალი? საკმარისი CVSS ქულა დაუცველობის პრიორიტეტულობის მინიჭებისთვის?
CVSS ქულა ასახავს თეორიულ სიმძიმეს და არა რეალურ რისკს. „კრიტიკული“ 9.8 ქულით შეფასებული დაუცველობა, რომელიც მიუწვდომელია თქვენს კონკრეტულ კოდის ბაზაში ან არ აქვს ცნობილი აქტიური ექსპლუატაცია, შეიძლება უფრო დაბალი პრიორიტეტის იყოს, ვიდრე „საშუალო“ დაუცველობა, რომელსაც თავდამსხმელები ამჟამად აქტიურად იყენებენ. სწორედ ამიტომ არის მნიშვნელოვანი CVSS-ის EPSS-თან და მისაწვდომობის ანალიზთან შეხამება.
რამდენი CVE ქვეყნდება ყოველწლიურად?
CVE-ს მოცულობა წლიდან წლამდე თანმიმდევრულად იზრდება, ყოველწლიურად ათიათასობით ახალი დაუცველობა ვლინდება. ამ მასშტაბის გათვალისწინებით, ხელით დახარისხება არარეალურია ორგანიზაციების უმეტესობისთვის, სწორედ ამიტომ გახდა აუცილებელი ავტომატიზირებული, კონტექსტიდან გამომდინარე პრიორიტეტების მინიჭება (CVSS + EPSS + ხელმისაწვდომობა).
რა არის CVE-2021-44228 (Log4Shell) და რატომ გამოიყენება ის მაგალითად?
Log4Shell არის Apache Log4j 2-ში დისტანციური კოდის შესრულების კრიტიკული დაუცველობა, რომელიც CVSS-ზე 10.0 (მაქსიმალური) ქულით არის შეფასებული. ის ფართოდ გამოიყენება სასწავლო მაგალითზე, რადგან ის აერთიანებს ქსელზე დაფუძნებულ ექსპლუატაციას, პრივილეგიების არარსებობას და მომხმარებლის ურთიერთქმედების არარსებობას, რაც ზუსტად ასახავს, თუ როგორ გამოიყურება „კრიტიკული“ CVSS ჩარჩოში.
