






ოპერაციული რისკების მართვა აუცილებელია კრიტიკული სისტემების დასაცავად და ბიზნესის უწყვეტობის შესანარჩუნებლად. თუმცა რა არის ოპერაციული რისკების მართვა?და როგორ შეუძლიათ უსაფრთხოებისა და DevOps გუნდებს მისი პრაქტიკაში გამოყენება? არსებითად, ეს არის სისტემის გაუმართაობით, ადამიანური შეცდომით ან გარე საფრთხეებით გამოწვეული რისკების იდენტიფიცირების, შეფასებისა და მინიმიზაციის პროცესი. საგანგაშოა, ბიზნესების 40% ვერ ახერხებს ხელახლა გახსნას დიპლომატის შემდეგ.saster— შეუმცირებელი რისკის შედეგების მკაცრი შეხსენება. ამიტომ, მკაფიო მიდგომის მიღებით ოპერაციული რისკების მართვის საუკეთესო პრაქტიკაორგანიზაციებს შეუძლიათ რეაქტიული ხანძრის ჩაქრობიდან პროაქტიულ დაცვაზე გადავიდნენ - უსაფრთხოების, სიჩქარისა და მდგრადობის უზრუნველყოფა ერთმანეთთან მჭიდრო კავშირშია.
ოპერაციული რისკების მართვის სტრატეგიული ღირებულება
საფრთხეებისგან დაცვის გარდა, ოპერაციული რისკების მართვა გადამწყვეტ როლს ასრულებს:
ბიზნესის უწყვეტობის უზრუნველყოფა: პოტენციური შეფერხებების პროგნოზირებითა და შერბილებით, ORM ხელს უწყობს შეუფერხებელი ოპერაციების შენარჩუნებას, არახელსაყრელ სიტუაციებშიც კი.
Ფინანსური სტაბილურობა: რისკების პროაქტიული მართვა ამცირებს ძვირადღირებული ინციდენტების ალბათობას, რითაც იცავს ორგანიზაციის ფინანსურ ჯანმრთელობას.
რეპუტაციის მენეჯმენტი: ძლიერი ORM ჩარჩო აძლიერებს მომხმარებლის ნდობას და ინარჩუნებს ორგანიზაციის რეპუტაციას ინციდენტების თავიდან აცილების გზით, რამაც შეიძლება საზოგადოების უნდობლობა გამოიწვიოს.
რატომ არის ოპერაციული რისკების მართვა მნიშვნელოვანი კიბერუსაფრთხოებაში
ტრადიციული უსაფრთხოების ინსტრუმენტები, როგორიცაა firewall-ები და ანტივირუსული პროგრამული უზრუნველყოფა, აღარ არის საკმარისი. ბოლოს და ბოლოს, ბევრი რისკი პერიმეტრზე არ ჩნდება - ისინი კოდის შიგნით ხდება, pipeline, ან თუნდაც ადამიანური შეცდომის გამო. სწორედ აქ ოპერაციული რისკების მართვა ერევა და რეალურ საფრთხეებთან გამკლავების უფრო ჭკვიანურ, ადრეულ გზას გვთავაზობს.
სწორად შესრულების შემთხვევაში, ის გუნდებს ეხმარება შექმნან უფრო უსაფრთხო პროგრამული უზრუნველყოფა მიწოდების შენელების გარეშე. აი, როგორ:
არასწორი კონფიგურაციებისა და დაუცველობების ადრეული გამოვლენა
დასაწყისისთვის, სტატიკური კოდის ანალიზატორები (SAST) და ღია კოდის სკანერები (SCA) ავლენს შეცდომებსა და უსაფრთხოების ხარვეზებს მათ წარმოებაში მოხვედრამდე. რისკების გამოვლენის მარცხნივ გადატანით, გუნდები პრობლემებს ადრეულ ეტაპზე ასწორებენ — უშუალოდ IDE-ში ან PR მიმოხილვების დროს — რაც ამცირებს გადამუშავებისა და ექსპოზიციის დროს.
შიდა შეცდომებით გამოწვეული ინციდენტების პრევენცია
შეცდომები ხდება. მაგალითად, კოდის ბაზაში ადვილად შეიძლება შეაღწიონ მყარი კოდით დაფიქსირებული საიდუმლოებები, მოძველებული დამოკიდებულებები ან დაკარგული ვალიდაციები. თუმცა, ჩაშენებული ავტომატური შემოწმებებით CI/CD, ამ პრობლემების მონიშვნა და დაბლოკვა შესაძლებელია გაერთიანებამდე, რაც მინიმუმამდე დაიყვანება რისკებს შემაფერხებელი ფაქტორების დამატების გარეშე.
ინფრასტრუქტურის უწყვეტი მონიტორინგი
დღესდღეობით, ინფრასტრუქტურა მხოლოდ კოდია — Terraform, Kubernetes და მსგავსი. სწორედ ამიტომ არის ამ შაბლონების არასწორი კონფიგურაციების სკანირება მნიშვნელოვანი. ეს ხელს უწყობს ისეთი ფაქტორების აღმოჩენას, როგორიცაა ღია პორტები ან სუსტი IAM როლები. ადრე ისინი ქმნიან ღრუბლოვან უსაფრთხოების ხარვეზებს.
შესაბამისობის უზრუნველყოფა
უსაფრთხოება მხოლოდ უსაფრთხოების შენარჩუნებას არ ნიშნავს — ეს მისი დამტკიცებას გულისხმობს. რეგულარული რისკი შეფასებები, აუდიტის კვალი და ავტომატიზირებული პოლიტიკა ეხმარება გუნდებს ინდუსტრიასთან ჰარმონიაში ყოფნაში standardისეთი სისტემები, როგორიცაა NIST, ISO/IEC 27001 ან OWASP. ეს ამცირებს შესაბამისობის ხარჯებს და ზრდის ნდობას დაინტერესებულ მხარეებში.
უსაფრთხოებისა და სიჩქარის შესაბამისობაში შენარჩუნება
რაც მთავარია, ოპერაციული რისკების მართვა თქვენს უსაფრთხოებისა და საინჟინრო გუნდებს ერთსა და იმავე დონეზე აჰყავს. ხმაურის გაფილტვრით, მხოლოდ ქმედითი საკითხების წარმოჩენით და მოსაწყენი ნაწილების ავტომატიზაციით, ის უზრუნველყოფს, რომ სწრაფად იმოძრაოთ - სიმშვიდის შელახვის გარეშე.
რა არის ოპერაციული რისკების მართვა?
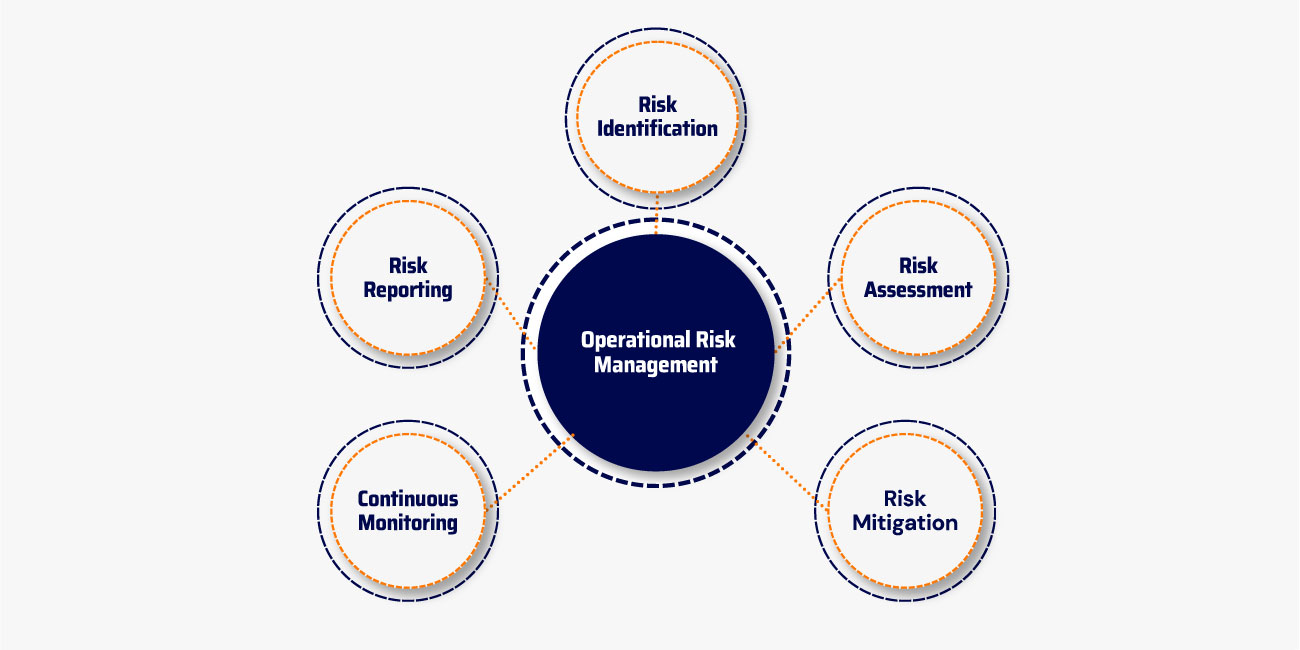
ოპერაციული რისკების მართვა უწყვეტი პროცესია, რომელიც მოიცავს შემუშავებიდან დანერგვამდე. მიუხედავად იმისა, რომ ტრადიციულად გამოიყენება ინფრასტრუქტურასა და ოპერაციულ სისტემებზე, ახლა აუცილებელია ამ პრაქტიკის შეცვლა - დაწყებული პროგრამული უზრუნველყოფის შემუშავების ციკლიდანვე.
აი, როგორ აისახება ოპერაციული რისკების მართვის ძირითადი საყრდენები დღევანდელ DevSecOps გარემოში:
რისკის იდენტიფიკაცია: კოდიდან ღრუბელამდე
თანამედროვე რისკის იდენტიფიკაცია მოიცავს ანომალიების, დაუცველი კოდის ნიმუშების და არასწორი კონფიგურაციების აღმოჩენა როგორც ინფრასტრუქტურის, ასევე პროგრამული უზრუნველყოფის შემუშავების სამუშაო პროცესებში. ეს მოიცავს აპლიკაციის დონის დაუცველობებს, დამოკიდებულების რისკებს და საეჭვო ქცევებს, რომლებიც წარმოიქმნება გაშვების დროს ან commit- დონის აქტივობა.
რისკის შეფასება: პრიორიტეტების მინიჭება, რომელიც მნიშვნელოვანია
ყველა რისკი ერთნაირი არ არის. გუნდებმა უნდა შეაფასონ როგორც სიმძიმე, ასევე ექსპლუატაციის შესაძლებლობა, რათა ყურადღება გაამახვილონ ყველაზე მნიშვნელოვანზე. ეს მოიცავს პრიორიტეტიზაციის ძაბრები რომლებიც აერთიანებენ სიგნალებს, როგორიცაა ხელმისაწვდომობის ანალიზი, ბიზნესის გავლენადა EPSS ქულების მინიჭება, რაც უსაფრთხოების გუნდებსა და დეველოპერებს დაუცველობების ეფექტურად დახარისხებაში ეხმარება.
რისკის შემცირება: ავტომატიზაცია დაჩქარებისთვის
ხელით შეკეთების მიღმა გადასასვლელად, გუნდები იყენებენ ავტომატურ შეკეთებას, SCAდა საიდუმლოებების აღმოჩენა. ავტომატური გაუქმების ინტეგრირება კიდევ უფრო ამცირებს ხელით ჩარევას, რაც რეალურ დროში რისკის შემცირების საშუალებას იძლევა. ეს მინიმუმამდე ამცირებს ზემოქმედებას და ხელს უშლის რეაქტიულ ხანძარსაწინააღმდეგო ჩარევას გაშვების დროს.
უწყვეტი მონიტორინგი: ინტეგრირებული, არა იზოლირებული
უსაფრთხოება არ უნდა იყოს ჩაკეტილი. ამის ნაცვლად, ის თქვენს შიგნით არის ჩადგმული. CI/CD pipelines, მხარდაჭერილი მართული სკანირებები, ხელით ჩატარებული აუდიტებიდა ქცევის უწყვეტი თვალყურის დევნება. ისეთი წყაროების გამოყენება, როგორიცაა ENISA-ს საფრთხის ლანდშაფტიგუნდები ინფორმირებულები და მზად არიან მზარდი საფრთხეებისთვის.
რისკების შესახებ ანგარიშგება: ნათელი, დაკავშირებული და ქმედითი
უსაფრთხოების დასკვნებს ხილვადობის გარეშე დიდი მნიშვნელობა არ აქვს. dashboardING, ბილეთების სისტემის ინტეგრაციებიდა ავტომატური შეტყობინებებიდაინტერესებული მხარეები — უსაფრთხოების ანალიტიკოსებიდან დეველოპერებამდე — იღებენ კონტექსტს და საჭირო ხელმძღვანელობას სწრაფი მოქმედებისთვის.
ოპერაციული რისკების მართვის საუკეთესო პრაქტიკა
უსაფრთხოების რისკების ეფექტურად მართვისთვის აუცილებელია შემდეგი ოპერაციული რისკების მართვის საუკეთესო პრაქტიკის დანერგვა:
1. რისკის შესახებ ცნობიერების კულტურის ხელშეწყობა
დარწმუნდით, რომ გუნდის ყველა წევრმა - დეველოპერებიდან დაწყებული აღმასრულებლებით დამთავრებული - გაიაზროს საკუთარი როლი რისკების იდენტიფიცირებასა და შემცირებაში. კიბერუსაფრთხოების შესახებ ცნობიერების კულტურა ხელს უწყობს ოპერაციული რისკების მართვის ყოველდღიურ სამუშაო პროცესებში ინტეგრირებას.
2. ძლიერი მმართველობისა და ზედამხედველობის დანერგვა
რისკების მართვის თანმიმდევრული და ჰარმონიზებული საქმიანობის უზრუნველსაყოფად, შეიმუშავეთ მკაფიო პოლიტიკა, პროცედურები და ანგარიშვალდებულების მექანიზმები. რეგულარული აუდიტები და მიმოხილვები გამოავლენს გაუმჯობესების საჭირო სფეროებს.
3. ბერკეტების ავტომატიზაცია
პოტენციური რისკების რეალურ დროში ანალიზის უზრუნველსაყოფად გამოიყენეთ ისეთი მოწინავე ინსტრუმენტები, როგორიცაა რისკების ანალიტიკა, პროგნოზირებადი მოდელირება და ავტომატიზირებული მონიტორინგის სისტემები. ავტომატიზაცია ამცირებს ადამიანური შეცდომის ალბათობას და აუმჯობესებს რეაგირების დროს.
4. უწყვეტი განათლება და ტრენინგი
რეგულარული სემინარები, სემინარები და ვირტუალური სწავლების მოდულები ხელს შეუწყობს რისკების მართვის კომპეტენციის განვითარებას, რაც უზრუნველყოფს, რომ თანამშრომლები აღჭურვილნი იყვნენ ოპერაციული რისკების მართვის თანამედროვე ტექნიკით.
5. უსაფრთხოების გადახრა მარცხნივ
უსაფრთხოების ზომები ინტეგრირებულია შემუშავების პროცესის ადრეულ ეტაპზე, რათა პრობლემები გამოავლინოთ წარმოებამდე. ეს პროაქტიული მიდგომა ამცირებს შემდგომი რისკებს და თავსებადია DevSecOps-ის სამუშაო პროცესებთან.
6. პრიორიტეტების განსაზღვრა ექსპლუატაციის მიხედვით
ყველა დაუცველობა ერთნაირი დონის საფრთხეს არ წარმოადგენს. გამოიყენეთ ხელმისაწვდომობის ანალიზი და ექსპლუატაციის პროგნოზირების შეფასების სისტემა (EPSS), რათა ფოკუსირება მოახდინოთ როგორც სერიოზულ, ასევე ექსპლუატაციის საფრთხის მქონე რისკებზე.
7. უსაფრთხო ინფრასტრუქტურა კოდის სახით (IaC)
არასწორი კონფიგურაციები IaC შეიძლება გამოიწვიოს უსაფრთხოების მნიშვნელოვანი დარღვევები. რეგულარულად დაასკანირეთ და შეაფასეთ IaC შაბლონები განლაგებამდე პოტენციური ხარვეზების იდენტიფიცირებისა და გამოსწორების მიზნით.
8. მუდმივი მონიტორინგი
გამოიყენეთ რეალურ დროში ანომალიების აღმოჩენისა და ქცევის მონიტორინგის მეთოდები, რათა ადრეულ ეტაპზევე ამოიცნოთ და მოაგვაროთ პრობლემების ნიშნები, დაუცველობების ექსპლუატაციამდეც კი.
ამ საუკეთესო პრაქტიკის დანერგვა ზრდის საფრთხეების შემცირებას, აუმჯობესებს შესაბამისობას და ხელს უწყობს პროგრამული უზრუნველყოფის უფრო უსაფრთხო და სწრაფ მიწოდებას.
როგორ უჭერს Xygeni მხარს ოპერაციული რისკების მართვას ყოველ ნაბიჯზე
Xygeni-ში ოპერაციული რისკების მართვას არა ერთჯერად ამოცანად, არამედ მიმდინარე, მარცხნივ გადაადგილების პროცესად აღვიქვამთ, რომელიც განვითარების ადრეულ ეტაპზე იწყება. ჩვენი „ყველაფერი ერთში“ პლატფორმა ბუნებრივად ჯდება თქვენი პროგრამული უზრუნველყოფის სასიცოცხლო ციკლში და გთავაზობთ ხილვადობას, ავტომატიზაციას და კონტექსტს, რომელიც საჭიროა რისკების წინ ასასვლელად თქვენი გუნდის შენელების გარეშე.
რისკის იდენტიფიკაცია
დასაწყისისთვის, თქვენ არ შეგიძლიათ გამოასწოროთ ის, რასაც ვერ ხედავთ. სწორედ ამიტომ, რისკის იდენტიფიცირება პირველი და ყველაზე მნიშვნელოვანი ნაბიჯია. Xygeni-ს ყოვლისმომცველი პლატფორმა აერთიანებს მრავალ აღმოჩენის ფენას, რათა გამოავლინოს რისკები თქვენი მთელი განვითარების პროცესში.
კერძოდ, ჩვენ ვეხმარებით გუნდებს იპოვონ დაუცველი კოდი, დაუცველი ღია კოდის ბიბლიოთეკები, hდაშიფრული საიდუმლოებებიდა არასწორი კონფიგურაციები - ყველაფერი ერთ ადგილას. შედეგად, გუნდებს შეუძლიათ პრობლემების ადრეულ ეტაპზე აღმოჩენა და გამოსწორება, თავიდან აცილება „ბრმა წერტილების“ და ზომების მიღება მანამ, სანამ რისკები კონტროლიდან გამოვა.
Რისკის შეფასება
რა თქმა უნდა, ყველა დაუცველობა კრიტიკული არ არის. ზოგიერთი მათგანი შეიძლება არასდროს იქნას გამოყენებული, ზოგი კი უშუალო საფრთხეს წარმოადგენს. სწორედ აქ ერთვება საქმეში Xygeni-ის ინტელექტუალური პრიორიტეტიზაცია.
ჩვენი პლატფორმა აერთიანებს CVSS-ის სიმძიმე, EPSS v4 ექსპლუატაციის ქულები და ხელმისაწვდომობის ანალიზი, რათა დასკვნები რეალურ რისკებზე დაყრდნობით რანჟირდეს. გარდა ამისა, თქვენ შეგიძლიათ პრიორიტეტების განსაზღვრის ძაბრები თქვენი ბიზნესის საჭიროებების შესაბამისად მოარგოთ - იქნება ეს შესაბამისობაზე, ზემოქმედებაზე თუ ალბათობაზე დაფუძნებული. შესაბამისად, გუნდები ამცირებენ ყურადღების გადატანის დაღლილობას და მხოლოდ იმაზე კონცენტრირდებიან, რაც ნამდვილად მნიშვნელოვანია.
რისკის შემცირება
რისკების შეფასების შემდეგ, მოქმედების დროა. საბედნიეროდ, Xygeni აჩქარებს გამოსწორებას ისეთი ინსტრუმენტებით, როგორიცაა პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA), საიდუმლოებების აღმოჩენა და ავტომატური პატჩირება — ყველაფერი ერთიან პლატფორმაზე.
მაგალითად, ჩვენი SCA ახდენს დაუცველი პაკეტების იდენტიფიცირებას და უფრო უსაფრთხო ვერსიების შეთავაზებას, რაც დეველოპერებს ეხმარება ადრეულ ეტაპზე გამოსწორებაში. პარალელურად, საიდუმლოებების აღმოჩენა სკანირებს დაუცველ ავტორიზაციის მონაცემებს და გუნდებს უხელმძღვანელებს გაუქმებისა და ჩანაცვლების სამუშაო პროცესებში.
რაც მთავარია, Xygeni ამ ყველაფრის დიდ ნაწილს ავტომატიზირებს. იქნება ეს უსაფრთხო ვერსიის შეთავაზება თუ მისი გააქტიურება pull request, ჩვენ პრობლემების სწრაფად და შეუფერხებლად მოგვარებას ვთავაზობთ — პირდაპირ თქვენს შიგნით CI/CD or SCM გარემო.
უწყვეტი მონიტორინგი
კოდის გაგზავნის შემდეგაც კი, უსაფრთხოება უნდა შენარჩუნდეს. სწორედ ამიტომ, Xygeni უზრუნველყოფს მუდმივ თქვენი მონიტორინგი pipelines და ინფრასტრუქტურა. ყოველი commit და შენობის სკანირება რეალურ დროში ხდება ახალი რისკების აღმოსაჩენად.
გარდა ამისა, გუნდებს შეუძლიათ როგორც ხელით, ასევე მართული სკანირების ჩატარება, რაც მოქნილობას უზრუნველყოფს სამუშაო პროცესების ან შესაბამისობის საჭიროებების მიხედვით. ეს უზრუნველყოფს არასწორი კონფიგურაციების, დაუცველი დამოკიდებულებების და უჩვეულო ქცევების აღმოჩენას ზიანის მიყენებამდე.
რისკის ანგარიშგება
და ბოლოს, რისკების შესახებ ნათლად უნდა იყოს ინფორმაცია. Xygeni ამას ამარტივებს რეალურ დროში dashboards, შეტყობინებები და ბილეთების ინტეგრაციები, როგორიცაა Jira.
ეს ნიშნავს, რომ ყველას — უსაფრთხოების ლიდერებიდან დაწყებული ინჟინერიის მენეჯერებით დამთავრებული — აქვს წვდომა საჭირო ინფორმაციაზე. შედეგად, დეcisიონები უფრო სწრაფია, შესაბამისობა უფრო ადვილია და მთელი ორგანიზაცია ერთიანი რისკების სურათის გარშემო რჩება.
დასკვნითი მოსაზრებები: ოპერაციული რისკების მართვა, როგორც კონკურენტული უპირატესობა
შეჯამებისთვის, ოპერაციული რისკების მართვა გაცილებით მეტია, ვიდრე უბრალოდ მონიშვნის ველი - ეს არის სტრატეგიული საფუძველი დღევანდელ სწრაფად განვითარებად ციფრულ სამყაროში უსაფრთხო და მდგრადი პროგრამული უზრუნველყოფის მიწოდებისთვის. მაგრამ ჯერ კიდევ განვიხილოთ, თუ რა არის ოპერაციული რისკების მართვა და რატომ არის ის კრიტიკულად მნიშვნელოვანი.
ოპერაციული რისკების მართვა გულისხმობს სისტემებით, ადამიანური შეცდომებით ან გარე საფრთხეებით გამოწვეული რისკების იდენტიფიცირების, შეფასებისა და შემცირების პროცესს. ეფექტურად ინტეგრირების შემთხვევაში, ის თქვენი გუნდის ყურადღებას საფრთხეებზე რეაგირებიდან მათ აქტიურ პრევენციაზე გადაიტანს.
ამის გათვალისწინებით, ოპერაციული რისკების მართვის საუკეთესო პრაქტიკის გამოყენება განვითარებისა და უსაფრთხოების გუნდებს შემდეგი მიზნების მიღწევაში ეხმარება:
- შექმენით რისკების გათვალისწინებით გათვითცნობიერებული პროცესები, რომლებიც გუნდებს შორის მასშტაბირებადია
- უსაფრთხოების დონის მინიმიზაცია შესაბამისობის დაცვით standards
- შეუსაბამეთ უსაფრთხოება თანამედროვე DevOps სამუშაო პროცესების სიჩქარეს
- შეინარჩუნეთ ბიზნესის უწყვეტობა მოულოდნელი შეფერხებების დროსაც კი
ყველაფრის გათვალისწინებით, ოპერაციული რისკების მართვის გაგება და დადასტურებული მეთოდების გამოყენება გუნდებს საშუალებას აძლევს, აკონტროლონ საკუთარი რისკების მდგომარეობა. პრობლემებზე რეაგირების ნაცვლად, ისინი თავიდანვე მდგრადობას აშენებენ.
Xygeni-ში ჩვენი პლატფორმა ამ ცვლილებას მარტივს და ეფექტიანს ხდის. პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ეტაპზე ოპერაციული რისკების მართვის საუკეთესო პრაქტიკის დანერგვით, ჩვენ ვეხმარებით ორგანიზაციებს, გასცდნენ შესაბამისობის მოთხოვნებს და გადავიდნენ ჭეშმარიტად პროაქტიული რისკების კულტურისკენ.
მზად ხართ რისკი მდგრადობად გარდაქმნათ?
Xygeni გთავაზობთ ავტომატიზაციას, ხილვადობას და კონტროლს, რათა ოპერაციული რისკების მართვა მძლავრ ბიზნეს ხელშემწყობ ფაქტორად აქციოთ - კოდიდან ღრუბელამდე.
???? მოითხოვეთ დემო or უფრო მეტი იმის შესახებ, თუ როგორ დაგეხმარებათ ჩვენი პლატფორმა გაურკვევლობის კონკურენტულ ძალად გადაქცევაში.

ოპერაციული რისკების მართვის ხშირად დასმული კითხვები: კონცეფციებიდან რეალურ DevSecOps-მდე
რა არის ოპერაციული რისკების მართვა?
ოპერაციული რისკების მართვა (ORM) არის რისკების იდენტიფიცირების, შეფასებისა და შემცირების უწყვეტი პროცესი, რომლებიც შეიძლება წარმოიშვას თქვენი გუნდების მიერ პროგრამული უზრუნველყოფის შექმნის, მიწოდებისა და გაშვების გზით. ამ რისკებმა, როგორიცაა დაუცველი კოდი, არასწორი კონფიგურაციები ან ადამიანური შეცდომა, შეიძლება შეაფერხოს ოპერაციები, გამოიწვიოს უსაფრთხოების ინციდენტები ან შეანელოს მიწოდება. სწორედ ამიტომ, ORM აუცილებელია განვითარების სამუშაო პროცესების უსაფრთხოებისა და ბიზნეს ოპერაციების მდგრადობის შესანარჩუნებლად.
რისკების მართვა იგივეა, რაც ოპერაციები?
არა ზუსტად. რისკების მართვა უფრო ფართო სტრატეგიაა, რომელიც მოიცავს ისეთ სფეროებს, როგორიცაა შესაბამისობა, ფინანსები და სტრატეგია. ამის საპირისპიროდ, ოპერაციული რისკების მართვა კონკრეტულად ფოკუსირებულია რეალურ რისკებზე, რომლებიც ყოველდღიური საქმიანობიდან მომდინარეობს - განსაკუთრებით თქვენს შიგნით არსებული რისკებიდან. SDLC, CI/CD pipelines, ან ინფრასტრუქტურის განლაგება.
რა არის ოპერაციული რისკების მართვის მთავარი მიზანი?
ძირითადი მიზანი მარტივია: შეფერხებების თავიდან აცილება მათ მოხდენამდე. უსაფრთხოების რისკების ადრეულ ეტაპზე გამოვლენითა და მათზე რეაგირებით, ორგანიზაციებს შეუძლიათ შეინარჩუნონ უწყვეტი მუშაობის დრო, დაიცვან კრიტიკული სისტემები და ინჟინერიის ფოკუსირება მშენებლობაზე. ოპერაციული რისკების მართვა ეხმარება გუნდებს რეაქტიული ხანძრის ჩაქრობიდან პროაქტიულ დაცვაზე გადასვლაში.
როგორ აღვწეროთ ოპერაციული რისკების მართვა მარტივად?
ეს არის ჭკვიანი, განმეორებადი პროცესი, რომელიც დაგეხმარებათ პროგრამული უზრუნველყოფის აგებისა და მუშაობის წესით გამოწვეული პრობლემების აღმოჩენაში, პრიორიტეტების განსაზღვრასა და გამოსწორებაში. იქნება ეს დაუცველი ღია კოდი, გაჟონილი საიდუმლოებები თუ IaC არასწორი კონფიგურაციების შემთხვევაში, ORM უზრუნველყოფს, რომ ეს რისკები ადრეულ ეტაპზევე მართონ — სანამ ისინი რეალურ პრობლემებად იქცევიან.
როგორ მართავთ ოპერაციულ რისკებს DevSecOps-ში?
ოპერაციული რისკების მართვა ხუთ ძირითად ნაბიჯს მოიცავს:
საფრთხეების იდენტიფიცირება ადრეული პერიოდი — დაუცველი კოდიდან კონფიგურაციის რყევამდე — ისეთი ინსტრუმენტების გამოყენებით, როგორიცაა SAST, SCAდა საიდუმლოებების აღმოჩენა.
შეაფასეთ რისკის გავლენა და ალბათობა, ექსპლუატაციის მონაცემების (მაგალითად, EPSS ქულების) და მორგებული პრიორიტეტიზაციის ძაბრების გამოყენებით.
პრობლემების შემსუბუქება ავტომატური გამოსწორებით, უსაფრთხო ნაგულისხმევი პარამეტრებით და CI/CD პოლიტიკის აღსრულება.
მუდმივი მონიტორინგი ერთად pipeline სკანირება და ანომალიების აღმოჩენა.
ანგარიშის ანალიზი მეშვეობით dashboards და შეტყობინებები, რაც დეველოპერებს, უსაფრთხოების განყოფილების წევრებს და ოპერატორებს ერთმანეთთან შესაბამისობაში ინარჩუნებს.
როგორ გამოიყურება ოპერაციული რისკი პროექტში?
პროგრამული უზრუნველყოფის პროექტებში ოპერაციული რისკი ხშირად არასწორად განლაგებული პროცესების სახით ვლინდება, როგორიცაა მოძველებული დამოკიდებულებების გამოყენება, მყარი კოდირების საიდუმლოებები ან ღრუბლოვანი ინფრასტრუქტურის არასწორი კონფიგურაცია. ეს რისკები აფერხებს გამოშვებებს, იწვევს გათიშვას ან კარს უღებს თავდამსხმელებს. ძლიერი ORM ნიშნავს ნაგულისხმევად უსაფრთხო პრაქტიკის გამოყენებას და შემოწმებების ავტომატიზაციას მთელი სისტემის განმავლობაში. SDLC.
