






TL; DR
„ხელოვნური ინტელექტის დაცვის კომპანია“ სულ მცირე სამ განსხვავებულ რამეს ნიშნავს. ზოგიერთი გამყიდველი იცავს ხელოვნური ინტელექტის მიერ დაწერილ კოდს, ზოგი თავად იცავს მოდელებსა და აგენტებს, ზოგი კი უბრალოდ არსებულ ინსტრუმენტზე ამაგრებს ხელოვნური ინტელექტის ფუნქციას. ფასების შედარებამდე დარწმუნდით, რომ რეალურად რომელს აფასებთ.
აღმოჩენის მეთოდი რეალურ რეპორტაჟს დემო ვერსიისგან განასხვავებს. გამყიდველს, რომელსაც რაიმეს მოსაძებნად რეალური ტრაფიკი ან განლაგებული აგენტი სჭირდება, მხოლოდ იმის შესახებ შეუძლია გითხრათ, თუ რა არის უკვე გაშვებული; სტატიკური, კოდის დონის აღმოჩენა მას აფიქსირებს. pull request ნაცვლად.
ჩარჩოს შესაბამისობა უნდა შემოწმდეს და არა რწმენით იქნას მიღებული. OWASP-ის LLM ტოპ 10, NIST-ის AI RMF და MITRE ATLAS სტაბილური და ციტირებადია; სთხოვეთ გამყიდველს, აჩვენოს რეალური რუკა და არა მხოლოდ ლოგო სლაიდზე.
კატეგორია სწრაფად გაძლიერდა. 2024 წლიდან რამდენიმე ხელოვნური ინტელექტის სპეციალისტი უფრო დიდ პლატფორმებში გაერთიანდა. ეს არ არის დისკვალიფიკაციის მიზეზი, მაგრამ ღირს პირდაპირ იკითხოთ, არსებობს თუ არა თქვენს მიერ შეძენილი გზამკვლევი ორ წელიწადში.
რას უნდა მიაქციოთ ყურადღება ხელოვნური ინტელექტის უსაფრთხოების კომპანიაში
საძიებო ველში აკრიფეთ „ხელოვნური ინტელექტის უსაფრთხოების კომპანია“ და მიიღებთ ათობით მომწოდებელს, რომლებიც ერთსა და იმავე ხუთ სიტყვას იყენებენ: ხელოვნური ინტელექტით მართული, ყოვლისმომცველი, ერთიანი, ახალი თაობის, აგენტი. ეს ყველაფერი არ გეუბნებათ, თუ რას აკეთებს სინამდვილეში პროდუქტი ან აკეთებს თუ არა ის იმას, რაც თქვენს გუნდს სჭირდება. ეს სახელმძღვანელო წარმოადგენს საკონტროლო სიას, რომელიც ამ საკითხს გაარკვევს: რას მოიცავს სინამდვილეში „ხელოვნური ინტელექტის უსაფრთხოება“, კითხვები, რომლებიც რეალურ შესაძლებლობას სლაიდისგან განასხვავებს და საეჭვო ნიშნები, რომლებიც თითქმის ყველა შეფასებაში ჩნდება.
„ხელოვნური ინტელექტის უსაფრთხოების კომპანია“ სულ მცირე სამ განსხვავებულ რამეს ნიშნავს
ვინმეს შედარებამდე, გაარკვიეთ, სინამდვილეში რომელი პრობლემის გადაჭრას ცდილობთ. ეტიკეტი სამ განსხვავებულ კატეგორიას მოიცავს და ერთ-ერთში შესანიშნავად მომუშავე გამყიდველი ხშირად დანარჩენ ორში არ არის.
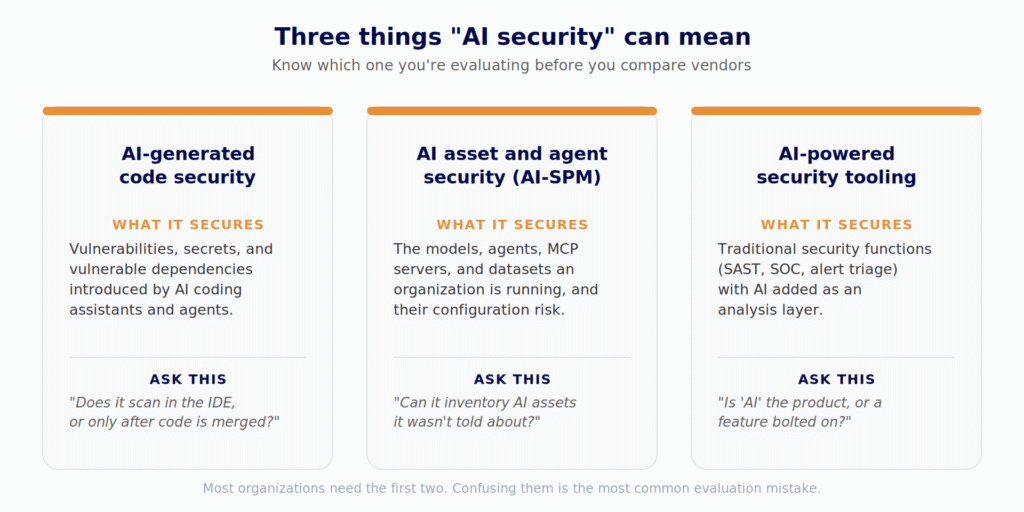
წარმოებაში მოდელების დასაცავად შექმნილი ინსტრუმენტი ჰალუცინირებული პაკეტის სახელს ვერ დაიჭერს. pull requestდა კოდის სკანერი არ გეტყვით, რომ გასულ კვირას ვინმეს IDE-ში არასანქცირებული MCP სერვერი გამოჩნდა.
შესყიდვის კრიტერიუმები, რომლებიც რეალურად მნიშვნელოვანია
როგორც კი გაიგებთ, რომელი კატეგორია გჭირდებათ, ეს არის კითხვები, რომლებიც ღირს დაუსვათ თქვენს მოკლე სიაში შემავალ ყველა გამყიდველს, მიუხედავად იმისა, თუ როგორ აღწერს მათ მათი მთავარი გვერდი.
წითელი დროშები, რომელთაგან თავის დაღწევა ღირს
ამ კატეგორიაში რამდენიმე ნიმუში იმდენად ხშირად ჩნდება, რომ მათი პირდაპირ დასახელება ღირს, კონკრეტული მომწოდებლის მითითების გარეშე:
- „ხელოვნური ინტელექტით მომუშავე“, ქვემოთ დეტალების გარეშე. თუ გამყიდველს ერთი წინადადებით არ შეუძლია ახსნას, თუ რით განსხვავდება ხელოვნური ინტელექტი წესებზე დაფუძნებული სკანერისგან, ეს მარკეტინგული იარლიყია და არა შესაძლებლობა.
- ჩარჩოს ფორმის სამკერდე ნიშანი, რომელსაც უკან არაფერი აწერია. OWASP-ის ან NIST-ის ციტირება მარტივია. მოითხოვეთ ერთი კონკრეტული მაგალითი, რეალური აღმოჩენა, რომელიც დაკავშირებულია ამ ჩარჩოში არსებულ რეალურ კატეგორიასთან და არა სრული რუკა, არამედ მხოლოდ ერთი. თუ გამყიდველი ადგილზე ვერც ერთ მაგალითს ვერ წარმოადგენს, ნიშანი დეკორატიულია.
- ბუნდოვანება სკანირების ადგილის შესახებ. პირდაპირ იკითხეთ: ანალიზის დროს ჩვენი კოდი ოდესმე ტოვებს ჩვენს ინფრასტრუქტურას? გამყიდველი, რომელიც დარწმუნებულია თავის არქიტექტურაში, ერთი წინადადებით პასუხობს. გამყიდველი, რომელიც გადადის ტრანზიტის დროს დაშიფვრაზე საუბრით, ფაქტობრივ კითხვაზე პასუხის გაცემის გარეშე, უბრალოდ გითხრათ პასუხი.
- უფასო დონე, რომელიც სინამდვილეში 14-დღიანი საცდელი პერიოდია. ნამდვილად უფასო დეველოპერის დონე, და არა უკუთვლის ტაიმერი, იმის სიგნალია, რომ გამყიდველი საკმარისად დარწმუნებულია, რომ პროდუქტს პირველმა მისცეს საშუალება, ისაუბროს.
- ყველა შესაძლებლობა „მალე“ გამოვა. საგზაო რუკის სლაიდი პროდუქტი არ არის. წერილობით იკითხეთ, რა იგზავნება დღეს.
როგორ გამოიყურება ეს პრაქტიკაში
Xygeni AI Security აღმოაჩენს ორგანიზაციაში მომუშავე ხელოვნურ ინტელექტს - მოდელებს, აგენტებს, MCP სერვერებს და ხელოვნური ინტელექტის კოდირების ინსტრუმენტებს - იმისგან, რასაც ისინი კოდსა და კონფიგურაციაში ტოვებენ და არა გამოკითხვიდან ან განლაგებული აგენტიდან. ის წარმოქმნის AI-BOM-ს standard CycloneDX ML-BOM ფორმატირება და დასკვნების შესაბამისობაში მოყვანა OWASP LLM ტოპ 10 და NIST AI RMF. Xygeni DevAI მუშაობს IDE-ში, როდესაც დეველოპერები წერენ კოდს, ადამიანის მიერ დაწერილს თუ ხელოვნური ინტელექტის მიერ გენერირებულს, და მისი ხელოვნური ინტელექტის ტრიაჟი, ხელოვნური ინტელექტის განმარტება და ხელოვნური ინტელექტის აღდგენა თანაბრად ვრცელდება Xygeni-ის საკუთარი სკანერებიდან მიღებულ მონაცემებზე და ორგანიზაციის მიერ დანერგილ AppSec ინსტრუმენტებში უკვე არსებულ მონაცემებზე, რაც ნიშნავს, რომ მისი დანერგვა არაფრის შეცვლას არ საჭიროებს. საწყისი კოდი არასდროს ტოვებს მომხმარებლის გარემოს და მხარდაჭერილია საკუთარი LLM კონტრაქტის მოტანა საჭიროების შემთხვევაში.
თუ ამას ზემოთ მოცემულ საკონტროლო სიას ადარებთ, დეველოპერის დონე უფასოა დასაწყებად და უფრო ფართოდ განიხილავთ, თუ როგორ ჯდება ის არსებულთან ერთად ASPM პროგრამა ხელმისაწვდომია ფასების გვერდი.

ხშირად დასმული კითხვები: ხელოვნური ინტელექტის უსაფრთხოების კომპანიის არჩევა
რა განსხვავებაა ხელოვნური ინტელექტის უსაფრთხოებასა და ხელოვნური ინტელექტის სტრატეგიულ კონტროლს (AI-SPM) შორის?
ხელოვნური ინტელექტის უსაფრთხოება ფართო კატეგორიაა. ხელოვნური ინტელექტის უსაფრთხოების პოზის მართვა (AI-SPM) უფრო სპეციფიკური ტერმინია, რომელიც Gartner-ის მიერ აღიარებულია, როგორც ახალი ანალიტიკოსების კატეგორია და გამოიყენება იმ ინსტრუმენტებისთვის, რომლებიც აღმოაჩენენ და უწყვეტად აფასებენ ორგანიზაციის ხელოვნური ინტელექტის აქტივების: მოდელების, აგენტების, მონაცემთა ნაკრებების და მათი კონფიგურაციის რისკების მდგომარეობას, ისევე როგორც CSPM აკეთებს ამას ღრუბლოვანი ინფრასტრუქტურისთვის.
ხელოვნური ინტელექტის მიერ გენერირებული კოდისა და ხელოვნური ინტელექტის ინფრასტრუქტურისთვის ცალკე მომწოდებელი მჭირდება?
არა აუცილებლად, მაგრამ თქვენ უნდა დაადასტუროთ, რომ ერთი მომწოდებელი რეალურად ფარავს ორივეს, იმის ნაცვლად, რომ ვივარაუდოთ, რომ ასეა, რადგან სიტყვა „AI“ ორჯერ ჩნდება მათ მთავარ გვერდზე. ჰკითხეთ თითოეულს კონკრეტულად IDE დონის კოდის სკანირებისა და AI აქტივების აღმოჩენის შესახებ; ეს სხვადასხვა საინჟინრო პრობლემებია.
შეიძლება თუ არა გამყიდველს „სერტიფიცირება“ გაუწიოს ისეთ ჩარჩოს, როგორიცაა OWASP LLM Top 10?
არა. ეს საზოგადოების მიერ განვითარებული ცნობიერებაა standard, ეს არ არის სერტიფიცირება, რომელსაც თქვენ გაივლით. გამყიდველს შეუძლია თავისი აღმოჩენები მასთან მიაბას, რაც შემოწმებადია, მაგრამ „OWASP სერტიფიცირებული“ რეალური მტკიცება არ არის და თავისთავად პატარა საყურადღებო სიგნალად უნდა იქნას განხილული.
აკმაყოფილებს თუ არა AI-BOM კონკრეტულ რეგულაციას?
თავისთავად არა და არცერთი რეგულაცია დღეს „AI-BOM“-ს სავალდებულო არტეფაქტად არ ასახელებს. ის ხელს უწყობს დოკუმენტაციის მოლოდინების დაკმაყოფილებას ისეთი ჩარჩოებით, როგორიცაა ევროკავშირის ხელოვნური ინტელექტის შესახებ კანონის ტექნიკური დოკუმენტაციის მოთხოვნები, მაგრამ ეს შესაბამისობის დამადასტურებელი საბუთია და არა შესაბამისობის მონიშვნის ველი.
რატომ არის მნიშვნელოვანი, თუ გამყიდველი ახლახან იქნა შეძენილი?
ეს არ არის დისკვალიფიკაცია; შესყიდვებს შეუძლიათ რესურსების და მდგრადი განვითარების მოტანა. თუმცა, შესყიდვის შემდეგ ხშირად იცვლება საგზაო გეგმები, ფასები და მხარდაჭერის მოდელები, ამიტომ ღირს პირდაპირ კითხვა დასვათ, ვიდრე უწყვეტობის ვარაუდი.
