






Ყოველ კვირაჩვენი მავნე პროგრამების აღმოჩენის სისტემები სკანირებენ ათასობით ახალ და განახლებულ პაკეტს საჯარო რეესტრებში, როგორიცაა npm და PyPI.
ეს კვირა განსაკუთრებით აქტიური იყო.
ჩვენ დავადასტურეთ 53 მავნე პაკეტი, ძირითადად მასშტაბით npm, დამატებითი შემთხვევებით OpenVSXრამდენიმე მათგანი კოორდინირებულ კლასტერებში გამოჩნდა, განმეორებითი მავნე გამოშვებებით, რომლებიც ერთი და იგივე სახელწოდებით ან მჭიდროდ დაკავშირებული პაკეტების ოჯახებში ქვეყნდებოდა. ბევრი მათგანი ბაძავდა გადახდის SDK-ები, enterprise ნატვიფრითაა, დეველოპერის კომუნალური პროგრამები, OpenVSX გაფართოებები, ხელოვნური ინტელექტისა და აგენტების თემატიკის პაკეტები, ხელმისაწვდომობის კომპონენტები, UI დამხმარეებიდა სხვა მოდულები, რომლებსაც ხშირად ენდობით თანამედროვე განვითარების სამუშაო პროცესებში.
ეს არ იყო იზოლირებული ანომალიები. ამ კვირაში გამოირჩეოდა ერთი და იგივე პაკეტების ოჯახებში განმეორებითი გამოქვეყნება, სახელდების ნიმუშების ხელახალი გამოყენება და ის, თუ როგორ შენიღბეს მავნე პაკეტები, რათა რეალური პროგრამული უზრუნველყოფის მიწოდების ფარგლებში ლეგიტიმურ დამოკიდებულებებად გამოჩენილიყვნენ. pipelines.
ეს ყოველკვირეული მიმოხილვა ჩვენი მიმდინარე გეგმის ნაწილია მავნე კოდის დაიჯესტი, სადაც ჩვენ ვამოწმებთ ახალ საფრთხეებს და ვაწვდით ქმედით ინფორმაციულ ინფორმაციას დახმარებისთვის DevSecOps გუნდები დაიცვას მათი pipelineდაზიანების მოხდენამდე.
მოდით, გავაანალიზოთ, რა აღმოვაჩინეთ ამ კვირაში და რატომ არის ეს მნიშვნელოვანი.
| ეკოსისტემა | პაკეტი | თარიღი |
|---|---|---|
| npm | ადმინისტრატორი0911:1.0.23 | Apr 14, 2026 |
| npm | ადმინისტრატორი0911:1.0.47 | Apr 14, 2026 |
| npm | ადმინისტრატორი0911:1.0.59 | Apr 14, 2026 |
| npm | @searchos/bot-proxy:0.1.4 | Apr 10, 2026 |
| npm | baidu-ti:1.0.0 | Apr 10, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | Apr 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | Apr 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | Apr 11, 2026 |
| npm | @genoma-ui/components:99.99.2 | Apr 11, 2026 |
| npm | paysafe-payments-sdk-common:99.0.0 | Apr 13, 2026 |
| npm | paysafe-card-გადახდები: 99.0.0 | Apr 13, 2026 |
| npm | paysafe-google-pay:99.0.0 | Apr 13, 2026 |
| npm | paysafe-apple-pay:99.0.0 | Apr 13, 2026 |
| npm | paysafe-venmo:99.0.0 | Apr 13, 2026 |
| npm | paysafe-card-გადახდები: 99.99.1 | Apr 13, 2026 |
| npm | paysafe-payments-sdk-common:99.99.1 | Apr 13, 2026 |
| npm | paysafe-google-pay:99.99.1 | Apr 13, 2026 |
| npm | paysafe-venmo:99.99.1 | Apr 13, 2026 |
| npm | unisys-core:99.99.1 | Apr 11, 2026 |
| npm | unisys-auth:99.99.1 | Apr 11, 2026 |
| npm | unisys-sdk:99.99.1 | Apr 11, 2026 |
| npm | unisys-agent-ai-playground:99.99.2 | Apr 11, 2026 |
| npm | unisys-auth:99.99.2 | Apr 11, 2026 |
| npm | unisys-sdk:99.99.2 | Apr 11, 2026 |
| npm | sysverify-core:1.0.0 | Apr 13, 2026 |
| npm | ძიების ფილტრის მასპინძელი: 1.0.0 | Apr 13, 2026 |
| npm | magentaa11y:9.9.11 | Apr 14, 2026 |
| npm | magentaa11y:9.9.12 | Apr 14, 2026 |
| npm | bitu-მომხმარებელი:99.0.0 | Apr 13, 2026 |
| npm | bitu-app:99.0.0 | Apr 13, 2026 |
| npm | rn-ბიტუ: 99.0.0 | Apr 13, 2026 |
| npm | ბიტუ-ბირთვი: 99.0.0 | Apr 13, 2026 |
| npm | ბიტუ-პროტოკოლი: 99.0.0 | Apr 13, 2026 |
| npm | ბიტუ-სტეიკი: 99.0.0 | Apr 13, 2026 |
| npm | ბიტუ-ტრეიდი: 99.0.0 | Apr 13, 2026 |
| npm | bitu-საფულე:99.0.0 | Apr 13, 2026 |
| npm | bitu-sdk:99.0.0 | Apr 13, 2026 |
| npm | @gbrlxvii/ts-form-utils:1.0.2 | Apr 13, 2026 |
| npm | @gbrlxvii/ts-form-utils:1.0.3 | Apr 13, 2026 |
| npm | ბიტუ-სტეიკი: 99.0.1 | Apr 13, 2026 |
| npm | magentaa11y:9.9.16 | Apr 14, 2026 |
| npm | magentaa11y:9.9.18 | Apr 14, 2026 |
| npm | დასტების რედაქტორი: 9.9.9 | Apr 16, 2026 |
| npm | ექსპრეს-უსაფრთხოების-პოლიტიკა:1.0.2 | Apr 17, 2026 |
| npm | ixpresso-core:1.0.1 | Apr 16, 2026 |
| npm | ixpresso-core:1.0.2 | Apr 16, 2026 |
| npm | @athena-ui-components/deeplink:0.0.41 | Apr 16, 2026 |
| npm | @athena-ui-components/helpers:1.1.24 | Apr 16, 2026 |
| npm | @athena-ui-components/lang:0.1.18 | Apr 16, 2026 |
| npm | @athena-ui-components/layout:1.2.24 | Apr 16, 2026 |
| npm | კვანძის წითელი კონტრიბი yolo ობიექტის აღმოჩენა: 9.1.11 | Apr 16, 2026 |
| npm | კვანძის წითელი კონტრიბი yolo ობიექტის აღმოჩენა: 9.1.12 | Apr 16, 2026 |
| npm | მონერომი: 1.0.7 | Apr 17, 2026 |
დაიცავით თქვენი ღია კოდის დამოკიდებულებები დაუცველობისა და მავნე კოდისგან
მინიმუმამდე დაიყვანეთ რისკები და დაიცავით თქვენი აპლიკაციები მავნე პაკეტებისგან Xygeni-ის მავნე პროგრამების ადრეული გამოვლენა. პრიორიტეტულად განსაზღვრეთ და მოაგვარეთ ყველაზე მნიშვნელოვანი დაუცველობები. ჩვენი ყოვლისმომცველი გადაწყვეტა გთავაზობთ თქვენი დამოკიდებულებების რეალურ დროში მონიტორინგს, რათა აღმოაჩინოთ და შეამციროთ საფრთხეები თქვენს პროგრამულ უზრუნველყოფაზე გავლენის მოხდენამდე.
ღია კოდის კომპონენტების მართვა თანამედროვე პროგრამული უზრუნველყოფის შემუშავების ლანდშაფტში გადამწყვეტი მნიშვნელობისაა მზარდი დაუცველობისა და მავნე კოდის საფრთხეების გამო. Xygeni-ს Open Source Security გადაწყვეტა სკანირებს და ბლოკავს მავნე პაკეტებს გამოქვეყნებისთანავე, რაც მნიშვნელოვნად ამცირებს თქვენს სისტემებში მავნე პროგრამებისა და დაუცველობების შეღწევის რისკს. ჩვენი ყოვლისმომცველი მონიტორინგი მოიცავს მრავალ საჯარო რეესტრს, რაც უზრუნველყოფს ყველა დამოკიდებულების უსაფრთხოებისა და მთლიანობის შემოწმებას. Xygeni აძლიერებს თქვენი გუნდის შესაძლებლობას, შეინარჩუნოს უსაფრთხო და საიმედო პროგრამული პროექტები კრიტიკული პრობლემების კონტექსტუალურად პრიორიტეტულობის მინიჭებით და გამარტივებული გამოსწორების პროცესების ხელშეწყობით.
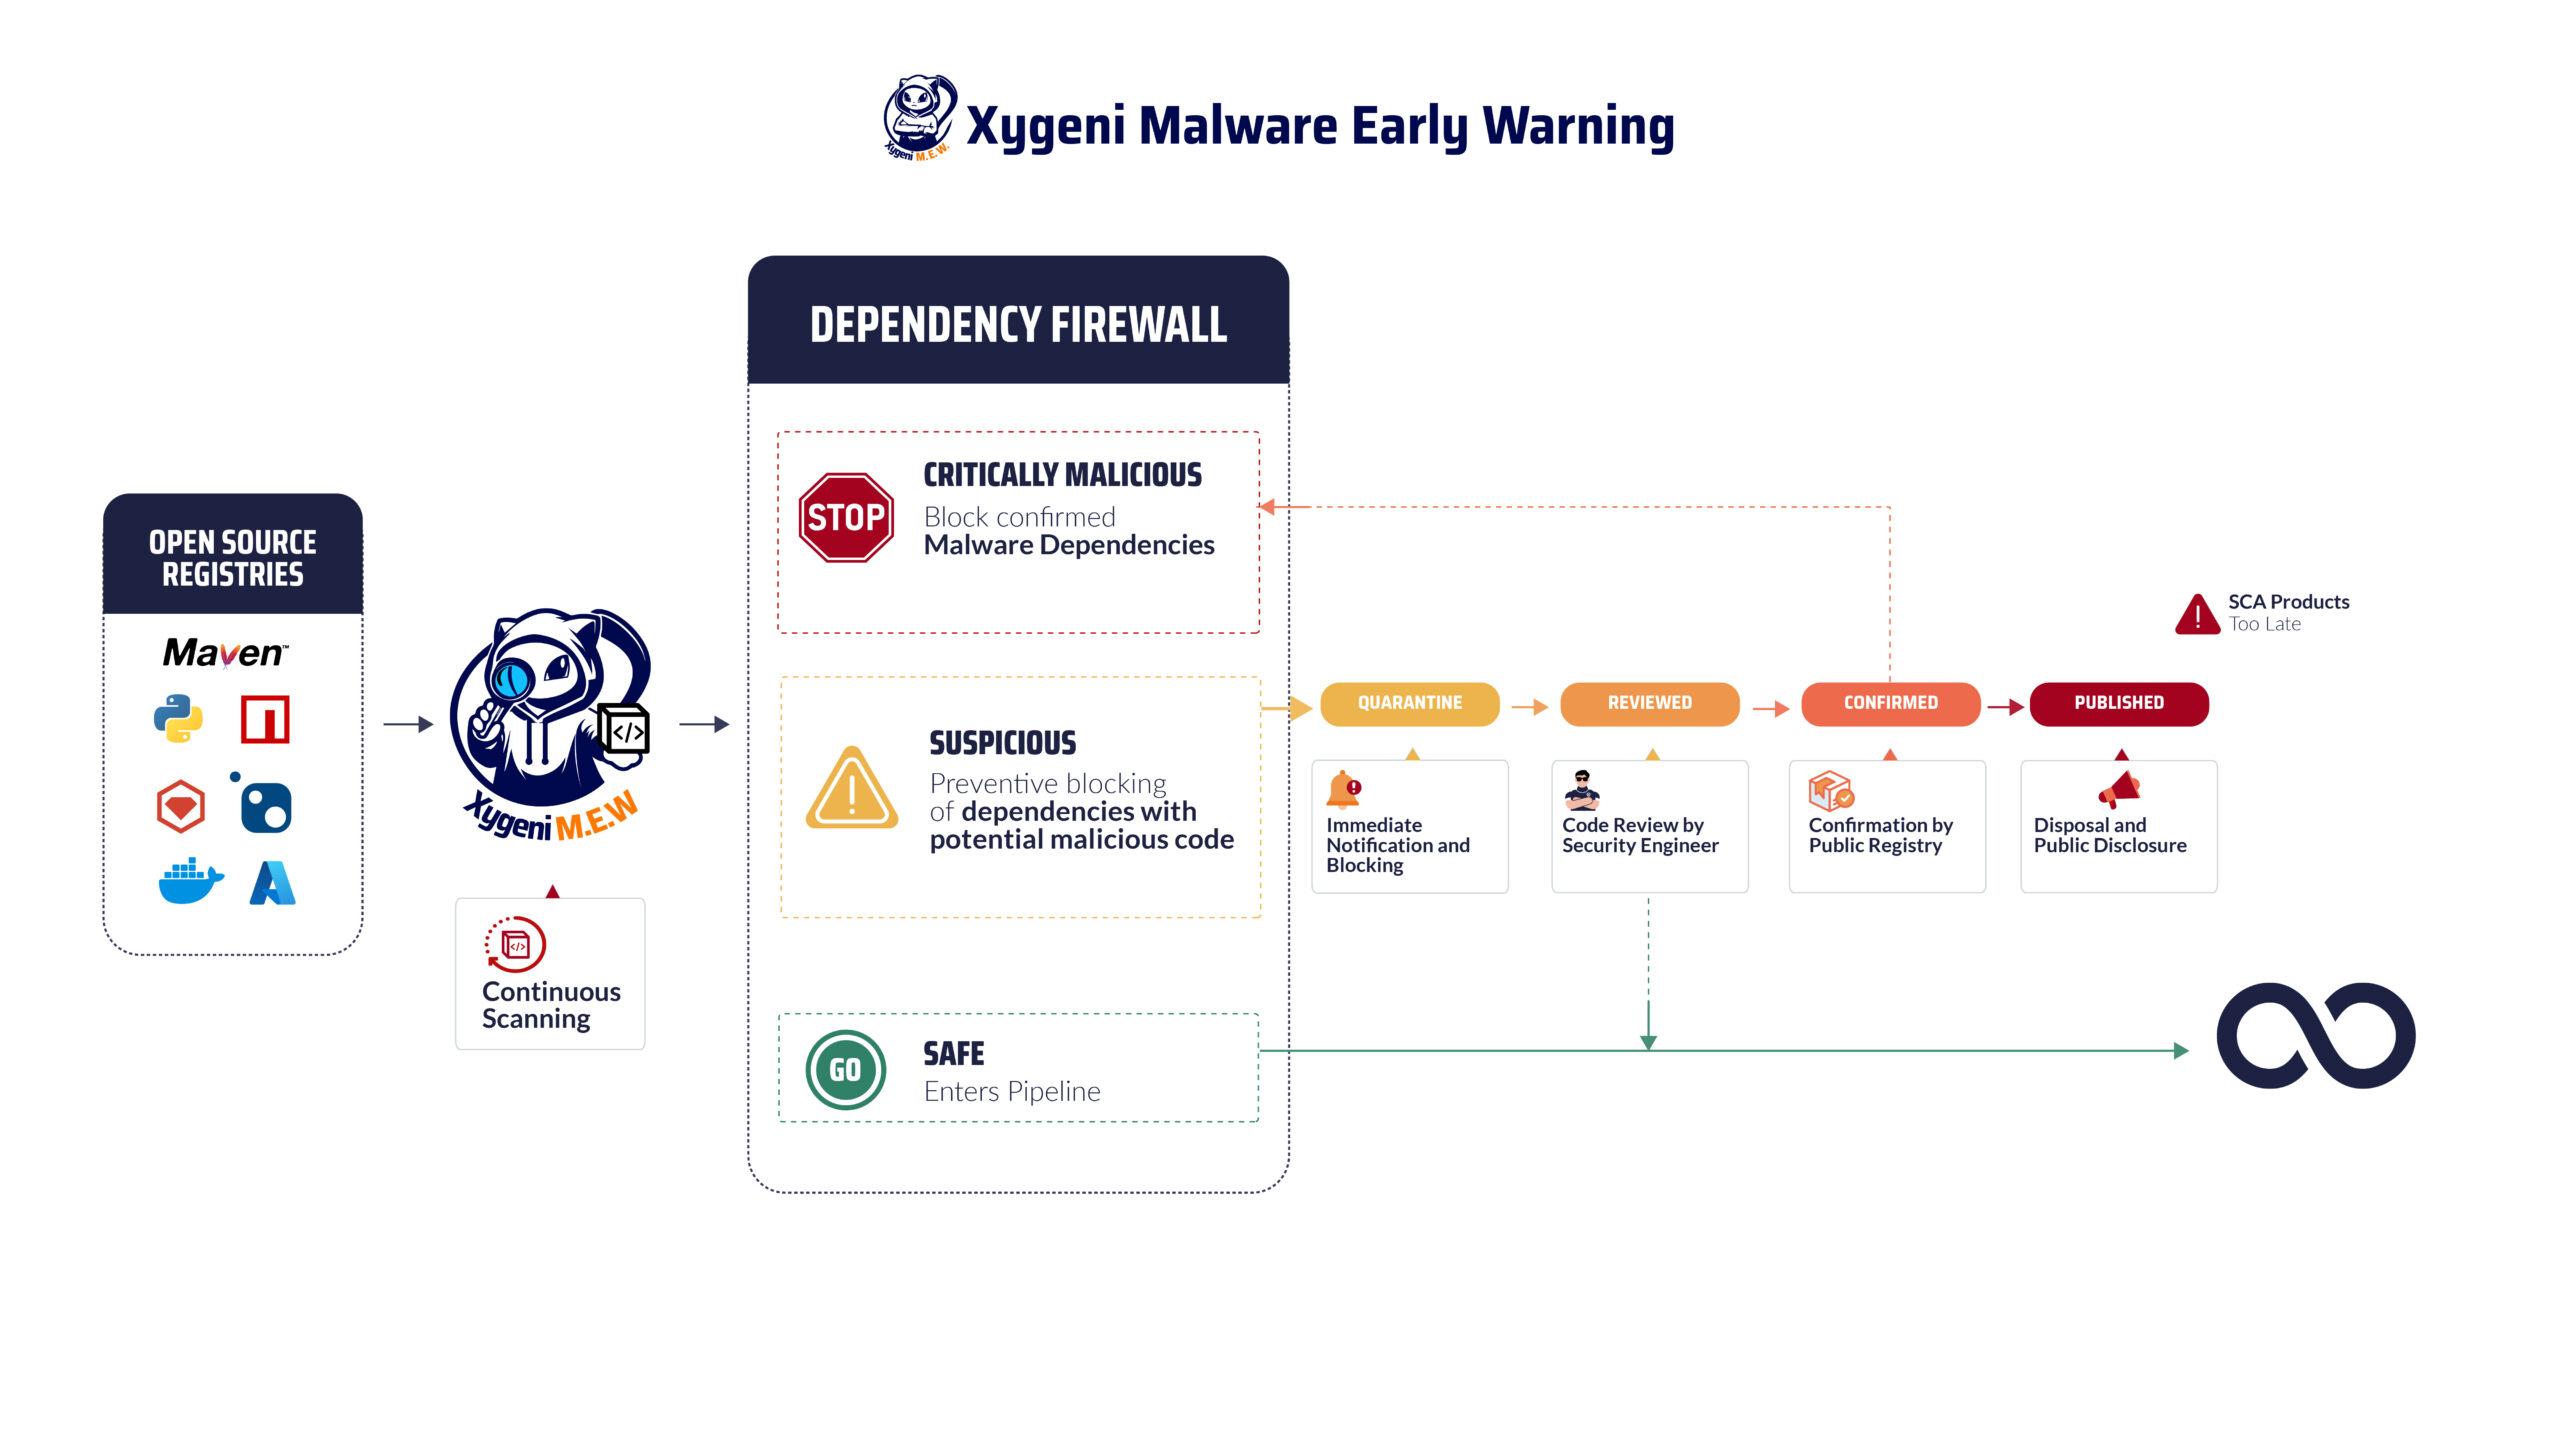
Xygeni იყენებს მრავალშრიან ტექნიკას მავნე კოდის გავრცელების შეჩერების მიზნით. უპირველეს ყოვლისა, სტატიკური კოდის ანალიზი აფიქსირებს დაბინდვის ნიმუშებს, დაფარულ დატვირთვას და სკრიპტების ბოროტად გამოყენებას. გარდა ამისა, ქცევითი sandboxing აანალიზებს ინსტალაციას. hooks, გაშვების დროის ბრძანებები და მუდმივი ხრიკები. გარდა ამისა, მანქანური სწავლების აღმოჩენა ახდენს ნულოვანი დღის npm მავნე პროგრამების და pypi მავნე პროგრამების ვარიანტების იდენტიფიცირებას, რომლებიც ხელმოწერის სკანერებმა გამოტოვეს. და ბოლოს, ადრეული გაფრთხილების სისტემა რეალურ დროში აკონტროლებს საჯარო საცავებს, ამოწმებს აღმოჩენებს და დაუყოვნებლივ აცნობებს DevOps გუნდებს.
შედეგად, ეს კომბინაცია უზრუნველყოფს, რომ დეველოპერები მიიღებენ სწრაფ, ქმედით ინტელექტს, რომელიც პირდაპირ ინტეგრირებულია CI/CD workflows.
რატომ უნდა ადარდებდნენ დეველოპერები მავნე npm პაკეტებს
თანამედროვე საფრთხეები იშვიათად ელოდებიან გაშვების დროს. მაგალითად, მავნე npm პაკეტები ხშირად სრულდება ინსტალაციის დროს, ხოლო pypi მავნე პაკეტები მალავენ ტოკენების ექსფილტრაციას ან უკანა კარებს. თავდამსხმელები:
- მათი რეპლიკაციისთვის, გადააქციეთ GitHub-ის კერძო საცავები საჯაროდ.
- ამოიღეთ ავტორიზაციის მონაცემები და საიდუმლოებები დაშიფრული დატვირთვის გამოყენებით.
- გამოსასყიდი პროგრამული უზრუნველყოფის ან ბოტნეტების განსათავსებლად გამოიყენეთ დაბნეული JavaScript ჩამტვირთავები.
სინამდვილეში, მავნე ღია კოდის პაკეტების რაოდენობა ერთ წელიწადში 156%-ით გაიზარდა. შესაბამისად, ის გუნდები, რომლებიც მხოლოდ დაგვიანებულ არხებს ან საბაზისო სკანერებს ეყრდნობიან, ჩამორჩებიან.
რას აკონტროლებს ეს მავნე პროგრამის ანგარიში npm-სა და PyPI-ში
ეს დაიჯესტი წარმოადგენს ცენტრალურ კერას შემდეგი საკითხებისთვის:
- დადასტურებული მავნე npm პაკეტები
- დადასტურებული pypi მავნე პაკეტები
- მავნე კოდის ქცევაზე დაფუძნებული აღმოჩენა
- რეესტრის მიერ დადასტურებული ინციდენტები
- ყოველკვირეული და ყოველთვიური მავნე პროგრამების ანგარიშების შეჯამებები
- ყველა npm მავნე და pypi მავნე აღმოჩენის ისტორიული ცვლილებების ჟურნალი
სხვა სიტყვებით რომ ვთქვათ, ის ერთიან საცნობარო წერტილს წარმოადგენს. Xygeni-ს კვლევითი ჯგუფი ყოველკვირეულად აახლებს ამ გვერდს სრული ტექნიკური ანალიზისა და GitHub IOC-ების ბმულებით.
როგორ დავიცვათ თავი მავნე npm პაკეტებისა და PyPI მავნე პროგრამებისგან
ამ მზარდი რისკის გამოორგანიზაციებს ძლიერი დაცვა სჭირდებათ:
- მხოლოდ დაბლოკილი ფაილების ინსტალაციების აღსრულება (
npm ci) CI/CD. - გარდა ამისა, დამოკიდებულებების წინასწარი სკანირება Xygeni-ის ადრეული გაფრთხილების ძრავით ხდება.
- გარდა ამისა, ბლოკი ეფუძნება მავნე კოდის სიგნალებს Guardrails.
- გენერირება SBOMარაპირდაპირი დამოკიდებულებების კვალის დასადგენად და პოლიტიკის გამოსაყენებლად.
- უპირველეს ყოვლისა, მოამზადეთ დეველოპერები ორთოგრაფიული შეცდომების, დაბინდვის და საეჭვო ინსტალაციის სკრიპტების აღმოსაჩენად.
სცადეთ Xygeni-ს მავნე პროგრამების აღმოჩენის ინსტრუმენტები
Xygeni გთავაზობთ:
- მავნე კოდის, მათ შორის, უკანა კარების, ჯაშუშური პროგრამების და გამოსასყიდის პროგრამული უზრუნველყოფის რეალურ დროში აღმოჩენა.
- ძირითადი სკანერებისგან განსხვავებით, npm-ის ანალიზი, PyPI, Maven, NuGet, ლალის გემები, და სხვა.
- ავტომატური აწყობის დაბლოკვა, როდესაც მავნე პროგრამის ანგარიში რისკს აღმოაჩენს.
- ექსპლუატაბელობის შესახებ ინფორმაცია, შემნახველის რეპუტაციის შემოწმება და ანომალიების აღმოჩენა.
