






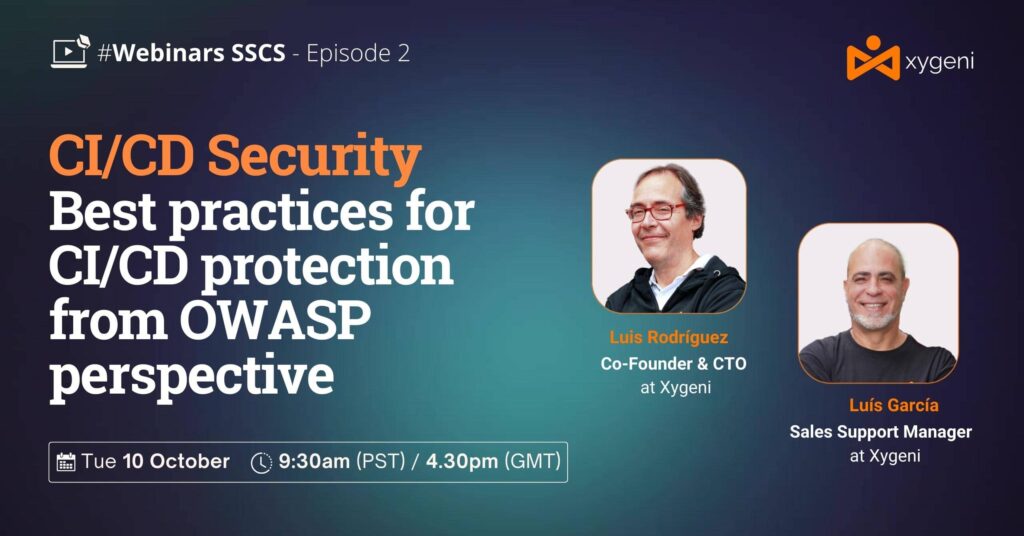
CI/CD უსაფრთხოების ვებინარის მეორე ეპიზოდი უკვე გამოვიდა!
იცოდით, რომ Gartner-ის მონაცემებით, თითქმის ნახევარი... enterprise2025 წლისთვის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე შეტევას განიცდიან?
ჩვენს უახლეს ეპიზოდში „საუკეთესო პრაქტიკა CI/CD დაცვა OWASP-ის პერსპექტივიდან“, ჩვენ ღრმად ჩავყვინთავთ სამყაროში CI/CD უსაფრთხოება „ლურჯი გუნდის“ თვალსაზრისით, რაც მოგაწვდით საუკეთესო პრაქტიკებს რისკის შესამცირებლად და თქვენი უსაფრთხოების პოზიციის გასაძლიერებლად.
ჩვენი ტექნიკური დირექტორი ლუის როდრიგესი და წინასწარი გაყიდვების მენეჯერი ლუის მანუელ გარსია გაჩვენებთ, თუ როგორ enterpriseშეუძლიათ გააძლიერონ თავიანთი უსაფრთხოების პოზიცია ისეთი ძირითადი კომპონენტების მიმართ, როგორიცაა მათი CI/CD სისტემა OWASP-ის პერსპექტივიდან.
რას შეისწავლით
- ყოვლისმომცველი ინვენტარიზაციის ჩატარების მნიშვნელობა CI/CD სისტემები და წარსული ინციდენტების შეფასება გასაუმჯობესებლად Software Supply Chain Security.
- სპეციალური CI/CD უსაფრთხოების რისკები, მათ შორის მოწამვლის კონცეფცია pipeline შესრულება (PPE) და პრაქტიკული მაგალითები, რომლებიც ასახავს, თუ როგორ შეუძლიათ თავდამსხმელებს შექმნის პროცესის მანიპულირება.
- როგორ ხდება არასწორი კონფიგურაციები pipeline შეიძლება გამოიწვიოს საიდუმლოებებსა და მგრძნობიარე მონაცემებზე არაავტორიზებული წვდომა, რაც ხაზს უსვამს სათანადო დაცვისა და გამოვლენის ზომების საჭიროებას.
- პროაქტიული უსაფრთხოების ზომების განხორციელების მნიშვნელობა, როგორიცაა მინიმალური პრივილეგიის პრინციპის შენარჩუნება და კრიტიკულ ფილიალებზე ფილიალების დაცვის წესების კონფიგურაცია.
- ღირებული ინფორმაცია CI/CD უსაფრთხოების საუკეთესო პრაქტიკა და ავტომატიზაციისა და უსაფრთხოების ინსტრუმენტების როლი, როგორიცაა Xygeni პლატფორმა, უსაფრთხოების მდგომარეობის გაუმჯობესებაში. CI/CD სისტემები და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების დაცვა.
დარეგისტრირდით ახლავე, რომ გაიგოთ, თუ როგორ გააძლიეროთ თქვენი დაცვა CI/CD ხარვეზებს.
ეს ვებინარი ჩვენი ნაწილია CI/CD უსაფრთხოების ვებინარების სერია. თუ ჩვენი პირველი ეპიზოდი გამოტოვეთ, მასზე წვდომა აქ შეგიძლიათ: „ახალი შეტევის ტაქტიკიდან დაწყებული...“ CI/CD დაცვის სტრატეგიები“.
