






Xygeni-მ ორი გლობალური ინფოუსაფრთხოების ჯილდო მოიპოვა GenAI აპლიკაციის უსაფრთხოება მდე Application Security Posture Management (ASPM) და კომპანიის მიერ უსაფრთხოებისა და ინჟინერიის გუნდებისთვის ხმაურის შემცირებაში, რეალური რისკების პრიორიტეტულობის მინიჭებასა და ხელოვნური ინტელექტით უზრუნველყოფილი განვითარების უზრუნველყოფაში მუშაობის აღიარება მიწოდების შენელების გარეშე. თანამედროვე DevSecOps გუნდებისთვის ეს მნიშვნელოვანია, რადგან ბაზარი სწრაფად მოძრაობს რისკებზე დაფუძნებული განვითარებისკენ. ASPM და უსაფრთხო ხელოვნური ინტელექტის საფუძველზე შექმნილი განვითარება და არა იზოლირებული სკანერები და გათიშული შეტყობინებები. Gartner-მა უკვე გამოყო ორივე Application Security Posture Management მდე AI Code Security თანაშემწეები როგორც თანამედროვე AppSec-ის ტრანსფორმაციული სფეროები, ამასთანავე, აფრთხილებენ, რომ ხელოვნური ინტელექტით მართული განვითარება და ვიბრაციული კოდირება აფართოებს შეტევის ზედაპირს.
ეს ორი ჯილდო მარტივ რეალობას ასახავს. უსაფრთხოების ჯგუფებს მეტი არ სჭირდებათ. dashboardს. მათ სჭირდებათ მკაფიო კონტექსტი, რეალური პრიორიტეტიზაცია და წარმოების უსაფრთხოების უზრუნველყოფასწორედ ამაზეა Xygeni ორიენტირებული, კოდიდან ღრუბელზე და ადამიანის მიერ დაწერილი კოდიდან ხელოვნური ინტელექტის მიერ გენერირებულ კოდზე.
რატომ არის ეს ორი ჯილდო მნიშვნელოვანი
ორივე კატეგორიაში გამარჯვება მნიშვნელოვანია, რადგან ეს აჩვენებს, რომ AppSec აღარ არის გაყოფილი „ტრადიციულ აპლიკაციების უსაფრთხოებასა“ და „ხელოვნური ინტელექტის უსაფრთხოებას“ შორის. დღეს ეს სამყაროები ერთმანეთთანაა დაკავშირებული.
განვითარების გუნდები უფრო სწრაფად მუშაობენ, იყენებენ მეტ ღია კოდს და ეყრდნობიან მეტს CI/CD ავტომატიზაცია და ხელოვნური ინტელექტის კოდირების ასისტენტებისა და აგენტური სამუშაო პროცესების სულ უფრო მეტად გამოყენება. ამავდროულად, უსაფრთხოების ლიდერები ზეწოლის ქვეშ არიან, რათა შეამცირონ ცრუ დადებითი შედეგები, ნათლად ახსნან ბიზნეს რისკები და ავტომატიზირება გაუკეთონ გამოსწორებას წარმოების შეფერხების გარეშე. Gartner პირდაპირ აღწერს ამ ცვლილებას: ხელოვნური ინტელექტის დახმარებით განვითარება ახალ უსაფრთხოების პრობლემებს წარმოშობს, ხოლო ASPM, ხელმისაწვდომობის ანალიზი და ხელოვნურ ინტელექტზე დაფუძნებული რემედიაცია DevSecOps-ის გამარტივებისთვის ცენტრალურ ადგილს იკავებს.
სწორედ ამიტომ უხდება ერთმანეთს ეს ჯილდოები. აღიარებს Xygeni ASPM როგორც გამოყენების რისკის საკონტროლო სიბრტყე. მეორე აღიარებს DevAI როგორც პრევენციული ფენა ხელოვნური ინტელექტის მიერ გენერირებული და ხელოვნური ინტელექტის დახმარებით შექმნილი კოდის დასაცავად, სანამ ის წარმოების პრობლემად გადაიქცევა.
რატომ გაიმარჯვა Xygeni-მ GenAI აპლიკაციების უსაფრთხოებისთვის
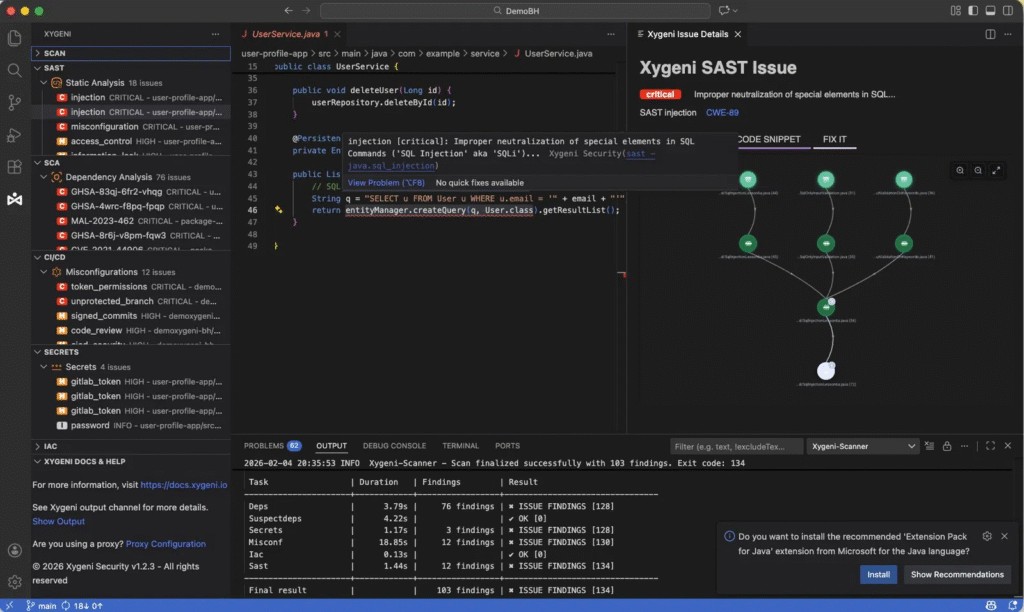
GenAI აპლიკაციების უსაფრთხოების ჯილდო სხვა, მაგრამ არანაკლებ აქტუალურ გამოწვევას ხაზს უსვამს: როგორ დავიცვათ კოდი, როდესაც ხელოვნური ინტელექტი ახლა განვითარების სამუშაო პროცესის ნაწილია.
სწორედ აქ DevAI გამოირჩევა. ხელოვნური ინტელექტის რისკის ცალკეულ გაშვების პრობლემად განხილვის ნაცვლად, Xygeni უსაფრთხოებას კოდის შექმნის წერტილამდე მიიყვანს. პლატფორმა აერთიანებს ღრმა სტატიკურ ანალიზს, ექსპლუატაციაზე დაფუძნებულ პრიორიტეტიზაციას, ხელოვნური ინტელექტის ავტომატურ ფიქსაციას და მავნე პროგრამების შესახებ ინფორმირებულ გამოვლენას, რათა დაეხმაროს დეველოპერებს სარისკო ნიმუშების ადრეულ ეტაპზე აღმოჩენასა და გამოსწორებაში.
ეს მიდგომა განსაკუთრებით აქტუალურია ახლა. Gartner აცხადებს, რომ 2027 წლისთვის, აპლიკაციების უსაფრთხოებასთან დაკავშირებული რისკების სულ მცირე 30% Vibe კოდირების პრაქტიკიდან იქნება გამოწვეული, ხოლო 2026 წლისთვის ორგანიზაციების სულ მცირე 40% დაუცველი კოდის ხელოვნურ ინტელექტზე დაფუძნებული ავტომატური გამოსწორებისთვის აპლიკაციების უსაფრთხოების ტესტირების პროვაიდერებს მიმართავს.
უსაფრთხოება კოდის შექმნის ეტაპზე
DevAI მხარს უჭერს პრევენციულ მოდელს. ქსიგენის code security მასალები განმარტავს, რომ პლატფორმა ახორციელებს ღრმა სტატიკურ ანალიზს ინექციის ხარვეზების, XSS-ის, მეხსიერების პრობლემების, არასწორი კონფიგურაციისა და მავნე კოდის ნიმუშების აღმოსაჩენად, ამავდროულად, აღმოჩენებს ფილტრავს ექსპლუატაციაზე დაფუძნებული პრიორიტეტულობის ძაბრის მეშვეობით, რათა გუნდები ფოკუსირდნენ არა მხოლოდ არსებულზე, არამედ იმაზე, რაც ექსპლუატაციაშია შესაძლებელი.
ეს მნიშვნელოვანი განსხვავებაა. ხელოვნური ინტელექტით დაფუძნებულ განვითარებაში სიჩქარე მთავარი პრობლემა არ არის. გადაუმოწმებელი თავდაჯერებულობა დეველოპერებს შეუძლიათ კოდის სწრაფად გენერირება, მაგრამ მათ მაინც სჭირდებათ დეტერმინისტული ვალიდაცია, უსაფრთხოების კონტექსტი და უსაფრთხო შესწორებები.
ხელოვნური ინტელექტის გამოსწორება, რომლის გამოყენებაც დეველოპერებს რეალურად შეუძლიათ
Xygeni-ის AI AutoFix ამატებს შემდეგ ფენას. ის ქმნის კონტექსტის გათვალისწინებით გათვალისწინებულ გასწორების შემოთავაზებებს, ცვლის სარისკო ნიმუშებს უფრო უსაფრთხო ალტერნატივებით და ქმნის pull requests ენობრივი საუკეთესო პრაქტიკის შესაბამისად გაკეთებული შესწორებებით.
ეს მნიშვნელოვანია, რადგან GenAI აპლიკაციების უსაფრთხოების მომავალი მხოლოდ აღმოჩენას არ ეხება. ის ეხება წარმოების უსაფრთხოების აღდგენაინსტრუმენტი, რომელიც პოულობს პრობლემებს, მაგრამ ვერ ეხმარება მათ მოგვარებაში სამუშაო პროცესში, ქმნის პრობლემებს. ინსტრუმენტი, რომელსაც შეუძლია უსაფრთხო გამოსწორების ხელმძღვანელობა კონტექსტში, აუმჯობესებს როგორც უსაფრთხოებას, ასევე დეველოპერის მუშაობის სიჩქარეს.
Guardrails ხელოვნური ინტელექტით დაფინანსებული და აგენტური განვითარებისთვის
GenAI-ის ისტორია ასევე უფრო ფართოა, ვიდრე კოდის დასრულება. Gartner-ის 2025 წლის აპლიკაციების უსაფრთხოების შესახებ Hype Cycle მოდელის კონტექსტის პროტოკოლს და ხელოვნურ ინტელექტს ასახელებს. code security ასისტენტები, ხელოვნური ინტელექტის გაშვების დროს დაცვა და Vibe კოდირება AppSec-ში მნიშვნელოვან ცვლილებებად იქცა. ასევე გაფრთხილებულია, რომ MCP ავტორიზაციისა და კონფიდენციალურობის ახალ პრობლემებს იწვევს და რომ ხელოვნური ინტელექტის მიერ გენერირებული კოდი არ უნდა ჩაითვალოს თანდაყოლილად უსაფრთხოდ.
ეს კონტექსტი Xygeni-ის DevAI პოზიციონირებას განსაკუთრებით აქტუალურს ხდის. მისი ღირებულება არა მხოლოდ იმაში მდგომარეობს, რომ ის დეველოპერებს კოდის გამოსწორებაში ეხმარება. ღირებულება იმაში მდგომარეობს, რომ ის... guardrails სადაც ხელოვნური ინტელექტის მიერ გენერირებული გამომავალი რეალურ საინჟინრო სამუშაო პროცესებს ხვდება.
რატომ გაიმარჯვა Xygeni-მ Application Security Posture Management
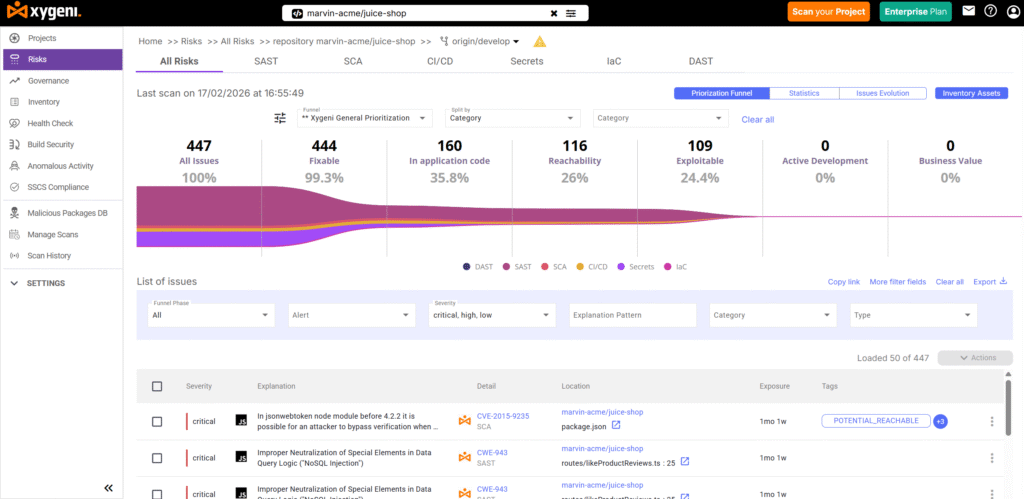
Application Security Posture Management უნდა აკეთოს მეტი, ვიდრე უბრალოდ დასკვნების შეგროვებაა. ეს უნდა დაეხმაროს გუნდებს გადაწყვიტონ, რა არის რეალურად მნიშვნელოვანი ახლა.
ქსიგენი ASPM მიდგომა ამ იდეაზეა აგებული. პლატფორმა აერთიანებს სიგნალებს პროგრამული უზრუნველყოფის მიწოდების სასიცოცხლო ციკლის განმავლობაში, მათ შორის კოდის საცავებს, დამოკიდებულებებს, pipelines, ქმნიან ფაილებს, ინფრასტრუქტურას კოდის სახით და ღრუბლოვან რესურსებს, შემდეგ კი განუწყვეტლივ ასახავენ მათ ურთიერთობებსა და პოზიციას კონტექსტში.
ეს მნიშვნელოვანია, რადგან გუნდების უმეტესობა კვლავ ფრაგმენტულ შეტყობინებებში იხრჩობა. Xygeni-ს თანახმად ASPM მასალების მიხედვით, ორგანიზაციების 48% დღეში 10 000-ზე მეტ შეტყობინებას იღებს და ამ შეტყობინებების 52%-მდე ცრუ დადებითი შედეგია. Xygeni ამ პრობლემას კონტექსტური პრიორიტეტულობით აგვარებს, რომელიც ითვალისწინებს აქტივებთან ურთიერთობებს, სიმძიმეს, ექსპლუატაციას, ექსპლუატაციას, ბიზნესზე გავლენას და მომხმარებლის მიერ განსაზღვრულ კრიტერიუმებს, რაც ხელს უწყობს ზედმეტი ხმაურის 90%-მდე შემცირებას.
ნამდვილი კონტექსტის ფენა და არა კიდევ ერთი სკანერი
Xygeni არ პოზიციონირდება ASPM როგორც სკანერის აგრეგატორი. ამის ნაცვლად, ის ქმნის ინვენტარიზაციისა და კორელაციის ფენას მთელს SDLCის ავტომატურად ახდენს აქტივების იდენტიფიცირებას, აკონტროლებს დამოკიდებულებებსა და კონტრიბუტორებს და გუნდებს აძლევს აპლიკაციის რისკების კოდიდან ღრუბელამდე ხედვას.
სწორედ აქ არის თანამედროვე ASPM ქმნის ღირებულებას. Gartner განსაზღვრავს ASPM როგორც აპლიკაციის რისკების უწყვეტი მართვის საშუალება პროგრამული უზრუნველყოფის სასიცოცხლო ციკლის განმავლობაში უსაფრთხოების საკითხების შეგროვებით, ანალიზითა და პრიორიტეტულობით მინიჭებით, რაც გუნდებს პოლიტიკის აღსრულებასა და უფრო ეფექტურად გამოსწორებაში ეხმარება.
დინამიური პრიორიტეტიზაცია, რომელიც ასახავს რეალურ რისკს
Xygeni-ს გამორჩეული ნაწილი ASPM ამბავი მისია დინამიური პრიორიტეტიზაციის ძაბრიმომხმარებლებს შეუძლიათ რვა ეტაპამდე განსაზღვრონ და პრიორიტეტიზაცია დახვეწონ ისეთი ფაქტორების გამოყენებით, როგორიცაა ხელმისაწვდომობა, ექსპლუატაცია და ბიზნესისთვის სპეციფიკური კრიტერიუმები. პრაქტიკაში, ეს ნიშნავს, რომ გუნდებს შეუძლიათ შეწყვიტონ მოცულობაზე რეაგირება და დაიწყონ იმის გამოსწორება, რაც რეალურად ხელმისაწვდომია, დაუცველია ან ოპერატიულად მნიშვნელოვანია.
ეს არის ძლიერი მიზეზი, რის გამოც ეს აღიარება აზრიანია. 2026 წელს, საუკეთესო ASPM პლატფორმები არ არის ის პლატფორმები, რომლებიც ყველაზე მეტ მონაცემს აჩვენებენ. სწორედ ისინი ქმნიან სირთულეს მოკლე, სანდო ქმედებების სიად.
უკეთესი სამუშაო პროცესები, მეტი ხახუნის გარეშე
ქსიგენი ASPM ასევე ხელს უწყობს ციკლის ოპერატიულად დახურვას. ის აერთიანებს მესამე მხარის უსაფრთხოების ანგარიშებს, ახდენს დასკვნების ნორმალიზებას და ახდენს გამოსწორების სამუშაო პროცესების ცენტრალიზებას, რათა გუნდებმა შეძლონ უფრო სწრაფად კოორდინირება სხვადასხვა ინსტრუმენტებსა და გარემოში.
უსაფრთხოების ლიდერებისთვის ეს მხოლოდ ხილვადობაზე უფრო ღირებულ რამედ ითარგმნება: უკეთესი დახარისხება, უფრო მკაფიო პასუხისმგებლობა და დროთა განმავლობაში პოზის გაზომვადი გაუმჯობესება.
უფრო ძლიერი AppSec მოდელი 2026 წლისთვის
ერთად, ეს ორი ჯილდო უფრო ფართო გზავნილზე მიუთითებს.
თანამედროვე AppSec-ი შემდეგი მიმართულებით მიიწევს წინ:
- ერთიანი კონტექსტი იზოლირებული დასკვნების ნაცვლად
- ექსპლუატაციაზე დაფუძნებული პრიორიტეტიზაცია მხოლოდ სიმძიმის მიხედვით დახარისხების ნაცვლად
- ავტომატური გამოსწორება ხელით დაგროვილი საქმეების ზრდის ნაცვლად
- პრევენციული ხელოვნური ინტელექტის უსაფრთხოება რეაქტიული გაწმენდის ნაცვლად
- დეველოპერისთვის პრიორიტეტული სამუშაო პროცესები უსაფრთხოების შეფერხებების ნაცვლად
Xygeni-ს პლატფორმა მჭიდროდ ემთხვევა ამ მიმართულებას. ASPM მხარეს, ის აკავშირებს სიგნალებს კოდის, ღრუბელის, pipelines, დამოკიდებულებები და პოზიცია. GenAI-ის მხრივ, ის ეხმარება გუნდებს ხელოვნური ინტელექტის მიერ გენერირებული და ადამიანის მიერ დაწერილი კოდის უფრო ადრეულ ეტაპზე დაცვაში, სამუშაო პროცესში ჩაშენებული პრიორიტეტების მინიჭებითა და გამოსწორებით.
სწორედ ამიტომ, აღიარება ბრენდის ეტაპს არ წარმოადგენს. ის ასახავს, თუ სად მიემართებიან AppSec პროგრამები შემდეგ ეტაპზე.
რას ნიშნავს ეს უსაფრთხოებისა და საინჟინრო გუნდებისთვის
იყიდება CISOS-ის, AppSec ლიდერებისა და DevSecOps გუნდების გათვალისწინებით, დასკვნა პრაქტიკულია.
თუ თქვენი გუნდები კვლავ სკანერებს შორის გადართვას, დუბლიკატების დაუსრულებელი აღმოჩენების ტრიაჟს და ხელოვნური ინტელექტის დახმარებით განვითარების მართვას მკაფიოდ არ ცდილობენ guardrailsძველი მოდელი ისედაც დაძაბულობის ქვეშაა.
AppSec-ის შემდეგი ფაზა მოითხოვს:
- რისკის ერთი ხედვა მასშტაბით SDLC
- რეალურ ექსპლუატაციაზე და ბიზნეს კონტექსტზე დაფუძნებული პრიორიტეტიზაცია
- ავტომატური გამოსწორება, რომელიც შეესაბამება საინჟინრო სამუშაო პროცესებს
- ხელოვნური ინტელექტის მიერ გენერირებული და ხელოვნური ინტელექტის მიერ დახმარებული კოდის უფრო ძლიერი კონტროლი
- უკეთესი სიგნალი, ნაკლები ხმაური
ეს არის სივრცე, სადაც Xygeni-ს ამოცნობა ხდება.
საბოლოო ტრეფიკი
Xygeni-მ ორი გლობალური ინფოუსაფრთხოების ჯილდო მოიპოვა ASPM მდე GenAI აპლიკაციის უსაფრთხოება რადგან ორივე კატეგორია ახლა ერთსა და იმავეს მოითხოვს: უსაფრთხოებას, რომელიც კონტექსტუალურია, ქმედითი და აგებულია იმის მიხედვით, თუ როგორ იქმნება პროგრამული უზრუნველყოფა დღეს.
ASPM გუნდებს პირველ რიგში სწორი რისკების გამოსწორებაში უნდა დაეხმაროს.
GenAI აპლიკაციების უსაფრთხოება გუნდებს უნდა დაეხმაროს ხელოვნური ინტელექტის კოდირების ინსტრუმენტების გამოყენებაში „ბრმა წერტილების“ შექმნის გარეშე.
Xygeni ორივესთვის აშენებს.

ავტორის შესახებ
თანადამფუძნებელი და ტექნიკური დირექტორი
ფატიმა Said სპეციალიზირებულია დეველოპერებისთვის პირველ რიგში განკუთვნილ კონტენტზე AppSec, DevSecOps და software supply chain securityის რთულ უსაფრთხოების სიგნალებს მკაფიო, ქმედით ინსტრუქციებად აქცევს, რაც გუნდებს ეხმარება პრიორიტეტების უფრო სწრაფად განსაზღვრაში, ხმაურის შემცირებასა და კოდის უფრო უსაფრთხოდ გაგზავნაში.
