
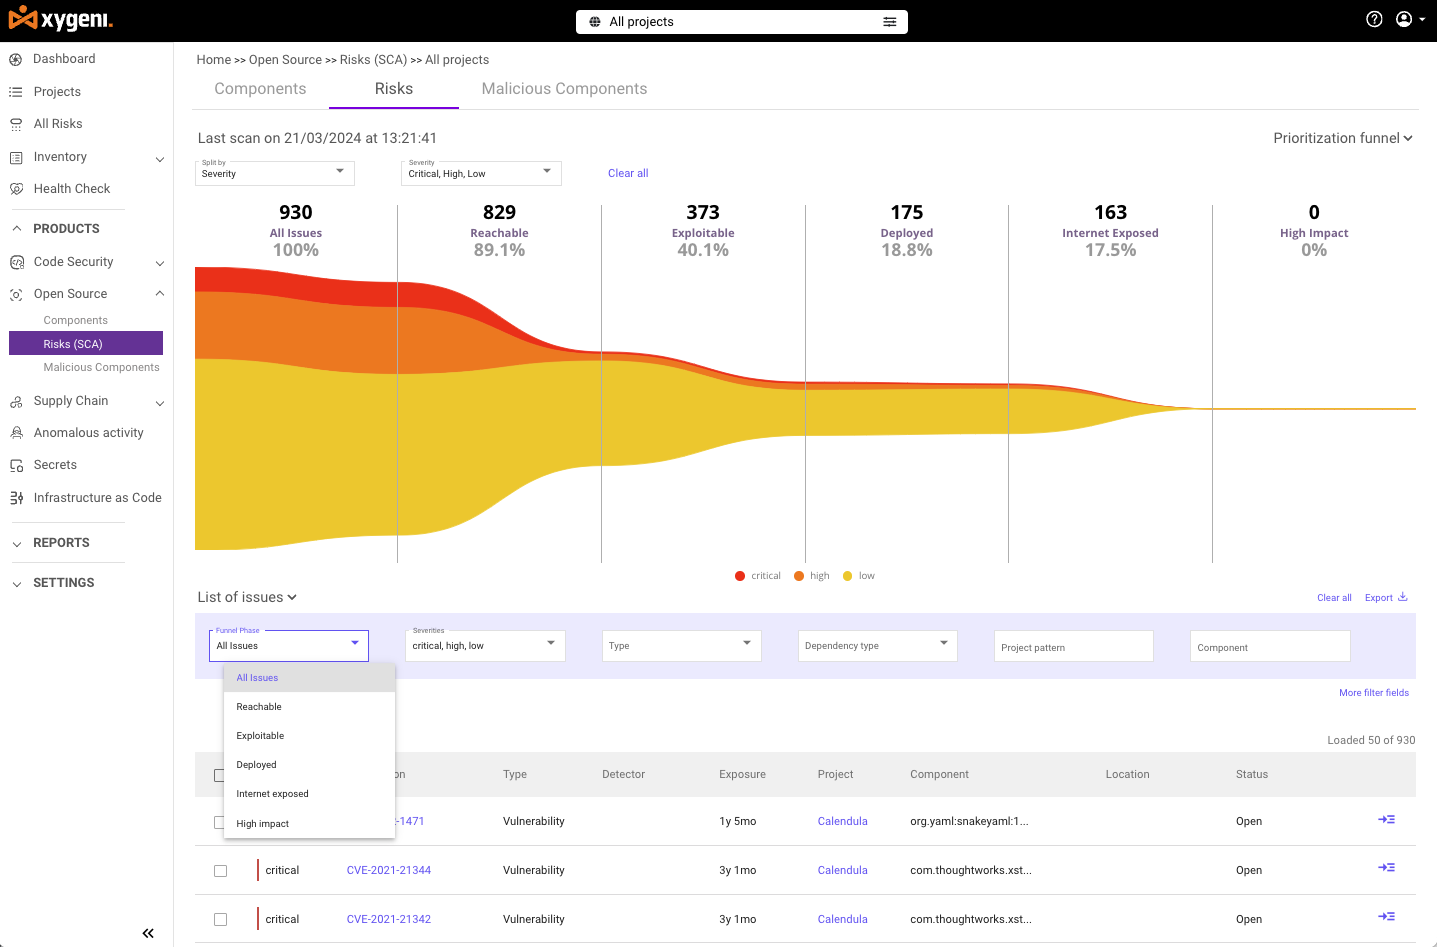






ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების უზრუნველსაყოფად, თქვენ გჭირდებათ არა მხოლოდ ძირითადი დაუცველობის სკანირება. თქვენ უნდა იპოვოთ დაუცველობები, სწრაფად გამოასწოროთ ისინი და შეინარჩუნოთ თქვენი განვითარების უნარი. pipeline მოძრაობა. სწორედ აქ ბრწყინავს Xygeni-ის ღია კოდის დაუცველობის მაკორექტირებელი. ეს უბრალოდ ღია კოდის დაუცველობის სკანერზე მეტია - ეს არის სრული გადაწყვეტა, რომელიც დაგეხმარებათ რეალურ დროში პრიორიტეტების განსაზღვრაში, გამოსწორებასა და შესაბამისობის შენარჩუნებაში.
იქნება ეს მცირე დეველოპერების გუნდის მართვა თუ კომპლექსური საკითხების მოგვარება enterprise პროგრამული უზრუნველყოფა, Xygeni შეუფერხებლად ინტეგრირდება თქვენს CI/CD pipeline თქვენი ღია კოდის კომპონენტების დასაცავად კოდის დაწერის მომენტიდან. არანაირი შეფერხება. არანაირი დამატებითი ხელით მუშაობა. უბრალოდ უსაფრთხო, თავსებადი კოდი ყოველთვის.
რატომ არის Xygeni აუცილებელი თქვენს DevOps-ში Pipeline
უსაფრთხოების საფრთხეები ყოველდღიურად იზრდება, მაგრამ თქვენი განვითარების ტემპი არ შეიძლება შენელდეს. Xygeni ღია კოდის დაუცველობის მარეგულირებელი უპრობლემოდ ჯდება თქვენს DevOps-ის სამუშაო პროცესი, დარწმუნდით, რომ თქვენი კოდი დაცულია commit განლაგებისკენ.
- პრობლემების ადრეულ ეტაპზე აღმოჩენა: Xygeni მართავს კოდის გახსნამდე დაუცველობის სკანირება commitრისკების ბლოკირება თქვენს საცავში მოხვედრამდე.
- ერთიანი ინტეგრაცია: იყენებთ თუ არა Jenkins, GitHub მოქმედებები, ან გიტლაბი, Xygeni იდეალურად ჯდება თქვენს CI/CD pipelineის სკანირებს თქვენს ყველა ღია კოდის კომპონენტები დამატებითი ნაბიჯების დამატების გარეშე.
- რეალურ დროში დაცვათუ მოგვიანებით წარმოიქმნება დაუცველობები, Xygeni მონიშნეთ ისინი და შექმენით pull requests მათ რეალურ დროში გამოსასწორებლად — რათა უსაფრთხოდ იყოთ შენელების გარეშე.
Xygeni-სთან ერთად, თქვენ მიიღებთ უწყვეტ უსაფრთხოებას, რომელიც ჩაშენებულია თქვენი განვითარების პროცესის ყველა ეტაპზე.
ფოკუსირება მოახდინეთ იმაზე, რაც ნამდვილად მნიშვნელოვანია
ყველა დაუცველობა არ წარმოადგენს დაუყოვნებლივ რისკს. სწორედ ამიტომ, Xygeni-ის ღია კოდის დაუცველობის სკანერი მხოლოდ დაუცველობის სკანირებას სცილდება. ის დაგეხმარებათ ყველაზე მნიშვნელოვანზე ფოკუსირებაში.
- დამოკიდებულების სრული აღმოჩენაXygeni ავტომატურად პოულობს თქვენს პროექტში ყველა დამოკიდებულებას - როგორც პირდაპირს, ასევე გარდამავალს. თქვენ სრულ ხილვადობას იღებთ თქვენი პროგრამული უზრუნველყოფის სტრუქტურაში.
- მრავალ მონაცემთა ბაზის სკანირებაXygeni ამოწმებს ყველა ღია კოდის კომპონენტს მრავალი დაუცველობის მონაცემთა ბაზისგან, როგორიცაა NVD, OSV და სხვა საჯარო და საკუთრების წყაროები, რათა დარწმუნდეს, რომ არაფერი გამორჩება.
- ლიცენზიებისა და მოძველების მართვაგანაახლეთ მოძველებული კომპონენტები, რათა შეინარჩუნოთ ლიცენზირების მოთხოვნების შესაბამისობა და თქვენი პროგრამული უზრუნველყოფა უსაფრთხო იყოს. Xygeni ავტომატურად აღნიშნავს ამ რისკებს, რათა არასდროს გამოგრჩეთ არცერთი პრობლემა.
Xygeni-სთან ერთად, თქვენ აკონტროლებთ თქვენს ღია კოდის დამოკიდებულებები— ზუსტად იცოდეთ, რა შედის თქვენს კოდში და რამდენად უსაფრთხოა ის.
დაიცავით თავი დამოკიდებულების დაბნეულობისა და ტიპოსკუატინგისგან
დამოკიდებულების დაბნეულობა მდე ტიპოსქვატირება ღია კოდის მომხმარებლებისთვის ეს სერიოზული და სწრაფად მზარდი რისკებია. მავნე npm პაკეტების რაოდენობა 2018 წელს მხოლოდ 38 შეტყობინებიდან 2024 წელს 2,168-ზე მეტს გაიზარდა, ხოლო 2025 წლისთვის თავდამსხმელებმა ერთ წელიწადში 454,648 მავნე npm პაკეტი გამოაქვეყნეს, ხოლო npm ამჟამად ღია კოდის მავნე პროგრამების 99%-ზე მეტის სამიზნეა. Xygeni-ის 2025 წლის საფრთხის მიმოხილვამ დაადასტურა 3,180 მავნე პაკეტი წლის განმავლობაში, შეტევები კი მუდმივი, მასშტაბირებადი და ინდუსტრიალიზებული გახდა და არა ოპორტუნისტული.
ტაქტიკა ასევე ვითარდება. კლასიკური ტიპოსკუოტინგის გარდა, 2025 წელს მკვეთრად გაიზარდა npm ანგარიშების მიტაცების შემთხვევები, 1,241 დადასტურებული მავნე პაკეტი დაკავშირებული იყო კომპრომეტირებულ ლეგიტიმურ ანგარიშებთან, რაც 15.3-ჯერ მეტია 2024 წელთან შედარებით, მათ შორის მაღალი დონის ინციდენტები, რომლებიც გავლენას ახდენდა ფუნდამენტურ პაკეტებზე, რომელთაგან ყოველკვირეული ჩამოტვირთვების რაოდენობა მილიარდობით იყო. თავდამსხმელები ხშირად ზუსტად ბაძავენ ლეგიტიმურ სახელწოდების კონვენციებს: კვლევები აჩვენებს, რომ მავნე პაკეტების 71.2% იყენებს 10 სიმბოლოზე მეტ სიგრძის სახელებს, ხოლო 67.3% შეიცავს ტირეებს შესარევად.
ჩვენ ამ ცვლილებას პირადად ვაკვირდებოდით. forge-jsxy არის npm ინფორმაციის მოპარვის პროგრამა, რომელიც ორ თვეში სულ მცირე ოთხჯერ რებრენდინგდება გამოვლენის თავიდან ასაცილებლად, მაშინ როდესაც GhostTracker გაუმართაობიდან სულ რაღაც 74 წუთში იგივე ტროიანი ახალი სახელით ხელახლა გამოაქვეყნა, ორივეჯერ იგივე C2 ინფრასტრუქტურა შეინარჩუნა. მოწყობილობის კარი იგივე ნიმუშს სხვა კუთხიდან აჩვენებს: საჯარო npm პაკეტი ჩუმად აგზავნის Microsoft 365 ფიშინგის ფრეიმვორკს.
თუმცა, Xygeni-ს დახმარებით თქვენ ყველაფრით დაცულები ხართ. ჩვენი პლატფორმა აქტიურად სკანირებს დამოკიდებულებების დაბნეულობას, შეცდომების დაფიქსირებას და ანგარიშის ხელში ჩაგდების ნიმუშებს, ბლოკავს ნებისმიერ საეჭვო პაკეტს თქვენს სისტემაში შეღწევამდე, ამიტომ თქვენ დაცული ხართ მიუხედავად იმისა, თუ რომელ ტექნიკას იყენებენ თავდამსხმელები შეღწევისთვის.
ავტომატური გამოსწორება: პრობლემების გამოსწორება მანამ, სანამ ისინი პრობლემად იქცევიან
დაუცველობის პოვნა საკმარისი არ არის. მათი სწრაფად გამოსწორება დაგეხმარებოდათ. Xygeni-ის ღია კოდის დაუცველობის გამოსწორების საშუალებით, ხელით გამოსწორებას არ მოგიწევთ ლოდინი. ჩვენი პლატფორმა ქმნის pull requests რომლებიც ავტომატურად აახლებს თქვენს დაუცველ დამოკიდებულებებს.
- ავტომატურად გენერირებული Pull Requestsროგორც კი Xygeni აღმოაჩენს გამოსწორებად დაუცველობას, მომხმარებელს მიეცით საშუალება გაუშვას pull request კომპონენტის უსაფრთხო ვერსიამდე განახლებისთვის ხელით ან ავტომატურად. თქვენს დეველოპერების გუნდს შეუძლია გადახედოს და გააერთიანოს შესწორება განვითარების შენელების გარეშე.
- განაგრძეთ სწრაფი მოძრაობა: ერთად ავტომატური აღდგენის წყალობით, თქვენ შეგიძლიათ მიიღოთ დაცვა ხელით მუშაობის გარეშე. Xygeni ინახავს თქვენს კოდს უსაფრთხოდ, ხოლო თქვენი გუნდი პროდუქტიული რჩება.
დაზოგეთ თქვენი გუნდის მიერ დახარჯული საათები ფიზიკური სამუშაოსთვის და ამავდროულად, უსაფრთხოების საფრთხეებისგან ასწრებთ.
თქვენს ინფრასტრუქტურაზე მორგებული
არც ერთი ორგანიზაცია არ არის ერთნაირი და არც მათი ინფრასტრუქტურა. Xygeni ეგუება თქვენს მუშაობის წესს, მიუხედავად იმისა, იყენებთ თუ არა on-premise სერვერები, ღრუბლოვანი ინფრასტრუქტურა ან ჰიბრიდული კონფიგურაცია.
- კერძო ინფრასტრუქტურის მხარდაჭერაXygeni ნებისმიერ გარემოში ჯდება, იქნება ეს კერძო თუ საჯარო ინფრასტრუქტურა. პლატფორმა უზრუნველყოფს სრულ მხარდაჭერას თქვენი უნიკალური უსაფრთხოების მოთხოვნების საფუძველზე მორგებული კონფიგურაციებისთვის.
- მორგებული უსაფრთხოებაყველა კომპანიის სამუშაო პროცესები განსხვავებულია. Xygeni-ის მოქნილობა უზრუნველყოფს, რომ თქვენი უსაფრთხოება შეესაბამება თქვენი მუშაობის წესს — თქვენს პროცესებში ცვლილებების იძულებით შეცვლის გარეშე.
სადაც არ უნდა იყოს თქვენი პროგრამული უზრუნველყოფა გაშვებული, Xygeni უზრუნველყოფს მის სრულ დაცვას.
ფოკუსირება მიღწევად და ექსპლუატაციად საფრთხეებზე
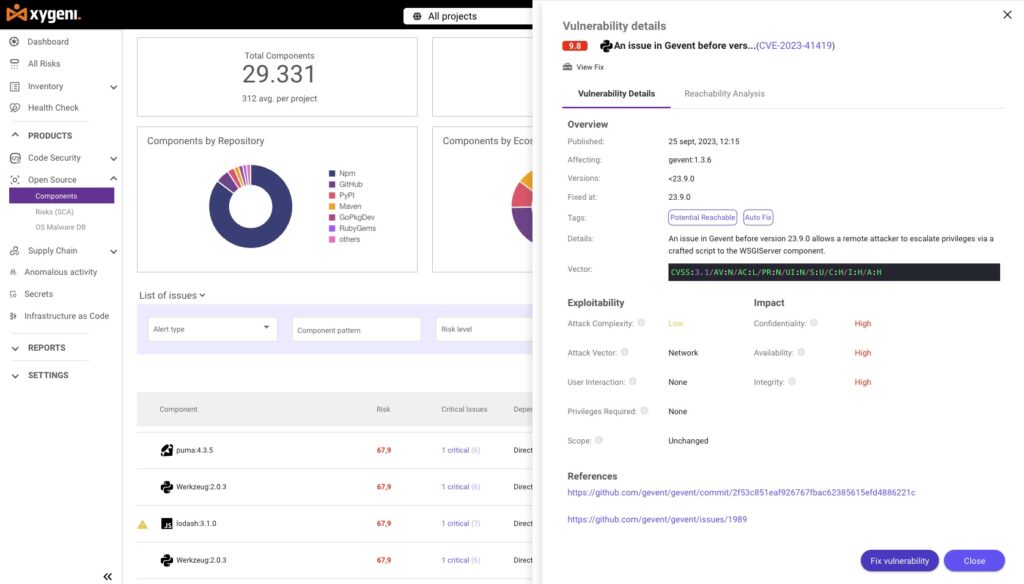
ყველა დაუცველობა გადაუდებელი არ არის. ქსიგენი ღია კოდის დაუცველობის სკანერი დაგეხმარებათ პრიორიტეტულად განსაზღვროთ ის, რაც ნამდვილად საშიშია ხელმისაწვდომობის ანალიზი მდე ექსპლუატაციის შეფასება.
- ხელმისაწვდომობის ანალიზიXygeni ადგენს, რეალურად ხელმისაწვდომია თუ არა დაუცველობა თქვენს კოდის ბაზაში. ეს ეხმარება თქვენს გუნდს, ყურადღება გაამახვილოს მხოლოდ იმ რისკებზე, რომლებიც რეალურ საფრთხეს უქმნის თქვენს აპლიკაციებს.
- ექსპლუატაციის შეფასებარეალური მონაცემების საფუძველზე, Xygeni პროგნოზირებს, თუ რამდენად სავარაუდოა დაუცველობის ექსპლუატაცია. ეს საშუალებას გაძლევთ პრიორიტეტულად განსაზღვროთ ყველაზე სასწრაფო პრობლემები და პირველ რიგში გამოასწოროთ ისინი.
რეალურ რისკებზე ფოკუსირებით, ქსიგენი ამცირებს ხმაურს და ეხმარება თქვენს გუნდს ეფექტურობის შენარჩუნებაში.
იყავით Xygeni O-სთან შესაბამისობის წინpen-Source დაუცველობის სკანერი
ისეთი რეგულაციების დაცვა, როგორიცაა GDPR, HIPAA, PCI DSSდა დორა არ უნდა იყოს რთული. Xygeni-ის ღია კოდის დაუცველობის სკანერი აადვილებს შესაბამისობას თქვენი პროგრამული უზრუნველყოფის უსაფრთხოების უზრუნველყოფის პროცესების ავტომატიზაციით.
- ლიცენზიის შემოწმებაXygeni აღნიშნავს ნებისმიერ ღია კოდის დოკუმენტს ლიცენზიის თქვენს კომპონენტებში დარღვევები, რაც დაგეხმარებათ თავიდან აიცილოთ სამართლებრივი რისკები.
- SBOM თაობაXygeni ავტომატურად ქმნის პროგრამული უზრუნველყოფის მასალების ჩამონათვალი (SBOMs)რაც თქვენი პროგრამული უზრუნველყოფის ყველა კომპონენტის სრულ ხილვადობას გაძლევთ.
- აუდიტის მზა ანგარიშებიგჭირდებათ თუ არა აუდიტის ან შიდა შემოწმების ანგარიშები, Xygeni გთავაზობთ დეტალურ დაუცველობისა და გამოსწორების ანგარიშებს, რაც უზრუნველყოფს, რომ ყოველთვის მზად იყოთ შესაბამისობის დასამტკიცებლად.
იყავით თანმიმდევრული, უსაფრთხოდ და მიეცით საშუალება ქსიგენი გაუმკლავდეს მძიმე ტვირთს.
რატომ უნდა აირჩიოთ Xygeni Open-Source-ის დაუცველობის გამოსწორების საშუალება?
ქსიგენი არ არის უბრალოდ სხვა დაუცველობის სკანერი. Ეს არის სრული ამოხსნა შექმნილია იმისთვის, რომ დაგეხმაროთ თქვენი მთელი სისტემის დაუცველობების პოვნაში, პრიორიტეტების მინიჭებასა და გამოსწორებაში ღია წყაროს მიწოდების ჯაჭვი. თქვენს სისტემაში პირდაპირ ინტეგრირებით CI/CD pipeline, რეალურ დროში ავტომატური გამოსწორების შეთავაზება და შესაბამისობის უზრუნველყოფა, ქსიგენი საშუალებას გაძლევთ, უსაფრთხოების საფრთხეებს ადევნოთ თვალი შენელების გარეშე.
მზად ხართ, თქვენი ღია კოდის დაუცველობის მართვა შემდეგ დონეზე აიყვანოთ? დაიწყეთ Xygeni-ით დღესვე და დაიცავით თქვენი კოდი... commitგანლაგებისკენ.
გჭირდებათ მეტი ინფორმაცია? გაეცანით ჩვენს სკანირების ხელსაწყოების 2026 წლის საუკეთესო სია!

ხშირად დასმული კითხვები
რამდენად გავრცელებულია დღეს მავნე ღია კოდის პაკეტები?
თავდამსხმელებმა გამოაქვეყნეს 454,648 მავნე npm პაკეტები მხოლოდ 2025 წელს, npm ამჟამად აღმოჩენილი ღია კოდის მავნე პროგრამების 99%-ზე მეტს შეადგენს. ეს არ არის ნიშური რისკი; ეს დღეს ღია კოდის ეკოსისტემაში დომინანტური შეტევის ვექტორია.
შეუძლიათ თუ არა npm-ის მსგავს რეესტრებს საკუთარი ძალებით სრულად აიცილონ თავიდან ტიპოსკუთირება?
არა. მიუხედავად იმისა, რომ npm და PyPI რეგისტრაციისას ბლოკავენ ზოგიერთ აშკარა მსგავს სახელს, 2025 წელს ჩატარებულმა აღმოჩენის კვლევამ (ConfuGuard) დაადასტურა 630 რეალური პაკეტების დაბნეულობის შეტევა, რომლებიც საწარმოო რეესტრებში მოხვდნენ და ძლიერი აღმოჩენის ხელსაწყოებიც კი კვლავ ცრუ დადებითი შედეგების მნიშვნელოვან მაჩვენებელს აჩვენებენ, რადგან მავნე მსგავსი პაკეტის გარჩევა მსგავსი სახელის მქონე ლეგიტიმური პაკეტისგან ნამდვილად რთულია. მხოლოდ რეესტრის დონის დაცვა საკმარისი არ არის.
ანგარიშების შესყიდვები ახლა უფრო დიდ რისკს წარმოადგენს, ვიდრე ტიპოსკუატინგი?
2025 წელს ტიპოსკუატინგი და დამოკიდებულების დაბნეულობა თავდასხმის დომინანტურ ტიპებად დარჩა, თუმცა ანგარიშების ხელში ჩაგდების შემთხვევები წლიდან წლამდე 15.3-ჯერ გაიზარდა და განსაკუთრებით საშიშია, რადგან ისინი საფრთხეს უქმნიან პაკეტებს, რომლებსაც დეველოპერები უკვე ენდობიან, მილიონობით ჩამოტვირთვის გამო, გვერდს უვლიან იმ შემოწმებას, რომელსაც ჩვეულებრივ ახალი ან უცნობი პაკეტის სახელი განიცდის.
ხელოვნური ინტელექტი ამ პრობლემას კიდევ უფრო ამწვავებს?
დიახ, ორი გზით. თავდამსხმელები ამჟამად ხელოვნურ ინტელექტს იყენებენ დიდი რაოდენობით ტიპოსკვატირებული სახელებისა და მასშტაბურად დაბინდული დატვირთვის გენერირებისთვის. ცალკე, ხელოვნური ინტელექტის კოდირების ასისტენტები ზოგჯერ ჰალუცინაციებს ქმნიან არარსებული პაკეტების სახელებზე, რაც დაკავშირებული ტექნიკაა, რომელსაც slopsquatting ეწოდება და რომლის წინასწარი რეგისტრაცია თავდამსხმელებს შეუძლიათ მავნე პროგრამასთან.
როგორ იცავს Xygeni ამ საფრთხეებისგან?
Xygeni აერთიანებს მრავალ მონაცემთა ბაზის დაუცველობის სკანირებას, დამოკიდებულების დაბნეულობისა და ტიპოსკუატინგი-ის აღმოჩენას, ასევე ხელმისაწვდომობაზე დაფუძნებულ პრიორიტეტიზაციას პირდაპირ თქვენს... CI/CD pipeline, შემდეგ ავტომატურად გენერირდება pull requests დადასტურებული პრობლემების გამოსასწორებლად, რათა მავნე ან დაუცველი პაკეტები აღმოჩენილი და გამოსწორებული იყოს წარმოებაში მოხვედრამდე.
