






TL; DR
პოსტ-კვანტური კრიპტოგრაფია (PQC) ნიშნავს კრიპტოგრაფიულ ალგორითმებს, რომლებიც შექმნილია მომავალი მასშტაბური კვანტური კომპიუტერის შეტევის წინააღმდეგ საბრძოლველად. მასზე გადასვლა ამჟამად მოძველებული ვალდებულებაა მთელ ევროპაში, ამერიკასა და აზია-წყნარი ოკეანის რეგიონში — აღარ არის კვლევის თემა.
ყველგან პირველი მისაწოდებელი პროდუქტი ინვენტარია და არა კოდის შეცვლა. ყველა რეჟიმი, მაგალითად NIST IR 8547, პოსტკვანტურ კრიპტოგრაფიაზე გადასვლა Standardsსაქართველოს ევროკავშირის საგზაო რუკაესპანეთი CCN-TEC 009 და მსგავსი რეკომენდაციები სხვა რეგიონებისთვის, პლუს სექტორული რეკომენდაციები, როგორიცაა PCI DSS 12.3.3, იწყება თქვენს მიერ გამოყენებული კრიპტოგრაფიის ჩამოთვლით.
კრიპტოგრაფიული აქტივების ასეთი ინვენტარის შემოთავაზებული ვარიანტია CBOM (მასალების კრიპტოგრაფიული სია), რომელიც წარმოადგენს სისტემის მიერ გამოყენებული ალგორითმების, გასაღებების, სერტიფიკატებისა და პროტოკოლების მანქანური წასაკითხ სიას. ეს არის ცნობილი SBOM და რეკომენდებული standardამ ინვენტარის იზირებული ფორმატი.
შეამოწმეთ თქვენი ყველაზე ადრეული სავალდებულო თარიღი; შესაძლოა, ის 2035 წელი არ იყოს. იურისდიქციების უმეტესობა თანხმდება, რომ აღმოჩენის დონე 2026–2028 წლებისთვის იქნება, მაღალი რისკის - 2030–2031 წლებისთვის, ხოლო დასრულება - 2035 წლისთვის. სამიზნეები ცნობილია, მაგრამ ისინი ერთი შემცვლელი არ არის. ML-KEM ცვლის გასაღებების გაცვლას, ML-DSA ცვლის ზოგადი დანიშნულების ხელმოწერებს, ხოლო ჰეშზე დაფუძნებულ სქემებს (SLH-DSA, XMSS/LMS) მოიცავს firmware-სა და ხანგრძლივ ფესვებს. გასაღების დაფუძნება უკვე ინტერნეტის მასშტაბით ხორციელდება; სერტიფიკატები და ხელმოწერები წლებით ჩამორჩება — ამიტომ სასწრაფო და ვადაში შეკვეთა განსხვავდება და თქვენს გეგმას ორივე სჭირდება.
გარდამავალი პერიოდი თანაარსებობის ათწლეულია და არა გადახვევა. 2030-იანი წლების შუა პერიოდამდე ორგანიზაციების უმეტესობა კლასიკურ და პოსტკვანტურ კრიპტოგრაფიას პარალელურად გამოიყენებს და ხშირად სიტყვასიტყვითაც გააერთიანებს: ჰიბრიდულ კონსტრუქციას. კრიპტო-აგილობა ეს არის ის, რაც ამ პერიოდის გადარჩენას შესაძლებელს ხდის. ეს ნიშნავს ალგორითმის, პარამეტრების ან ჰიბრიდის გამოყენების შესახებ ინფორმაციის მოძიების შესაძლებლობას კონფიგურაციისა და პოლიტიკის მეშვეობით და არა კოდის გადაწერითა და ხელახლა განლაგებით.
ორი „საათი“ წიკწიკებს და არა ერთი: ზემოთ მოცემული მარეგულირებელი საათი და „ახლავე შეაგროვე, მოგვიანებით გაშიფრე“ (HNDL). ეს უკანასკნელი გულისხმობს მოწინააღმდეგეების მიერ დაშიფრული ტრაფიკის ჩაწერას დღეს, რათა გაშიფრონ იგი კვანტური კომპიუტერის არსებობის შემდეგ. ეს ნიშნავს, რომ ხანგრძლივი კონფიდენციალურობის ვადის მქონე მონაცემები უკვე გამოვლენილია.
რთული ნაწილი ალგორითმები კი არა, აღმოჩენაა. კრიპტოგრაფია იმალება საწყის კოდში, დამოკიდებულებებში, სერტიფიკატებში, გასაღების ფაილებში, ინფრასტრუქტურაში, როგორც კოდში, კონტეინერის სურათებში, პროტოკოლის კონფიგურაციასა და მესამე მხარის პროდუქტებში. სანდო ინვენტარმა გულწრფელად უნდა თქვას ის, რისი დანახვაც შეუძლებელია.
Xygeni-ს შეუძლია დაგეხმაროთ PQC-სთვის მომზადებაში CBOM-ის შექმნით, ყველა კრიპტოაქტივის კვანტური რისკის მიხედვით კლასიფიკაციით, მიგრაციის დაგროვილი თანხების HNDL ექსპოზიციის მიხედვით რანჟირებით, შედეგების ექვს მარეგულირებელ რეჟიმთან შესაბამისობაში მოყვანით და თქვენი დამოკიდებულებების პოსტ-კვანტური მზადყოფნის შესახებ ანგარიშის შექმნით. სრული დეტალები: Quantum-Safe-ის შესაბამისობა.
რას აფუჭებს კვანტური კომპიუტერი — და რას არა
ეს განსხვავება GRC აუდიტორიისთვის ყველაზე მნიშვნელოვანი ტექნიკური ფაქტია, რადგან ის განსაზღვრავს, არის თუ არა დასკვნა ჩანაცვლების პროექტი ან კონფიგურაციის შეცვლაარასწორი დაშვება იწვევს გამოსწორების რჩევებს, რომლებიც არა მხოლოდ უსარგებლოა, არამედ აქტიურად მავნეც.
შორის ალგორითმი — კვანტური ალგორითმი, რომელიც დიდ მთელ რიცხვებს ფაქტორიზებს და ეფექტურად ითვლის დისკრეტულ ლოგარითმებს — სტრუქტურულად არღვევს დღევანდელ საჯარო გასაღების კრიპტოგრაფიას: RSA, ECDSA, EdDSA, Diffie-Hellman და ECDH, ანუ DSA. არსებობს გასაღების ზომის შესწორება არ არის4096-ბიტიანი RSA გასაღები კვანტური მოწინააღმდეგის წინააღმდეგ 2048-ბიტიანზე მნიშვნელოვნად უსაფრთხო არ არის. ეს ალგორითმები უნდა იყოს შეცვალაიგივე ეხება იმავე მათემატიკაზე აგებულ ეროვნულ ვარიანტებსაც - მაგალითად, ჩინეთის SM2 ელიფსურ მრუდზეა დაფუძნებული და შესაბამისად, თანაბრად ექსპოზიციურია.
გროვერის ალგორითმი — კვანტური ძიების ალგორითმი — ასუსტებს სიმეტრიულ შიფრებსა და ჰეშ ფუნქციებს, მაგრამ მხოლოდ მათი ეფექტური სიძლიერის დაახლოებით განახევრებით. ესენია ადგილზე გამაგრებადი: გადასვლა AES-128-დან AES-256-ზე, SHA-256-დან SHA-384-ზე ან SHA-512-ზე. NIST IR 8547 პირდაპირ ხაზს უსვამს ამ საკითხს: NIST-ის სიმეტრიული standard„მნიშვნელოვნად ნაკლებად დაუცველია ცნობილი კვანტური შეტევების მიმართ, ვიდრე საჯარო გასაღების კრიპტოგრაფია“. standards“, და ნებისმიერი დამტკიცებული სიმეტრიული პრიმიტივი, რომელიც კლასიკური უსაფრთხოების მინიმუმ 128 ბიტს გვთავაზობს, მაინც აკმაყოფილებს NIST-ის ყველაზე დაბალ პოსტ-კვანტური უსაფრთხოების კატეგორიას.
მანქანას, რომელიც ამას გააკეთებს, ეწოდება CRQC - ა კრიპტოგრაფიულად შესაბამისი კვანტური კომპიუტერისაჯარო პოლიტიკა მის სტატუსს სიფრთხილით ეკიდება; აშშ-ის საიმპლემენტაციო მემორანდუმში ეს ნათლად არის ნათქვამი: „CRQC-ის არსებობის შესახებ ჯერ არ არის ცნობილი, მაგრამ კვანტური გამოთვლების სფეროში სტაბილურმა პროგრესმა შესაძლოა მომდევნო ათწლეულში CRQC-ის შექმნა გამოიწვიოს“.
რაც შეიცვალა არ არის ის, რომ მანქანა გამოჩნდა - არამედ ის, რომ მისი საჭიროებების შეფასება სულ უფრო მცირდება. 2025 წლის მაისში, Google Quantum AI-ის წარმომადგენელმა კრეიგ გიდნიმ გამოაქვეყნა რესურსების შეფასება, რომელიც აჩვენებს, რომ RSA-2048-ის გათვალისწინება ერთ კვირაში შეიძლება მოხდეს კვანტური კომპიუტერის მიერ, რომელსაც მილიონზე ნაკლები ხმაურიანი კუბიტი აქვს. — დაახლოებით ოცჯერ ნაკლები მისივე 2019 წლის შეფასებასთან შედარებით, რომელიც დაახლოებით 20 მილიონს შეადგენდა. ეს საინჟინრო შეფასებაა, მაგრამ შეფასება, რომელიც ექვს წელიწადში 20-ჯერ მცირდება, ზუსტად ისეთი ტენდენციაა, რომლის სერიოზულად აღქმისთვისაც რისკის ფუნქციას უხდიან.
უკვე ჩართული საათი: ახლავე შეაგროვეთ, მოგვიანებით გაშიფრეთ
ახლავე შეაგროვეთ, მოგვიანებით გაშიფრეთ (HNDL) ეს არის დაშიფრული ტრაფიკის ან მონაცემების დღესვე აღების და შენახვის პრაქტიკა მანამ, სანამ CRQC არ შეძლებს მის გაშიფვრას. ის მომავალ შესაძლებლობას გარდაქმნის დღევანდელ ექსპოზიციად ყველაფრისთვის, რაც წლების განმავლობაში კონფიდენციალური უნდა დარჩეს: ჯანმრთელობის ჩანაწერები, იურიდიული ფაილები, ინტელექტუალური საკუთრება, სახელმწიფო საიდუმლოებები, დიდი ხნის განმავლობაში გამოყენებული რწმუნებათა სიგელები, ხელმოწერილი მტკიცებულებები.
მარეგულირებლებმა შეწყვიტეს ამ საკითხის დაზღვევა. ევროკომისიის 2026 წლის იანვრის წინადადებაში NIS2-ის შესწორების შესახებ მე-8 პუნქტში ნათქვამია, რომ „„ახლავე შეგროვების - შემდგომი შეტევების გაშიფვრის“ შესაძლებლობა, რომელიც სავარაუდოდ უკვე ხდება, და ხელმოწერების გაყალბებაზე კვანტური შეტევებით გამოწვეული სამომავლო რისკები“ ამართლებს გადასვლას.
დაგეგმვის შედეგი მარტივი არითმეტიკაა, არგუმენტი, რომელსაც მიშელ მოსკა მას შემდეგ იყენებს. 2015: დაამატეთ იმ წლების რაოდენობა, რომლის განმავლობაშიც თქვენი მონაცემები კონფიდენციალურად უნდა დარჩეს, იმ წლების რაოდენობას, რომლის განმავლობაშიც თქვენი მონაცემები კონფიდენციალურად უნდა დარჩეს. თუ ეს ჯამი CRQC-ის არსებობის დასაბუთებულ წერტილს გასცდება, თქვენ უკვე დაგვიანებული ხართ. რეგულირებადი ორგანიზაციების უმეტესობისთვის, მრავალწლიანი მიგრაცია პლუს მონაცემთა ათწლეულის შენახვა კომფორტულად აღემატება ნებისმიერ სანდო შეფასებას.
NIST IR 8547-ში ოპერატიულ დასკვნას აკეთებს: „იგი ელის, რომ პრიორიტეტს მიანიჭებს კვანტური მდგრადობის მქონე გასაღებების დამკვიდრების სქემებზე მიგრაციას... „ახლავე შეაგროვე, მოგვიანებით გაშიფრე“ შეტევებისგან თავის დასაცავად, განსაკუთრებით ინტერაქტიულ პროტოკოლებში, როგორიცაა TLS და IKE“. გასაღების დამკვიდრება ჯერ, ხელმოწერები კი - აშშ-ის ფედერალური ფაზირების ბრძანება მოჰყვება სიტყვასიტყვით, ხოლო პოსტკვანტური გასაღების დამკვიდრება ხელმოწერამდე მთელი წლით ადრე უნდა განხორციელდეს. (IKE არის IPsec VPN-ების უკან მდგომი გასაღებების მოლაპარაკების პროტოკოლი.)
რატომ არის ეს GRC პრობლემა კრიპტოგრაფიის პრობლემად ქცევამდე?
არსებობს სამი მიზეზი, რის გამოც ეს ყველაფერი მაგიდებზე ხვდება CISოპერაციული სისტემის და შესაბამისობის ოფიცრები, კრიპტო ინჟინრებთან დარჩენის ნაცვლად.
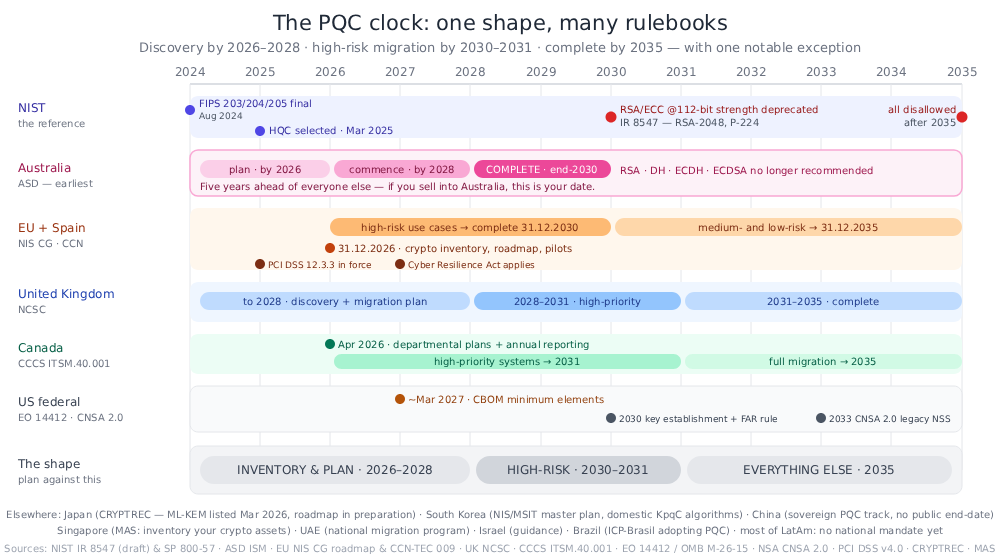
ვადები კანონითა და რეგულაციებით მოდის და არა ფიზიკით. არავინ იცის, როდის მოვა CRQC. ყველას შეუძლია მოძებნოს, რომ ევროკავშირი მაღალი რისკის მქონე გამოყენების შემთხვევების მიგრაციას 2030 წლის ბოლოსთვის ელის, რომ ავსტრალიის ASD მთელ გარდამავალ პერიოდს ელის. დასრულებული 2030 წლის ბოლოსთვის და რომ NIST უარყოფს RSA-ს და ელიფსური მრუდის კრიპტოგრაფიას 112-ბიტიანი უსაფრთხოების დონის დონეზე 2030 წლის შემდეგ და კრძალავს ყველა კვანტური თვალსაზრისით დაუცველი საჯარო გასაღების კრიპტოგრაფიას 2035 წლის შემდეგ. ეს თარიღები აუდიტირებადია; კვანტური ვადები - არა.
პირველი მისაწოდებელი პროდუქტი აუდიტის არტეფაქტია. ნებისმიერი ალგორითმის შეცვლამდე, ყველა რეჟიმი ერთსა და იმავე კითხვას სვამს: რა კრიპტოგრაფია გაქვთ და სად? ეს არის ინვენტარიზაციის ვალდებულება — მმართველობითი მისაწოდებელი დოკუმენტი მფლობელის, განხილვის კადენციისა და მტკიცებულებების მოთხოვნების გათვალისწინებით. PCI DSS-ს სწორედ ეს მოეთხოვება 2025 წლის მარტიდან, რაოდენობრივი თუ არარაოდენობრივი.
ეს შესყიდვების პრობლემაა. თქვენს საკუთრებაში არსებული კრიპტოგრაფიის უმეტესი ნაწილი თქვენი არ არის. ის ბიბლიოთეკებში, პლატფორმებში, მოწყობილობებში, SaaS პროვაიდერებსა და გადახდის ტერმინალებშია. ევროკავშირის გზამკვლევი მოითხოვს სუბიექტებისგან „დამოკიდებულების რუკების შექმნას... როგორც შიდა დამოკიდებულებების, ასევე მესამე მხარის დამოკიდებულებების გათვალისწინებით“; ASD აქვეყნებს პოსტკვანტური კითხვების თანმხლებ სიას, რომლებიც თქვენს მომწოდებლებს უნდა დაუსვათ. ორივე მომწოდებლების მართვის საქმიანობაა და ორივეს სჭირდება მტკიცებულება, რომლის წარდგენაც აუდიტორს შეგიძლიათ.
წესიebook: რა გეხება სინამდვილეში?
ალგორითმები მოგვარებულია
NIST-მა დაასრულა ძირითადი პოსტკვანტური standard2024 წლის აგვისტოში — ML-KEM ძირითადი დაწესებულებისთვის (FIPS 203), და ML-DSA (FIPS 204) და SLH-DSA (FIPS 205) ხელმოწერებისთვის — ამიტომ აღარ არის „ლოდინის“ standards” დაცვა. ა კემ, ანუ გასაღების კაფსულაციის მექანიზმი, გასაღების გაცვლის პოსტ-კვანტური ჩანაცვლებაა: ის ამყარებს ორ მხარეს შორის საერთო საიდუმლოს და სწორედ ეს ნაწილი აჩერებს HNDL-ს.
კიდევ ორი დაფრინავს: FN-DSA (FIPS 206, Falcon-ზე დაფუძნებული) ჯერ კიდევ არ არის გამოქვეყნებული, თუნდაც პროექტის სახით, და HQC 2025 წლის მარტში შეირჩა, როგორც კოდზე დაფუძნებული სარეზერვო გასაღების კაფსულაციის მექანიზმი, რომელიც დოკუმენტირებულია NIST IR 8545არცერთმა არ უნდა დაბლოკოს გეგმა დღეს, მაგრამ ორივე მიზეზია მშენებლობისთვის კრიპტო-აგილობა — ალგორითმის შეცვლის შესაძლებლობა კონფიგურაციით და არა კოდის გადაწერით. თქვენი ალგორითმებიდან რომელი ხდება, რომელიც მოცემულია შემცვლელი რუკა უფრო ქვემოთ.
საცნობარო ვადები: NIST IR 8547
NIST IR 8547, პოსტ-კვანტურ კრიპტოგრაფიაზე გადასვლა Standards, არის დოკუმენტი, რომელსაც სხვა საგზაო რუკების უმეტესობა ეწინააღმდეგება, რადგან ის კლასიკური საჯარო გასაღების კრიპტოგრაფიის გაუქმების თარიღებს აწესებს:
| ალგორითმების ოჯახი | პარამეტრები | გარდამავალი |
|---|---|---|
| ECDSA, RSA (ხელმოწერები) | 112 ბიტიანი უსაფრთხოების სიძლიერე | მოძველებულია 2030 წლის შემდეგ, აკრძალულია 2035 წლის შემდეგ |
| ECDSA, EdDSA, RSA (ხელმოწერები) | უსაფრთხოების სიძლიერის ≥ 128 ბიტი | აკრძალულია 2035 წლის შემდეგ |
| სასრული ველის DH და MQV, ECDH, RSA გასაღების დადგენა | 112 ბიტიანი უსაფრთხოების სიძლიერე | მოძველებულია 2030 წლის შემდეგ, აკრძალულია 2035 წლის შემდეგ |
შენიშვნა ერთეულებზე: NIST-ის შტატები უსაფრთხოების სიძლიერე, არა გასაღების სიგრძე. თითო SP 800-57 ნაწილი 1, რეზ. 5, ცხრილი 2, 112-ბიტიანი სიძლიერის დონეა RSA-2048 და ელიფსური მრუდები 224–255 ბიტიანი რიგით (P-224); 128 ბიტიანი დონეა RSA-3072 და 256–383 ბიტის მრუდები (P-256). ამგვარად, „112-ბიტიანი RSA“ არ არის 112-ბიტიანი გასაღები — ეს არის RSA-2048, რომელიც კვლავ წყვეტს წარმოების TLS-ის დიდ ნაწილს. და ყველგან გავრცელებული P-256 / RSA-3072 დაწყვილება არ 2030 წლის მოძველებულ ბაკეტშია; ის 2035 წლის აკრძალვის ბაკეტშია. ორივე ბაკეტი ერთსა და იმავე ადგილას მთავრდება: 2035 წლის შემდეგ არცერთი კვანტური თვალსაზრისით დაუცველი საჯარო გასაღების ალგორითმი არ დამტკიცდება არცერთი პარამეტრის ზომით.
ერთი გაფრთხილება, რომელიც საჭის წერაში მოხსენიებამდე უნდა იცოდეთ commitმაისური: IR 8547 ჯერ კიდევ საწყისი საჯარო პროექტია — გამოქვეყნდა 2024 წლის ნოემბერში, კომენტარების პერიოდი დასრულდა 2025 წლის იანვარში, წერის დროს საბოლოო ვერსია არ არსებობს. ამან ხელი არ შეუშალა მას, როგორც ეროვნული საგზაო რუკებისა და მომწოდებლების პროდუქტების წყაროს, ქსიგენი შედის, დაკალიბრეთ მასთან მიმართებაში. ასევე გაითვალისწინეთ, რას ნიშნავს ეს არ არისის არაფერს ამბობს მარაგების, აღმოჩენის ან კრიპტო-აქტიურობის შესახებ. ეს ვალდებულებები სხვა წყაროებიდან მოდის.
გლობალური რუკა: ვინ რას ამბობს და როდის
ეს ცხრილი აჯამებს მარეგულირებელ ჩარჩოს რეგიონების მიხედვით:
| იურისდიქცია / ორგანო | რა არის დაყენებული | მნიშვნელოვანი თარიღები |
|---|---|---|
| ავსტრალია — ASD | ყველაზე ზუსტი ვადები. ISM რეკომენდაციას უწევს RSA-ს, DH-ს, ECDH-ს და ECDSA-ს შეწყვეტას. | გეგმა 2026 · დაწყება 2028 · დასრულება 2030 |
| ევროკავშირისა და ეროვნული უსაფრთხოების კორპორატიული მართვის გზამკვლევი; COM(2026) 13 გვთავაზობს PQC-ის NIS2-ში ჩაწერას | ეროვნული საგზაო რუკები, კრიპტოგრაფიული ინვენტარიზაცია, დამოკიდებულების რუკები; CBOM-ის სახელით რეკომენდებული | 2026 წლის პირველი ნაბიჯები · 2030 წლის მაღალი რისკი დასრულებული · 2035 წლის საშუალო/დაბალი |
| ესპანეთი — CCN-TEC 009 / BP-37 (2026 წლის ივლისი) | ევროკავშირის ეტაპები კონკრეტული გახდა კრიპტოგრაფიული ინვენტარიზაციის შედეგად | 31.12.2026 სტრატეგია, მმართველობა, კრიპტო ინვენტარი, პილოტები · 31.12.2030 მაღალი რისკი · 31.12.2035 საშუალო |
| დიდი ბრიტანეთი — NCSC | ჯერ აღმოჩენა, შემდეგ პრიორიტეტული მიგრაცია | 2028 წლის აღმოჩენა + გეგმა · 2031 წლის მაღალი პრიორიტეტი · 2035 წლის დასრულება |
| კანადა — CCCS ITSM.40.001 | დეპარტამენტის გეგმები პლუს ყოველწლიური პროგრესის ანგარიშგება | 2026 წლის აპრილის გეგმები · 2031 წლის მაღალი პრიორიტეტი · 2035 წლის სრული |
| აშშ-ის ფედერალური სამსახურებრივი უფლებამოსილება — EO 14412 / OMB M-26-15 | სააგენტოს მიგრაცია, კონტრაქტორების კასკადი და CBOM-ის მინიმალური ელემენტები | ~2027 წლის მარტი CBOM ელემენტები · 2030 წლის დაწესების გასაღები + FAR წესი · 2031 ხელმოწერა · 2035 წლის სრული |
| აშშ-ის ეროვნული უსაფრთხოების სისტემები — NSA CNSA 2.0 | სუფთა PQC, ჰიბრიდის გარეშე; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | კატეგორიების უმეტესობა 2030–2031 · დანარჩენი 2033 |
| იაპონია — CRYPTREC; 2025 წლის კიბერუსაფრთხოების სტრატეგია | ML-KEM დაემატა რეკომენდებული შიფრების სიას (2026 წლის მარტი); PQC გახდა პოლიტიკის დაუყოვნებლივი პრიორიტეტი. | მიგრაციის გზამკვლევი მზადდება |
| სამხრეთ კორეა — ეროვნული დაზვერვის სამსახური / MSIT, KpqC | ეროვნული გენერალური გეგმა პლუს შიდა ალგორითმების ნაკრები (HAETAE, AIMer, SMAUG-T, NTRU+) შერჩეული 2024–25 წლებისთვის, NIST-ის პარალელურად მუშაობისთვის. | სექტორის პილოტური პროექტები მიმდინარეობს |
| ჩინეთი — ICCS / სახელმწიფო კრიპტოგრაფიის ადმინისტრაცია | სუვერენული ტრეკი: საკუთარი PQC კონკურსი (ნაშრომების წარდგენა დასრულდა 2026 წლის ივნისში) NIST ალგორითმების გამოყენების ნაცვლად | საჯარო დასრულების თარიღი არ არის |
| სინგაპური — MAS საკონსულტაციო (თებერვალი 2024) | სექტორის მიერ მართული: ფინანსურ ინსტიტუტებს დაევალათ კრიპტოგრაფიული აქტივების ინვენტარიზაცია და მიგრაციისთვის პრიორიტეტული აქტივების იდენტიფიცირება. | ფიქსირებული თარიღის გარეშე |
| ახალი ზელანდია — NZISM | PQC მომზადების განყოფილება არსებობს; PQC ალგორითმები არ არის დამტკიცებული და მიგრაციის ბოლო ვადა არ არის დადგენილი. | არცერთი არ არის დაყენებული |
| UAE | ეროვნული დაშიფვრის პოლიტიკა და ეროვნული პოსტ-კვანტური მიგრაციის პროგრამა, სახელმწიფოს მიერ მხარდაჭერილი კრიპტო აღმოჩენის ინიციატივით. | პროგრამა მიმდინარეობს |
| ისრაელი — INCD / ისრაელის ბანკი | სამთავრობო უწყებებს დაევალათ ინფრასტრუქტურის რუკის შედგენა და გამოვლენილი მონაცემების იდენტიფიცირება; სექტორული რეკომენდაციები ინვენტარიზაციისა და საგზაო რუკების შესახებ - რეკომენდაციები, რომლებიც ჯერ არ არის სავალდებულო. | ხელმძღვანელობით |
| ბრაზილია — ITI | პოსტ-კვანტური ალგორითმების ინტეგრირება ICP-Brasil-ში, ეროვნულ საჯარო გასაღების ინფრასტრუქტურაში, ნორმატიული ინსტრუქციის მეშვეობით (2026 წლის იანვარი) | სერტიფიკატის გაცემა ეტაპობრივად დაიწყო |
| ლათინური ამერიკის დანარჩენი ნაწილი (მექსიკა, კოლუმბია, პერუ, ჩილე...) | წერის მომენტისთვის PQC-ის სპეციფიკური ეროვნული მანდატი არ გამოქვეყნებულა. | ვალდებულებები სექტორული მარეგულირებლების, PCI DSS-ისა და მომხმარებელთა კონტრაქტების მეშვეობით მოდის. |
სამი დივერგენცია ცხრილის ერთ რიგზე მეტი ღირებულებისაა.
- ავსტრალია ყველას ხუთი წლით უსწრებს. ASD-ის მითითებები არ ეხება „სუსტი პარამეტრების უარყოფას 2030 წლისთვის“ - ეს არის „გადასვლის დასრულება 2030 წლის ბოლოსთვის“ და ISM რეკომენდაციას უწევს ტრადიციული ასიმეტრიული კრიპტოგრაფიის გამოყენების შეწყვეტას, „მათ შორის კრიპტოგრაფიული ალგორითმების, როგორიცაა Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) და Elliptic Curve Digital Signature Algorithm (ECDSA) პრიმიტივები“, ამ თარიღისთვის. თუ თქვენ ოპერირებთ ავსტრალიაში ან ყიდით ავსტრალიის მთავრობის მიწოდების ჯაჭვებში, ეს არის თქვენი სავალდებულო თარიღი და არა 2035 წელი.
- ჩინეთი სუვერენული გზით მიდის. მას არ დაუნერგავს ML-KEM და ML-DSA; სახელმწიფო კრიპტოგრაფიის ადმინისტრაციის ინსტიტუტმა გამოაცხადა საკუთარი კონკურსი ახალი თაობის კომერციული ალგორითმების შესაქმნელად, რომლის წარდგენაც 2026 წლის ივნისში დასრულდა. standards-ს უნდა მოჰყვეს. მრავალეროვნული კომპანიისთვის ეს ნიშნავს დაგეგმვას ორ პოსტ-კვანტური ალგორითმების ოჯახები ერთსა და იმავე საწყის ჯგუფში, სადაც SM2 — ელიფსურ მრუდზე დაფუძნებული, ამიტომ თანაბრად მოკლე-გატეხილი — მიგრაციის მთავარი პირია. კრიპტო-აგილობა აქ აბსტრაქციად აღარ ითვლება.
- მსოფლიოს უმეტეს ნაწილში საერთოდ არ არსებობს ეროვნული ხარისხის კონტროლის მანდატი — და ეს დიდად არ ცვლის. ლათინური ამერიკის უმეტეს ნაწილში, ასევე ახლო აღმოსავლეთისა და აზია-წყნარი ოკეანის უმეტეს ნაწილში, PQC-ის ბოლო ვადა არ გამოქვეყნებულა. ვალდებულებები კვლავ შემოდის სამი არხის მეშვეობით, რომლებიც საზღვრებს უგულებელყოფენ: სექტორული მარეგულირებლები (ფინანსური ინსტიტუტებისთვის სინგაპურის სტილის კონსულტაცია; ცენტრალური ბანკის მოლოდინები), ჰორიზონტალური standardრომლებიც უკვე მოითხოვენ კრიპტოგრაფიულ ინვენტარს (PCI DSS, ISO/IEC 27001 საკონტროლო ნაკრებები) და მომხმარებლებს. ევროკავშირის, ავსტრალიის ან აშშ-ის ფედერალური მყიდველის მიმწოდებელი კონტრაქტის მეშვეობით მემკვიდრეობით იღებს მათ ვადას.
რა აკავშირებს საერთოდ კერძო ორგანიზაციას
ერთი წუთით გვერდზე გადავდოთ ეროვნული საგზაო რუკები. კერძო ორგანიზაციების უმეტესობისთვის აღსასრულებელი ვალდებულებები ოთხი წყაროდან მოდის, რომელთაგან არცერთი არ არის დაწერილი კვანტურისთვის:
- NIS2 (დირექტივა (EU) 2022/2555) 21(2)(h) მუხლით მოითხოვს „კრიპტოგრაფიის და, შესაბამის შემთხვევაში, დაშიფვრის გამოყენების პოლიტიკასა და პროცედურებს“, როგორც რისკების მართვის საბაზისო ზომას. COM(2026) 13 კვანტურ განზომილებას 7(2) მუხლში PQC გარდამავალის დამატებით ნათელს გახდის.
- დორა - ციფრული ოპერატიული მდგრადობის აქტი და მისი ტექნიკური standards, კომისიის დელეგირებული რეგულაცია (EU) 2024/1774მე-6 მუხლი ფინანსურ სუბიექტებს ავალდებულებს, რომ დაშიფვრის პოლიტიკაში შეიტანონ „კრიპტოანალიზის განვითარების საფუძველზე კრიპტოგრაფიული ტექნოლოგიის განახლების ან შეცვლის დებულებები, საჭიროების შემთხვევაში“, ხოლო იმ შემთხვევაში, თუ მათ განახლება არ შეუძლიათ, „მიიღონ შემარბილებელი და მონიტორინგის ზომები, რომლებიც უზრუნველყოფენ კიბერ საფრთხეების მიმართ მდგრადობას“. ეს არის კრიპტო-მოქნილობის ვალდებულება ზედამხედველის თანხლებით და მის დებულებებში კვანტური მიღწევები ცალსახად არის მოხსენიებული.
- PCI DSS v4.0 მოთხოვნა 12.3.3 — ორგანიზაციების უმეტესობა ისედაც ვერ ახერხებს ამის გაცნობიერებას, ეს არის შენიღბული PQC მოთხოვნა. PCI SSC აღწერს მას, როგორც „ახალ მოთხოვნას, რომელიც ითვალისწინებს კრიპტოგრაფიული შიფრების ნაკრებებისა და პროტოკოლების დოკუმენტირებას და განხილვას, რომლებიც გამოიყენება მინიმუმ 12 თვეში ერთხელ“ და ის აღარ წარმოადგენს საუკეთესო პრაქტიკას. 31 მარტს 2025არ არსებობს PQC-ის ბოლო ვადა, არ არსებობს კვანტური ალგორითმების სია - მაგრამ წლიური კრიპტოგრაფიული ინვენტარი და კრიპტოგრაფიულ ცვლილებებზე რეაგირების დოკუმენტირებული გეგმა წინასწარ არის შემუშავებული.cisუბრალოდ, PQC პროგრამისთვის საჭირო კონტროლი, რომელიც უკვე ძალაშია და უკვე აუდიტირებულია.
- შესყიდვების კასკადი. ორი პუნქტი ნებისმიერ ეროვნულ საგზაო გეგმაზე მეტს მიაღწევს. კიბერ მდგრადობის აქტი (რეგულაცია (EU) 2024/2847) გამოიყენება 11 დეკემბერი 2027 და უკვე აკეთებს SBOM მწარმოებლის ვალდებულება ციფრული ელემენტების შემცველი პროდუქტებისთვის — ის არ ავალდებულებს CBOM-ს, მაგრამ ადგენს მანქანით წაკითხვად მასალების ჩამონათვალს, როგორც პროდუქტის შესაბამისობის არტეფაქტებს. ხოლო აშშ-ში, EO 14412 ფედერალური შესყიდვების რეგულირების (FAR) საბჭოს ავალებს, შესთავაზოს წესი, რომელიც მოითხოვს დაფარული კონტრაქტორები NIST FIPS-ის PQC ალგორითმების ჩათვლით შესაბამისობაში მოსაყვანად 31 წლის 2030 დეკემბრამდედა — ყველაზე ფართო მოქმედების მქონე პუნქტი — ბრძანებები CISA და NIST გამოაქვეყნებენ 270 დღის განმავლობაში (დაახლოებით 19 მარტს 2027), „საჯარო ინსტრუქციები, რომლებიც აღწერს სააგენტოების მიერ გათვალისწინებულ შეხედულებას კრიპტოგრაფიული მასალების ჩამონათვალის მინიმალური ელემენტების შესახებ. ეს ელემენტები უნდა იძლეოდეს აპარატურული ან პროგრამული ელემენტის მიერ გამოყენებული კრიპტოგრაფიული აქტივების ავტომატიზირებულ შეფასებას.“
ეს უკანასკნელი ვაშინგტონს გაცილებით სცილდება. „მინიმალური ელემენტები SBOM„წინასწარ არისcisროგორ გადაიქცა პროგრამული უზრუნველყოფის მასალების სია კარგი იდეიდან სახელშეკრულებო არტეფაქტად მთელ მსოფლიოში. CBOM ახლა იმავე გზას ადგას, ავტომატური შეფასება ჩაწერილია მოთხოვნაში — ხელით შედგენილი ცხრილი მას ვერ დააკმაყოფილებს.
ფორმატი: CycloneDX CBOM
CycloneDX არის standard რაც CBOM-ს ბეტონის ფორმას აძლევს. ვერსია 1.7, რომელიც გამოვიდა 2025 წლის 21 ოქტომბერს და რატიფიცირებულია როგორც ECMA-424 მე-2 გამოცემა, წარმოადგენს კრიპტოვალუტაზე ორიენტირებულ მიმდინარე ვერსიას: ის დასძენს standardკრიპტოგრაფიული სიის ალგორითმების ოჯახები და ყოვლისმომცველი სია ელიფსური მოსახვევები, რომელიც აშკარად „აუდიტების, შესაბამისობის მიმოხილვებისა და PQC მზადყოფნის შეფასებების“ მხარდასაჭერად ხორციელდება. CycloneDX CBOM აღწერს კრიპტოაქტივების ოთხ სახეობას — ალგორითმებს, პროტოკოლებს, სერტიფიკატებს და მასთან დაკავშირებულ მასალებს, როგორიცაა გასაღებები, IV-ები და სალტები — პლუს მათ განმახორციელებელი პროგრამული კომპონენტები.
საკითხი ვიწროა, მაგრამ სასარგებლო: როდესაც CBOM-ის მინიმალური ელემენტები გამოქვეყნდება, CycloneDX არის ფორმატი, რომელზეც ბაზარი უკვე ისაუბრებს.
კონსოლიდირებული ვადები
ნიმუში თითქმის ყველგან ერთნაირი ფორმისაა: აღმოჩენა 2026–2028 წლებისთვის, მაღალი რისკის მქონე მიგრაცია 2030–2031 წლებისთვის, ყველაფერი დანარჩენი 2035 წლისთვის. დაგეგმეთ ამ ფორმის მიხედვით და თქვენ ზოგადად ყველა მათგანთან ჰარმონიაში იქნებით. შემდეგ იპოვეთ ერთი თარიღი, რომელიც აკავშირებს თქვენ პირველ რიგში — იშვიათად არის 2035 წელი და PCI DSS-ის ფარგლებში მყოფი ნებისმიერი ადამიანისთვის ინვენტარიზაციის ვალდებულება 2025 წელს დაიწყო.
თავად მიგრაცია: რა ცვლის რას
ვადები მხოლოდ ნახევარი ინსტრუქტაჟია. მეორე ნახევარი კი ისაა, თუ რას გადაიტანთ სინამდვილეში. to — და პასუხი არ არის ერთი ჩანაცვლება, არამედ რამდენიმე, სხვადასხვა სიმწიფით, სხვადასხვა ზომით და ძალიან განსხვავებული მიწოდების ვადებით.
შემცვლელი რუკა
| რაც დღეს გაქვთ | რა ხდება ის | Standard | რა უნდა უყურო |
|---|---|---|---|
| RSA გასაღების ტრანსპორტირება, DH / ECDH გასაღების გაცვლა — TLS, VPN/IPsec, SSH, შეტყობინებები | ML-KEM, პრაქტიკაში, როგორც ჰიბრიდი X25519-თან დღეს | FIPS 203 | სასწრაფო: სწორედ ეს აჩერებს HNDL-ს. უკვე განთავსებულია ინტერნეტის მასშტაბით. |
| RSA / ECDSA / EdDSA ზოგადი დანიშნულების ხელმოწერები — სერტიფიკატები, ტოკენები, დოკუმენტები | ML-DSA | FIPS 204 | ზომები. ML-DSA-44 ამატებს დაახლოებით 15 კბ-ს თითო TLS კავშირზე დღევანდელი 3.2 კბ-იანი საშუალო ჯაჭვის წინააღმდეგ. |
| ხელმოწერები, რომლებიც საჭიროებენ განსხვავებულ მათემატიკურ ფსონს, ან ძალიან დიდი ხნის ნდობის ფესვებს | SLH-DSA | FIPS 205 | ჰეშზე დაფუძნებული და კონსერვატიული, მაგრამ დიდი ხელმოწერები და ნელი ხელმოწერა |
| პროგრამული უზრუნველყოფა, ჩატვირთვის პროგრამული უზრუნველყოფა და უსაფრთხო ჩატვირთვის ხელმოწერა | XMSS ან LMS (მდგომარეობის ჰეშზე დაფუძნებული) ან SLH-DSA | SP 800-208 | მდგომარეობის მართვა რთული ოპერაციული მოთხოვნაა — ერთჯერადი გასაღების ხელახლა გამოყენება სქემის უსაფრთხოებას ანადგურებს. |
| ზომაზე შეზღუდული ხელმოწერები | FN-DSA | FIPS 206 — ჯერ არ გამოქვეყნებულა | არ ჩადოთ ეს 2026–2027 წლების გეგმაში |
| ჰეჯირი ბადის გატეხვის წინააღმდეგ | HQC | არჩეულია 2025 წლის მარტში, standard შექმნილა | სარეზერვო KEM, არა გეგმა |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 ან SHA-3; 3DES, MD5, SHA-1-ის გაუქმება | არსებული FIPS | გროვერის ტერიტორია: პარამეტრის ცვლილება და არა ჩანაცვლება |
ჰიბრიდული — პოსტ-კვანტური ალგორითმის კლასიკურ ალგორითმთან შერწყმა ისე, რომ თავდამსხმელმა ორივე უნდა გატეხოს — გადასვლის დროს ნაგულისხმევი პოზიციაა და RFC 9794 (2025 წლის ივნისი) საბოლოოდ standardმისი ლექსიკონის მოძიება („PQ/T ჰიბრიდი“). პოლიტიკა აქ განსხვავებულია, ამიტომ ეს იურისდიქციის საკითხია და არა საინჟინრო უპირატესობა: ესპანეთის CCN რეკომენდაციას უწევს ბადისებრ ხელმოწერებზე დაფუძნებული ხელმოწერების (ML-DSA, FN-DSA) ჰიბრიდიზაციას, მაშინ როდესაც აცხადებს, რომ ჰეშზე დაფუძნებულ სქემებს (XMSS, SLH-DSA) ეს არ სჭირდებათ და ევროკავშირის პოზიცია ფართოდ ჰიბრიდული მეგობრულია; ამის საპირისპიროდ, CNSA 2.0 ეროვნული უსაფრთხოების სისტემებისთვის სუფთა PQC-ს ითხოვს. მრავალეროვნულ კომპანიას ორივე კონფიგურაცია დასჭირდება, რაც არგუმენტია ალგორითმის არჩევისას კონფიგურაციის და არა კოდის.
რასაც ჩანაცვლების სისტემა არ აქვს
NIST-ს აქვს standardზუსტად ორი რამ იყო განსაზღვრული: გასაღების კაფსულაცია და ციფრული ხელმოწერები. ეს საკმარისია უმეტესი ნაწილისთვის და არაფერი დანარჩენისთვის. თუ თქვენი სისტემები ეყრდნობა დაწყვილებაზე დაფუძნებულ კონსტრუქციებს, იდენტურობაზე ან ატრიბუტზე დაფუძნებულ დაშიფვრას, ზღურბლზე, ბრმა ან ჯგუფურ ხელმოწერებს ან სხვა მოწინავე პროტოკოლის დონის კრიპტოგრაფიას, დღეს არ არსებობს დამტკიცებული პოსტ-კვანტური ეკვივალენტი მიგრაციისთვის - გულწრფელი პასუხია ამ გამოყენებების ახლავე იდენტიფიცირება, მათი გადაუჭრელად მონიშვნა და გასასვლელის შემუშავება, იმის ნაცვლად, რომ დაელოდოთ. standardიგივე ეხება ნდობის აპარატურულ ფესვებსაც: HSM-ები (აპარატურის უსაფრთხოების მოდულები), TPM-ები და ჭკვიანი ბარათები მოძრაობენ სილიკონის განახლების ციკლებით, რომლებიც მარეგულირებელ ფანჯარაზე უფრო გრძელია.
არა ერთი მიგრაცია, არამედ რამდენიმე სხვადასხვა ვადით
სწორედ აქ ცვლის ჩანაცვლების რუკა მზადყოფნის ვადებს. სასწრაფოობის თანმიმდევრობა და შესრულების ვადების თანმიმდევრობა ერთი და იგივე არ არისდა მხოლოდ ერთ-ერთ მათგანზე აგებული გეგმა ვადას გამოტოვებს.
- მონაცემები ტრანზიტის დროს — ძირითადი დაწესებულება. ყველაზე მაღალი აქტუალობა (ეს არის HNDL ზედაპირი) და უმოკლეს მიწოდების ვადა: სტეკების უმეტესობისთვის ეს არის ბიბლიოთეკის განახლება და კონფიგურაციის ცვლილება. ის ასევე აშკარად მართვადია — Cloudflare-ის ცნობით ოქტომბერი 2025 რომ მის ქსელში ადამიანის მიერ ინიცირებული ტრაფიკის ნახევარზე მეტმა უკვე გამოიყენა პოსტ-კვანტური გასაღების შეთანხმება. ხარვეზი კავშირის თქვენს მხარესაა: ტოპ 100,000 საჯარო ვებ სერვერიდან მხოლოდ ~39%-მა დაუჭირა მხარი მას, ხოლო საწყისი სერვერების 3.7% Cloudflare-ს ჩამორჩება. მიმდინარე მონაცემები Cloudflare Radar. დაიწყეთ აქედან, დაასრულეთ ადრე.
- კოდი, firmware და უსაფრთხო ჩატვირთვის ხელმოწერა. დაბალი HNDL აქტუალობა — არავინ იღებს ხელმოწერას — მაგრამ დიდი დრო და ადრეული ვადა, რადგან 2027 წელს გამოგზავნილ მოწყობილობას ხელმოწერების დადასტურება 2040 წელსაც მოუწევს, ხოლო ხელმოწერის ფესვებს ათწლეულზე მეტი სიცოცხლის ხანგრძლივობა აქვთ. standardმზად არიან (SP 800-208, SLH-DSA); CNSA 2.0-მა და ესპანეთის CCN-მა firmware-ის ხელმოწერა რიგის სათავეში სწორედ ამ მიზეზით დააყენეს. დაიწყეთ ახლავე, მიუხედავად დაბალი აუცილებლობისა.
- PKI და სერთიფიკატები. თქვენ არ აკონტროლებთ ამ გრაფიკს. 2027 წლამდე არ იყო მოსალოდნელი, რომ პოსტ-კვანტური სერტიფიკატები ფართოდ ხელმისაწვდომი და სანდო იქნებოდა ბრაუზერებში, ჰიბრიდული სერტიფიკატის ფორმატები 2025 წლის ბოლოსთვის IETF-ში ჯერ კიდევ დაუზუსტებელი იყო და ჯაჭვის ზომა რამდენჯერმე იზრდება. პილოტური პროექტი და ბიუჯეტი; ნუ დაჰპირდებით თარიღს, რომელიც არ იცით.
- მონაცემები მოსვენების მდგომარეობაში და ხანგრძლივი სიცოცხლის არქივები. მასობრივი დაშიფვრა კარგია — AES-256 პარამეტრის ცვლილებაა. ექსპოზიცია მის ზემოთ მდებარე გასაღებების იერარქიაშია: გასაღების შეფუთვა და გასაღების ტრანსპორტირება, რომელიც იყენებს RSA-ს ან ECDH-ს. ხელახალი დაშიფვრის კამპანიები ნელია და ეხება სარეზერვო ასლებს, არქივებს და ესქროს.
- ჩაშენებული, OT (ოპერაციული ტექნოლოგია — სამრეწველო და მართვის სისტემები) და მესამე მხარის სისტემები. განახლების ციკლები, რომლებიც ფანჯარაზე მეტხანს გრძელდება, და ზოგიერთი აქტივი, რომელთა მიგრაცია უბრალოდ შეუძლებელია. მათთვის პასუხია ჩანაცვლება, კონტროლის კომპენსაცია ან დოკუმენტირებული, მიღებული რისკი - და რაც უფრო ადრე დაასახელებთ მათ, მით უფრო იაფია თითოეული ეს ვარიანტი.
ორი პრაქტიკული შედეგი GRC გეგმისთვის. პირველი, დაგეგმეთ თქვენი ყველაზე ადრეული სავალდებულო თარიღიდან უკუღმა, მიწოდების დროის მიხედვით და არა მხოლოდ რისკის ქულით.რეიტინგული დაგროვილი საქმეები გეუბნებათ, რა უნდა გამოასწოროთ პირველ რიგში იმ საკითხებს შორის, რომლებიც შეიძლება სწრაფად გამოასწორეთ; ვადების სია გეტყვით, რა უნდა გააკეთოთ დაწყება პირველი, მიუხედავად ამისა. მეორე, ინვენტარში უნდა იყოს აღწერილი გამოყენების შემთხვევა და არა მხოლოდ ალგორითმი„RSA-2048 ამ საცავში“ არ არის სარჩელის შეტანის საფუძველი; „RSA-2048 გამოყენებული იყო გასაღებების ტრანსპორტირებისთვის საჯარო სერვისში“ და „RSA-2048 გამოყენებული იყო პროგრამული უზრუნველყოფის ხელმოწერისთვის“ არის ორი განსხვავებული პროექტი ორი განსხვავებული მიზნით, ორი განსხვავებული ვადით და ორი განსხვავებული მფლობელით. სწორედ ამიტომ, ინვენტარიზაცია უნდა ასახავდეს პრიმიტიულ კლასს და ზედაპირს, რომელზეც კრიპტოგრაფია იქნა ნაპოვნი და არა მხოლოდ ალგორითმის სახელს - და ამიტომ მისი შექმნა უფრო რთული აღმოჩნდება, ვიდრე ჟღერს.
რატომ არის რთული PQC-ის მზადყოფნა: კრიპტოგრაფია მართლაც ყველგანაა
ყველა რეჟიმი პირველ რიგში ინვენტარიზაციას ითხოვს, რადგან ინვენტარი ყველაზე რთული ნაწილია. ორგანიზაციები ამას მცდელობისთანავე აღმოაჩენენ.
სად იმალება სინამდვილეში კრიპტოგრაფია
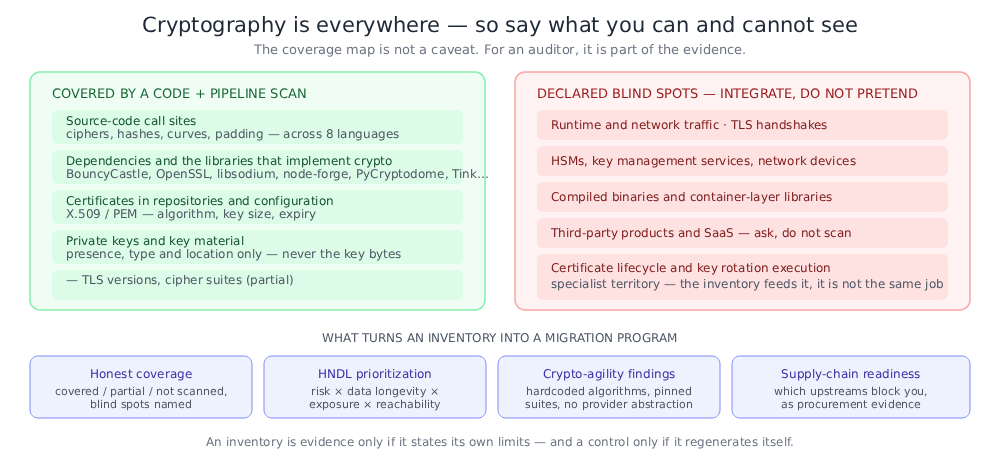
- დარეკეთ საიტებზე თქვენს საკუთარ წყაროში — სერვისში აგებული შიფრი, სასარგებლო კლასში არჩეული ჰეში, ხელმოწერის რუტინაში დასახელებული მრუდი. ერთ მონორეპოში რვა ენა იდიომების რვა ნაკრებს ნიშნავს.
- დამოკიდებულება — აპლიკაციების უმეტესობაში კრიპტოვალუტის უმეტესობა შესრულებულია ბიბლიოთეკების მიერ, რომლებსაც გუნდი განზრახ არასდროს ირჩევს: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. ის, თუ რომელი ალგორითმი მუშაობს სინამდვილეში, ბიბლიოთეკის თვისებაა და არა თქვენი კოდის.
- სერთიფიკატები და ძირითადი მასალები — X.509 სერტიფიკატები შემოწმდა საცავებში, PEM გასაღების ფაილები კონფიგურაციის დირექტორიებში, გასაღების საცავები კი სურათებში.
- ინფრასტრუქტურა-როგორც-კოდი და პროტოკოლის კონფიგურაცია — Terraform მოდულში TLS-ის მინიმალური ვერსია, შესვლის კონტროლერში შიფრების ნაკრების სია, საბაზისო გამოსახულებაში SSH კონფიგურაცია.
- კონტეინერის გამოსახულებები და კომპილირებული ბინარული ფაილები — კრიპტო ბიბლიოთეკები, რომლებიც დაკავშირებულია ფენებთან, რომლებსაც არავინ კითხულობს წყაროს სკანირებისას.
- მესამე მხარის პროდუქტები და SaaS — კრიპტო, რომლის ნახვაც და შეცვლაც შეუძლებელია, მხოლოდ იკითხეთ.
- HSM-ები, გასაღებების მართვის სერვისები და ქსელური მოწყობილობები — კრიპტო, რომელიც მთლიანად პროგრამული უზრუნველყოფის გარეთ არსებობს.
ოთხი რამ, რაც ამას პროგრამად აქცევს და არა სკანირებად
გულწრფელი გაშუქება. ინვენტარი მხოლოდ მაშინ არის მტკიცებულება, თუ მასში მითითებულია საკუთარი შეზღუდვები. „ჩვენ დავასკანირეთ წყარო, დამოკიდებულებები, სერტიფიკატები, გასაღების ფაილები და IaC კონფიგურაცია; ჩვენ არ დაგვისკანირებია გაშვების დროის ტრაფიკი, TLS დაკავშირების სიგნალები, HSM შინაარსი, კომპილირებული ბინარული ფაილები ან კონტეინერის ფენები“ დასაცავი პოზიციაა. რიცხვი, რომელსაც მნიშვნელი არ აქვს, არ არის.
პრიორიტეტების მინიჭება და არა ჩამოთვლა. დიდი ქონება ათასობით კრიპტოვალუტის აღმოჩენას აწარმოებს. ბრტყელი სია გამოუსადეგარია. მნიშვნელოვანი რეიტინგი ოთხ ფაქტორს აერთიანებს: ალგორითმი Shor-Break-ია თუ უბრალოდ Grover-ის მიერ დასუსტებული; რამდენ ხანს უნდა დარჩეს მის მიერ დაცული მონაცემები კონფიდენციალური (HNDL ფაქტორი); არის თუ არა ის ქსელთან დაკავშირებული; და რეალურად ხელმისაწვდომია თუ არა გაშვებული კოდით, სატესტო მოწყობილობაში ან გამყიდველის ნიმუშში ყოფნის ნაცვლად. ყველა გზამკვლევი, რომელიც ამბობს „მაღალი რისკის გამოყენების შემთხვევები პირველ რიგში“, პრიორიტეტულობის ინსტრუქციას გასცემს და მასზე პასუხის გაცემა ანბანური სიიდან შეუძლებელია.
მოქნილობა, არა მხოლოდ ჩანაცვლება. როგორც ჩანაცვლების რუკამ აჩვენა, სამიზნე ნაკრები კვლავ იცვლება და ჰიბრიდული წესები განსხვავდება რეგიონების მიხედვით — 2027 წელს განხორციელებული ჩანაცვლება არ იქნება თქვენი უკანასკნელი. მყარი კოდირებული ალგორითმების სახელები, მიმაგრებული შიფრების ნაკრებები, პროვაიდერის აბსტრაქციის გარეშე და არამოლაპარაკებადი პროტოკოლის ვერსიები არის ის, რაც ცვლის შემდეგი სხვა მრავალწლიან პროექტში გადატანა. ეს თავისთავად აღმოჩენებია, რომელთა შეკეთება ახლა იაფია, ხოლო მოგვიანებით ძვირი.
მიწოდების ჯაჭვი. თქვენ არ შეგიძლიათ თქვენს ყველაზე ნელ ზემოთ დინამიკაზე სწრაფად მიგრირება. თქვენი დამოკიდებულებებიდან რომელი უჭერს მხარს PQC-ს, რომელი გვთავაზობს ჰიბრიდულ რეჟიმებს, რომელი აქვს გამოქვეყნებული გზამკვლევი, რომელი აქვეყნებს საერთოდ CBOM-ს — ეს განსაზღვრავს თქვენს კრიტიკულ გზას და ასევე წარმოადგენს მტკიცებულებას, რომელიც შესყიდვების გუნდს სჭირდება NIS2-ისა და DORA-ს მიმწოდებლის რისკის ვალდებულებების შესაბამისად.
კიდევ ერთი ხაფანგი: ინვენტარი კონტროლია და არა პროექტი
ინსტინქტი აღმოჩენის სავარჯიშოს ჩატარებააcisე., შექმენით ცხრილი და შეავსეთ იგი. PCI DSS უკვე გამორიცხავს ამას თავისი თორმეტთვიანი მიმოხილვის ციკლით; ესპანეთის CCN ასრულებს მიგრაციის საკონტროლო სიას „კრიპტოგრაფიული აქტივების ინვენტარის განახლებით და მათზე დამოკიდებულებით“; ხოლო აშშ-ის საიმპლემენტაციო მემორანდუმი კიდევ უფრო პირდაპირია:
ფედერალური IT გარემოს მასშტაბისა და სირთულის გათვალისწინებით, კრიპტოგრაფიის აღმოჩენისა და მართვის მექანიკური მიდგომები ხშირად არასაკმარისია. სააგენტოებმა უნდა გამოიყენონ ავტომატიზაცია, როდესაც ეს შესაძლებელია და მიზანშეწონილია, რათა მიაღწიონ მათი კრიპტოგრაფიული მდგომარეობის ყოვლისმომცველ და მუდმივად განახლებად გაგებას. ავტომატიზაცია კრიტიკულად მნიშვნელოვანია ინვენტარიზაციის მართვის, პოლიტიკის აღსრულებისა და შესაბამისობის ანგარიშგებისთვის.
კრიპტოგრაფიული დრიფტები: დეველოპერი ამატებს ბიბლიოთეკას, იცვლება საბაზისო სურათი, ახალი სერვისი იგზავნება ნაგულისხმევი შიფრების ნაკრებით. ინვენტარი, რომელიც ყოველ აწყობაზე გენერირდება, საკონტროლო ერთეულია; ყოველწლიურად ხელით გენერირებული ინვენტარი კი არქეოლოგიური პროექტია, რომელსაც სამუდამოდ გაიმეორებთ.
რას ნიშნავს „PQC მზადყოფნა“ პრაქტიკაში
გამყიდველის ენის გამოყენებისგან თავის შეკავება და PQC მზადყოფნა გულისხმობს ექვსი რამის მოთხოვნისამებრ წარმოების შესაძლებლობას:
- კრიპტოგრაფიული ინვენტარი ა standard მანქანით წასაკითხი ფორმატი, რომელიც ფარავს თქვენთვის ხილულ ზედაპირებს და ავტომატურად რეგენერირდება.
- რისკის კლასიფიკაცია მასში არსებული ყველა აქტივის: უნდა შეიცვალოს (შორტ-გატეხილი), შეიძლება გამაგრდეს (გროვერ-დასუსტებული) ან უკვე კვანტური უსაფრთხოების მქონე იყოს.
- რეიტინგული მიგრაციის ჩამორჩენილობა ეს ასახავს მონაცემთა ხანგრძლივობას, ექსპოზიციას და ხელმისაწვდომობას — ამიტომ პასუხისმგებლობის საკითხი „მაღალი რისკის მქონე გამოყენების შემთხვევების პირველ რიგში დაყენებაა“.
- დაფარვის შესახებ განცხადება რომელიც ნათლად ასახელებს თქვენს ბრმა წერტილებს.
- შესაბამისობის დამადასტურებელი საბუთი მიმაგრებული იმ რეჟიმებთან, რომლებიც რეალურად გავალდებულებთ, მათი თარიღებით.
- მიწოდების ჯაჭვის მზადყოფნის მიმოხილვა გეუბნებათ, რომელი ზემო დინება ბლოკავს თქვენს მიგრაციას.
ყველაფერი დანარჩენი — გასაღების როტაცია, სერტიფიკატის სასიცოცხლო ციკლი, HSM ორკესტრირება, ქსელის აღმოჩენა — მნიშვნელოვანია, მაგრამ ეს ამ ექვსიდან ქვემოთ ხდება. თქვენ არ შეგიძლიათ როტაცია გაუკეთოთ იმას, რაც ვერ იპოვეთ.
როგორ გვეხმარება Xygeni
ქსიგენი Quantum-Safe-ის შესაბამისობა შესაძლებლობა აწარმოებს ყველა ექვსს თქვენს სკანირებაში უკვე შესრულებული სკანირებიდან pipelineარ არსებობს ცალკე კრიპტოვალუტის პროდუქტი, არ არსებობს აგენტი, არ არსებობს ცვლილებები თქვენი შექმნის წესში - კრიპტო აღმოჩენა პარალელურად მიმდინარეობს SCA (პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი — დამოკიდებულების სკანირება), SAST (სტატიკური აპლიკაციის უსაფრთხოების ტესტირება — საწყისი კოდის სკანირება) და IaC ანალიზი, რომელიც უკვე გაქვთ.
1 · CBOM. Xygeni გამოსცემს CycloneDX CBOM-ს, რომელიც მოიცავს კრიპტო აქტივების ოთხ ტიპს — ალგორითმებს, პროტოკოლებს, სერტიფიკატებს და მასთან დაკავშირებულ მასალას, როგორიცაა გასაღებები და მარილი — Java-ს, Kotlin-ის, JavaScript/TypeScript-ის, Python-ის, Go-ს, C#-ს, PHP-სა და Swift-ის სისტემებში და აკავშირებს თითოეულ ალგორითმს ბიბლიოთეკასთან, რომელიც მას ახორციელებს. კრიპტო აქტივები პლატფორმაზე პირველი კლასის ინვენტარის ობიექტებია, კომპონენტებთან, დაუცველობასთან, საიდუმლოებებთან და IaC აღმოჩენები, ამიტომ ისინი ერთი და იგივე წარმომავლობისა და ისტორიის მატარებლები არიან. ინვენტარში ძირითადი მასალა არასდროს შედის — მხოლოდ მისი არსებობა, ტიპი და ადგილმდებარეობაა.
2 · კვანტური რისკის კლასიფიკაცია. ყველა აქტივი მონიშნულია მოკლე გატეხილი (საჯარო გასაღები, უნდა შეიცვალოს), გროვერისგან დასუსტებული (სიმეტრიული ან ჰეში, ადგილზე გამაგრებადი) ან pqc-უსაფრთხოდა მონიშნულია HNDL ექსპოზიციისთვის. იგივე განსხვავება განაპირობებს SAST გამოსწორების რჩევა, რომელიც პრიმიტიულ კლასზეა დაფუძნებული: RSA და ECC „გადადიან ML-KEM-ზე ან ML-DSA-ზე, გარდამავალი პერიოდის განმავლობაში ჰიბრიდული კონსტრუქციით“, ხოლო AES-128 და SHA-256 იღებენ „გასაღების ან დაიჯესტის ზომის გაზრდას“. ეს განზრახ კეთდება - კვანტური მოწინააღმდეგის წინააღმდეგ უფრო დიდი RSA გასაღების რჩევა უარესია, ვიდრე უგულებელყოფა და ნებისმიერი ინსტრუმენტი, რომელიც ამ ორ შემთხვევას ერთმანეთში არევს, ზუსტად ამას გააკეთებს.
3 · რეიტინგული მიგრაციის ჩამორჩენილობა. ბრტყელი სიის ნაცვლად, Xygeni თითოეულ კვანტურად დაუცველ აქტივს 0-დან 100-მდე აფასებს კვანტური დაუცველობის, მონაცემთა ხანგრძლივობისა და მგრძნობელობის, ქსელის ექსპოზიციის, ხელმისაწვდომობისა და ბიზნეს ღირებულების მიხედვით და აქვეყნებს რანჟირებულ დაგროვილ საქმეებს. სწორედ ეს აქცევს „მაღალი რისკის მქონე გამოყენების შემთხვევებს 2030 წლისთვის“ სლოგანიდან სამუშაო რიგში.
4 · დაფარვის რუკა. Xygeni იუწყება, თუ რას ამოწმებდა და რას არა: წყაროს კოდი, სერტიფიკატები, დამოკიდებულების ატრიბუცია, კერძო გასაღების ფაილები და IaC კონფიგურაციები ჩამოთვლილია როგორც დაფარული, ნაწილობრივი ან დაუსკანერებელი, გაშვების დროისა და ქსელური ტრაფიკით, TLS ჰენდშეიკებით, HSM და KMS შინაარსით, კომპილირებული ბინარული ფაილებით და კონტეინერის ფენის ბიბლიოთეკებით, რომლებიც აშკარად დასახელებულია როგორც ბრმა წერტილები. აუდიტორები კარგად რეაგირებენ ინსტრუმენტზე, რომელიც განსაზღვრავს საკუთარ ლიმიტებს; ამიტომ, ჩვენი გამოცდილებით, CISოს
5 · შესაბამისობის დამადასტურებელი საბუთი. შესაბამისობის ძრავა აფასებს კრიპტო ინვენტარს ექვსი რეჟიმის მიმართ და აბრუნებს დადებით, ნაწილობრივ ან წარუმატებელ განაჩენებს მათი ფაქტობრივი ვადების მიმართ: NIST IR 8547, NSA CNSA 2.0საქართველოს ევროკავშირის ხარისხის კონტროლის გზამკვლევიდა პოსტკვანტური ქვესიმრავლეები PCI DSS 4.0, დორა მდე NIS2ეს იმავე შესაბამისობის სკანერშია, როგორც CIS პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის საორიენტაციო ტესტი, OWASP SCVS და OpenSSF standards, ამიტომ PQC-ის პოზიცია ანგარიშს იმავე არხით აგზავნის, რასაც თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დანარჩენი ნაწილები. ორგანიზაციებს, რომელთა სავალდებულო ვადა სხვა წყაროებიდან მოდის - ASD, CCCS, CCN - შეუძლიათ იმუშაონ იმავე მტკიცებულებებზე, რადგან ეს საგზაო რუკები იმავე 2030/2035 წლების ჩონჩხზეა განთავსებული; ცალკე თვალყურის დევნება მხოლოდ ავსტრალიის 2030 წლის ბოლოს დასრულების თარიღისთვის არის საჭირო.
6 · მიწოდების ჯაჭვისთვის მზადყოფნა. თითოეულ დამოკიდებულებას აქვს პოსტ-კვანტური მზადყოფნის ატრიბუტი — მხარს უჭერს თუ არა ის PQC-ს, გთავაზობთ თუ არა ჰიბრიდულ რეჟიმებს, აქვს თუ არა გამოქვეყნებული გზამკვლევი — ასე რომ თქვენ შეგიძლიათ ნახოთ, რომელი ზედა ნაკადი დგას თქვენს კრიტიკულ გზაზე და შექმნათ მომწოდებლის მზადყოფნის ხედი შესყიდვებისთვის.
ექვსის მიღმა: კრიპტო-აგილობის დასკვნები. Xygeni ასევე აღნიშნავს ნიმუშებს, რომლებიც ქმნიან შემდეგი მიგრაცია და გადაწერა — მყარი კოდირებული ალგორითმი და მრუდის არჩევანი, პროვაიდერის აბსტრაქციის ნაკლებობა, მიმაგრებული მემკვიდრეობითი შიფრების ნაკრები, არამოლაპარაკებადი პროტოკოლის ვერსიები. სუსტი და კვანტური თვალსაზრისით დაუცველი კრიპტოვალუტა აღსრულდება იმავე პოლიტიკის ფენის მეშვეობით, როგორც თქვენი დანარჩენი დასკვნები, ამიტომ წმინდა ახალი Shor-გატეხილი ალგორითმი შეიძლება დაიჭიროთ pull request ვიდრე მომავალი წლის აუდიტში.
ძირითადი მიღება
- რაიმეს დაგეგმვამდე იპოვეთ თქვენთვის ყველაზე ადრეული თარიღი. მაღალი რისკის მქონე ქვეყნებისთვის საგზაო რუკების უმეტესობა 2030 წელს, ხოლო დანარჩენისთვის 2035 წელს ემთხვევა, თუმცა ავსტრალია მოელის, რომ მთელი გადასვლა 2030 წლის ბოლოსთვის დასრულდა, ხოლო PCI DSS-მა ინვენტარის მოთხოვნა 2025 წელს დაიწყო.
- დაგეგმეთ ფორმის საწინააღმდეგოდ და არა იურისდიქციის. აღმოჩენა 2026–2028 წლებისთვის, მაღალი რისკის მიგრაცია 2030–2031 წლებისთვის, დასრულება 2035 წლისთვის. ერთხელ გასწორების შემთხვევაში, თქვენ დააკმაყოფილებთ მათ უმეტესობას; გამონაკლისებს ცალ-ცალკე აკონტროლეთ.
- დაიწყეთ ინვენტარით, რადგან ყველა პირველი ითხოვს მას — ევროკავშირი, ესპანეთი, კანადა, ავსტრალია, სინგაპურის MAS და PCI DSS - ყველა მათგანი ერთი და იგივე შედეგით არის გახსნილი.
- ფორმატად გამოიყენეთ CBOM. ევროკავშირის გზამკვლევი მას სახელწოდებით რეკომენდაციას უწევს; აშშ-ის რეკომენდაციები CBOM-ის მინიმალური ელემენტების შესახებ დაახლოებით 2027 წლის მარტში უნდა გამოქვეყნდეს და ცალსახად მოითხოვს... ავტომატური შეფასება
- არასდროს აურია ერთმანეთში შორი და გროვერი. საჯარო გასაღები უნდა შეიცვალოს; სიმეტრიული და ჰეში შეიძლება გაძლიერდეს. კორექტირების რჩევები, რომლებიც ამ ყველაფერს ერთმანეთში ურევს, რჩევის არარსებობაზე უარესია.
- HNDL ადგენს თქვენს რეალურ ვადას. მონაცემები, რომლებიც 2035 წლის შემდეგ კონფიდენციალური უნდა დარჩეს, დღეს გამოაშკარავდა. ხელმოწერებზე მეტად, უპირატესობა მიანიჭეთ ძირითად დაწესებულებებს — TLS-ს, IKE-ს, ნებისმიერი სახის ინფორმაციას, რომელიც მონაცემთა გადაცემისას იცავს.
- დაგეგმეთ ვადების მიხედვით და არა მხოლოდ რისკის მიხედვით. გასაღების დაყენება სასწრაფოა, მაგრამ სწრაფი; firmware-ის ხელმოწერა და PKI სასწრაფო არ არის, მაგრამ ნელია და ნელი ელემენტები ჯერ უნდა დაიწყოს. ყველაფერი, რისი მიგრაციაც შეუძლებელია — ძველი აპარატურა, გაყინული მესამე მხარის პროდუქტები — წელს უნდა დასახელდეს, რადგან ჩანაცვლება ერთადერთი დარჩენილი ვარიანტია და მას ბიუჯეტის ციკლი სჭირდება.
- ჩაწერეთ გამოყენების შემთხვევა და არა მხოლოდ ალგორითმი. TLS handshake-ის დაცვა RSA-თი და RSA-ს ხელმოწერის პროგრამული უზრუნველყოფა ორი განსხვავებული პროექტია, განსხვავებული მიზნებით, ვადებითა და მფლობელებით. ინვენტარი, რომელიც მხოლოდ ალგორითმების სახელებს შეიცავს, ვერ განახორციელებს მიგრაციას.
- მოითხოვეთ ზუსტი დაფარვის რუკა. ნებისმიერი ინსტრუმენტი, რომელიც წყაროს სკანირების შედეგად სრულ კრიპტოგრაფიულ ხილვადობას აცხადებს, გადაჭარბებულად აფასებს სიტუაციას. აუდიტორისთვის ისეთივე მნიშვნელოვანია, როგორც ის, რისი დანახვაც მას არ შეუძლია.
- მეორე მიგრაციისთვის ააწყვეთ. FIPS 206 საბოლოო არ არის, HQC კი არა. standardიზირებული და ჩინეთი და კორეა standardსაკუთარი ოჯახების ორგანიზებით. მრავალეროვნული მამული ერთზე მეტ პოსტკვანტურ ალგორითმულ ნაკრებს შეინარჩუნებს; კრიპტო-აგილობის აღმოჩენები ახლა იაფია და 2031 წელს ძვირი.
- ავტომატიზირება ან გამეორება. ყველა აწყობაზე გენერირებული კრიპტოგრაფიული ინვენტარი წარმოადგენს კონტროლს. ცხრილი არის სნეპშოთი, რომელიც ხელმოწერის დღიდან იწყებს ცვლილებას.
მეტი წასაკითხად
სრული ტექნიკური დეტალები — რა აღმოჩენილია, როგორ მუშაობს კვანტური რისკის კლასიფიკაცია და პრიორიტეტულობის შეფასება, რის მიხედვით ფასდება თითოეული შესაბამისობის რეჟიმი და როგორ მივიღოთ ანგარიშები — მოცემულია Xygeni-ს დოკუმენტაციაში:
- ქსიგენი: „Quantum-Safe-ის შესაბამისობა„Xygeni Docs.“
- ქსიგენი: „შექმენით CBOM Xygeni CLI-ით„Xygeni Docs.“
- ქსიგენი: „მხარდაჭერილი შესაბამისობა standards„Xygeni Docs.“
Standards და ალგორითმები:
- NIST: „IR 8547 (პირველადი საჯარო პროექტი): პოსტ-კვანტურ კრიპტოგრაფიაზე გადასვლა Standards„2024 წლის ნოემბერი.“
- NIST: „FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)„2024 წლის აგვისტო.“
- NIST: „IR 8545: NIST PQC-ის მეოთხე რაუნდის სტატუსის ანგარიში Standardიზაციის პროცესი„2025 წლის მარტი.“
- NIST: „SP 800-57 ნაწილი 1, რევიზია 5: რეკომენდაცია გასაღებების მართვისთვის„— ცხრილი 2, შედარებითი უსაფრთხოების ძლიერი მხარეები.“
- NIST: „SP 800-208: რეკომენდაცია სახელმწიფო ჰეშზე დაფუძნებული ხელმოწერის სქემებისთვის„(LMS, HSS, XMSS, XMSS^MT). 2020 წლის ოქტომბერი.
- IETF: „RFC 9794: პოსტ-კვანტური ტრადიციული ჰიბრიდული სქემების ტერმინოლოგია„2025 წლის ივნისი.“
- Cloudflare: „პოსტკვანტური ინტერნეტის მდგომარეობა 2025 წელს„და რეალურ დროში შვილად აყვანის მონაცემები“-ზეCloudflare Radar".
- CycloneDX: „კრიპტოგრაფიის მასალების სია (CBOM)"და"CycloneDX v1.7 გამოშვება„2025 წლის ოქტომბერი.“
ეროვნული და რეგიონული საგზაო რუკები:
- ASD (ავსტრალია):პოსტკვანტური კრიპტოგრაფიის დაგეგმვა„2025 წლის სექტემბერი.“
- NIS-ის თანამშრომლობის ჯგუფი:პოსტ-კვანტურ კრიპტოგრაფიაზე გადასვლის კოორდინირებული განხორციელების გზამკვლევი„2025 წლის ივნისი.“
- CCN (ესპანეთი):CCN-TEC 009 / BP-37 — რეკომენდირებული რეკომენდაციები ცალმხრივად გადაცემის შემდეგ„. 2026 წლის ივლისი.“
- ევროკომისია: „კომისიის რეკომენდაცია (EU) 2024/1101„(2024 წლის 11 აპრილი)“ და „COM(2026) 13 — წინადადება დირექტივის (EU) 2022/2555 (NIS2) შესწორების შესახებ„(20 იანვარი, 2026).“
- NCSC (დიდი ბრიტანეთი):პოსტკვანტურ კრიპტოგრაფიაზე მიგრაციის ვადები„2025 წლის მარტი.“
- კანადის კიბერუსაფრთხოების ცენტრი:კანადის მთავრობისთვის პოსტკვანტურ კრიპტოგრაფიაზე მიგრაციის გზამკვლევი (ITSM.40.001)„2025 წლის ივნისი.“
- თეთრი სახლი: „აღმასრულებელი ბრძანება 14412 — ერის დაცვა მოწინავე კრიპტოგრაფიული შეტევებისგან„(2026 წლის 22 ივნისი) და OMB“M-26-15„(2026 წლის 24 ივნისი).“
- NSA: „პოსტ-კვანტური კიბერუსაფრთხოების რესურსები (CNSA 2.0)".
- CRYPTREC (იაპონია):კრიპტრეკი„— ML-KEM დაემატა რეკომენდებული შიფრების სიას 2026 წლის მარტში.“
- MAS (სინგაპური):კონსულტაცია კვანტურ ტექნოლოგიებთან დაკავშირებული კიბერუსაფრთხოების რისკების მოგვარებასთან დაკავშირებით„2024 წლის თებერვალი.“
- NZISM (ახალი ზელანდია):პოსტ-კვანტური კრიპტოგრაფიისთვის მომზადება".
- ICCS (ჩინეთი): „კომერციული კრიპტოგრაფიის ინსტიტუტი Standards„— ახალი თაობის კომერციული კრიპტოგრაფიული ალგორითმების პროგრამა.“
- ITI (ბრაზილია):ITI საჯარო ინსტრუქციის ნორმატივა que incorpora algoritmos pós-quânticos à ICP-Brasil„ჟანეირო 2026.“
სექტორული და ჰორიზონტალური ვალდებულებები:
- ევროკავშირი: „დირექტივა (EU) 2022/2555 (NIS2)"; "რეგულაცია (EU) 2022/2554 (DORA)"; "კომისიის დელეგირებული რეგულაცია (EU) 2024/1774 (DORA ICT რისკების მართვის RTS)"; "რეგულაცია (EU) 2024/2847 (კიბერმდგრადობის შესახებ კანონი)".
- PCI უსაფრთხოება Standardსაბჭო: „PCI DSS v3.2.1-დან v4.0-მდე ცვლილებების შეჯამება„(მოთხოვნა 12.3.3).“
ფონის:
- კრეიგ გიდნი: „როგორ დავაშლიოთ 2048 ბიტიანი RSA მთელი რიცხვები მილიონზე ნაკლები ხმაურიანი კუბიტებით„. Google Quantum AI, 2025 წლის მაისი.“
- მიშელ მოსკა: „კიბერუსაფრთხოება კვანტური კომპიუტერების ეპოქაში: მზად ვიქნებით?". IACხელახლა გამოქვეყნებული ელექტრონული ბეჭდვა 2015/1075.
