ქსიგენი SCA

მინიმუმამდე დაიყვანეთ ღია კოდის რისკი და დაიცავით თქვენი აპლიკაცია მავნე პაკეტებისგან

პრიორიტეტად მიანიჭეთ რეალურად მნიშვნელოვან დაუცველობებს და რეალურ დროში გაარკვიეთ, შეიცავს თუ არა თქვენი დამოკიდებულებები მავნე კოდს.

იპოვეთ ნებისმიერი დაუცველობა თქვენს დამოკიდებულებებში

პროგრამული უზრუნველყოფის განლაგებამდე, აპლიკაციების დამოკიდებულებებში უსაფრთხოების, ტექნიკური მომსახურებისა და ლიცენზირების პრობლემების იდენტიფიცირება და გამოსწორება.

მავნე კოდის იდენტიფიცირება

ახალი და განახლებული დამოკიდებულებების გამოქვეყნებისას თავდამსხმელების მიერ გამოყენებული საეჭვო კოდის სექციებისა და ნიმუშების აღმოჩენა.

ფოკუსირება ღია კოდის კრიტიკულ რისკებზე

პრიორიტეტი მიანიჭეთ ბიზნესზე უდიდესი ზემოქმედების მქონე დაუცველობებს და მართეთ რისკები კონტექსტზე დაფუძნებული რისკების შეფასებისა და კოდიდან ღრუბელამდე მიკვლევადობის გამოყენებით.


თქვენი ღია კოდის დაუცველობების ავტომატური გამოსწორება

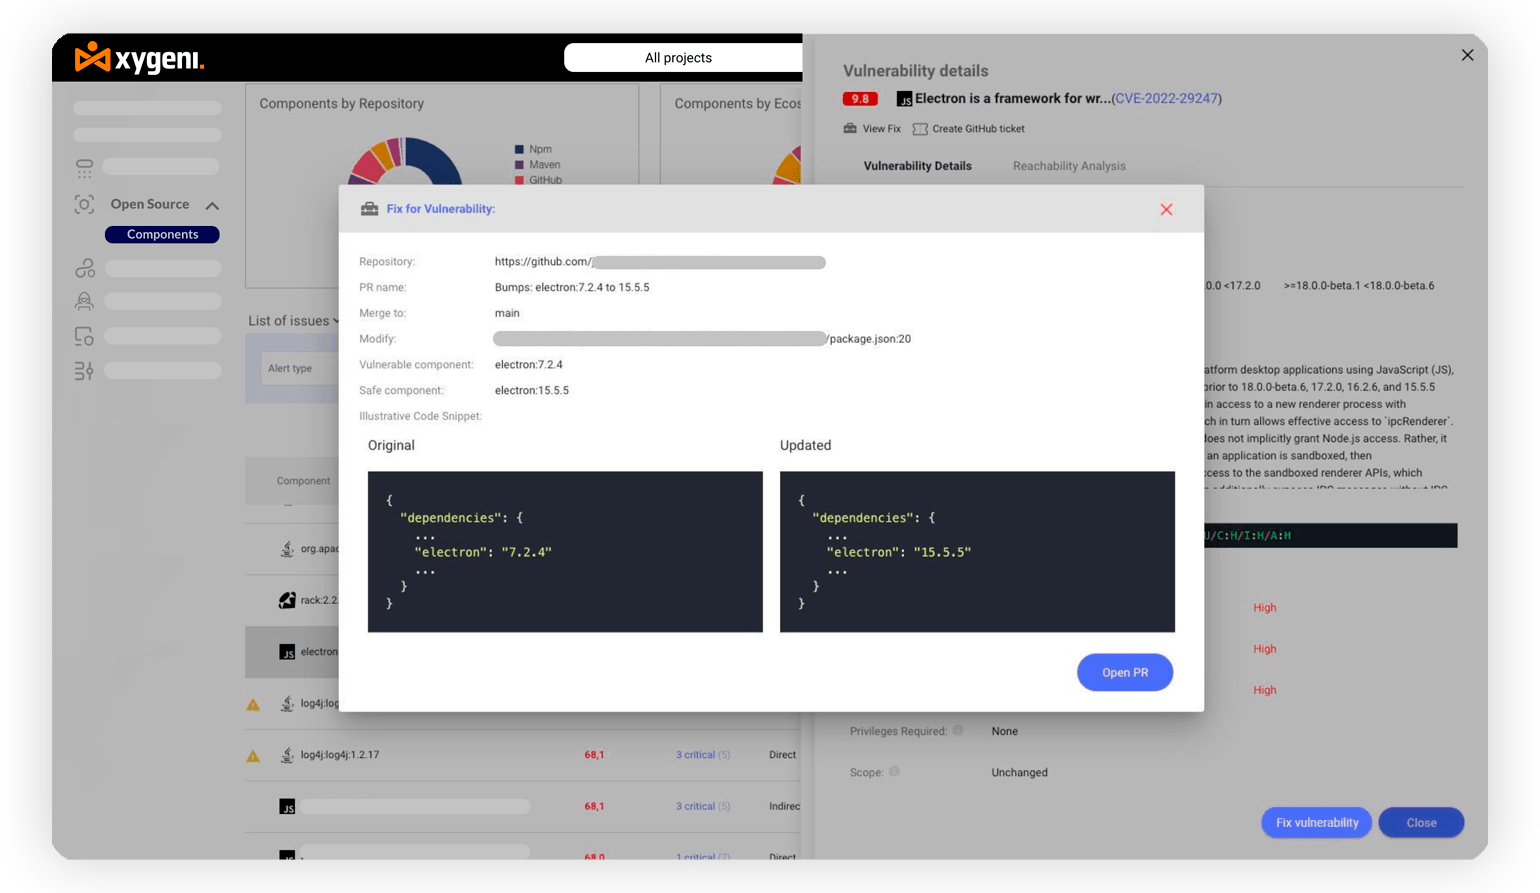
ინტელექტუალური გამოყენებით, დაუცველობისგან თავისუფალ ღია კოდის დამოკიდებულებებზე ავტომატური განახლება pull requests.
ქსიგენი SCAშესაძლებლობები და ფუნქციონალურობა

დაუცველობების ავტომატური თვალყურის დევნება

მიიღეთ განახლებები ახლად გამოვლენილი დაუცველობების შესახებ თქვენი ანგარიშგების არხების მეშვეობით, ან დაბლოკეთ ისინი, რათა უზრუნველყოთ თქვენი დაცვა და ინფორმირებულობა წარმოებაში გადასვლამდე.
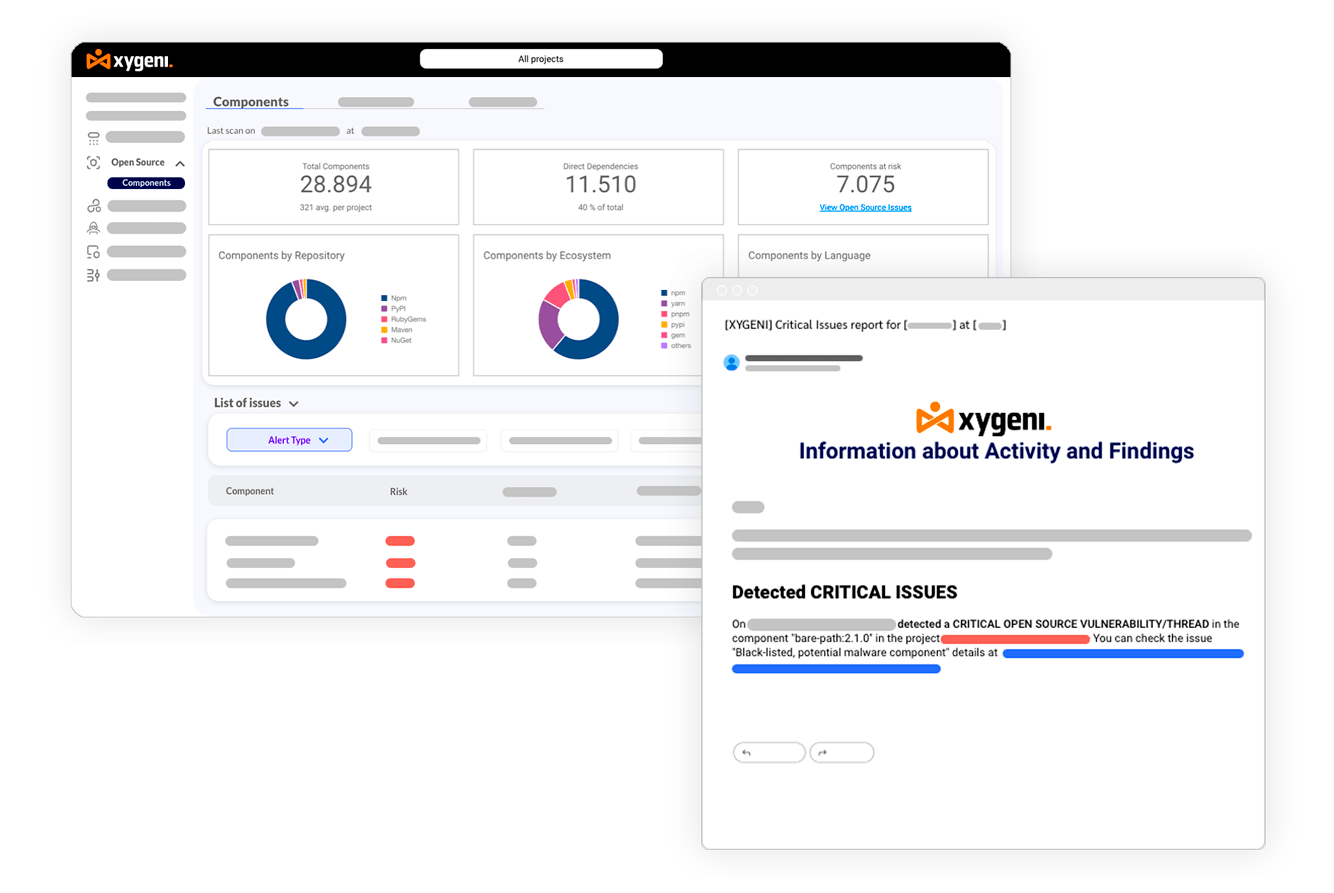
OSOS-ინფორმაციის შეტყობინება
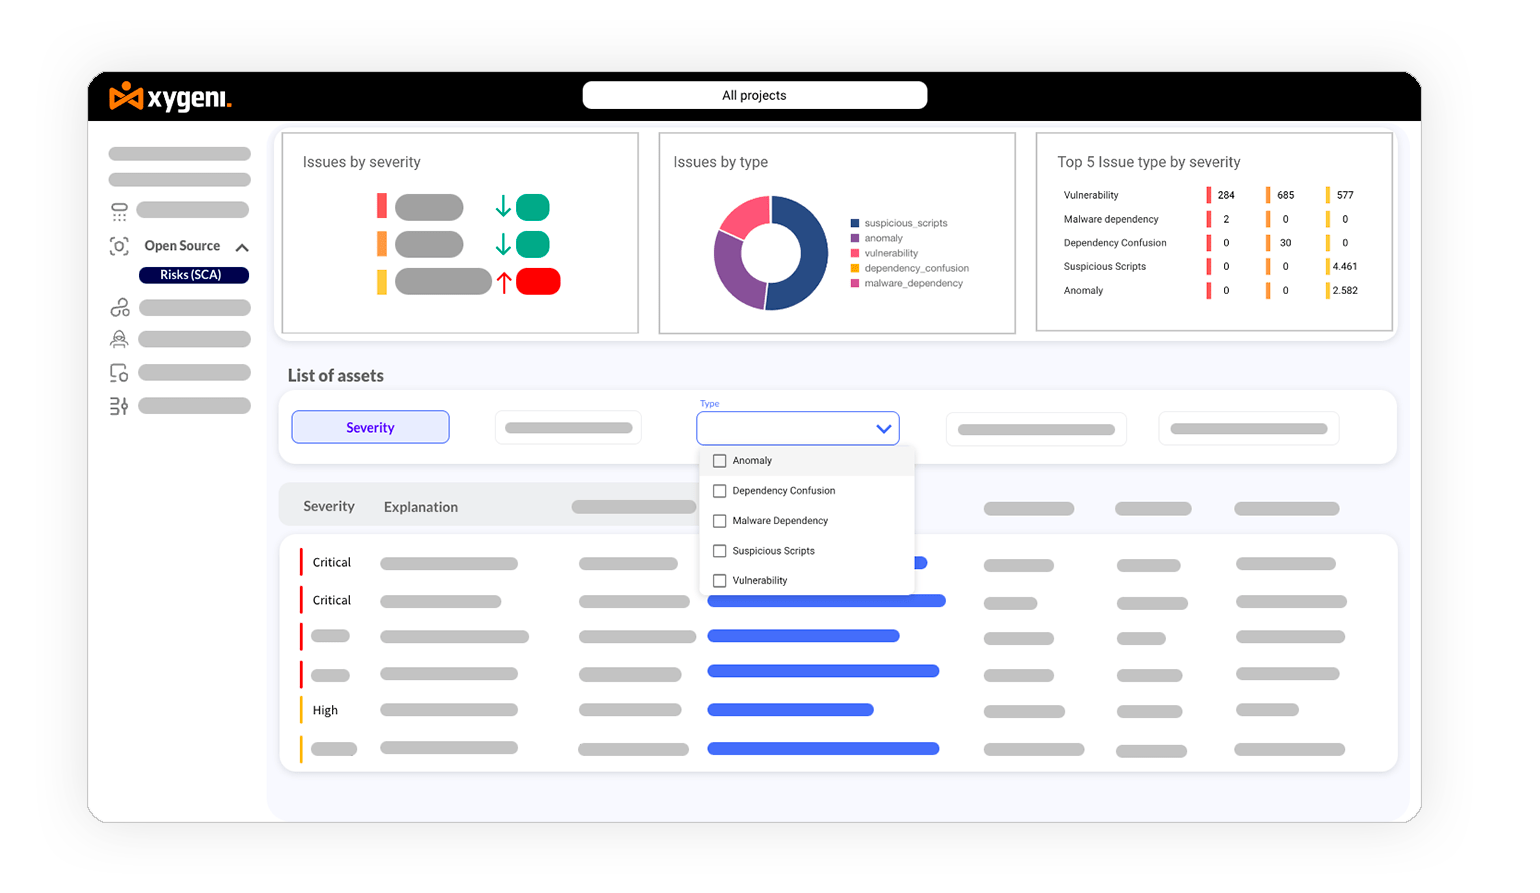
OSS CVE-ს მიღმა - OSS უსაფრთხოება - SCA Tool

Expand Open Source Security CVE-ების მიღმა

CVSS ქულებთან ერთად, ის დამატებით რისკ-ფაქტორებსაც მოიცავს, რაც ხელს უშლის CVE-სგან თავისუფალი, მაგრამ მაინც სარისკო პაკეტების ინტეგრაციას.

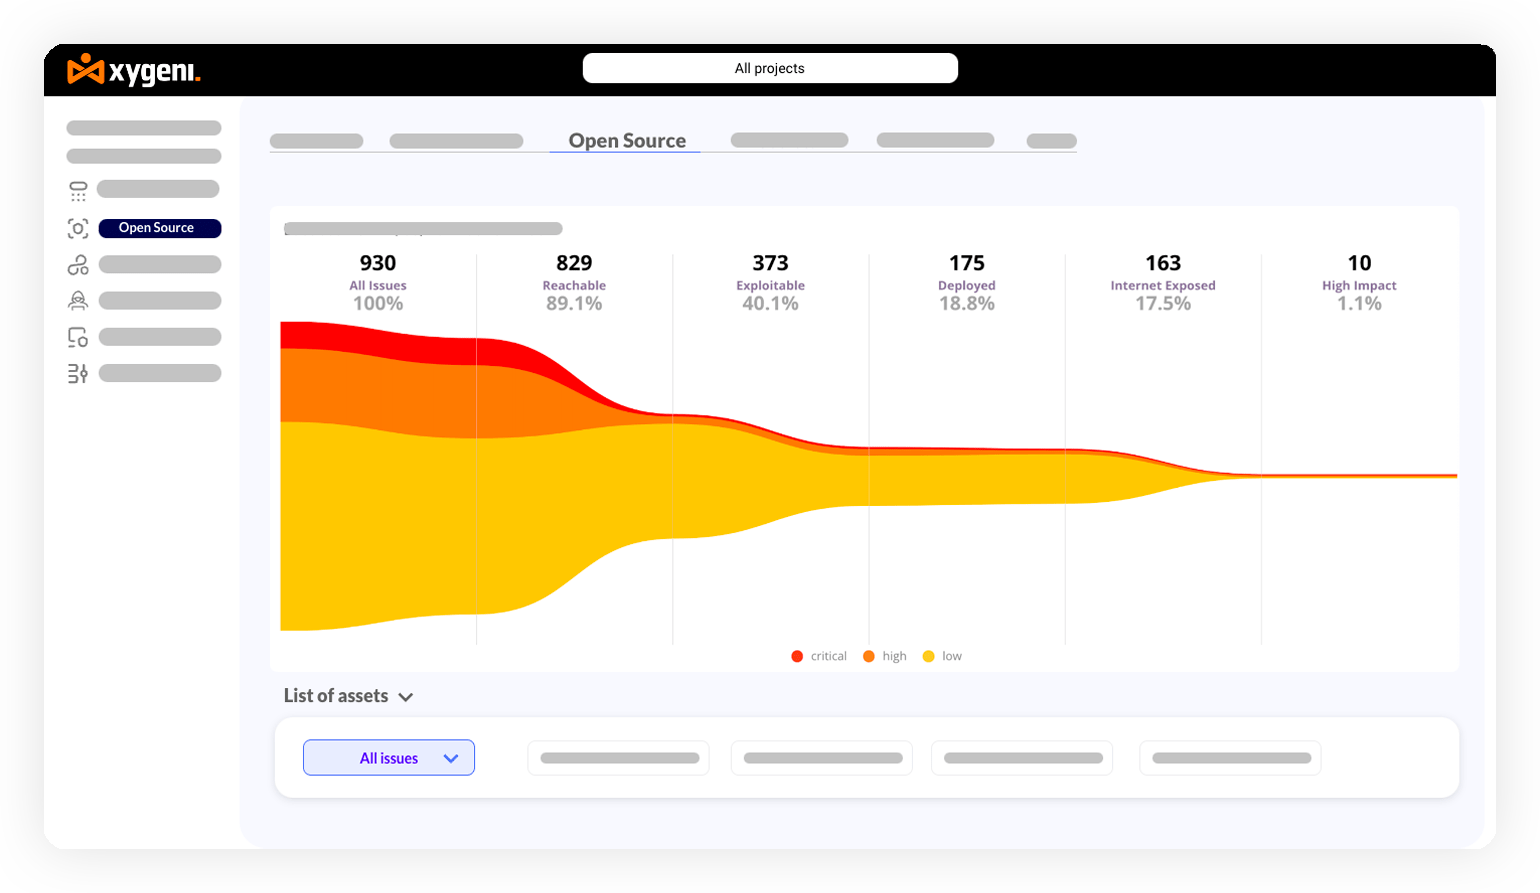
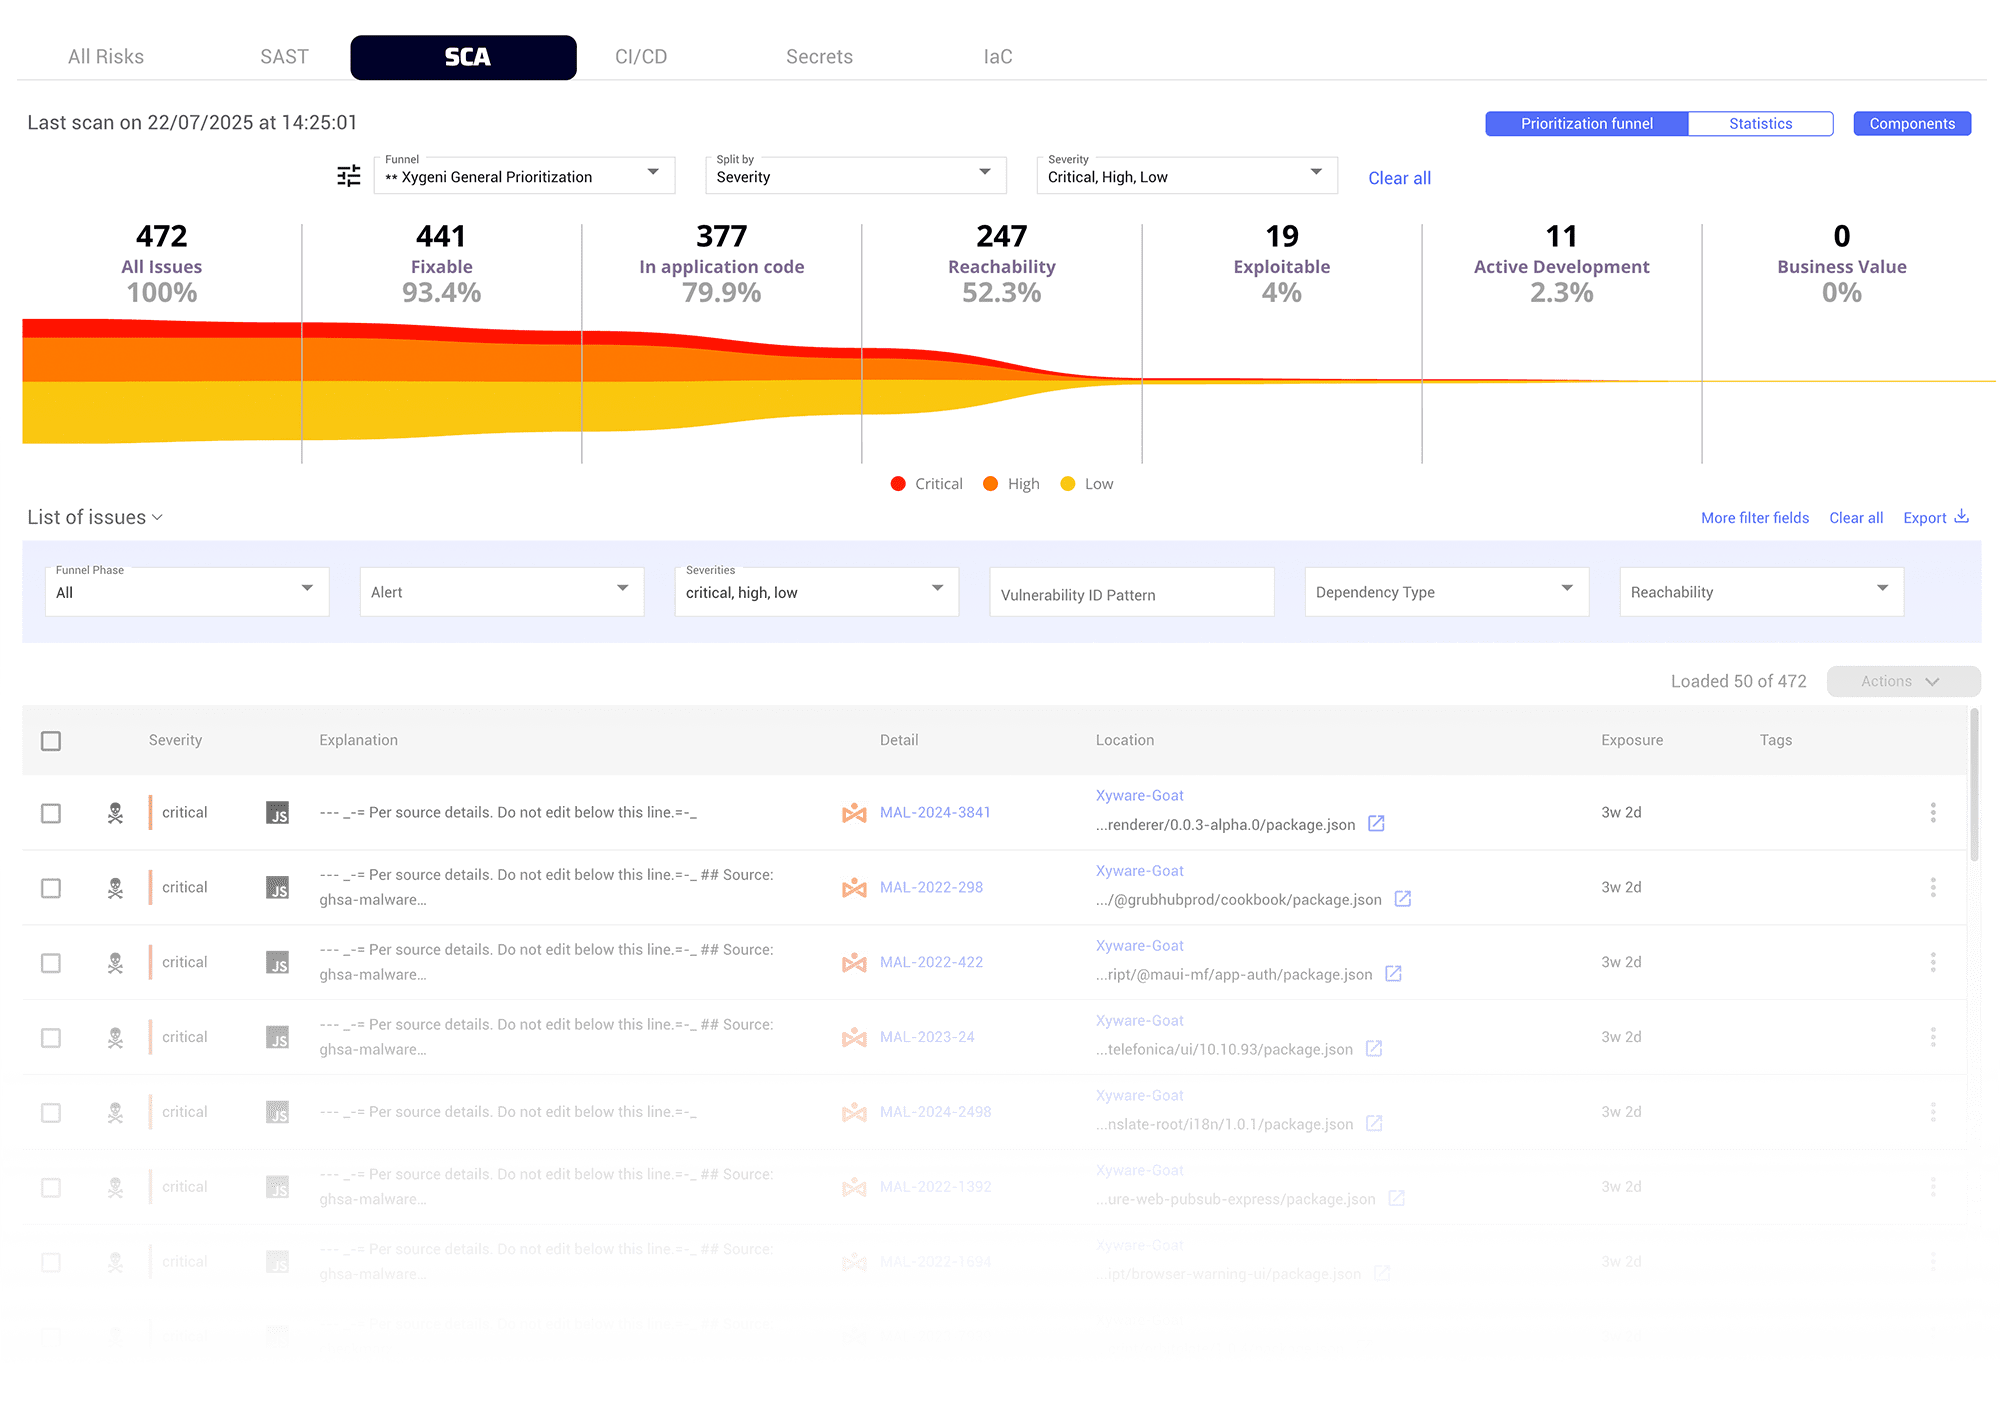
პრიორიტეტი SCA ხმაურის გარეშე

ღია კოდის დაუცველობების კონტექსტში მოქცევა მათი ბიზნეს მნიშვნელობის, ხელმისაწვდომობის, ინტერნეტთან კონტაქტის, ექსპლუატაციისა და სხვა კონტექსტური კრიტერიუმების მიხედვით, რითაც გამარტივდება შეტყობინებები და დაზოგავთ დროს უსაფრთხოებისა და განვითარების გუნდებისთვის.
OSS_Funnel_Issues_Prioritize_SCA_უსაფრთხოების_პროგრამული_კომპოზიციის_ანალიზის_ინსტრუმენტი
ღია კოდის დაუცველობების ავტომატური გამოსწორება

ღია კოდის დაუცველობების ავტომატური გამოსწორება

ავტომატური განახლება დაუცველებისგან თავისუფალ ღია კოდის დამოკიდებულებებზე, ავტომატური გამოსწორების გზით pull requests ან ხელით შეკვეთები. ეს მნიშვნელოვნად ზოგავს დროსა და რესურსებს, რაც უზრუნველყოფს დაუცველობის სწრაფ და თანმიმდევრულ მართვას.

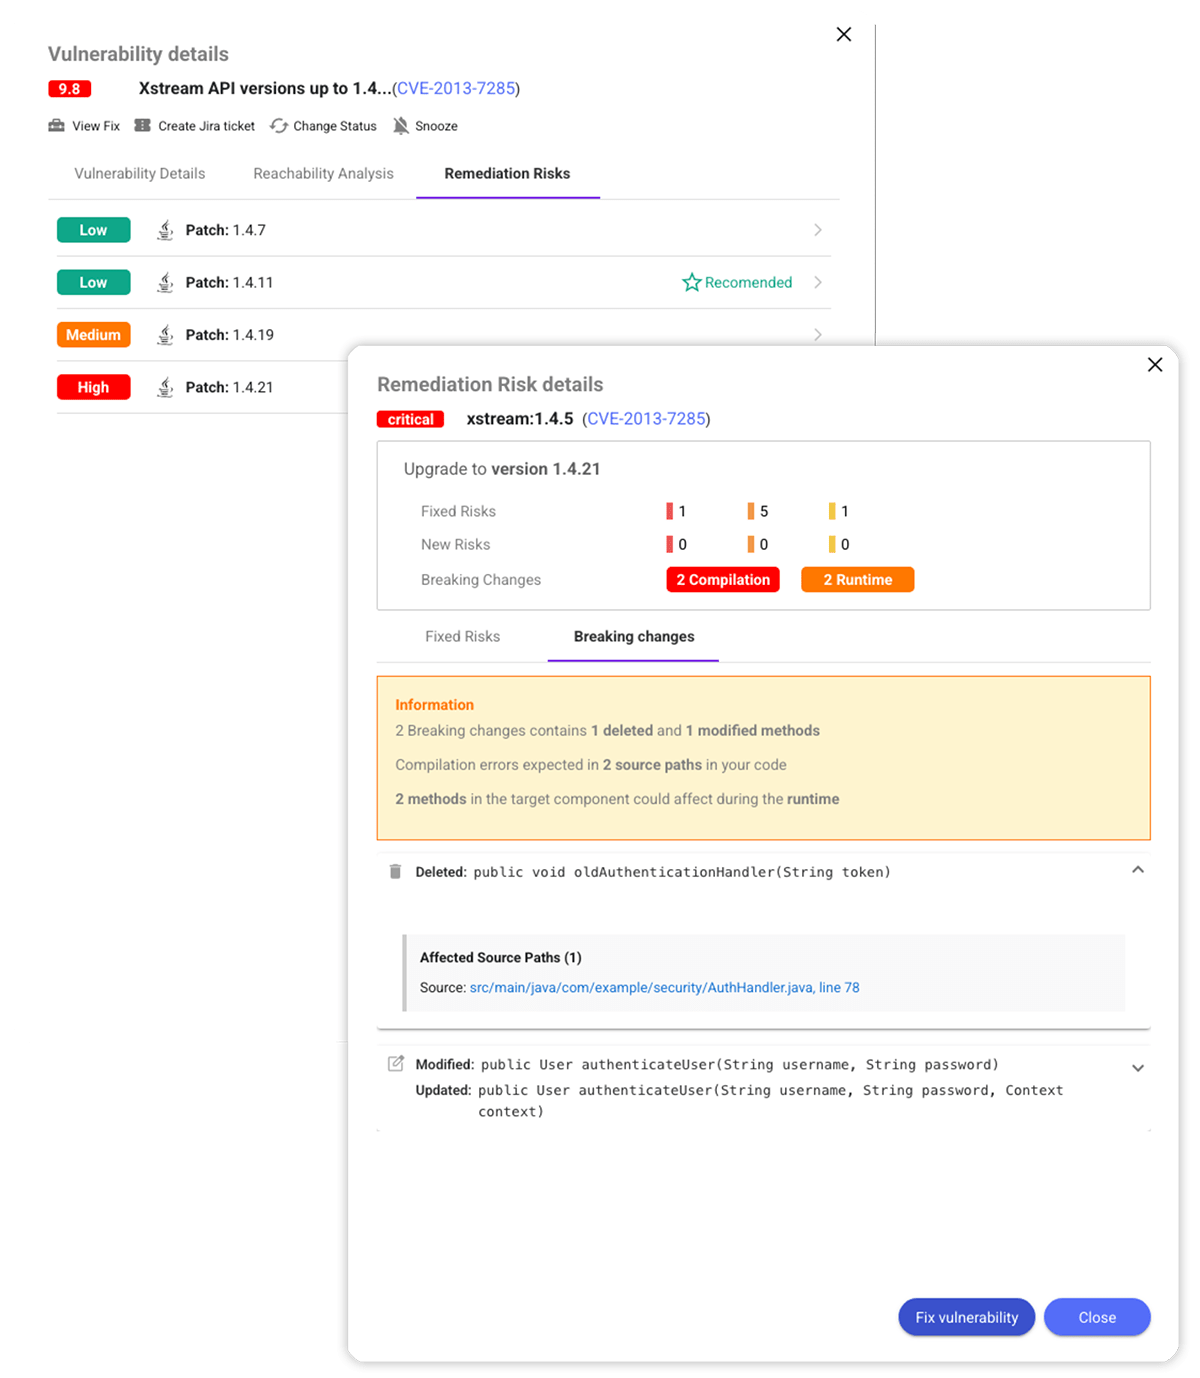
ცვლილებების აღმოჩენის დარღვევა

განახლებამდე ნახეთ, რა შეიძლება გაფუჭდეს. მიიღეთ სრული ინფორმაცია კოდის საჭირო ცვლილებების, თავსებადობის რისკების და აღდგენის მცდელობების შესახებ.
გამოსწორების სამუშაო პროცესები Open Source Security Tool

გამარტივეთ გამოსწორების სამუშაო პროცესები

ღია კოდის დაუცველობის გამოსწორების მხარდაჭერა დეველოპერებისთვის ყველა საჭირო კონტექსტის მიწოდებით, უშუალოდ მათ სამუშაო პროცესებში და პრობლემების თვალყურის დევნების ინსტრუმენტებით ეფექტური ოპერაციებისთვის.

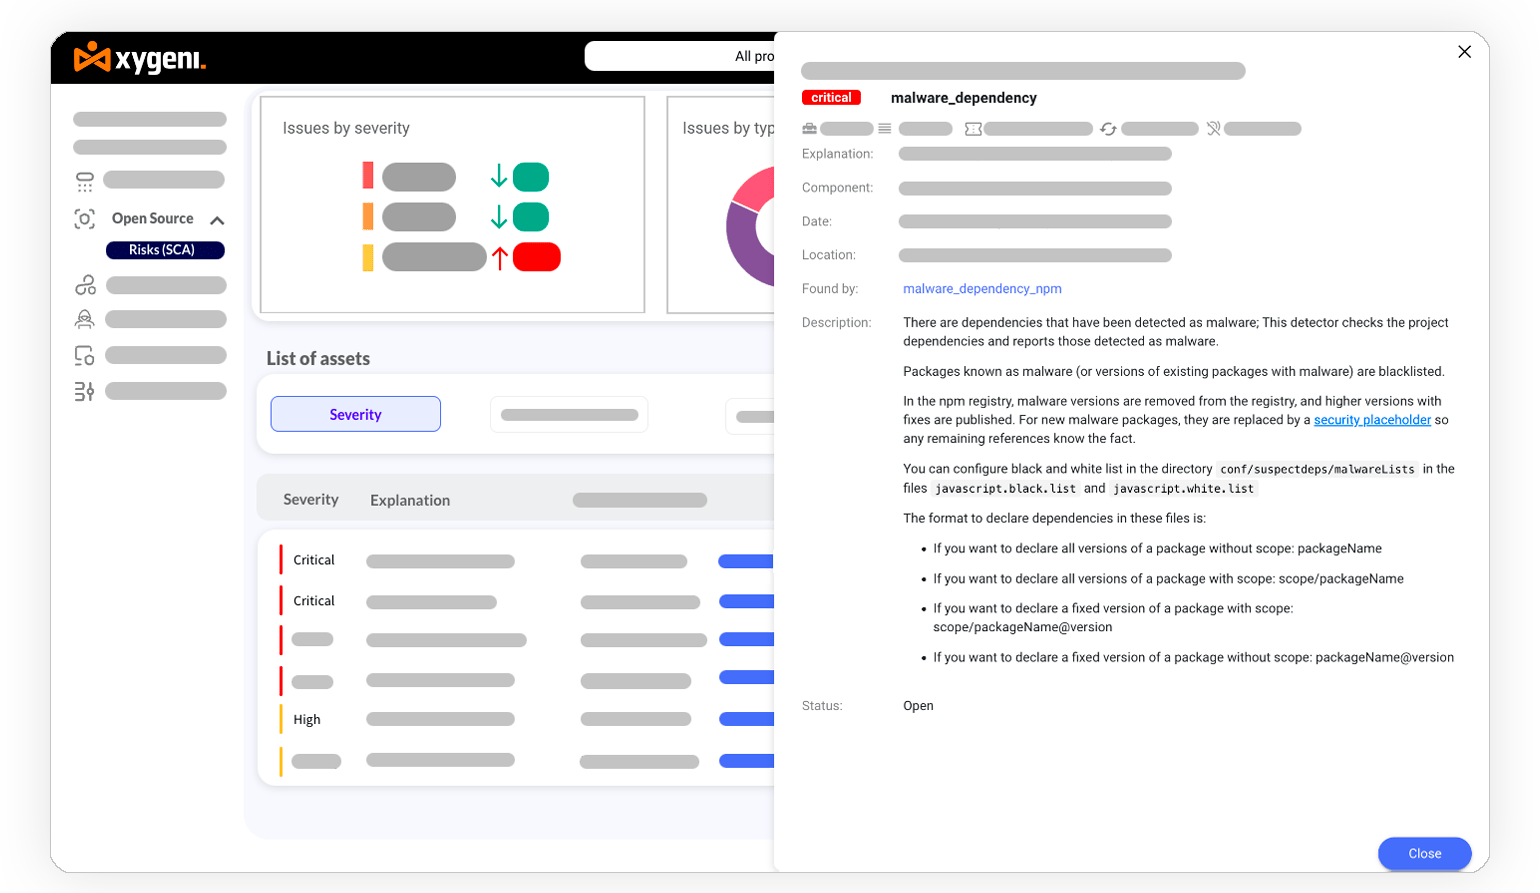
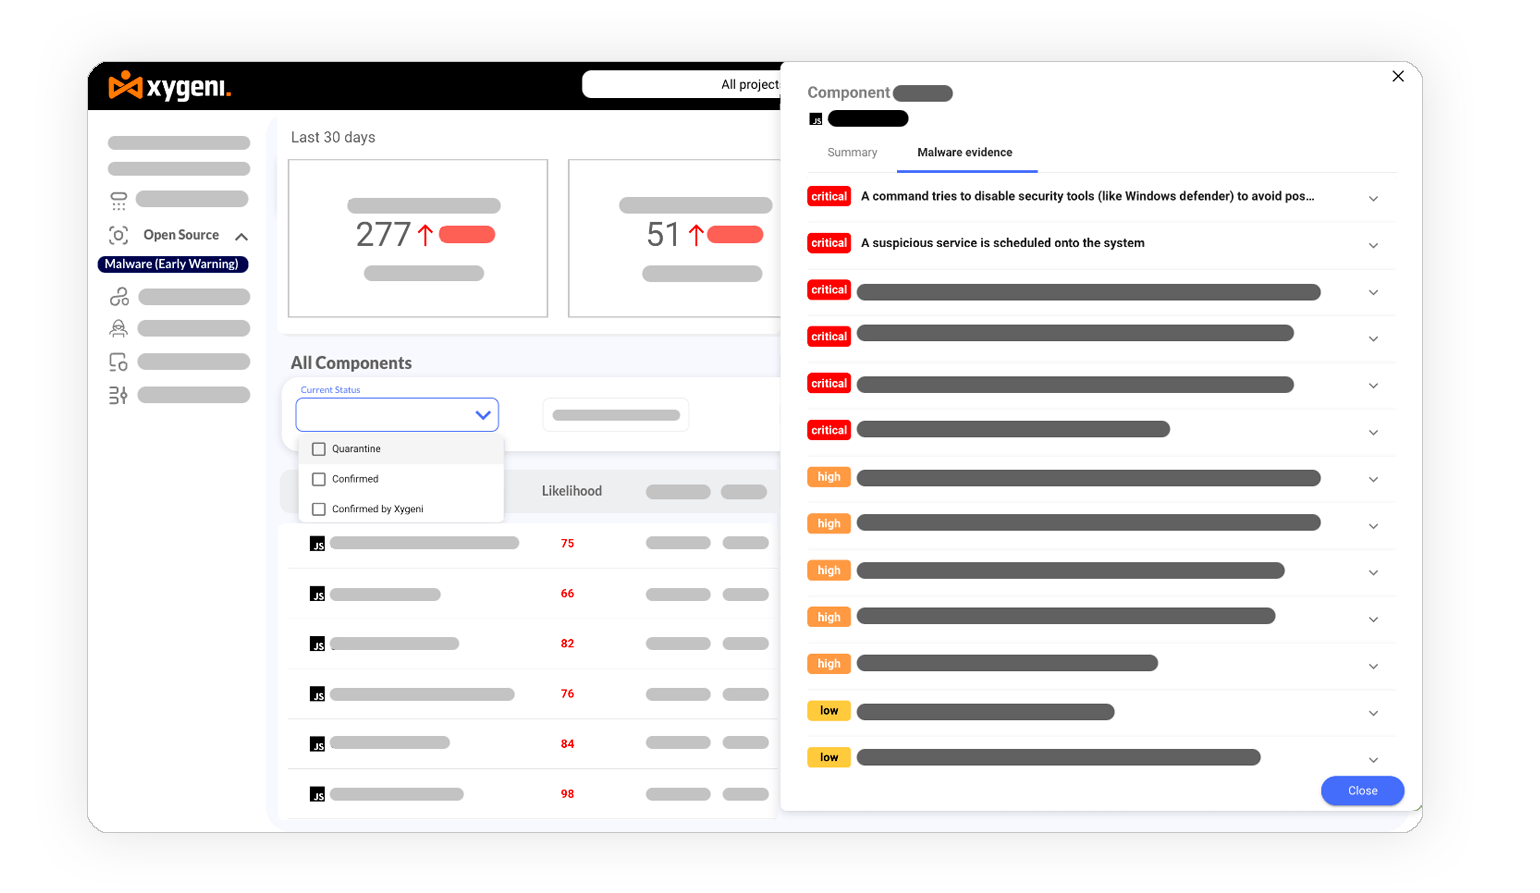
მავნე დამოკიდებულებების რეალურ დროში აღმოჩენა

ყოველდღიურად გააანალიზეთ ათასობით ახალი და განახლებული ღია კოდის პაკეტი, რათა მყისიერად აღმოაჩინოთ და დაბლოკოთ ნულოვანი დღის მავნე პროგრამები და დაიცვათ თქვენი აპლიკაცია და ინფრასტრუქტურა.
მავნე კომპონენტების აღმოჩენა
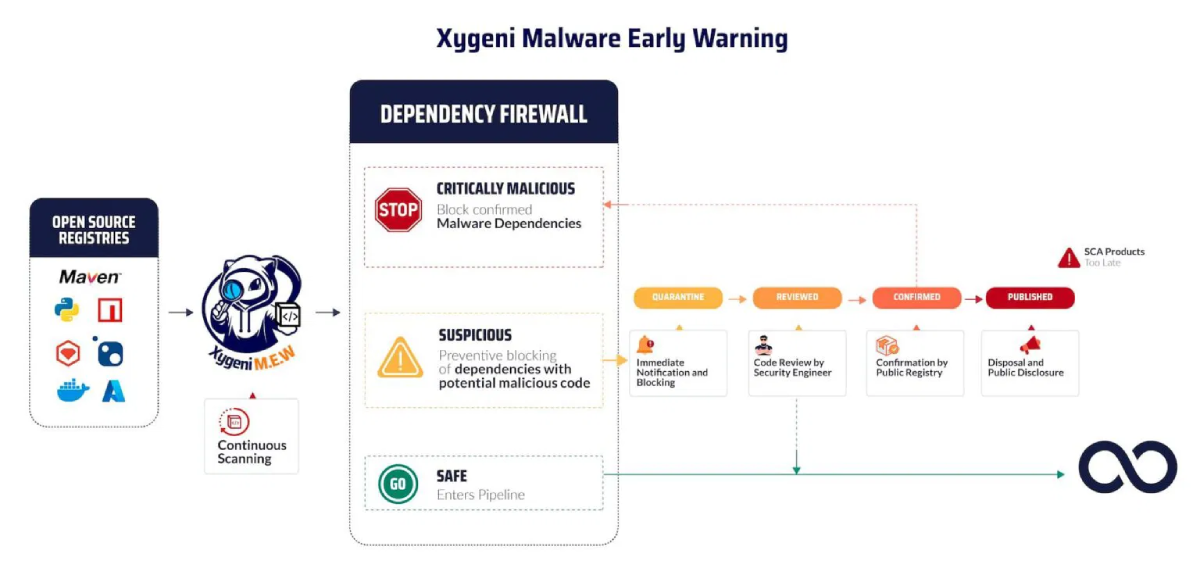
ღია კოდის მავნე პროგრამების დაცვა

პროაქტიულად დაბლოკეთ მავნე პროგრამები

საეჭვო პაკეტების შესახებ ადრეული გაფრთხილებების გაჩენა, მათი კარანტინში განთავსება თქვენი მიწოდების ჯაჭვის დასაცავად და მათი განხორციელების ხელშეწყობა. guardrails თქვენს აპლიკაციაში ინფილტრაციის დაბლოკვის მიზნით.

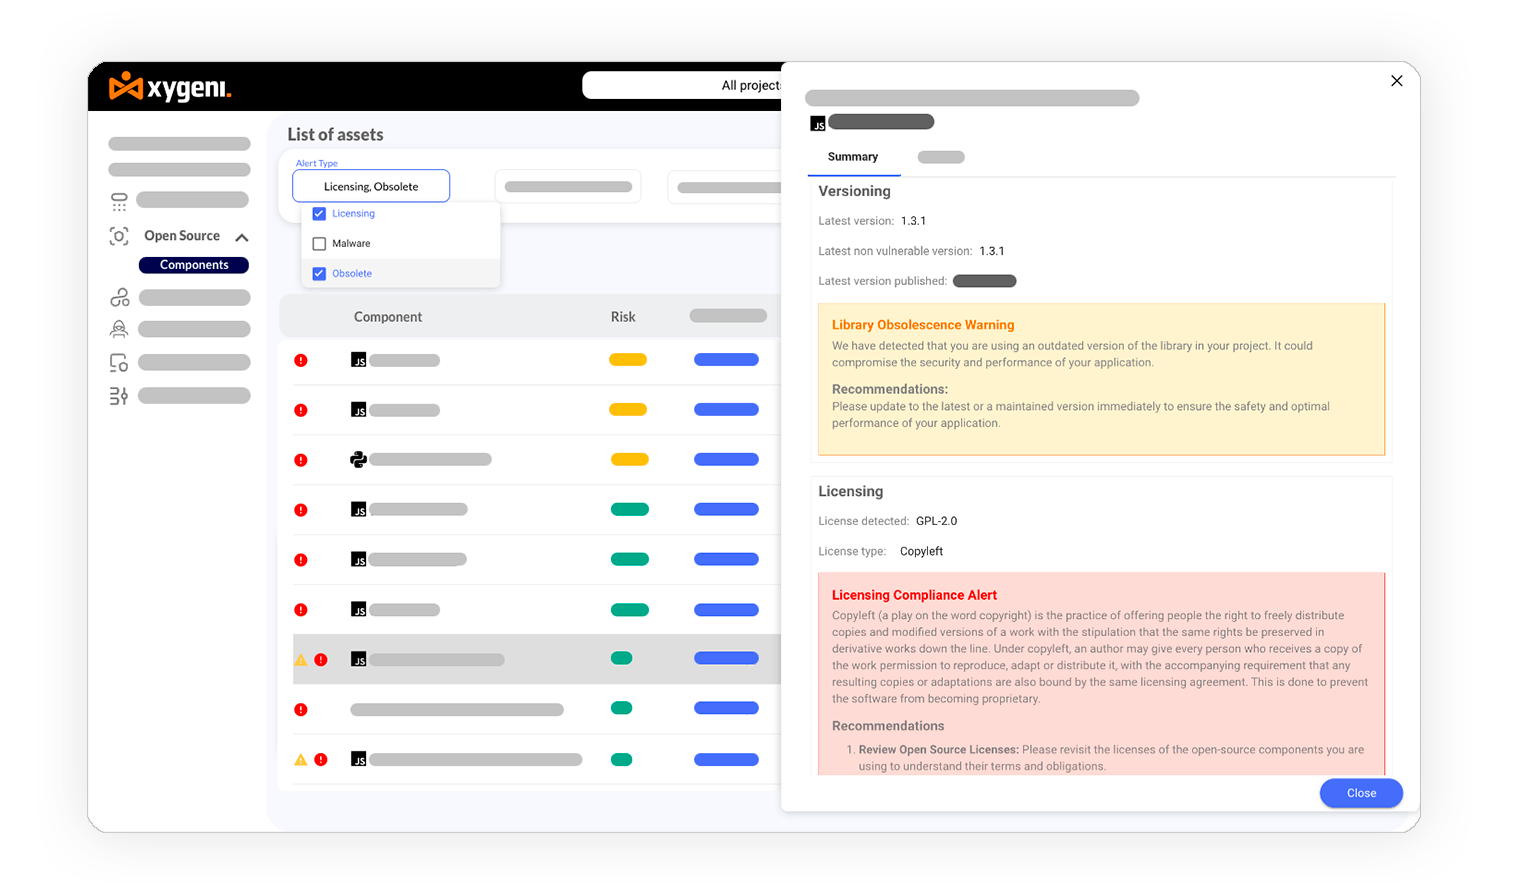
ლიცენზიის რისკის მართვა

მყისიერი ხილვადობა მიიღეთ ღია კოდის ლიცენზიის პოტენციურ პრობლემებზე, რომლებიც გავლენას ახდენს თითოეული კოდის ცვლილებასთან დაკავშირებულ მარეგულირებელ ნორმატიულ დაცვაზე და თავიდან აიცილეთ ჯარიმები.
მართვის_ლიცენზიის_რისკი
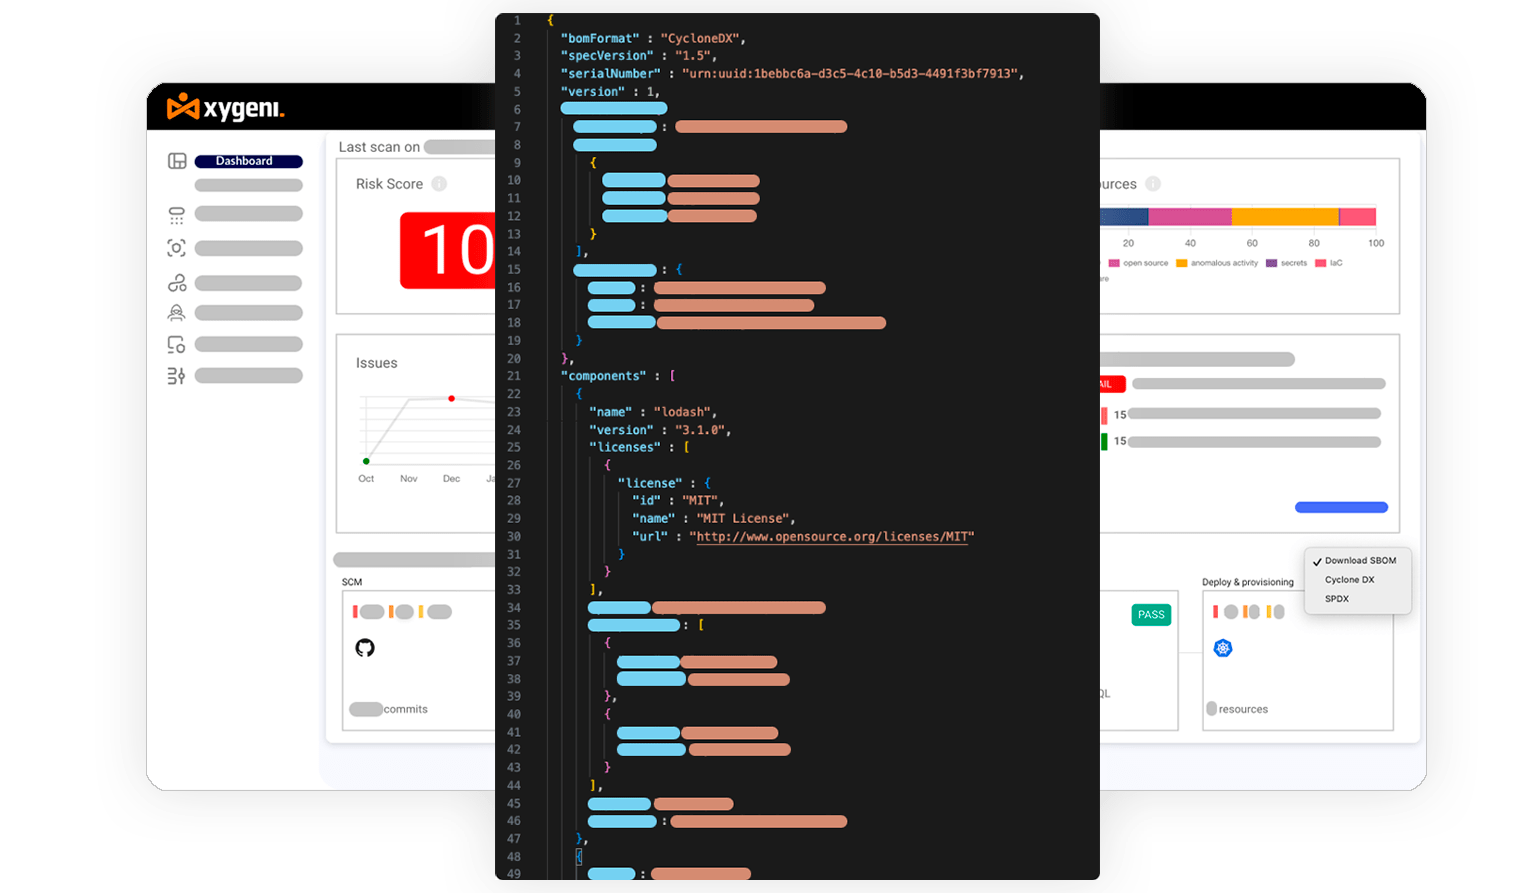
გენერირება SBOM

გენერირება SBOM და VDR DevOps-ის შესაბამისობისთვის

განახლებული პროგრამული უზრუნველყოფის მასალების ჩამონათვალის ექსპორტი (SBOM) SPDX ან CycloneDX ფორმატებში ერთი დაწკაპუნებით და მარტივად გააზიარეთ და ანოტირდეთ თქვენს აპლიკაციაზე მოქმედი დაუცველობები.

დაწყება

Xygeni All-In-One AppSec პლატფორმით