





ინფრასტრუქტურა, როგორც Code security შეიცვალა ორგანიზაციების მიერ ინფრასტრუქტურის შექმნისა და მართვის წესი, ავტომატიზაცია გამარტივდა და საიმედოობა უზრუნველყო. თუმცა, ინფრასტრუქტურის, როგორც კოდის, საუკეთესო პრაქტიკის გარეშე, IaC შეიძლება შეიქმნას უსაფრთხოების რისკები, როგორიცაა არასწორი კონფიგურაცია, შესაბამისობის პრობლემები და კიბერ საფრთხეების ზემოქმედება. ამ რისკების შესამცირებლად, ორგანიზაციებმა უნდა დაიცვან IaC security საუკეთესო პრაქტიკა, რომელიც თავიდანვე იცავს ღრუბლოვან გარემოს. გაუმჯობესება IaC security & IaC კიბერუსაფრთხოება ხელს უწყობს ინფრასტრუქტურის სიმტკიცის შენარჩუნებას, ამცირებს თავდასხმის რისკებს და ფართო მასშტაბით ახორციელებს უსაფრთხოების პოლიტიკას.
რა არის IaC Security?
IaC security შეცვალა ორგანიზაციების მიერ ინფრასტრუქტურის შექმნისა და მართვის წესი, ავტომატიზაცია და თანმიმდევრულობა კი ყველაზე მნიშვნელოვანი გახდა. standardთუმცა, ინფრასტრუქტურის, როგორც კოდექსის საუკეთესო პრაქტიკის გარეშე, IaC შეიძლება სერიოზული უსაფრთხოების რისკები შექმნას, როგორიცაა არასწორი კონფიგურაცია, შესაბამისობის პრობლემები და კიბერ საფრთხეების ზემოქმედება. ამის გამო, შემდეგი IaC security საუკეთესო პრაქტიკა აუცილებელია ღრუბლოვანი გარემოს დაუცველობისგან დასაცავად.
კარგად დაგეგმილი IaC security მიდგომა არა მხოლოდ განლაგების ავტომატიზაციას ახდენს. ის აუმჯობესებს ხილვადობას, იყენებს უსაფრთხოების წესებს და ხელს უშლის დაუმტკიცებელ ცვლილებებს, რომლებმაც შეიძლება საფრთხე შეუქმნას ღრუბლოვან გარემოს. გარდა ამისა, დამატება IaC security & IaC DevOps-ის სამუშაო პროცესებში კიბერუსაფრთხოების ინტეგრირება გუნდებს საშუალებას აძლევს აქტიურად აღმოაჩინონ დაუცველობები, დაიცვან მგრძნობიარე მონაცემები და შეამცირონ არასწორად კონფიგურირებული ინფრასტრუქტურით გამოწვეული შეტევების რისკი.
ეროვნული ინსტიტუტი Standardს და ტექნოლოგიების (NIST) ინფრასტრუქტურას განსაზღვრავს, როგორც Code security როგორც კოდზე დაფუძნებული ავტომატიზაციის გზით IT ინფრასტრუქტურის მართვისა და დაყენების პრაქტიკა, რაც უზრუნველყოფს კონფიგურაციების თანმიმდევრულობას და მარტივად რეპროდუცირებას. ამიტომ, ინფრასტრუქტურის, როგორც კოდის, საუკეთესო პრაქტიკის დაცვა კომპანიებს ეხმარება უსაფრთხოების ხარვეზების შემცირებაში, შესაბამისობის დაცვაში. standards და დააყენეთ ძლიერი უსაფრთხოების პოლიტიკა მთელი დაყენების პროცესის განმავლობაში.
IaC Security საუკეთესო პრაქტიკა
ის 2024 წლის ინფრასტრუქტურის მდგომარეობა, როგორც კოდი (IaC) ანგარიში უსაფრთხოებას განსაზღვრავს, როგორც ერთ-ერთ მთავარ გამოწვევას, რომელსაც ორგანიზაციები ღრუბლოვანი ინფრასტრუქტურის მართვისას აწყდებიან. ამის გამო, კომპანიებმა უნდა გამოიყენონ ინფრასტრუქტურა, როგორც კოდექსის საუკეთესო პრაქტიკა, რათა შეამცირონ არასწორი კონფიგურაციებით, შესაბამისობის დარღვევით და უსაფრთხოების დაუცველობით გამოწვეული რისკები. ანალოგიურად, OWASP უზრუნველყოფს აუცილებელი მითითებები უსაფრთხოების საუკეთესო პრაქტიკის პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლში ინტეგრირებისთვის (SDLC), რაც ორგანიზაციებს ეხმარება დაუცველი კონფიგურაციებითა და არასწორად განლაგებით გამოწვეული რისკების შემცირებაში.
უსაფრთხოების შემოწმებების ჩასმა მთელ სისტემაში IaC პროცესი
Გაძლიერება IaC securityუსაფრთხოების კონტროლი უნდა იყოს ინტეგრირებული განვითარების ყველა ეტაპზე, pipelineგანლაგების შემდგომი აუდიტის მოლოდინის ნაცვლად, გუნდებმა უნდა დაასკანირონ IaC დაუცველობის შაბლონები განლაგებამდე, უსაფრთხოების ხარვეზების ადრეულ ეტაპზე აღმოსაჩენად. ამ პრევენციული მიდგომის გამოყენებით, ორგანიზაციებს შეუძლიათ მნიშვნელოვნად გააუმჯობესონ IaC კიბერუსაფრთხოება და პრევენცია არასწორი კონფიგურაციები ოდესმე წარმოებამდე მიღწევისგან.
ინფრასტრუქტურის უცვლელობის უზრუნველყოფა
ერთ-ერთი ყველაზე ეფექტური IaC security საუკეთესო პრაქტიკაა იმის უზრუნველყოფა, რომ ინფრასტრუქტურა განლაგების შემდეგ უცვლელი დარჩეს. სხვა სიტყვებით რომ ვთქვათ, რესურსის უზრუნველყოფის შემდეგ ის არ უნდა შეიცვალოს. უცვლელობის შენარჩუნებით, ორგანიზაციებს შეუძლიათ:
- შეამცირეთ კონფიგურაციის დრიფტის რისკი, რაც ხშირად უსაფრთხოების დაუცველობებს იწვევს.
- არაავტორიზებული ცვლილებების თავიდან აცილება, დარწმუნება ინფრასტრუქტურა თანმიმდევრული რჩება.
- ინფრასტრუქტურის გაძლიერება, როგორც Code security თავდასხმის ზედაპირების შეზღუდვით.
ვერსიის კონტროლი და აუდიტის კვალი
ვერსიის კონტროლი მნიშვნელოვან როლს ასრულებს IaC security & IaC კიბერუსაფრთხოება. ის არა მხოლოდ აკონტროლებს ინფრასტრუქტურის ყველა ცვლილებას, არამედ უზრუნველყოფს ყველა ცვლილების განხილვას, რეგისტრაციას და დამტკიცებას. დამატებით:
- აუდიტის კვალის შენარჩუნება გუნდებს საშუალებას აძლევს, უსაფრთხოების პრობლემების წარმოშობის შემთხვევაში სწრაფად დაუბრუნდნენ უსაფრთხო კონფიგურაციებს.
- ვერსიის კონტროლი ხელს უწყობს არაავტორიზებული ცვლილებების თავიდან აცილებას, რაც ამცირებს არასწორი კონფიგურაციების რისკს.
- Git-ისა და ინფრასტრუქტურის ვერსიონირების ინსტრუმენტების გამოყენება უზრუნველყოფს კოდისა და პოლიტიკის ყველა ცვლილების თვალყურის დევნებას.
მინიმალური პრივილეგიის პრინციპის (PoLP) აღსრულება
წვდომის უფლებების შეზღუდვა კრიტიკული ინფრასტრუქტურაა, როგორც კოდის საუკეთესო პრაქტიკა, რომელიც აძლიერებს IaC security საუკეთესო პრაქტიკა. მინიმალური პრივილეგიის პრინციპის (PoLP) დაცვით, ორგანიზაციებს შეუძლიათ:
- უსაფრთხოების რისკების მინიმუმამდე დაყვანა დარწმუნება მხოლოდ ავტორიზებული მომხმარებლები შეძლებენ ინფრასტრუქტურის შეცვლას.
- შეზღუდეთ ზედმეტი ნებართვები, რაც შეამცირებს შემთხვევითი ან მავნე ცვლილებების რისკს.
- საერთო გაძლიერება IaC security როლებზე დაფუძნებული წვდომის მკაცრი კონტროლის გამოყენებით.
უწყვეტი მონიტორინგისა და სტატიკური ანალიზის განხორციელება
Შენარჩუნება IaC security საუკეთესო პრაქტიკის შესაბამისად, ორგანიზაციებმა უნდა ინტეგრირდნენ სტატიკური ანალიზის ხელსაწყოები და უწყვეტი მონიტორინგი, რათა განლაგებამდე გამოავლინონ დაუცველობები.
- სტატიკური ანალიზის სკანირება IaC უსაფრთხოების ხარვეზების, შესაბამისობის დარღვევების და არასწორი კონფიგურაციების სკრიპტები.
- რეალურ დროში მონიტორინგი აფიქსირებს არაავტორიზებული ინფრასტრუქტურის ცვლილებებს, დარწმუნება უსაფრთხოების პოლიტიკა კვლავ ძალაში რჩება.
- ავტომატიზირებული ინსტრუმენტები, როგორიცაა Snyk, Checkov ან Terrascan, ხელს უწყობს უსაფრთხოებას IaC შაბლონები წარმოებაში შესვლამდე.
კონტეინერის გამოსახულების სკანირება
ინფრასტრუქტურის კოდის მრავალი საუკეთესო პრაქტიკა კონფიგურაციებს სცილდება და კონტეინერიზებულ გარემოში ვრცელდება, სადაც დაუცველი სურათები უსაფრთხოების რისკებს წარმოადგენს. კონტეინერის სურათების სკანირების ინტეგრირება IaC security საუკეთესო პრაქტიკა დაგეხმარებათ:
- კონტეინერის სურათებში მოძველებული ან დაუცველი პროგრამული უზრუნველყოფის იდენტიფიცირება.
- სურათების განთავსებამდე ხდება მყარი კოდირებული საიდუმლოებების და პოტენციური მავნე პროგრამების აღმოჩენა.
- Დარწმუნება უსაფრთხო კონფიგურაციები სურათების სკანირებით ისეთი ინსტრუმენტებით, როგორიცაა Dagda, Clair, Trivy და Anchore.
ინტეგრირება კონტეინერის უსაფრთხოება შევიდა IaC სამუშაო პროცესების გათვალისწინებით, გუნდებს შეუძლიათ თავიდან აიცილონ არასწორი კონფიგურაციები, რომლებიც ღრუბლოვან გარემოს თავდასხმების საფრთხის ქვეშ აყენებს.
CI/CD Pipeline Security და კონსოლიდირებული ანგარიშგება
უსაფრთხოების ჩასმა CI/CD pipelines აუცილებელია IaC security საუკეთესო პრაქტიკა. ეს მიდგომა უზრუნველყოფს:
- ავტომატური უსაფრთხოების შემოწმება კოდის ყოველი ცვლილებისთვის.
- უზრუნველყავით შესაბამისობის უწყვეტი აღსრულება, ხელით აუდიტებზე დაყრდნობის გარეშე.
- უსაფრთხოების პრობლემების უფრო სწრაფად თვალყურის დევნებისა და გამოსწორების მიზნით, შეინახეთ შესაბამისობის ისტორია.
ისეთი ინსტრუმენტები, როგორიცაა Jenkins, GitHub Actions და GitLab CI/CD უსაფრთხოების შემოწმებების პირდაპირ ინტეგრირება შემუშავებაში pipelineგარდა ამისა, ისეთი პლატფორმები, როგორიცაა DefectDojo და OWASP Glue, უსაფრთხოების შესახებ ინფორმაციას ერთ მთლიანობაში აერთიანებს. dashboard, რაც აადვილებს ინფრასტრუქტურის განლაგებაში დაუცველობების თვალყურის დევნებას და მათ მოგვარებას.
არტეფაქტების ხელმოწერა მთლიანობისა და წარმომავლობისთვის
მთლიანობის უზრუნველსაყოფად IaC კონფიგურაციებში, ორგანიზაციებმა არტეფაქტების ხელმოწერა უნდა დანერგონ, როგორც მათი ინფრასტრუქტურის, როგორც კოდის საუკეთესო პრაქტიკის ნაწილი. ეს მიდგომა:
- თავიდან აიცილეთ ცვლილებები აწყობასა და გაშვებას შორის.
- განლაგებამდე გადაამოწმეთ ინფრასტრუქტურის კომპონენტების ავთენტურობა.
- უსაფრთხო ხელმოწერის მექანიზმების დანერგვისთვის გამოიყენეთ ღია კოდის ინსტრუმენტები, როგორიცაა TUF (The Update Framework).
არტეფაქტების ხელმოწერა უზრუნველყოფს მხოლოდ სანდო, დადასტურებული ინფრასტრუქტურის კონფიგურაციების გამოყენებას, რაც ამცირებს მიწოდების ჯაჭვზე თავდასხმების რისკს. IaC განლაგება.
რატომ ეს IaC Security საუკეთესო პრაქტიკა მნიშვნელოვანია
ამ ინფრასტრუქტურის, როგორც კოდექსის საუკეთესო პრაქტიკის დაცვით, ორგანიზაციებს შეუძლიათ:
- უსაფრთხოების არასწორი კონფიგურაციების თავიდან აცილება, რომლებიც ღრუბლოვან გარემოს თავდასხმების საფრთხის ქვეშ აყენებს.
- გაუმჯობესება IaC security & IaC კიბერუსაფრთხოება პროაქტიული რისკების შემცირების გზით.
- უსაფრთხოების აღსრულების ავტომატიზაცია სტატიკური ანალიზით და CI/CD უსაფრთხოების ინტეგრაცია.
- უზრუნველყავით ღრუბლოვანი ინფრასტრუქტურის თავსებადობა, მდგრადობა და ხელშეუხებლობა.
უსაფრთხოების ჩასმა IaC დასაწყისიდან ერთადერთი გზაა კონტროლის შენარჩუნება, დარღვევების თავიდან აცილება და ინფრასტრუქტურის უსაფრთხოების უზრუნველყოფა მთელი მისი სასიცოცხლო ციკლის განმავლობაში.
ქსიგენი IaC Security: ინფრასტრუქტურისთვის უნივერსალური პლატფორმა, როგორც კოდის საუკეთესო პრაქტიკა
რადგან ორგანიზაციები სულ უფრო ხშირად იყენებენ ინფრასტრუქტურას, როგორც კოდს (IaC) ღრუბლოვანი ინფრასტრუქტურის ავტომატიზაციისთვის, უსაფრთხოების რისკები კვლავ იზრდება. IaC security საუკეთესო პრაქტიკა, არასწორი კონფიგურაციები, გამჟღავნებული საიდუმლოებები და დაუცველი დამოკიდებულებები სერიოზულ უსაფრთხოების ხარვეზებს ქმნის. შესაბამისად, კომპანიებმა უნდა ინტეგრირება მოახდინონ IaC კიბერუსაფრთხოების ზომები ღრუბლოვანი გარემოს თავიდანვე დასაცავად. ამის გათვალისწინებით, Xygeni გთავაზობთ ყოვლისმომცველ პლატფორმას, რომელიც უზრუნველყოფს ინფრასტრუქტურის მდგრადობას, შესაბამისობას და უსაფრთხოებას კოდიდან ღრუბელამდე.
ღრუბლოვანი სისტემის არასწორი კონფიგურაციების აღმოჩენა და პრევენცია IaC Security
ეჭვგარეშეა, რომ არასწორი კონფიგურაციები ღრუბლოვანი უსაფრთხოების ინციდენტების ერთ-ერთ მთავარ მიზეზად რჩება. ამის გამო, უსაფრთხოების გუნდებს სჭირდებათ ინსტრუმენტები, რომლებიც რისკებს იდენტიფიცირებენ და შეამცირებენ განლაგებამდე. სწორედ ამიტომ, Xygeni მუდმივად სკანირებს. Terraform, ღრუბლოვანი ფორმირება, კუბერნეტები, ბიცეფსის და მკლავის შაბლონები, დარწმუნება ღრუბლოვანი გარემო ინფრასტრუქტურას, როგორც კოდექსის საუკეთესო პრაქტიკას მიჰყვება. უსაფრთხოების აღსრულების ავტომატიზირებით, ქსიგენი ორგანიზაციებს საშუალებას აძლევს:
- თავიდან აიცილეთ არასწორად კონფიგურირებული საცავის, IAM-ის ნებართვების გადაჭარბებული რაოდენობის და დაუცველი უსაფრთხოების ჯგუფების გამოყენება.
- უზრუნველყავით შესაბამისობა სარისკო ინფრასტრუქტურის კონფიგურაციების დაბლოკვით.
- შეამცირეთ ხელით უსაფრთხოების მიმოხილვები, გააუმჯობესეთ ეფექტურობა და ამავდროულად შეინარჩუნეთ IaC security საუკეთესო პრაქტიკა.
Secrets Security: მგრძნობიარე მონაცემების დაცვა IaC
მყარი კოდირებული ავტორიზაციის მონაცემები IaC სკრიპტები ღრუბლოვან გარემოს არაავტორიზებული წვდომის საშუალებას აძლევს. შედეგად, ორგანიზაციებმა დამატებითი ზომები უნდა მიიღონ თავიანთი ინფრასტრუქტურის დასაცავად. ამ გამოწვევის მოსაგვარებლად, Xygeni-ს საიდუმლო უსაფრთხოების გადაწყვეტა უზრუნველყოფს, რომ მგრძნობიარე მონაცემები დაცული იყოს შემდეგი გზით:
- განლაგებამდე საცავების სკანირება მყარი კოდირებული საიდუმლოებების აღმოსაჩენად.
- დაუცველი ბლოკირება commits in CI/CD pipelineს, რათა თავიდან იქნას აცილებული ავტორიზაციის მონაცემების გაჟონვა.
- უსაფრთხოების ჯგუფების რეალურ დროში გაფრთხილება საფრთხეების ესკალაციამდე მათი შესამცირებლად.
ინტეგრირება IaC security საუკეთესო პრაქტიკაორგანიზაციები აღმოფხვრიან კრიტიკულ უსაფრთხოების რისკს, რომელსაც თავდამსხმელები ხშირად იყენებენ.
ყოვლისმომცველი IaC გაძლიერებული უსაფრთხოების ჩარჩოს მხარდაჭერა
მრავალღრუბლიან და ჰიბრიდულ გარემოში უსაფრთხოების გასაუმჯობესებლად, Xygeni გთავაზობთ ფართო ჩარჩოსთან თავსებადობას. შესაბამისად, Xygeni მხარს უჭერს:
- Terraform – უზრუნველყოფს AWS-ის, Azure-ის და GCP-ის უზრუნველყოფას.
- Kubernetes და Docker – აფიქსირებს დაუცველობებს Kubernetes-ის კონფიგურაციებსა და კონტეინერიზებულ გარემოში.
- ბიცეფსისა და მკლავის შაბლონები – Microsoft Azure-ში არასწორი კონფიგურაციების იდენტიფიცირება.
- CloudFormation – ავტომატიზირებს AWS ინფრასტრუქტურის უსაფრთხოების პოლიტიკას.
რადგან Xygeni უზრუნველყოფს მრავალ ჩარჩოს, ორგანიზაციები იღებენ თანმიმდევრული უსაფრთხოება სხვადასხვა ღრუბლოვან ინფრასტრუქტურაში.
ავტომატური უსაფრთხოების პოლიტიკის აღსრულება IaC Workflows
რადგან ხელით უსაფრთხოების შემოწმებას დიდი დრო სჭირდება, დამატება IaC security განვითარების საუკეთესო პრაქტიკა pipelines აუცილებელია. პროცესის გასამარტივებლად, Xygeni ავტომატურად იყენებს პოლიტიკის აღსრულებას შემდეგი გზით:
- განლაგებამდე დაუცველობების, არასწორი კონფიგურაციების და შესაბამისობის დარღვევების გამოვლენა.
- უსაფრთხოების რისკების დაბლოკვა CI/CD pipelines, რაც ხელს უშლის დაუცველი ინფრასტრუქტურის წარმოებამდე მიღწევას.
- დეველოპერებისთვის მყისიერი უკუკავშირის მიწოდება, რაც მათ არასწორი კონფიგურაციების ადრეულ ეტაპზე გამოსწორებაში ეხმარება.
ამ გზით, უსაფრთხოების ჯგუფებს შეუძლიათ აღასრულონ IaC კიბერ დაცვა ზომები განვითარების სამუშაო პროცესების შეფერხების გარეშე.
კონტეინერის გამოსახულების სკანირება IaC კიბერ უსაფრთხოება
რადგან ბევრი IaC განლაგება კონტეინერიზებულ გარემოზეა დამოკიდებული, დაუცველი სურათები ხშირად ფარულ რისკებს შეიცავს. ამიტომ, კონტეინერის სურათების სკანირება გადამწყვეტ როლს ასრულებს უზრუნველსაყოფად, IaC security საუკეთესო პრაქტიკა. Xygeni აერთიანებს გაფართოებულ სკანირებას შემდეგისთვის:
- გააანალიზეთ Docker-ის სურათები მოძველებული პროგრამული უზრუნველყოფისა და დაუცველობების აღმოსაჩენად.
- კონტეინერიზებულ გარემოში მავნე პროგრამების, არასწორი კონფიგურაციებისა და უსაფრთხოების სისუსტეების აღმოჩენა.
- დაუცველი სურათების განლაგების დაბლოკვა ინფრასტრუქტურის უზრუნველყოფით Code security საუკეთესო პრაქტიკა დაცულია CI/CD pipelines.
კონტეინერის უსაფრთხოების ინტეგრირებით IaC სამუშაო პროცესების წყალობით, გუნდები ხელს უშლიან არასწორ კონფიგურაციებს, რომლებიც ღრუბლოვან გარემოს თავდასხმების საფრთხის წინაშე აყენებს.
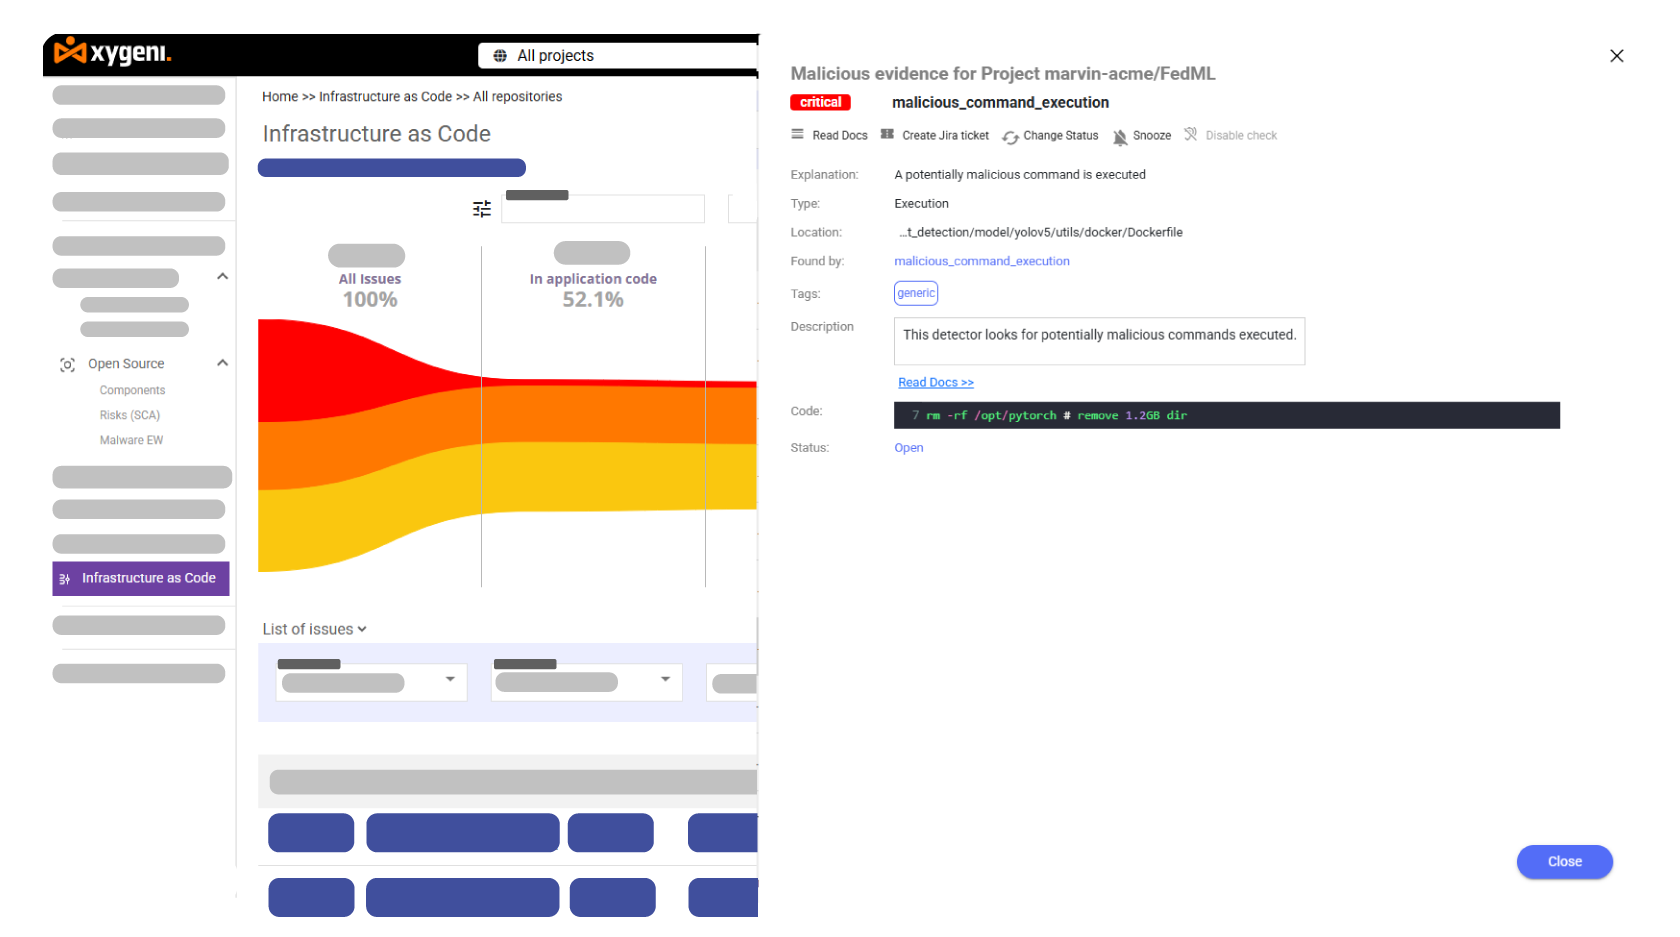
პრევენციულიng მავნე ბრძანებები და მიწოდების ჯაჭვის თავდასხმები IaC
ტრადიციული IaC security ინსტრუმენტები ხშირად აკლია მავნე ბრძანებები და მიწოდების ჯაჭვის საფრთხეები დამალულია ინფრასტრუქტურის სკრიპტებში. თუმცა, Xygeni აძლიერებს უსაფრთხოებას შემდეგი გზით:
- არაავტორიზებული ბრძანებების აღმოჩენა, რომლებიც უკანა კარებს ქმნიან.
- დამოკიდებულების დაბნეულობისა და მავნე პაკეტების ინექციის დაბლოკვა.
- ინფრასტრუქტურის პარამეტრების ჩარევის თავიდან აცილება გადამოწმებით არტეფაქტის მთლიანობა.
შედეგად, ორგანიზაციები ფარული შეტევის ვექტორებს ინფრასტრუქტურის უსაფრთხოებაზე გავლენის მოხდენამდე აღმოფხვრიან.
უწყვეტი მონიტორინგი და რეალურ დროში საფრთხეებისგან დაცვა
გასცდეს standard დაუცველობის აღმოჩენის გზით, Xygeni უზრუნველყოფს უსაფრთხოების რეალურ დროში ინფორმაციას. კერძოდ, Xygeni საშუალებას აძლევს უსაფრთხოების გუნდებს:
- განსაზღვრა მაღალი რისკის მქონე დაუცველობები მეშვეობით ხელმისაწვდომობის ანალიზი.
- ინფრასტრუქტურის ცვლილებების მონიტორინგი არაავტორიზებული მოდიფიკაციების აღმოსაჩენად.
- გამოყენება საფრთხე დაზვერვის თავდასხმების ესკალაციამდე თავიდან ასაცილებლად.
Დამატებით IaC security საუკეთესო პრაქტიკის გამოყენებით, გუნდებს შეუძლიათ გააგრძელონ უსაფრთხოების გაუმჯობესება და რისკების შემცირება განლაგებამდე.
რატომ არის Xygeni საუკეთესო არჩევანი IaC Security
განსხვავებით ტრადიციული IaC security ინსტრუმენტები, Xygeni გთავაზობთ:
- ავტომატური აღსრულება ინფრასტრუქტურა, როგორც კოდის საუკეთესო პრაქტიკა არასწორი კონფიგურაციების თავიდან ასაცილებლად.
- მოწინავე საიდუმლოების უსაფრთხოება გამჟღავნებული რწმუნებათა სიგელების რისკების აღმოსაფხვრელად.
- კონტეინერის გამოსახულების სკანირება ღრუბლოვანი აპლიკაციების უსაფრთხოების უზრუნველსაყოფად.
- სრული მხარდაჭერა Terraform, Kubernetes, Docker, Bicep და CloudFormation.
- უწყვეტი მონიტორინგი რეალურ დროში უსაფრთხოების ინფორმაცია ღრუბლოვანი გარემოსთვის.
დაიცავით თქვენი ინფრასტრუქტურა Xygeni-სთან ერთად IaC Security საუკეთესო პრაქტიკა
რადგან უსაფრთხოების რისკები მუდმივად ვითარდება, ორგანიზაციებმა ინფრასტრუქტურა, როგორც კოდის საუკეთესო პრაქტიკა, თავიანთ განვითარების პროცესებში უნდა ინტეგრირდნენ. ამ მიზეზით, Xygeni გთავაზობთ ყოვლისმომცველ პლატფორმას... IaC security & IaC კიბერუსაფრთხოება, რაც უზრუნველყოფს ღრუბლოვანი გარემოს დაცვას შემუშავებიდან დანერგვამდე.
ავტომატიზირებული უსაფრთხოების პოლიტიკის, უწყვეტი მონიტორინგისა და მავნე პროგრამების აღმოჩენის საშუალებით, Xygeni ეხმარება ორგანიზაციებს, გამოიყენონ IaC security საუკეთესო პრაქტიკა უსაფრთხოების რისკების აღმოსაფხვრელად, სანამ ისინი გავლენას მოახდენენ წარმოებაზე.
დაიცავით თქვენი ღრუბლოვანი ინფრასტრუქტურა დღესვე. დაგვიკავშირდით, რომ გაიგოთ, თუ როგორ იცავს Xygeni ინფრასტრუქტურას, როგორც კოდის საუკეთესო პრაქტიკას, შემუშავებიდან დანერგვამდე.