






პროგრამული უზრუნველყოფის უსაფრთხოების გაძლიერების ერთ-ერთი მნიშვნელოვანი ინსტრუმენტია პროგრამული უზრუნველყოფის მასალების ჩამონათვალი ან SBOM. მიუხედავად იმისა, SBOMპროგრამული უზრუნველყოფის შემქმნელები დიდი ხანია იყენებენ მათ, მათი მნიშვნელობა უდავოდ გაიზარდა ბოლო დროს, განსაკუთრებით -ის გამოცემით. აღმასრულებელი ბრძანება ერის კიბერუსაფრთხოების გაუმჯობესების შესახებ. მაგრამ რა არის SBOMდა რატომ არის ის ასე მნიშვნელოვანი პროგრამული უზრუნველყოფის უსაფრთხოების სფეროში? მოდით, ამოვხსნათ საიდუმლოებები და შევისწავლოთ მათი მნიშვნელობა.
სარჩევი
რა არის SBOM?
იცით რა არის ა? SBOMროგორც NTIA ელეგანტურად ამბობს, „ან“ SBOM არის ჩადგმული ინვენტარი, ინგრედიენტების სია, რომლებიც ქმნიან პროგრამული უზრუნველყოფის კომპონენტებს.". წარმოიდგინეთ ეს, როგორც რეცეპტის ინგრედიენტების სია. ისევე, როგორც რეცეპტში ჩამოთვლილია კერძის მოსამზადებლად საჭირო ყველა ინგრედიენტი, SBOM ჩამოთვლის ყველა კომპონენტსა და დამოკიდებულებას, რომელიც ქმნის პროგრამულ უზრუნველყოფას. ეს მოიცავს ყველაფერს, ღია კოდის ბიბლიოთეკებიდან და მესამე მხარის კომპონენტებიდან დაწყებული, საკუთრების კოდითა და ლიცენზიებით დამთავრებული.
SBOM უსაფრთხოება უზრუნველყოფს პროგრამული უზრუნველყოფის საშენი ელემენტების ყოვლისმომცველ ხედვას, რაც ორგანიზაციებს საშუალებას აძლევს გაიგონ და მართონ თითოეულ კომპონენტთან დაკავშირებული პოტენციური უსაფრთხოების რისკები. ეს ხილვადობა ხელს უწყობს დაუცველობის შეფასებას, განახლებების თვალყურის დევნებას და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში პოტენციური სისუსტეების იდენტიფიცირებას.
ძირითადი მოვლენების მართვა SBOM მიღება
მიღება SBOM უსაფრთხოებამ ბოლო წლებში მნიშვნელოვანი იმპულსი მოიპოვა, რასაც რამდენიმე ძირითადი მოვლენა და მოვლენა განაპირობებდა:
- აღმასრულებელი ბრძანება ქვეყნის კიბერუსაფრთხოების გაუმჯობესების შესახებ (EO 14028)2021 წლის მაისში თეთრმა სახლმა გამოსცა EO 14028, რომელიც ავალდებულებს... SBOMs ფედერალური მთავრობის გარკვეული კრიტიკული პროგრამული სისტემებისთვის და ხელს უწყობს მათ დანერგვას კერძო სექტორში.
- ეროვნული ინსტიტუტი Standardდა ტექნოლოგიების (NIST) კიბერუსაფრთხოების ჩარჩოს განახლება2022 წელს, NIST-მა განაახლა თავისი კიბერუსაფრთხოების ჩარჩო, რათა ისინი გაუმჯობესების ძირითად კონტროლად ჩაერთო. software supply chain security.
- საერთაშორისო ორგანიზაცია Standardიზაცია (ISO) Standardიზაცია: 2023 წელს, ISO-მ გამოაქვეყნა ISO/IEC 5280:2023 სტანდარტი standard ამისთვის SBOMს, უზრუნველყოფს ა standardმონაცემთა შექმნის, მართვისა და გაცვლისადმი გამარტივებული მიდგომა.
რა ინფორმაციას აკეთებს ა SBOM შეიცავს?
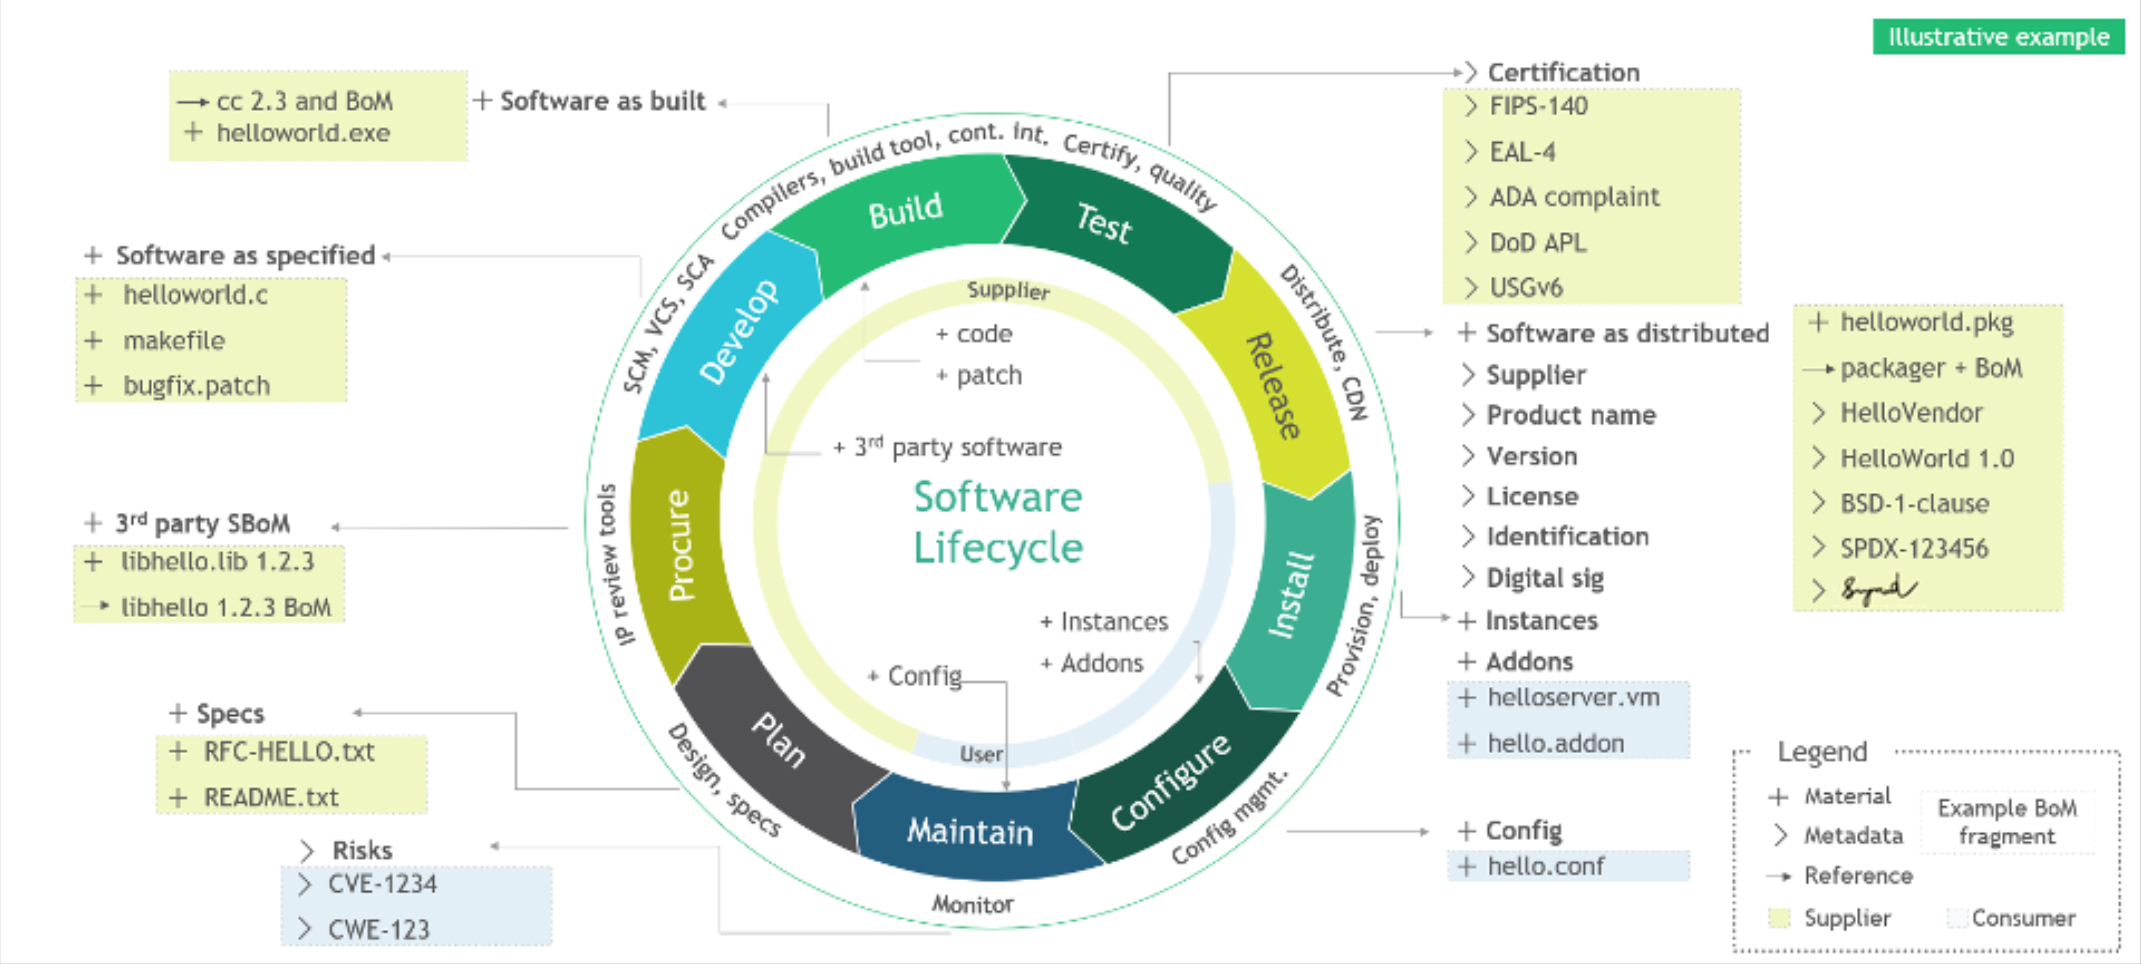
SBOMხელმისაწვდომია სხვადასხვა ფორმატში, თითოეულს თავისი უპირატესობებითა და ნაკლოვანებებით. SPDX და CycloneDX ყველაზე ხშირად გამოყენებადთა შორისაა. SBOM ფორმატებში.
როგორც წესი, ის მოიცავს შემდეგ მნიშვნელოვან კომპონენტებს:
- პროგრამული უზრუნველყოფის კომპონენტებიპროდუქტში გამოყენებული ყველა პროგრამული კომპონენტის დეტალური სია, მათ შორის ბიბლიოთეკების, ჩარჩოების და ბინარული ფაილების.
- ვერსიის ნომრებითითოეული პროგრამული კომპონენტისთვის სპეციფიკური ვერსიის იდენტიფიკატორები, რაც უზრუნველყოფს მიკვლევადობას და პოტენციური დაუცველობების იდენტიფიცირებას.
- დამოკიდებულებაპროგრამული უზრუნველყოფის კომპონენტებს შორის ურთიერთობების რუკა, რომელიც აჩვენებს, თუ როგორ ურთიერთქმედებენ და როგორ არიან ისინი ერთმანეთზე დამოკიდებულნი.
- მეტამონაცემებიდამატებითი ინფორმაცია, რომელიც დაკავშირებულია თითოეულ პროგრამული უზრუნველყოფის კომპონენტთან, როგორიცაა ლიცენზირება, მომწოდებლის დეტალები და საავტორო უფლებების შესახებ ინფორმაცია.
- უსაფრთხოების ხარვეზებითუ შესაძლებელია, ინფორმაცია პროგრამული უზრუნველყოფის კომპონენტებთან დაკავშირებული ცნობილი დაუცველობების შესახებ.
CycloneDX-ის მაგალითი SBOM JSON ფორმატში
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.3",
"serialNumber": "urn:uuid:6a77d60f-8711-4fb2-ba57-80a8a4a6d2a1",
,
  "version": 1,
  "metadata": {
    "timestamp": "2023-10-30T12:30:00Z",
    "tools": [
      {
        "vendor": "Xygeni.io",
        "name": "SBOM Generator",
        "version": "1.0"
      }
    ]
  },
  "components": [
    {
      "type": "library",
      "name": "nacl-library",
      "version": "1.0.0",
      "group": "com.example.security",
      "licenses": [
        {
          "id": "Apache-2.0",
          "name": "Apache License 2.0",
          "url": "https://opensource.org/licenses/Apache-2.0"
        }
      ]
    },
    {
      "type": "application",
      "name": "secure-app",
      "version": "2.5.1",
      "group": "com.example.apps",
      "licenses": [
        {
          "id": "MIT",
          "name": "MIT License",
          "url": "https://opensource.org/licenses/MIT"
        }
      ],
      "components": [
        {
          "type": "framework",
          "name": "Spring Boot",
          "version": "2.6.0",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        },
        {
          "type": "library",
          "name": "log4j",
          "version": "2.14.1",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        }
      ]
    }
  ]
}
რატომ SBOM უსაფრთხოება მნიშვნელოვანია პროგრამული უზრუნველყოფის უსაფრთხოებაში
გაუმჯობესებული დაუცველობის იდენტიფიცირება და გამოსწორება
SBOMს გადამწყვეტ როლს თამაშობენ პროგრამული უზრუნველყოფის აპლიკაციებში უსაფრთხოების ხარვეზების იდენტიფიცირებასა და გამოსწორებაში. ყველა პროგრამული კომპონენტისა და მათი დამოკიდებულების ყოვლისმომცველი ინვენტარიზაციის უზრუნველყოფით, ისინი ორგანიზაციებს საშუალებას აძლევს:
- კომპონენტების წარმომავლობის თვალყურის დევნება: SBOMავლენს პროგრამული უზრუნველყოფის კომპონენტების წარმოშობას, რაც ორგანიზაციებს საშუალებას აძლევს, დაუცველობის გამჟღავნებისა და პატჩებისთვის თავდაპირველ წყაროს კოდს ან პაკეტს მიაკვლიონ.
- ცნობილი დაუცველობების იდენტიფიცირება: SBOMშესაძლებელია დაუცველობის მონაცემთა ბაზებთან სკანირება, რათა გამოვლინდეს კონკრეტულ კომპონენტებთან დაკავშირებული ცნობილი დაუცველობა. ეს პროაქტიული მიდგომა ეხმარება ორგანიზაციებს პრიორიტეტულად განსაზღვრონ კრიტიკული დაუცველობის გამოსწორება, სანამ ისინი თავდამსხმელების მიერ იქნება გამოყენებული.
- დაუცველობის სკანირების ავტომატიზაცია: SBOMs-ის გამოყენება შესაძლებელია დაუცველობის სკანირების პროცესების ავტომატიზაციისთვის, რაც დეველოპერებისა და უსაფრთხოების გუნდებისთვის დროისა და ძალისხმევის დაზოგვას უზრუნველყოფს. ამ ავტომატიზაციას შეუძლია მნიშვნელოვნად გააუმჯობესოს დაუცველობის მართვის ძალისხმევის ეფექტურობა.
უსაფრთხოების გაძლიერებული შესაბამისობა Standards
მიღება SBOM უსაფრთხოება სულ უფრო მნიშვნელოვანი ხდება ორგანიზაციებისთვის, რათა აჩვენონ პროგრამული უზრუნველყოფის უსაფრთხოების შესაბამისობა. standardდა რეგულაციები. რამდენიმე ინდუსტრიულმა ორგანომ და სამთავრობო სააგენტომ დააწესა გამოყენება SBOMs, მათ შორის:
- აშშ-ის თავდაცვის დეპარტამენტი (DoD): ავალდებულებს გამოყენებას SBOMთავდაცვის დეპარტამენტისთვის ან მის მიერ გამოყენებული ყველა პროგრამული უზრუნველყოფისთვის.
- ეროვნული უსაფრთხოების სააგენტო (NSA): გასაძლიერებლად რეკომენდებულია მისი გამოყენება software supply chain security.
- ეროვნული ტელეკომუნიკაციებისა და ინფორმაციის ადმინისტრაცია (NTIA))ხელს უწყობს განვითარებას და დანერგვას SBOM standardს და მითითებები.
- ის OpenSSF Სამუშაო ჯგუფისაზოგადოების მიერ მართული ინიციატივა, რომელიც ხელს უწყობს standardამოქმედება და მიღება SBOMs.
ამ მანდატების შესრულებით, ორგანიზაციებს შეუძლიათ აჩვენონ თავიანთი commitკიბერუსაფრთხოებისადმი ყურადღების მიქცევა და პოტენციური ჯარიმებისა და სასჯელებისგან თავის დაცვა.
გაძლიერებული გამჭვირვალობა და მიკვლევადობა
ისინი ხელს უწყობენ გამჭვირვალობას და მიკვლევადობას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მასშტაბით. პროგრამული უზრუნველყოფის კომპონენტებისა და მათი წარმოშობის მკაფიო და ყოვლისმომცველი ხედვის უზრუნველყოფით, SBOMs-ს შეუძლია დაეხმაროს:
- იდენტიფიცირება და მიწოდების ჯაჭვის შეტევების შემსუბუქება: SBOMs-ის გამოყენება შესაძლებელია კომპრომეტირებული კომპონენტების ან მომწოდებლების მიერ შეტანილი პოტენციური დაუცველობების იდენტიფიცირებისთვის. ეს ინფორმაცია შეიძლება გამოყენებულ იქნას მიწოდების ჯაჭვის თავდასხმებისგან თავის დასაცავად მაკორექტირებელი ქმედებების განსახორციელებლად.
- დაინტერესებულ მხარეებს შორის თანამშრომლობის გაუმჯობესება: SBOMs-ს შეუძლია ხელი შეუწყოს თანამშრომლობას დეველოპერებს, უსაფრთხოების გუნდებსა და სხვა დაინტერესებულ მხარეებს შორის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მასშტაბით. ეს ხელს შეუწყობს იმის უზრუნველყოფას, რომ ყველა მონაწილეს ჰქონდეს პროგრამული უზრუნველყოფის შემადგენლობისა და უსაფრთხოების მდგომარეობის მკაფიო გაგება.
ეფექტური ინციდენტებზე რეაგირება
მათ შეუძლიათ შეამცირონ უსაფრთხოების ხარვეზებით გამოწვეული ზემოქმედების რისკი შემდეგი გზით:
- ადრეული იდენტიფიკაცია და გამოსწორება: SBOMორგანიზაციებს საშუალებას აძლევს, განვითარების პროცესის ადრეულ ეტაპზევე ამოიცნონ და გამოასწორონ დაუცველობები, სანამ ისინი საწარმოო გარემოში განთავსდება. ამან შეიძლება თავიდან აიცილოს შემდგომი ზემოქმედება, როგორიცაა მონაცემთა დარღვევები და გათიშვა.
- შემცირებული დრო გადაწყვეტისთვის: SBOMs-ს შეუძლია დააჩქაროს პატჩირების პროცესი, დეველოპერებისთვის დაზარალებული კომპონენტებისა და მათი დამოკიდებულებების მკაფიო გაგების მიწოდებით. ამან შეიძლება შეამციროს პატჩების იდენტიფიცირებისა და გამოყენებისთვის საჭირო დრო, რაც მინიმუმამდე დაიყვანება თავდამსხმელებისთვის დაუცველობების გამოყენების შესაძლებლობას.
განვითარებადი ტენდენციები SBOM უსაფრთხოების ადაპტაცია
როგორც მიღება SBOMs აგრძელებს ზრდას, რამდენიმე ახალი ტენდენცია აყალიბებს ლანდშაფტს:
- Standardორგანიზება და თავსებადობა: ის standardფორმატების, როგორიცაა CycloneDX, გავრცელება ხელს უწყობს სხვადასხვა ინსტრუმენტებსა და პლატფორმებს შორის ურთიერთქმედებას.
- ინტეგრაცია DevOps-თან და CI/CD Pipelines: SBOMs ინტეგრირდება DevOps-ში და CI/CD pipelineმონაცემთა გენერირების, მართვისა და გავრცელების ავტომატიზაციისთვის.
- ღრუბელზე დაფუძნებული SBOM გადაწყვეტილებები: Cloud დაფუძნებული SBOM ჩნდება გადაწყვეტილებები, რომლებიც ორგანიზაციებს მონაცემთა მართვის მასშტაბირებად და უსაფრთხო პლატფორმას სთავაზობს.
- გაზრდილი თანამშრომლობა და საზოგადოების ჩამოყალიბება: ის SBOM საზოგადოება იზრდება, ორგანიზაციები და ინდივიდები თანამშრომლობენ ინიციატივებზე, რათა ხელი შეუწყონ SBOM უსაფრთხოების დანერგვა და განვითარება.
როგორ მივიღო SBOM და გავაუმჯობესო ჩემი პროგრამული უზრუნველყოფის უსაფრთხოება?
ახლა, როდესაც იცით, რა არის SBOM თქვენ გესმით, რომ შექმნა და შენარჩუნება SBOM უსაფრთხოება შეიძლება რთული ამოცანა იყოს, განსაკუთრებით იმ ორგანიზაციებისთვის, რომლებსაც აქვთ დიდი და რთული პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი. Xygeni-ს პლატფორმა შეუძლია ავტომატურად წარმოქმნას SBOMთქვენი პროგრამული უზრუნველყოფის საცავების ფართოდ გამოყენებად SPDX და CycloneDX ფორმატებში. ის ასევე უზრუნველყოფს აშშ-ის მთავრობის რეგულაციებისა და ინდუსტრიის შესაბამისობას. standardს, როგორიცაა კიბერუსაფრთხოებისა და ინფრასტრუქტურის უსაფრთხოების სააგენტო (CISა) მოთხოვნები.
პროგრამული უზრუნველყოფის უსაფრთხოების რევოლუცია და ციფრული მთლიანობის უზრუნველყოფა
SBOM არის ტრანსფორმაციული ძალა ციფრულ სამყაროში, რომელიც რევოლუციას ახდენს software supply chain security და ორგანიზაციებისთვის თანამედროვე პროგრამული ეკოსისტემების სირთულეებში თავდაჯერებულად ნავიგაციის შესაძლებლობის მიცემა. გამჭვირვალობის გაზრდის, მთლიანობის დაცვისა და შესაბამისობის გამარტივების მათი უნარი მათ მსოფლიოს მასშტაბით უსაფრთხოების გუნდებისთვის აუცილებელ ინსტრუმენტად აქცევს.
ჩახუტება SBOM უსაფრთხოება აუცილებელია ნებისმიერი ორგანიზაციისთვის, რომელიც მიზნად ისახავს პროგრამული უზრუნველყოფის უსაფრთხოების პრაქტიკის გაუმჯობესებას. იმის გაგება, თუ რა არის SBOM ზრდის მიწოდების ჯაჭვის ხილვადობას, ეხმარება უსაფრთხოების გუნდებს რისკების მართვასა და შესაბამისობის ეფექტურად უზრუნველყოფაში.
As SBOM მისი გამოყენება კვლავ იზრდება, მისი გადამწყვეტი როლი პროგრამული უზრუნველყოფის ეკოსისტემების დაცვაში სულ უფრო ნათელი ხდება. ორგანიზაციები, რომლებიც იღებენ SBOMკომპანიები არა მხოლოდ დაუცველობებს მართავენ; ისინი ინვესტირებას დებენ პროგრამული უზრუნველყოფის უსაფრთხოების მომავალში, რაც უზრუნველყოფს მათი ციფრული ინფრასტრუქტურის ურყევ მთლიანობას და მდგრადობას. SBOMs მხოლოდ ინსტრუმენტი არ არის; ისინი სტრატეგიული იმპერატივია ორგანიზაციებისთვის, რომლებიც ჰიპერდაკავშირებულ, მონაცემებზე დაფუძნებულ სამყაროში აყვავებას ცდილობენ.

