
Қазіргі заманғы бағдарламалық жасақтама әзірлеуінде ашық бастапқы кодты бағдарламалық жасақтамадағы осалдықтардың 95%-ы транзитивті тәуелділіктерден туындайды. Бұл жанама байланыстар көбінесе байқалмайтын жасырын тәуекелдерді тудырады. Бірақ транзитивті тәуелділік бағдарламалық жасақтамасы дегеніміз не? Бұл басқа пакеттер арқылы мұраға қалған жанама байланыс, бұл сіздің қолданбаңызды қауіпсіздік осалдықтарына ұшыратуы мүмкін. Бұл көрінбейтін компоненттер әлсіз нүктелерге айналуы мүмкін, бұл сіздің бағдарламалық жасақтамаңызды кибершабуылдарға осал етеді. Бағдарламалық жасақтамаңыздың осы аспектісін түсіну және қорғау тұрақты және қорғалған ортаны сақтау үшін өте маңызды.
Анықтамалар:
Транзитивті тәуелділік дегеніміз не? #
Бұл сіздің жобаңыз басқа пакеттен мұраға алатын жанама тәуелділік. Мысалы, егер сіздің жобаңыз А кітапханасына, ал А кітапханасы В кітапханасына тәуелді болса, В кітапханасы транзитивті тәуелділікке айналады. Бұл көрінбейтін тәуелділіктер әрбір кітапхана немесе модуль өзінің тәуелділіктер жиынтығын әкелген сайын жиналуы мүмкін, бұл сіздің бағдарламалық жасақтамаңызды бақылауды және қорғауды қиындатады.
Өтпелі тәуелділіктер қалай жұмыс істейді #
Қарапайым мысалды қарастырайық:
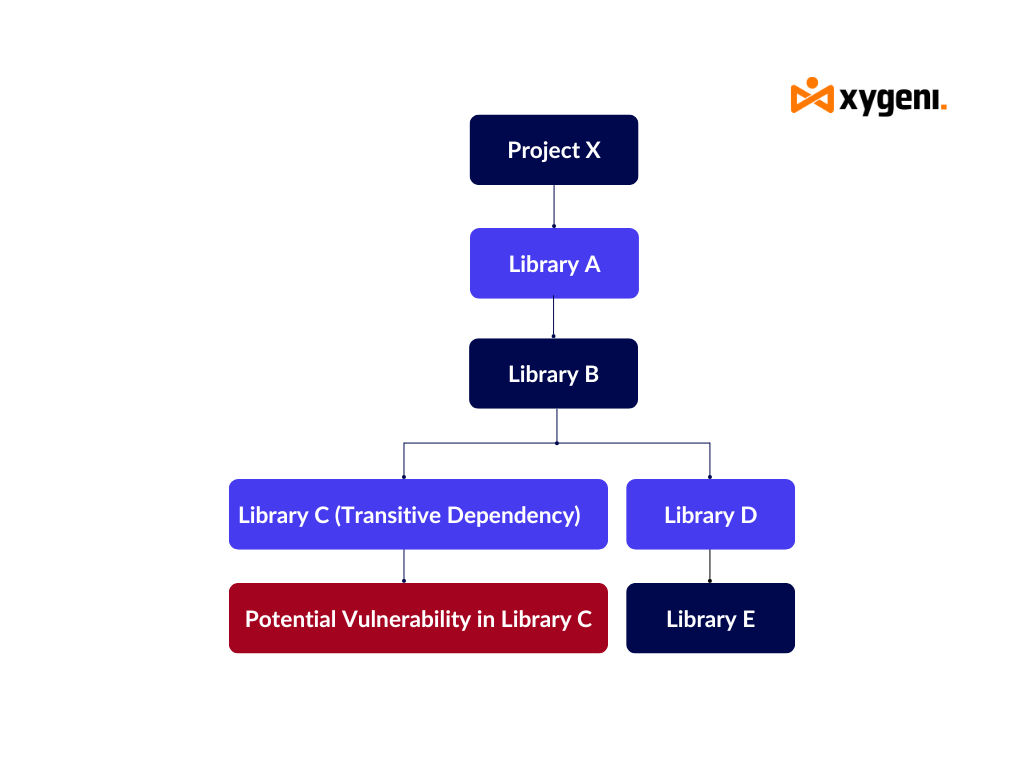
- X жобасы байланысты Кітапхана А журнал жүргізу сияқты негізгі функциялар үшін.
- Кітапхана А өзі тәуелді Кітапхана Б қосымша коммуналдық функциялар үшін.
- Кітапхана Б пайдалану C кітапханасы конфигурацияны талдау үшін.
Бұл сценарийде:
- C кітапханасы транзитивті тәуелділік бағдарламалық жасақтамасы болып табылады X жобасы арқылы Кітапхана А және Кітапхана Б.
- If C кітапханасы осалдықты қамтыса да, ол бүкіл жобаға әсер етуі мүмкін, дегенмен X жобасыәзірлеушілер тіпті білмеуі де мүмкін C кітапханасы-ның бар болуы.
- Мұны кеңейтейік:
- If C кітапханасы ескірген немесе нашар күтілген болса, онда жаңа нұсқаларында түзетілген осалдықтары болуы мүмкін. Дегенмен, ол ішінде жасырылғандықтан Кітапхана Ажәне B кітапханасының тәуелділіктерін ескермесек, қауіпсіздік аудиттері кезінде ол еленбеуі мүмкін.
- Одан да сорақысы, шабуылдаушылар әзірлеуші тікелей басқармайтын кеңінен қолданылатын транзитивті тәуелділіктердегі осалдықтарды нысанаға алу арқылы бұл «жасырын» жолды пайдалана алады.
Жанама байланыстардың бұл тізбектері ірі бағдарламалық жобаларда ұзарып, күрделене түседі, бұл ықтимал шабуыл бетін арттырады және қауіпсіздікті бақылауды қиындатады. Шабуылдаушылар жиі қолданылатын, бірақ онша көрінбейтін компоненттердегі осалдықтарды нысанаға алу арқылы бұл жасырын жолдарды пайдалана алады.
Неліктен транзитивті тәуелділіктер маңызды #
- Жасырын осалдықтары:
Транзитивті тәуелділіктер көрінбейтін осалдықтарды тудырады, себебі олар әзірлеушілермен тікелей бақыланбайды немесе мұқият тексерілмейді. Бұл тәуекелдер көбінесе тексерілмей қалады, бұл оларды кибершабуылдардың негізгі нысанасына айналдырады. - Күрделілік пен тәуекелдің артуы:
Жанама бағдарламалық жасақтама қосылымдарын басқару күрделілік деңгейлерін арттырады. Әрбір қосымша деңгей жобаңызға ескірген немесе қауіпсіз емес кодтың кіру қаупін арттырады. Мысалы, сіз А кітапханасындағы осалдықты түзетуіңіз мүмкін, бірақ егер С кітапханасы ашық күйінде қалса, жобаңыз әлі де қауіпте болады. - Нормативтік сәйкестік:
Нормативтік базалар сияқты NIST SBOM ұйымдардан транзитивті тәуелділіктерді қоса алғанда, барлық бағдарламалық жасақтама компоненттерінің көрінуін сақтауды талап етеді. Оларды бақыламау сәйкестіктің бұзылуына әкелуі мүмкін. Бұл талаптарға сай болу үшін кешенді мониторинг өте маңызды. standards.
Транзитивті тәуелділіктерді қалай басқаруға болады #
- Транзитивті тәуелділіктерді анықтаңыз:
Xygeni бағдарламалық жасақтама құрамын талдау сияқты құралдарды пайдаланыңыз (SCA) тікелей және транзитивті тәуелділіктерді қоса алғанда, барлық тәуелділік ағашыңызды картаға түсіру үшін. Бұл ашықтық сіздің жобаңыз сүйенетін пакеттердің айқын көрінісін қамтамасыз етеді, бұл тәуекелдерді азайтады. - Осалдықтарды түзету:
Осалдықтарды анықтағаннан кейін, Xygeni платформасы транзитивті тәуелділіктеріңіздегі осал пакеттерді түзету немесе жаңарту бойынша нұсқаулық ұсынады. Проактивті қалпына келтіру бұл жасырын мәселелердің ірі қауіпсіздік қатерлеріне ұласпауын қамтамасыз етеді. - Қажетсіз тәуелділіктерді алып тастаңыз:
Компоненттер графигін талдау арқылы Xygeni артық немесе қажетсіз транзитивті тәуелділіктерді анықтауға және жоюға көмектеседі. Бұл шабуыл бетін азайтады және қауіпсіздік жаңартуларын жеңілдетеді.
Xygeni көмегімен транзитивті тәуелділіктерді қамтамасыз ету #
Нақты уақыт режимінде бақылау және зиянды бағдарламаларды анықтау: #
Xygeni's Open Source Security (OSS) платформасы осалдықтарды анықтау үшін тікелей және транзитивті тәуелділіктерді үздіксіз сканерлейді. Ол NPM, Maven және PyPI сияқты жалпыға қолжетімді тізілімдердегі зиянды пакеттерді анықтап, зақымдалған пакеттерді жүйеңізді бұзбас бұрын карантинге қояды. Xygeni ескертулері сіздің қауіпсіздік тобыңызға нақты уақыт режимінде хабарлайды.
Контекстке негізделген осалдыққа басымдық беру: #
Барлық осалдықтардың маңызы бірдей емес. Xygeni's Application Security Posture Management (ASPM) пайдалану мүмкіндігі, қолжетімділік және бизнеске ықтимал әсер ету сияқты факторларға негізделген осалдықтарға басымдық береді. Бұл сіздің командаңыздың ең қауіпті осалдықтарға алдымен назар аударуын қамтамасыз етеді.
Толық тәуелділік картасы: #
Xygeni тәуелділік картасы барлық компоненттеріңіздің өзара әрекеттесуінің жан-жақты көрнекі көрінісін ұсынады. Бұл егжей-тегжейлі картаға түсіру ... туралы ақпарат береді.cisқажетсіз тәуелділіктерді түзету, жаңарту немесе жою туралы пікірлер.
Код деңгейіндегі қорғаныс: #
Xygeni's Code Security Шешім қолданбаңыздағы зиянды кодты сканерлейді, транзитивті тәуелділіктер арқылы енгізілген кодтың да қауіпсіз болуын қамтамасыз етеді. Ол бэкдорлар және ransomware сияқты қауіптерді өндіріске енбес бұрын анықтайды, бұл сіздің қолданыстағы бағдарламаңызды толықтырады. статикалық талдау құралдары (SAST).
Жобаңызды Xygeni арқылы қорғаңыз #
Енді сіз транзитивті тәуелділіктің не екенін білесіз. Xygeni нақты уақыт режиміндегі мониторингі, белсенді қауіптерді анықтауы және кешенді қауіпсіздік құралдарының көмегімен сіз бағдарламалық жасақтама жинағының әрбір қабатын қорғай аласыз. Демонстрацияға тапсырыс беру және жеткізу тізбегіңізді қорғау үшін бүгін бізбен хабарласыңыз!
Бүгін демонстрацияға тапсырыс беріңіз Xygeni бағдарламалық жасақтама қауіпсіздігіне көзқарасыңызды қалай өзгерте алатынын анықтау.

Жиі Қойылатын Сұрақтар #
Ішінара тәуелділік негізгі емес атрибут функционалды түрде тұтас кілтке емес, құрама бастапқы кілттің бір бөлігіне тәуелді болған кезде пайда болады, бұл артықшылыққа әкеледі.
Xygeni сияқты құралдарды пайдаланыңыз Open Source Security жобаңыз сүйенетін бағдарламалық жасақтама пакеттеріндегі осалдықтарды анықтауға және түзетуге арналған платформа. Бұл құралдар зақымдалған компоненттерді қауіпсіздік тәуекелдеріне ұшырамас бұрын қалай түзету немесе жаңарту керектігі туралы автоматтандырылған нұсқаулық береді.
Тәуелділік ағашыңызды талдап, оны қай пакет енгізетінін көріңіз. Функционалдылықты бұзбай, оны жою үшін кодыңызды жаңартыңыз немесе қайта өңдеңіз. Xygeni платформасы бұл қатынастарды визуализациялауға және басқаруға көмектеседі.
Maven командасын пайдаланыңыз mvn dependency:tree транзитивті тәуелділіктерді тексеру үшін. Бұл команда жобаңыздың тәуелділіктерінің толық иерархиясын көрсетеді. Xygeni тереңірек қауіпсіздік туралы түсінік беру үшін Maven-мен біріктіріледі.
Транзитивті тәуелділіктерді қауіпсіз жаңарту үшін, тәуелділік ағашыңызды картаға түсіру үшін құралдарды пайдаланудан бастауға болады. Содан кейін сіз қай пакетті жаңарту қажет екенін анықтай аласыз. Кеңес: өзгерістер енгізбес бұрын әрқашан кодыңыздың сақтық көшірмесін жасаңыз. Көріп көріңіз. standard алдымен командаларды жаңартыңыз. Егер бұл мәселені шешпесе, конфигурация файлдарыңыздағы нақты нұсқаны қайта жазыңыз немесе бекітіңіз. Қажет болса, тәуелділікті тікелей орната аласыз. Соңында, ештеңенің бұзылмағанына көз жеткізу үшін тек сынақтарды орындау, өзгерісті құжаттау және жаңа осалдықтарды бақылауды жалғастыру керек.

