






ជាមធ្យម ក្រុម AppSec គ្រប់គ្រងការរកឃើញរាប់ពាន់ដែលមិនទាន់បានកំណត់នៅពេលណាមួយ។ ភាគច្រើននៃពួកវាមិនសមនឹងជួសជុលនៅថ្ងៃនេះទេ។ ខ្លះមិនសមនឹងជួសជុលជារៀងរហូតទេ។ បញ្ហាមិនមែនថាក្រុមសន្តិសុខខ្វះការខិតខំប្រឹងប្រែងនោះទេ។ វាគឺថាការតម្រៀបដោយដៃមិនមានមាត្រដ្ឋានទេ ហើយការដោះស្រាយដោយគ្មានអាទិភាពបង្កើតឱ្យមានការកកស្ទះដែលកើនឡើងលឿនជាងការរួមតូច។ ការជ្រើសរើស AI និង AI AutoFix ផ្លាស់ប្តូរសេដ្ឋកិច្ចនៃ ការដោះស្រាយភាពងាយរងគ្រោះការជ្រើសរើសបច្ចេកវិទ្យា AI ត្រងសំឡេងរំខាន ដោយកាត់បន្ថយការរកឃើញរាប់ពាន់មកត្រឹមចំណុចមួយចំនួនដែលអាចកេងប្រវ័ញ្ចបាន អាចទៅដល់បាន និងសំខាន់សម្រាប់អាជីវកម្ម។ AI AutoFix បិទការរកឃើញទាំងនោះដោយស្វ័យប្រវត្តិ ដោយផ្តល់នូវការជួសជុលដែលមានសុវត្ថិភាព និងយល់ដឹងពីបរិបទដោយផ្ទាល់ទៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ ដោយមិនចាំបាច់ធ្វើការបិទភ្ជាប់ដោយដៃឡើយ។ ពួកគេរួមគ្នា គឺជាចម្លើយជាក់ស្តែងចំពោះបញ្ហាកកស្ទះសុវត្ថិភាព ដែលបានធ្វើឱ្យក្រុម AppSec មានបញ្ហា ចាប់តាំងពីឧបករណ៍វិភាគឋិតិវន្តចាប់ផ្តើមបង្កើតការរកឃើញច្រើនជាងអ្វីដែលនរណាម្នាក់អាចធ្វើសកម្មភាពបាន។
ការណែនាំនេះពន្យល់ពីរបៀបដែល AI triage ដំណើរការ អ្វីដែល AI AutoFix ពិតជាធ្វើនៅក្នុងការអនុវត្ត។ របៀបដែលការកាត់បន្ថយសំឡេងរំខាន និងការដោះស្រាយភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិភ្ជាប់គ្នានិងអ្វីដែលត្រូវរកមើលនៅពេលវាយតម្លៃឧបករណ៍។
បញ្ហាកកស្ទះ៖ ហេតុអ្វីបានជាការជួសជុលដោយដៃមានការខូចទ្រង់ទ្រាយធំ
ការកកស្ទះផ្នែកសន្តិសុខមិនមែនជាបញ្ហាវិន័យទេ។ វាជាបញ្ហាគណិតវិទ្យា។
កម្មវិធីសុវត្ថិភាពកម្មវិធីទំនើបមួយកំពុងដំណើរការ SAST, SCAការរកឃើញអាថ៌កំបាំង, IaC ការស្កេន និង DAST នៅទូទាំងអង្គការវិស្វកម្មទំហំមធ្យមបង្កើតការរកឃើញរាប់ម៉ឺនក្នុងមួយខែ។ ការរកឃើញនីមួយៗតម្រូវឱ្យមនុស្សម្នាក់អានវា វាយតម្លៃភាពធ្ងន់ធ្ងររបស់វានៅក្នុងបរិបទ កំណត់ថាតើវាអាចកេងប្រវ័ញ្ចបាននៅក្នុងកម្មវិធី និងបរិស្ថានជាក់លាក់ឬអត់ សម្រេចចិត្តថាតើវាមានតម្លៃជួសជុលឥឡូវនេះ ឬពេលក្រោយ ចាត់តាំងវាទៅអ្នកអភិវឌ្ឍន៍ រង់ចាំការជួសជុល និងផ្ទៀងផ្ទាត់លទ្ធផល។ ដំណើរការនោះត្រូវការពេលវេលាដែលក្រុមសន្តិសុខភាគច្រើនមិនមាន។
លទ្ធផលគឺជាកំណត់ត្រាដែលកាន់តែអាក្រក់ទៅៗ។ ការរកឃើញដែលមានភាពធ្ងន់ធ្ងរខ្ពស់ពីប្រាំមួយខែមុនស្ថិតនៅជាប់នឹងការរកឃើញកម្រិតមធ្យមពីសប្តាហ៍មុន។ អ្នកអភិវឌ្ឍន៍ទទួលបានសំបុត្រដោយគ្មានការណែនាំអំពីការជួសជុលច្បាស់លាស់។ ក្រុមសន្តិសុខចំណាយពេលរបស់ពួកគេក្នុងការរៀបចំជាជាងការជួសជុល។ ហើយការរកឃើញដែលពិតជាតំណាងឱ្យហានិភ័យដែលអាចកេងប្រវ័ញ្ចបាន ដែលជាហានិភ័យដែលមានសារៈសំខាន់នៅក្នុងការវាយប្រហារពិតប្រាកដ ត្រូវបានកប់នៅក្នុងបញ្ជីនៃការជូនដំណឹងដែលមានសញ្ញាទាប ដែលគ្មាននរណាម្នាក់មានពេលអានដោយប្រុងប្រយ័ត្ននោះទេ។
ឌីណាមិកបីយ៉ាងធ្វើឱ្យការកកស្ទះកាន់តែអាក្រក់ទៅៗតាមពេលវេលា។ ទីមួយ កូដដែលបង្កើតដោយ AI បានបង្កើនល្បឿនបរិមាណកូដដែលចូលទៅក្នុងផលិតកម្ម ហើយជាមួយវា បរិមាណនៃការរកឃើញក៏កើនឡើងផងដែរ។ ការវិភាគឆ្នាំ 2025 របស់ Veracode បានរកឃើញថាមានតែ 55% នៃកូដដែលបង្កើតដោយ AI មានសុវត្ថិភាពនៅទូទាំងម៉ូដែលជាង 100+ ដែលត្រូវបានសាកល្បង។ ទីពីរ ការរីកសាយភាយនៃឧបករណ៍ AppSec មានន័យថា ការរកឃើញមកពីម៉ាស៊ីនស្កេនច្រើនដោយគ្មានទិដ្ឋភាពរួម និងគ្មានតក្កវិជ្ជាអាទិភាពដែលបានចែករំលែក។ ទីបី ឧបករណ៍វិភាគឋិតិវន្តភាគច្រើនត្រូវបានលៃតម្រូវសម្រាប់ភាពពេញលេញជាជាងការព្យាករណ៍ជាមុន។cisអ៊ីយ៉ុង; ពួកគេចង់សម្គាល់អ្វីដែលមានសុវត្ថិភាពជាជាងខកខានអ្វីដែលមានគ្រោះថ្នាក់ ដែល បង្កើតភាពវិជ្ជមានមិនពិត ដែលធ្វើឲ្យប៉ះពាល់ដល់ទំនុកចិត្តរបស់អ្នកអភិវឌ្ឍន៍ និងធ្វើឲ្យការជួសជុលយឺតយ៉ាវបន្ថែមទៀត។
ការជ្រើសរើស AI និងការដោះស្រាយភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ ដោះស្រាយដោយផ្ទាល់នូវឌីណាមិកទាំងបី។
អ្វីដែល AI Triage ពិតជាធ្វើ
ការជ្រើសរើសបច្ចេកវិទ្យាបញ្ញាសិប្បនិម្មិត (AI triage) គឺជាការអនុវត្តការរៀនម៉ាស៊ីន និងការវិភាគបរិបទទៅលើបញ្ហានៃការស្វែងរកអាទិភាព។ គោលដៅរបស់វាមិនមែនដើម្បីស្វែងរកចំណុចខ្សោយបន្ថែមទៀតនោះទេ វាគឺដើម្បីកំណត់អត្តសញ្ញាណចំណុចខ្សោយដែលបានរកឃើញរួចហើយថាមួយណាដែលសក្តិសមនឹងចាត់វិធានការ តាមលំដាប់អ្វី និងមូលហេតុ។
ការវាយតម្លៃភាពធ្ងន់ធ្ងរបែបប្រពៃណី (ស៊ី។ អេស។ អេសឧទាហរណ៍) ផ្តល់ពិន្ទុដោយផ្អែកលើលក្ខណៈទូទៅនៃភាពងាយរងគ្រោះ៖ វ៉ិចទ័រវាយប្រហារ ភាពស្មុគស្មាញ សិទ្ធិដែលត្រូវការ និងផលប៉ះពាល់។ វាមិនដឹងថាតើមុខងារងាយរងគ្រោះត្រូវបានហៅនៅក្នុងកម្មវិធីរបស់អ្នកឬអត់ ថាតើវាអាចចូលប្រើបានពីអ៊ីនធឺណិតឬអត់ ថាតើវាស្ថិតនៅពីក្រោយការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវឬអត់ ឬថាតើវាប៉ះពាល់ដល់ប្រព័ន្ធដែលដោះស្រាយទិន្នន័យរសើបឬអត់។ ចំណុចសំខាន់មួយ ពិន្ទុ CVSS លើមុខងារដែលមិនដែលត្រូវបានហៅនៅក្នុងផលិតកម្ម មិនមែនជាហានិភ័យធ្ងន់ធ្ងរទេ។ វាគឺជាសំឡេងរំខាន។
ការវិភាគ AI អនុវត្តបរិបទដែល CVSS មិនអាចធ្វើបាន។ វារួមបញ្ចូលគ្នា៖
- ការវិភាគលទ្ធភាពទៅដល់: កំណត់ថាតើផ្លូវកូដងាយរងគ្រោះត្រូវបានប្រតិបត្តិនៅក្នុងកម្មវិធីដែលកំពុងដំណើរការឬអត់ មិនមែនគ្រាន់តែមានវត្តមាននៅក្នុងមូលដ្ឋានកូដនោះទេ។ ភាពងាយរងគ្រោះនៅក្នុងកូដដែលងាប់មិនអាចកេងប្រវ័ញ្ចបានទេ។ ការជ្រើសរើស AI ដឹងពីភាពខុសគ្នា។
- ការដាក់ពិន្ទុលើភាពអាចកេងប្រវ័ញ្ចបាន៖ ដោយប្រើប្រាស់ទិន្នន័យពី EPSS (Exploit Prediction Scoring System) និងទូរមាត្រវាយប្រហារក្នុងពិភពពិត ដើម្បីវាយតម្លៃប្រូបាប៊ីលីតេដែលភាពងាយរងគ្រោះដែលបានផ្តល់ឱ្យនឹងត្រូវបានគេកេងប្រវ័ញ្ចនៅក្នុងពិភពពិត។ មិនមែនគ្រប់ CVE ដែលមានការកេងប្រវ័ញ្ចសាធារណៈកំពុងត្រូវបានប្រើប្រាស់យ៉ាងសកម្មនោះទេ។ មិនមែនគ្រប់ភាពងាយរងគ្រោះទាំងអស់ដែលគ្មានភាពងាយរងគ្រោះគឺមានសុវត្ថិភាពនោះទេ។
- បរិបទផលប៉ះពាល់អាជីវកម្ម: ការយល់ដឹងថាតើកម្មវិធី សេវាកម្ម និងទ្រព្យសកម្មទិន្នន័យណាដែលរងផលប៉ះពាល់ដោយការរកឃើញ និងថ្លឹងថ្លែងភាពធ្ងន់ធ្ងរទៅតាមនោះ។ ការចាក់ SQL នៅក្នុង API ដែលបង្ហាញជាសាធារណៈ ដែលដោះស្រាយទិន្នន័យទូទាត់គឺខុសគ្នាទាំងស្រុងពីការរកឃើញដូចគ្នានៅក្នុងឧបករណ៍រាយការណ៍ផ្ទៃក្នុងដែលគ្មានសិទ្ធិចូលប្រើពីខាងក្រៅ។
- ការច្រោះវិជ្ជមានមិនពិត៖ កំណត់អត្តសញ្ញាណការរកឃើញដែលត្រូវគ្នានឹងគំរូដែលងាយរងគ្រោះដែលគេស្គាល់ ប៉ុន្តែមិនអាចកេងប្រវ័ញ្ចបាននៅក្នុងបរិបទ និងដកវាចេញពីជួរសកម្មមុនពេលអ្នកអភិវឌ្ឍន៍ឃើញវា។
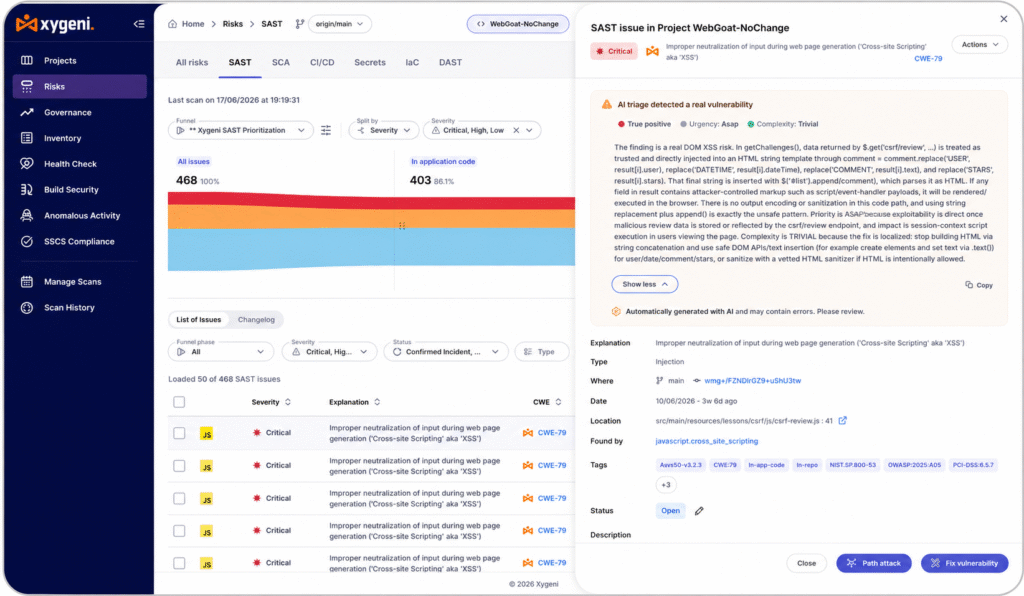
លទ្ធផលនៃការជ្រើសរើសវិធីសាស្ត្រ AI មិនមែនជាបញ្ជីខ្លីជាងនៃការរកឃើញដូចគ្នានោះទេ។ វាគឺជាបញ្ជីខុសគ្នាខាងគុណភាព ដែលធាតុនីមួយៗតំណាងឱ្យហានិភ័យពិតប្រាកដ មានអាទិភាព និងអាចអនុវត្តបាន ជាជាងលទ្ធភាពតាមទ្រឹស្តី។ ក្រុមដែលដំណើរការការជ្រើសរើសវិធីសាស្ត្រ AI ជាធម្មតាឃើញមានការកាត់បន្ថយសំឡេងរំខាន 80–90% ពីលទ្ធផលម៉ាស៊ីនស្កេនឆៅរហូតដល់ការរកឃើញដែលអាចអនុវត្តបាន។
អ្វីដែល AI AutoFix ពិតជាធ្វើ
AI AutoFix គឺជាផ្នែកជួសជុលនៃសមីការ។ កន្លែងដែល AI triage កំណត់អ្វីដែលត្រូវជួសជុល AI AutoFix បង្កើតការជួសជុលដោយខ្លួនឯង ដែលជាការផ្លាស់ប្តូរកូដដែលមានសុវត្ថិភាព និងយល់ដឹងពីបរិបទ ដែលដោះស្រាយភាពងាយរងគ្រោះដោយមិនបង្កបញ្ហាថ្មី។
ភាពខុសគ្នាពីការបង្កើតលេខកូដ AI ទូទៅមានសារៈសំខាន់នៅទីនេះ។ ជំនួយការ AI ទូទៅដែលត្រូវបានស្នើសុំឱ្យជួសជុលភាពងាយរងគ្រោះនៃការចាក់ SQL នឹងបង្កើតលេខកូដដែលមើលទៅសមហេតុផល។ AI AutoFix នៅក្នុងវេទិកាសុវត្ថិភាពបង្កើតលេខកូដដែលត្រូវបានផ្ទៀងផ្ទាត់ប្រឆាំងនឹងគំរូភាពងាយរងគ្រោះជាក់លាក់ ភាសា និងក្របខ័ណ្ឌជាក់លាក់ដែលកំពុងប្រើ អនុសញ្ញាសរសេរកូដជាក់លាក់នៃឃ្លាំង និងបរិបទហានិភ័យជាក់លាក់ដែលកំណត់ដោយស្រទាប់ triage។ ការជួសជុលនេះមិនមែនជាការផ្តល់យោបល់ទេ វាគឺជា... pull requestរួចរាល់សម្រាប់ការពិនិត្យឡើងវិញរបស់អ្នកអភិវឌ្ឍន៍ ជាមួយនឹងភាពងាយរងគ្រោះដែលត្រូវបានដោះស្រាយ និងការពន្យល់អំពីការជួសជុល។
អ្វីដែល AI AutoFix ធ្វើនៅក្នុងការអនុវត្តជាក់ស្តែង៖
- ជំនួសគំរូដែលមានហានិភ័យដោយជម្រើសដែលមានសុវត្ថិភាព។ សំណួរដែលមានប៉ារ៉ាម៉ែត្រជំនួសឱ្យការភ្ជាប់ខ្សែអក្សរ។ បណ្ណាល័យ deserialization ដែលមានសុវត្ថិភាពជំនួសឱ្យបណ្ណាល័យដែលងាយរងគ្រោះ។ មុខងារផ្ទៀងផ្ទាត់ការបញ្ចូលជំនួសឱ្យការបញ្ចូលដោយផ្ទាល់ពីអ្នកប្រើប្រាស់នៅក្នុងការហៅប្រព័ន្ធ។ ការជួសជុលនេះដោះស្រាយមូលហេតុដើម មិនមែនគ្រាន់តែជារោគសញ្ញានោះទេ។
- ដោះស្រាយការយល់ដឹងអំពីការផ្លាស់ប្តូរដែលបំបែក។ ការអាប់ដេតភាពអាស្រ័យដែលងាយរងគ្រោះគឺងាយស្រួលនៅពេលដែលកំណែថ្មីជាការជំនួសដែលទម្លាក់ចូល។ វាក្លាយជាស្មុគស្មាញនៅពេលដែល API បានផ្លាស់ប្តូរ នៅពេលដែលភាពអាស្រ័យអន្តរកាលមានជម្លោះ ឬនៅពេលដែលការជួសជុលបំបែកការធ្វើតេស្តដែលមានស្រាប់។ AI AutoFix យល់ពីក្រាហ្វភាពអាស្រ័យ ហើយដាក់ទង់ ឬដោះស្រាយការផ្លាស់ប្តូរដែលបំបែកមុនពេល pull request ត្រូវបានបើក។
- ផ្ដល់ការជួសជុលនៅកន្លែងដែលអ្នកអភិវឌ្ឍន៍ធ្វើការ។ ការអនុវត្ត AutoFix ដែលមានប្រសិទ្ធភាពបំផុតបង្ហាញពីការជួសជុលនៅក្នុង IDE នៅពេលដែលកូដត្រូវបានសរសេរ នៅក្នុង CI/CD pipeline ដូចជាលេខកូដ commitថេដ និងនៅក្នុង pull requests ដូចដែលកូដត្រូវបានពិនិត្យ មិនមែននៅក្នុងសុវត្ថិភាពដាច់ដោយឡែកនោះទេ dashboard ដែលអ្នកអភិវឌ្ឍន៍មិនដែលបើកឡើយ។ ការកកិតគឺជាសត្រូវនៃល្បឿនជួសជុល។
- ជញ្ជីងដោយមិនរាប់ចំនួនមនុស្ស។ ក្រុមសន្តិសុខដែលមានសមាជិកប្រាំនាក់មិនអាចពិនិត្យ និងជួសជុលការរកឃើញចំនួនប្រាំពាន់ដោយដៃបានទេ។ AI AutoFix អាចបង្កើត និងដាក់ស្នើការជួសជុលសម្រាប់ទាំងប្រាំពាន់ ដោយទុកឱ្យក្រុមសន្តិសុខពិនិត្យ និងអនុម័តជាជាងសរសេរការផ្លាស់ប្តូរនីមួយៗ។
ការកាត់បន្ថយសំឡេងរំខានក្នុងការអនុវត្ត៖ ពីការរកឃើញរាប់ពាន់រហូតដល់ការរកឃើញដែលមានសារៈសំខាន់
ការកាត់បន្ថយសំឡេងរំខានមិនមែនគ្រាន់តែជាការកែលម្អគុណភាពជីវិតនោះទេ។ វាគឺជាលទ្ធផលសុវត្ថិភាពមួយ។ នៅពេលដែលអ្នកអភិវឌ្ឍន៍ទទួលបានការជូនដំណឹងរាប់ពាន់ ពួកគេវិវត្តទៅជាអស់កម្លាំងក្នុងការជូនដំណឹង ដែលជាបាតុភូតដែលបានកត់ត្រាយ៉ាងល្អ ដែលការជូនដំណឹងដែលមានសញ្ញាទាបច្រើនធ្វើឱ្យមនុស្សឈប់អានវាដោយប្រុងប្រយ័ត្ន។ ភាពអស់កម្លាំងក្នុងការជូនដំណឹងមិនត្រឹមតែធ្វើឱ្យការជួសជុលយឺតប៉ុណ្ណោះទេ។ វាបណ្តាលឱ្យមានភាពងាយរងគ្រោះពិតប្រាកដត្រូវបានមើលរំលង។
ការកាត់បន្ថយសំលេងរំខាន pipeline ដែល AI triage អនុញ្ញាតឱ្យមើលទៅដូចនេះនៅក្នុងការអនុវត្ត៖
A SAST ម៉ាស៊ីនស្កេនដំណើរការឆ្លងកាត់ឃ្លាំងទិន្នន័យ ហើយបង្កើតការរកឃើញចំនួន 2,400។ បើគ្មានការបែងចែកប្រភេទទេ 2,400 ទាំងអស់ស្ថិតនៅក្នុងបញ្ជីការងារដែលមិនទាន់បានកំណត់។ ជាមួយនឹងការបែងចែកប្រភេទ AI ការរកឃើញត្រូវបានត្រងតាម reachability (ការដកការរកឃើញនៅក្នុងផ្លូវកូដដែលមិនអាចទៅដល់បាន) ដោយ exploitability (ការដកការរកឃើញដោយគ្មានវ៉ិចទ័រវាយប្រហារជាក់ស្តែងនៅក្នុងបរិបទបច្ចុប្បន្ន) ដោយប្រូបាប៊ីលីតេវិជ្ជមានមិនពិត (ការដកការរកឃើញដែលត្រូវគ្នានឹងគំរូ ប៉ុន្តែមានសុវត្ថិភាពនៅក្នុងបរិបទ) និងដោយផលប៉ះពាល់អាជីវកម្ម (ចំណាត់ថ្នាក់ការរកឃើញដែលនៅសល់តាមភាពធ្ងន់ធ្ងរនៃទិន្នន័យ និងប្រព័ន្ធដែលពួកគេប៉ះពាល់)។ លទ្ធផលគឺជាការរកឃើញដែលមានអាទិភាពចំនួន 60 ដែលជាហានិភ័យពិតប្រាកដ និងអាចអនុវត្តបាននៅក្នុងកម្មវិធី និងបរិស្ថានជាក់លាក់។
ការរកឃើញទាំង 60 នោះនឹងទៅដល់អ្នកអភិវឌ្ឍន៍ជាមួយនឹងការណែនាំអំពីការជួសជុល។ AI AutoFix បង្កើត pull requests សម្រាប់អ្នកដែលមានការជួសជុលដោយស្វ័យប្រវត្តិច្បាស់លាស់ និងមានសុវត្ថិភាព។ ក្រុមសុវត្ថិភាពពិនិត្យ និងអនុម័ត។ ហានិភ័យពិតប្រាកដចំនួន 60 ត្រូវបានដោះស្រាយ។ បញ្ហាមិនមែនចំនួន 2,340 មិនដែលឈានដល់ជួររបស់អ្នកអភិវឌ្ឍន៍ឡើយ។
នោះមិនមែនជាការកែលម្អប្រសិទ្ធភាពបន្តិចបន្តួចនោះទេ។ វាគឺជាភាពខុសគ្នារវាងកម្មវិធីសុវត្ថិភាពដែលមានមាត្រដ្ឋាន និងកម្មវិធីដែលមិនមានមាត្រដ្ឋាន។
ការបង្រួបបង្រួមឧបករណ៍៖ ផលប៉ះពាល់ដែលគួរធ្វើផែនការសម្រាប់
អត្ថប្រយោជន៍មួយក្នុងចំណោមអត្ថប្រយោជន៍ដែលមិនសូវមានការពិភាក្សានៃ AI triage និង AI AutoFix គឺជាអ្វីដែលពួកគេធ្វើដើម្បីពង្រីកឧបករណ៍។
ក្រុម AppSec ភាគច្រើនដំណើរការម៉ាស៊ីនស្កេនច្រើន៖ មួយសម្រាប់ SAST, មួយសម្រាប់ SCAមួយសម្រាប់អាថ៌កំបាំង មួយសម្រាប់ IaCមួយសម្រាប់កុងតឺន័រ មួយសម្រាប់ DAST។ ម៉ាស៊ីនស្កេននីមួយៗបង្កើតទម្រង់ការរកឃើញផ្ទាល់ខ្លួន មាត្រដ្ឋានភាពធ្ងន់ធ្ងរផ្ទាល់ខ្លួន អត្រាវិជ្ជមានមិនពិតផ្ទាល់ខ្លួន និងការណែនាំអំពីការដោះស្រាយផ្ទាល់ខ្លួន ឬគ្មានការណែនាំអំពីការដោះស្រាយទាល់តែសោះ។ ក្រុមសន្តិសុខចំណាយពេលច្រើនក្នុងការផ្សះផ្សាការរកឃើញនៅទូទាំងឧបករណ៍នានា លុបការជូនដំណឹងស្ទួនដែលតំណាងឱ្យបញ្ហាមូលដ្ឋានដូចគ្នា និងបកប្រែលទ្ធផលម៉ាស៊ីនស្កេនទៅជាសំបុត្រដែលអាចអានបានដោយអ្នកអភិវឌ្ឍន៍។
វេទិកាមួយដែលរួមបញ្ចូលគ្នានូវការជ្រើសរើស AI នៅទូទាំងប្រភពស្វែងរកទាំងអស់ជាមួយនឹងការចែកចាយ AutoFix រួមបញ្ចូលគ្នាលុបបំបាត់ភាគច្រើននៃការចំណាយនោះ។ ការរកឃើញពី SAST, SCA, អាថ៌កំបាំង និង IaC លំហូរចូលទៅក្នុងម៉ាស៊ីនផ្តល់អាទិភាពតែមួយ។ ស្រទាប់តម្រៀបអនុវត្តតក្កវិជ្ជាដាក់ពិន្ទុដែលស៊ីសង្វាក់គ្នានៅគ្រប់ប្រភពទាំងអស់។ AutoFix បង្កើតការជួសជុលដោយមិនគិតពីម៉ាស៊ីនស្កេនណាដែលបានកំណត់បញ្ហានោះទេ។ អ្នកអភិវឌ្ឍន៍ឃើញជួរមួយ មាត្រដ្ឋានភាពធ្ងន់ធ្ងរមួយ និងទម្រង់ការជួសជុលមួយ។
ក្រុមសន្តិសុខគ្រប់គ្រងវេទិកាមួយជំនួសឱ្យប្រាំ។ កិច្ចសន្យាអ្នកលក់ត្រូវបានបង្រួបបង្រួម។ ការថែទាំសមាហរណកម្មកាត់បន្ថយ។ ហើយគំរូទិន្នន័យបង្រួបបង្រួមមានន័យថាស្រទាប់ triage មានបរិបទច្រើនជាងមុន ដែលជាការរកឃើញដែលលេចឡើងនៅក្នុងទាំងពីរ។ SAST និង SCA លទ្ធផល ហើយក៏អាចទៅដល់បានពីចំណុចបញ្ចប់ដែលបង្ហាញជាសាធារណៈផងដែរ ទទួលបានពិន្ទុខ្ពស់ជាងម៉ាស៊ីនស្កេនណាមួយនឹងទទួលបានពិន្ទុវាតែម្នាក់ឯង។
ការបង្រួបបង្រួមឧបករណ៍មិនមែនជាគោលដៅចម្បងនៃការជ្រើសរើស AI និង AutoFix នោះទេ។ ការកាត់បន្ថយការងារដែលនៅសេសសល់គឺជាគោលដៅចម្បង។ ប៉ុន្តែវាគឺជាផលវិបាកដែលកើនឡើងជាលំដាប់តាមពេលវេលា ដោយកាត់បន្ថយការចំណាយប្រតិបត្តិការ និងធ្វើអោយប្រសើរឡើងនូវគុណភាពនៃសញ្ញាអាទិភាព។
របៀបវាយតម្លៃ AI Triage និង AutoFix Tooling
មិនមែនការអនុវត្តទាំងអស់នៃ AI triage និង AutoFix ផ្តល់លទ្ធផលដូចគ្នានោះទេ។ ទាំងនេះគឺជាសមត្ថភាពដែលបំបែកការកាត់បន្ថយសំឡេងរំខានពិតប្រាកដ និងការកែតម្រូវភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ ពីការអះអាងផ្នែកទីផ្សារ៖
- ការផ្តល់អាទិភាពដោយផ្អែកលើលទ្ធភាពទទួលបាន មិនមែនគ្រាន់តែការដាក់ពិន្ទុភាពធ្ងន់ធ្ងរនោះទេ។ ប្រសិនបើឧបករណ៍នេះរកពិន្ទុរកឃើញតែលើ CVSS ដោយមិនយល់ថាតើផ្លូវកូដងាយរងគ្រោះត្រូវបានប្រតិបត្តិឬអត់ នោះវាមិនកំពុងធ្វើការតម្រៀប AI ទេ វាកំពុងធ្វើការតម្រៀប។ សូមសួរអ្នកលក់ជាពិសេសអំពីរបៀបដែល reachability ត្រូវបានកំណត់ និងប្រភពទិន្នន័យអ្វីដែលជូនដំណឹងដល់ការដាក់ពិន្ទុ exploitability។
- ទំនាក់ទំនងឆ្លងកាត់ម៉ាស៊ីនស្កេន។ ស្រទាប់តម្រៀបដែលឃើញតែការរកឃើញពីម៉ាស៊ីនស្កេនមួយមានរូបភាពមិនពេញលេញ។ ការកំណត់អាទិភាពត្រឹមត្រូវបំផុតបានមកពីការជាប់ទាក់ទងគ្នានៃការរកឃើញទូទាំង SAST, SCA, អាថ៌កំបាំង, IaCនិង DAST ដោយការយល់ដឹងនៅពេលដែលឧបករណ៍ច្រើនដាក់ទង់ហានិភ័យមូលដ្ឋានដូចគ្នា និងការថ្លឹងថ្លែងសញ្ញានោះឱ្យបានត្រឹមត្រូវ។
- គុណភាព និងការផ្ទៀងផ្ទាត់ AutoFix។ ការជួសជុលដែលណែនាំភាពងាយរងគ្រោះថ្មី ឬបំបែកមុខងារដែលមានស្រាប់ គឺអាក្រក់ជាងការមិនជួសជុល។ វាយតម្លៃគុណភាពនៃការជួសជុលដោយសួរថាតើ AutoFix ត្រូវបានផ្ទៀងផ្ទាត់ប្រឆាំងនឹងលំនាំដែលមានសុវត្ថិភាពដែលគេស្គាល់ឬអត់ ថាតើវាដោះស្រាយការផ្លាស់ប្តូរដែលបំបែកឬអត់ និងថាតើវារួមបញ្ចូលការគ្របដណ្តប់ការធ្វើតេស្តសម្រាប់ផ្លូវកូដដែលត្រូវបានជួសជុលឬអត់។
- អាយឌីអ៊ី និង pipeline សមាហរណកម្ម។ ការជួសជុលដោយស្វ័យប្រវត្តិដែលលេចឡើងក្នុងទម្រង់ដាច់ដោយឡែកមួយ dashboard តម្រូវឱ្យអ្នកអភិវឌ្ឍន៍ចាកចេញពីលំហូរការងាររបស់ពួកគេដើម្បីធ្វើសកម្មភាពលើវា។ ការកែតម្រូវល្បឿនលឿនបំផុតកើតឡើងនៅពេលដែលការជួសជុលមាននៅក្នុង IDE នៅក្នុង PR និងនៅក្នុង CI/CD pipelineគ្រប់ទីកន្លែងដែលអ្នកអភិវឌ្ឍន៍កំពុងធ្វើការរួចហើយ។
- អត្រាវិជ្ជមានមិនពិត មិនមែនគ្រាន់តែអត្រាវិជ្ជមានពិតនោះទេ។ អត្រាវិជ្ជមានពិតប្រាប់អ្នកពីចំនួនដែលឧបករណ៍ចាប់បាន។ អត្រាវិជ្ជមានមិនពិតប្រាប់អ្នកពីចំនួនសំឡេងរំខានដែលវាបង្កើត។ ទាំងពីរសុទ្ធតែសំខាន់ ហើយសមាមាត្ររវាងពួកវាគឺជាសញ្ញាពិតប្រាកដ។ សូមស្នើសុំទិន្នន័យស្តង់ដារ មិនមែនគ្រាន់តែការអះអាងទីផ្សារនោះទេ។
- សមត្ថភាពតាមដានសវនកម្ម និងជំនួស។ ការជួសជុលដោយស្វ័យប្រវត្តិនៅក្នុងផលិតកម្ម pipeline ត្រូវការអភិបាលកិច្ច។ អ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខត្រូវមានលទ្ធភាពពិនិត្យ អនុម័ត កែប្រែ និងបដិសេធការជួសជុលដោយស្វ័យប្រវត្តិ ជាមួយនឹងកំណត់ត្រាសវនកម្មពេញលេញអំពីអ្វីដែលត្រូវបានផ្លាស់ប្តូរ មូលហេតុ និងដោយអ្នកណា។
ការជ្រើសរើស AI និងការជួសជុលដោយស្វ័យប្រវត្តិជាមួយ Xygeni
ស៊ីហ្គេនី វិធីសាស្រ្តក្នុងការដោះស្រាយភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិត្រូវបានបង្កើតឡើងជុំវិញគោលការណ៍មួយ៖ ការរកឃើញដោយគ្មានការដោះស្រាយគឺជាការកកស្ទះដែលកំពុងរង់ចាំកើតឡើង។
ចំពោះ ចីវលោកំណត់អាទិភាព Xygeni អនុវត្តការតម្រៀប AI នៅទូទាំងប្រភពស្វែងរកទាំងអស់ (SAST, SCAការរកឃើញអាថ៌កំបាំង, IaC, CI/CD សុវត្ថិភាព និង DAST) ការកាត់បន្ថយទិន្នផលរបស់ម៉ាស៊ីនស្កេនឆៅតាមរយៈស្រទាប់ជាបន្តបន្ទាប់នៃការវិភាគលទ្ធភាពទៅដល់ ការដាក់ពិន្ទុលទ្ធភាពកេងប្រវ័ញ្ច និងបរិបទផលប៉ះពាល់អាជីវកម្ម។ លទ្ធផលគឺជាជួរអាទិភាពនៃការរកឃើញដែលអាចអនុវត្តបានពិតប្រាកដ មិនមែនជាបញ្ជីរាបស្មើនៃអ្វីគ្រប់យ៉ាងដែលម៉ាស៊ីនស្កេនបានរកឃើញនោះទេ។
AI AutoFix បង្កើតការជួសជុលជាក់លាក់តាមបរិបទ និងភាសា ដែលត្រូវបានផ្តល់ជូនដោយផ្ទាល់ទៅកាន់ pull requests, គ្របដណ្តប់ SAST ការរកឃើញ ការពឹងផ្អែកដែលងាយរងគ្រោះ និងការលាតត្រដាងអាថ៌កំបាំងនៅទូទាំងកូដដែលសរសេរដោយមនុស្ស និងកូដដែលបង្កើតដោយ AI។ ការបំបែកភាពវៃឆ្លាតនៃការផ្លាស់ប្តូរបង្ហាញពីការអាប់ដេតការពឹងផ្អែកដែលនឹងបំបែកការសាងសង់មុនពេល PR ត្រូវបានបើក។ ការពន្យល់អំពីការជួសជុលផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវបរិបទដើម្បីពិនិត្យ និងអនុម័តការផ្លាស់ប្តូរដោយមានទំនុកចិត្តជាជាងការជឿទុកចិត្តដោយងងឹតងងល់។
DevAI ដែលជាកម្មវិធីជំនួយសុវត្ថិភាព AI ដែលបង្កប់ដោយ IDE របស់ Xygeni បង្ហាញលទ្ធផលនៃការតម្រៀប និងការណែនាំ AutoFix ដោយផ្ទាល់នៅក្នុងបរិយាកាសរបស់អ្នកអភិវឌ្ឍន៍ នៅពេលដែលកូដត្រូវបានសរសេរ មុនពេល... commit ត្រូវបានផលិតឡើង។ ការរួមបញ្ចូលម៉ាស៊ីនមេ MCP មានន័យថា ជំនួយការសរសេរកូដ AI អាចបង្កឱ្យមានការស្កេនសុវត្ថិភាព ទទួលបានការរកឃើញដែលមានអាទិភាព និងអនុវត្តការជួសជុលដែលមានសុវត្ថិភាពដោយមិនចាំបាច់ចាកចេញពី IDE។
លទ្ធផល៖ ក្រុមដែលកំពុងដំណើរការ Xygeni រាយការណ៍ពីការផ្លាស់ប្តូរពីការរកឃើញបើកចំហរាប់ពាន់ទៅជួរដែលអាចគ្រប់គ្រងបាន និងមានអាទិភាព និងពីការបិទភ្ជាប់ដោយដៃទៅការកែតម្រូវដោយស្វ័យប្រវត្តិដែលធ្វើមាត្រដ្ឋានជាមួយមូលដ្ឋានកូដជាជាងចំនួនបុគ្គលិក។ ប្រសិនបើបញ្ហាសុវត្ថិភាពរបស់អ្នកកំពុងកើនឡើងលឿនជាងក្រុមរបស់អ្នកអាចដោះស្រាយវាបាន បញ្ហាមិនមែនជាការខិតខំប្រឹងប្រែងទេ។ វាគឺថាឧបករណ៍ដែលអ្នកកំពុងប្រើមិនត្រូវបានបង្កើតឡើងដើម្បីដោះស្រាយវាទេ។

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើការជ្រើសរើសបច្ចេកវិទ្យា AI អាចកាត់បន្ថយសំឡេងរំខានផ្នែកសន្តិសុខបានប៉ុន្មាន?
ក្រុមដែលប្រើប្រាស់ការតម្រៀប AI ជាមួយនឹងការកំណត់អាទិភាពដែលផ្អែកលើភាពអាចទៅដល់បាន ជាធម្មតាឃើញការថយចុះ 80–90% ពីលទ្ធផលម៉ាស៊ីនស្កេនឆៅទៅជាការរកឃើញដែលអាចអនុវត្តបាន។ តួលេខពិតប្រាកដអាស្រ័យលើមូលដ្ឋានកូដ ចំនួនម៉ាស៊ីនស្កេនដែលកំពុងប្រើប្រាស់ និងភាពជាក់លាក់នៃគំរូតម្រៀប ប៉ុន្តែផលប៉ះពាល់ទិសដៅគឺស្របគ្នា៖ ការរកឃើញភាគច្រើនដែលផលិតដោយឧបករណ៍វិភាគឋិតិវន្តមិនអាចកេងប្រវ័ញ្ចបាននៅក្នុងបរិបទទេ ហើយការតម្រៀប AI កំណត់អត្តសញ្ញាណ និងលុបវាចេញមុនពេលពួកគេទៅដល់ជួរអ្នកអភិវឌ្ឍន៍។
តើ AI AutoFix មានសុវត្ថិភាពក្នុងការប្រើប្រាស់ក្នុងផលិតកម្មដែរឬទេ? pipelines?
បាទ/ចាស៎ នៅពេលដែលអនុវត្តជាមួយនឹងការគ្រប់គ្រងសមស្រប។ AI AutoFix គួរតែរួមបញ្ចូលការពិនិត្យឡើងវិញដោយមនុស្សជានិច្ច មុនពេលការផ្លាស់ប្តូរត្រូវបានបញ្ចូលទៅក្នុងផលិតកម្ម។ តម្លៃគឺស្ថិតនៅក្នុងការបង្កើតការជួសជុលដោយស្វ័យប្រវត្តិ មិនមែនការរំលងដំណើរការពិនិត្យឡើងវិញនោះទេ។ រកមើលការអនុវត្តដែលរួមមានការពន្យល់អំពីការជួសជុល ការរកឃើញការផ្លាស់ប្តូរដែលកើតឡើង និងដានសវនកម្មពេញលេញនៃអ្វីដែលត្រូវបានផ្លាស់ប្តូរ និងមូលហេតុ។
តើការដោះស្រាយភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិខុសគ្នាពីការបិទភ្ជាប់ដោយដៃយ៉ាងដូចម្តេច?
ការបិទភ្ជាប់ដោយដៃទាមទារឱ្យវិស្វករសុវត្ថិភាព ឬអ្នកអភិវឌ្ឍន៍អានការរកឃើញ យល់ពីភាពងាយរងគ្រោះ ស្រាវជ្រាវការជួសជុលដែលមានសុវត្ថិភាព អនុវត្តវា សាកល្បងវា និងដាក់ស្នើវាសម្រាប់ការពិនិត្យ។ ការដោះស្រាយភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិបង្កើតការជួសជុលដោយស្វ័យប្រវត្តិដោយផ្អែកលើប្រភេទភាពងាយរងគ្រោះ ភាសា ក្របខ័ណ្ឌ និងអនុសញ្ញាសរសេរកូដ ដោយកាត់បន្ថយពេលវេលាពីការរកឃើញរហូតដល់ការជួសជុលពីថ្ងៃ ឬសប្តាហ៍មកត្រឹមម៉ោង ឬនាទី និងធ្វើមាត្រដ្ឋានឆ្លងកាត់ជួរស្វែងរកពេញលេញជាជាងបញ្ហាមួយក្នុងពេលតែមួយ។
តើមានទំនាក់ទំនងអ្វីរវាងការកាត់បន្ថយសំឡេងរំខាន និងការកាត់បន្ថយការកកស្ទះសន្តិសុខ?
ពួកគេគឺជាភាគីទាំងពីរនៃបញ្ហាដូចគ្នា។ សំឡេងរំខាន (សញ្ញាទាប មិនអាចកេងប្រវ័ញ្ច ឬការរកឃើញវិជ្ជមានមិនពិត) បំពេញការងារដែលមិនទាន់បានដោះស្រាយជាមួយនឹងធាតុដែលមិនគួរទៅដល់ជួររបស់អ្នកអភិវឌ្ឍន៍។ ការកាត់បន្ថយសំឡេងរំខានតាមរយៈការតម្រៀប AI លុបធាតុទាំងនោះចេញ ដូច្នេះការងារដែលមិនទាន់បានដោះស្រាយមានតែហានិភ័យពិតប្រាកដប៉ុណ្ណោះ។ បន្ទាប់មក AutoFix បិទហានិភ័យពិតប្រាកដទាំងនោះលឿនជាងមុន។ ការរួមបញ្ចូលគ្នានេះបង្រួមការងារដែលមិនទាន់បានដោះស្រាយពីចុងទាំងពីរក្នុងពេលដំណាលគ្នា។
