






ការអភិវឌ្ឍសម័យទំនើបរីកចម្រើនយ៉ាងឆាប់រហ័ស ហើយសន្តិសុខត្រូវតែវិវត្តន៍ទៅតាមវា។ នោះហើយជាមូលហេតុដែល ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី បានក្លាយជាជំហានស្នូលមួយក្នុងការកសាងកម្មវិធីដែលមានសុវត្ថិភាពជាងមុន។ តាមរយៈការវិភាគដោយស្វ័យប្រវត្តិ អ្នកអភិវឌ្ឍន៍កំណត់អត្តសញ្ញាណចំណុចខ្វះខាតនៃកូដ ការពឹងផ្អែកដែលមិនមានសុវត្ថិភាព និងហានិភ័យនៃការកំណត់រចនាសម្ព័ន្ធមុនពេលចេញផ្សាយ។ ការប្រើប្រាស់កម្រិតខ្ពស់ ឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី, ក្រុមនានាអនុវត្តការងារពេញលេញ ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ដើម្បីរកឃើញចំណុចខ្សោយទាន់ពេលវេលា ពង្រឹង pipelineនិងការពារបញ្ហាពីការឈានដល់ផលិតកម្ម។
១. ហេតុអ្វីបានជាការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធីមានសារៈសំខាន់?
មុខងារថ្មីនីមួយៗអាចបន្ថែមហានិភ័យខ្លះ។ ឯកសារតែមួយដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ឬការពឹងផ្អែកហួសសម័យអាចធ្វើឱ្យប្រព័ន្ធទាំងមូលตกอยู่ในគ្រោះថ្នាក់។ ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ជួយរកឃើញបញ្ហាទាំងនេះតាំងពីដំបូង អំឡុងពេលអភិវឌ្ឍន៍ និងមុនពេលការចេញផ្សាយណាមួយទៅដល់អ្នកប្រើប្រាស់។ ដូចដែលបានកត់សម្គាល់នៅក្នុង ក្របខ័ណ្ឌអភិវឌ្ឍន៍កម្មវិធីសុវត្ថិភាព NIST (SP 800-218)ការរកឃើញដំបូង និងការផ្ទៀងផ្ទាត់ដោយស្វ័យប្រវត្តិ គឺជាគន្លឹះក្នុងការកាត់បន្ថយការប៉ះពាល់នឹងកម្មវិធី និងការពារការធ្វើឡើងវិញដែលមានតម្លៃថ្លៃនៅពេលក្រោយក្នុងវដ្តជីវិត។
នៅពេលរួមបញ្ចូល CI/CD pipelineការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិ ពិនិត្យមើលកូដប្រភព សមាសធាតុភាគីទីបី និងឯកសារកំណត់រចនាសម្ព័ន្ធនៅលើ build នីមួយៗ។ ជាលទ្ធផល អ្នកអភិវឌ្ឍន៍ទទួលបានមតិប្រតិកម្មរហ័ស និងអាចជួសជុលបញ្ហាភ្លាមៗ។ លើសពីនេះ ក្រុមដែលប្រើប្រាស់ឧបករណ៍ស្កេនទំនើបជួយសន្សំសំចៃពេលវេលា កាត់បន្ថយសំឡេងរំខាន និងដឹកជញ្ជូនកម្មវិធីដោយមានទំនុកចិត្តកាន់តែខ្លាំង។
ការរក្សាដំណើរការនេះឲ្យស៊ីសង្វាក់គ្នា បង្កើតទំនុកចិត្ត ធ្វើអោយប្រសើរឡើងនូវភាពមើលឃើញ និងរក្សាសុវត្ថិភាពឲ្យដំណើរការក្នុងល្បឿនដូចគ្នានឹងការអភិវឌ្ឍ។
2. តើការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធីជាអ្វី?
ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី គឺជាដំណើរការនៃការវិភាគកម្មវិធី និងទ្រព្យសកម្មគាំទ្ររបស់វាដោយស្វ័យប្រវត្តិ ដើម្បីកំណត់បញ្ហាសុវត្ថិភាពដែលអាចកើតមាន។ ជំនួសឱ្យការរង់ចាំរហូតដល់ការផលិត ការស្កេនផ្តោតលើដំណាក់កាលដំបូងដូចជាការសរសេរកូដ ការធ្វើតេស្ត និងការផ្ទៀងផ្ទាត់ការបង្កើត។ យោងតាម... មគ្គុទ្ទេសក៍សាកល្បង OWASPការធ្វើតេស្តដំបូង និងជាបន្តបន្ទាប់ជួយកាត់បន្ថយការប៉ះពាល់ដោយស្វែងរកចំណុចខ្សោយមុនពេលដាក់ពង្រាយ។
នេះរួមបញ្ចូលទាំងការត្រួតពិនិត្យសម្រាប់៖
- ចំណុចខ្វះខាតនៃការចាក់ថ្នាំដូចជា ការចាក់ SQL or ស្គ្រីបឆ្លងតំបន់បណ្តាញ
- តក្កវិជ្ជាផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ ឬការអនុញ្ញាតខ្សោយ
- ការពឹងផ្អែកហួសសម័យជាមួយនឹងភាពងាយរងគ្រោះដែលគេស្គាល់
- អាថ៌កំបាំង ឬព័ត៌មានសម្គាល់ដែលរក្សាទុកដោយចៃដន្យនៅក្នុងលេខកូដ
- និយមន័យហេដ្ឋារចនាសម្ព័ន្ធ ឬលំហូរការងារដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ
នៅពេលដែលដំណើរការដោយសិទ្ធិ ឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធីការត្រួតពិនិត្យទាំងនេះជួយក្រុមការងាររកឃើញចំណុចខ្សោយបានយ៉ាងឆាប់រហ័ស ផ្តល់អាទិភាពដល់ការជួសជុល និងផ្តល់កម្មវិធីដែលមានសុវត្ថិភាពតាំងពីដំបូង។
៣. របៀបដែលការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធីដំណើរការ
ក្នុងអំឡុងពេលនៃការអភិវឌ្ឍន៍ ឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ដោយស្វ័យប្រវត្តិ ត្រួតពិនិត្យមូលដ្ឋានកូដ ភាពអាស្រ័យ និងការកំណត់រចនាសម្ព័ន្ធពួកគេប្រៀបធៀបគំរូដែលរកឃើញទល់នឹងមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះ និងគោលនយោបាយសុវត្ថិភាព ដើម្បីបង្ហាញពីហានិភ័យដែលអាចកើតមាន។
ការស្កេនចំណុចខ្សោយនៃកម្មវិធីនីមួយៗ រៀបចំការរកឃើញតាមភាពធ្ងន់ធ្ងរ ភាពងាយរងគ្រោះ និងផលប៉ះពាល់. ជាលទ្ធផល ក្រុមនានាអាចផ្តោតលើអ្វីដែលពិតជាសំខាន់ ជំនួសឱ្យការត្រូវបានគ្របដណ្ដប់ដោយភាពវិជ្ជមានមិនពិត។
ដោយសារតែអ្វីៗគ្រប់យ៉ាងកើតឡើងមុនពេលដាក់ពង្រាយ អ្នកអភិវឌ្ឍន៍អាចដោះស្រាយបញ្ហាដោយសកម្ម ដោយធ្វើអោយប្រសើរឡើងទាំងឥរិយាបថសុវត្ថិភាព និងល្បឿននៃការចែកចាយ។
៤. លក្ខណៈពិសេសសំខាន់ៗដែលត្រូវរកមើលនៅក្នុងឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី
ការជ្រើសរើសឧបករណ៍សុវត្ថិភាពត្រឹមត្រូវធ្វើឱ្យមានភាពខុសគ្នាយ៉ាងខ្លាំងទៅលើរបៀបដែលការស្កេនសមនឹងលំហូរការងារប្រចាំថ្ងៃរបស់អ្នក។ ក្នុងករណីភាគច្រើន ជម្រើសល្អបំផុតចែករំលែកលក្ខណៈសាមញ្ញមួយចំនួនដែលជួយឱ្យក្រុមរក្សាបាននូវភាពរហ័សរហួន និងត្រឹមត្រូវ។
- ភាពត្រឹមត្រូវ: ផ្តល់លទ្ធផលច្បាស់លាស់ និងអាចទុកចិត្តបានដោយមិនមានសំឡេងរំខានបន្ថែម។
- ស្វ័យប្រវត្តិកម្ម: បង្កការស្កេនដោយស្វ័យប្រវត្តិនៅពេលដែលអ្នកអភិវឌ្ឍន៍ commit ឬលេខកូដបញ្ចូលគ្នា។
- ការគ្របដណ្តប់ទូលំទូលាយ៖ ពិនិត្យមើលកូដ ភាពអាស្រ័យ កុងតឺន័រ និងឯកសារហេដ្ឋារចនាសម្ព័ន្ធនៅកន្លែងតែមួយ។
- អាទិភាព៖ តម្រៀបការរកឃើញតាមផលប៉ះពាល់ពិតប្រាកដ ដូច្នេះការជួសជុលចាប់ផ្តើមនៅកន្លែងដែលវាសំខាន់បំផុត។
- ការរួមបញ្ចូលអ្នកអភិវឌ្ឍន៍៖ បង្ហាញលទ្ធផលដោយផ្ទាល់នៅក្នុង pull requests or dashboards សម្រាប់សកម្មភាពរហ័ស។
នៅពេលដែលមុខងារទាំងនេះធ្វើការរួមគ្នា ការស្កេនភាពងាយរងគ្រោះក្លាយជាផ្នែកមួយនៃការអភិវឌ្ឍធម្មតា រលូន លឿន និងមានប្រសិទ្ធភាពចាប់ពីជួរដំបូងនៃកូដរហូតដល់ការដាក់ពង្រាយ។
៥. ការរួមបញ្ចូលការត្រួតពិនិត្យសុវត្ថិភាពទៅក្នុង CI/CD
សុវត្ថិភាពមិនគួរធ្វើឱ្យការអភិវឌ្ឍន៍យឺតយ៉ាវនោះទេ។ ការបង្កប់ ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ទៅក្នុង CI/CD pipelines ធានាថា ការបង្កើតនីមួយៗត្រូវបានផ្ទៀងផ្ទាត់មុនពេលចេញផ្សាយ។ នៅពេលណាដែលអ្នកអភិវឌ្ឍន៍ commitកូដ s ការស្កេនដោយស្វ័យប្រវត្តិពិនិត្យមើលការពឹងផ្អែកដែលមិនមានសុវត្ថិភាព ការរំលោភលើគោលការណ៍ ឬកំហុសក្នុងការសរសេរកូដ។
ជាមួយនឹងវិធីសាស្រ្តនេះ បញ្ហាត្រូវបានកំណត់ភ្លាមៗនៅពេលដែលវាលេចឡើង។ លើសពីនេះ ឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី អាចរារាំងការបង្កើតដែលមិនមានសុវត្ថិភាព ឬបើកសំបុត្រដោយស្វ័យប្រវត្តិ។ ដំណើរការជាបន្តបន្ទាប់នេះធ្វើឱ្យពេលវេលាជួសជុលខ្លី និងរក្សាក្រុមឱ្យស្របគ្នាជុំវិញគោលដៅសុវត្ថិភាពរួម។
នៅទីបំផុត ស្វ័យប្រវត្តិកម្មនីមួយៗ ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ប្រែទៅជាសំណាញ់សុវត្ថិភាពដែលពង្រឹងភាពជឿជាក់នៃរបស់អ្នក pipeline.
៦. របៀបដែល Xygeni ធ្វើឱ្យការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធីមានភាពសាមញ្ញ
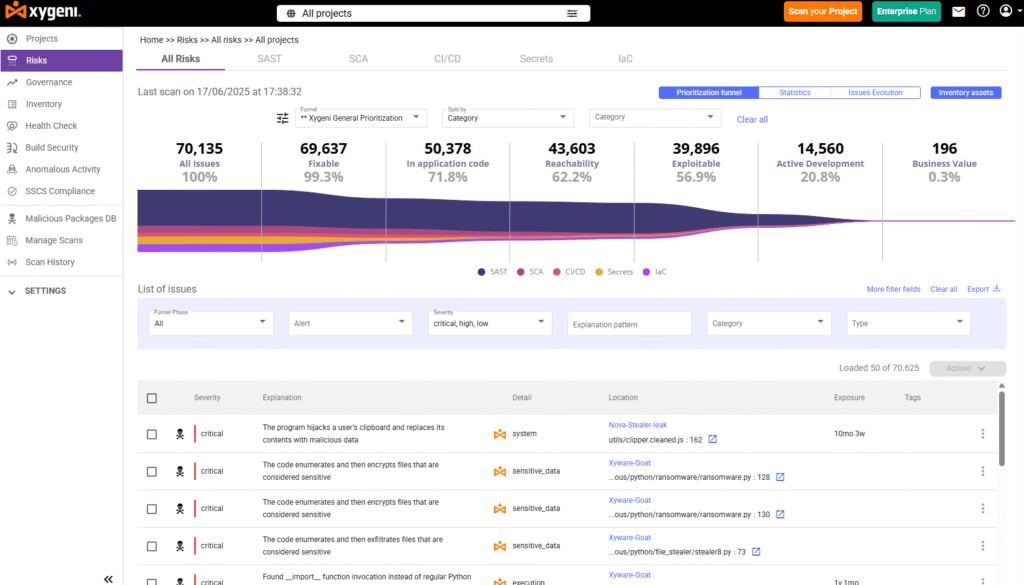
ស៊ីហ្គេនី ផ្តល់នូវការការពារមុនពេលដាក់ពង្រាយជាបន្តបន្ទាប់ដោយភ្ជាប់ការត្រួតពិនិត្យសុវត្ថិភាពនៅទូទាំងកូដ ការពឹងផ្អែក និងការកំណត់រចនាសម្ព័ន្ធ។ វេទិកាទាំងអស់នៅក្នុងតែមួយរបស់វារួមបញ្ចូលគ្នា SAST, SCA, IaC, ការរកឃើញអាថ៌កំបាំង និងការបង្ការមេរោគដែលផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវភាពមើលឃើញច្បាស់លាស់ និងស្វ័យប្រវត្តិកម្មនៅគ្រប់ជំហាន។
លើសពីនេះ សមត្ថភាពទាំងនេះធ្វើការរួមគ្នាដើម្បីគាំទ្រ ការស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី នៅទូទាំងទាំងមូល SDLCពួកគេរកឃើញបញ្ហាតាំងពីដំបូង កាត់បន្ថយសំឡេងរំខាននៃការជូនដំណឹង និងធ្វើការដោះស្រាយលឿនជាងមុន។ ជាលទ្ធផល ក្រុមនានាអាចផ្តោតលើការបង្កើតលក្ខណៈពិសេស ខណៈពេលដែលការត្រួតពិនិត្យសុវត្ថិភាពកើតឡើងដោយស្វ័យប្រវត្តិនៅផ្ទៃខាងក្រោយ។
នេះជារបៀបដែល Xygeni ជួយរកឃើញ និងការពារភាពងាយរងគ្រោះពេញមួយដំណើរការអភិវឌ្ឍន៍៖
- អេអាយអេ - ផ្តល់ថាមពល SAST: ស្វែងរក និងជួសជុលបញ្ហាកូដជាមួយនឹងការណែនាំដែលដឹងពីបរិបទ។
- SCA ជាមួយនឹង Reachability និង EPSS: គូសបញ្ជាក់ពីភាពអាស្រ័យដែលអាចកេងប្រវ័ញ្ចបាន និងណែនាំកំណែដែលមានសុវត្ថិភាពជាង។
- សន្តិសុខសម្ងាត់៖ រកឃើញ និងដកហូតសោ ឬថូខឹនដែលបានបង្ហាញ មុនពេលដែលវាអាចបង្កការខូចខាត។
- IaC Security: ពិនិត្យឯកសារ Terraform, CloudFormation និង Kubernetes សម្រាប់ការកំណត់រចនាសម្ព័ន្ធដែលមានហានិភ័យ។
- ការរកឃើញមេរោគ: បញ្ឈប់កញ្ចប់ដែលមានមេរោគ ឬត្រូវបានក្លែងបន្លំពីការចូលទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។
ម្យ៉ាងទៀត ឧបករណ៍ទាំងនេះភ្ជាប់ដោយផ្ទាល់ជាមួយឧបករណ៍ពេញនិយម CI/CD វេទិកាដូចជា GitHub, GitLab ឬ Jenkins។ ដោយសារតែបញ្ហានេះ ការត្រួតពិនិត្យសុវត្ថិភាពកើតឡើងដោយស្វ័យប្រវត្តិលើរាល់ការបង្កើត។ ដូច្នេះ Xygeni ក្លាយជាស្រទាប់ការពារស្វ័យប្រវត្តិដ៏សាមញ្ញមួយដែលរក្សារបស់អ្នក។ SDLC មានសុវត្ថិភាពពីដើមដល់ចប់។
សមត្ថភាពស្កេនភាពងាយរងគ្រោះរបស់កម្មវិធី Xygeni នៅទូទាំង SDLC
| SDLC ជំហាន | សមត្ថភាព Xygeni | ការផ្តោតសំខាន់ |
|---|---|---|
| កូដ & Commit | SAST (ជួសជុលដោយស្វ័យប្រវត្តិដោយ AI) | រកឃើញចំណុចខ្សោយកម្រិតកូដ ហើយអនុវត្តការជួសជុលដែលមានសុវត្ថិភាព និងបង្កើតដោយ AI ដោយផ្ទាល់នៅក្នុង pull requests. |
| ភាពអាស្រ័យ | SCA ជាមួយនឹង Reachability និង EPSS | ស្វែងរកចំណុចខ្សោយប្រភពបើកចំហដែលអាចកេងប្រវ័ញ្ចបាន ចាត់ថ្នាក់អាទិភាពតាមលទ្ធភាពដែលអាចកេងប្រវ័ញ្ចបាន និងធ្វើស្វ័យប្រវត្តិកម្មការជួសជុល។ |
| ហេដ្ឋារចនាសម្ព័ន្ធជាក្រម | IaC Security | វិភាគគំរូ Terraform, CloudFormation និង Kubernetes ដើម្បីការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវមុនពេលដាក់ពង្រាយ។ |
| ការគ្រប់គ្រងអាថ៌កំបាំង | សន្តិសុខសម្ងាត់ | រកឃើញ ផ្ទៀងផ្ទាត់ និងដកហូតសិទ្ធិសម្គាល់ដែលបានបង្ហាញនៅក្នុងឃ្លាំង កុងតឺន័រ និង CI/CD pipelines. |
| Pipeline & សាងសង់ | Build Security | ធានា CI/CD លំហូរការងារជាមួយនឹងការបញ្ជាក់ ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃវត្ថុបុរាណ និងការតាមដានប្រភពដើម។ |
| មេរោគ និងខ្សែសង្វាក់ផ្គត់ផ្គង់ | ការរកឃើញមេរោគ | កំណត់អត្តសញ្ញាណកញ្ចប់ព្យាបាទ ការពឹងផ្អែកដែលត្រូវបានក្លែងបន្លំ និងវត្ថុបុរាណដែលមិនមានសុវត្ថិភាពមុនពេលធ្វើសមាហរណកម្ម។ |
| ការត្រួតពិនិត្យ និងការគ្រប់គ្រង | ASPM និងការរកឃើញភាពមិនប្រក្រតី | ធ្វើមជ្ឈិមភាពភាពមើលឃើញ ផ្តល់អាទិភាពដល់ការជូនដំណឹង និងរកឃើញសកម្មភាពមិនប្រក្រតីនៅទូទាំងកូដ និង pipelines. |
7. គំនិតចុងក្រោយ
ការធានាសុវត្ថិភាពកម្មវិធីចាប់ផ្តើមយូរមុនពេលដាក់ពង្រាយ។ ការប្រើប្រាស់សិទ្ធិ ឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ជួយអ្នកអភិវឌ្ឍន៍ស្វែងរក និងជួសជុលបញ្ហាបានទាន់ពេលវេលា ដែលធ្វើអោយប្រសើរឡើងទាំងគុណភាព និងល្បឿន។
នៅពេលដែលសុវត្ថិភាពក្លាយជាផ្នែកមួយនៃការងារប្រចាំថ្ងៃ ក្រុមការងារផ្តល់ជូនដោយមានទំនុកចិត្តកាន់តែច្រើន និងការភ្ញាក់ផ្អើលតិចជាងមុន។ ជាមួយ Xygeni ការបន្ថែមការត្រួតពិនិត្យទាំងនេះទៅក្នុងលំហូរការងាររបស់អ្នកគឺសាមញ្ញ រហ័ស និងត្រូវបានបង្កើតឡើងដើម្បីធ្វើមាត្រដ្ឋានជាមួយគម្រោងរបស់អ្នក។

