សេចក្តីផ្តើម Build Security នៅក្នុង ផ្នែក SDLC វដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធីដែលមានសុវត្ថិភាព (SDLC) ជាឧទាហរណ៍នៃវិធីសាស្រ្តរួមមួយ ដោយបញ្ចូលការអនុវត្ត និងគោលការណ៍សុវត្ថិភាពនៅទូទាំងដំណាក់កាលទាំងអស់នៃការបង្កើត និងការដាក់ពង្រាយកម្មវិធី។ ក្នុងចំណោមទាំងនេះ ដំណាក់កាលសាងសង់គឺមានសារៈសំខាន់ជាពិសេស។ វាជាកន្លែងដែលកូដប្រភពត្រូវបានបំលែងទៅជាកូដគោលពីរ ដែលកំណត់ដំណាក់កាលសម្រាប់ការប្រតិបត្តិ។ ដំណាក់កាលនេះគឺជាចំណុចស្នូលសម្រាប់ការបង្កប់សុវត្ថិភាពទៅក្នុងកម្មវិធី ដែលពាក់ព័ន្ធនឹងការពិនិត្យកូដយ៉ាងម៉ត់ចត់សម្រាប់ភាពងាយរងគ្រោះ ការអនុវត្តគោលនយោបាយសុវត្ថិភាព និងធានាថាការពិចារណាសុវត្ថិភាពគឺជាមូលដ្ឋានគ្រឹះ ជាជាងការគិតបែបអតីតកាល។
សារៈសំខាន់នៃ Build Security ក្នុងការអភិវឌ្ឍន៍កម្មវិធី Build security គឺមានសារៈសំខាន់សម្រាប់ការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព ដោយបម្រើជាការការពារជាមុនប្រឆាំងនឹងភាពងាយរងគ្រោះដែលអាចកើតមាន និងធានាការអនុលោមតាម standards. ដំណាក់កាលនៃដំណើរការអភិវឌ្ឍន៍នេះបង្កហានិភ័យធំបំផុតដល់ភាពសុចរិត និងការសម្ងាត់របស់កូដ។ ការខកខានអាចផ្សព្វផ្សាយកម្មវិធីដែលរងការសម្របសម្រួលទៅគ្រប់ទីកន្លែង ដែលធ្វើឱ្យវាចាំបាច់ក្នុងការការពារដំណាក់កាលនេះដើម្បីការពារអ្នកប្រើប្រាស់ចុងក្រោយ និងរក្សាទំនុកចិត្ត និងការអនុលោមតាម។ លើសពីនេះ ដំណាក់កាលសាងសង់គឺជាឧបករណ៍សំខាន់ក្នុងការកាត់បន្ថយហានិភ័យដែលទាក់ទងនឹងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដែលភាពងាយរងគ្រោះនៅក្នុងផ្នែកណាមួយអាចមានផលវិបាកយ៉ាងទូលំទូលាយ។ ការសង្កត់ធ្ងន់ build security ដាក់មូលដ្ឋានគ្រឹះសម្រាប់ការច្នៃប្រឌិតនាពេលអនាគត ដែលអនុញ្ញាតឱ្យអង្គការនានាវិវឌ្ឍការអនុវត្តអភិវឌ្ឍន៍របស់ពួកគេដោយសុវត្ថិភាព។
ការបន្លិចផលវិបាកក្នុងពិភពលោកពិត ភាពរិះគន់នៃភាពរឹងមាំ build security វិធានការនានាត្រូវបានបង្ហាញយ៉ាងច្បាស់ដោយឧប្បត្តិហេតុដូចជាការរំលោភលើ SolarWinds Orion ការសម្របសម្រួល Codecov Bash Uploader ឧប្បត្តិហេតុ Event-Stream ការរំលោភទិន្នន័យ Equifax និងជាពិសេស ការវាយប្រហារ Ledger។ ឧទាហរណ៍ទាំងនេះបម្រើជាការរំលឹកយ៉ាងច្បាស់អំពីផលប៉ះពាល់ដ៏ធំធេងនៃការត្រួតពិនិត្យសុវត្ថិភាពក្នុងដំណាក់កាលសាងសង់ ចាប់ពីការសម្របសម្រួលការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់រហូតដល់ការបង្ហាញទិន្នន័យរសើបក្នុងទ្រង់ទ្រាយធំ។
ការវាយប្រហាររបស់ Ledger បង្ហាញពីការកេងប្រវ័ញ្ចដ៏ស្មុគស្មាញនៃចំណុចខ្សោយនៃខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដែលជាព្រឹត្តិការណ៍សំខាន់មួយនៅក្នុងវិស័យសន្តិសុខតាមអ៊ីនធឺណិត។ ផ្តើមចេញពីការវាយប្រហារដោយប្រើល្បិចបោកប្រាស់ (spear phishing) ដែលកំណត់គោលដៅលើគណនី NPM របស់អតីតបុគ្គលិក Ledger អ្នកវាយប្រហារអាចបោះពុម្ពផ្សាយកំណែព្យាបាទនៃឧបករណ៍ភ្ជាប់កម្មវិធីរបស់ Ledger។ ការបំពាននេះបានបណ្តាលឱ្យខាតបង់យ៉ាងហោចណាស់ ៦០០,០០០ ដុល្លារពីកាបូបផ្នែករឹងរបស់អ្នកប្រើប្រាស់។ មិនដូចការវាយប្រហារដោយផ្ទាល់លើដំណើរការសាងសង់ទេ ឧប្បត្តិហេតុនេះបានទាញយកអត្ថប្រយោជន៍ពីការជឿទុកចិត្តដែលដាក់នៅក្នុងការពឹងផ្អែករបស់ភាគីទីបី និងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដោយគូសបញ្ជាក់ពីការគំរាមកំហែងដ៏ស្មុគស្មាញដែលការអភិវឌ្ឍន៍កម្មវិធីទំនើបកំពុងប្រឈមមុខ។ ការបំពាននេះមិនត្រឹមតែបង្ហាញពីសារៈសំខាន់ដ៏សំខាន់នៃការធានាការពឹងផ្អែករបស់កម្មវិធីប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងបានបង្ហាញពីតម្រូវការសម្រាប់ការគ្រប់គ្រងការចូលប្រើយ៉ាងតឹងរ៉ឹង ការគ្រប់គ្រងព័ត៌មានសម្គាល់ និងការត្រួតពិនិត្យយ៉ាងសកម្មនៃសមាសធាតុភាគីទីបី។ ឧប្បត្តិហេតុរបស់ Ledger បម្រើជាការរំលឹកយ៉ាងច្បាស់អំពីផលវិបាកដែលអាចកើតមាននៃការមើលរំលងសុវត្ថិភាពនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី និងសារៈសំខាន់នៃការអនុម័តវិធានការសុវត្ថិភាពដ៏ទូលំទូលាយដើម្បីការពារប្រឆាំងនឹងការវាយប្រហារទាំងដោយផ្ទាល់ និងដោយប្រយោល។
ក្នុងចំណោមការវាយប្រហារដ៏ទូលំទូលាយ និងស្មុគស្មាញបំផុតនាពេលថ្មីៗនេះ ការលួចចូលប្រព័ន្ធ SolarWinds Orion បានព្យាយាមទាញយកប្រយោជន៍ពីចំណុចខ្សោយនៅក្នុងដំណើរការបង្កើតកម្មវិធី SolarWinds។ អ្នកវាយប្រហារបានដាក់កូដមិនល្អតាមរយៈប្រព័ន្ធបង្កើតកម្មវិធីក្នុងដំណើរការនៃការធ្វើបច្ចុប្បន្នភាពកម្មវិធី ហើយបានផ្ញើវាទៅកាន់អតិថិជនចំនួន 18,000 នាក់ រួមទាំងភ្នាក់ងាររដ្ឋាភិបាល និងសាជីវកម្មធំៗផងដែរ។ វាបានគូសបញ្ជាក់ពីគ្រោះថ្នាក់ និងទូលំទូលាយនៃការវាយប្រហារបែបនេះលើខ្សែសង្វាក់ផ្គត់ផ្គង់។
Codecov គឺជាកម្មវិធីមួយសម្រាប់សាកល្បងវិធានការគ្របដណ្តប់កូដដែលត្រូវបានរំលោភបំពាន។ អ្នកវាយប្រហារអាចផ្លាស់ប្តូរស្គ្រីប Bash Uploader របស់ខ្លួន និងទាញយកទិន្នន័យដោយជោគជ័យពីបរិស្ថានរបស់អតិថិជនរាប់ពាន់នាក់។ ដូច្នេះ ការរំលោភបំពាននេះសង្កត់ធ្ងន់លើរបៀបដែលឧបករណ៍បង្កើតអាចមានហានិភ័យ និងបង្ហាញពីភាពសុចរិតនៃស្គ្រីបបង្កើត និងឧបករណ៍ត្រូវតែធានា។
ក្នុងករណីឧប្បត្តិហេតុ Event-Stream កញ្ចប់ NPM ដ៏ពេញនិយមយ៉ាងខ្លាំងមួយត្រូវបានលួចចូល។ នៅក្នុងកញ្ចប់នេះ អ្នកថែទាំដើមបានប្រគល់ការគ្រប់គ្រងទៅឱ្យអ្នកវាយប្រហារដែលធ្វើពុតជាជាអ្នកថែទាំដែលចង់បាន។ ក្រោយមក អ្នកវាយប្រហារបានចាក់បញ្ចូល payload ទៅក្នុងកញ្ចប់ដែលមានចេតនាអាក្រក់ ដោយកំណត់គោលដៅលើវេទិការូបិយប័ណ្ណគ្រីបតូជាក់លាក់មួយ។ នេះគឺជាឧទាហរណ៍ដ៏ល្អឥតខ្ចោះនៃការសិក្សាករណីដែលបង្ហាញពីទម្រង់ហានិភ័យនៃភាពងាយរងគ្រោះនៃការពឹងផ្អែក និងកម្រិតជាក់ស្តែងនៃការត្រួតពិនិត្យដែលក្រុមហ៊ុនគួរអនុវត្តលើកញ្ចប់ និងអ្នកថែទាំភាគីទីបី។
ការលួចចូលទិន្នន័យរបស់ Equifax ទោះបីជាមិនមែនជាចំណុចខ្សោយនៅក្នុងដំណាក់កាលសាងសង់ក៏ដោយ ក៏វាកាន់តែអាក្រក់ទៅៗ ដោយសារតែការបរាជ័យក្នុងការធ្វើបច្ចុប្បន្នភាពបណ្ណាល័យភាគីទីបី ដែលគួរតែត្រូវបានធ្វើបច្ចុប្បន្នភាព ហើយងាយរងគ្រោះ (ក្នុងករណីនេះ Apache Struts)។ នេះបានប៉ះពាល់ដល់មនុស្សចំនួន 147 លាននាក់។ ការលួចចូលទិន្នន័យរបស់ Equifax ក្នុងន័យទាំងអស់ គឺជារឿងព្រមានអំពីការគ្រប់គ្រងការពឹងផ្អែក។
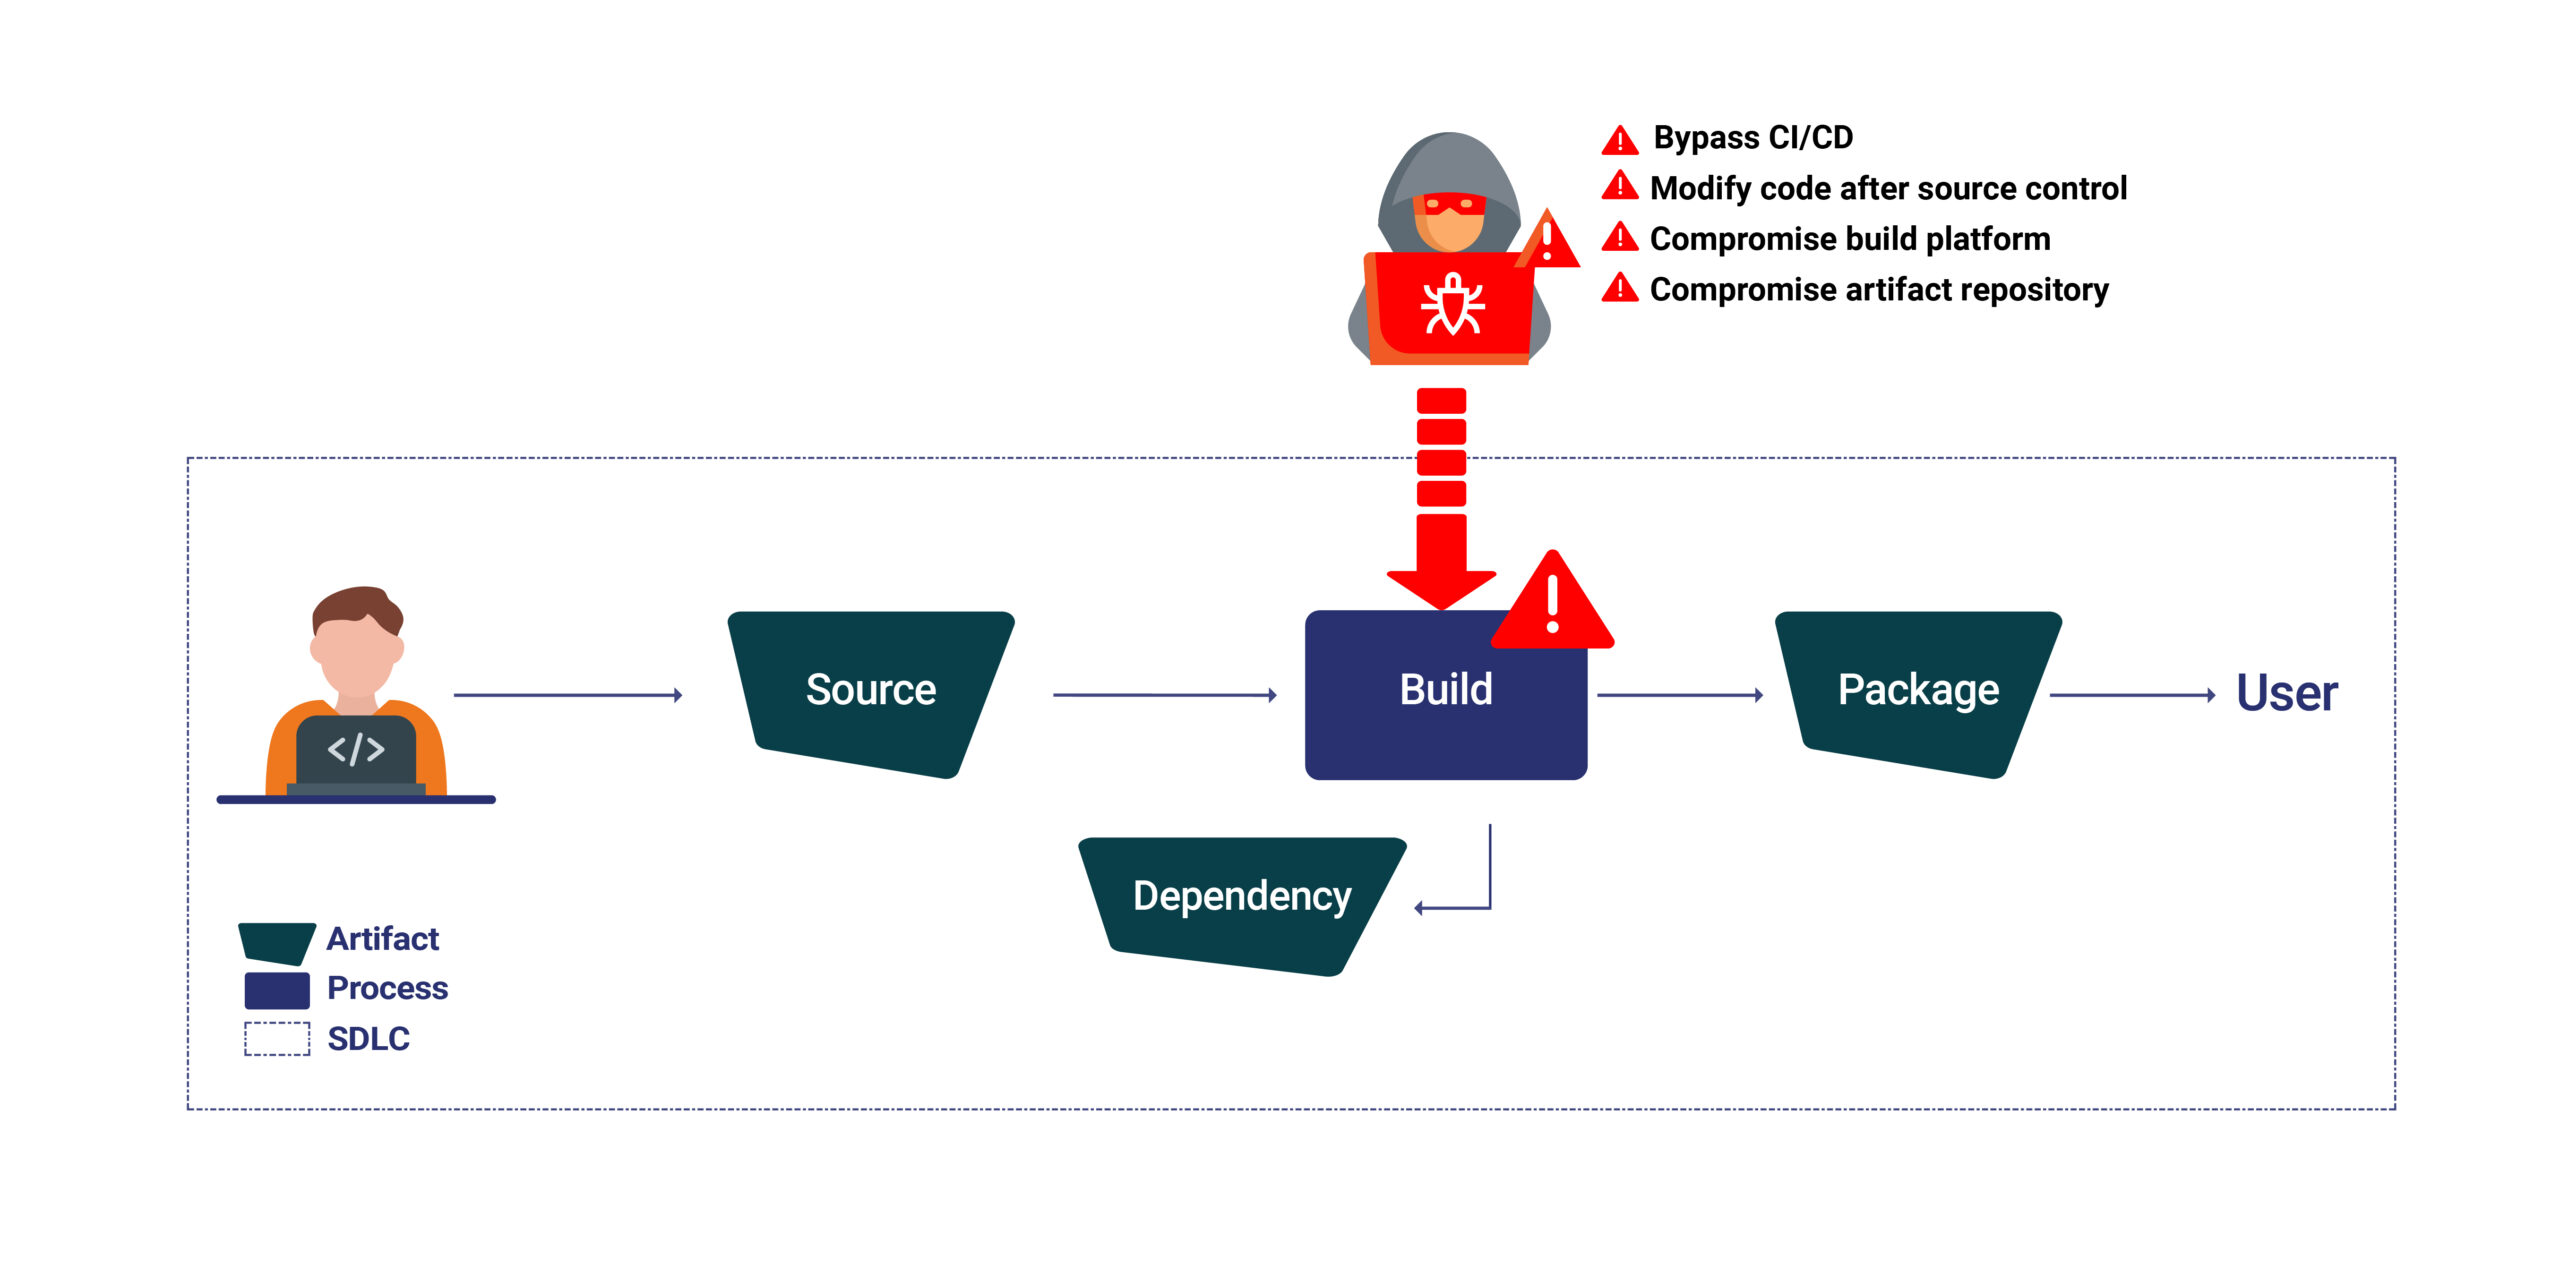
នៅក្នុងបណ្តាញដ៏ស្មុគស្មាញនៃការអភិវឌ្ឍន៍កម្មវិធីទំនើប ដំណាក់កាលសាងសង់ឈរជាចំណុចសំខាន់មួយដែលកូដប្រភពត្រូវបានបំលែងទៅជាកម្មវិធីដែលអាចប្រតិបត្តិបាន។ ដំណាក់កាលនេះមិនត្រឹមតែអំពីការចងក្រងប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងអំពីការធានាសុវត្ថិភាព និងភាពសុចរិតនៃផលិតផលចុងក្រោយផងដែរ។ ការទទួលស្គាល់ការគំរាមកំហែងទូទៅដែលប្រឈមមុខក្នុងដំណាក់កាលនេះគឺមានសារៈសំខាន់បំផុតសម្រាប់ការរក្សាភាពរឹងមាំ។ software supply chain securityសម្រាប់ការសិក្សាស៊ីជម្រៅអំពីការគំរាមកំហែងទាំងនេះ និងយុទ្ធសាស្ត្រដ៏ទូលំទូលាយសម្រាប់ការកាត់បន្ថយ សូមពិចារណាស្វែងយល់លម្អិតអំពី ការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីនៅក្នុងដំណាក់កាលសាងសង់ .
bypass CI/CD Pipelines : ការគេចវេះពីការការពាររបស់ CI/CD ដំណើរការទាំងនេះអនុញ្ញាតឱ្យអ្នកវាយប្រហារចាក់កូដព្យាបាទដោយផ្ទាល់ទៅក្នុងការបង្កើត ដោយរំលងការត្រួតពិនិត្យសុវត្ថិភាពសំខាន់ៗ។ ការកែប្រែកូដក្រោយការគ្រប់គ្រងប្រភព៖ ការកែប្រែដែលបានធ្វើឡើងចំពោះកូដប្រភពបន្ទាប់ពីវា commitការធ្វើឲ្យខូចសុចរិតភាពរបស់កម្មវិធីអាចនាំមកនូវការផ្លាស់ប្ដូរដែលមិនមានការអនុញ្ញាត។ ការធ្វើឱ្យខូចដំណើរការសាងសង់ ការរៀបចំដំណើរការបង្កើតដោយផ្ទាល់អាចនាំឱ្យមានការបញ្ចូលកូដព្យាបាទ ការរំខានដល់ប្រភពដើមនៃការបង្កើត ឬរំខានដល់ដំណើរការទាំងស្រុង។ ឃ្លាំងវត្ថុបុរាណដែលកំពុងបង្កគ្រោះថ្នាក់៖ ការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត ឬការរៀបចំឃ្លាំងផ្ទុកវត្ថុបុរាណអាចរំខានដល់ដំណើរការដាក់ពង្រាយ និងណែនាំកម្មវិធីដែលរងការសម្របសម្រួលទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់។ ពុល Pipeline ការប្រតិបត្តិ (PPE): ការគំរាមកំហែងកាន់តែជ្រៅ ពុល Pipeline ភាពងាយរងគ្រោះនៃការប្រតិបត្តិ (PPE) លេចឡើងនៅពេលដែលអ្នកវាយប្រហាររៀបចំដំណើរការសាងសង់ ទាំងដោយការផ្លាស់ប្តូរ CI/CD pipeline ការកំណត់រចនាសម្ព័ន្ធដោយផ្ទាល់ (PPE ផ្ទាល់ ឬ D-PPE) ឬដោយការកែប្រែឯកសារ pipeline ឯកសារយោង (PPE ដោយប្រយោល ឬ I-PPE)។ ការវាយប្រហារបែបនេះអាចធ្វើឱ្យប៉ះពាល់ដល់ភាពសុចរិតរបស់កម្មវិធីយ៉ាងធ្ងន់ធ្ងរ ដែលធ្វើឱ្យយន្តការរកឃើញ និងការពារដំបូងមានសារៈសំខាន់។
ការយល់ដឹងអំពីបំរែបំរួល PPE
ការអនុវត្តប្រកបដោយប្រសិទ្ធភាព Build Security វិធានការ ដើម្បីទប់ទល់នឹងការគំរាមកំហែង និងភាពងាយរងគ្រោះទាំងនេះនៅក្នុងដំណាក់កាលសាងសង់ ក្របខ័ណ្ឌដែលប្រើប្រាស់បានត្រឹមត្រូវ និងការអនុលោមតាមការអនុវត្តល្អបំផុត ដូចដែលបានគូសបញ្ជាក់ដោយអាជ្ញាធរដូចជា NIST គួរតែត្រូវបានអនុវត្ត។ ទាំងអស់ខាងលើអាចត្រូវបានកែលម្អតាមរយៈកម្មវិធី និងការអនុលោមតាម ក្របខ័ណ្ឌអភិវឌ្ឍន៍កម្មវិធីសុវត្ថិភាពរបស់ NIST (SSDF) ) ក្នុងចំណោមធនធានផ្សេងទៀត ការកែលម្អឥរិយាបថរបស់អ្នកតាមវិធីដូចខាងក្រោម។
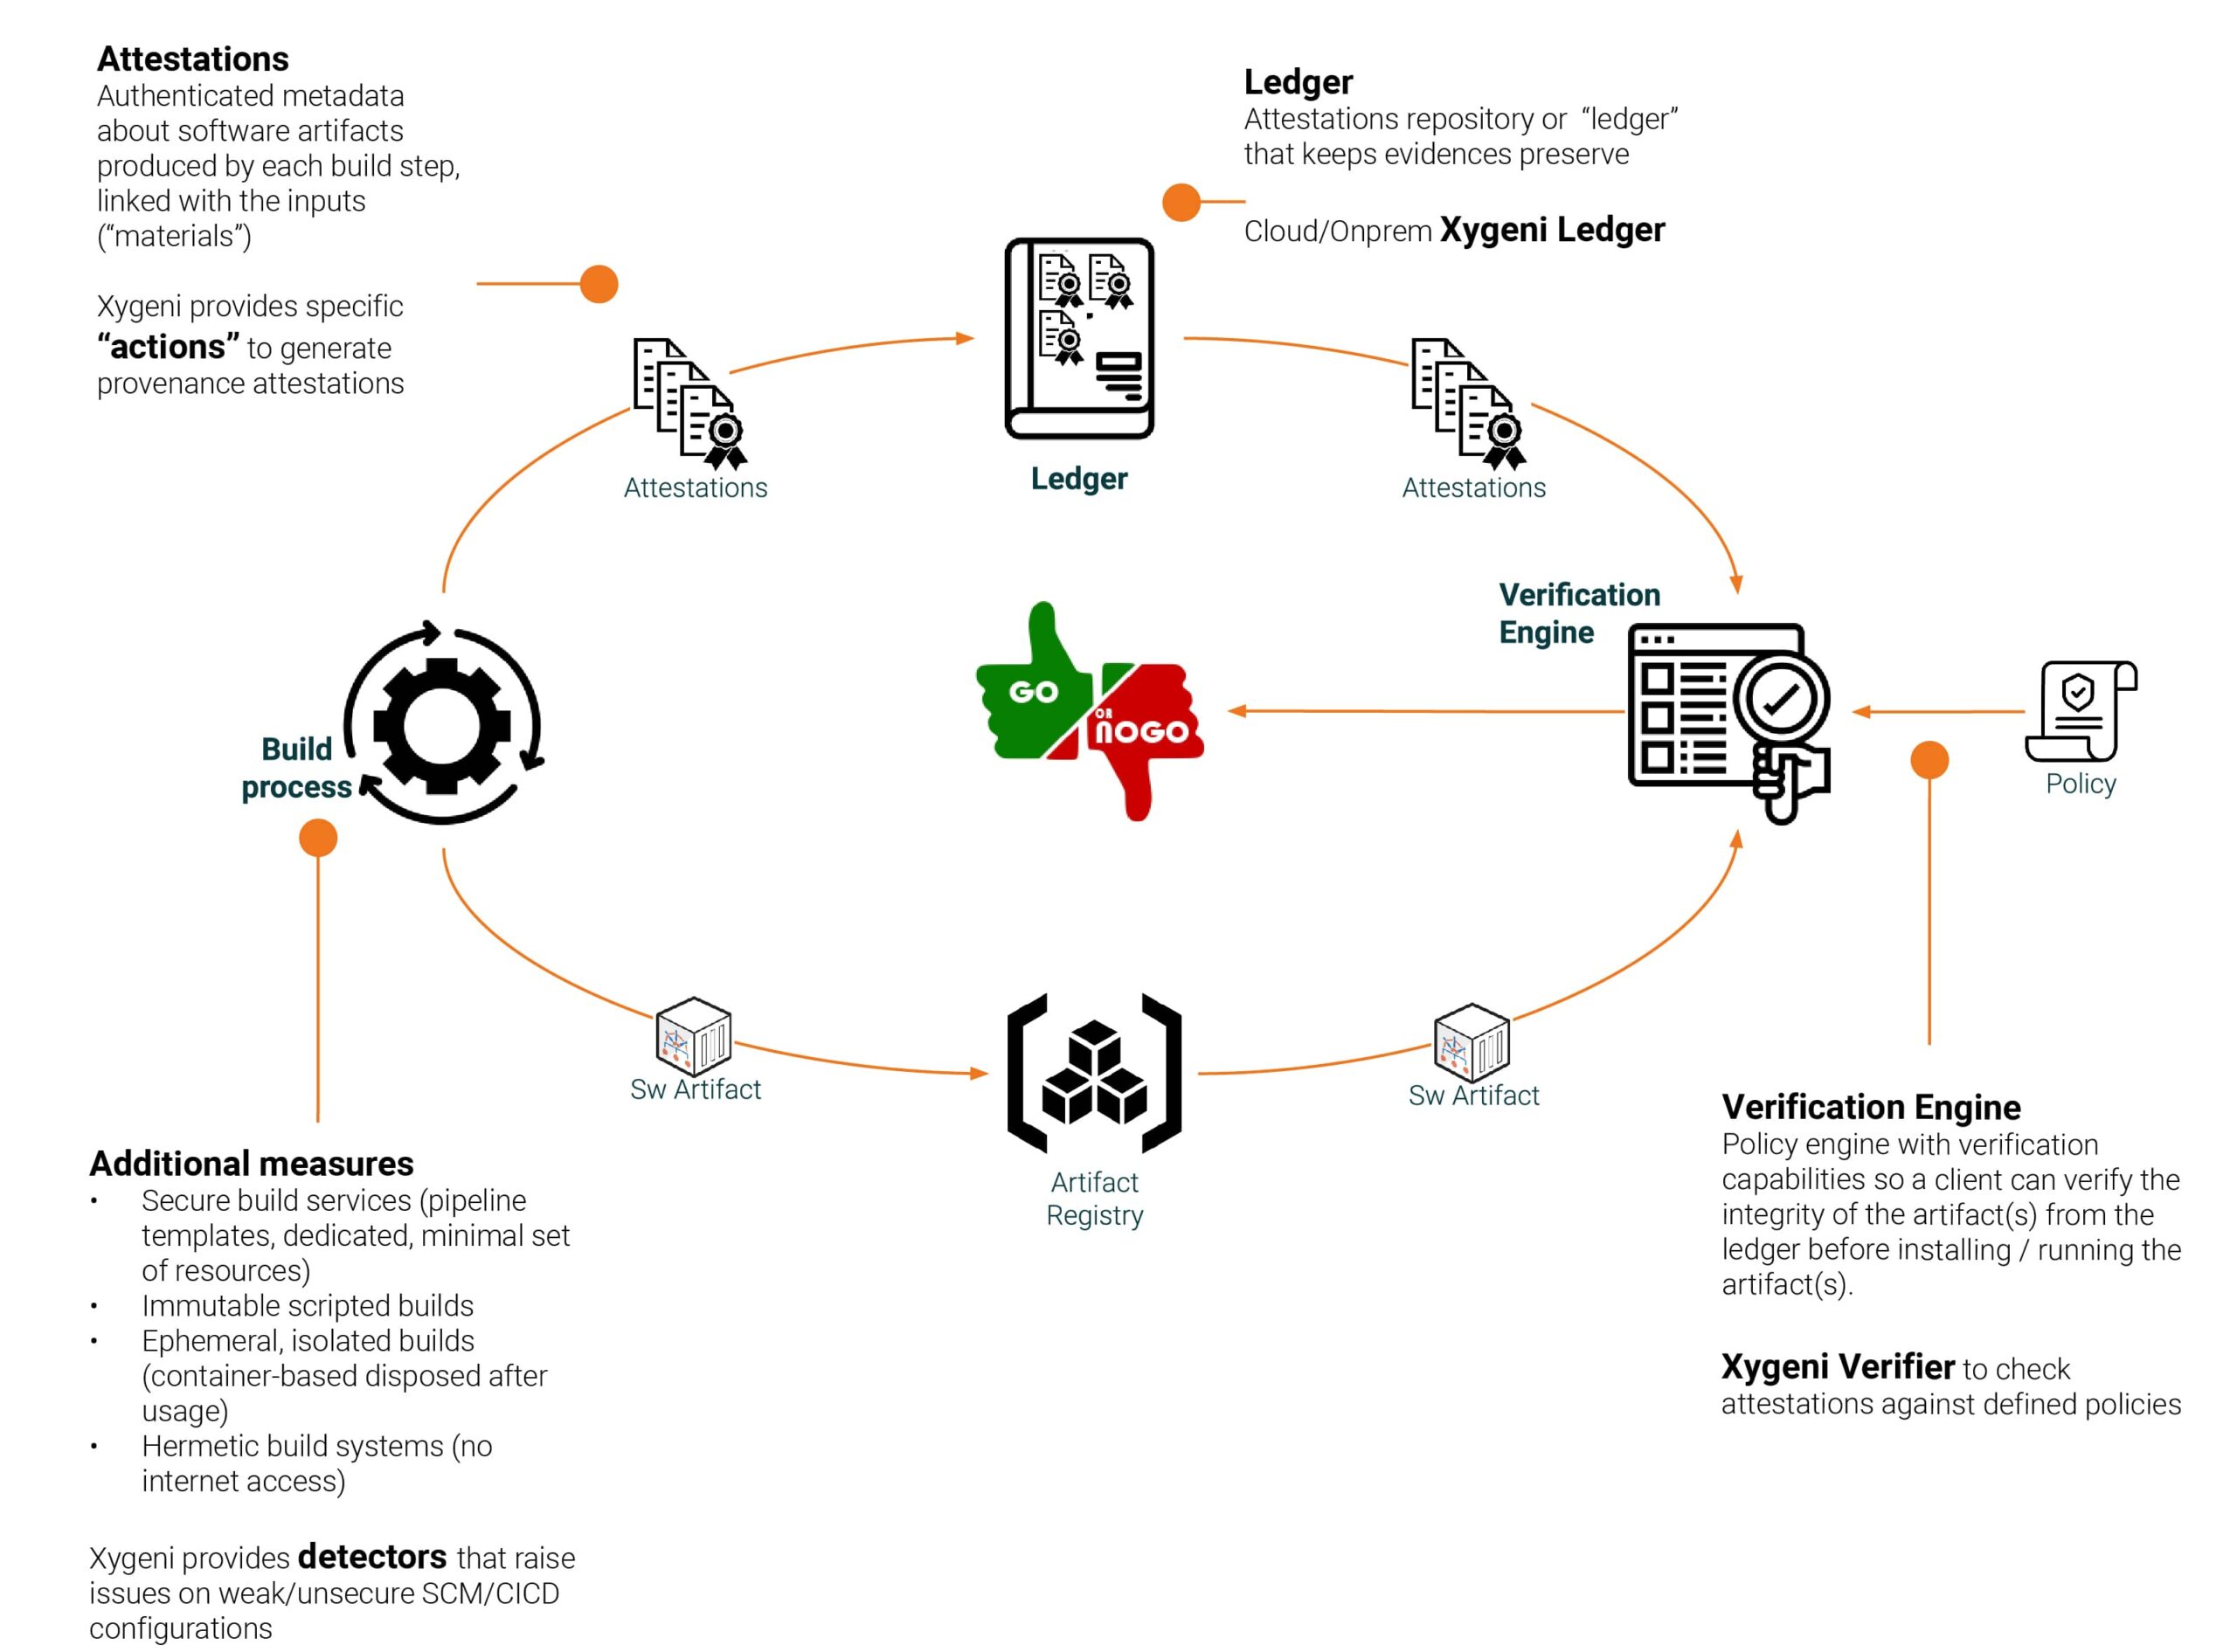
សំខាន់ Build Security ការអនុវត្តល្អបំផុត៖ ការសរសេរកូដដែលមានសុវត្ថិភាព៖ អនុវត្តការអនុវត្តសុវត្ថិភាពកូដល្អបំផុតពេញមួយការអភិវឌ្ឍន៍។ កំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះដែលអាចកើតមានដោយប្រើឧបករណ៍វិភាគកូដឋិតិវន្តឱ្យបានឆ្ងាយបំផុតនៅក្នុងដំណើរការបង្កើតតាមដែលវាអាចមានប្រយោជន៍។ ការវិភាគសមាសភាពកម្មវិធី (SCA) ៖ រួមបញ្ចូល SCA ឧបករណ៍ជាមួយរបស់អ្នក CI/CD pipeline ដើម្បីស្វែងរកការពឹងផ្អែកប្រភពបើកចំហដែលប្រើក្នុងកម្មវិធីដែលមានចំណុចខ្សោយដែលគេស្គាល់ និងរក្សាបច្ចុប្បន្នភាព សេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM) . បរិស្ថានសាងសង់ដែលមានសុវត្ថិភាព៖ ប្រើការគ្រប់គ្រងការចូលប្រើដ៏រឹងមាំបំផុត ដែលអាចកំណត់ចំណុចចូលដែលគ្មានការអនុញ្ញាតចូលទៅក្នុងម៉ាស៊ីនមេ និងឃ្លាំងឯកសារសាងសង់។ ឧបករណ៍ត្រួតពិនិត្យជាបន្តបន្ទាប់ តាមពិតទៅ នឹងចង្អុលបង្ហាញពីការរកឃើញសកម្មភាពគួរឱ្យសង្ស័យណាមួយដែលកំពុងកើតឡើងនៅក្នុងបរិយាកាសសាងសង់។ នេះនឹងត្រូវបានផ្ទៀងផ្ទាត់ និងបញ្ជូនដោយសុវត្ថិភាព pipeline ដោយចុះហត្ថលេខាជាមួយហត្ថលេខាឌីជីថល។ យន្តការផ្ទៀងផ្ទាត់ផ្សេងៗត្រូវតែបង្កើតឡើងដើម្បីធានាបាននូវភាពត្រឹមត្រូវនៃវត្ថុបុរាណមុនពេលដាក់ពង្រាយ។ អំណាចនៃ Build Attestations ការអនុវត្តល្អបំផុតដូចជាការសរសេរកូដដែលមានសុវត្ថិភាព និងបរិស្ថានសាងសង់ដែលមានសុវត្ថិភាព គឺមានសារៈសំខាន់បំផុត ប៉ុន្តែជាមួយ Xygeni Build Security ដំណោះស្រាយ ពួកគេធ្វើដូច្នោះមែន។ ដំណោះស្រាយរបស់យើងរួមបញ្ចូលជាមួយលំហូរការងាររបស់អ្នក ដើម្បីផ្តល់នូវវិធីដ៏ទូលំទូលាយមួយ build security ដែលរួមបញ្ចូលទាំងអំណាចនៃការបញ្ជាក់។
សូមគិតអំពីការបញ្ជាក់ការសាងសង់ថាជាឯកសារដែលបានចុះហត្ថលេខាដែលធានានូវភាពត្រឹមត្រូវ និងភាពសុចរិតនៃការសាងសង់។ នោះហើយជាអ្វីដែលការបញ្ជាក់ការសាងសង់គឺជា - ការប្រមូលផ្តុំទិន្នន័យមេតាដែលបានចុះហត្ថលេខាជាគ្រីបតូក្រាហ្វីដែលកត់ត្រាព័ត៌មានលម្អិតនៃដំណើរការសាងសង់។ ទាំងនេះគឺជាប្រភេទនៃការការពារចំពោះដំណើរការសាងសង់ និងដោះស្រាយជាមួយនឹងអត្ថប្រយោជន៍ជាច្រើនដែលបានមកពីចំណុចខាងក្រោម។
តម្លាភាពប្រសើរឡើង៖ ការបញ្ជាក់ពីការសាងសង់ធានាថាមានទំនុកចិត្តពីការមានភាពមើលឃើញច្បាស់លាស់អំពីបរិយាកាសសាងសង់ ឧបករណ៍ ការកំណត់រចនាសម្ព័ន្ធ និងភាពអាស្រ័យដែលប្រើក្នុងការសាងសង់ការសាងសង់។ បរិយាកាសដែលមានតម្លាភាពបែបនេះនឹងជំរុញការជឿទុកចិត្ត និងប្រហែលជាកិច្ចសហការ។ ការផ្ទៀងផ្ទាត់នៅទូទាំង Pipeline: ការបញ្ជាក់ធ្វើឱ្យប្រាកដថាសម្រាប់ដំណាក់កាលទាំងអស់នៅក្នុង CI/CD pipelineចាប់ពីកូដប្រភពរហូតដល់វត្ថុបុរាណដែលបានសាងសង់ចុងក្រោយ ភាពពិតប្រាកដអាចត្រូវបានផ្ទៀងផ្ទាត់។ វាពិនិត្យមើលថាមិនមានការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាតកើតឡើងនៅក្នុងដំណើរការសាងសង់នោះទេ។ គ្រឹះដ៏រឹងមាំសម្រាប់ត្រួតពិនិត្យ និងធ្វើសវនកម្ម៖ ទិន្នន័យលម្អិតនៅក្នុងការបញ្ជាក់បង្កើតមូលដ្ឋានគ្រឹះសម្រាប់ការវិភាគសុវត្ថិភាពជាបន្តបន្ទាប់ក្នុងអំឡុងពេលវដ្តជីវិតនៃការអភិវឌ្ឍន៍ ដែលអនុញ្ញាតឱ្យមនុស្សម្នាក់រកឃើញភាពងាយរងគ្រោះណាមួយដែលអាចកើតមានដែលគួរតែត្រូវបានកាត់បន្ថយ។ តើធ្វើដូចម្តេច Xygeni Build Security ទាញយកអត្ថប្រយោជន៍ពីការបញ្ជាក់ នេះគឺជាកន្លែង Build Security ដំណោះស្រាយយកគំនិតនៃ Build Attestations មួយជំហានទៀតជាមួយនឹងប្រព័ន្ធស្វ័យប្រវត្តិកម្ម ហើយ Xygeni ឈានមួយជំហានទៀតជាមួយនឹងវិធីសាស្រ្តកាន់តែទូលំទូលាយ។
ស្វ័យប្រវត្តិកម្មនៃការបង្កើតការបញ្ជាក់៖ Xygeni ដែលការបង្កើតការបញ្ជាក់ត្រូវតែធ្វើដោយស្វ័យប្រវត្តិ ដើម្បីបង្កើតការបញ្ជាក់ដែលអាចមើលឃើញពីការក្លែងបន្លំដោយមិនចាំបាច់មានអន្តរាគមន៍ដោយដៃ និងក្នុងលក្ខណៈដែលផ្តល់នូវការបញ្ជាក់ដែលស៊ីសង្វាក់គ្នានៅក្នុងការសាងសង់ទាំងអស់។ ការប្រមូល និងរក្សាទុកភស្តុតាងដោយសុវត្ថិភាព៖ Xygeni ផ្តល់ជូននូវសុវត្ថិភាពសម្រាប់មធ្យោបាយដែលភស្តុតាងត្រូវបានប្រមូល និងរក្សាទុក។ វាប្រមូលភស្តុតាងដោយប្រុងប្រយ័ត្នបំផុតពីគ្រប់ជ្រុងជ្រោយនៃដំណើរការសាងសង់។ វារក្សាទុកការប្រមូលនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធផ្ទុកដែលមានសុវត្ថិភាពរបស់យើង ដោយធានាថាការបញ្ជាក់គឺមានភាពសុចរិត។ ការគ្រប់គ្រងការផ្ទៀងផ្ទាត់លម្អិត៖ ដំណោះស្រាយរបស់យើងគ្រប់គ្រងការផ្ទៀងផ្ទាត់ ដែលធ្វើតាមដោយឯកឯង។ វាផ្តល់នូវសំណុំនៃគោលការណ៍ដែលអាចកំណត់រចនាសម្ព័ន្ធបាន។ ការត្រួតពិនិត្យអាចត្រូវបានរួមបញ្ចូល ឬលុបចោលនៅក្នុងដំណើរការ ដោយកែសម្រួលចុងក្រោយទៅតាមតម្រូវការរបស់មនុស្សម្នាក់។ ការរកឃើញការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែងដ៏មានអត្ថន័យ៖ សំណុំលក្ខណៈពិសេសពេញលេញនៃការរាយការណ៍ពី Xygeni លើសពីការជូនដំណឹងអំពីការឆ្លងកាត់/បរាជ័យសាមញ្ញៗ។ ប្រព័ន្ធរបស់យើងផ្តល់នូវការយល់ដឹងដែលអាចអនុវត្តបាននៅក្នុងដំណើរការសាងសង់របស់អ្នក ដើម្បីជួយអ្នកឱ្យដឹង និងជួសជុលភាពងាយរងគ្រោះដែលអាចកើតមានជាមុន។ គុណសម្បត្តិ Xygeni៖ អត្ថប្រយោជន៍ដែលអ្នកអាចទុកចិត្តបាន
តាមរយៈការប្រើប្រាស់កម្លាំង។ Xygeni Build Security, អ្នកទទួលបានអត្ថប្រយោជន៍ជាច្រើន៖
ទំនុកចិត្ត និងតម្លាភាពកាន់តែប្រសើរឡើង៖ ការបញ្ជាក់ពីការសាងសង់ធានាថាភាគីពាក់ព័ន្ធទាំងអស់ត្រូវបានបង្ហាញជាមួយនឹងរូបភាពដំណើរការសាងសង់ច្បាស់លាស់ ហើយនៅក្នុងដំណើរការនេះ ការជឿទុកចិត្ត និងកិច្ចសហការក៏កើនឡើង។ ការកាត់បន្ថយហានិភ័យនៃកំហុស និងភាពងាយរងគ្រោះ៖ ការបង្កើត និងការផ្ទៀងផ្ទាត់ការបញ្ជាក់ដោយស្វ័យប្រវត្តិ កាត់បន្ថយហានិភ័យនៃកំហុស និងភាពងាយរងគ្រោះដល់កម្រិតអប្បបរមាដែលអាចធ្វើទៅបាន ដោយហេតុនេះផ្តល់នូវសុវត្ថិភាពជាប់លាប់នៅទូទាំងការសាងសង់។ pipeline. គុណភាពកម្មវិធីប្រសើរឡើង៖ ទទួលបានភាពវៃឆ្លាតផ្នែកគំរាមកំហែង និងការយល់ដឹងស៊ីជម្រៅ ដើម្បីធានាថាអ្នកអាចផ្តល់ផលិតផលកម្មវិធីដែលមានគុណភាពខ្ពស់ និងមានសុវត្ថិភាពជាងមុន។ អនុលោមភាពសាមញ្ញ៖ ការតម្រឹមរបស់ Xygeni ជាមួយនឹងអនុសាសន៍ NIST SP 800-204D ធ្វើឱ្យកិច្ចខិតខំប្រឹងប្រែងអនុលោមភាពកាន់តែសាមញ្ញ។ ត្រៀមខ្លួនដើម្បីរៀនបន្ថែមទៀត? ទាក់ទង Xygeni ថ្ងៃនេះ ដើម្បីមើលពីរបៀបដែលយើង Build Security ដំណោះស្រាយអាចផ្តល់អំណាចដល់ក្រុមអភិវឌ្ឍន៍របស់អ្នក។