






ចំពោះ ក្របខ័ណ្ឌ MITER ATT&CK បានក្លាយជាសកល standard ដើម្បីចាត់ថ្នាក់ពីរបៀបដែលពួកវាយប្រហារដំណើរការ។ អ្នកនឹងឃើញវាសរសេរជាពីរវិធី៖ ការវាយប្រហារ Miter និង មីត្រេ អាត និង ខេក។ ទាំងពីរសំដៅទៅលើធនធានដូចគ្នា។ ពេលខ្លះមនុស្សក៏ហៅវាថា ក្របខ័ណ្ឌវាយប្រហារ MITRE ឬ ក្របខ័ណ្ឌ mitre att&ck.
ទោះបីជាអ្នកវិភាគសន្តិសុខបានអនុម័តយ៉ាងទូលំទូលាយក៏ដោយ អ្នកអភិវឌ្ឍន៍ជាច្រើននៅតែមើលឃើញថាវាជាអ្វីមួយនៅខាងក្រៅការងារប្រចាំថ្ងៃរបស់ពួកគេ។ ទោះជាយ៉ាងណាក៏ដោយ ក្របខ័ណ្ឌក៏មានតម្លៃសម្រាប់ DevSecOpsវាផ្តល់នូវផែនទីច្បាស់លាស់នៃយុទ្ធសាស្ត្រ និងបច្ចេកទេសដែលអ្នកវាយប្រហារប្រើប្រាស់ ដែលអាចត្រូវបានអនុវត្តដោយផ្ទាល់ទៅលើ pipelines, កូដ និងភាពអាស្រ័យ។
នៅក្នុងការណែនាំនេះ យើងផ្តល់ជូននូវការអនុវត្តជាក់ស្តែងមួយ ទិដ្ឋភាពទូទៅនៃក្របខ័ណ្ឌ miter att&ck ពីទស្សនៈរបស់អ្នកអភិវឌ្ឍន៍។ យើងពន្យល់ពីរបៀបភ្ជាប់ ATT&CK ទៅនឹងហានិភ័យពិតប្រាកដដូចជាការចាក់បញ្ចូលការពឹងផ្អែក ការលាតត្រដាងសម្ងាត់ និង CI/CD ការរំលោភបំពាន។ លើសពីនេះ យើងបង្ហាញពីរបៀបដែលឧបករណ៍ដូចជា Xygeni ជួយអ្នកអភិវឌ្ឍន៍បកស្រាយការរកឃើញនៅក្នុងបរិបទនៃយុទ្ធសាស្ត្រ និងបច្ចេកទេស ATT&CK ដែលធ្វើឱ្យវាកាន់តែងាយស្រួលយល់ និងផ្តល់អាទិភាព។
តើ MITRE ATT&CK ជាអ្វី?
ចំពោះ MITRE ផ្លូវការ ក្របខ័ណ្ឌ ATT&CK គឺជាមូលដ្ឋានចំណេះដឹងមួយដែលរៀបចំពីរបៀបដែលសត្រូវប្រព្រឹត្តនៅពេលដែលពួកគេព្យាយាមសម្របសម្រួលប្រព័ន្ធ។ សូមគិតថាវាជាផែនទី៖ យុទ្ធសាស្ត្រនីមួយៗតំណាងឱ្យគោលដៅមួយ (ដូចជាការទទួលបានសិទ្ធិចូលប្រើ ឬការលួចព័ត៌មានសម្ងាត់) ហើយបច្ចេកទេសនីមួយៗពន្យល់ពីវិធីសាស្ត្រដែលអ្នកវាយប្រហារប្រើដើម្បីសម្រេចវា។
ទោះបីជាការស្វែងរកមួយចំនួនសំដៅទៅលើវាថាជា តើក្របខ័ណ្ឌវាយប្រហារ mitre ជាអ្វី? ឬធម្មតា តើការវាយប្រហារដោយមីតធ័រជាអ្វី?ពាក្យទាំងពីរចង្អុលទៅគម្រោងដូចគ្នា៖ ការណែនាំជាក់ស្តែងអំពីឥរិយាបថរបស់អ្នកវាយប្រហារដែលថែរក្សាដោយ MITRE។
សរុបមក ATT&CK ជួយអ្នកឱ្យយល់មិនត្រឹមតែថាអ្វីមួយងាយរងគ្រោះនោះទេ ប៉ុន្តែថែមទាំងរបៀបដែលវាអាចត្រូវបានកេងប្រវ័ញ្ចនៅក្នុងពិភពពិត។ សម្រាប់អ្នកអភិវឌ្ឍន៍ នេះមានន័យថាការផ្លាស់ប្តូរពីការជូនដំណឹងមិនច្បាស់លាស់ទៅជាការយល់ដឹងដែលអាចអនុវត្តបានដែលភ្ជាប់ទៅនឹងអ្នកវាយប្រហារពិតប្រាកដ។ playbooks.
តើ MITRE តំណាងឱ្យអ្វី?
មនុស្សជាច្រើនសន្មតថា MITRE ជាអក្សរកាត់។ ទោះជាយ៉ាងណាក៏ដោយ វាមិនមែនជាទេ។ MITRE គឺជាឈ្មោះរបស់អង្គការមិនស្វែងរកប្រាក់ចំណេញដែលបានបង្កើត ATT&CK ដើម្បីជួយរដ្ឋាភិបាល។ enterpriseនិងសហគមន៍សន្តិសុខ។ គោលដៅរបស់វាគឺចែករំលែកចំណេះដឹងរបស់សត្រូវដោយបើកចំហ ដូច្នេះមនុស្សគ្រប់គ្នា ចាប់ពីអ្នកវិភាគរហូតដល់អ្នកអភិវឌ្ឍន៍ អាចការពារបានកាន់តែប្រសើរ។
ចំណាំ (Note): សាជីវកម្ម MITER ដំណើរការគំនិតផ្តួចផ្តើមសន្តិសុខជាច្រើន ដូចជាការចាត់តាំង CVE ID និងការគាំទ្រ NVD។ MITRE ATT&CK គឺជាគម្រោងមួយរបស់ខ្លួន ដែលផ្តោតលើការគូសផែនទីយុទ្ធសាស្ត្រ និងបច្ចេកទេសរបស់សត្រូវ។
ការពន្យល់អំពីក្របខ័ណ្ឌ MITRE ATT&CK សម្រាប់អ្នកអភិវឌ្ឍន៍
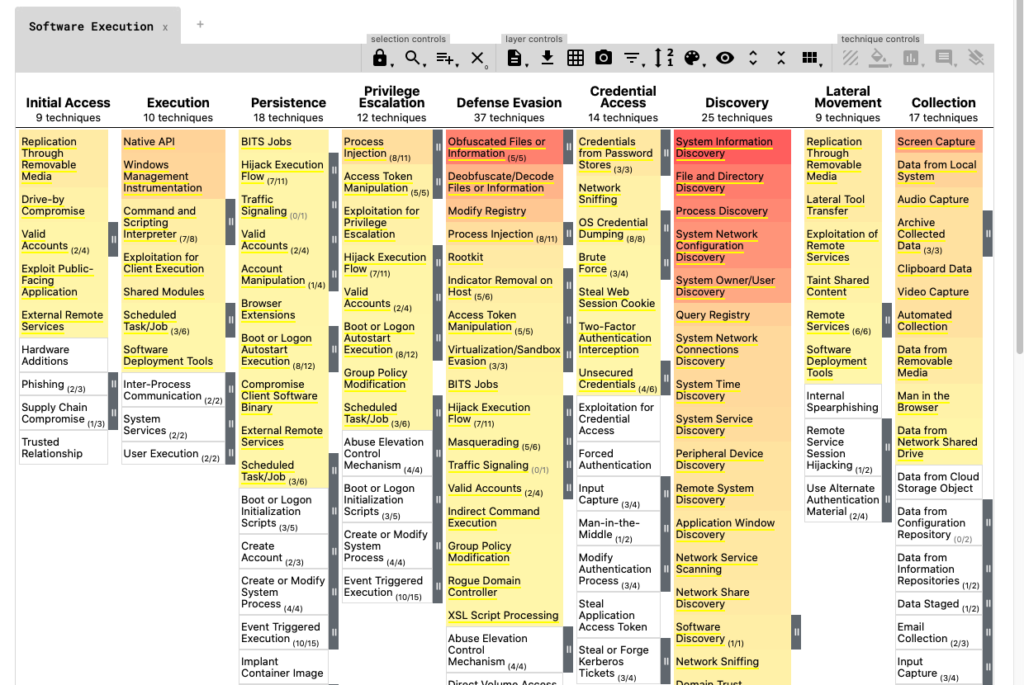
ចំពោះ ក្របខ័ណ្ឌ MITER ATT&CK មិនមែនជាមូលដ្ឋានទិន្នន័យនៃកំហុស ឬ CVE ទេ។ ផ្ទុយទៅវិញ វាគឺជា ម៉ាទ្រីសនៃឥរិយាបថវាយប្រហារ: ជួរឈរនីមួយៗបង្ហាញ កលល្បិច។ (អ្វីដែលអ្នកវាយប្រហារចង់សម្រេចបាន) ហើយក្រោមយុទ្ធសាស្ត្រនីមួយៗមាន បច្ចេកទេស (របៀបដែលពួកគេព្យាយាមធ្វើវា)។
សម្រាប់អ្នកអភិវឌ្ឍន៍ អ្នកអាចគិតថា ATT&CK ជា បញ្ជីត្រួតពិនិត្យនៃគំរូវាយប្រហារទូទៅ ដែលអាចលេចឡើងក្នុងកូដរបស់អ្នក ការពឹងផ្អែក ឬ CI/CD pipelines.
ម៉ាទ្រីស MITRE ATT&CK ក្នុងការអនុវត្តជាក់ស្តែង
ខាងក្រោមនេះគឺជាយុទ្ធសាស្ត្រ និងបច្ចេកទេសមួយចំនួនដែលសំខាន់បំផុតសម្រាប់ DevSecOps៖
- ការចូលប្រើប្រាស់ដំបូង (T1190): កំណត់រចនាសម្ព័ន្ធខុស Terraform ស្គ្រីបទុកធុងពពកឱ្យនៅចំហ។
- ការប្រតិបត្តិ (T1059): A
curl | bashពាក្យបញ្ជានៅក្នុង Dockerfile ដំណើរការកូដដែលមិនបានផ្ទៀងផ្ទាត់កំឡុងពេលសាងសង់។ - ការចូលប្រើព័ត៌មានសម្គាល់ (T1552): An សញ្ញាសម្ងាត់ AWS អ៊ិនកូដរឹងនៅក្នុង
.envឯកសារផ្តល់ឱ្យអ្នកវាយប្រហារនូវសិទ្ធិចូលប្រើដោយផ្ទាល់។ - ការច្រោះចេញ (T1048): ព្យាបាទមួយ កញ្ចប់ NPM ផ្ញើទិន្នន័យទៅខាងក្រៅបរិស្ថានរបស់អ្នកដោយស្ងាត់ៗ។
- ភាពស្ថិតស្ថេរ (T1547): ស្គ្រីបក្រោយការដំឡើងដែលលាក់ធានាថាអ្នកវាយប្រហារអាចចូលឡើងវិញបានបន្ទាប់ពីការសម្អាត។
តាមរយៈការគូសផែនទីបញ្ហាទាំងនេះទៅនឹងម៉ាទ្រីស ATT&CK អ្នកអភិវឌ្ឍន៍ឃើញភ្លាមៗពីរបៀបដែលការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវសាមញ្ញ ឬការអនុវត្តមិនមានសុវត្ថិភាពភ្ជាប់ទៅនឹង សេណារីយ៉ូវាយប្រហារក្នុងពិភពពិត.
ហេតុអ្វីបានជា MITRE ATT&CK មានសារៈសំខាន់នៅក្នុង DevSecOps
អ្នកអភិវឌ្ឍន៍ជាច្រើនគិតថា ATT&CK គឺសម្រាប់តែអ្នកវិភាគប៉ុណ្ណោះ ប៉ុន្តែផ្ទុយទៅវិញ។ នៅពេលដែលភាពងាយរងគ្រោះ ឬការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវត្រូវបានភ្ជាប់ទៅនឹងយុទ្ធសាស្ត្រដូចជា ការប្រតិបត្តិ or ការចូលប្រើព័ត៌មានសម្ងាត់, វាកាន់តែងាយស្រួលក្នុងការ៖
- យល់ពី ទស្សនៈរបស់អ្នកវាយប្រហារ.
- ផ្តល់អាទិភាពដល់ការរកឃើញណាដែលត្រូវជួសជុលមុន។
- ទំនាក់ទំនងជាមួយក្រុមសន្តិសុខជាភាសាដូចគ្នា។
ពិតប្រាកដ Pipeline ឧទាហរណ៍
ឧទាហរណ៍មួយ ស្គ្រីបក្រោយការដំឡើងដែលមានគំនិតអាក្រក់ នៅក្នុងកញ្ចប់ NPM ផែនទីទៅ ការប្រតិបត្តិ និង ការបណ្តេញចេញ.
ស្រដៀងគ្នានេះដែរក ឯកសារ Terraform ដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ការបង្ហាញធុង S3 ភ្ជាប់ដោយផ្ទាល់ទៅ ការចូលប្រើដំបូង.
A ថូខឹន AWS ដែលបានអ៊ិនកូដរឹង នៅក្នុង repo តំណាងឱ្យយ៉ាងច្បាស់ ការចូលប្រើព័ត៌មានសម្ងាត់.
ទីបំផុតមួយ ទិន្នន័យ beaconing dependency ដែលមានភាពមិនច្បាស់លាស់ត្រូវបានដកចេញ តម្រឹមជាមួយ បញ្ជា និង ត្រួតពិនិត្យ (C2).
ជំនួសឲ្យការឃើញតែស្លាក "ភាពធ្ងន់ធ្ងរធ្ងន់ធ្ងរ" អ្នកអភិវឌ្ឍន៍ទទួលបាន រឿងច្បាស់លាស់ អំពីរបៀបដែលអ្នកវាយប្រហារនឹងប្រើប្រាស់បញ្ហានោះ។ នេះធ្វើឱ្យសុវត្ថិភាពមិនសូវអរូបី និងអាចអនុវត្តបានកាន់តែច្រើន។
សម្របសម្រួលគម្លាត
ជាចុងក្រោយ ATT&CK សាងសង់ ស្ពានរវាងអ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខភាគីទាំងពីរប្រើប្រាស់យុទ្ធសាស្ត្រ និងបច្ចេកទេសដូចគ្នាដើម្បីពិពណ៌នាអំពីហានិភ័យ។ អ្នកអភិវឌ្ឍន៍អាចត្រងការរកឃើញដែលផ្គូផ្គងទៅ ការចូលប្រើដំបូង or ការបណ្តេញចេញខណៈពេលដែលអ្នកវិភាគអាចមើលឃើញថា repos ណាខ្លះ និង pipelines ត្រូវបានប៉ះពាល់ច្រើនបំផុត។ បរិបទរួមនេះធ្វើឱ្យការតម្រៀបតម្រឹមលឿនជាងមុន កាត់បន្ថយសំឡេងរំខាន និងធានាថាបញ្ហាដែលមានផលប៉ះពាល់ខ្ពស់ត្រូវបានជួសជុលជាមុនសិន។
យុទ្ធសាស្ត្រ និងបច្ចេកទេស MITRE ATT&CK ក្នុង DevSecOps
ចំពោះ ក្របខ័ណ្ឌ MITER ATT&CK ជារឿយៗត្រូវបានគេមើលឃើញថាជាទ្រឹស្តី។ ទោះជាយ៉ាងណាក៏ដោយ, សម្រាប់អ្នកអភិវឌ្ឍន៍ វាបកប្រែដោយផ្ទាល់ទៅជាការសរសេរកូដទូទៅ និង pipeline បញ្ហា។ តារាងខាងក្រោមបង្ហាញពីភាពជាក់លាក់ បច្ចេកទេស Mitre Att&ck ផែនទីទៅកាន់សេណារីយ៉ូ DevSecOps ប្រចាំថ្ងៃ។
| យុទ្ធសាស្ត្រ ATT&CK | លេខសម្គាល់បច្ចេកទេស | ឧទាហរណ៍ DevSecOps |
|---|---|---|
| ការចូលប្រើដំបូង | T1190 | ស្គ្រីប Terraform ដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវបើកធុង S3 ។ |
| ការប្រតិបត្តិ | T1059 | curl | bash នៅខាងក្នុង Dockerfile ដំណើរការកូដដែលមិនទាន់បានផ្ទៀងផ្ទាត់។ |
| ការចូលប្រើព័ត៌មានសម្ងាត់ | T1552 | សញ្ញាសម្ងាត់ AWS ត្រូវបានអ៊ិនកូដយ៉ាងរឹងមាំនៅក្នុង .env file. |
| ការបណ្តេញចេញ | T1048 | ការពឹងផ្អែកជាមួយនឹងការបញ្ជូនកូដដែលមិនច្បាស់លាស់ចេញពីការសាងសង់។ |
| ការតស៊ូ | T1547 | ស្គ្រីបក្រោយការដំឡើងដែលមានគំនិតអាក្រក់ត្រូវបានលាក់នៅក្នុងកញ្ចប់ NPM ។ |
តាមពិតទៅ នេះបង្ហាញថា ក្របខ័ណ្ឌវាយប្រហារ mitre មិនមែនជាអរូបីទេ។ វាឆ្លុះបញ្ចាំងពីបញ្ហាដូចគ្នាដែលអ្នកអភិវឌ្ឍន៍ប្រឈមមុខជារៀងរាល់ថ្ងៃនៅក្នុង repos និង CI/CD pipelines.
ការអនុវត្ត MITRE ATT&CK ក្នុង CI/CD Pipelines
នៅក្នុង DevSecOps, pipelineជារឿយៗ s គឺជាស្ពានរវាងកូដ និងផលិតកម្ម។ ទោះជាយ៉ាងណាក៏ដោយ ពួកវាក៏ក្លាយជាផ្ទៃវាយប្រហារថ្មីមួយផងដែរ។ ការគូសផែនទីបញ្ហានៅក្នុង CI/CD យុទ្ធសាស្ត្រ និងបច្ចេកទេសរបស់ MITRE ATT&CK ជួយអ្នកអភិវឌ្ឍន៍មើលឃើញហានិភ័យតាមរបៀបដែលមានរចនាសម្ព័ន្ធ។
ពីការជូនដំណឹងទូទៅរហូតដល់ការរកឃើញដែលបានគូសផែនទី ATT&CK
ជំនួសឲ្យសារមិនច្បាស់លាស់ដូចជា "រកឃើញស្គ្រីបមិនមានសុវត្ថិភាព"ការរកឃើញអាចត្រូវបានដាក់ស្លាកជាមួយបរិបទ ATT&CK៖
- ការប្រតិបត្តិ (T1059): A
curl | bashពាក្យបញ្ជានៅខាងក្នុង Dockerfile អនុញ្ញាតឱ្យអ្នកវាយប្រហារដំណើរការកូដតាមអំពើចិត្ត។ - ការចូលប្រើព័ត៌មានសម្គាល់ (T1552): An
.envឯកសារដែលមានថូខឹន AWS ដែលបានអ៊ិនកូដរួច ផ្តល់សិទ្ធិចូលប្រើដោយផ្ទាល់ទៅកាន់ធនធានពពក។ - ការច្រោះចេញ (T1048): ការពឹងផ្អែកដែលមានលេខកូដ beaconing ដែលលាក់បាំង ផ្ញើទិន្នន័យទៅខាងក្រៅអង្គការដោយស្ងាត់ៗ។
- ភាពស្ថិតស្ថេរ (T1547): ស្គ្រីបក្រោយការដំឡើងដែលមានគំនិតអាក្រក់ធានាថាអ្នកវាយប្រហារទទួលបានសិទ្ធិចូលប្រើឡើងវិញ សូម្បីតែបន្ទាប់ពីការសម្អាតក៏ដោយ។
ជាលទ្ធផល អ្នកអភិវឌ្ឍន៍មិនត្រឹមតែមើលឃើញពី “សំខាន់” ទល់នឹង “មធ្យម” នោះទេ។ ពួកគេឃើញ របៀបដែលអ្នកវាយប្រហារនឹងកេងប្រវ័ញ្ចវានិងមូលហេតុដែលវាសំខាន់នៅក្នុងលក្ខខណ្ឌពិភពពិត។
ហេតុអ្វីបានជាវាដំណើរការសម្រាប់អ្នកអភិវឌ្ឍន៍
លើសពីនេះ ការប្រើប្រាស់ ATT&CK ក្នុង pipelines ធ្វើឱ្យការកំណត់អាទិភាពកាន់តែងាយស្រួល៖
- បញ្ហាដែលទាក់ទងនឹង ការចូលប្រើដំបូង or ការចូលប្រើព័ត៌មានសម្ងាត់ ជារឿយៗរារាំងការរួមបញ្ចូលគ្នា។
- បញ្ហាដែលបានដាក់ស្លាកក្រោម ការបណ្តេញចេញ ទាមទារការឆ្លើយតបលឿនជាងមុន ព្រោះពួកគេប្រឈមនឹងហានិភ័យនៃការលេចធ្លាយទិន្នន័យ។
- បច្ចេកទេសដែលមានភាពធ្ងន់ធ្ងរទាបអាចត្រូវបានតម្រៀបចេញនៅពេលក្រោយដោយមិនរារាំងដំណើរការការងារ។
តាមពិតទៅ ការភ្ជាប់ទៅ ATT&CK ប្រែក្លាយការត្រួតពិនិត្យសុវត្ថិភាពទៅជាឧបករណ៍ជាក់ស្តែងសម្រាប់អ្នកអភិវឌ្ឍន៍។ វាកាត់បន្ថយសំឡេងរំខាន ផ្តល់បរិបទ និងតម្រឹមភាសាសុវត្ថិភាពជាមួយនឹងកិច្ចការសរសេរកូដប្រចាំថ្ងៃ។
របៀបដែល Xygeni ជួយអ្នកអភិវឌ្ឍន៍ប្រើប្រាស់ MITRE ATT&CK
ស៊ីហ្គេនី មិនជំនួសក្របខណ្ឌ MITRE ATT&CK ទេ ប៉ុន្តែវាធ្វើឱ្យវាកាន់តែងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍ក្នុងការតភ្ជាប់ការរកឃើញទៅនឹងយុទ្ធសាស្ត្រ និងបច្ចេកទេសរបស់ ATT&CK។ វេទិកានេះរកឃើញហានិភ័យនៅទូទាំង SAST, SCA, IaC ការស្កេន អាថ៌កំបាំង និងការត្រួតពិនិត្យមេរោគ។ ការរកឃើញទាំងនេះអាចត្រូវបាន យល់ឃើញនៅក្នុងបរិបទនៃ ATT&CK:
- មិនមានសុវត្ថិភាព
curl | bashពាក្យបញ្ជានៅក្នុង Dockerfile ទាក់ទងនឹង ការប្រតិបត្តិ (T1059). - ស្គ្រីបក្រោយការដំឡើងដែលមានលក្ខណៈមិនច្បាស់លាស់នៅខាងក្នុងកញ្ចប់ NPM តម្រឹមជាមួយ ការច្រោះចេញ (T1048).
- ថូខឹនដែលបានអ៊ិនកូដរឹងនៅក្នុងឯកសារកំណត់រចនាសម្ព័ន្ធសមនឹងនៅក្រោម ការចូលប្រើព័ត៌មានសម្គាល់ (T1552).
ហេតុអ្វីបានជារឿងនេះសំខាន់? ដោយសារតែ ATT&CK ផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវវិធីដែលមានរចនាសម្ព័ន្ធដើម្បីគិតអំពីឥរិយាបថរបស់អ្នកវាយប្រហារពិតប្រាកដ។ ជំនួសឱ្យការប្រឈមមុខនឹងស្លាក "សំខាន់" ឬ "មធ្យម" អ្នកអភិវឌ្ឍន៍អាចមើលឃើញរូបភាពធំជាង៖ យុទ្ធសាស្ត្រណាដែលភាពងាយរងគ្រោះអាចអនុញ្ញាតបាន និងមូលហេតុដែលការជួសជុលវាជារឿងបន្ទាន់។
លើសពីនេះ ATT&CK បង្កើតវាក្យសព្ទរួមរវាងអ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខ។ នៅពេលដែលការរកឃើញត្រូវបានពន្យល់ជាមួយនឹងយុទ្ធសាស្ត្រដូចជា ការចូលប្រើដំបូង or ការចូលប្រើព័ត៌មានសម្ងាត់ភាគីទាំងពីរយល់ពីហានិភ័យក្នុងន័យដូចគ្នា ដែលធ្វើឱ្យការតម្រៀបអ្នកជំងឺលឿនជាងមុន និងមិនសូវមានលក្ខណៈប្រធានបទ។
Xygeni ពង្រឹងដំណើរការនេះដោយ៖
- ការរកឃើញបញ្ហានៅដើមដំបូងនៃ repos និង pipelines.
- ការទប់ស្កាត់ដែលមិនមានសុវត្ថិភាពបញ្ចូលគ្នាជាមួយ guardrails.
- ការគូសបញ្ជាក់ពីប្រភេទនៃហានិភ័យដែលអាចត្រូវបានបកស្រាយតាមរយៈ ATT&CK។
តាមវិធីនេះ អ្នកអភិវឌ្ឍន៍អាចលើសពីចំនួនភាពងាយរងគ្រោះ និងយល់ពី បច្ចេកទេសវាយប្រហារពិតប្រាកដ លាក់នៅក្នុងលេខកូដរបស់ពួកគេ និង pipelines.
បញ្ជីត្រួតពិនិត្យ៖ ការនាំយក MITRE ATT&CK មកកាន់របស់អ្នក Pipelines
| ជំហាន | សកម្មភាព | ហេតុអ្វីវាសំខាន់ |
|---|---|---|
| ១. ការរកឃើញផែនទី | ភ្ជាប់ SAST, SCA, IaCនិងលទ្ធផលស្កេនសម្ងាត់ទៅកាន់យុទ្ធសាស្ត្រ ATT&CK។ | ផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវបរិបទដោយបង្ហាញពីរបៀបដែលភាពងាយរងគ្រោះភ្ជាប់ទៅនឹងការវាយប្រហារពិតប្រាកដ។ |
| កំណត់រចនាសម្ព័ន្ធ Guardrails | ប្លុកបញ្ចូលគ្នាដោយស្វ័យប្រវត្តិនៅពេលដែលបច្ចេកទេស ATT&CK សំខាន់ៗលេចឡើង។ | ការពារកូដដែលអាចកេងប្រវ័ញ្ចបានពីការឈានដល់ការផលិត pipelines. |
| 3 ។ ប្រើ Dashboards | តាមដានយុទ្ធសាស្ត្រ និងបច្ចេកទេសរបស់ ATT&CK ដែលលេចឡើងនៅទូទាំងឃ្លាំង និងក្រុមនានា។ | ជួយផ្តល់អាទិភាពដល់ការជួសជុល និងកំណត់ចំណុចខ្វះខាតនៃការគ្របដណ្តប់បានយ៉ាងឆាប់រហ័ស។ |
| ៤. បណ្តុះបណ្តាលអ្នកអភិវឌ្ឍន៍ | ដើរឆ្លងកាត់ឧទាហរណ៍ពិតៗដូចជាមិនមានសុវត្ថិភាព IaC, អាថ៌កំបាំង ឬ ភាពអាស្រ័យ។ | ធ្វើឱ្យ ATT&CK មានលក្ខណៈជាក់ស្តែង និងមានប្រយោជន៍ក្នុងកិច្ចការសរសេរកូដប្រចាំថ្ងៃ។ |
| 5. ពិនិត្យឡើងវិញជាទៀងទាត់ | លៃតម្រូវ guardrails និងការធ្វើផែនទីដើម្បីតាមទាន់ការគំរាមកំហែងថ្មីៗ។ | ធានា pipeline ការការពារវិវត្តន៍ជាមួយនឹងបច្ចេកទេសវាយប្រហារ។ |
សន្និដ្ឋាន
ក្របខ័ណ្ឌ MITRE ATT&CK មិនមែនគ្រាន់តែជាធនធានសម្រាប់អ្នកវិភាគនោះទេ។ ឧបករណ៍ជាក់ស្តែងដែលអ្នកអភិវឌ្ឍន៍អាចប្រើប្រាស់បាន ដើម្បីធានាសុវត្ថិភាពលេខកូដ pipelines និងការពឹងផ្អែក។ តាមរយៈការគូសផែនទីហានិភ័យទៅនឹងយុទ្ធសាស្ត្រ និងបច្ចេកទេស ATT&CK ក្រុមអភិវឌ្ឍន៍ផ្លាស់ទីហួសពីការជូនដំណឹងទូទៅ និងទទួលបានទិដ្ឋភាពច្បាស់លាស់អំពី របៀបដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចកម្មវិធីរបស់ពួកគេ.
លើសពីនេះ ភាសារួមនេះភ្ជាប់គម្លាតរវាងសុវត្ថិភាព និងការអភិវឌ្ឍន៍។ អ្នកអភិវឌ្ឍន៍យល់ថាហេតុអ្វីបានជាថូខឹនដែលបានអ៊ិនកូដរឹងមិនមែនគ្រាន់តែជាការអនុវត្តមិនល្អនោះទេ ប៉ុន្តែជាករណីពិតនៃ ការចូលប្រើព័ត៌មានសម្ងាត់ស្រដៀងគ្នានេះដែរ អ្នកវិភាគមើលឃើញពីរបៀបដែលបញ្ហានៅក្នុង IaC ឬភាពអាស្រ័យសមនឹង ការចូលប្រើដំបូង or ការប្រតិបត្តិ.
ប្រសិនបើអ្នកជាអ្នកអភិវឌ្ឍន៍ សូមចាប់ផ្តើមពីតូច៖ ផ្គូផ្គងការរកឃើញមួយ ឬពីរពី repo របស់អ្នកទល់នឹងម៉ាទ្រីស MITRE ATT&CK។ ជាលទ្ធផល អ្នកនឹងដឹងភ្លាមៗថាតើអ្នកកំពុងប្រឈមមុខនឹងយុទ្ធសាស្ត្រដូចជា ការចូលប្រើដំបូង, ការប្រតិបត្តិឬ ការបណ្តេញចេញលំហាត់នេះcisអ៊ីតែម្នាក់ឯងធ្វើឱ្យហានិភ័យកាន់តែជាក់ស្តែង និងងាយស្រួលក្នុងការកំណត់អាទិភាព។
ជាមួយ Xygeni អ្នកមិនចាំបាច់ដោះស្រាយរឿងនេះតែម្នាក់ឯងទេ។ ការរកឃើញពី SAST, SCA, អាថ៌កំបាំង, IaCហើយការស្កេនមេរោគអាចត្រូវបានបកស្រាយតាមរយៈយុទ្ធសាស្ត្រ និងបច្ចេកទេស ATT&CK។ ដូច្នេះ អ្នកអាចត្រងតាម TTP អនុវត្ត guardrails in CI/CDនិងរារាំងកូដដែលមិនមានសុវត្ថិភាពមុនពេលវាឈានដល់ការផលិត។
???? កក់ការបង្ហាញ Xygeni ហើយមើលពីរបៀបដែលយុទ្ធសាស្ត្រ MITRE ATT&CK ភ្ជាប់ទៅនឹងឃ្លាំងរបស់អ្នក និង pipelineស គិតជានាទី។

