






គម្រោងកម្មវិធីទំនើបៗពឹងផ្អែកយ៉ាងខ្លាំងទៅលើការរចនាម៉ូឌុល និងបណ្ណាល័យខាងក្រៅ ដែលជាមូលហេតុដែលការយល់ដឹងអំពីការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python គឺមានសារៈសំខាន់ - មិនត្រឹមតែសម្រាប់ស្ថាបត្យកម្មស្អាតប៉ុណ្ណោះទេ ប៉ុន្តែសម្រាប់ការអភិវឌ្ឍដែលមានសុវត្ថិភាព និងអាចធ្វើមាត្រដ្ឋានបាន។ ដូច្នេះ តើការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ជាអ្វីឲ្យពិតប្រាកដ? វាគឺជាគំរូរចនាមួយដែលសមាសធាតុដូចជាសេវាកម្ម អតិថិជន ឬឧបករណ៍ភ្ជាប់ត្រូវបានបញ្ជូនទៅក្នុងថ្នាក់ពីខាងក្រៅ ជំនួសឱ្យការបង្កើតនៅក្នុងវា។ នៅពេលប្រើបានត្រឹមត្រូវ ការចាក់បញ្ចូលភាពអាស្រ័យ Python អនុញ្ញាតឱ្យមានការគ្រប់គ្រងកាន់តែប្រសើរឡើងលើការពឹងផ្អែកខាងក្រៅ ដែលធ្វើឱ្យកម្មវិធីកាន់តែងាយស្រួលក្នុងការសាកល្បង និងពិបាកក្នុងការសម្របសម្រួល។
តើការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ជាអ្វី?
ការចាក់បញ្ចូលសារធាតុញៀន (DI) គឺជាគំរូរចនាកម្មវិធីមួយដែលវត្ថុទទួលបានធនធានដែលពួកគេត្រូវការ - ដូចជាសេវាកម្ម ឬអតិថិជន - ពីខាងក្រៅ ជំនួសឱ្យការបង្កើតវានៅខាងក្នុង។
នេះជំរុញ៖
- ការភ្ជាប់រលុងរវាងសមាសធាតុ
- ការធ្វើតេស្តងាយស្រួលជាង (ឧទាហរណ៍ ការចំអកភាពអាស្រ័យ)
- ការកំណត់រចនាសម្ព័ន្ធ និងការប្រើប្រាស់ឡើងវិញដែលអាចបត់បែនបានកាន់តែច្រើន
ឧទាហរណ៍ ៖
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
ជំនួសឲ្យការសរសេរកូដម៉ាស៊ីនភ្ញៀវ SMTP រឹង អ្នកត្រូវបញ្ជូនវាចូល។ នេះមានន័យថា៖
- អ្នកអាចសាកល្បងជាមួយអតិថិជនក្លែងក្លាយ។
- អ្នកអាចប្តូរការអនុវត្ត (ឧទាហរណ៍ ក្នុងស្រុក ទល់នឹង ពពក)។
- អ្នកគ្រប់គ្រងកន្លែងដែលការពឹងផ្អែករបស់អ្នកមកពី។
ហេតុអ្វីបានជា Python Dependency Injection មានផលប៉ះពាល់ដល់សុវត្ថិភាព?
នៅពេលអ្នកបញ្ចូលកូដ ឬការកំណត់រចនាសម្ព័ន្ធខាងក្រៅទៅក្នុងកម្មវិធីរបស់អ្នក អ្នកបើកចន្លោះប្រហោងសុវត្ថិភាពដែលអាចកើតមាន។ ការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ជួយរៀបចំរចនាសម្ព័ន្ធកម្មវិធីឱ្យស្អាត ប៉ុន្តែបើគ្មានការគ្រប់គ្រងត្រឹមត្រូវទេ វាអាចបង្កហានិភ័យធ្ងន់ធ្ងរ។
ក្រុមជាច្រើនប្រើ ការចាក់បញ្ចូលភាពអាស្រ័យ Python ដើម្បីកែលម្អភាពបត់បែន និងការធ្វើតេស្ត ប៉ុន្តែពួកគេច្រើនតែមើលរំលងផ្នែកសុវត្ថិភាព។ ប្រសិនបើអ្នកមិនយល់ច្បាស់ តើការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ជាអ្វី? និងរបៀបដែលវាប៉ះពាល់ដល់ឥរិយាបថពេលដំណើរការរបស់អ្នក អ្នកអាចនឹងបង្ហាញកម្មវិធីរបស់អ្នកដោយអចេតនាទៅកាន់សមាសធាតុដែលងាយរងគ្រោះ ឬមិនគួរឱ្យទុកចិត្ត។
អ្នកវាយប្រហារច្រើនតែឆ្លៀតឱកាសពីចំណុចខ្វាក់នេះ។ ការវាយប្រហារច្រឡំនៃការពឹងផ្អែកពួកគេបោះពុម្ពផ្សាយកញ្ចប់ព្យាបាទទៅកាន់ឃ្លាំងសាធារណៈដែលមានឈ្មោះដែលត្រូវគ្នានឹងកញ្ចប់ខាងក្នុង។ ប្រសិនបើប្រព័ន្ធបង្កើតរបស់អ្នកមិនផ្ទៀងផ្ទាត់ប្រភពទេ វាអាចដំឡើងប្រភពខុស ដែលផ្តល់ឱ្យអ្នកវាយប្រហារនូវផ្លូវផ្ទាល់ចូលទៅក្នុងបរិស្ថានរបស់អ្នក។
ការលេចធ្លាយអាថ៌កំបាំងបង្កហានិភ័យធំមួយទៀត។ ពេលខ្លះក្រុមចាក់បញ្ចូលសោ API ព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ ឬថូខឹនតាមរយៈអថេរបរិស្ថាន ឬឯកសារកំណត់រចនាសម្ព័ន្ធ។ បើគ្មានការស្កេន ឬការសម្អាតទេ អាថ៌កំបាំងទាំងនេះអាចត្រូវបានបង្ហាញនៅក្នុងកំណត់ហេតុ ការគ្រប់គ្រងប្រភព ឬ CI/CD លំហូរការងារ។
ឧទាហរណ៍ក្នុងពិភពពិត៖ ភាពច្របូកច្របល់នៃការពឹងផ្អែក
នៅឆ្នាំ 2021 ពួក Hacker សីលធម៌ម្នាក់បានផ្ទុកឡើងកញ្ចប់ទៅ PyPI ដែលឆ្លុះបញ្ចាំងពីឈ្មោះផ្ទៃក្នុងដែលប្រើដោយក្រុមហ៊ុនបច្ចេកវិទ្យាធំៗ។ ពីព្រោះមួយចំនួន ប្រព័ន្ធសាងសង់ ត្រូវបានផ្តល់អាទិភាពដល់កញ្ចប់សាធារណៈជាងកញ្ចប់ឯកជន កញ្ចប់ក្លែងក្លាយទាំងនេះត្រូវបានដំឡើង និងប្រតិបត្តិនៅក្នុងបរិយាកាសសាជីវកម្មដែលទុកចិត្ត។
ការវាយប្រហារនេះបង្ហាញពីសារៈសំខាន់នៃ ការគ្រប់គ្រងប្រភពនៃការពឹងផ្អែក និងការផ្ទៀងផ្ទាត់សមាសធាតុដែលបានចាក់ទាំងអស់ — រួមទាំងតម្លៃកំណត់រចនាសម្ព័ន្ធដែលងាយរងគ្រោះ។
បន្តពង្រឹងសុវត្ថិភាពកម្មវិធីរបស់អ្នក
ការចាក់បញ្ចូល Dependency គ្រាន់តែជាស្រទាប់ការពារមួយប៉ុណ្ណោះ។ ចង់ធានាសុវត្ថិភាពកម្មវិធីរបស់អ្នកពីការគំរាមកំហែងកាន់តែច្រើនមែនទេ?
របៀបធានាសុវត្ថិភាពនៃការចាក់បញ្ចូល Python Dependency
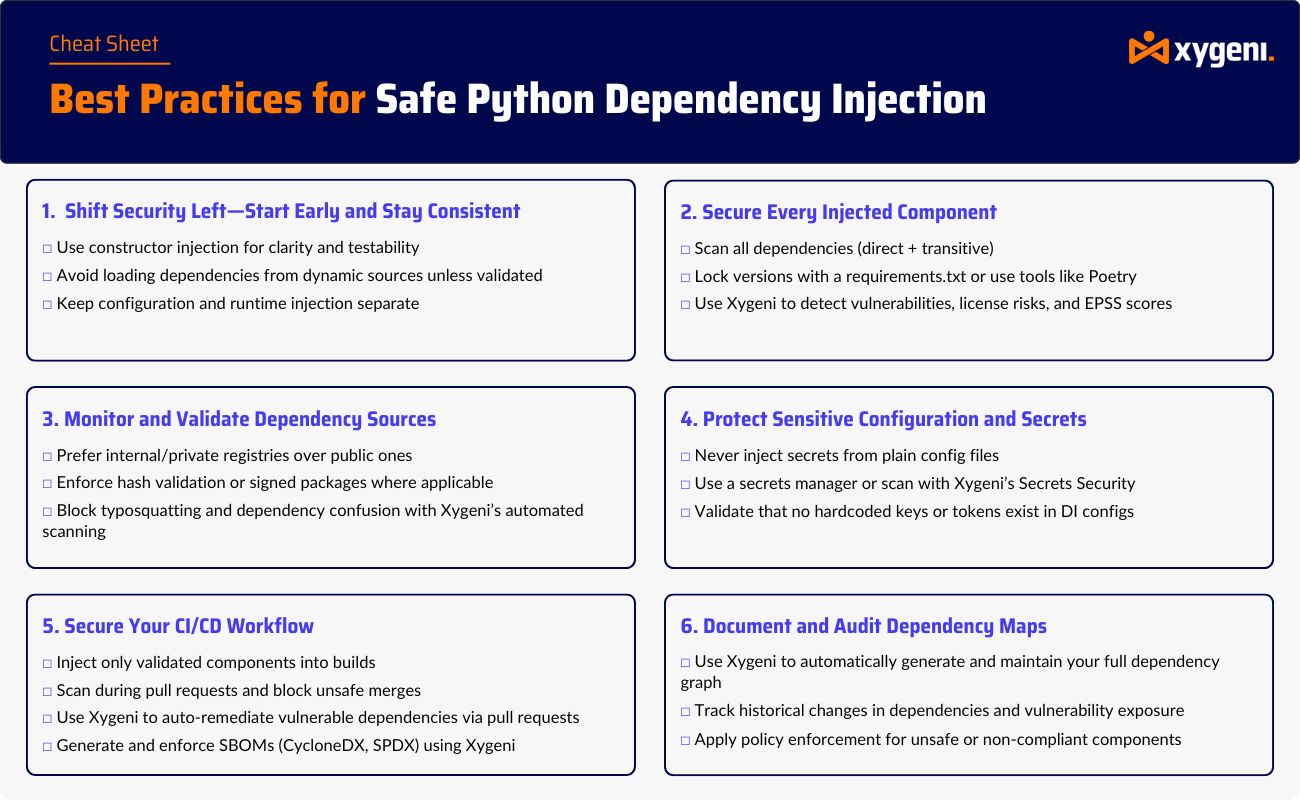
នេះជារបៀបរៀបចំរចនាសម្ព័ន្ធលំហូរការងារ DI ដែលកាត់បន្ថយហានិភ័យ។
១. ចាក់តែសមាសធាតុដែលទុកចិត្តប៉ុណ្ណោះ
ជៀសវាងការចាក់សេវាកម្ម ឬម៉ូឌុលពីប្រភពដែលមិនទាន់មានសុពលភាព ដូចជាការបញ្ចូលរបស់អ្នកប្រើប្រាស់ អថេរបរិស្ថាន ឬកម្មវិធីផ្ទុកថាមវន្ត។ ការណែនាំនេះ ពី Python Dependency Injector ពន្យល់ពីរបៀបរៀបចំរចនាសម្ព័ន្ធ DI ដោយសុវត្ថិភាពដោយប្រើវិធីសាស្រ្តផ្អែកលើកុងតឺន័រដែលអនុវត្តការគ្រប់គ្រង។
2. ចាក់សោ និង ភ្ជាប់ភាពអាស្រ័យ
ប្រើឧបករណ៍ដូច pip-tools, pipenvឬ poetry ដើម្បីភ្ជាប់កំណែពិតប្រាកដនៃការពឹងផ្អែក។ ឯកសារចាក់សោការពារប្រព័ន្ធរបស់អ្នកពីការដោះស្រាយដោយចៃដន្យទៅជាកញ្ចប់ព្យាបាទ ឬកញ្ចប់ថ្មីជាងដែលមានភាពងាយរងគ្រោះដែលមិនស្គាល់។ អ្នកអាចស្វែងយល់បន្ថែមអំពីការគ្រប់គ្រងការពឹងផ្អែកដោយសុវត្ថិភាព និងការគ្រប់គ្រងកំណែនៅក្នុង Python នេះ វិគី ទិដ្ឋភាពទូទៅនៃគំរូចាក់បញ្ចូលភាពអាស្រ័យ។
៣. ប្រើប្រាស់ការចាក់បញ្ចូល Dependency ដើម្បីធ្វើមជ្ឈិមកម្មការគ្រប់គ្រង
ដោយការចាក់បញ្ចូលភាពអាស្រ័យ អ្នកអាច៖
- ការប្រើប្រាស់សវនកម្មនៅកន្លែងតែមួយ
- ប្តូរកញ្ចប់ដែលមានសុវត្ថិភាពសម្រាប់សេវាកម្មដែលមានហានិភ័យ
- សមាសធាតុដែលមានហានិភ័យក្លែងក្លាយសម្រាប់ការរៀបចំ/ការធ្វើតេស្ត
របៀបដែលឧបករណ៍ដូចជា Xygeni ធ្វើឱ្យការចាក់បញ្ចូល Dependency នៅក្នុង Python មានសុវត្ថិភាពជាងមុន
នៅពេលអ្នកអនុវត្ត ការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Pythonជាពិសេសនៅក្នុងប្រព័ន្ធថាមវន្ត ឬប្រព័ន្ធដែលមានមូលដ្ឋានលើកម្មវិធីជំនួយ វាកាន់តែងាយស្រួលក្នុងការណែនាំកញ្ចប់ដែលហួសសម័យ ងាយរងគ្រោះ ឬមិនគួរឱ្យទុកចិត្តដោយចៃដន្យ។ បើគ្មានការផ្ទៀងផ្ទាត់ត្រឹមត្រូវទេ សូម្បីតែរចនាសម្ព័ន្ធ DI ស្អាតក៏អាចបើកហានិភ័យសុវត្ថិភាពបានដែរ។
ដើម្បីធ្វើឱ្យ ការចាក់បញ្ចូលភាពអាស្រ័យ Python ដោយមានសុវត្ថិភាពតាមការរចនា អ្នកត្រូវការភាពមើលឃើញពេញលេញទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។ នោះជាកន្លែងដែលឧបករណ៍ដូចជាឧបករណ៍វិភាគរបស់ Xygeni ក្លាយជាចាំបាច់។
ឧបករណ៍វិភាគបំពង់របស់ Xygeni
សម្រាប់កម្មវិធី Python ឧបករណ៍វិភាគបំពង់របស់ Xygeni ស្រង់ក្រាហ្វអាស្រ័យទាំងមូលរបស់អ្នកដោយប្រើ pipgrip និងវិភាគ៖
- ការពឹងផ្អែកដោយផ្ទាល់ និងអន្តរកាលទាំងអស់
- កំណែ អាជ្ញាប័ណ្ណ និងទិន្នន័យមេតាប្រភព
- ភាពងាយរងគ្រោះដែលអាចកើតមាន និងការកេងប្រវ័ញ្ច
បើទោះបីជា pipgrip ប្រសិនបើមិនត្រូវបានដំឡើងទេ Xygeni ដំណើរការការវិភាគនៅក្នុងបរិយាកាសដែលមានសុវត្ថិភាព និងឯកោ — ធានាបាននូវលទ្ធផលត្រឹមត្រូវដោយមិនរំខានដល់ដំណើរការការងាររបស់អ្នក។
ប្រសិនបើអ្នកពិតជាយល់ចិត្តគ្នាមែន តើការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ជាអ្វី? ទាំងពីទស្សនៈរចនា និងសុវត្ថិភាព ការផ្គូផ្គង DI ជាមួយនឹងការស្កេនភាពអាស្រ័យជាបន្តបន្ទាប់ជួយអ្នកកំណត់អត្តសញ្ញាណហានិភ័យមុនពេលវាឈានដល់ការផលិត។
pipgrip --tree --json
នៅពេលស្កេនរួច អ្នកអាច៖
- កំណត់អត្តសញ្ញាណកញ្ចប់ដែលមានហានិភ័យដែលចាក់ចូលតាមរយៈ DI
- មើលកន្លែងដែលសមាសធាតុនីមួយៗត្រូវបានប្រើ
- រារាំងកញ្ចប់ដែលមានបញ្ហានៅក្នុង CI/CD
ឧទាហរណ៍ជាក់ស្តែង៖ DI បំពេញតាមការស្កេនដែលមានសុវត្ថិភាព
ឧបមាថាកម្មវិធីគ្រប់គ្រងកម្មវិធីជំនួយរបស់អ្នកផ្ទុកម៉ូឌុលពីបញ្ជីឈ្មោះ ឬការកំណត់រចនាសម្ព័ន្ធ៖
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
ខណៈពេលដែលការរចនានេះមានឥទ្ធិពលខ្លាំង វាក៏អាចនាំមកនូវហានិភ័យផងដែរ។ ដំណោះស្រាយដូចជា Xygeni អាចជួយកាត់បន្ថយហានិភ័យនោះដោយ៖
- អ្នកស្កេន និងផ្ទៀងផ្ទាត់
external.unknown_pluginមុនពេលវាឈានដល់ការផលិត។ - អ្នកផ្ទៀងផ្ទាត់អាជ្ញាប័ណ្ណដើម្បីជៀសវាងបញ្ហាផ្លូវច្បាប់ GPL/AGPL។
- អ្នកប្រើប្រាស់ពិន្ទុ EPSS ដើម្បីផ្តល់អាទិភាពដល់ការគំរាមកំហែងពិតប្រាកដ។
ប្រព័ន្ធអេកូឡូស៊ីដែលគាំទ្រ
Xygeni គ្របដណ្តប់ច្រើនជាង Python។ ប្រសិនបើអ្នកកំពុងបង្កើត microservices ឆ្លងកាត់ stacks វាវិភាគ៖
| ប្រព័ន្ធអេកូ | ឧបករណ៍វិភាគ | ពាក្យបញ្ជាដែលបានប្រើ |
|---|---|---|
| ពស់ថ្លាន់ | ឧបករណ៍វិភាគបំពង់ | pipgrip --tree --json |
| ចាវ៉ា (ម៉ាវេន) | កម្មវិធីវិភាគ Maven | mvn dependency:tree |
| Node.js | ឧបករណ៍វិភាគ NPM | yarn install, npm ci |
| .NET | ឧបករណ៍វិភាគ Dotnet | dotnet restore |
| Go | កម្មវិធីវិភាគ Go | go mod graph |
| កម្មវិធី PHP | កម្មវិធីវិភាគអ្នកនិពន្ធ | composer show |
| Ruby ព្រម | ឧបករណ៍វិភាគត្បូង | ការប្រើប្រាស់ Gemfile.lock |
ចំណុចខ្វះខាតទូទៅនៅពេលប្រើ Python Dependency Injection
ការចាក់បញ្ចូលកញ្ចប់ខាងក្រៅដោយគ្មានការផ្ទៀងផ្ទាត់
តែងតែផ្ទៀងផ្ទាត់កញ្ចប់ដែលបានចាក់បញ្ចូលនៅពេលដំណើរការ—ជាពិសេសប្រសិនបើពួកវាត្រូវបានប្រភពដោយថាមវន្ត ឬបានបញ្ជាក់ដោយការបញ្ចូលរបស់អ្នកប្រើប្រាស់។ ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់សមាសធាតុទាំងនេះអាចធ្វើឱ្យកម្មវិធីរបស់អ្នកប្រឈមនឹងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់។
ការរំលងភាពងាយរងគ្រោះ និងការត្រួតពិនិត្យអាជ្ញាប័ណ្ណ
ភាពអាស្រ័យដែលនាំមកតាមរយៈការចាក់បញ្ចូលអាចរួមបញ្ចូលភាពងាយរងគ្រោះដែលគេស្គាល់ ឬអាជ្ញាប័ណ្ណមិនឆបគ្នា។ បញ្ចូលការស្កេនសុវត្ថិភាពទៅក្នុង CI របស់អ្នក។ pipeline ដើម្បីចាប់បញ្ហាមុនពេលពួកគេឈានដល់ការផលិត។
អាថ៌កំបាំងនៃការសរសេរកូដរឹងនៅក្នុងឯកសារកំណត់រចនាសម្ព័ន្ធ
ជៀសវាងការបញ្ជូនព័ត៌មានសម្ងាត់ ឬថូខឹនតាមរយៈការកំណត់រចនាសម្ព័ន្ធ DI ឬអថេរបរិស្ថានដោយគ្មានការការពារ។ សូមប្រើប្រាស់ឧបករណ៍រកឃើញអាថ៌កំបាំងដោយស្វ័យប្រវត្តិ ដើម្បីស្កេនឯកសារ និងការពារការលាតត្រដាងដោយចៃដន្យ។
គំនិតចុងក្រោយ៖ ប្រើការចាក់បញ្ចូល Dependency ដោយគិតគូរពីសុវត្ថិភាព
ការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ផ្តល់ជូនច្រើនជាងស្ថាបត្យកម្មស្អាតស្អំ — វាផ្តល់នូវវិធីសាស្រ្តដែលមានរចនាសម្ព័ន្ធ និងអាចធ្វើសវនកម្មបាន ដើម្បីគ្រប់គ្រងរបៀប និងកន្លែងដែលកូដខាងក្រៅត្រូវបានណែនាំទៅក្នុងកម្មវិធីរបស់អ្នក។ នៅក្នុងបរិយាកាសសព្វថ្ងៃនេះ ដែលភាពងាយរងគ្រោះនៃខ្សែសង្វាក់ផ្គត់ផ្គង់ និងកញ្ចប់ព្យាបាទគឺជាការគំរាមកំហែងពិតប្រាកដ កម្រិតនៃការគ្រប់គ្រងនោះក្លាយជាការការពារសុវត្ថិភាពដ៏សំខាន់។
ការយល់ដឹង តើការចាក់បញ្ចូលភាពអាស្រ័យនៅក្នុង Python ជាអ្វី? គឺជាជំហានដំបូងឆ្ពោះទៅរកការធ្វើឱ្យកម្មវិធីរបស់អ្នកមិនត្រឹមតែជាម៉ូឌុលប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងមានភាពធន់ផងដែរ។ នៅពេលប្រើប្រាស់បានត្រឹមត្រូវ ការចាក់បញ្ចូលភាពអាស្រ័យ Python ជួយក្រុមនានាឱ្យញែកភាពអាស្រ័យ កាត់បន្ថយផ្ទៃវាយប្រហារ និងធ្វើឱ្យការធ្វើតេស្តនៅទូទាំងបរិស្ថានមានភាពសាមញ្ញ។
តាមរយៈការរួមបញ្ចូលគ្នានូវគំរូនេះជាមួយឧបករណ៍ដែលស្កេនភាពអាស្រ័យ រកឃើញភាពងាយរងគ្រោះ និងធ្វើស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យការអនុលោម ក្រុមអភិវឌ្ឍន៍អាចធ្វើមាត្រដ្ឋានបានដោយសុវត្ថិភាព — ដោយមិនធ្វើឱ្យវដ្តនៃការចេញផ្សាយថយចុះ។

