






កម្មវិធី Terraform បានក្លាយជាឧបករណ៍ស្នូលសម្រាប់គ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ cloud។ អ្នកអភិវឌ្ឍន៍ និងក្រុមប្រតិបត្តិការប្រើប្រាស់វាដើម្បីកំណត់ធនធានជាកូដ ស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយ និងរក្សាបរិស្ថានឱ្យស៊ីសង្វាក់គ្នា។ ដោយសារតែវាជាប្រភពបើកចំហ និងអាចបត់បែនបាន Terraform ដើរតួនាទីយ៉ាងសំខាន់ក្នុងទាំង... terraform iac និង សុវត្ថិភាព Terraform.
ទោះជាយ៉ាងណាក៏ដោយ ស្វ័យប្រវត្តិកម្មជួយបានលុះត្រាតែវាត្រូវបានអនុវត្តដោយសុវត្ថិភាព។ កំហុសតែមួយ ដូចជាការបើក AWS Security Group ទៅកាន់អ៊ីនធឺណិតទាំងមូល អាចបង្កើតហានិភ័យធំៗ។ ការស្រាវជ្រាវថ្មីៗបង្ហាញពីរបៀបដែលអ្នកវាយប្រហារ កំណត់គោលដៅ Terraform ដើម្បីបំបែក IaC លំហូរការងារនោះហើយជាមូលហេតុដែលក្រុមត្រូវតែអនុវត្តតាម ការអនុវត្តល្អបំផុតរបស់ Terraform តាំងពីដើមមក។ នៅក្នុងសំណួរដែលសួរញឹកញាប់នេះ យើងឆ្លើយសំណួរទូទៅបំផុតអំពី Terraform និងបង្ហាញពីរបៀបធ្វើវានៅក្នុងលំហូរការងារ DevSecOps ដែលមានសុវត្ថិភាព។
តើកម្មវិធី Terraform ជាអ្វី?
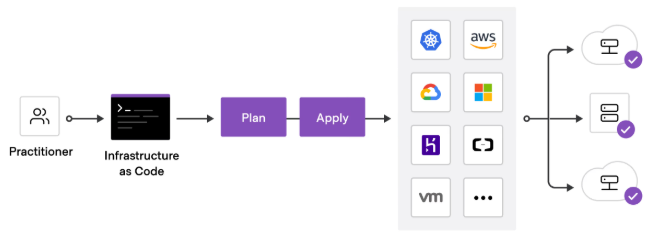
កម្មវិធី Terraform គឺជាហេដ្ឋារចនាសម្ព័ន្ធជាកូដប្រភពបើកចំហ (IaC) ឧបករណ៍ដែលបង្កើតឡើងដោយ ហាសស៊ីកូបវាអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍កំណត់ហេដ្ឋារចនាសម្ព័ន្ធជាមួយនឹងឯកសារកំណត់រចនាសម្ព័ន្ធសាមញ្ញដែលសរសេរជា HCL (ហាសស៊ីកូប (ភាសាកំណត់រចនាសម្ព័ន្ធ)។ ជាមួយ Terraform អ្នកអាចប្រកាសស្ថានភាពដែលចង់បាននៃធនធានដូចជា EC2 instances, S3 buckets ឬ Kubernetes clusters ហើយឧបករណ៍នេះគ្រប់គ្រងការបង្កើត ឬធ្វើបច្ចុប្បន្នភាពពួកវាឱ្យត្រូវគ្នា។
មិនដូចការផ្តល់សេវាកម្ម Cloud ដោយដៃទេ terraform ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ ធានានូវភាពស៊ីសង្វាក់គ្នានៅទូទាំងបរិស្ថាន។ ដើម្បីសុវត្ថិភាព វាកាត់បន្ថយកំហុសរបស់មនុស្សដោយការអ៊ិនកូដការកំណត់រចនាសម្ព័ន្ធជាកូដ។ ក្រុមជាច្រើនក៏រួមបញ្ចូលផងដែរ សុវត្ថិភាព Terraform ស្កេនដើម្បីចាប់ហានិភ័យដូចជាការផ្ទុកដែលមិនបានអ៊ិនគ្រីប ឬតួនាទី IAM ទូលំទូលាយពេក។
តើកម្មវិធី Terraform ត្រូវបានប្រើសម្រាប់អ្វី?
ក្រុមប្រើប្រាស់ កម្មវិធី Terraform ដើម្បីគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធនៅក្នុងបរិស្ថានពហុពពក។ ករណីប្រើប្រាស់ទូទៅរួមមាន៖
- ការផ្តល់ធនធានកុំព្យូទ័រ ការផ្ទុក និងបណ្តាញ។
- ការគ្រប់គ្រងចង្កោម Kubernetes ។
- ការដាក់ពង្រាយដោយស្វ័យប្រវត្តិនៅក្នុង CI/CD pipelines.
- ការអនុវត្តច្បាប់សុវត្ថិភាពដែលស៊ីសង្វាក់គ្នាចំពោះបន្ទុកការងារលើពពក។
លើសពីនេះទៀត, សុវត្ថិភាព Terraform ធ្វើឱ្យវាអាចកំណត់បាន guardrails ជាកូដ។ ឧទាហរណ៍ អ្នកអាចអនុវត្តការអ៊ិនគ្រីបសម្រាប់មូលដ្ឋានទិន្នន័យ RDS ឬដាក់កម្រិតចរាចរណ៍ចូល terraform iac គំរូ។ នេះការពារការលំនាំដើមដែលមានហានិភ័យពីការឈានដល់ផលិតកម្ម។
តើ Terraform យ៉ាងដូចម្តេច IaC ធ្វើការ?
Terraform iac ដំណើរការក្នុងលំហូរសាមញ្ញប៉ុន្តែមានឥទ្ធិពល៖
- សរសេរ → កំណត់ធនធាននៅក្នុង
.tfឯកសារ។ - ផែនការ → មើលការផ្លាស់ប្តូរជាមុនជាមួយ
terraform plan. - Apply → អនុវត្តស្ថានភាពដែលចង់បានជាមួយ
terraform apply.
ដោយសារតែ Terraform តាមដានធនធាននៅក្នុងឯកសារស្ថានភាព វាដឹងច្បាស់ពីអ្វីដែលមាន និងអ្វីដែលត្រូវតែផ្លាស់ប្តូរ។ ពីទស្សនៈសុវត្ថិភាព នេះគឺជារឿងសំខាន់។ ឧទាហរណ៍ ប្រសិនបើធុង S3 រសាត់ពីការអ៊ិនគ្រីបទៅមិនបានអ៊ិនគ្រីប Terraform អាចរកឃើញ និងជួសជុលវាបាន។ សុវត្ថិភាព Terraform ការត្រួតពិនិត្យដំណើរការនេះធានាថាធនធានដែលមិនមានសុវត្ថិភាពមិនត្រូវបានដាក់ពង្រាយឡើយ។
របៀបប្រើប្រាស់ Terraform សម្រាប់សុវត្ថិភាព និង IaC?
លោកអ្នកអាចប្រើ កម្មវិធី Terraform ដោយសរសេរឯកសារកំណត់រចនាសម្ព័ន្ធដែលពិពណ៌នាអំពីហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក បន្ទាប់មកអនុវត្តវាតាមរយៈអ្នកផ្តល់សេវា cloud របស់អ្នក។ terraform iacឯកសារទាំងនេះដើរតួជាគំរូដែលកំណត់ម៉ាស៊ីនមេ បណ្តាញ ការផ្ទុក និងការអនុញ្ញាតតាមរបៀបដែលស៊ីសង្វាក់គ្នា។
ឧទាហរណ៍ អ្នកអាចប្រើ Terraform ដើម្បីផ្តល់ម៉ាស៊ីនមេ Linux កំណត់រចនាសម្ព័ន្ធចង្កោម Kubernetes ឬគ្រប់គ្រងក្រុមសុវត្ថិភាព AWS។ លើសពីនេះ ក្រុមជាច្រើនពឹងផ្អែកលើ សុវត្ថិភាព Terraform ការអនុវត្តដើម្បីអនុវត្តការអ៊ិនគ្រីប ដាក់កម្រិតគោលការណ៍ IAM និងបង្វិលការសម្ងាត់ដោយស្វ័យប្រវត្តិ។
ទោះជាយ៉ាងណាក៏ដោយ ការប្រើប្រាស់ Terraform ដោយសុវត្ថិភាពទាមទារច្រើនជាងវិន័យ។ ការពិនិត្យដោយដៃតែម្នាក់ឯងមិនអាចធ្វើមាត្រដ្ឋានបានទេ។ នេះជាមូលហេតុដែលក្រុមត្រូវការ IaC security ឧបករណ៍ដែលមាន ដែលស្កេនឯកសារ Terraform ដោយស្វ័យប្រវត្តិ រារាំងលំនាំដើមដែលមិនមានសុវត្ថិភាពដូចជាក្រុមសុវត្ថិភាពបើកចំហ និងអនុវត្ត guardrails ដោយផ្ទាល់នៅក្នុង CI/CD pipelineស. ជា CI/CD វិវត្តន៍, ស្របគ្នាជាមួយ សន្ដិសុខ standardសម្រាប់ pipelines នៅក្នុង 2025 ក្លាយជាចាំបាច់។
តាមរយៈការរួមបញ្ចូលការអនុវត្ត និងឧបករណ៍ទាំងនេះ កម្មវិធី Terraform ផ្លាស់ទីហួសពីស្វ័យប្រវត្តិកម្ម។ វាប្រែក្លាយទៅជាការការពារមួយដែលការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធនីមួយៗដំណើរការឆ្លងកាត់ការត្រួតពិនិត្យសុវត្ថិភាពមុនពេលឈានដល់ផលិតកម្ម។
តើធ្វើដូចម្តេចដើម្បីដំឡើងកម្មវិធី Terraform?
ការដំឡើង កម្មវិធី Terraform វាសាមញ្ញណាស់។ នៅលើ Linux អ្នកអាចប្រើ apt install terraform (អ៊ូប៊ុនទូ) ឬ yum install terraform (Red Hat)។ នៅលើ macOS អ្នកអាចប្រើ Homebrew។ អ្នកអភិវឌ្ឍន៍ Windows ជាធម្មតាដំណើរការវានៅក្នុង WSL ឬកុងតឺន័រ។
ដើម្បីសុវត្ថិភាព សូមទាញយកពីប្រភពផ្លូវការរបស់ HashiCorp ជានិច្ច។ កុំទុកចិត្តលើការបង្កើតដែលមិនបានផ្ទៀងផ្ទាត់។ បន្ទាប់ពីដំឡើងរួច សូមពិនិត្យមើលកំណែរបស់អ្នកជាមួយ៖
terraform version
តើកម្មវិធី Terraform ឥតគិតថ្លៃទេ?
បាទ។ កម្មវិធី Terraform គឺជាប្រភពបើកចំហ និងឥតគិតថ្លៃក្នុងការប្រើប្រាស់។ ទោះជាយ៉ាងណាក៏ដោយ HashiCorp ក៏ផ្តល់ជូន Terraform Cloud និង Terraform ផងដែរ Enterprise សម្រាប់កិច្ចសហការ ការអនុវត្តគោលនយោបាយ និងមុខងារកម្រិតខ្ពស់។
សម្រាប់ក្រុមភាគច្រើន ការចាប់ផ្តើមជាមួយកំណែប្រភពបើកចំហឥតគិតថ្លៃដំណើរការបានល្អ។ នៅពេលដែលបន្ទុកការងារកើនឡើង Terraform Cloud បន្ថែមសមត្ថភាពដូចជាការគ្រប់គ្រងស្ថានភាពពីចម្ងាយ និងការគ្រប់គ្រងការចូលប្រើផ្អែកលើតួនាទី ដែលធ្វើអោយប្រសើរឡើង។ សុវត្ថិភាព Terraform នៅកម្រិត។
តើ Terraform Cloud ជាអ្វី ហើយហេតុអ្វីបានជាវាសំខាន់សម្រាប់សុវត្ថិភាព?
Terraform Cloud គឺជាវេទិកា SaaS ដែលពង្រីក terraform iac ជាមួយមុខងារសហការ។ វារក្សាទុកឯកសារស្ថានភាពពីចម្ងាយ គ្រប់គ្រងកន្លែងធ្វើការសម្រាប់ក្រុមច្រើន និងរួមបញ្ចូលគោលនយោបាយជាមួយ Sentinel។
ពីមួយ សុវត្ថិភាព Terraform ទស្សនៈវិស័យ នេះសំខាន់ព្រោះការរក្សាទុកស្ថានភាពនៅក្នុងស្រុកអាច leak secretឬបង្កើតជម្លោះ។ Terraform Cloud រក្សាស្ថានភាពឱ្យមានសុវត្ថិភាព មានកំណែ និងអាចធ្វើសវនកម្មបាន។ នៅក្នុង CI/CD pipelines នេះការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងបន្ថែមភាពមើលឃើញទៅក្នុងការផ្លាស់ប្តូរនីមួយៗ។
តើម៉ូឌុល Terraform ជាអ្វី?
ម៉ូឌុល Terraform គឺជាកញ្ចប់ដែលអាចប្រើឡើងវិញបាននៃ IaC កូដ។ ជំនួសឲ្យការធ្វើប្លុកដដែលៗនៅទូទាំងបរិស្ថាន អ្នកអាចនាំចូលម៉ូឌុល ហើយកំណត់រចនាសម្ព័ន្ធវាជាមួយអថេរ។
ឧទាហរណ៍ ម៉ូឌុលសម្រាប់ធុង S3 អាចអនុវត្តការអ៊ិនគ្រីប ការកត់ត្រា និងការរឹតបន្តឹងការចូលប្រើតាមលំនាំដើម។ នេះធ្វើឱ្យ សុវត្ថិភាព Terraform ខ្លាំងជាង ព្រោះក្រុមនានាប្រើប្រាស់គំរូដែលបានពង្រឹងឡើងវិញជំនួសឱ្យការបង្កើតគំរូដែលមិនមានសុវត្ថិភាពឡើងវិញ។ ការអនុវត្តល្អបំផុតរបស់ Terraformម៉ូឌុលគួរតែអនុវត្តសិទ្ធិតិចតួចបំផុតជានិច្ច ហើយជៀសវាងការបង្ហាញលំនាំដើមដែលងាយរងគ្រោះ។
តើធ្វើដូចម្តេចដើម្បីគ្រប់គ្រងក្រុមសុវត្ថិភាព AWS ជាមួយ Terraform?
ក្រុមសុវត្ថិភាព AWS ដើរតួដូចជាជញ្ជាំងភ្លើងនិម្មិត។ នៅក្នុង Terraform អ្នកកំណត់វាជាមួយ aws_security_group ធនធាន។
ឧទាហរណ៍ ការកំណត់រចនាសម្ព័ន្ធនេះបើកច្រក 22 ទៅអ៊ីនធឺណិត៖
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
ខណៈពេលដែលវាដំណើរការ វាបង្កើតហានិភ័យដ៏ធំមួយ។ អ្នកវាយប្រហារស្កេនជានិច្ចសម្រាប់ច្រក SSH ដែលបើកចំហ។ ផ្ទុយទៅវិញ សូមដាក់កម្រិតការចូលប្រើទៅកាន់ IP ដែលទុកចិត្ត និងធ្វើស្វ័យប្រវត្តិកម្មការពិនិត្យឡើងវិញនៅក្នុង CI/CD។ ជាមួយ terraform iacអ្នកអាចអ៊ិនកូដលំនាំដើមដែលមានសុវត្ថិភាព និងជាមួយ សុវត្ថិភាព Terraform ការស្កេន អ្នកអាចរារាំងច្បាប់ដូចជា 0.0.0.0/0 មុនពេលពួកគេឈានដល់ការផលិត។
តើអ្វីទៅជាការអនុវត្តល្អបំផុតរបស់ Terraform សម្រាប់សុវត្ថិភាព និង IaC?
បន្ទាប់ពីការ terraform ការអនុវត្តល្អបំផុត ជួយក្រុមឱ្យប្រសើរឡើងទាំងភាពជឿជាក់ និងសុវត្ថិភាព។ បើគ្មានច្បាប់ច្បាស់លាស់ទេ ស្វ័យប្រវត្តិកម្មអាចបង្កើតហានិភ័យជំនួសឱ្យការដោះស្រាយវា។ ជាមួយនឹងលំហូរការងារដែលមានរចនាសម្ព័ន្ធ និង guardrailsទោះជាយ៉ាងណាក៏ដោយ រាល់ការផ្លាស់ប្តូរកាន់តែមានសុវត្ថិភាព និងអាចទស្សន៍ទាយបានកាន់តែច្រើន។
សំខាន់ខ្លះ terraform iac ការអនុវត្តល្អបំផុតរួមមាន:
- ប្រើម៉ូឌុលដើម្បីរក្សាការកំណត់រចនាសម្ព័ន្ធជាម៉ូឌុល និងអាចប្រើឡើងវិញបាន → ភាពម៉ូឌុលជៀសវាងការធ្វើម្តងទៀត និងធានាបាននូវភាពស៊ីសង្វាក់គ្នា។
- អ៊ិនគ្រីបទិន្នន័យរសើប ហើយកុំសរសេរកូដសម្ងាត់ឲ្យសោះ → អាថ៌កំបាំងគួរតែត្រូវបានរក្សាទុកដោយសុវត្ថិភាព មិនមែននៅក្នុងឃ្លាំងទិន្នន័យទេ។
- រក្សាទុកឯកសារស្ថានភាពនៅក្នុង backends ដែលមានសុវត្ថិភាពដូចជា Terraform Cloud → ឯកសារស្ថានភាពក្នុងស្រុកបង្កើនឱកាសនៃជម្លោះ ឬការលេចធ្លាយ។
- ផ្ទៀងផ្ទាត់គំរូក្នុង CI/CD pipelines → ពិនិត្យចូល pipelineបញ្ឈប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ មុនពេលពួកវាឈានដល់ការផលិត។
- អនុវត្តសិទ្ធិតិចតួចបំផុតចំពោះគោលការណ៍ IAM → កំណត់ការអនុញ្ញាតចំពោះអ្វីដែលចាំបាច់បំផុតសម្រាប់ធនធាននីមួយៗ។
លើសពីនេះ ការពឹងផ្អែកតែលើការពិនិត្យដោយដៃគឺមិនគ្រប់គ្រាន់នោះទេ។ IaC security ឧបករណ៍ដែលមាន ស្កេនគំរូ Terraform ដោយស្វ័យប្រវត្តិ ចាប់លំនាំដើមដែលមិនមានសុវត្ថិភាពដូចជាក្រុមសុវត្ថិភាពបើកចំហ ឬការផ្ទុកដែលមិនបានអ៊ិនគ្រីប និងអនុវត្ត guardrails នៅខាងក្នុង pipelines.
ជាលទ្ធផល ក្រុមដែលទទួលយក កម្មវិធី Terraform ជាផ្នែកមួយនៃលំហូរការងារ DevSecOps របស់ពួកគេទទួលបានអត្ថប្រយោជន៍ច្រើនបំផុតនៅពេលដែលពួកគេចាត់ទុកសុវត្ថិភាពដូចជាកូដ។ ជាមួយ សុវត្ថិភាព Terraform ការត្រួតពិនិត្យរួមបញ្ចូលនៅក្នុង CI/CDធនធានដែលមិនមានសុវត្ថិភាពត្រូវបានរារាំងជាប់លាប់។ តាមវិធីនេះ terraform iac ក្លាយជាមិនត្រឹមតែជាមធ្យោបាយមួយដើម្បីធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ជាការការពារដែលការពារហេដ្ឋារចនាសម្ព័ន្ធតាមការរចនាផងដែរ។
របៀបដែល Xygeni ជួយក្រុមអនុវត្តការអនុវត្តល្អបំផុតនៃសុវត្ថិភាព Terraform
Terraform ផ្តល់នូវភាពស៊ីសង្វាក់គ្នា ប៉ុន្តែលុះត្រាតែក្រុមអនុវត្តវាបានត្រឹមត្រូវ។ ការពិនិត្យដោយដៃមិនធ្វើមាត្រដ្ឋានទេ។ ស៊ីហ្គេនី រួមបញ្ចូលដោយផ្ទាល់ទៅក្នុង CI/CD ធ្វើស្វ័យប្រវត្តិកម្ម សុវត្ថិភាព Terraform ពិនិត្យ និងអនុវត្ត guardrails on terraform iac.
- ចាប់ហានិភ័យឱ្យបានទាន់ពេលវេលា → ស្កេនគំរូ Terraform សម្រាប់ក្រុមសុវត្ថិភាពដែលបើកចំហ ធនធានដែលមិនបានអ៊ិនគ្រីប ឬតួនាទី IAM ជំនួស។
- ការពារអាថ៌កំបាំង → ធានាថាទិន្នន័យរសើបមិនដែលត្រូវបាន committed ជាអត្ថបទធម្មតា។
- ការងារដែលមានសុវត្ថិភាព → រកឃើញ CVEs មេរោគ និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងរូបភាពកុងតឺន័រដែលកំណត់ដោយ Terraform។
- ស្វ័យប្រវត្តិកម្មការកែតម្រូវ → ជួសជុលដោយស្វ័យប្រវត្តិបង្កើតសុវត្ថិភាព pull requests ដើម្បីបិទភ្ជាប់គំរូដែលមិនមានសុវត្ថិភាព។
ជាលទ្ធផល ក្រុមនានាដាក់ពាក្យស្នើសុំ ការអនុវត្តល្អបំផុតរបស់ Terraform តាមលំនាំដើម។ ជំនួសឱ្យការពឹងផ្អែកលើការត្រួតពិនិត្យដោយដៃ Xygeni ធានារាល់ commit និង pipeline អនុវត្ត កម្មវិធី Terraform សន្តិសុខក្នុងទ្រង់ទ្រាយធំ។
សេចក្តីសន្និដ្ឋាន៖ លំហូរការងារ Terraform ប្រកបដោយសុវត្ថិភាពតាំងពីដំបូង
កម្មវិធី Terraform ផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវវិធីរហ័ស និងអាចទុកចិត្តបានក្នុងការកំណត់ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ។ ទោះជាយ៉ាងណាក៏ដោយ ការរំលងសុវត្ថិភាពនាំឱ្យមានបញ្ហាដូចជាក្រុមសុវត្ថិភាពដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ មូលដ្ឋានទិន្នន័យដែលមិនបានអ៊ិនគ្រីប ឬអាថ៌កំបាំងដែលលេចធ្លាយ។ សម្រាប់ហេតុផលនោះ ការព្យាបាល terraform iac ដោយសារទាំងស្វ័យប្រវត្តិកម្ម និងសុវត្ថិភាពគឺមានសារៈសំខាន់។
ឧទាហរណ៍ ការអ៊ិនកូដគោលការណ៍ជាកូដការពារលំនាំដើមដែលមិនមានសុវត្ថិភាពពីការដាក់ពង្រាយ។ លើសពីនេះ ការស្កេនដោយស្វ័យប្រវត្តិនៅក្នុង CI/CD pipelineបង្កើតសំណាញ់សុវត្ថិភាពមួយដែលចាប់យកការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវមុនពេលចេញផ្សាយ។ លើសពីនេះ ការអនុវត្ត ការអនុវត្តល្អបំផុតរបស់ Terraform ដូចជាម៉ូឌុល playbooksឯកសិទ្ធិតិចបំផុត និងការការពារសម្ងាត់ធ្វើឱ្យបរិស្ថាននីមួយៗមានស្ថេរភាព។
ជាលទ្ធផល ការរួមបញ្ចូលគ្នា សុវត្ថិភាព Terraform ពិនិត្យជាមួយ IaC ស្វ័យប្រវត្តិកម្មជួយក្រុមឱ្យធ្វើចលនាបានយ៉ាងឆាប់រហ័សដោយមិនបាត់បង់ការគ្រប់គ្រង។ នៅក្នុងការអនុវត្តជាក់ស្តែង នេះមានន័យថា អ្នកអភិវឌ្ឍន៍អាចច្នៃប្រឌិត ខណៈពេលដែល guardrails ត្រូវប្រាកដថាធនធាននីមួយៗនៅតែមានសុវត្ថិភាព។ ដូច្នេះ ការទទួលយក កម្មវិធី Terraform ជាមួយខ្លាំង terraform iac ហើយការអនុវត្តសុវត្ថិភាពមិនត្រឹមតែមានប្រសិទ្ធភាពប៉ុណ្ណោះទេ ថែមទាំងបង្កើតបរិយាកាស cloud ដែលអាចទុកចិត្តបាន និងធន់ផងដែរ។

