






កម្មវិធី Visual Studio Code បានក្លាយជាកម្មវិធីនិពន្ធដ៏ពេញនិយមបំផុតមួយសម្រាប់អ្នកអភិវឌ្ឍន៍នៅទូទាំងពិភពលោក។ វាមានទម្ងន់ស្រាល ប៉ុន្តែមានថាមពលខ្លាំង វាគាំទ្រផ្នែកបន្ថែម ការបំបាត់កំហុស និងការរួមបញ្ចូល ដែលធ្វើឱ្យវាក្លាយជាកម្មវិធីបញ្ជាប្រចាំថ្ងៃសម្រាប់អ្នកសរសេរកម្មវិធីរាប់លាននាក់។ ដោយសារតែវាជាប្រភពបើកចំហ និងអាចបត់បែនបាន Visual Studio Code ក៏ដើរតួនាទីយ៉ាងសំខាន់នៅក្នុងលំហូរការងារ DevSecOps ទំនើបផងដែរ។ ក្រុមប្រើប្រាស់វាដើម្បីកែសម្រួលហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (...IaC), រួមបញ្ចូលការស្កេន និងអនុវត្ត visual studio code security ត្រួតពិនិត្យមុនពេលជំរុញការផ្លាស់ប្តូរ។
ទោះជាយ៉ាងណាក៏ដោយ អំណាចតែងតែភ្ជាប់មកជាមួយនឹងការទទួលខុសត្រូវ។ ផ្នែកបន្ថែមដែលមិនមានសុវត្ថិភាពតែមួយ ឬកន្លែងធ្វើការដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចបង្កើតហានិភ័យក្នុង pipelines. ដោយហេតុផលនោះ អ្នកអភិវឌ្ឍន៍ត្រូវតែចាត់ទុកកម្មវិធី vs code មិនត្រឹមតែជាកម្មវិធីនិពន្ធប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ជាផ្នែកសំខាន់មួយនៃការអភិវឌ្ឍន៍កម្មវិធីដែលមានសុវត្ថិភាពផងដែរ។ នៅក្នុងសំណួរដែលសួរញឹកញាប់នេះ យើងឆ្លើយសំណួរទូទៅបំផុតអំពី Visual Studio Code ពន្យល់ពីផលវិបាកសុវត្ថិភាពរបស់វា និងចែករំលែកការអនុវត្តល្អបំផុតដែលរក្សាវាឱ្យមានសុវត្ថិភាពនៅក្នុងលំហូរការងារ DevOps។
តើកម្មវិធី Visual Studio Code ជាអ្វី?
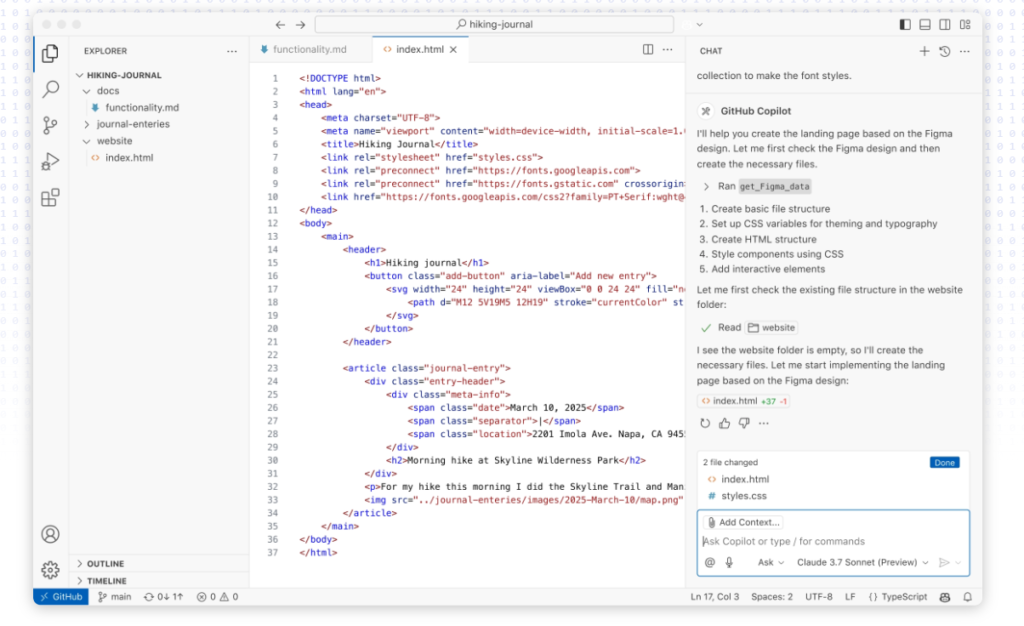
កម្មវិធី Visual Studio Code (ជារឿយៗត្រូវបានគេហៅថា VS Code) គឺជាកម្មវិធីនិពន្ធកូដប្រភពបើកចំហដែលបង្កើតឡើងដោយ Microsoft។ វាដំណើរការលើ Windows, macOS និង Linux ហើយគាំទ្រភាសាសរសេរកម្មវិធីរាប់រយ។ វារួមបញ្ចូលលក្ខណៈពិសេសដូចជាការបន្លិចវាក្យសម្ព័ន្ធ ការបំបាត់កំហុស ការរួមបញ្ចូល Git និងផ្នែកបន្ថែមសម្រាប់ការអភិវឌ្ឍ cloud និង container។
មិនដូចប្រពៃណី IDEs, ធៀបនឹងកម្មវិធីកូដមានទម្ងន់ស្រាល និងម៉ូឌុល។ អ្នកដំឡើងតែផ្នែកបន្ថែមដែលអ្នកត្រូវការប៉ុណ្ណោះ ដែលធ្វើឱ្យកម្មវិធីនិពន្ធមានល្បឿនលឿន ខណៈពេលដែលនៅតែអាចប្ដូរតាមបំណងបានខ្ពស់។ ដើម្បីសុវត្ថិភាព ភាពបត់បែននេះគឺជាទាំងចំណុចខ្លាំង និងហានិភ័យ៖ ការប្រើប្រាស់ដោយសុវត្ថិភាពអាស្រ័យលើរបៀបដែលអ្នកអភិវឌ្ឍន៍កំណត់រចនាសម្ព័ន្ធផ្នែកបន្ថែម និងកន្លែងធ្វើការ។
តើកូដ VS ឥតគិតថ្លៃសម្រាប់ប្រើប្រាស់ទេ?
មែនហើយ។ កម្មវិធី Visual Studio Code គឺឥតគិតថ្លៃទាំងស្រុង និងជាប្រភពបើកចំហ។ Microsoft រក្សាកម្មវិធីនិពន្ធស្នូល ខណៈពេលដែលសហគមន៍បង្កើតផ្នែកបន្ថែមរាប់ពាន់។ ដោយសារតែវាឥតគិតថ្លៃ កម្មវិធី vs code បានក្លាយជាកម្មវិធីនិពន្ធដែលពេញនិយមសម្រាប់ទាំងសិស្ស និង... enterprise ក្រុម។
ទោះជាយ៉ាងណាក៏ដោយ ឥតគិតថ្លៃមិនមានន័យថាគ្មានហានិភ័យនោះទេ។ code security អាស្រ័យលើការទាញយកកម្មវិធីនិពន្ធពីប្រភពផ្លូវការ និងការផ្ទៀងផ្ទាត់ផ្នែកបន្ថែមមុនពេលដំឡើងវា។ ជួនកាលអ្នកវាយប្រហារបោះពុម្ពផ្សាយផ្នែកបន្ថែមដែលមានគំនិតអាក្រក់ដើម្បីធ្វើត្រាប់តាមឧបករណ៍ពេញនិយម។ សម្រាប់ហេតុផលនោះ ត្រូវពិនិត្យមើលកេរ្តិ៍ឈ្មោះរបស់អ្នកបោះពុម្ពផ្សាយ និងចំណាត់ថ្នាក់ផ្កាយនៅក្នុងទីផ្សារជានិច្ច។
តើធ្វើដូចម្តេចដើម្បីដំឡើងកម្មវិធី Visual Studio Code?
ការដំឡើងកម្មវិធី vs code គឺងាយស្រួល។
- នៅលើ Windows៖ ទាញយកកម្មវិធីដំឡើងពី មន្ត្រី ទំព័រ Microsoft។
- នៅលើ macOS៖ ដំឡើងវាតាមរយៈ Homebrew (
brew install --cask visual-studio-code). - នៅលើ Linux៖ ប្រើកម្មវិធីគ្រប់គ្រងកញ្ចប់របស់អ្នក ដូចជា
apt install codeនៅលើអ៊ូប៊ុនទូ។
បន្ទាប់ពីដំឡើងរួច សូមផ្ទៀងផ្ទាត់កំណែរបស់អ្នកជាមួយ៖
code --version
ដើម្បីសុវត្ថិភាព កុំទាញយកកម្មវិធីដំឡើងពីប្រភពក្រៅផ្លូវការ។ លើសពីនេះ ប្រសិនបើអ្នកដំណើរការ VS Code ក្នុង CI/CD កុងតឺន័រ សូមដាក់កូដកំណែ ហើយធ្វើបច្ចុប្បន្នភាពជាប្រចាំដើម្បីជៀសវាងភាពងាយរងគ្រោះ។ នេះស្របនឹង CI/CD សន្ដិសុខ standards សម្រាប់ 2025.
តើធ្វើដូចម្តេចដើម្បីដំណើរការកូដនៅក្នុង Visual Studio Code?
ដើម្បីដំណើរការកូដនៅក្នុងកម្មវិធី VS Code ជាធម្មតាអ្នកប្រើស្ថានីយរួមបញ្ចូលគ្នា ឬបន្ទះបំបាត់កំហុស។ ឧទាហរណ៍៖
- ពស់ថ្លាន់ → ដំឡើងផ្នែកបន្ថែម Python បន្ទាប់មកដំណើរការស្គ្រីបជាមួយ
python file.py. - JavaScript/TypeScript → ប្រើ Node.js ការរួមបញ្ចូល (
node index.js). - ធុង → ដំណើរការកូដដោយផ្ទាល់នៅក្នុង Docker ជាមួយផ្នែកបន្ថែម Remote Containers។
ស្ទូឌីយោរូបភាព។ code security ចូលមកដើរតួនាទីនៅពេលដែលភារកិច្ច និងការកំណត់រចនាសម្ព័ន្ធការបើកដំណើរការប្រតិបត្តិពាក្យបញ្ជា។ ភារកិច្ចដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចបង្ហាញអាថ៌កំបាំង ឬដំណើរការស្គ្រីបដែលមិនមានសុវត្ថិភាព។ ដូច្នេះ សូមផ្ទៀងផ្ទាត់និយមន័យភារកិច្ចទាំងអស់ ហើយជៀសវាងការចម្លង និងបិទភ្ជាប់ការកំណត់រចនាសម្ព័ន្ធពីឃ្លាំងដែលមិនស្គាល់។
តើធ្វើដូចម្តេចដើម្បីប្រើប្រាស់កម្មវិធី Visual Studio Code ដោយសុវត្ថិភាព?
អ្នកអាចប្រើកម្មវិធី vs code ដើម្បីកែសម្រួល បំបាត់កំហុស និងដាក់ពង្រាយកូដនៅទូទាំងគម្រោងនានា។ ទោះជាយ៉ាងណាក៏ដោយ ការប្រើប្រាស់វាដោយសុវត្ថិភាពតម្រូវឱ្យមានវិន័យ៖
- ដំឡើងតែផ្នែកបន្ថែមពីអ្នកបោះពុម្ពផ្សាយដែលទុកចិត្តប៉ុណ្ណោះ។
- បិទ ឬលុបកម្មវិធីបន្ថែមដែលអ្នកលែងប្រើ។
- ពិនិត្យមើលការកំណត់កន្លែងធ្វើការសម្រាប់អាថ៌កំបាំង ឬផ្លូវដែលមិនមានសុវត្ថិភាព។
- ដំណើរការការស្កេននៅខាងក្នុងកម្មវិធីនិពន្ធដោយប្រើកម្មវិធីជំនួយ DevSecOps។
លើសពីនេះ អ្នកអភិវឌ្ឍន៍ជាច្រើនបញ្ចូល Visual Studio code security ឧបករណ៍ដោយផ្ទាល់នៅក្នុង VS Code។ ឧទាហរណ៍ ការរួមបញ្ចូល IDE របស់ Xygeni ស្កេនឯកសារហេដ្ឋារចនាសម្ព័ន្ធជាកូដ ឯកសារ Docker និងការពឹងផ្អែកប្រភពបើកចំហសម្រាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងមេរោគ។ តាមវិធីនេះ កូដដែលមិនមានសុវត្ថិភាពមិនដែលចាកចេញពីបរិស្ថានក្នុងស្រុករបស់អ្នកឡើយ។
សម្រាប់ផ្ទៃខាងក្រោយ សូមមើល តើហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (អ្វី)IaC) មានន័យថា និងរបៀបដែលអ្នកវាយប្រហារកំណត់គោលដៅឧបករណ៍អ្នកអភិវឌ្ឍន៍ដូចជា Terraform និង npm រួចហើយ។
តើកូដ Visual Studio មានសុវត្ថិភាពក្នុងការទាញយកទេ?
បាទ/ចាស៎ ប្រសិនបើអ្នកទាញយកវាពីគេហទំព័រផ្លូវការរបស់ Microsoft ឬពីកម្មវិធីគ្រប់គ្រងកញ្ចប់ដែលទុកចិត្ត។ ហានិភ័យលេចឡើងនៅពេលដែលអ្នកអភិវឌ្ឍន៍ចាប់យកការបង្កើតក្រៅផ្លូវការ កំណែចល័តពីគេហទំព័រមិនច្បាស់លាស់ ឬផ្នែកបន្ថែមដែលបានភ្ជាប់ជាមុន។
លើសពីនេះ កម្មវិធី vs code គឺជាប្រភពបើកចំហ ដូច្នេះអ្នកណាក៏អាច fork វាបានដែរ។ fork ខ្លះបន្ថែមកម្មវិធីទប់ស្កាត់ telemetry ឬ themes ប៉ុន្តែខ្លះទៀតអាចលាក់មេរោគ។ ត្រូវផ្ទៀងផ្ទាត់ checksums ជានិច្ច ហើយប្រកាន់ខ្ជាប់នូវការចែកចាយផ្លូវការ។
តើផ្នែកបន្ថែមកូដ Visual Studio មានសុវត្ថិភាពទេ?
មិនមែនជានិច្ចទេ។ ផ្នែកបន្ថែមផ្តល់ឱ្យ VS Code នូវថាមពលរបស់វា ប៉ុន្តែវាក៏ពង្រីកផ្ទៃវាយប្រហារផងដែរ។ ឧទាហរណ៍ ផ្នែកបន្ថែមដែលមានគំនិតអាក្រក់អាច៖
- លួចសញ្ញាសម្ងាត់ផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវពីកន្លែងធ្វើការរបស់អ្នក។
- ប្រតិបត្តិពាក្យបញ្ជាកំឡុងពេលបង្កើតភារកិច្ច។
- អាថ៌កំបាំងនៃការផ្ទុកឡើងត្រូវបានរកឃើញនៅក្នុង
.envឯកសារ។
ហានិភ័យនេះពិតជាមានមែន។ អ្នកវាយប្រហារបានបោះពុម្ពផ្សាយរួចហើយ កញ្ចប់ប្រភពបើកចំហដែលមានគំនិតអាក្រក់ ទៅកាន់ npm និង PyPI ហើយរឿងដដែលនេះអាចកើតឡើងនៅក្នុងទីផ្សារផ្នែកបន្ថែម។ ជាលទ្ធផល អ្នកត្រូវតែ៖
- កេរ្តិ៍ឈ្មោះរបស់អ្នកបោះពុម្ពផ្សាយផ្នែកបន្ថែមពិនិត្យឡើងវិញ។
- សូមពិនិត្យមើលព័ត៌មានថ្មីៗ និងមតិកែលម្អពីសហគមន៍។
- កំណត់ការអនុញ្ញាតតាមដែលអាចធ្វើទៅបាន។
ការប្រើប្រាស់ IDE ដោយគ្មាន extention hygiene គឺដូចជាការដំណើរការ Terraform ជាមួយម៉ូឌុលដែលមិនបានផ្ទៀងផ្ទាត់ វាបង្កើតហានិភ័យដែលមើលមិនឃើញ។
ការអនុវត្តល្អបំផុតសម្រាប់ផ្នែកបន្ថែម និងការកំណត់សុវត្ថិភាព
កំពុងតាមដានស្ទូឌីយោរូបភាព code security ការអនុវត្តល្អបំផុតជួយក្រុមរក្សាអ្នកកែសម្រួលរបស់ពួកគេឱ្យមានសុវត្ថិភាព និងស្របតាម លំហូរការងារ DevSecOpsការអនុវត្តសំខាន់ៗមួយចំនួនរួមមាន៖
- រក្សាកូដ VS ឲ្យទាន់សម័យ → អនុវត្តបំណះឱ្យបានរហ័សដើម្បីជួសជុលចំណុចខ្សោយ។
- ការពង្រីកការត្រួតពិនិត្យជាប្រចាំ → លុបឧបករណ៍ដែលមិនប្រើចេញ ហើយពិនិត្យមើលឧបករណ៍ដែលមានសិទ្ធិខ្ពស់។
- ការពារអាថ៌កំបាំង → កុំរក្សាទុកសោ API នៅក្នុង settings.json ឬ launch.json។
- បញ្ចូលការស្កេននៅក្នុងកម្មវិធីនិពន្ធ → រត់ SAST, SCAនិង IaC ការស្កេនជាមួយផ្នែកបន្ថែម។
- ប្រើប្រាស់ការជឿទុកចិត្តលើកន្លែងធ្វើការ → កំណត់ការប្រតិបត្តិកូដដែលមិនគួរឱ្យទុកចិត្តនៅក្នុងគម្រោងថ្មីៗ។
តាមរយៈការរួមបញ្ចូលគ្នានូវការអនុវត្តទាំងនេះជាមួយនឹងស្វ័យប្រវត្តិកម្ម កម្មវិធី vs code មិនត្រឹមតែក្លាយជាកម្មវិធីនិពន្ធកូដប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ជាចំណុចត្រួតពិនិត្យសម្រាប់សុវត្ថិភាពផងដែរ។ ការពិនិត្យដោយដៃតែម្នាក់ឯងមិនអាចធ្វើមាត្រដ្ឋានបានទេ។ ឧបករណ៍ស្កេនដែលរួមបញ្ចូល IDE ធ្វើឱ្យប្រាកដថាការកំណត់រចនាសម្ព័ន្ធដែលមិនមានសុវត្ថិភាព ឬកូដព្យាបាទមិនដែលទៅដល់អ្នកឡើយ។ pipelines.
របៀបដែល Xygeni ជួយ
កម្មវិធី Visual Studio Code មានល្បឿនលឿន និងអាចបត់បែនបាន ប៉ុន្តែការរក្សាវាឱ្យមានសុវត្ថិភាពតម្រូវឱ្យមានភាពត្រឹមត្រូវ guardrails។ ការពិនិត្យឡើងវិញដោយដៃមិនអាចគ្របដណ្តប់គ្រប់ផ្នែកបន្ថែម កន្លែងធ្វើការ ឬការពឹងផ្អែកទាំងអស់បានទេ។ នេះជាកន្លែងដែល កម្មវិធីជំនួយកូដ Visual Studio របស់ Xygeni បន្ថែមតម្លៃពិតប្រាកដ ដោយនាំមកនូវការការពារដោយស្វ័យប្រវត្តិដោយផ្ទាល់ទៅក្នុងកម្មវិធីនិពន្ធ។
នៅពេលដំឡើងរួច ផ្នែកបន្ថែមកូដ Xygeni VS ស្កេនកូដ និងបរិស្ថានរបស់អ្នកជាបន្តបន្ទាប់ ដើម្បីអនុវត្ត ស្ទូឌីយោមើលឃើញ code security ការអនុវត្តល្អបំផុត ដោយស្វ័យប្រវត្តិ៖
- ចាប់បានមិនមានសុវត្ថិភាព IaC ដើម → ការស្កេន Terraform, Ansibleនិងការកំណត់រចនាសម្ព័ន្ធ Kubernetes បានបើកនៅក្នុង VS Code។
- ការពារអាថ៌កំបាំង → រកឃើញសោដែលបានអ៊ិនកូដនៅក្នុងឯកសារ ហើយណែនាំការជួសជុល។
- បញ្ឈប់កូដព្យាបាទ → សម្គាល់កញ្ចប់ និងមេរោគដែលគួរឱ្យសង្ស័យនៅក្នុងភាពអាស្រ័យ។
- ស្វ័យប្រវត្តិកម្មការកែតម្រូវ → ជាមួយ AutoFix បង្កើតបំណះដែលមានសុវត្ថិភាព ឬ pull requests.
- Guardrails in CI/CD → គោលការណ៍ដូចជា "គ្មានអាថ៌កំបាំងលេចធ្លាយ" ឬ "គ្មានការផ្ទុកដែលមិនបានអ៊ិនគ្រីប" ត្រូវបានអនុវត្តដោយស្វ័យប្រវត្តិ។
ជាមួយនឹងសមត្ថភាពទាំងនេះ អ្នកអភិវឌ្ឍន៍រួមបញ្ចូល ស្ទូឌីយោមើលឃើញ code security ទៅក្នុងលំហូរការងារប្រចាំថ្ងៃរបស់ពួកគេតាមលំនាំដើម មិនត្រូវការជំហានបន្ថែម ឬការត្រួតពិនិត្យដោយដៃទេ។
កូដនីមួយៗត្រូវបានវិភាគដោយស្វ័យប្រវត្តិ ដោយរក្សាទាំងបរិស្ថានក្នុងស្រុក និង CI/CD pipelineមានសុវត្ថិភាព។
សេចក្តីសន្និដ្ឋាន៖ ការកសាងលំហូរការងារ DevSecOps ប្រកបដោយសុវត្ថិភាពជាងមុន
កម្មវិធី Visual Studio Code ផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវល្បឿន ភាពបត់បែន និងថាមពលប្រព័ន្ធអេកូឡូស៊ី។ ប៉ុន្តែដូច Terraform ឬ Ansible ដែរ វានៅតែមានសុវត្ថិភាពលុះត្រាតែភ្ជាប់ជាមួយនឹងការអនុវត្តសុវត្ថិភាពដ៏រឹងមាំ។ ផ្នែកបន្ថែមដែលមិនមានសុវត្ថិភាពតែមួយ ភារកិច្ចដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ឬការលេចធ្លាយអាថ៌កំបាំងអាចធ្វើឱ្យខូចដល់ប្រព័ន្ធទាំងមូល។ pipeline.
ដោយហេតុផលនេះ ការទទួលយកកម្មវិធី vs code ជាមួយ visual studio code security guardrails គឺមានសារៈសំខាន់ណាស់។ អ្នកអភិវឌ្ឍន៍ដែលអនុវត្តតាមការអនុវត្តល្អបំផុត ប្រើប្រាស់ការស្កេនដែលរួមបញ្ចូល IDE និងធ្វើស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យ ទទួលបានទាំងប្រសិទ្ធភាព និងទំនុកចិត្ត។
សរុបមក Visual Studio Code គឺមិនត្រឹមតែជាកម្មវិធីនិពន្ធប៉ុណ្ណោះទេ វាគឺជាផ្នែកមួយនៃផ្ទៃ DevSecOps របស់អ្នក។ ដោយចាត់ទុកវាដូចនេះ ក្រុមនានារក្សា pipelineមានសុវត្ថិភាព អាថ៌កំបាំងត្រូវបានការពារ និងស្វ័យប្រវត្តិកម្មស្ថិតនៅក្រោមការគ្រប់គ្រង។

