






តើអ្នកដឹងទេ ការគំរាមកំហែងមេរោគថ្មីចំនួន ៥៦០,០០០ លេចឡើងជារៀងរាល់ថ្ងៃ? នៅពេលដែលការវាយប្រហារតាមអ៊ីនធឺណិតកាន់តែមានភាពស្មុគស្មាញ ការយល់ដឹងអំពីអ្វីដែលជាកូដព្យាបាទ និងរបៀបដែលវាអាចជ្រៀតចូលប្រព័ន្ធគឺមានសារៈសំខាន់ណាស់ ព្រោះការគំរាមកំហែងទាំងនេះអាចកេងប្រវ័ញ្ចភាពងាយរងគ្រោះរបស់កម្មវិធី ដែលនាំឱ្យមានការលួចចូលទិន្នន័យ ការខាតបង់ផ្នែកហិរញ្ញវត្ថុ និងការរំខានធំៗ។ កូដព្យាបាទប្រភេទផ្សេងៗ ដូចជាគ្រោងការណ៍បន្លំ មេរោគ Trojans និងការកេងប្រវ័ញ្ចខ្សែសង្វាក់ផ្គត់ផ្គង់ បានបង្ហាញពីសក្តានុពលបំផ្លិចបំផ្លាញរបស់វា។
ឧទាហរណ៍ឆ្នាំ 2023 ការវាយប្រហារលើសៀវភៅបញ្ជី បានលួចចូលឧបករណ៍ភ្ជាប់សូហ្វវែររបស់ក្រុមហ៊ុន ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារលួចបានជាង ៦០០,០០០ ដុល្លារដោយកំណត់គោលដៅកាបូបផ្នែករឹង។
តើកូដព្យាបាទជាអ្វី ហើយហេតុអ្វីបានជាវាសំខាន់?
តើកូដព្យាបាទជាអ្វី?
កូដព្យាបាទ គឺជាកម្មវិធី ឬស្គ្រីបដែលត្រូវបានរចនាឡើងដើម្បីធ្វើឱ្យខូចប្រព័ន្ធ ឬលួចទិន្នន័យ។ មិនដូចកម្មវិធីស្របច្បាប់ទេ វាជារឿយៗលាក់ខ្លួននៅក្នុងកម្មវិធីដែលគួរឱ្យទុកចិត្ត ដែលធ្វើឱ្យវាពិបាកក្នុងការរកឃើញ។ ឧទាហរណ៍រួមមាន មេរោគ ransomware និង spyware។ ឧបករណ៍រកឃើញកម្រិតខ្ពស់គឺចាំបាច់សម្រាប់កំណត់អត្តសញ្ញាណ និងការពារវា។
ការវាយប្រហារដោយកូដព្យាបាទអាចកេងប្រវ័ញ្ចទាំងកម្មវិធីដែលមានកម្មសិទ្ធិ និងកម្មវិធីប្រភពបើកចំហ ដែលធ្វើឱ្យព័ត៌មានរសើបตกอยู่ในហានិភ័យ។ ប្រភេទកូដព្យាបាទទូទៅរួមមាន មេរោគ ដង្កូវ រ៉េនសូហ្វវែរ ត្រូចាន និងស្ប៉ាយវែរ។ ការគំរាមកំហែងទាំងនេះច្រើនតែចូលទៅក្នុងប្រព័ន្ធតាមរយៈអ៊ីមែលបន្លំ ការអាប់ដេតកម្មវិធីក្លែងក្លាយ ឬកូដដែលលួចចូលពីការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។
ឧបករណ៍រកឃើញ ដូចជាការរកឃើញមេរោគព្រមានដំបូងរបស់ Xygeni គឺមានសារៈសំខាន់ក្នុងការកំណត់អត្តសញ្ញាណ និងទប់ស្កាត់ការគំរាមកំហែងទាំងនេះ មុនពេលពួកវាធ្វើឱ្យប៉ះពាល់ដល់ប្រព័ន្ធ។
ប្រភេទនៃកូដព្យាបាទដែលអាចធ្វើឱ្យប្រព័ន្ធរបស់អ្នកខូច
ឥឡូវនេះ យើងបានកំណត់កូដព្យាបាទហើយ ចូរយើងស្វែងយល់ពីប្រភេទផ្សេងៗគ្នាដែលគំរាមកំហែងដល់ប្រព័ន្ធរបស់អ្នកជារៀងរាល់ថ្ងៃ។
ប្រភេទនៃកូដព្យាបាទ
- ទ្វារក្រោយ: អនុញ្ញាតឱ្យអ្នកវាយប្រហាររំលងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវដើម្បីចូលប្រើប្រព័ន្ធ លួចទិន្នន័យ ឬគ្រប់គ្រងប្រព័ន្ធ។
- សេះ Trojan៖ កម្មវិធីដែលមើលទៅមានសុវត្ថិភាព ប៉ុន្តែលាក់កូដដែលបង្កគ្រោះថ្នាក់ ដើម្បីវាយប្រហារប្រព័ន្ធរបស់អ្នក។
- តម្លៃលោះសូហ្វវែរ៖ ចាក់សោឯកសាររបស់អ្នក ហើយទាមទារប្រាក់ដើម្បីដោះសោពួកវា ដែលរំខានដល់ប្រតិបត្តិការ។
- spyware: លួចមើលសកម្មភាពរបស់អ្នកដោយសម្ងាត់ ហើយលួចព័ត៌មានឯកជនដូចជាពាក្យសម្ងាត់ជាដើម។
- ការវាយប្រហារដោយបន្លំ៖ អ៊ីមែលក្លែងក្លាយបញ្ឆោតអ្នកឱ្យចែករំលែកព័ត៌មានផ្ទាល់ខ្លួន ឬទាញយកឯកសារដែលបង្កគ្រោះថ្នាក់។
- Keylogger: កត់ត្រាអ្វីដែលអ្នកវាយបញ្ចូល ដើម្បីលួចពាក្យសម្ងាត់ និងព័ត៌មានរសើប។
- អ្នកលួច៖ លួចទិន្នន័យដែលបានរក្សាទុក រួមទាំងពាក្យសម្ងាត់ និងឯកសារសំខាន់ៗ។
- ពពួក Worm: រាលដាលពាសពេញបណ្តាញ ធ្វើឱ្យប្រព័ន្ធយឺត និងប្រើប្រាស់ធនធាន។
- អ្នករុករករ៉ែ៖ ប្រើប្រាស់ថាមពលកុំព្យូទ័ររបស់អ្នកដើម្បីជីកយករូបិយប័ណ្ណគ្រីបតូ ដែលបណ្តាលឱ្យមានដំណើរការមិនល្អ។
របៀបការពារប្រឆាំងនឹងកូដព្យាបាទ
កម្មវិធីប្រភពបើកចំហ (OSS) លើកទឹកចិត្តដល់កិច្ចសហការ និងការច្នៃប្រឌិត ប៉ុន្តែវាក៏បង្កើតឱកាសសម្រាប់អ្នកវាយប្រហារក្នុងការចាក់កូដព្យាបាទផងដែរ។ នៅពេលចូលទៅខាងក្នុង កូដនេះអាចរីករាលដាលតាមរយៈការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ លួចទិន្នន័យ គ្រប់គ្រងប្រព័ន្ធ ឬធ្វើឱ្យខូចបណ្តាញទាំងមូល។
ឧទាហរណ៍ អ្នកវាយប្រហារអាចបន្ថែមមេរោគទៅក្នុងបណ្ណាល័យប្រភពបើកចំហដ៏ពេញនិយមមួយ។ ករណីគួរឱ្យកត់សម្គាល់មួយគឺ ការវាយប្រហារ Polyfill.ioជាកន្លែងដែលជនល្មើសម្នាក់បានគ្រប់គ្រងសេវាកម្ម Polyfill ហើយបានចាក់មេរោគចូលទៅក្នុងមូលដ្ឋានកូដរបស់វា។ នេះបានធ្វើឱ្យគេហទំព័រជាង 100,000 កន្លែងនៅទូទាំងពិភពលោក ធ្វើឱ្យអ្នកប្រើប្រាស់ទូរស័ព្ទចល័តប្តូរទិសទៅកាន់គេហទំព័រក្លែងបន្លំ។ នៅពេលដែលអ្នកអភិវឌ្ឍន៍បានបញ្ចូលបណ្ណាល័យដែលរងការលួចចូលដោយមិនដឹងខ្លួន ពួកគេបានធ្វើឱ្យកម្មវិធី និងអ្នកប្រើប្រាស់របស់ពួកគេប្រឈមនឹងហានិភ័យធ្ងន់ធ្ងរ។
ដើម្បីប្រយុទ្ធប្រឆាំងនឹងការគំរាមកំហែងទាំងនេះ អង្គការនានាត្រូវតែអនុវត្តការត្រួតពិនិត្យជាបន្តបន្ទាប់ ធ្វើការត្រួតពិនិត្យកូដ និងប្រើប្រាស់ឧបករណ៍រកឃើញមេរោគកម្រិតខ្ពស់។ ទាំងអ្នកអភិវឌ្ឍន៍ និងអ្នកប្រើប្រាស់ត្រូវតែប្រុងប្រយ័ត្នខ្ពស់ ដើម្បីការពារប្រព័ន្ធរបស់ពួកគេពីការគំរាមកំហែងដែលលាក់កំបាំង។
យុទ្ធសាស្ត្រដែលបង្ហាញឱ្យឃើញដើម្បីការពារប្រឆាំងនឹងកូដព្យាបាទ
ការវាយប្រហារដោយកូដព្យាបាទមិនត្រឹមតែធ្វើឱ្យប៉ះពាល់ដល់ប្រព័ន្ធប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏អាចនាំឱ្យមានការខាតបង់ផ្នែកហិរញ្ញវត្ថុយ៉ាងច្រើនផងដែរ។ ការវាយប្រហារតាមអ៊ីនធឺណិតធ្វើឱ្យអាជីវកម្មខាតបង់ជាមធ្យម 4.45 លានដុល្លារក្នុងមួយការបំពានយោងតាមរបាយការណ៍ឆ្នាំ ២០២៣ ស្តីពីការចំណាយលើការបំពានទិន្នន័យរបស់ IBM។ នេះបង្ហាញពីសារៈសំខាន់នៃការការពារជាមុន ដើម្បីជៀសវាងការចំណាយខ្ពស់នៃភាពអសកម្ម។ ដើម្បីការពារប្រព័ន្ធរបស់អ្នកប្រកបដោយប្រសិទ្ធភាព អង្គការនានាគួរតែអនុម័តយុទ្ធសាស្ត្រទាំងនេះ៖
- ការអនុវត្តការសរសេរកូដប្រកបដោយសុវត្ថិភាព៖ ការប្រើ ឧបករណ៍វិភាគឋិតិវន្ត ដើម្បីកំណត់អត្តសញ្ញាណចំណុចខ្សោយក្នុងអំឡុងពេលអភិវឌ្ឍន៍។
- ការវាយតម្លៃភាពងាយរងគ្រោះ៖ ធ្វើការធ្វើតេស្តជ្រៀតចូលជាប្រចាំ ដើម្បីស្វែងរកចំណុចខ្សោយ។
- ការគ្រប់គ្រងបំណះ៖ ធ្វើបច្ចុប្បន្នភាពដោយស្វ័យប្រវត្តិ ដើម្បីធានាបាននូវការអនុវត្តបំណះកម្មវិធីទាន់ពេលវេលា។
- បញ្ជីសកម្មវិធី៖ កំណត់ការប្រតិបត្តិចំពោះកម្មវិធីដែលត្រូវបានអនុម័តជាមុន ដោយរារាំងកម្មវិធីដែលគ្មានការអនុញ្ញាត។
- រួមបញ្ចូលសុវត្ថិភាពនៅក្នុង SDLC: បង្កប់វិធានការសុវត្ថិភាពពេញមួយវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី។
- ការពិនិត្យឡើងវិញកូដ និងការវិភាគប្រព័ន្ធគោលពីរ៖ ពិនិត្យមើលកូដ និងប្រព័ន្ធគោលពីរជាប្រចាំ ដើម្បីរកឃើញឥរិយាបថគួរឲ្យសង្ស័យ ឬស្គ្រីបព្យាបាទ។
នាំមុខមួយជំហាន៖ ការរកឃើញមេរោគព្រមានដំបូងរបស់ Xygeni
កូដព្យាបាទគឺជាការគំរាមកំហែងកាន់តែខ្លាំងឡើង ជាពិសេសនៅក្នុងប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ។ ឧបករណ៍រកឃើញមេរោគព្រមានដំបូងរបស់ Xygeni ផ្តល់ជូននូវដំណោះស្រាយទំនើបៗដើម្បីប្រយុទ្ធប្រឆាំងនឹងហានិភ័យទាំងនេះ។ ឧបករណ៍នេះមិនត្រឹមតែស្កេនកញ្ចប់ប្រភពបើកចំហសម្រាប់ការគំរាមកំហែងប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ផ្តល់នូវវិធានការជាមុនផងដែរ ដើម្បីធានាថាស្គ្រីបព្យាបាទមិនដែលធ្វើឱ្យប៉ះពាល់ដល់វដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីរបស់អ្នកឡើយ។
របៀបដែលឧបករណ៍រកឃើញមេរោគព្រមានដំបូងការពារអង្គការរបស់អ្នក
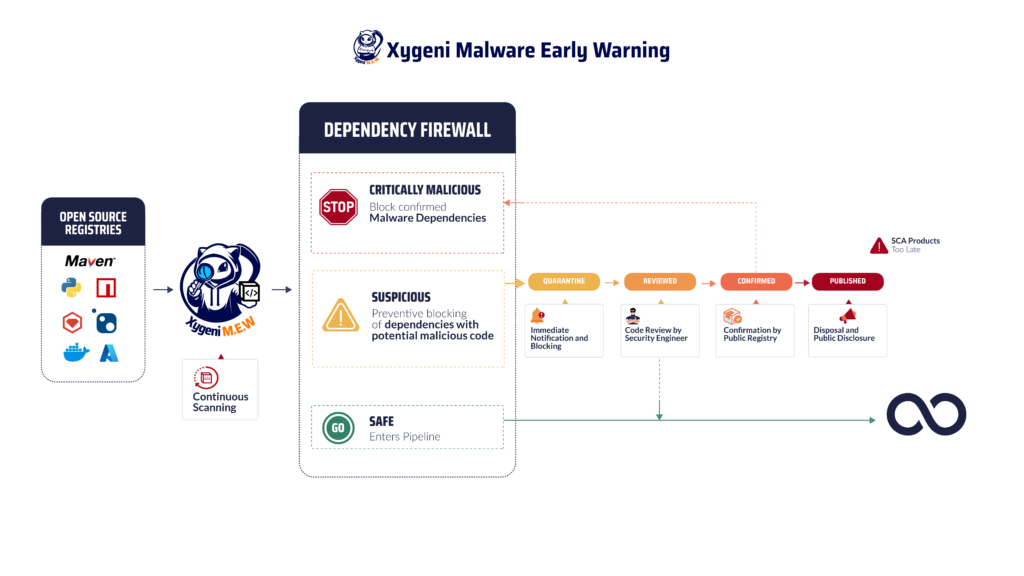
- ការរកឃើញការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែង៖ Xygeni តាមដានជាបន្តបន្ទាប់នូវបញ្ជីឈ្មោះសាធារណៈសម្រាប់សញ្ញាណាមួយនៃមេរោគ។ នេះរួមបញ្ចូលទាំងការស្កេនរកលំនាំគួរឱ្យសង្ស័យ ឬឥរិយាបថព្យាបាទនៅក្នុងកញ្ចប់ប្រភពបើកចំហថ្មី និងដែលមានស្រាប់។ តាមរយៈការធ្វើសកម្មភាពក្នុងពេលវេលាជាក់ស្តែង Xygeni កំណត់អត្តសញ្ញាណ និងញែកការគំរាមកំហែងមុនពេលពួកវាជ្រៀតចូលរបស់អ្នក។ CI/CD pipeline.
- ការដាក់ឱ្យនៅដាច់ពីគេដោយស្វ័យប្រវត្តិនៅពេលដែលកូដព្យាបាទត្រូវបានរកឃើញ Xygeni នឹងដាក់ការគំរាមកំហែងនេះឱ្យនៅដាច់ដោយឡែកដោយស្វ័យប្រវត្តិ ដោយធានាថាវាមិនអាចប៉ះពាល់ដល់ប្រព័ន្ធរបស់អ្នក ឬរីករាលដាលតាមរយៈខ្សែសង្វាក់ផ្គត់ផ្គង់បានទេ។ ដំណើរការនេះរួមបញ្ចូលទាំងការរួមបញ្ចូលសុវត្ថិភាព។ guardrails ដើម្បីទប់ស្កាត់កញ្ចប់ដែលមានហានិភ័យ ដោយកាត់បន្ថយការងារជួសជុលនៅពេលក្រោយ។
- ការគ្រប់គ្រងភាពងាយរងគ្រោះដ៏ទូលំទូលាយក្រៅពីភាពងាយរងគ្រោះដែលគេស្គាល់ ឧបករណ៍របស់ Xygeni ដោះស្រាយការគំរាមកំហែង zero-day មេរោគពហុទម្រង់ស្មុគស្មាញ និងភាពងាយរងគ្រោះដែលមិនបានចុះបញ្ជី។ ជំហរសកម្មនេះគឺមានសារៈសំខាន់ក្នុងការដោះស្រាយជាមួយនឹងយុទ្ធសាស្ត្រវិវត្តរបស់អ្នកវាយប្រហារ។
- ការជូនដំណឹងលម្អិតនៅពេលដែលការគំរាមកំហែងមួយត្រូវបានកំណត់ ឧបករណ៍នេះនឹងជូនដំណឹងដល់ក្រុមរបស់អ្នកភ្លាមៗតាមរយៈអ៊ីមែល វេទិកាផ្ញើសារ ឬគេហទំព័រhooksនេះធានាបាននូវការឆ្លើយតបយ៉ាងរហ័ស និងពេលវេលារងចាំតិចតួចបំផុតសម្រាប់គម្រោងរបស់អ្នក។
- ការអនុលោមតាមបទប្បញ្ញត្តិនិងរបាយការណ៍: Xygeni តម្រឹមជាមួយ standardវាចូលចិត្ត NIS១ និង DORA ដោយធានាថាការអនុវត្តអភិវឌ្ឍន៍កម្មវិធីរបស់អ្នកនៅតែអនុលោមតាម។ លក្ខណៈពិសេសដូចជា សេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM) ការបង្កើតថ្មីផ្តល់នូវតម្លាភាព និងគាំទ្រដល់ភាពធន់នៃប្រតិបត្តិការ។
ការការពារប្រឆាំងនឹងប្រភេទនៃកូដព្យាបាទ
ឧបករណ៍របស់ Xygeni ត្រូវបានរចនាឡើងដើម្បីការពារប្រឆាំងនឹង ប្រភេទមេរោគជាច្រើនប្រភេទរួមមាន:
- ទ្វារក្រោយ និង Trojans៖ រកឃើញចំណុចចូលប្រើដែលគ្មានការអនុញ្ញាត និងការគំរាមកំហែងក្លែងបន្លំដែលប៉ះពាល់ដល់ប្រព័ន្ធ។
- ransomware៖ រារាំងកូដដែលអ៊ិនគ្រីបឯកសាររបស់អ្នក ឬទាមទារការបង់ប្រាក់លោះ។
- កម្មវិធីចារកម្ម និងកម្មវិធីកត់ត្រាគន្លឹះ៖ ការពារការប្រមូលទិន្នន័យអ្នកប្រើប្រាស់រសើប ឬការចុចគ្រាប់ចុចប្រព័ន្ធ។
- អ្នករុករករូបិយប័ណ្ណគ្រីបតូ៖ កំណត់អត្តសញ្ញាណ និងបញ្ឈប់កូដដែលបង្ហូរធនធានដែលប្រើសម្រាប់ការជីកយករ៉ែគ្រីបតូដែលគ្មានការអនុញ្ញាត។
តាមរយៈការរួមបញ្ចូលសមត្ថភាពទាំងនេះ ឧបករណ៍រកឃើញមេរោគព្រមានដំបូងធានាថាកម្មវិធីរបស់អ្នកនៅតែមានភាពធន់ប្រឆាំងនឹងការគំរាមកំហែងថ្មីៗ។
តើអ្នកចង់ចូលទៅជ្រៅជាងនេះទេ?
ប្រសិនបើអ្នកនៅតែគិតអំពីវា ឬចង់យល់កាន់តែច្បាស់អំពីប្រភេទកូដព្យាបាទដែលគំរាមកំហែងដល់សុវត្ថិភាពរបស់អ្នក CI/CD pipeline និងរបៀបទប់ស្កាត់ពួកវា សូមពិនិត្យមើលរបស់យើង ប្រកាសប្លក់ស្តីពីការការពារ និងរៀនពីរបៀបរកឃើញហានិភ័យដែលលាក់កំបាំងតាំងពីដំបូង។
ការគំរាមកំហែងតាមអ៊ីនធឺណិតវិវត្តជារៀងរាល់ថ្ងៃ តើការការពាររបស់អ្នកមិនគួរវិវត្តដែរទេឬ? ការយល់ដឹងអំពីអ្វីដែលជាកូដព្យាបាទ និងការទទួលស្គាល់ប្រភេទផ្សេងៗនៃកូដព្យាបាទដែលកំណត់គោលដៅហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក គឺគ្រាន់តែជាចំណុចចាប់ផ្តើមប៉ុណ្ណោះ។ សុវត្ថិភាពពិតប្រាកដកើតចេញពីការការពារជាមុន។ តាមរយៈការបំពាក់អង្គការរបស់អ្នកជាមួយនឹងឧបករណ៍រកឃើញមេរោគកម្រិតខ្ពស់ អ្នកអាចកំណត់អត្តសញ្ញាណ និងរារាំងការគំរាមកំហែងដែលលាក់កំបាំងមុនពេលពួកវាជ្រៀតចូលប្រព័ន្ធរបស់អ្នក។ សុវត្ថិភាពប្រតិកម្មមិនគ្រប់គ្រាន់ទេ ការនៅមួយជំហានទៅមុខគឺជាយុទ្ធសាស្ត្រពិតប្រាកដតែមួយគត់។
កុំរង់ចាំការវាយប្រហារ៖ ការពារប្រព័ន្ធរបស់អ្នកឥឡូវនេះ!
ការកើនឡើងនៃការវាយប្រហារដោយកូដព្យាបាទ គឺជាការគំរាមកំហែងយ៉ាងធ្ងន់ធ្ងរដល់អង្គការនានានៅទូទាំងពិភពលោក។ ចាប់ពីការវាយប្រហារតាមប្រព័ន្ធអេឡិចត្រូនិក រហូតដល់ការកេងប្រវ័ញ្ចខ្សែសង្វាក់ផ្គត់ផ្គង់ ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតកំពុងប្រើប្រាស់វិធីសាស្រ្តដ៏ទំនើបកាន់តែខ្លាំងឡើង ដើម្បីលួចយកព័ត៌មានរសើប។ ការដឹងពីអ្វីដែលជាកូដព្យាបាទ និងការយល់ដឹងអំពីប្រភេទនៃកូដព្យាបាទ គឺជាគន្លឹះក្នុងការការពារហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។
រាល់វិនាទីសុទ្ធតែមានតម្លៃក្នុងការប្រយុទ្ធប្រឆាំងនឹងវា។ ការពារប្រព័ន្ធរបស់អ្នកឥឡូវនេះជាមួយនឹងឧបករណ៍រកឃើញមេរោគទំនើបរបស់ Xygeni។ ទាក់ទងមកយើងនៅថ្ងៃនេះ ឬទទួលបានមួយ សាកល្បងដោយឥតគិតថ្លៃ និងនៅពីមុខការគំរាមកំហែងតាមអ៊ីនធឺណិត!

