






Visual Studio Code Software ass zu engem vun de populäersten Editoren fir Entwéckler weltwäit ginn. Liicht awer mächteg, ënnerstëtzt se Erweiderungen, Debugging an Integratiounen, déi se zu engem deegleche Chauffer fir Millioune Programméierer maachen. Well se Open Source a flexibel ass, spillt Visual Studio Code och eng wichteg Roll a modernen DevSecOps Workflows. Équipen benotzen se fir Infrastruktur als Code z'änneren (IaC), Scans integréieren an Visual Studio uwenden code security kontrolléiert ier Ännerungen duerchgefouert ginn.
Mä Muecht kënnt ëmmer mat Verantwortung. Eng eenzeg onsécher Extensioun oder e falsch konfiguréierten Aarbechtsberäich kann Risiken schafen. pipelineAus deem Grond mussen Entwéckler vs. Code Software net nëmmen als Editor behandelen, mä och als e wichtegen Deel vun der sécherer Softwareentwécklung. An dëser FAQ beäntwerte mir déi heefegst Froen iwwer Visual Studio Code, erkläre seng Sécherheetsauswierkungen a deelen déi bescht Praktiken, déi en an DevOps Workflows sécher halen.
Wat ass Visual Studio Code Software?
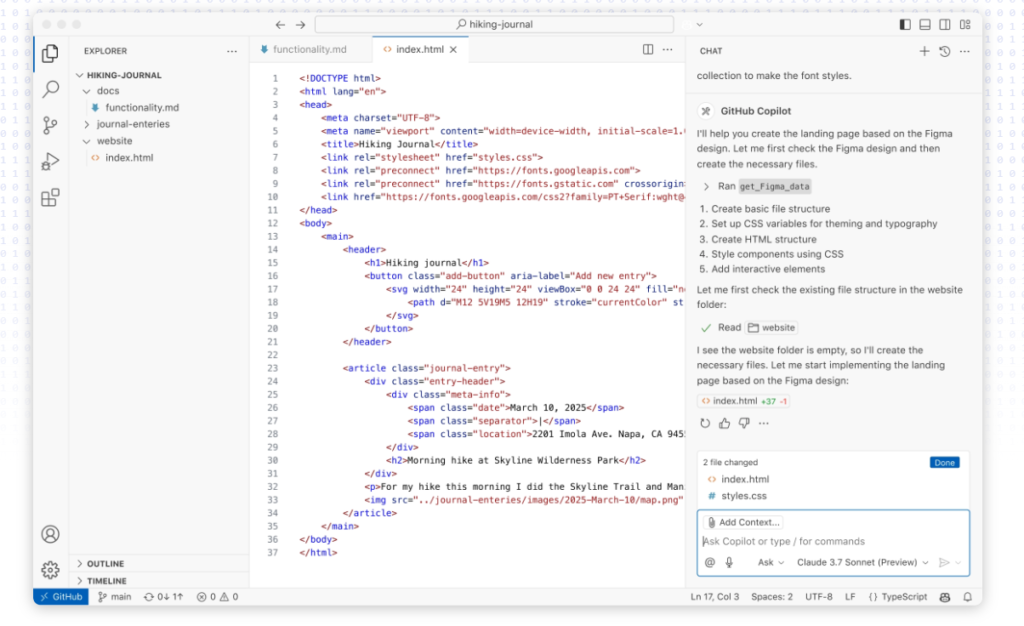
Visual Studio Code Software (dacks VS Code genannt) ass en Open-Source Code Editor, dee vu Microsoft entwéckelt gouf. E leeft op Windows, macOS a Linux a ënnerstëtzt Honnerte vu Programméiersproochen. Direkt no der Installatioun enthält en Funktiounen wéi Syntax Highlighting, Debugging, Git-Integratioun an Extensiounen fir Cloud- an Containerentwécklung.
Anescht wéi traditionell IDEen, vs Code Software ass liicht a modular. Dir installéiert nëmmen déi Extensiounen déi Dir braucht, wat den Editor séier hält a gläichzäiteg héich personaliséierbar ass. Fir d'Sécherheet ass dës Flexibilitéit souwuel eng Stäerkt wéi och e Risiko: eng sécher Notzung hänkt dovun of, wéi d'Entwéckler Extensiounen an Aarbechtsberäicher konfiguréieren.
Ass VS Code gratis ze benotzen?
Jo. Visual Studio Code Software ass komplett gratis an Open Source. Microsoft bedreift den Haapteditor, während d'Gemeinschaft Dausende vun Extensiounen erstellt. Well et gratis ass, ass vs code Software zum Liiblingseditor fir Studenten a ... ginn. enterprise Équipen.
Gratis heescht awer net risikofräi. Visual Studio code security hänkt dovun of, den Editor aus offiziellen Quellen erofzelueden an d'Extensiounen ze verifizéieren, ier se installéiert ginn. Attacker publizéieren heiansdo béiswëlleg Extensiounen, fir populär Tools ze imitéieren. Aus deem Grond sollt Dir ëmmer d'Reputatioun an d'Stärebewäertunge vum Editeur um Maartplaz kontrolléieren.
Wéi installéiert een Visual Studio Code Software?
D'Installatioun vu vs. Code Software ass einfach.
- Op Windows: Luet den Installateur vun der Websäit erof offiziell Microsoft Säit.
- Op macOS: installéiert et iwwer Homebrew (
brew install --cask visual-studio-code). - Op Linux: benotzt Äre Paketmanager, wéi z.B.
apt install codeop Ubuntu.
No der Installatioun, verifizéiert Är Versioun mat:
code --version
Aus Sécherheetsgrënn, luet ni Installateuren aus inoffiziellen Quellen erof. Zousätzlech, wann Dir VS Code ausféiert an CI/CD Container, d'Versioun festpinnen an reegelméisseg aktualiséieren fir Schwachstelle ze vermeiden. Dëst stëmmt mat CI/CD Sécherheet standards fir 2025.
Wéi kann een Code a Visual Studio Code ausféieren?
Fir Code an der VS Code Software auszeféieren, benotzt Dir typescherweis den integréierten Terminal oder den Debugging Panel. Zum Beispill:
- Python → installéiert d'Python-Erweiderung, da féiert Skripter mat aus
python file.py. - JavaScript/TypeScript → benotzen Node.js Integratioun (
node index.js). - Container → Code direkt am Docker mat der Remote Containers Extensioun ausféieren.
Visual Studio code security spillt eng Roll wann Aufgaben a Startkonfiguratiounen Befeeler ausféieren. Falsch konfiguréiert Aufgaben kënnen Geheimnisser opdecken oder onsécher Skripter ausféieren. Dofir sollt Dir all Aufgabendefinitioune validéieren a vermeit et, Konfiguratiounen aus onbekannte Reposen ze kopéieren an ze pechen.
Wéi benotzt een Visual Studio Code Software sécher?
Dir kënnt vs Code Software benotze fir Code iwwer Projeten z'änneren, ze debuggen an ze implementéieren. Wéi och ëmmer, seng sécher Benotzung erfuerdert Disziplin:
- Installéiert nëmmen Extensiounen vun vertrauenswürdege Verleeger.
- Deaktivéiert oder deinstalléiert Extensiounen, déi Dir net méi benotzt.
- Iwwerpréift d'Astellungen vum Aarbechtsberäich op Geheimnisser oder onsécher Weeër.
- Maacht Scans am Editor mat DevSecOps Plugins.
Zousätzlech integréiere vill Entwéckler Visual Studio code security Tools direkt am VS Code. Zum Beispill scannt d'IDE-Integratioun vun Xygeni Infrastruktur wéi Code-Dateien, Dockerfiles an Open-Source-Ofhängegkeeten op falsch Konfiguratiounen a Malware. Op dës Manéier verléisst onséchere Code ni Är lokal Ëmfeld.
Fir den Hannergrond, kuckt w.e.g. wat Infrastruktur als Code (IaC) heescht a wéi Attacker schonn Entwéckler-Tools wéi Terraform an npm viséieren.
Ass Visual Studio Code sécher fir erofzelueden?
Jo, wann Dir et vun der offizieller Microsoft Säit oder vertrauenswürdege Package Manager erofluet. D'Risike trieden op, wann Entwéckler inoffiziell Builds, portabel Versioune vu dubiose Säiten oder virgebündelte Extensiounen eroflueden.
Ausserdeem ass vs-Code-Software Open-Source, sou datt jidderee se forke kann. E puer Forke fügen Telemetrieblocker oder Themen derbäi, anerer kënnen awer Malware verstoppen. Iwwerpréift ëmmer Kontrollsummen a bleift bei offiziellen Distributiounen.
Sinn Visual Studio Code Extensions sécher?
Net ëmmer. Extensiounen ginn dem VS Code seng Kraaft, awer si erweideren och d'Attackfläch. Zum Beispill kann eng béiswëlleg Extensioun:
- Authentifikatiounstoken aus Ärem Aarbechtsberäich klauen.
- Befeeler während Build-Aufgaben ausféieren.
- Geheimnisser eroplueden, déi fonnt goufen an
.envFichieren.
Dëse Risiko ass real. Attacker publizéieren schonn béiswëlleg Open-Source-Paketen op npm a PyPI, an datselwecht kann op Extensiounsmaartplazen geschéien. Dofir musst Dir:
- D'Reputatioun vum Editeur vun der Bewäertungserweiderung.
- Kuckt déi lescht Aktualiséierungen a Feedback aus der Communautéit.
- Limitéiert d'Rechter wou et méiglech ass.
Eng IDE ouni Extensiounshygiene ze benotzen ass wéi Terraform mat net verifizéierte Moduler auszeféieren, et erstellt onsichtbar Risiken.
Best Practices fir Extensiounen a sécher Astellungen
Follegt Visual Studio code security Best Practices hëllefen den Équipen, hir Editoren sécher ze halen an am Aklang mat DevSecOps WorkflowsE puer Schlësselpraktiken enthalen:
- Halt de VS Code um neiste Stand → Patches séier installéieren fir Schwachstelle ze behiewen.
- Extensiounen reegelméisseg iwwerpréiwen → net benotzt Tools ewechhuelen an Tools mat héije Privilegien iwwerpréiwen.
- Geheimnisser schützen → API-Schlësselen ni an settings.json oder launch.json späicheren.
- Scans am Editor integréieren → lafen SAST, SCA, an IaC Scannen mat Extensiounen.
- Vertrauen am Aarbechtsberäich benotzen → d'Ausféierung vun net vertrauenswürdege Code an neie Projeten limitéieren.
Duerch d'Kombinatioun vun dëse Praktiken mat Automatiséierung gëtt vs Code Software net nëmmen en Code Editor, mä och e Kontrollpunkt fir d'Sécherheet. Manuell Iwwerpréiwunge eleng kënnen net skaléiert ginn. IDE-integréiert Scantools suergen dofir, datt onsécher Konfiguratiounen oder béiswëllege Code ni Äre System erreechen. pipelines.
Wéi Xygeni hëlleft
Visual Studio Code Software ass séier a flexibel, awer fir se sécher ze halen, brauch een déi richteg Sécherheet. guardrailsManuell Iwwerpréiwunge kënnen net all Erweiderung, Aarbechtsberäich oder Ofhängegkeet ofdecken. Hei ass wou Xygeni säi Visual Studio Code Plugin bréngt e richtege Wäert bäi, andeems en automatiséierte Schutz direkt an den Editor bréngt.
Eemol installéiert, der Xygeni VS Code Extensioun scannt Äre Code an Är Ëmwelt kontinuéierlech fir se unzewenden visuellen Atelier code security best practice automatesch:
- Onsécher fänken IaC fréi → Scannen Terraform, Sicht, an d'Kubernetes-Konfiguratiounen goufen am VS Code opgemaach.
- Geheimnisser schützen → erkennt hardcodéiert Schlësselen a Dateien a proposéiert Léisungen.
- Béiswëllege Code stoppen → signaliséiert verdächteg Paketen a Malware an Ofhängegkeeten.
- Automatiséiert d'Sanéierung → mat AutoFix generéiert sécher Patches oder pull requests.
- Guardrails in CI/CD → Richtlinne wéi "keng geleakt Geheimnisser" oder "keng onverschlësselte Späicherung" ginn automatesch duerchgesat.
Mat dëse Fäegkeeten integréiere sech d'Entwéckler visuellen Atelier code security standardméisseg an hir deeglech Workflows integréiert, ouni zousätzlech Schrëtt oder manuell Kontrollen néideg.
All Zeil Code gëtt automatesch analyséiert, wouduerch souwuel déi lokal Ëmfeld wéi och CI/CD pipelines sécher.
Conclusioun: Sécher DevSecOps Workflows opbauen
Visual Studio Code Software gëtt Entwéckler Geschwindegkeet, Flexibilitéit a Kraaft vum Ökosystem. Mee wéi Terraform oder Ansible bleift et nëmme sécher, wann et mat staarke Sécherheetspraktiken kombinéiert gëtt. Eng eenzeg onsécher Erweiderung, falsch konfiguréiert Aufgab oder geleakte Geheimnis kann dat ganzt System ënnergruewen. pipeline.
Aus dësem Grond ass d'Adoptioun vu Software vs. Code mat Visual Studio code security guardrails ass essentiell. Entwéckler, déi déi bescht Praktiken verfollegen, IDE-integréiert Scannen benotzen an automatiséiert Kontrollen kréien souwuel Effizienz wéi och Vertrauen.
Kuerz gesot, Visual Studio Code ass méi wéi just en Editor, et ass en Deel vun Ärer DevSecOps-Uewerfläch. Wann d'Teams et als solch behandelen, halen se weiderhin ... pipelinesécher, Geheimnisser geschützt, an Automatiséierung ënner Kontroll.

