






ສາມເທື່ອໃນແປດເດືອນ, ປຶ້ມຄູ່ມືການເຮັດວຽກຂອງໜອນ npm ດຽວກັນໄດ້ຜົນ. ຜູ້ໂຈມຕີທີ່ແຕກຕ່າງກັນ, ແພັກເກດທີ່ແຕກຕ່າງກັນ, ກົນໄກດຽວກັນ, ແລະໄລຍະເວລາດຽວກັນລະຫວ່າງການເຜີຍແຜ່ ແລະ ການກວດຈັບທີ່ເຮັດໃຫ້ແຕ່ລະອັນເປັນໄປໄດ້. ຖ້າທ່ານຖາມວ່າໜອນ npm ແມ່ນຫຍັງແທ້ ແລະ ເປັນຫຍັງຮູບແບບດັ່ງກ່າວຈຶ່ງຊ້ຳໆແທນທີ່ຈະຖືກແກ້ໄຂ, ນີ້ແມ່ນຄຳຕອບທີ່ຊື່ສັດ, ເຫດການ, ກົນໄກ, ແລະຊ່ອງຫວ່າງດຽວແມ່ນແຕ່ກອບການປ້ອງກັນທີ່ແຂງແກ່ນກໍ່ຍັງເປີດຢູ່.
ແມ່ທ້ອງ npm ແມ່ນຫຍັງ?
ໜອນ npm ແມ່ນລະຫັດທີ່ເປັນອັນຕະລາຍທີ່ເຜີຍແຜ່ໄປຍັງ registry npm ເຊິ່ງຈະແຜ່ລາມຕົວມັນເອງໄປຫາແພັກເກດອື່ນໆໂດຍອັດຕະໂນມັດເມື່ອມັນເຮັດວຽກ, ໂດຍປົກກະຕິແລ້ວໂດຍການລັກເອົາຂໍ້ມູນປະຈຳຕົວຂອງຜູ້ຮັກສາ ແລະ ນຳໃຊ້ພວກມັນເພື່ອສັກ payload ດຽວກັນເຂົ້າໄປໃນທຸກໆແພັກເກດທີ່ຜູ້ຮັກສາຄວບຄຸມ. ມັນເປັນ "ໜອນ" ໃນຄວາມໝາຍຄລາສສິກ: ມັນບໍ່ລໍຖ້າໃຫ້ຜູ້ໃດຜູ້ໜຶ່ງຕິດຕັ້ງມັນໂດຍເຈດຕະນາ, ມັນແຜ່ລາມດ້ວຍຕົວມັນເອງ, ຈາກແພັກເກດໜຶ່ງໄປຫາແພັກເກດໜຶ່ງ, ຈາກບັນຊີໜຶ່ງໄປຫາບັນຊີໜຶ່ງ, ດ້ວຍຄວາມໄວຂອງເຄື່ອງຈັກ.
ການຂະຫຍາຍພັນດ້ວຍຕົນເອງນັ້ນແມ່ນສິ່ງທີ່ແຍກເຫດການໜອນ npm ອອກຈາກແພັກເກດທີ່ເປັນອັນຕະລາຍທຳມະດາ. ແພັກເກດທີ່ບໍ່ດີອັນດຽວແມ່ນເຂັມໃນກອງເຟືອງ. ໜອນ npm ປ່ຽນຜູ້ຮັກສາທີ່ຖືກໂຈມຕີທຸກຕົວໃຫ້ກາຍເປັນຈຸດແຈກຢາຍໃໝ່, ແລະກອງເຟືອງເລີ່ມສ້າງເຂັມຂອງມັນເອງ.
ເຫດການໜອນ npm ທີ່ໃຫຍ່ທີ່ສຸດມາຮອດປະຈຸບັນ
ປີທີ່ຜ່ານມາໄດ້ໃຫ້ຮູບແບບໜອນ npm ມີການທົດສອບໂລກຕົວຈິງສາມຄັ້ງ, ແຕ່ລະຄັ້ງມີປະສິດທິພາບຫຼາຍກ່ວາຄັ້ງທີ່ຜ່ານມາ:
- ໄຊ-ຮູລຸດ (ກັນຍາ 2025). ບັນທຶກແມ່ທ້ອງ npm ທີ່ແຜ່ຂະຫຍາຍດ້ວຍຕົນເອງເປັນຄັ້ງທຳອິດ. ມັນໄດ້ທຳລາຍຂໍ້ມູນປະຈຳຕົວຂອງຜູ້ຮັກສາ, ຈາກນັ້ນໃຊ້ພວກມັນເພື່ອເຜີຍແຜ່ເວີຊັນທີ່ເປັນອັນຕະລາຍຂອງທຸກໆແພັກເກດທີ່ຢູ່ພາຍໃຕ້ການຄວບຄຸມຂອງຜູ້ຮັກສານັ້ນ, ເຮັດໃຫ້ນັກພັດທະນາເອງກາຍເປັນກົນໄກການສົ່ງຕໍ່ສຳລັບໄລຍະຕໍ່ໄປຂອງແມ່ທ້ອງ.
- axios (ເດືອນມີນາ 2026). ມັນແວຣ໌ລະດັບຊາດທີ່ຊ່ອນຢູ່ພາຍໃນແພັກເກດຖືກດຶງປະມານ 100 ລ້ານເທື່ອຕໍ່ອາທິດ. ບໍ່ແມ່ນໜອນໃນຄວາມໝາຍຂອງການຂະຫຍາຍພັນທີ່ເຂັ້ມງວດ, ແຕ່ເປັນຫຼັກຖານທີ່ສະແດງໃຫ້ເຫັນວ່າຮູບແບບຄວາມໄວ້ວາງໃຈຂອງລະບົບນິເວດ npm ດຽວກັນທີ່ Shai-Hulud ນຳໃຊ້ສາມາດແບກຫາບຂໍ້ມູນໄດ້ໃນຂະໜາດໃຫຍ່ແທ້ໆ.
- SAP npm (ເມສາ 2026). ໃນເວລານັ້ນໄດ້ຖືກອະທິບາຍວ່າເປັນ Shai-Hulud ຂະໜາດນ້ອຍ: ຮູບແບບໜອນດຽວກັນ, ຊ້ຳແລ້ວຊ້ຳອີກໃນຂອບເຂດ, ໜ້ອຍກວ່າໜຶ່ງປີຫຼັງຈາກເຫດການເດີມ. ກົນໄກບໍ່ໄດ້ປ່ຽນແປງ. ການປ້ອງກັນສ່ວນໃຫຍ່ກໍ່ບໍ່ໄດ້ປ່ຽນແປງເຊັ່ນກັນ.
ເຫດການໜອນສາມຄັ້ງໃນນາທີດຽວ, ຮູບແບບທີ່ຊ້ຳກັນອັນໜຶ່ງ: ປະນີປະນອມຜູ້ເຜີຍແຜ່ທີ່ເຊື່ອຖືໄດ້, ໃຊ້ຂໍ້ມູນປະຈຳຕົວຂອງເຂົາເຈົ້າເພື່ອເຜີຍແຜ່ໂດຍອັດຕະໂນມັດ, ແລະ ອີງໃສ່ຊ່ອງຫວ່າງລະຫວ່າງການເຜີຍແຜ່ ແລະ ການກວດສອບຂອງຊຸມຊົນເພື່ອເຮັດສ່ວນທີ່ເຫຼືອ.
ຮູບແບບທີ່ເຮັດຊ້ຳໆ
ຕັດຂໍ້ມູນສະເພາະອອກ ແລະ ເຫດການໜອນທຸກໆຄັ້ງທີ່ເກີດຂຶ້ນໃນ npm ຈະປະຕິບັດຕາມສີ່ຈັງຫວະດຽວກັນ:
- ການປະນີປະນອມບັນຊີ. ໂທເຄັນການເຜີຍແຜ່ຂອງຜູ້ຮັກສາ, npm login, ຫຼື ຂໍ້ມູນປະຈຳຕົວ CI ຖືກລັກ, ໂດຍປົກກະຕິແລ້ວແມ່ນຜ່ານການຫຼອກລວງ, ຄວາມລັບທີ່ຮົ່ວໄຫຼ, ຫຼື ການເພິ່ງພາອາໄສທີ່ຖືກໂຈມຕີຕື່ມອີກໃນລະບົບຕ່ອງໂສ້ຂອງເຂົາເຈົ້າເອງ.
- ການສັກຢາແບບງຽບໆ. ຜູ້ໂຈມຕີຈະສົ່ງແພັກເກດລຸ້ນໃໝ່ທີ່ຖືກຕ້ອງຕາມກົດໝາຍ ແລະ ເຊື່ອຖືໄດ້ ພ້ອມດ້ວຍລະຫັດທີ່ເປັນອັນຕະລາຍເພີ່ມເຂົ້າມາ ເຊິ່ງມັກຈະຢູ່ໃນສະຄຣິບຫຼັງການຕິດຕັ້ງ ຫຼື ສະຄຣິບວົງຈອນຊີວິດອື່ນໆທີ່ເຮັດວຽກໂດຍອັດຕະໂນມັດທັນທີທີ່ມີຄົນຕິດຕັ້ງມັນ.
- ການຂະຫຍາຍພັນອັດຕະໂນມັດ. ຖ້າຜູ້ຮັກສາທີ່ຖືກໂຈມຕີຄວບຄຸມແພັກເກດອື່ນໆ, ຫຼືຖ້າສະຄຣິບທີ່ເປັນອັນຕະລາຍເອງເກັບກຳຂໍ້ມູນປະຈຳຕົວເພີ່ມເຕີມ, ໜອນຈະແຜ່ລາມໄປຫາແພັກເກດຕໍ່ໄປ ແລະ ຜູ້ຮັກສາຕໍ່ໄປໂດຍບໍ່ມີການດຳເນີນການເພີ່ມເຕີມຈາກຜູ້ໂຈມຕີ.
- ຄວາມຊັກຊ້າຂອງການກວດພົບ. ແພັກເກດນີ້ຖືກຕິດຕັ້ງຢູ່ໃນ registry, ທຸກຄົນສາມາດຕິດຕັ້ງໄດ້, ຈົນກວ່າຈະມີຄົນສັງເກດເຫັນ, ລາຍງານມັນ, ແລະມັນຖືກດຶງອອກ. ຄວາມຊັກຊ້ານັ້ນ, ຊົ່ວໂມງສຳລັບບາງເຫດການ, ມື້ສຳລັບບາງເຫດການ, ແມ່ນໜ້າຕ່າງທັງໝົດທີ່ໜອນຕ້ອງການ.
ການຮັບຮູ້ຈັງຫວະທີສີ່ນັ້ນແມ່ນສິ່ງທີ່ສຳຄັນແທ້ໆສຳລັບການປ້ອງກັນ. ທຸກໆຍຸດທະສາດການຫຼຸດຜ່ອນຄວາມສ່ຽງສຳລັບເຫດການໜອນ npm ແມ່ນ, ໃນຫຼັກຂອງມັນ, ຄວາມພະຍາຍາມທີ່ຈະຫຼຸດຜ່ອນຫຼືຫຼີກລ່ຽງຄວາມຊັກຊ້າຂອງການກວດຈັບນັ້ນ.
ຂອບການເຮັດວຽກທີ່ຄວນອ້າງອີງ: ຄຳຕອບຂອງ SIP ຕໍ່ບັນຫາ Cooldown
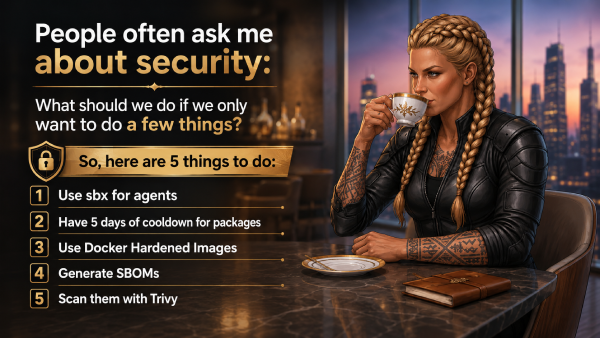
ບໍ່ແມ່ນທຸກໆການຕອບສະໜອງຕໍ່ຮູບແບບນີ້ມາຈາກຜູ້ຂາຍ. ໜຶ່ງໃນສິ່ງທີ່ຊັດເຈນທີ່ສຸດແມ່ນ SIP, ແຜນການຮັກສາຄວາມປອດໄພໃນທັນທີຂອງ Mohammad-Ali A'râbi, ຂອບການເຮັດວຽກສຸກເສີນຫ້າຢ່າງສຳລັບຄວາມສ່ຽງດ້ານລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວທີ່ອອກມາຈາກຄຳຖາມທີ່ໃຊ້ໄດ້ຈິງທີ່ຖືກຖາມໃນຕອນທ້າຍຂອງກອງປະຊຸມ SafeDev: “ຖ້າພວກເຮົາສາມາດເຮັດໄດ້ພຽງແຕ່ສອງສາມຢ່າງ, ພວກເຮົາຄວນເຮັດຫຍັງກ່ອນ?”
ການຄວບຄຸມຄັ້ງທີສອງຂອງ SIP ແມ່ນແນໃສ່ບັນຫາໜອນ npm ໂດຍກົງ: ແຊ່ແຂງ dependencies ທີ່ບໍ່ໄດ້ຮັບການກວດສອບດ້ວຍໄລຍະເວລາ cooldown ຫ້າມື້, ແລະປິດການໃຊ້ງານ scripts lifecycle ເພື່ອໃຫ້ postinstall ທີ່ເປັນອັນຕະລາຍບໍ່ສາມາດປະຕິບັດໄດ້ໂດຍອັດຕະໂນມັດໃນລະຫວ່າງການຕິດຕັ້ງ. ໃນທາງປະຕິບັດ, ນັ້ນແມ່ນ min-release-age=5 ແລະ ignore-scripts=true ໃນໂຄງການ .npmrc, ຖືກບັງຄັບໃຊ້ໃນ CI ດັ່ງນັ້ນໄຟລ໌ລັອກຈຶ່ງບໍ່ສາມາດແກ້ໄຂແພັກເກດທີ່ເຜີຍແຜ່ໃນມື້ວານນີ້ໄດ້ຢ່າງງຽບໆ. ມັນເປັນການຄວບຄຸມທີ່ດີແທ້ໆ, ໃຊ້ຄວາມພະຍາຍາມໜ້ອຍ, ແລະມັນແນໃສ່ການຊັກຊ້າການກວດສອບດຽວກັນທຸກໆເຫດການໜອນ npm ຂຶ້ນກັບ. ເຂົ້າໄປເບິ່ງ:
ບ່ອນທີ່ໜ້າຕ່າງ Cooldown ຍັງປະໄວ້ຊ່ອງຫວ່າງ
ໄລຍະເວລາ cooldown ແມ່ນການພະນັນ: ວ່າຊຸມຊົນຈະສັງເກດເຫັນ ແລະ ລາຍງານແພັກເກດທີ່ເປັນອັນຕະລາຍກ່ອນທີ່ໄລຍະເວລາລໍຖ້າຈະສິ້ນສຸດລົງ. ສ່ວນຫຼາຍແລ້ວ, ການພະນັນນັ້ນຈະໄດ້ຮັບຜົນຕອບແທນ. ສ່ວນແບ່ງທີ່ມີຄວາມໝາຍຂອງແພັກເກດທີ່ຖືກໂຈມຕີຈະຖືກໝາຍໄວ້ພາຍໃນສອງສາມມື້ທຳອິດຂອງການເຜີຍແຜ່, ຊຶ່ງເປັນເຫດຜົນທີ່ວ່າໄລຍະເວລາຫ້າມື້ແມ່ນຄ່າເລີ່ມຕົ້ນທີ່ສົມເຫດສົມຜົນ.
ແຕ່ໜອນ npm ບໍ່ໄດ້ປະພຶດຕົວຄືກັບແພັກເກດທີ່ເປັນອັນຕະລາຍທົ່ວໄປ, ແລະມັນປ່ຽນແປງສິ່ງທີ່ cooldown ຄົງທີ່ສາມາດເຮັດໄດ້ແລະບໍ່ສາມາດເຮັດໄດ້ສໍາລັບທ່ານ.
ເພື່ອຈະໄດ້ກ່ອນcisກ່ຽວກັບຄວາມໄວ: ໜອນທີ່ແຜ່ຂະຫຍາຍໄວບໍ່ໄດ້ເອົາຊະນະ cooldown ໄດ້. ຖ້າທ່ານບັງຄັບໃຊ້ອາຍຸການປ່ອຍຂັ້ນຕ່ຳທີ່ເຂັ້ມງວດ, ແພັກເກດທີ່ເຜີຍແຜ່ໃນລະຫວ່າງຄື້ນເບື້ອງຕົ້ນນັ້ນຍັງໃໝ່ເກີນໄປທີ່ຈະເຂົ້າສູ່ build, ບໍ່ວ່າໜອນຈະປະນີປະນອມແພັກເກດຫຼາຍປານໃດໃນເວລານີ້. ຄວາມໄວມີຄວາມສຳຄັນ, ແຕ່ມັນມີຄວາມສຳຄັນສຳລັບທຸກຄົນທີ່ຢູ່ລຸ່ມນ້ຳທີ່ບໍ່ໄດ້ໃຊ້ cooldown, ບໍ່ແມ່ນເພື່ອເອົາຊະນະອັນທີ່ຖືກບັງຄັບໃຊ້ແລ້ວ.
ຂໍ້ຈຳກັດທີ່ແທ້ຈິງແມ່ນຄວາມອົດທົນ. ສິນຄ້າທີ່ລະມັດລະວັງກວ່າສາມາດຢູ່เฉยๆຫຼັງຈາກໄລຍະເວລາ cooldown, ໂດຍເປີດໃຊ້ງານພຽງແຕ່ເມື່ອມື້ໄດ້ຜ່ານໄປ ແລະ ແພັກເກດໄດ້ມີອາຍຸເຂົ້າໄປໃນເຂດ "ທີ່ເຊື່ອຖືໄດ້", ກ່ອນcisely ເພາະມັນຮູ້ວ່າ cooldown ກຳລັງເຝົ້າເບິ່ງຢູ່. ນັ້ນແມ່ນສະຖານະການທີ່ cooldown ຄົງທີ່ຢ່າງດຽວບໍ່ພຽງພໍ, ແລະບ່ອນທີ່ບາງສິ່ງບາງຢ່າງເຊັ່ນ: ການກວດສອບທີ່ອີງໃສ່ຫຼັກຖານຂອງ MEW ຈຳເປັນຕ້ອງຢູ່ຄຽງຂ້າງມັນ, ບໍ່ແມ່ນແທນມັນ.
ທັງສອງຮູບແບບຄວາມລົ້ມເຫຼວບໍ່ແມ່ນຂໍ້ບົກຜ່ອງໃນແນວຄິດຂອງ SIP. ການ cooldown ແມ່ນການພະນັນການກວດຈັບຊຸມຊົນ, ແລະການກວດຈັບຊຸມຊົນມີຈຸດຕໍ່າສຸດ: ມັນບໍ່ສາມາດຈັບສິ່ງທີ່ບໍ່ມີໃຜລາຍງານໄດ້ເທື່ອ. ນັ້ນບໍ່ແມ່ນຊ່ອງຫວ່າງທີ່ເປັນເອກະລັກຂອງ SIP, ມັນເປັນຂີດຈຳກັດທາງໂຄງສ້າງຂອງການປ້ອງກັນໃດໆທີ່ລໍຖ້າລາຍເຊັນ, ຄຳແນະນຳ, ຫຼືລາຍງານສາທາລະນະກ່ອນທີ່ຈະປະຕິບັດ.
ວິທີທີ່ MEW ປິດຊ່ອງຫວ່າງ Cooldown-Window
ນີ້ແມ່ນກ່ອນciseli ຊ່ອງຫວ່າງ ຄຳເຕືອນລ່ວງໜ້າກ່ຽວກັບມັນແວ (MEW) ຂອງ Xygeni ຖືກສ້າງຂຶ້ນເພື່ອປິດ. ແທນທີ່ຈະລໍຖ້າລາຍງານຂອງຊຸມຊົນ ຫຼື ລາຍເຊັນທີ່ເຜີຍແຜ່, MEW ຈະສະແກນ NPM, PyPI, ແລະ Maven ຢ່າງຕໍ່ເນື່ອງ ເມື່ອແພັກເກດ ແລະ ເວີຊັນໃໝ່ຖືກເຜີຍແຜ່, ໂດຍວິເຄາະພຶດຕິກຳແທນທີ່ຈະຈັບຄູ່ກັບໄພຂົ່ມຂູ່ທີ່ຮູ້ຈັກ. ເມື່ອບາງສິ່ງບາງຢ່າງເບິ່ງຄືວ່າເປັນອັນຕະລາຍ, ມັນຈະຖືກກັກກັນ ແລະ ການຄົ້ນພົບດັ່ງກ່າວໄດ້ຮັບການຢືນຢັນໂດຍນັກຄົ້ນຄວ້າຄວາມປອດໄພກ່ອນການເປີດເຜີຍຕໍ່ສາທາລະນະ, ບໍ່ແມ່ນຫຼັງຈາກນັ້ນ.
ຄວາມແຕກຕ່າງນັ້ນມີຄວາມສຳຄັນຕໍ່ຮູບແບບຄວາມລົ້ມເຫຼວຂອງໜອນ npm ທັງສອງຮູບແບບຂ້າງເທິງ. ຕໍ່ກັບໜອນທີ່ແຜ່ຂະຫຍາຍໄວ, ການກວດຈັບລາຍເຊັນກ່ອນບໍ່ຕ້ອງການຫ້າມື້ທີ່ cooldown ສົມມຸດວ່າມັນມີ. ຕໍ່ກັບ payload ທີ່ບໍ່ມີການເຄື່ອນໄຫວ, ການວິເຄາະພຶດຕິກຳຂອງ MEW ບໍ່ໄດ້ຊອກຫາອາຍຸ ຫຼື ຊື່ສຽງ, ມັນຊອກຫາສິ່ງທີ່ລະຫັດເຮັດແທ້ໆ, ສະນັ້ນການລໍຖ້າໝົດໄລຍະເວລາ cooldown ບໍ່ໄດ້ຊື້ຫຍັງໃຫ້ຜູ້ໂຈມຕີເລີຍ.
Dependency Firewall ຂອງ MEW ຂະຫຍາຍສິ່ງນີ້ໄປສູ່ຈຸດຕິດຕັ້ງເອງ, ບລັອກແພັກເກດທີ່ເປັນອັນຕະລາຍໃນເວລາຈິງເຖິງແມ່ນວ່າມັນຈະຜ່ານການກວດສອບກ່ອນໜ້ານີ້, ແລະຊັ້ນການກວດສອບດຽວກັນນີ້ກວມເອົາ CI/CD ດ້ານຂ້າງຂອງເຫດການໜອນ npm: ຮູບແບບ unlock-branch, inject, re-lock ທີ່ຊ່ວຍໃຫ້ຜູ້ໂຈມຕີສາມາດສົ່ງໂປຣແກຣມທີ່ເປັນອັນຕະລາຍໄດ້ commit ແລະ ປົກຄຸມຮ່ອງຮອຍຂອງພວກເຂົາຢ່າງງຽບໆ, ພ້ອມດ້ວຍຮ່ອງຮອຍການກວດສອບຢ່າງຄົບຖ້ວນຖ້າມັນເກີດຂຶ້ນ.
SIP ແລະ MEW ກຳລັງຕອບຄຳຖາມດຽວກັນ, ໃນຊັ້ນທີ່ແຕກຕ່າງກັນ
ບໍ່ມີສິ່ງໃດໃນນີ້ທີ່ເຮັດໃຫ້ການຄວບຄຸມ cooldown ຂອງ SIP ຜິດພາດ, ແລະມັນຄຸ້ມຄ່າທີ່ຈະເວົ້າຢ່າງຈະແຈ້ງວ່າ: cooldown ຫ້າມື້ໂດຍປິດສະຄຣິບວົງຈອນຊີວິດຍັງເປັນໜຶ່ງໃນການປ້ອງກັນທີ່ໄວທີ່ສຸດ ແລະ ລາຄາຖືກທີ່ສຸດທີ່ທີມສາມາດວາງໄວ້ຕໍ່ກັບເຫດການໜອນ npm ທຳມະດາ, ແລະມັນເປັນຂອງແຜນການແຂງກະດ້າງລະບົບຕ່ອງໂສ້ການສະໜອງທີ່ຮ້າຍແຮງ. ສິ່ງທີ່ມັນບໍ່ສາມາດເຮັດໄດ້, ໂດຍການອອກແບບ, ແມ່ນຈັບສິ່ງທີ່ຊຸມຊົນຍັງບໍ່ທັນພົບເທື່ອ. ນັ້ນແມ່ນວຽກສຳລັບການກວດຈັບທີ່ອີງໃສ່ພຶດຕິກຳຢ່າງຕໍ່ເນື່ອງທີ່ດຳເນີນຢູ່ພາຍໃຕ້ cooldown, ບໍ່ແມ່ນແທນມັນ.
ສອງວິທີການນີ້ຖືກວາງຊ້ອນກັນເປັນຊັ້ນໆ ເຊິ່ງກວມເອົາທັງສອງສົ້ນຂອງບັນຫາດຽວກັນຄື: SIP ເຮັດໃຫ້ການກໍ່ສ້າງແຂງແຮງຂຶ້ນ pipeline, ການຢຸດການເພິ່ງພາອາໄສ, ແລະຮູບພາບຕູ້ຄອນເທນເນີອ້ອມຮອບພູມສັນຖານໄພຂົ່ມຂູ່ທີ່ຮູ້ຈັກແລະເປີດເຜີຍ, ໃນຂະນະທີ່ການກວດຈັບລາຍເຊັນກ່ອນຂອງ MEW ກວມເອົາເຫດການໜອນ npm ທີ່ຍັງບໍ່ທັນໄດ້ເປີດເຜີຍເທື່ອ, ເຊິ່ງແມ່ນຊ່ວງເວລາ cooldown, ໂດຍເຫດຜົນຂອງມັນເອງ, ບໍ່ສາມາດຄາດເດົາໄດ້.

FAQ
ໜອນ npm ແມ່ນຫຍັງ, ໃນປະໂຫຍກດຽວ?
ລະຫັດທີ່ເປັນອັນຕະລາຍຖືກເຜີຍແຜ່ໄປຍັງ npm ເຊິ່ງແຜ່ລາມຕົວມັນເອງໄປຫາແພັກເກດອື່ນໆໂດຍອັດຕະໂນມັດ, ໂດຍປົກກະຕິແລ້ວໂດຍການລັກເອົາຂໍ້ມູນປະຈຳຕົວຂອງຜູ້ຮັກສາ ແລະ ນຳໃຊ້ພວກມັນເພື່ອສົ່ງ payload ດຽວກັນໄປບ່ອນອື່ນ, ໂດຍບໍ່ມີການດຳເນີນການເພີ່ມເຕີມຈາກຜູ້ໂຈມຕີ.
ທຸກໆແພັກເກດ npm ທີ່ເປັນອັນຕະລາຍແມ່ນໜອນ npm ບໍ?
ບໍ່. ແພັກເກດທີ່ເປັນອັນຕະລາຍທີ່ບໍ່ແຜ່ຂະຫຍາຍດ້ວຍຕົວມັນເອງແມ່ນການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງ, ແຕ່ບໍ່ແມ່ນໜອນ. ສິ່ງທີ່ກຳນົດເຫດການໜອນ npm ໂດຍສະເພາະແມ່ນຂັ້ນຕອນການແຜ່ກະຈາຍດ້ວຍຕົນເອງ: ການປະນີປະນອມໜຶ່ງນຳໄປສູ່ການປະນີປະນອມຕໍ່ໄປໂດຍອັດຕະໂນມັດ.
ໄລຍະເວລາ cooldown dependency ຢຸດໜອນ npm ໄດ້ບໍ?
ມັນຊ່ວຍຫຼຸດຜ່ອນຄວາມສ່ຽງໄດ້ຢ່າງຫຼວງຫຼາຍ, ເນື່ອງຈາກແພັກເກດທີ່ເປັນອັນຕະລາຍສ່ວນໃຫຍ່ຈະຖືກລາຍງານພາຍໃນສອງສາມມື້ທຳອິດຂອງການເຜີຍແຜ່. ແຕ່ cooldown ແມ່ນການພະນັນກ່ຽວກັບຄວາມໄວໃນການກວດຈັບຂອງຊຸມຊົນ, ແລະ worm npm ທີ່ແຜ່ຂະຫຍາຍໄວ ຫຼື ຢຸດເຮັດວຽກໂດຍເຈດຕະນາສາມາດສ້າງຂຶ້ນໂດຍສະເພາະເພື່ອເອົາຊະນະປ່ອງຢ້ຽມນັ້ນ.
ສິ່ງທີ່ຕົວຈິງແລ້ວຈະຈັບໜອນ npm ກ່ອນໄລຍະເວລາ cooldown?
ການສະແກນແບບຕໍ່ເນື່ອງໂດຍອີງໃສ່ພຶດຕິກຳທີ່ບໍ່ໄດ້ຂຶ້ນກັບລາຍເຊັນ ຫຼື ບົດລາຍງານສາທາລະນະທີ່ມີຢູ່ແລ້ວ. ນັ້ນແມ່ນຊ່ອງຫວ່າງສະເພາະທີ່ເຄື່ອງມືກວດຈັບລາຍເຊັນກ່ອນເຊັ່ນ MEW ຂອງ Xygeni ຖືກສ້າງຂຶ້ນມາເພື່ອປິດ.
