

ບໍ່ມີຫຍັງຖືກລະເມີດ. ຕົວແທນໄດ້ເຮັດວຽກຂອງມັນ, ແຕະຕ້ອງ dependency, config, ຫຼື ການບໍລິການທີ່ບໍ່ມີໃຜຂໍໃຫ້ມັນແຕະຕ້ອງ, ແລະ ຢູ່ພາຍໃນສິດອະນຸຍາດຂອງມັນຕະຫຼອດເວລາ. ໃນກອງປະຊຸມນີ້, ທ່ານຈະເຫັນວ່າເປັນຫຍັງກໍລະນີນັ້ນຈຶ່ງຍາກກວ່າການໂຈມຕີໃດໆ: ຂອບເຂດທີ່ກຳນົດໄວ້ລ່ວງໜ້າຈະກວ້າງກວ່າໜ້າວຽກທີ່ຕ້ອງການແນວໃດ, ເປັນຫຍັງການອະນຸມັດຈຶ່ງເປັນ...cisໄອອອນທີ່ສ້າງຂຶ້ນຄັ້ງດຽວໃນຂະນະທີ່ການປະຕິບັດຍັງສືບຕໍ່ດຳເນີນຢູ່, ການເຂົ້າເຖິງແບບຢືນໄດ້ປ່ຽນແລັບທັອບຂອງນັກພັດທະນາໃຫ້ກາຍເປັນເຄື່ອງປະດັບມົງກຸດແນວໃດ, ແລະການຟື້ນຕົວເປັນແນວໃດເມື່ອຜູ້ກະທຳບໍ່ສາມາດອະທິບາຍເຫດຜົນຂອງຕົນເອງ. ລົງທະບຽນດຽວນີ້ເພື່ອເບິ່ງວ່າຊ່ວງເວລາສຸດທ້າຍທີ່ສາມາດບັງຄັບໃຊ້ໄດ້ຢູ່ໃສ, ແລະມີລັດສະໝີການລະເບີດຫຍັງແດ່.

ນັບຕັ້ງແຕ່ເວລາທີ່ຕົວແທນ AI ຕິດຕັ້ງ dependency ຫຼື ດັດແປງ Dockerfile, ຂໍ້ມູນຂອງທ່ານ SBOM ແລະ ການສົມມຸດຕິຖານຂອງຕົ້ນກຳເນີດກຳລັງຖືກທົດສອບແລ້ວ, ແລະ ທີມງານສ່ວນໃຫຍ່ບໍ່ມີວິທີທີ່ຈະກວດສອບສິ່ງທີ່ເກີດຂຶ້ນແທ້. ໃນກອງປະຊຸມນີ້, ທ່ານຈະເຫັນການປ່ຽນແປງຕົວຈິງສົດໆ: ວິທີທີ່ຊ່ວງເວລາຕິດຕັ້ງປ່ຽນແປງເມື່ອບໍ່ມີນັກພັດທະນາເບິ່ງຊື່ແພັກເກດກ່ອນ, ບໍ່ວ່າຈະ SBOMs ແລະຕົ້ນກຳເນີດຍັງຄົງຖືກຢືນຢັນເມື່ອຕົວແທນເຮັດ decision, ແລະສິ່ງທີ່ເຫຼືອຈາກການທົບທວນລະຫັດ ແລະ shift-left ເມື່ອຕົວແທນ commit, ແລະບາງຄັ້ງກໍ່ລວມເຂົ້າກັນດ້ວຍຕົວມັນເອງ. ລົງທະບຽນດຽວນີ້ເພື່ອເບິ່ງວ່າຕົວແທນທີ່ປອດໄພແທ້ໆແມ່ນຫຍັງ pipeline ຕ້ອງການໃນການປະຕິບັດຕົວຈິງ, ບໍ່ພຽງແຕ່ໃນທິດສະດີເທົ່ານັ້ນ.

ຮັບຊົມການສຳມະນາທາງເວັບທີ່ຈະມາເຖິງຂອງພວກເຮົາ! ຜູ້ຊ່ວຍຂຽນໂປຣແກຣມ AI ກຳລັງຫຼອນຊື່ແພັກເກດ, ແລະຜູ້ໂຈມຕີໄດ້ລົງທະບຽນຊື່ປອມເຫຼົ່ານັ້ນດ້ວຍມັລແວແລ້ວ. ໃນກອງປະຊຸມນີ້, ທ່ານຈະເຫັນວິທີການສ້າງແຜນທີ່ລະບົບນິເວດ AI ທັງໝົດຂອງທ່ານແບບສົດໆ, ດ້ວຍ AI Inventory ແລະ AI BOM ທີ່ສະແດງທຸກຮູບແບບ, ຕົວແທນ, ແລະທຸກໆການເພິ່ງພາອາໄສທີ່ນຳສະເໜີໂດຍ AI ໃນຊອບແວຂອງທ່ານ. ຄົ້ນພົບວິທີທີ່ Xygeni Shield ບລັອກແພັກເກດທີ່ເປັນອັນຕະລາຍກ່ອນທີ່ຈະມີລາຍເຊັນ, ປິດຊ່ອງຫວ່າງທີ່ເຄື່ອງສະແກນທີ່ອີງໃສ່ລາຍເຊັນປະໄວ້. ເບິ່ງດຽວນີ້ເພື່ອເບິ່ງວິທີການຮັກສາຄວາມປອດໄພຊອບແວຂອງທ່ານກ່ອນທີ່ slopsquatting ຈະປ່ຽນຄຳແນະນຳ AI ຕໍ່ໄປໃຫ້ເປັນຈຸດເຂົ້າ.

ຮັບຊົມການສົນທະນາ SafeDev ຂອງພວກເຮົາດຽວນີ້: ແຫຼ່ງເປີດ, AI ແລະ ພື້ນຜິວການໂຈມຕີໃໝ່: ລະຫັດອາວຸດ, ການປ້ອງກັນທີ່ສະຫຼາດກວ່າ. ໃນຂະນະທີ່ AI ແລະ ແຫຼ່ງເປີດກຳນົດນິຍາມຊອບແວທີ່ທັນສະໄໝຄືນໃໝ່, ພື້ນຜິວການໂຈມຕີກຳລັງຂະຫຍາຍຕົວໄວກວ່າທີ່ເຄີຍ. ຈາກຄວາມສ່ຽງດ້ານການເພິ່ງພາອາໄສ ແລະ ການແຊກຊຶມຂອງລະບົບຕ່ອງໂສ້ການສະໜອງ ຈົນເຖິງການສ້າງຊ່ອງໂຫວ່ທີ່ຂັບເຄື່ອນດ້ວຍ AI, ຜູ້ໂຈມຕີກຳລັງພັດທະນາ, ແລະ ຜູ້ປ້ອງກັນກໍ່ຕ້ອງພັດທະນາເຊັ່ນກັນ. ເຂົ້າຮ່ວມກັບຜູ້ຊ່ຽວຊານຈາກ Red Hat, TikTok, ແລະ Xygeni ເພື່ອສຳຫຼວດວິທີທີ່ AI ແລະ ລະບົບອັດຕະໂນມັດກຳລັງຫັນປ່ຽນຄວາມປອດໄພແຫຼ່ງເປີດ. ຮັບຊົມດຽວນີ້ເພື່ອຮຽນຮູ້ວິທີການສ້າງຄວາມຢືດຢຸ່ນ, ຄວາມໂປ່ງໃສ, ແລະ ຄວາມໄວ້ວາງໃຈໃນທົ່ວລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວທີ່ທັນສະໄໝ!

ເຂົ້າຮ່ວມການສົນທະນາ SafeDev ຄັ້ງຕໍ່ໄປຂອງພວກເຮົາ: AI ມີຢູ່ແລ້ວພາຍໃນຂອງທ່ານ SDLC. ດຽວນີ້ແມ່ນຫຍັງ? AI ບໍ່ໄດ້ເຄາະປະຕູລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານ; ມັນຢູ່ພາຍໃນແລ້ວ. ຜູ້ຮ່ວມພັດທະນາ, ຕົວແທນ, ເຊີບເວີ MCP, ແລະ ການເພິ່ງພາອາໄສທີ່ສ້າງຂຶ້ນໂດຍ AI ກຳລັງປັບປຸງວິທີການສ້າງ, ກວດສອບ ແລະ ຈັດສົ່ງລະຫັດ. ໃນ SafeDev Talk ນີ້, ຜູ້ນຳ OWASP ແລະ ຜູ້ຊ່ຽວຊານ AppSec ຈະອະທິບາຍສິ່ງທີ່ມັນໝາຍເຖິງແທ້ໆສຳລັບທ່າທາງຄວາມປອດໄພຂອງທ່ານ, ບ່ອນທີ່ຮູບແບບການປົກຄອງກຳລັງທຳລາຍ, ແລະ ການຄວບຄຸມປະຕິບັດຕົວຈິງໃດເຮັດວຽກໄດ້ໂດຍບໍ່ເຮັດໃຫ້ທີມງານວິສະວະກຳຊ້າລົງ. ຄາດຫວັງວ່າຈະໄດ້ຮັບບົດຮຽນທີ່ເປັນຮູບປະທຳ ແລະ ສາມາດປະຕິບັດໄດ້ (ບໍ່ພຽງແຕ່ທິດສະດີ) ກ່ຽວກັບວິທີການຈັດຕັ້ງປະຕິບັດການຄວບຄຸມປະຕິບັດຕົວຈິງທີ່ປົກປ້ອງການພັດທະນາທີ່ຊ່ວຍເຫຼືອໂດຍ AI ໂດຍບໍ່ກາຍເປັນສິ່ງກີດຂວາງສຳລັບວິສະວະກອນຂອງທ່ານ. ລົງທະບຽນດຽວນີ້!

ປະຈຸບັນ AI ເປັນຊັ້ນປະຕິບັດຫຼັກໃນການຈັດສົ່ງຊອບແວທີ່ທັນສະໄໝ, ເຊິ່ງເປັນການປັບປຸງວິທີການອອກແບບ ແລະ ຂະຫຍາຍຄວາມປອດໄພຂອງແອັບພລິເຄຊັນ ແລະ ການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວ. ໃນຂະນະທີ່ອົງກອນຕ່າງໆກຳລັງກະກຽມສຳລັບປີ 2026, ການເຂົ້າໃຈວິທີທີ່ຜູ້ໂຈມຕີໃຊ້ປະໂຫຍດຈາກລະບົບອັດຕະໂນມັດ, ຄວາມໄວ້ວາງໃຈ ແລະ ຂະບວນການເຮັດວຽກທີ່ຂັບເຄື່ອນດ້ວຍ AI ແມ່ນມີຄວາມສຳຄັນຫຼາຍ. ບົດລາຍງານນີ້ໃຫ້ການວິເຄາະໂດຍອີງໃສ່ຫຼັກຖານຂອງຮູບແບບໄພຂົ່ມຂູ່ AppSec, ຊ່ວຍໃຫ້ທີມງານຄວາມປອດໄພ ແລະ DevSecOps ເຂົ້າໃຈຄວາມສ່ຽງທີ່ເກີດຂຶ້ນ ແລະ ການປ່ຽນແປງການປ້ອງກັນທີ່ຈຳເປັນເພື່ອຢູ່ຂ້າງໜ້າ. ກວດສອບມັນດຽວນີ້!

ຮັບຊົມການສົນທະນາ SafeDev ຂອງພວກເຮົາດຽວນີ້ກ່ຽວກັບລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວພາຍໃຕ້ຄວາມກົດດັນ: ສິ່ງທີ່ປີ 2025 ສອນພວກເຮົາກ່ຽວກັບມັນແວ ແລະ AI, ແລະສິ່ງທີ່ຈະເກີດຂຶ້ນຕໍ່ໄປ. ປີ 2025 ໄດ້ປ່ຽນແປງ software supply chain securityກົນໄກການໂຈມຕີແບບໃໝ່ (ມັນແວທີ່ຊ່ວຍເຫຼືອໂດຍ AI, ການຂະຫຍາຍພັນດ້ວຍຕົນເອງ, ແລະ ການລ່ວງລະເມີດຄວາມໄວ້ວາງໃຈໃນຂອບເຂດກ້ວາງຂວາງ) ໄດ້ເປີດເຜີຍຂໍ້ຈຳກັດຂອງການປ້ອງກັນທີ່ມີຢູ່. ເຂົ້າຮ່ວມກອງປະຊຸມທີ່ນຳພາໂດຍຜູ້ຊ່ຽວຊານນີ້ເພື່ອເຂົ້າໃຈສິ່ງທີ່ປ່ຽນແປງແທ້ໆໃນປີ 2025 ແລະສິ່ງທີ່ທີມງານພັດທະນາ ແລະ ຄວາມປອດໄພຕ້ອງປັບຕົວສຳລັບປີ 2026. ຮັບຊົມຕອນນີ້!

ນັບແຕ່ວັນທີ 11 ກັນຍາ 2026 ເປັນຕົ້ນໄປ, CRA ໃຫ້ເວລາທ່ານ 24 ຊົ່ວໂມງເພື່ອລາຍງານຊ່ອງໂຫວ່ທີ່ຖືກນຳໃຊ້ຢ່າງຫ້າວຫັນຕໍ່ ENISA, ເຖິງແມ່ນວ່າສຳລັບຜະລິດຕະພັນທີ່ມີຢູ່ໃນຕະຫຼາດແລ້ວ, ແລະທີມງານສ່ວນໃຫຍ່ຍັງບໍ່ມີຂັ້ນຕອນການເຮັດວຽກສຳລັບສິ່ງນັ້ນເທື່ອ. ໃນກອງປະຊຸມນີ້, ທ່ານຈະເຫັນຂະບວນການຕົວຈິງສົດໆ: ການສ້າງ SBOM ເພື່ອຮູ້ວ່າຜະລິດຕະພັນລຸ້ນໃດທີ່ໄດ້ຮັບຜົນກະທົບ, ການຈັດລຽງຜົນການຄົ້ນພົບດ້ວຍການວິເຄາະການເຂົ້າເຖິງ ແລະ ການວິເຄາະການຂູດຮີດເພື່ອແຍກຄວາມສ່ຽງທີ່ແທ້ຈິງອອກຈາກສິ່ງລົບກວນ, ແລະ ການຕັ້ງຄ່າການແຈ້ງເຕືອນເພື່ອໃຫ້ບຸກຄົນທີ່ເໝາະສົມໄດ້ຮັບການແຈ້ງເຕືອນໃນເວລາທີ່ຜົນການຄົ້ນພົບກາຍເປັນເຫດການທີ່ສາມາດລາຍງານໄດ້. ລົງທະບຽນດຽວນີ້ເພື່ອເບິ່ງວິທີການປ່ຽນໂມງແຈ້ງເຕືອນຂອງ CRA ຈາກເສັ້ນຕາຍທາງກົດໝາຍໄປສູ່ຂະບວນການເຮັດວຽກທີ່ທີມງານຂອງທ່ານສາມາດດຳເນີນການໄດ້ພາຍໃຕ້ຄວາມກົດດັນ.
Vibe Coding ກຳລັງເລັ່ງການສົ່ງຊອບແວ, ແຕ່ຍັງເລັ່ງຄວາມສ່ຽງອີກດ້ວຍ. ໃນຂະນະທີ່ລະຫັດທີ່ສ້າງຂຶ້ນໂດຍ AI ແລະຕົວແທນທີ່ເປັນເອກະລາດໄດ້ປັບປຸງການພັດທະນາ, ການຄວບຄຸມ AppSec ແບບດັ້ງເດີມບໍ່ພຽງພໍທີ່ຈະກວດພົບການຫຼອກລວງ, ລະຫັດທີ່ຫຼອນ, ແລະການເປີດເຜີຍລະບົບຕ່ອງໂສ້ການສະໜອງແບບອັດຕະໂນມັດອີກຕໍ່ໄປ. ຖ້າບໍ່ມີການຄຸ້ມຄອງທີ່ເໝາະສົມ, ຮູບແບບທີ່ບໍ່ປອດໄພສາມາດແຜ່ລາມໄປສູ່ການຜະລິດດ້ວຍຄວາມໄວຂອງເຄື່ອງຈັກ. ຮຽນຮູ້ວິທີການຮັກສາຄວາມປອດໄພຂອງ Vibe Coding ກ່ອນທີ່ມັນຈະກາຍເປັນຄວາມສ່ຽງດ້ານ AI ທີ່ໃຫຍ່ທີ່ສຸດຂອງອົງກອນຂອງທ່ານ.

ເຂົ້າຮ່ວມການສຳມະນາທາງເວັບ Vibe Coding Without Regret ຂອງພວກເຮົາດຽວນີ້. AI ກຳລັງປ່ຽນແປງວິທີການສ້າງຊອບແວ, ໂດຍມີ Copilots ແລະຕົວແທນ AI ສ້າງສ່ວນແບ່ງຂອງລະຫັດການຜະລິດທີ່ເພີ່ມຂຶ້ນ. ໃນກອງປະຊຸມນີ້, ທ່ານຈະເຫັນວິທີການຮັກສາຄວາມປອດໄພຂອງລະຫັດທີ່ສ້າງຂຶ້ນໂດຍ AI ໂດຍກົງໃນ IDE, ດ້ວຍການກວດຫາຊ່ອງໂຫວ່ໃນເວລາຈິງ, guardrails ສຳລັບ Copilot, ແລະການຈັດລຳດັບຄວາມສຳຄັນໂດຍອີງໃສ່ການເຂົ້າເຖິງ. ຄົ້ນພົບວິທີທີ່ການແກ້ໄຂດ້ວຍ AI ຊ່ວຍໃຫ້ນັກພັດທະນາແກ້ໄຂບັນຫາໄດ້ຢ່າງມີປະສິດທິພາບ ແລະ ສ້າງຊອບແວທີ່ປອດໄພ ແລະ ຂັບເຄື່ອນດ້ວຍ AI ໂດຍບໍ່ສູນເສຍການຄວບຄຸມ. ເບິ່ງມັນດຽວນີ້ເພື່ອຮຽນຮູ້ວິທີການສ້າງຊອບແວທີ່ປອດໄພ ແລະ ຂັບເຄື່ອນດ້ວຍ AI ຕັ້ງແຕ່ເລີ່ມຕົ້ນ.

ຮັບຊົມຕອນ SafeDev Talk ທີ່ຈະມາເຖິງຂອງພວກເຮົາ: ຊ່ອງໂຫວ່ທີ່ບໍ່ມີວັນສິ້ນສຸດ. ການປ້ອງກັນທີ່ສະຫຼາດກວ່າ! ການຄຸ້ມຄອງຊ່ອງໂຫວ່ກຳລັງພັດທະນາ, ແລະເຄື່ອງມືແບບດັ້ງເດີມບໍ່ພຽງພໍອີກຕໍ່ໄປ. ເຂົ້າຮ່ວມກັບພວກເຮົາເພື່ອສຳຫຼວດວິທີທີ່ໄພຂົ່ມຂູ່ທີ່ທັນສະໄໝຮຽກຮ້ອງໃຫ້ມີຮູບແບບຄວາມສ່ຽງທີ່ສະຫຼາດກວ່າ, ການຈັດລຳດັບຄວາມສຳຄັນໃນເວລາຈິງ, ແລະວິທີການໃໝ່ໃນການຮັກສາຄວາມປອດໄພຂອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວ. ຢ່າພາດກອງປະຊຸມນີ້ທີ່ເຕັມໄປດ້ວຍຄວາມເຂົ້າໃຈຂອງຜູ້ຊ່ຽວຊານເພື່ອເສີມສ້າງຍຸດທະສາດ AppSec ຂອງທ່ານ ແລະຢູ່ນຳໜ້າພູມສັນຖານຄວາມສ່ຽງທີ່ມີການປ່ຽນແປງໃນປະຈຸບັນ!

ເບິ່ງດຽວນີ້ SafeDev Talk ຈາກລະຫັດຫາ Runtime. ຫຼາຍທີມລົງທຶນຢ່າງຫຼວງຫຼາຍໃນການວິເຄາະແບບຄົງທີ່, ແຕ່ຊ່ອງໂຫວ່ຍັງສາມາດເຮັດໃຫ້ມັນເຂົ້າສູ່ການຜະລິດໄດ້. ສິ່ງທ້າທາຍບໍ່ແມ່ນການຂາດເຄື່ອງມື; ມັນແມ່ນການຂາດສະພາບການເພື່ອເຂົ້າໃຈຄວາມສ່ຽງທີ່ແທ້ຈິງ. ໃນກອງປະຊຸມທີ່ນຳພາໂດຍຜູ້ຊ່ຽວຊານນີ້, ພວກເຮົາຄົ້ນຫາວ່າເປັນຫຍັງ AppSec ທີ່ທັນສະໄໝບໍ່ສາມາດອີງໃສ່ມຸມມອງດຽວ ແລະ ວິທີການລວມຄວາມເຂົ້າໃຈລະດັບລະຫັດ ແລະ runtime ຊ່ວຍໃຫ້ທີມງານກວດພົບ, ຈັດລຳດັບຄວາມສຳຄັນ ແລະ ແກ້ໄຂຊ່ອງໂຫວ່ໄດ້ຢ່າງມີປະສິດທິພາບຫຼາຍຂຶ້ນຕະຫຼອດວົງຈອນຊີວິດ. ເບິ່ງດຽວນີ້ເພື່ອເຂົ້າໃຈວ່າວິທີການໃນປະຈຸບັນບໍ່ພຽງພໍຢູ່ໃສ ແລະ ວິທີການສ້າງຍຸດທະສາດຄວາມປອດໄພທີ່ຄົບຖ້ວນ ແລະ ຮັບຮູ້ສະພາບການຫຼາຍຂຶ້ນ.

ຮັບຊົມການສົນທະນາ SafeDev ຄັ້ງສຸດທ້າຍຂອງປີ ແລະ ຍົກລະດັບຂອງທ່ານດຽວນີ້ Software Supply Chain Security! ເຂົ້າຮ່ວມກັບຜູ້ຊ່ຽວຊານດ້ານອຸດສາຫະກໍາຊັ້ນນໍາ ໃນຂະນະທີ່ພວກເຂົາທົບທວນບົດຮຽນທີ່ສໍາຄັນຂອງປີ 2024, ຄົ້ນພົບແນວໂນ້ມລ່າສຸດ, ແລະແບ່ງປັນຄວາມເຂົ້າໃຈທີ່ສາມາດປະຕິບັດໄດ້ເພື່ອກະກຽມສໍາລັບສິ່ງທ້າທາຍຂອງປີ 2025. ການສຳມະນາທາງເວັບນີ້ຖືກອອກແບບມາສໍາລັບຜູ້ຊ່ຽວຊານດ້ານຄວາມປອດໄພ ແລະ ທີມງານພັດທະນາທີ່ກະຕືລືລົ້ນທີ່ຈະປະດິດສ້າງ ແລະ ຢູ່ຂ້າງໜ້າໃນຍຸກສະໄໝໃໝ່. software supply chain security ໂລກ. ເບິ່ງດຽວນີ້!
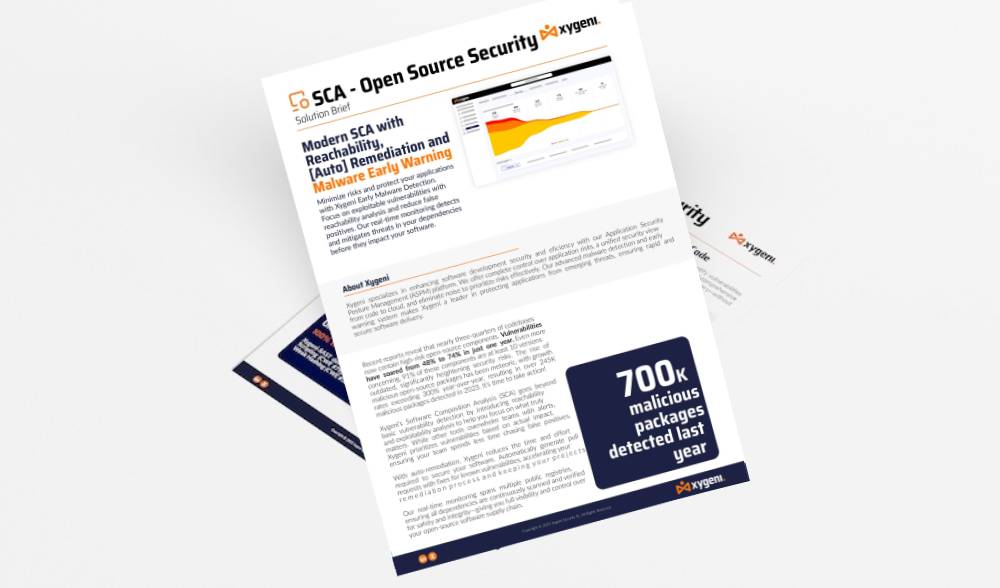
ຊີເຈນີ SCA Open Source Security ວິທີແກ້ໄຂແມ່ນມີຄວາມຈຳເປັນ. ມັນສະແກນ ແລະ ບລັອກແພັກເກດທີ່ເປັນອັນຕະລາຍເມື່ອມີການເຜີຍແຜ່, ເຊິ່ງຊ່ວຍຫຼຸດຜ່ອນຄວາມສ່ຽງຂອງມັນແວ ແລະ ຄວາມສ່ຽງທີ່ແຊກຊຶມເຂົ້າໄປໃນລະບົບຂອງທ່ານໄດ້ຢ່າງຫຼວງຫຼາຍ. ການຕິດຕາມກວດກາທີ່ຄົບຖ້ວນຂອງພວກເຮົາກວມເອົາການລົງທະບຽນສາທາລະນະຫຼາຍແຫ່ງ, ຮັບປະກັນວ່າທຸກໆການເພິ່ງພາອາໄສຈະຖືກກວດສອບເພື່ອຄວາມປອດໄພ ແລະ ຄວາມສົມບູນ. Xygeni ຍັງຊ່ວຍເສີມສ້າງຄວາມສາມາດຂອງທີມງານຂອງທ່ານ...

ຮັບຊົມການສົນທະນາ SafeDev ຂອງພວກເຮົາດຽວນີ້: DevSecOps ທີ່ໃຊ້ AI - ການຈັດການຄວາມປອດໄພໃນລະດັບຄລາວ. ຄວາມປອດໄພບໍ່ສາມາດເປັນສິ່ງທີ່ຄິດຫຼັງໄດ້ໃນການພັດທະນາທີ່ທັນສະໄໝ, ແລະ AI ກຳລັງປັບປ່ຽນວິທີທີ່ພວກເຮົາສ້າງ, ຮັກສາຄວາມປອດໄພ ແລະ ຂະຫຍາຍຊອບແວ. ໃນຕອນນີ້, ຜູ້ຊ່ຽວຊານຈະຄົ້ນຄວ້າວິທີການໄປໄກກວ່າການແກ້ໄຂ ແລະ ການສະແກນເພື່ອບັນລຸການຈັດການອັດສະລິຍະທີ່ແທ້ຈິງໃນທົ່ວ... SDLCຈາກການຄຸ້ມຄອງຄວາມສ່ຽງທີ່ຂັບເຄື່ອນດ້ວຍ AI ໄປສູ່ລະບົບທີ່ຕິດຕັ້ງມາພ້ອມ guardrails in CI/CD ແລະເວລາເຮັດວຽກ, ການສົນທະນານີ້ຈະເຈາະເລິກເຂົ້າໄປໃນສິ່ງທີ່ AppSec ທີ່ສາມາດຂະຫຍາຍໄດ້ ແລະ ເຮັດວຽກແບບ cloud-native ມີລັກສະນະແນວໃດແທ້ໆ. ຮັບຊົມດຽວນີ້!

ຕິດຕາມ ແລະ ເຈາະເລິກເຂົ້າໄປໃນ: ຄວາມຕ້ອງການອັນຮີບດ່ວນສຳລັບແອັບພລິເຄຊັນທີ່ປອດໄພ ເນື່ອງຈາກຈຳນວນການລະເມີດຂໍ້ມູນ ແລະ ຄວາມສ່ຽງທີ່ເພີ່ມຂຶ້ນ; ສິ່ງທ້າທາຍໃນປະຈຸບັນຂອງການສ້າງຊອບແວທີ່ປອດໄພ ແລະ ສາມາດຂະຫຍາຍໄດ້, ລວມທັງກະແສການເຮັດວຽກແບບແຍກສ່ວນ, ຊ່ອງຫວ່າງການສື່ສານລະຫວ່າງທີມງານທາງໄກ, ແລະ ຄວາມສ່ຽງທີ່ກ່ຽວຂ້ອງກັບການລວມຊອບແວແຫຼ່ງເປີດ (OSS); ແລະ ອື່ນໆອີກຫຼາຍຢ່າງ. ຮຽນຮູ້ວິທີການຫຼຸດຜ່ອນສິ່ງລົບກວນ ແລະ ສຸມໃສ່ໄພຂົ່ມຂູ່ທີ່ສຳຄັນທີ່ສຸດ. ຢ່າພາດ!
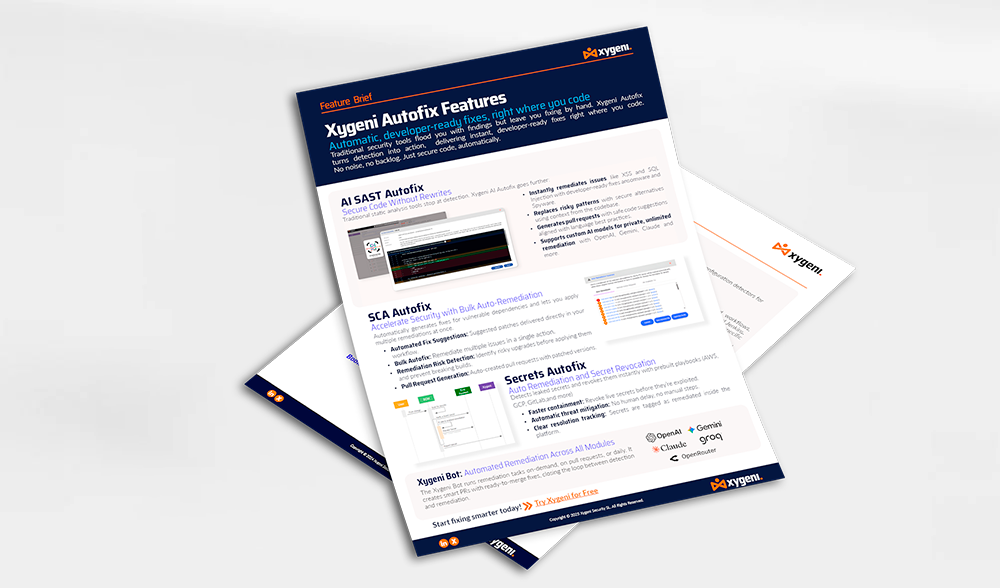
ການແກ້ໄຂອັດຕະໂນມັດ, ພ້ອມສຳລັບນັກພັດທະນາ, ທັນທີທີ່ທ່ານຂຽນລະຫັດ ເຄື່ອງມືຄວາມປອດໄພແບບດັ້ງເດີມເຮັດໃຫ້ທ່ານມີການຄົ້ນພົບຫຼາຍຢ່າງ ແຕ່ປ່ອຍໃຫ້ທ່ານແກ້ໄຂດ້ວຍມື. Xygeni Autofix ປ່ຽນການກວດພົບໃຫ້ເປັນການປະຕິບັດ, ສົ່ງການແກ້ໄຂທີ່ທັນສະໄໝ, ພ້ອມສຳລັບນັກພັດທະນາທັນທີທີ່ທ່ານຂຽນລະຫັດ. ບໍ່ມີສຽງລົບກວນ, ບໍ່ມີ backlog. ພຽງແຕ່ຮັບປະກັນລະຫັດ, ໂດຍອັດຕະໂນມັດ.

ຮັບຊົມການສົນທະນາ SafeDev ຂອງພວກເຮົາດຽວນີ້: ວິທີການຜ່ານການກວດສອບ? ການສ້າງ AppSec ທີ່ແທ້ຈິງສອດຄ່ອງກັບ ISO, NIST & CRA. ໃນປະຈຸບັນ, ລະຫັດທີ່ປອດໄພບໍ່ພຽງພໍ; ທ່ານຈຳເປັນຕ້ອງພິສູດມັນ. ດ້ວຍຂອບການເຮັດວຽກຕ່າງໆເຊັ່ນ ISO 27001, NIST CSF, CRA, DORA, ແລະ NIS-2 ທີ່ເປັນຈຸດໃຈກາງ, ອົງກອນຕ່າງໆຕ້ອງສ້າງໂປຣແກຣມ AppSec ທີ່ກຽມພ້ອມສຳລັບການກວດສອບ ເຊິ່ງສາມາດຢືນຢັນໄດ້ຢ່າງແທ້ຈິງ. ໃນຕອນນີ້, ຜູ້ຊ່ຽວຊານຈະຄົ້ນຫາວິທີການປ່ຽນຈາກນະໂຍບາຍໄປສູ່ການປະຕິບັດ, ຝັງການປະຕິບັດຕາມເຂົ້າໃນ... CI/CD, ແລະ ຈັດທີມງານວິສະວະກຳ, ຄວາມປອດໄພ, ແລະ GRC ໃຫ້ສອດຄ່ອງກັບສິ່ງທີ່ໄດ້ຮັບການອະນຸມັດແທ້ໆ. ລອງເບິ່ງດຽວນີ້!

ຮັບຊົມດຽວນີ້ສຳລັບການສົນທະນາ SafeDev ຄັ້ງຕໍ່ໄປຂອງພວກເຮົາ ແລະ ປະຕິວັດຍຸດທະສາດ DevSecOps ຂອງທ່ານ! ສຳຫຼວດວິທີການຄຸ້ມຄອງຄວາມສ່ຽງແບບມີປະຕິກິລິຍາສາມາດປ່ຽນແປງຍຸດທະສາດ DevSecOps ຂອງທ່ານ ແລະ ເສີມສ້າງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານຕໍ່ກັບໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່. ກອງປະຊຸມນີ້ແມ່ນອອກແບບມາສຳລັບຜູ້ນຳດ້ານຄວາມປອດໄພທາງໄຊເບີ ແລະ ທີມງານພັດທະນາທີ່ອຸທິດຕົນເພື່ອຢູ່ແຖວໜ້າໃນພູມສັນຖານທີ່ສັບສົນເພີ່ມຂຶ້ນຂອງຄວາມສ່ຽງ. ລອງເບິ່ງຕອນນີ້ດຽວນີ້!

ເບິ່ງການສົນທະນາ SafeDev ຂອງພວກເຮົາ: AI Unleashed: ການນຳທາງໄພຂົ່ມຂູ່ ແລະ ການປ້ອງກັນທີ່ເກີດຂຶ້ນໃໝ່ໃນຄວາມປອດໄພຂອງແອັບພລິເຄຊັນ. ໃນຂະນະທີ່ AI ປ່ຽນໂສມຄວາມປອດໄພທາງໄຊເບີ, ຜົນກະທົບຂອງມັນຕໍ່ຄວາມປອດໄພຂອງແອັບພລິເຄຊັນແມ່ນທັງມີພະລັງ ແລະ ລະອຽດອ່ອນ. ຕັ້ງແຕ່ມັນແວທີ່ມີຫຼາຍຮູບແບບ ຈົນເຖິງການແຊກແຊງແບບຈຳລອງ ແລະ ການສີດທີ່ວ່ອງໄວ, ຜູ້ໂຈມຕີກຳລັງໃຊ້ AI ເພື່ອສ້າງການໂຈມຕີທີ່ສະຫຼາດກວ່າ, ແລະ ຜູ້ປ້ອງກັນກຳລັງໃຊ້ AI ເພື່ອກວດຫາ ແລະ ຫຼຸດຜ່ອນການໂຈມຕີເຫຼົ່ານັ້ນໄດ້ໄວຂຶ້ນ. ເບິ່ງມັນເພື່ອເຂົ້າໃຈທັງສອງດ້ານຂອງສົມຜົນ ແລະ ຮຽນຮູ້ວິທີເຮັດໃຫ້ໂປຣແກຣມ AppSec ຂອງທ່ານພ້ອມໃຊ້ AI.
ເບິ່ງການສົນທະນາ SafeDev ຄັ້ງທຳອິດຂອງປີ 2025 ແລະຍົກລະດັບຂອງທ່ານ Open Source Security ຍຸດທະສາດ! ຟັງຈາກຜູ້ຊ່ຽວຊານຊັ້ນນໍາ ໃນຂະນະທີ່ພວກເຂົາຄົ້ນຫາບົດຮຽນທີ່ສໍາຄັນຈາກປີ 2024, ກົນໄກປ້ອງກັນທີ່ທັນສະໄໝ, ແລະອະນາຄົດຂອງຄວາມປອດໄພຂອງ OSS. ນີ້ແມ່ນໂອກາດຂອງທ່ານທີ່ຈະຢູ່ຂ້າງໜ້າພູມສັນຖານໄພຂົ່ມຂູ່ທີ່ພັດທະນາຢູ່ເລື້ອຍໆ ແລະຮຽນຮູ້ຍຸດທະສາດທີ່ມີປະສິດທິພາບເພື່ອຮັບປະກັນລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານ!

ບົດລາຍງານສະບັບນີ້ເນັ້ນໃຫ້ເຫັນເຖິງການແນໃສ່ລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວທີ່ເພີ່ມຂຶ້ນໂດຍການໂຈມຕີທາງໄຊເບີ, ການຂຸດຄົ້ນຊ່ອງໂຫວ່ໃນ dependencies ແບບເປີດ ແລະ CI/CD pipelines. ດ້ວຍລະບຽບການຕ່າງໆເຊັ່ນ DORA ແລະ NIS2 ທີ່ເພີ່ມທະວີຄວາມຕ້ອງການດ້ານການປະຕິບັດຕາມ, ຄວາມຈຳເປັນສຳລັບມາດຕະການຄວາມປອດໄພທີ່ເຂັ້ມແຂງ. ເສີມຂະຫຍາຍອົງກອນຂອງທ່ານ software supply chain security, ຮັບປະກັນຄວາມຢືດຢຸ່ນຕໍ່ກັບໄພຂົ່ມຂູ່ທາງໄຊເບີທີ່ພັດທະນາໃນປີ 2025 ດ້ວຍຄູ່ມືທີ່ສົມບູນແບບຂອງພວກເຮົາ!

ທີມງານຮັກສາຄວາມປອດໄພມັກຈະອີງໃສ່ SCA ແລະ SAST ແຍກຕ່າງຫາກ, ເຊິ່ງອາດຈະນໍາໄປສູ່ຄວາມອິດເມື່ອຍໃນການແຈ້ງເຕືອນ, ຄວາມເຂົ້າໃຈທີ່ແຕກແຍກ, ແລະ ຄວາມສ່ຽງທີ່ພາດໄປ. ແທນທີ່ຈະເລືອກລະຫວ່າງພວກມັນ, ສິ່ງທ້າທາຍທີ່ແທ້ຈິງແມ່ນວິທີເຮັດໃຫ້ພວກມັນເຮັດວຽກຮ່ວມກັນເພື່ອທ່າທາງຄວາມປອດໄພທີ່ເຂັ້ມແຂງກວ່າເກົ່າ. ຕິດຕາມ SafeDev Talk ຂອງພວກເຮົາ ແລະ ຄົ້ນຫາເຫດຜົນ SCA ຄົນດຽວບໍ່ພຽງພໍ, ການວິເຄາະຄວາມສາມາດໃນການເຂົ້າເຖິງຊ່ວຍຫຼຸດຜ່ອນຜົນບວກທີ່ບໍ່ຖືກຕ້ອງໄດ້ແນວໃດ, ເປັນຫຍັງ SAST ຕື່ມຊ່ອງຫວ່າງທີ່ສຳຄັນໃນການຄຸ້ມຄອງ AppSec ແລະອື່ນໆອີກຫຼາຍຢ່າງ. ຮັບຊົມດຽວນີ້!
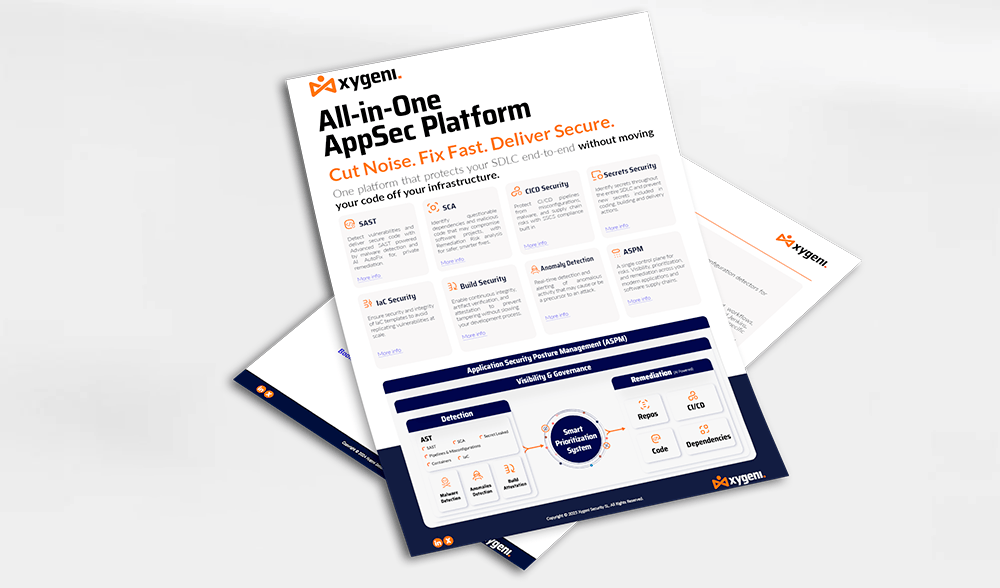
ຄວາມສາມາດທີ່ເປັນເອກະລັກຂອງ Xygeni ໃຫ້ການເບິ່ງເຫັນໄດ້ຢ່າງສົມບູນໃນລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວ, ເຮັດໃຫ້ມີຂະບວນການທີ່ເປັນລະບົບສໍາລັບການປະເມີນຄວາມສ່ຽງທີ່ກ່ຽວຂ້ອງກັບລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງເຂົາເຈົ້າ, ການລະບຸ ແລະ ຈັດລໍາດັບຄວາມສໍາຄັນຂອງອົງປະກອບທີ່ສໍາຄັນທີ່ສຸດ, ແລະ ການປະເມີນ ແລະ ປັບປຸງທ່າທີຄວາມປອດໄພທົ່ວໂລກ ແລະ ລະອຽດຂອງເຂົາເຈົ້າໃນຄວາມພະຍາຍາມທີ່ມີປະສິດທິພາບ ແລະ ມີປະສິດທິຜົນ...

Application Security Posture Management (ASPM) ກຳລັງໄດ້ຮັບຄວາມນິຍົມເພີ່ມຂຶ້ນທຸກໆມື້. ເຖິງຢ່າງໃດກໍ່ຕາມ, ໜ້າທີ່ສະເພາະຂອງມັນອາດຈະບໍ່ຊັດເຈນສຳລັບທຸກຄົນຮັບປະກັນຈຸດຢືນຂອງທ່ານດຽວນີ້! ເຂົ້າຮ່ວມການສົນທະນາ SafeDev ຂອງພວກເຮົາ “ເຈົ້າຕ້ອງການບໍ ASPM ໃນຊີວິດຂອງເຈົ້າບໍ?” ກັບຜູ້ຊ່ຽວຊານດ້ານຄວາມປອດໄພທາງໄຊເບີ James Berthoty, William Palm ແລະ Luis Garcia ເພື່ອຄົ້ນຫາທ່າແຮງຂອງ ASPM ເປັນວິທີແກ້ໄຂຄວາມປອດໄພຂອງແອັບພລິເຄຊັນແບບຮອບດ້ານ ແລະ ສືບຕໍ່ສ້າງຄວາມເຂັ້ມແຂງໃຫ້ອົງກອນຂອງທ່ານ!
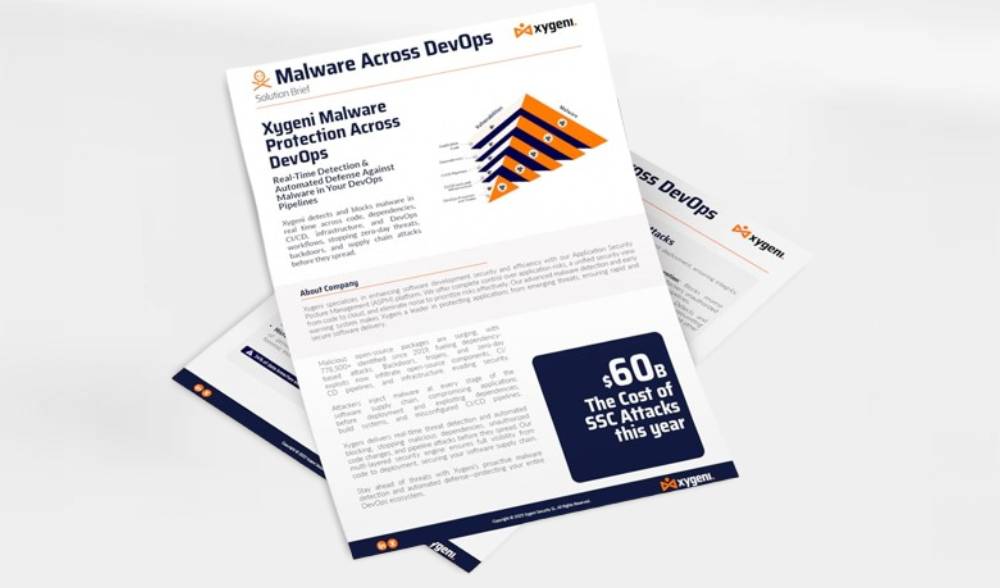
ໂຊລູຊັ່ນການກວດຫາມັລແວຣ໌ສຳລັບ DevOps ຂອງ Xygeni ໃຫ້ການປົກປ້ອງແບບເວລາຈິງຕໍ່ກັບລະຫັດທີ່ເປັນອັນຕະລາຍທີ່ຖືກສີດເຂົ້າໄປໃນລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານ. ມັນສະແກນຢ່າງຕໍ່ເນື່ອງ SCM ແລະ CI/CD ສະພາບແວດລ້ອມເພື່ອກວດຫາມັນແວ, ປະຕູຫຼັງ, ແລະ ສິ່ງປະດິດທີ່ໜ້າສົງໄສກ່ອນທີ່ພວກມັນຈະຮອດການຜະລິດ. ໂດຍການເຊື່ອມໂຍງໃນຕອນຕົ້ນຂອງຂະບວນການພັດທະນາ, Xygeni ຊ່ວຍໃຫ້ທີມງານສະກັດກັ້ນໄພຂົ່ມຂູ່ຢູ່ທີ່ແຫຼ່ງທີ່ມາ. ວິທີແກ້ໄຂຮອງຮັບຢ່າງວ່ອງໄວ...

ຮັບຊົມ SafeDev Talk ຂອງພວກເຮົາ ແລະ ປ່ຽນແປງຍຸດທະສາດ AppSec ຂອງທ່ານ! ຄົ້ນພົບເຫດຜົນ ASPM (Application Security Posture Management) ເປັນກຸນແຈສຳຄັນໃນການເອົາຊະນະຄວາມອິດເມື່ອຍຈາກການແຈ້ງເຕືອນ, ການລວມຄວາມເຂົ້າໃຈດ້ານຄວາມປອດໄພ, ແລະ ການຈັດລຳດັບຄວາມສຳຄັນຂອງຄວາມສ່ຽງທີ່ແທ້ຈິງ. ຜູ້ຊ່ຽວຊານດ້ານຄວາມປອດໄພທາງໄຊເບີຊັ້ນນຳຈະເຂົ້າໄປສຳຫຼວດອະນາຄົດຂອງ AppSec ແລະ DevSecOps, ແບ່ງປັນຍຸດທະສາດທີ່ສາມາດປະຕິບັດໄດ້ເພື່ອຊ່ວຍໃຫ້ທ່ານຢູ່ຂ້າງໜ້າ. ຢ່າພາດໂອກາດນີ້ເພື່ອຮຽນຮູ້ວິທີການປັບປຸງຂະບວນການເຮັດວຽກດ້ານຄວາມປອດໄພ ແລະ ສ້າງຍຸດທະສາດ DevSecOps ທີ່ລຽບງ່າຍ. ເບິ່ງມັນດຽວນີ້!

ເບິ່ງການສົນທະນາ SafeDev ຂອງພວກເຮົາດຽວນີ້: ຮັກສາຄວາມປອດໄພຕາມຄ່າເລີ່ມຕົ້ນ: ການແກ້ໄຂອັດຕະໂນມັດກຳລັງປັບຮູບແບບ AppSec ແນວໃດ? “ການຮັກສາຄວາມປອດໄພຕາມຄ່າເລີ່ມຕົ້ນ” ບໍ່ແມ່ນທາງເລືອກອີກຕໍ່ໄປ; ມັນເປັນພື້ນຖານໃໝ່. ດ້ວຍລະຫັດທີ່ສ້າງຂຶ້ນໂດຍ AI, ອົງປະກອບ AI ທີ່ຝັງຢູ່, ແລະວົງຈອນການພັດທະນາທີ່ໄວຄືກັບຟ້າຜ່າ, ປະຕູຄວາມປອດໄພແບບດັ້ງເດີມກຳລັງລົ້ມເຫຼວ. ຄຳຕອບ? ການປ້ອງກັນແບບຕັ້ງໜ້າ ແລະ ການແກ້ໄຂອັດຕະໂນມັດທີ່ໃຊ້ໄດ້ຈິງທີ່ເຮັດວຽກໃນບ່ອນທີ່ນັກພັດທະນາອາໄສຢູ່. ເບິ່ງດຽວນີ້ ແລະ ກ້າວໄປສູ່ຂັ້ນຕອນຕໍ່ໄປໃນ AppSec ທີ່ທັນສະໄໝ!

ເບິ່ງ SafeDevTalk ສະບັບເດືອນຕຸລາຂອງພວກເຮົາເພື່ອຄົ້ນພົບວິທີການຫັນປ່ຽນການວິເຄາະອົງປະກອບຊອບແວ (SCA) ແລະ ຮັກສາລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານໃຫ້ປອດໄພຈາກໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່.
ກອງປະຊຸມນີ້ແມ່ນອອກແບບມາສຳລັບຜູ້ນຳດ້ານຄວາມປອດໄພທາງໄຊເບີ ແລະ ທີມງານພັດທະນາທີ່ຊອກຫາວິທີທີ່ຈະຢູ່ແຖວໜ້າໃນພູມສັນຖານທີ່ສັບສົນໃນປະຈຸບັນຂອງຊ່ອງໂຫວ່ແບບໂອເພນຊອສ.

ຄົ້ນພົບຍຸດທະສາດຕ່າງໆເພື່ອປົກປ້ອງທ່ານ CI/CD pipelineຕໍ່ຕ້ານໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່ເຊັ່ນ: ອຸປະກອນປ້ອງກັນສ່ວນບຸກຄົນ (PPE) ໂດຍກົງ ແລະ ໂດຍທາງອ້ອມ, ການສັກຢາມັນແວ, ແລະ ການເປັນພິດຈາກສິ່ງປະດິດ ແລະ ອື່ນໆ.
ນີ້ eBookຂຽນໂດຍຫົວໜ້າຝ່າຍຂາຍລ່ວງໜ້າຂອງ Xygeni ທ່ານ Luis Garcia, ຈະຊ່ວຍໃຫ້ທ່ານຢູ່ກ່ອນໜ້າຜູ້ໂຈມຕີດ້ວຍຄູ່ມືຜູ້ຊ່ຽວຊານຂອງພວກເຮົາກ່ຽວກັບການລະບຸ, ການປ້ອງກັນ ແລະ ການຕອບສະໜອງຕໍ່ຄວາມສ່ຽງດ້ານຄວາມປອດໄພໃນ CI/CD pipelines!

ຮັບຊົມການສຳມະນາທາງເວັບ "ການກວດຫາມັລແວຣ໌ແບບເວລາຈິງໃນແຫຼ່ງເປີດ" ເພື່ອສຳຫຼວດໄພຂົ່ມຂູ່ມັລແວຣ໌ລ່າສຸດທີ່ສົ່ງຜົນກະທົບຕໍ່ຊອບແວຣ໌ແຫຼ່ງເປີດ (OSS). ໃນຂະນະທີ່ການນຳໃຊ້ OSS ເພີ່ມຂຶ້ນ, ປະລິມານ ແລະ ຄວາມຊັບຊ້ອນຂອງໄພຂົ່ມຂູ່ກໍ່ເພີ່ມຂຶ້ນເຊັ່ນກັນ, ເຊິ່ງນຳສະເໜີສິ່ງທ້າທາຍໃໝ່ໆສຳລັບນັກພັດທະນາ ແລະ ອົງກອນຕ່າງໆ. ກອງປະຊຸມທີ່ມີຄວາມເຂົ້າໃຈນີ້ຈະເປີດເຜີຍແນວໂນ້ມລ່າສຸດ, ໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່, ແລະ ຍຸດທະສາດຂັ້ນສູງເພື່ອປົກປ້ອງການເພິ່ງພາອາໄສ OSS ຂອງທ່ານຈາກການໂຈມຕີທີ່ເປັນອັນຕະລາຍ. ຮັບຊົມດຽວນີ້!

ທ່ານບໍ່ສາມາດໄປຮ່ວມກອງປະຊຸມ RSA 2024 ທີ່ San Fran ໄດ້.cisຮ່ວມບໍ? ບໍ່ມີບັນຫາ! ຊົມການສຳມະນາທາງເວັບສະເພາະຂອງພວກເຮົາ ແລະ ກ້າວໄປຂ້າງໜ້າກ່ຽວກັບແນວໂນ້ມທີ່ສຳຄັນທີ່ສຸດໃນຄວາມປອດໄພທາງໄຊເບີ, ຈາກການປ່ຽນແປງໃນ CISບົດບາດ O ໃນການນຳພາການພັດທະນາທີ່ທັນສະໄໝດ້ານການປ້ອງກັນທາງໄຊເບີ - ທັງໝົດຢູ່ທີ່ໂຕະຂອງທ່ານ. ໃນການສຳມະນາທາງເວັບນີ້, ທ່ານຈະໄດ້ເຂົ້າໄປເບິ່ງຂໍ້ມູນเชิงลึก ແລະ ຍຸດທະສາດທີ່ທັນສະໄໝທີ່ສຸດທີ່ໂລກຄວາມປອດໄພທາງໄຊເບີມີໃຫ້!

ການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວກຳລັງແຜ່ລາມ ແລະ ຮ້າຍແຮງຂຶ້ນເລື້ອຍໆ, ໂດຍ Gartner ຄາດຄະເນວ່າ 45% ຂອງທຸລະກິດທັງໝົດຈະປະສົບກັບການລະເມີດພາຍໃນປີ 2025. Cybersecurity Ventures ຍັງໄດ້ເນັ້ນໜັກເຖິງຄວາມຮ້າຍແຮງຂອງໄພຂົ່ມຂູ່ນີ້, ໂດຍຄາດຄະເນວ່າຈະມີຄວາມເສຍຫາຍສູງເຖິງ 138 ຕື້ໂດລາຕໍ່ປີທີ່ເກີດຈາກການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວພາຍໃນປີ 2031. ການຄາດຄະເນທີ່ໜ້າຕົກໃຈເຫຼົ່ານີ້ເນັ້ນໃຫ້ເຫັນເຖິງຄວາມຕ້ອງການອັນຮີບດ່ວນສຳລັບອົງກອນຕ່າງໆໃນການຈັດລຳດັບຄວາມສຳຄັນຂອງເຂົາເຈົ້າ SSCSຮຽນຮູ້ວິທີ!
ໃນໂລກການພັດທະນາຊອບແວທີ່ມີການພັດທະນາຢ່າງວ່ອງໄວ, ການຮັກສາຄວາມປອດໄພຂອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວໄດ້ກາຍເປັນຄວາມກັງວົນທີ່ສຳຄັນ. ສິ່ງນີ້ eBook ໃຫ້ຄູ່ມືທີ່ສົມບູນແບບເພື່ອເຂົ້າໃຈ ແລະ ຫຼຸດຜ່ອນໄພຂົ່ມຂູ່ຕໍ່ລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວ, ໂດຍສະເພາະສຸມໃສ່ການເຊື່ອມໂຍງຢ່າງຕໍ່ເນື່ອງ/ການນຳໃຊ້ຢ່າງຕໍ່ເນື່ອງ (CI/CD) ລະບົບຕ່າງໆ...
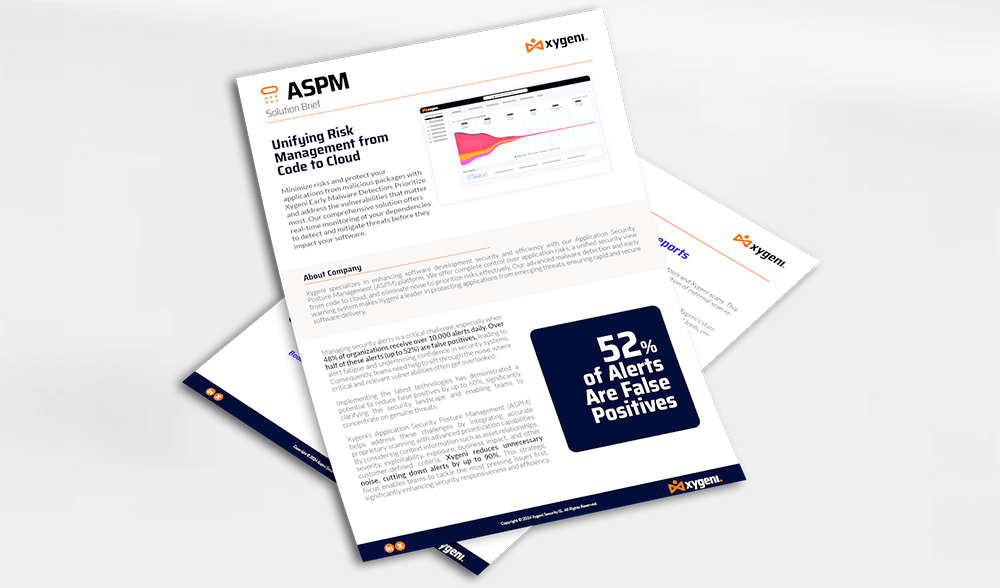
ຊີເຈນີ Application Security Posture Management (ASPM) ຊ່ວຍແກ້ໄຂບັນຫາເຫຼົ່ານີ້ໂດຍການລວມເອົາການສະແກນທີ່ເປັນເຈົ້າຂອງທີ່ຖືກຕ້ອງເຂົ້າກັບຄວາມສາມາດໃນການຈັດລຳດັບຄວາມສຳຄັນຂັ້ນສູງ. ໂດຍການພິຈາລະນາຂໍ້ມູນສະພາບການເຊັ່ນ: ຄວາມສຳພັນຂອງຊັບສິນ, ຄວາມຮຸນແຮງ, ການຂູດຮີດ, ການເປີດເຜີຍ, ຜົນກະທົບທາງທຸລະກິດ, ແລະເງື່ອນໄຂອື່ນໆທີ່ລູກຄ້າກຳນົດ, Xygeni ຫຼຸດຜ່ອນສິ່ງລົບກວນທີ່ບໍ່ຈຳເປັນ...
ເພີ່ມປະສິດທິພາບຂອງທ່ານ CI/CD ການຕັ້ງຄ່າເຄື່ອງມື, ກຳນົດຊ່ອງຫວ່າງດ້ານຄວາມປອດໄພ, ແລະ ຫຼຸດຜ່ອນການໂຈມຕີດ້ວຍ Xygeni. ຫຼຸດຜ່ອນຜົນບວກທີ່ບໍ່ຖືກຕ້ອງ ແລະ ປ້ອງກັນການເລື່ອນລອຍດ້ານຄວາມປອດໄພໂດຍການບັງຄັບໃຊ້ການປະຕິບັດທີ່ດີທີ່ສຸດດ້ານຄວາມປອດໄພຢ່າງຕໍ່ເນື່ອງ, ຮັບປະກັນວ່າຂະບວນການເຮັດວຽກ DevOps ຂອງທ່ານຍັງຄົງປອດໄພ ແລະ ສອດຄ່ອງກັບລະບຽບການ.

ຮັບຊົມຕອນ SafeDev Talk ຂອງລະດູການເປີດຂອງພວກເຮົາໃນ DORA ດຽວນີ້ເພື່ອຮຽນຮູ້ ແລະ ກ້າວໄປຂ້າງໜ້າໃນພູມສັນຖານທີ່ມີການພັດທະນາຢູ່ສະເໝີຂອງກົດລະບຽບທາງດ້ານການເງິນ. ການສຳມະນາທາງເວັບນີ້ແມ່ນສ້າງຂຶ້ນໂດຍສະເພາະສຳລັບສະຖາບັນການເງິນ ແລະ ຈະຊ່ວຍໃຫ້ທ່ານຊອກຫາທິດທາງຜົນກະທົບຂອງ DORA ຕໍ່ຄວາມປອດໄພໃນການດຳເນີນງານ ແລະ ການປະຕິບັດຕາມກົດລະບຽບ. ທ່ານຈະໄດ້ຮັບຍຸດທະສາດທີ່ສາມາດປະຕິບັດໄດ້ ແລະ ຄວາມເຂົ້າໃຈຂອງຜູ້ຊ່ຽວຊານ, ເຮັດໃຫ້ທ່ານມີຄວາມພ້ອມທີ່ດີກວ່າສຳລັບອະນາຄົດ!
Xygeni Secrets Security ເຮັດໜ້າທີ່ເປັນຜູ້ປົກປ້ອງທີ່ເຊື່ອຖືໄດ້ຂອງທ່ານ, ຖືກອອກແບບມາເພື່ອປ້ອງກັນການຮົ່ວໄຫຼຂອງຄວາມລັບທີ່ສຳຄັນເຊັ່ນ: ລະຫັດຜ່ານ, ລະຫັດ API, ແລະໂທເຄັນ. ໃນຂະນະທີ່ໄພຂົ່ມຂູ່ທາງໄຊເບີມີການພັດທະນາຢ່າງຕໍ່ເນື່ອງ, ມັນເປັນສິ່ງສຳຄັນທີ່ຈະຕ້ອງມີວິທີແກ້ໄຂທີ່ບໍ່ພຽງແຕ່ກວດພົບແຕ່ຍັງປ້ອງກັນການຮົ່ວໄຫຼຢ່າງຫ້າວຫັນກ່ອນທີ່ມັນຈະນໍາໄປສູ່ການລະເມີດ. Xygeni ຊ່ວຍໃຫ້ທີມງານຂອງທ່ານສາມາດເຮັດວຽກດ້ວຍຄວາມໝັ້ນໃຈ, ຮັບປະກັນວ່າຄວາມລັບການພັດທະນາຂອງທ່ານຈະຖືກຮັກສາໄວ້ຢ່າງປອດໄພ...

ເບິ່ງຕອນ SafeDev Talk ຂອງພວກເຮົາກ່ຽວກັບຄວາມປອດໄພໂດຍບໍ່ມີ Silos ແລະຮຽນຮູ້ກ່ຽວກັບຄຸນຄ່າທີ່ແທ້ຈິງຂອງການໃຊ້ແພລດຟອມ AppSec ແບບ All-In-One. Silos ຍັງຄົງເປັນອຸປະສັກອັນໃຫຍ່ຫຼວງຕໍ່ການຄຸ້ມຄອງຄວາມສ່ຽງທີ່ມີປະສິດທິພາບ. ກອງປະຊຸມນີ້ສຳຫຼວດວິທີການຮັບຮອງເອົາແພລດຟອມແບບ all-in-one ສາມາດເຮັດໃຫ້ຍຸດທະສາດ AppSec ຂອງທ່ານມີປະສິດທິພາບ, ເສີມຂະຫຍາຍການຮ່ວມມືລະຫວ່າງທີມງານຄວາມປອດໄພ ແລະ ການພັດທະນາ, ຊ່ວຍໃຫ້ທ່ານຢູ່ກ່ອນໜ້າໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່, ແລະອື່ນໆອີກຫຼາຍຢ່າງ! ເບິ່ງມັນດຽວນີ້ ແລະຮຽນຮູ້ຍຸດທະສາດເພື່ອຮັກສາຄວາມປອດໄພຂອງແອັບພລິເຄຊັນ ແລະ ລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານ!
ແພລດຟອມການກວດຈັບຄວາມຜິດປົກກະຕິຂອງ Xygeni ໃຫ້ຄວາມປອດໄພອີກຊັ້ນໜຶ່ງໂດຍການຕິດຕາມ ແລະ ວິເຄາະກິດຈະກຳຕ່າງໆພາຍໃນລະບົບຂອງທ່ານຢ່າງຕໍ່ເນື່ອງ SCM ແລະ CI/CD ໂຄງສ້າງພື້ນຖານເພື່ອລະບຸ ແລະ ຕອບສະໜອງຕໍ່ພຶດຕິກຳທີ່ຜິດປົກກະຕິຢ່າງວ່ອງໄວ. Xygeni ກວດພົບຄວາມຜິດປົກກະຕິທີ່ຊີ້ບອກເຖິງການດັດແປງ, ການເຂົ້າເຖິງ ຫຼື ການຂຸດຄົ້ນທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດໃນເວລາຈິງ. ວິທີການທີ່ມີປະສິດທິພາບນີ້ຮັບປະກັນ...
ເຖິງວ່າ OSS ຈະມີບົດບາດສຳຄັນ, ແຕ່ການເຊື່ອມໂຍງຂອງມັນຍັງເຕັມໄປດ້ວຍສິ່ງທ້າທາຍດ້ານຄວາມປອດໄພ. ບົດລາຍງານທີ່ຜ່ານມາໄດ້ເນັ້ນໃຫ້ເຫັນເຖິງການເພີ່ມຂຶ້ນຂອງການໂຈມຕີມັລແວທີ່ແນໃສ່ OSS, ໂດຍມີເຫດການເພີ່ມຂຶ້ນ 633% ໃນປີ 2022 ແລະສືບຕໍ່ເຕີບໂຕ 245% ໃນປີ 2023. ມາດຕະການຄວາມປອດໄພແບບດັ້ງເດີມ, ເຊິ່ງອີງໃສ່ການລະບຸຊ່ອງໂຫວ່ທີ່ຮູ້ຈັກຜ່ານຊ່ອງໂຫວ່ທົ່ວໄປ ແລະ ການເປີດເຜີຍ (CVEs), ກຳລັງພິສູດວ່າບໍ່ພຽງພໍ. ມາດຕະການເຫຼົ່ານີ້ມັກຈະກ່ຽວຂ້ອງກັບຄວາມລ່າຊ້າໃນການລາຍງານຊ່ອງໂຫວ່, ການຄຸ້ມຄອງທີ່ຈຳກັດ, ແລະ ການບໍ່ສາມາດກວດພົບໄພຂົ່ມຂູ່ທີ່ຊັບຊ້ອນ ແລະ ເປັນໄພຂົ່ມຂູ່ zero-day...
ເອກະສານຂາວທີ່ສົມບູນແບບຂອງພວກເຮົາໄດ້ເຈາະເລິກເຂົ້າໄປໃນລາຍລະອຽດທີ່ສັບສົນຂອງ NIST SP 800-204D ສຳລັບມາດຕະຖານທີ່ສົມບູນແບບ SSCS ການປະຕິບັດ ແລະ ຄວາມສຳຄັນຂອງການປະຕິບັດເຫຼົ່ານັ້ນໃນສະພາບແວດລ້ອມການພັດທະນາຊອບແວໃນປະຈຸບັນ. ຜ່ານຄູ່ມືທີ່ເຂົ້າໃຈງ່າຍນີ້, ທ່ານຈະໄດ້ຮັບຄວາມຮູ້ທີ່ມີຄຸນຄ່າກ່ຽວກັບວິທີການນຳໃຊ້ຄຳແນະນຳຂອງ NIST ເພື່ອ: ເສີມສ້າງ Software Supply Chain Security...

ສະບັບທີສີ່ຂອງ SafeDevTalks ນຳສະເໜີຜູ້ຊ່ຽວຊານດ້ານຄວາມປອດໄພທາງໄຊເບີຊັ້ນນຳຄື Derek Fisher, Abhilasha Sinha, ແລະ Luis Rodriguez. ຕອນນີ້ຈະເຈາະເລິກເຂົ້າໄປໃນຫົວຂໍ້ສຳຄັນຂອງການອີງໃສ່ອົງປະກອບຂອງພາກສ່ວນທີສາມ ແລະ ແຫຼ່ງເປີດໃນການພັດທະນາຊອບແວ, ເປີດເຜີຍຊ່ອງໂຫວ່ທີ່ເຊື່ອງໄວ້ ແລະ ໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່. ເຂົ້າຮ່ວມກັບພວກເຮົາເພື່ອຮຽນຮູ້ເພີ່ມເຕີມກ່ຽວກັບຊ່ອງໂຫວ່ທີ່ເຊື່ອງໄວ້, ໄພຂົ່ມຂູ່ທີ່ຂະຫຍາຍອອກໄປ, ການລະເມີດໃນໂລກແຫ່ງຄວາມເປັນຈິງ ແລະ ອື່ນໆອີກຫຼາຍຢ່າງ!

ເຂົ້າຮ່ວມ Luis Rodríguez, CTO ຂອງ Xygeni, ແລະ Luis Manuel García, ຜູ້ຈັດການຝ່າຍສະໜັບສະໜູນການຂາຍ, ໃນການສຳມະນາຜ່ານເວັບກ່ຽວກັບຄວາມປອດໄພນີ້ CI/CDຮຽນຮູ້ຈາກຜູ້ຊ່ຽວຊານຂອງພວກເຮົາກ່ຽວກັບວິທີການນຳໃຊ້ການປະຕິບັດທີ່ດີທີ່ສຸດຂອງ OWASP ເພື່ອເສີມສ້າງຄວາມປອດໄພຂອງທ່ານ CI/CD ແລະປົກປ້ອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານ. ປົກປ້ອງຂອງທ່ານ CI/CD ແລະ ລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວກັບ OWASP. ພວກເຂົາຈະເວົ້າກ່ຽວກັບສິນຄ້າຄົງຄັງ ແລະ ການວິເຄາະ, CI/CD ຄວາມສ່ຽງ, ການກວດຫາ ແລະ ການປ້ອງກັນ ແລະ ສິ່ງອື່ນໆອີກຫຼາຍຢ່າງ!
ລອງເບິ່ງຕອນຂອງ Secure Cyber Connect Podcast ທີ່ມີທ່ານ Luis Rodriguez ຫົວໜ້າຝ່າຍເຕັກໂນໂລຊີຂອງພວກເຮົາ. ດ້ວຍປະສົບການຫຼາຍກວ່າ 15 ປີ, ທ່ານ Luis ໄດ້ແບ່ງປັນຄວາມເຂົ້າໃຈຂອງຜູ້ຊ່ຽວຊານກ່ຽວກັບການກວດຈັບລະຫັດທີ່ເປັນອັນຕະລາຍ, ການຮັກສາຄວາມປອດໄພຂອງອົງປະກອບພາກສ່ວນທີສາມ, ແລະຍຸດທະສາດ AppSec ສຳລັບການຮອງຮັບອະນາຄົດ. ຈາກຜົນພວງມາໄລຂອງ SolarWinds ຈົນເຖິງເຫດການ backdoor SSH ລ່າສຸດ, ຕອນນີ້ກວມເອົາໄພຂົ່ມຂູ່ໃນໂລກຕົວຈິງ ແລະ ຍຸດທະວິທີປ້ອງກັນຕົວຈິງ. ຮຽນຮູ້ວິທີການເສີມສ້າງ... SDLC, ຫຼຸດຜ່ອນຄວາມສ່ຽງຂອງລະບົບຕ່ອງໂສ້ການສະໜອງ, ແລະ ຢູ່ແຖວໜ້າຂອງໄພຂົ່ມຂູ່ທາງໄຊເບີທີ່ພວມພັດທະນາຢູ່.

ເຂົ້າຮ່ວມຕອນທີສອງນີ້ຂອງ CI/CD ການສຳມະນາທາງເວັບທີ່ມີ Luis Rodríguez, CTO, ແລະ ຜູ້ຮ່ວມກໍ່ຕັ້ງຂອງ Xygeni, ແລະ Luis Manuel García, ຜູ້ຈັດການຝ່າຍສະໜັບສະໜູນການຂາຍ. ໃນກອງປະຊຸມນີ້, ພວກເຮົາຈະຄົ້ນຫາມຸມມອງ “ທີມງານສີຟ້າ” ຂອງ CI/CD ຄວາມປອດໄພ, ເຂົ້າໄປເລິກເຂົ້າໄປໃນຂັ້ນຕອນທີ່ສາມາດປະຕິບັດໄດ້ທີ່ອົງກອນຕ່າງໆສາມາດປະຕິບັດໄດ້ເພື່ອເສີມຂະຫຍາຍທ່າທີດ້ານຄວາມປອດໄພຂອງເຂົາເຈົ້າ ...
ຊີເຈນີ Build Security ແພລດຟອມເສີມສ້າງຄວາມເຂັ້ມແຂງຂອງທ່ານ CI/CD pipeline ໂດຍການກວດສອບຄວາມສົມບູນຂອງສິ່ງປະດິດຜ່ານການຢັ້ງຢືນອັດຕະໂນມັດ, ລາຍເຊັນລະຫັດລັບ, ແລະ ການຕິດຕາມຕົ້ນກຳເນີດ. ມັນຮັບປະກັນວ່າທຸກໆການສ້າງແມ່ນແທ້ຈິງ, ປ້ອງກັນການແຊກແຊງ, ແລະ ສາມາດຕິດຕາມໄປຫາແຫຼ່ງທີ່ມາຂອງມັນໄດ້. ວິທີການທີ່ມີປະສິດທິພາບນີ້ສະກັດກັ້ນລະຫັດທີ່ບໍ່ໄດ້ຮັບການຢັ້ງຢືນ ຫຼື ເປັນອັນຕະລາຍຈາກການເຂົ້າສູ່ການຜະລິດ...

ເຂົ້າຮ່ວມກັບພວກເຮົາສຳລັບ "ການຖອດຄວາມລຶກລັບ" SBOM ຄວາມປອດໄພ," ບ່ອນທີ່ຜູ້ຊ່ຽວຊານດ້ານຄວາມປອດໄພທາງໄຊເບີ Jennifer Cox, Santosh Kamane ແລະ Jesus Cuadrado ຈະເປີດເຜີຍຄວາມສຳຄັນຂອງ SBOM ໃນການປັບປຸງຄຸນນະພາບຊອບແວ, ແລະຄວາມປອດໄພ, ແລະຮັບປະກັນການປະຕິບັດຕາມ. ການສຳມະນາທາງເວັບນີ້ແມ່ນສິ່ງຈຳເປັນສຳລັບການໄດ້ຮັບຄວາມຮູ້ກ່ຽວກັບວິທີການຮັກສາຄວາມປອດໄພຂອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານຢ່າງມີປະສິດທິພາບ. ຮຽນຮູ້ວິທີທີ່ທ່ານສາມາດເສີມສ້າງທ່າທາງຄວາມປອດໄພຂອງຊອບແວຂອງທ່ານໄດ້ຢ່າງງ່າຍດາຍ!
ຄົ້ນພົບວິທີທີ່ Xygeni ມີປະສິດທິພາບດີກ່ວາຄູ່ແຂ່ງດ້ວຍຄວາມສົມບູນແບບ SDLC ການເບິ່ງເຫັນ, ຂັ້ນສູງ CI/CD ການປົກປ້ອງ, ແລະ ການອັດຕະໂນມັດທີ່ຂັບເຄື່ອນດ້ວຍ AI. ຄູ່ມືນີ້ລາຍລະອຽດກ່ຽວກັບຄວາມແຕກຕ່າງທີ່ສຳຄັນທີ່ເຮັດໃຫ້ Xygeni ເປັນແພລດຟອມ AppSec ຊັ້ນນຳທີ່ຄົບຊຸດ, ສະເໜີການຄຸ້ມຄອງທີ່ເລິກເຊິ່ງກວ່າ, ຄວາມແມ່ນຍຳສູງຂຶ້ນ, ແລະ ເຂັ້ມແຂງກວ່າ software supply chain security ກ່ວາເຄື່ອງມືແບບດັ້ງເດີມ.

ຟັງຕອນ Podcast The Cyber Security Matters ຂອງ Neuco ກ່ຽວກັບ "ສິ່ງທ້າທາຍໃໝ່ໃນຄວາມປອດໄພຂອງຊອບແວ: ວິທີການຮັກສາ devops ໃຫ້ແລ່ນໃນຂະນະທີ່ບໍ່ຕົກຢູ່ພາຍໃຕ້ການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງ" ກັບ Luis Rodriguez, CTO ທີ່ Xygeni, ແລະ ສຳຫຼວດສິ່ງທ້າທາຍທີ່ປ່ຽນແປງຂອງການຮັກສາຄວາມປອດໄພຂອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວ.
ເຂົ້າຮ່ວມກັບ James Berthoty ໃນການເດີນທາງທີ່ເລິກເຊິ່ງໄປສູ່ຫົວໃຈຂອງການຄຸ້ມຄອງການປົກປ້ອງຊອບແວຂັ້ນສູງຂອງ Xygeni. ໃນວິດີໂອລ່າສຸດຂອງລາວ, James ໄດ້ຫັນປ່ຽນຈາກການສຳຫຼວດການກວດຈັບມັນແວຕົ້ນນ້ຳໄປສູ່ການເປີດເຜີຍຍຸດທະສາດທີ່ທັນສະໄໝຂອງພວກເຮົາ. ດ້ວຍປະສົບການຢ່າງກວ້າງຂວາງຂອງລາວໃນການທົດສອບ pen, ລາວສະເໜີທັດສະນະທີ່ເປັນເອກະລັກກ່ຽວກັບການຮັກສາສຸຂະພາບຂອງບ່ອນເກັບຂໍ້ມູນ ແລະ ການນຳທາງໄພຂົ່ມຂູ່ຕໍ່ລະບົບຕ່ອງໂສ້ການສະໜອງໃນໂລກຕົວຈິງ. ຢ່າພາດຄວາມເຂົ້າໃຈຂອງຜູ້ຊ່ຽວຊານຂອງລາວ - ຄູ່ມືຂອງທ່ານໃນການເຂົ້າໃຈຄວາມຊັບຊ້ອນຂອງ ASPM ຄືບໍ່ເຄີຍມີມາກ່ອນ
ຄົ້ນພົບວິທີການເຮັດໃຫ້ AppSec ງ່າຍດາຍ ແລະ ກຳຈັດຄວາມອິດເມື່ອຍຂອງການແຈ້ງເຕືອນດ້ວຍແພລດຟອມແບບລວມສູນ. ທີມງານພັດທະນາທີ່ທັນສະໄໝຖືກຄອບງຳໂດຍເຄື່ອງມືຄວາມປອດໄພທີ່ແຕກແຍກ, ການແຈ້ງເຕືອນທີ່ມີສຽງດັງ ແລະ ການແບ່ງປັນຂໍ້ມູນ dashboardດ. ນີ້ ebook ເປີດເຜີຍວ່າເປັນຫຍັງອົງກອນຊັ້ນນໍາຈຶ່ງປ່ຽນຈາກການແຜ່ຂະຫຍາຍເຄື່ອງມືໄປສູ່ແພລດຟອມຄວາມປອດໄພຂອງແອັບພລິເຄຊັນແບບລວມສູນ - ແລະວິທີການປ່ຽນແປງນີ້ກໍາລັງປ່ຽນແປງຜົນໄດ້ຮັບດ້ານຄວາມປອດໄພ, ປະສົບການຂອງນັກພັດທະນາ, ແລະຄວາມວ່ອງໄວທາງທຸລະກິດ.

ພາດພວກເຮົາທີ່ Black Hat ບໍ? ຕິດຕາມການຫຼິ້ນຊ້ຳພິເສດຂອງກອງປະຊຸມ 20 ນາທີຂອງພວກເຮົາກ່ຽວກັບຄວາມປອດໄພທາງໄຊເບີ AI, ລະບົບອັດຕະໂນມັດຄວາມປອດໄພຂອງແອັບພລິເຄຊັນ, ແລະ AutoFix. ເບິ່ງວິທີການຕັດສຽງລົບກວນການແຈ້ງເຕືອນ, ແກ້ໄຂຊ່ອງໂຫວ່ໂດຍອັດຕະໂນມັດດ້ວຍ PR ທີ່ປອດໄພ, ແລະ ນຳເອົາລະບົບອັດຕະໂນມັດ AppSec ເຂົ້າມາໃນຂອງທ່ານໂດຍກົງ. pipeline (ໃນບັນດາສິ່ງທີ່ໜ້າສົນໃຈອື່ນໆອີກຫຼາຍຢ່າງ). ຮັບຊົມກອງປະຊຸມໄດ້ຕາມຄວາມຕ້ອງການ!
ຄົ້ນພົບວິທີການຮັກສາຄວາມປອດໄພຂອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານດ້ວຍຍຸດທະສາດຂັ້ນສູງເພື່ອກວດຫາ, ຈັດການ ແລະ ຫຼຸດຜ່ອນຄວາມສ່ຽງໃນອົງປະກອບແຫຼ່ງເປີດ. eBook ໃຫ້ຄໍາແນະນໍາຈາກຜູ້ຊ່ຽວຊານກ່ຽວກັບການຈັດຕັ້ງປະຕິບັດການວິເຄາະອົງປະກອບຊອບແວທີ່ມີປະສິດທິພາບ (SCA) ເພື່ອແກ້ໄຂຊ່ອງໂຫວ່, ຮັບປະກັນການປະຕິບັດຕາມ, ແລະ ປົກປ້ອງຈາກໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່ໃນການເພິ່ງພາອາໄສແບບໂອເພນຊອສຂອງທ່ານ!

ກົດໝາຍວ່າດ້ວຍຄວາມຢືດຢຸ່ນໃນການດຳເນີນງານດິຈິຕອລຂອງ DORA ກຳນົດຄວາມເຂັ້ມງວດ standardເພື່ອປັບປຸງຄວາມຢືດຢຸ່ນໃນການດຳເນີນງານຂອງຂະແໜງການເງິນທົ່ວສະຫະພາບເອີຣົບ. ໃນຂະນະທີ່ອົງກອນຂອງທ່ານກຳລັງກະກຽມສຳລັບການປະຕິບັດຕາມ DORA ພາຍໃນເດືອນມັງກອນ 2025, ການເຂົ້າໃຈຄວາມຕ້ອງການຂອງອົງກອນ ແລະ ການຈັດຕັ້ງປະຕິບັດວິທີແກ້ໄຂທີ່ຖືກຕ້ອງແມ່ນມີຄວາມສຳຄັນຫຼາຍ ແລະ Xygeni ສາມາດຊ່ວຍທ່ານໄດ້. Xygeni ສະເໜີຊຸດວິທີແກ້ໄຂທີ່ທັນສະໄໝທີ່ຖືກອອກແບບມາເພື່ອຮັບປະກັນການປະຕິບັດຕາມກອບ DORA ຢ່າງຄົບຖ້ວນ. ແພລດຟອມຂອງພວກເຮົາຈະຊ່ວຍເສີມຂະຫຍາຍຄວາມສາມາດຂອງສະຖາບັນຂອງທ່ານໃນການຄຸ້ມຄອງຄວາມສ່ຽງ...
ເບິ່ງບົດນີ້ຂອງ The Elephant ໃນ AopSec ເພື່ອຊອກຫາຂໍ້ມູນເຊີງເລິກກ່ຽວກັບ Software Supply Chain Security ແລະວິທີປະຕິບັດທີ່ດີທີ່ສຸດສຳລັບການຄຸ້ມຄອງຄວາມສ່ຽງໃນການພັດທະນາຜະລິດຕະພັນ. ທ່ານຈະພົບເຫັນບົດຮຽນຈາກເຫດການ CrowdStrike ທີ່ຜ່ານມາກ່ຽວກັບການທົດສອບ, ການຄຸ້ມຄອງການອັບເດດ, ແລະ ການເພິ່ງພາອາໄສຂອງພາກສ່ວນທີສາມ, ເຊັ່ນດຽວກັນກັບວິທີທີ່ Xygeni ຈັດຕັ້ງປະຕິບັດການກວດຈັບມັນແວແຕ່ຫົວທີ, ການຈັດສົ່ງທີ່ກ້າວໜ້າ, ແລະແຜນການກູ້ຄືນທີ່ເຂັ້ມແຂງເພື່ອປ້ອງກັນເຫດການກ່ອນທີ່ມັນຈະເກີດຂຶ້ນ, ແລະອື່ນໆອີກຫຼາຍຢ່າງ!
ການຮັກສາຄວາມປອດໄພຂອງໂຄງສ້າງພື້ນຖານຂອງທ່ານເປັນລະຫັດ (IaC) ແມ່ນສິ່ງຈຳເປັນໃນການພັດທະນາຊອບແວ ເພາະວ່າການຕັ້ງຄ່າທີ່ບໍ່ຖືກຕ້ອງ ແລະ ຊ່ອງໂຫວ່ຕ່າງໆສາມາດເປັນອັນຕະລາຍຕໍ່ລະບົບຂອງທ່ານຢ່າງຮ້າຍແຮງ ແລະ ໃຫ້ໂອກາດແຮກເກີໂຈມຕີໄດ້. Xygeni's IaC security ເຄື່ອງມືຕ່າງໆຊ່ວຍປ້ອງກັນບັນຫາເຫຼົ່ານີ້ກ່ອນທີ່ມັນຈະກາຍເປັນບັນຫາ, ຫຼຸດຜ່ອນຄວາມສ່ຽງຂອງການເປີດເຜີຍຂໍ້ມູນ ແລະ ຫຼຸດຜ່ອນການແກ້ໄຂທີ່ມີລາຄາແພງ...

ຮັບຊົມດຽວນີ້ສຳລັບການສຳມະນາຜ່ານເວັບຄັ້ງຕໍ່ໄປຂອງພວກເຮົາ: ການອັດຕະໂນມັດຄວາມປອດໄພຂອງແອັບພລິເຄຊັນ AI! ທີມງານ AppSec ຮູ້ສຶກວຸ້ນວາຍກັບການແຈ້ງເຕືອນ; ດຽວນີ້ເຖິງເວລາແລ້ວທີ່ຈະເຮັດໃຫ້ເປັນອັດຕະໂນມັດ. ໃນກອງປະຊຸມແບບລົງມືປະຕິບັດນີ້, ຄົ້ນພົບວິທີການກຳຈັດການຄັດເລືອກດ້ວຍຕົນເອງ ແລະ ປ່ຽນຈາກການແຈ້ງເຕືອນໄປສູ່ການແກ້ໄຂພາຍໃນວິນາທີໂດຍໃຊ້ການແກ້ໄຂອັດຕະໂນມັດທີ່ເປັນມິດກັບນັກພັດທະນາ. ຮຽນຮູ້ວິທີການຕັດຜົນບວກທີ່ບໍ່ຖືກຕ້ອງ, ຈັດລຳດັບຄວາມສຳຄັນຂອງຄວາມສ່ຽງທີ່ແທ້ຈິງ, ແລະ ບັງຄັບໃຊ້ນະໂຍບາຍຄວາມປອດໄພ ແລະ ເບິ່ງວິດີໂອການລວມການແກ້ໄຂອັດຕະໂນມັດເຂົ້າໃນ... CI/CD pipelines ດ້ວຍຄວາມສະຫຼາດ guardrails (ໃນບັນດາສິ່ງອື່ນໆອີກຫຼາຍຢ່າງ). ຮັບຊົມໄດ້ແລ້ວມື້ນີ້!

ການສຳມະນາທາງເວັບນີ້ ສຳຫຼວດວິທີທີ່ລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວທີ່ທັນສະໄໝຖືກເປົ້າໝາຍເພີ່ມຂຶ້ນໂດຍຜ່ານການຮົ່ວໄຫຼລັບ, ແພັກເກດທີ່ເປັນພິດ, ແລະ ອັນຕະລາຍ. pull requestsມັນອະທິບາຍວ່າເປັນຫຍັງວິທີການ AppSec ແບບດັ້ງເດີມມັກຈະບໍ່ປະສົບຜົນສຳເລັດຕໍ່ກັບການພັດທະນາຢ່າງໄວວາ CI/CD ໄພຂົ່ມຂູ່ຕ່າງໆ. ເສັ້ນທາງການໂຈມຕີໃນໂລກຕົວຈິງໄດ້ຖືກວິເຄາະດ້ວຍການປ້ອງກັນທີ່ສາມາດປະຕິບັດໄດ້, ລວມທັງການກວດຈັບຄວາມລັບ, ການຢັ້ງຢືນ PR, ແລະການກວດສອບ OSS. ກອງປະຊຸມເນັ້ນໜັກໃສ່ການອັດຕະໂນມັດ ແລະ ການປະຕິບັດທີ່ປອດໄພຕາມຄ່າເລີ່ມຕົ້ນເພື່ອເສີມສ້າງຄວາມເຂັ້ມແຂງຂອງທ່ານ pipeline ໃນລະດັບໃຫຍ່. ສ້າງລະບົບຕ່ອງໂສ້ການສະໜອງທີ່ມີຄວາມທົນທານ ແລະ ຮັບຮູ້ໄພຂົ່ມຂູ່. ເບິ່ງດຽວນີ້!

ຜູ້ຊ່ຽວຊານ Thoughtworks, Codurance, ແລະ Xygeni ຈະແບ່ງປັນຄວາມເຂົ້າໃຈຂອງເຂົາເຈົ້າກ່ຽວກັບ Software Supply Chain Securityຍົກລະດັບທ່າທີດ້ານຄວາມປອດໄພຂອງທ່ານ ແລະ ປົກປ້ອງຊື່ສຽງ ແລະ ຄວາມຕໍ່ເນື່ອງຂອງທຸລະກິດຂອງທ່ານ. ທ່ານພ້ອມແລ້ວບໍທີ່ຈະຮຽນຮູ້ກ່ຽວກັບວິວັດທະນາການຂອງ Software Supply Chain Security?

ຕິດຕາມກອງປະຊຸມ Black Hat Europe ຂອງພວກເຮົາ: ຄວາມເປັນຈິງໃໝ່ຂອງ AppSec: ການພັດທະນາທີ່ຂັບເຄື່ອນດ້ວຍ AI, ມັນແວ, ແລະ ຄວາມສ່ຽງດ້ານຊອບແວທີ່ທັນສະໄໝ. ໃນຂະນະທີ່ AI ເລັ່ງການສົ່ງຊອບແວ, ມັນຍັງໄດ້ປັບປຸງຮູບແບບການໂຈມຕີຄືນໃໝ່. ຕັ້ງແຕ່ມັນແວແຫຼ່ງເປີດ ແລະ ການປະນີປະນອມລະບົບຕ່ອງໂສ້ການສະໜອງ ຈົນເຖິງຂໍ້ບົກຜ່ອງຂອງລະຫັດທີ່ສ້າງຂຶ້ນໂດຍ AI, ການສົນທະນານີ້ສຳຫຼວດວິທີທີ່ຄວາມສ່ຽງຂອງ AppSec ທີ່ທັນສະໄໝເກີດຂຶ້ນ, ແລະ ສິ່ງທີ່ທີມງານຄວາມປອດໄພຕ້ອງເຮັດເພື່ອຢູ່ແຖວໜ້າໃນໂລກທີ່ຂັບເຄື່ອນດ້ວຍ AI.

ປົດລັອກຄວາມເຂົ້າໃຈທີ່ສຳຄັນກ່ຽວກັບພູມສັນຖານທີ່ກຳລັງພັດທະນາຂອງ Software Supply Chain Securityເຂົ້າໄປເບິ່ງສິ່ງທ້າທາຍ, ໄພຂົ່ມຂູ່ ແລະ ທ່າອ່ຽງທີ່ຄາດວ່າຈະເກີດຂຶ້ນໃນປີ 2024 - ຄູ່ມືຂອງທ່ານໃນການນຳທາງເວັບທີ່ສັບສົນຂອງຄວາມປອດໄພທາງໄຊເບີ. ຂໍ້ເທັດຈິງທີ່ໂດດເດັ່ນໃນຕົວເລກ: ຄົ້ນພົບພູມສັນຖານຕົວເລກຂອງ software supply chain security - ຂໍ້ເທັດຈິງທີ່ສະແດງໃຫ້ເຫັນເຖິງຄວາມຮ້າຍແຮງຂອງສະຖານະການ. ວິວັດທະນາການຂອງຜູ້ກະທຳທີ່ບໍ່ດີ...

ໃນພູມສັນຖານດິຈິຕອນທີ່ມີການປ່ຽນແປງຢ່າງວ່ອງໄວນີ້, ຄວາມປອດໄພຂອງລະບົບຕ່ອງໂສ້ການສະໜອງຊອບແວຂອງທ່ານແມ່ນມີຄວາມສຳຄັນຫຼາຍກວ່າທີ່ເຄີຍ. ເມື່ອມີກົນລະຍຸດການໂຈມຕີແບບໃໝ່ເກີດຂຶ້ນ, ມັນເປັນສິ່ງສຳຄັນທີ່ຈະຕ້ອງຢູ່ແຖວໜ້າ ແລະ ມີອາວຸດໃຫ້ກັບຕົວທ່ານເອງດ້ວຍກົນລະຍຸດການປົກປ້ອງລ້າສຸດ. ໃນການສຳມະນາທາງເວັບນີ້, Luis Rodriguez ຈະນຳພາທ່ານ...

ເຂົ້າຮ່ວມກັບເຈົ້າພາບ Robert Blumen ແລະ Luis Rodríguez, CTO ຂອງ Xygeni.io ສຳລັບການສົນທະນາກ່ຽວກັບຄວາມພະຍາຍາມທີ່ຖືກຂັດຂວາງເມື່ອບໍ່ດົນມານີ້ໃນການໃສ່ backdoor ໃນ daemon SSH (Secure Shell). OpenSSH ແມ່ນການປະຕິບັດໂປໂຕຄອນທີ່ນິຍົມໃຊ້ໃນການແຈກຢາຍ Linux ທີ່ສຳຄັນສຳລັບການພິສູດຢືນຢັນຕົວຕົນຜ່ານເຄືອຂ່າຍ. ການສົນທະນາສຳຫຼວດກົນໄກຂອງການໂຈມຕີໂດຍຜ່ານການດັດແປງຕາຕະລາງຟັງຊັນໃນເວລາແລ່ນ; ວິທີການໂຈມຕີຖືກໃສ່ໃນລະຫວ່າງການສ້າງ ແລະອື່ນໆອີກຫຼາຍຢ່າງ!
ກົດໝາຍວ່າດ້ວຍຄວາມຢືດຢຸ່ນທາງໄຊເບີຂອງສະຫະພາບເອີຣົບກຳລັງປ່ຽນຈາກລະບຽບການໄປສູ່ຄວາມເປັນຈິງ, ແລະຫຼາຍທີມຍັງບໍ່ຮູ້ວິທີການແປຂໍ້ກຳນົດຂອງ CRA ໄປສູ່ການປະຕິບັດດ້ານຄວາມປອດໄພທີ່ແທ້ຈິງ. ໃນກອງປະຊຸມນີ້, ພວກເຮົາຈະແຍກສິ່ງທີ່ CRA ຮຽກຮ້ອງແທ້ໆ, ຜະລິດຕະພັນ ແລະ ອົງກອນໃດທີ່ໄດ້ຮັບຜົນກະທົບ, ແລະວິທີທີ່ OWASP SAMM ສາມາດເປັນຂອບການເຮັດວຽກຕົວຈິງສຳລັບການສ້າງ S ທີ່ພ້ອມສຳລັບການກວດສອບ.SDLCຈາກເສັ້ນເວລາ ແລະ ການລົງໂທດ ຈົນເຖິງຜົນສະທ້ອນແບບໂອເພນຊອສ ແລະ ຂັ້ນຕອນການຈັດຕັ້ງປະຕິບັດ, ທ່ານຈະໄດ້ຮັບແຜນທີ່ທີ່ແນ່ນອນສຳລັບຄວາມພ້ອມຂອງ CRA. ຮັບຊົມດຽວນີ້ເພື່ອເຂົ້າໃຈວິທີການປ່ຽນພັນທະຂອງ CRA ໃຫ້ກາຍເປັນຍຸດທະສາດ AppSec ທີ່ສາມາດປະຕິບັດໄດ້.
ການໂຈມຕີທີ່ທັນສະໄໝບໍ່ໄດ້ເລີ່ມຕົ້ນໃນແອັບຂອງທ່ານອີກຕໍ່ໄປ; ພວກມັນເລີ່ມຕົ້ນໃນ pipelines, ການເພິ່ງພາອາໄສ, ແລະ ຂະບວນການເຮັດວຽກທີ່ຂັບເຄື່ອນດ້ວຍ AI. ຖ້າ AppSec ຂອງທ່ານຍັງສຸມໃສ່ການສະແກນລະຫັດເທົ່ານັ້ນ, ທ່ານຈະພາດບ່ອນທີ່ການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງໃນປະຈຸບັນເກີດຂຶ້ນແທ້. ຮັບຊົມກອງປະຊຸມນີ້ເພື່ອເບິ່ງວ່າ AI ກຳລັງປັບປ່ຽນຄວາມສ່ຽງຂອງຊອບແວລະບົບຕ່ອງໂສ້ການສະໜອງແນວໃດ, ເປັນຫຍັງການຄວບຄຸມແບບດັ້ງເດີມຈຶ່ງລົ້ມເຫຼວ, ແລະ DevSecOps ໃນໂລກຕົວຈິງມີລັກສະນະແນວໃດໃນການປະຕິບັດ. ຮັບຊົມດຽວນີ້!
ຄົ້ນພົບຄູ່ມືທີ່ສຳຄັນໃນການເລືອກເຄື່ອງມືຄວາມປອດໄພແບບໂອເພນຊອສທີ່ເໝາະສົມສຳລັບອົງກອນຂອງທ່ານ. ຄູ່ມືທີ່ຄົບຖ້ວນຂອງພວກເຮົາເວົ້າກ່ຽວກັບແນວໂນ້ມລ່າສຸດ, ການປະຕິບັດທີ່ດີທີ່ສຸດ ແລະ ການພິຈາລະນາທີ່ສຳຄັນເພື່ອຊ່ວຍໃຫ້ທ່ານເຮັດການຕັດສິນໃຈທີ່ມີຂໍ້ມູນຄົບຖ້ວນ.cisions. ໃຫ້ທີມງານຂອງທ່ານມີຄວາມຮູ້ເພື່ອຈັດການ ແລະ ຫຼຸດຜ່ອນຄວາມສ່ຽງທີ່ກ່ຽວຂ້ອງກັບອົງປະກອບແຫຼ່ງເປີດຢ່າງມີປະສິດທິພາບ. ຢ່າພາດຊັບພະຍາກອນທີ່ມີຄຸນຄ່ານີ້ ແລະ ປັບປຸງຍຸດທະສາດຄວາມປອດໄພຂອງຊອບແວຂອງທ່ານ!

ເຂົ້າຮ່ວມ SoftwarePlaza ສຳລັບການສົນທະນາກັບ Luis Rodriguez, ຜູ້ຮ່ວມກໍ່ຕັ້ງ ແລະ ຫົວໜ້າເຈົ້າໜ້າທີ່ຄົ້ນຄວ້າຄວາມປອດໄພຂອງ Xygeni, ໃນຂະນະທີ່ລາວສຳຫຼວດວິທີທີ່ຕົວແທນ AI ກຳລັງຫັນປ່ຽນການແກ້ໄຂຄວາມສ່ຽງ ແລະ ຄວາມປອດໄພຂອງແອັບພລິເຄຊັນທີ່ທັນສະໄໝ. ການສົນທະນາກວມເອົາການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງທີ່ໃຊ້ AI, ຄວາມອິດເມື່ອຍຂອງການແຈ້ງເຕືອນ, ສິ່ງທ້າທາຍໃນການແກ້ໄຂອັດຕະໂນມັດ, ແລະ ເປັນຫຍັງວິທີການ AppSec ແບບດັ້ງເດີມຈຶ່ງບໍ່ສາມາດຕິດຕາມພູມສັນຖານໄພຂົ່ມຂູ່ໃນປະຈຸບັນໄດ້ອີກຕໍ່ໄປ. ຄົ້ນພົບວິທີທີ່ Xygeni ລວມເຄື່ອງມືທີ່ມີການກໍານົດໄວ້ກັບລະບົບອັດຕະໂນມັດທີ່ຂັບເຄື່ອນດ້ວຍ AI ເພື່ອແກ້ໄຂຄວາມສ່ຽງກ່ອນທີ່ພວກມັນຈະກາຍເປັນການລະເມີດ.
ຊີເຈນີ Code Security ແພລດຟອມຮັກສາຄວາມປອດໄພຂອງແອັບພລິເຄຊັນຂອງທ່ານຕັ້ງແຕ່ແຖວທຳອິດຂອງລະຫັດໂດຍການກວດຫາຊ່ອງໂຫວ່ ແລະ ຮູບແບບທີ່ເປັນອັນຕະລາຍຜ່ານການວິເຄາະສະຖິຕິຂັ້ນສູງ. ປະສົມປະສານເຂົ້າກັນໄດ້ຢ່າງບໍ່ມີຂໍ້ບົກຜ່ອງ CI/CD pipelines, Xygeni-SAST ລະບຸໄພຂົ່ມຂູ່ຕ່າງໆເຊັ່ນ: ຂໍ້ບົກຜ່ອງໃນການສີດ, ປະຕູຫຼັງ, ແລະ ການຕັ້ງຄ່າທີ່ບໍ່ຖືກຕ້ອງໃນຕອນຕົ້ນຂອງການພັດທະນາ. ວິທີການນີ້ຮັບປະກັນວ່າຊ່ອງໂຫວ່ຈະຖືກແກ້ໄຂ...

ເຂົ້າຮ່ວມ SECURE | CYBER CONNECT ເປັນເຈົ້າພາບ Jay ແລະ Warren ສຳລັບການສົນທະນາກັບ Dolores Ruzafa, ທີ່ປຶກສາດ້ານຄວາມປອດໄພສາກົນທີ່ Xygeni, ບັນທຶກສົດໃນລະຫວ່າງງານວາງສະແດງຄວາມປອດໄພທາງໄຊເບີແຫ່ງຊາດ 2026 ທີ່ເມືອງ Birmingham. ການສົນທະນາສຳຫຼວດດ້ານມະນຸດຂອງຄວາມປອດໄພທາງໄຊເບີ, ຕັ້ງແຕ່ວັດທະນະທຳຄວາມປອດໄພ ແລະ ຄວາມອິດເມື່ອຍຈົນເຖິງການລວມເອົາດິຈິຕອນ, ຄວາມຢືດຢຸ່ນ, ແລະເຫດຜົນທີ່ການເຊື່ອມຕໍ່ຂອງມະນຸດຍັງຄົງມີຄວາມສຳຄັນຫຼາຍໃນການປ້ອງກັນທາງໄຊເບີທີ່ທັນສະໄໝ. ເຂົ້າຮ່ວມ!

ທີມງານ AppSec ກຳລັງຢູ່ພາຍໃຕ້ຄວາມກົດດັນ. ປະລິມານການແຈ້ງເຕືອນກຳລັງເພີ່ມຂຶ້ນຢ່າງໄວວາ, ຄວາມໄວໃນການພັດທະນາເພີ່ມຂຶ້ນຢ່າງຕໍ່ເນື່ອງ, ແລະ ການຄັດເລືອກດ້ວຍຕົນເອງບໍ່ສາມາດຕິດຕາມໄດ້ອີກຕໍ່ໄປ. ວິທີການຮັກສາຄວາມປອດໄພແບບດັ້ງເດີມກຳລັງສະແດງໃຫ້ເຫັນຂໍ້ຈຳກັດຂອງມັນ. ໃນກອງປະຊຸມທີ່ນຳພາໂດຍຜູ້ຊ່ຽວຊານນີ້, ທ່ານຈະເຫັນວ່າການອັດຕະໂນມັດຂອງ AppSec ທີ່ຂັບເຄື່ອນດ້ວຍ AI ຊ່ວຍໃຫ້ທີມງານກ້າວໄປໄກກວ່າຄວາມອິດເມື່ອຍຂອງການແຈ້ງເຕືອນ ແລະ ປ່ຽນການຄົ້ນພົບຄວາມປອດໄພໃຫ້ກາຍເປັນການແກ້ໄຂອັດຕະໂນມັດທີ່ໜ້າເຊື່ອຖືໄດ້ແນວໃດ. ຮຽນຮູ້ສິ່ງທີ່ຕ້ອງການປ່ຽນແປງໃນ AppSec ທີ່ທັນສະໄໝ ແລະ ວິທີທີ່ທີມງານພັດທະນາ ແລະ ຄວາມປອດໄພສາມາດປົກປ້ອງທຸກຢ່າງໄດ້. commit ແລະ pull request ໂດຍບໍ່ເຮັດໃຫ້ການສົ່ງສິນຄ້າຊ້າລົງ. ຮັບຊົມການສຳມະນາທາງເວັບຕາມຄວາມຕ້ອງການ ແລະ ເບິ່ງວ່າລະບົບອັດຕະໂນມັດທີ່ໃຊ້ AI ກຳລັງປັບປຸງ AppSec ແນວໃດໃນການປະຕິບັດຕົວຈິງ.