






Kūrėjai, dirbantys su „Azure DevOps“ saugyklomis, žino, kaip sunku suderinti pristatymo greitį ir saugumą. Rankiniai nuskaitymai pertraukia darbo eigą, įrankių perjungimas sutrikdo dėmesį, o laukimas ataskaitų viską sulėtina. Štai kodėl „Xygeni“ pristatė valdomus nuskaitymus, skirtus „Azure DevOps“ – paprastą, automatizuotą būdą apsaugoti „Azure“ saugyklas neišeinant iš savo aplinkos. Su... Ksigenis „Azure“ pažeidžiamumų skenavimo metu komandos gali automatiškai nuskaityti, aptikti ir pašalinti rizikas – visa tai toje pačioje sąsajoje.
„Azure DevOps“ saugyklos: saugumas, atitinkantis kūrėjo darbo eigą
Saugumas dažnai atrodo kaip barjeras tarp kodo ir pateikimo. Daugumai įrankių reikia rankinio nustatymo, išorinių dashboardarba sudėtingi scenarijai, kurie lėtina kūrimą. Tačiau kūrėjams neturėtų tekti aukoti greičio dėl apsaugos.
„Xygeni Managed Scans“ išsprendžia šią problemą, perkeldami saugumo nuskaitymą tiesiai į „Azure DevOps“ saugyklas. Kitaip tariant, jums tereikia prijungti savo „Azure“ saugyklas, ir „Xygeni“ tvarko likusią dalįJis automatiškai sukuria darbo eigas, ieško pažeidžiamumų ir realiuoju laiku pateikia rezultatus. Todėl minimaliomis pastangomis gaunate visapusišką aprėptį.
Todėl kūrėjai pagaliau gali sutelkti dėmesį ten, kur jam ir vieta, greičiau ir be rankinio konfigūravimo pateikti saugų kodą. Tuo pačiu metu saugumo komandos gauna reikiamą matomumą, nesukeldamos proceso trikdžių.
Kodėl saugumas dažnai stabdo kūrimą (ir kaip tai ištaisyti)
Saugumo skenavimas neturėtų priversti jūsų palikti savo įrankius ar laukti rezultatų. Vis dėlto daugeliu atvejų kūrėjai vis dar pasikliauja scenarijais arba išorinėmis integracijomis, kad aptiktų pažeidžiamumus. Todėl skenavimas atliekamas vėlai procese, išvados yra išsklaidytos, o komanda daugiau laiko skiria skenerių valdymui nei kodo rašymui.
„Xygeni“ tai pakeičia, naudodama valdomus nuskaitymus „Azure DevOps“ sistemoje. Vietoj to, kad perjunginėtų įrankius, kūrėjai dabar gali automatiškai prijungti savo organizaciją, autorizuoti prieigą ir nuskaityti saugyklas. Be to, nereikia papildomos sąrankos, CLI komandų ar kitų funkcijų. YAML failus, kuriuos reikia prižiūrėti. Todėl saugumas tampa darbo eigos dalimi, o ne kliūtimi.
Tvarkomi „Azure DevOps“ saugyklų nuskaitymai: paprasti, automatizuoti, integruoti
Galiausiai, paprastumas dera su automatizavimu. „Xygeni“ valdomi nuskaitymai sukurti taip, kad natūraliai integruotųsi į jūsų „Azure DevOps“ saugyklų darbo eigą. Pavyzdžiui, iš „Xygeni“ dashboard, Galite sukurti integraciją naudodami tik savo organizacijos pavadinimą ir prieigos raktą.
Prisijungus, „Xygeni“ automatiškai valdo viską užkulisiuose. Ji sukuria skenavimo darbo eigas, generuoja saugius žetonus ir įkelia rezultatus į jūsų... dashboardTodėl nereikia rankinio konfigūravimo ar išorinio nustatymo. Trumpai tariant, tai „Azure“ pažeidžiamumų skenavimas, integruotas tiesiai į jūsų esamą „DevOps“ aplinką.
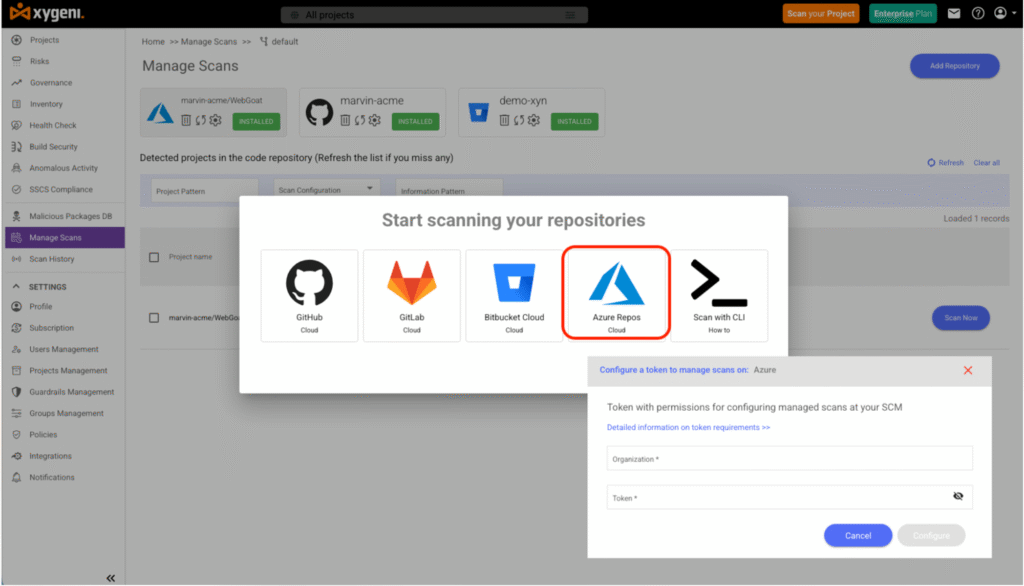
„Xygeni“ valdomi nuskaitymai sukurti paprastumui. Iš „Xygeni“ dashboard, galite sukurti integraciją su „Azure DevOps Repos“ naudodami tik savo organizacijos pavadinimą ir prieigos raktą. Prisijungus, „Xygeni“ automatiškai valdo viską užkulisiuose:
- Sukuria nuskaitymo darbo eigas tiesiai jūsų „Azure“ saugyklose.
- Sukuria saugų
XYGENI_TOKENautentifikuoti nuskaitymus. - Automatiškai įkelia visus rezultatus į „Xygeni“ platformą.
Jokių scenarijų, rankinio konfigūravimo ar išorinės sąrankos. Visa tai valdoma „WebUI“, todėl „Azure“ pažeidžiamumų nuskaitymas yra integruota jūsų „DevOps“ srauto dalis.
Kaip kūrėjai gali vykdyti valdomus nuskaitymus „Azure“ saugyklose
Kiekviena komanda dirba skirtingai, todėl „Xygeni“ siūlo kelis būdus, kaip nuskaityti jūsų „Azure“ saugyklas – visi jie automatizuoti ir lengvai valdomi iš tos pačios sąsajos.
Skenavimas pagal pareikalavimą
Reikia patikrinti saugyklą prieš sujungiant ar išleidžiant? Tiesiog spustelėkite „Nuskaityti dabar“.
„Xygeni“ vykdo darbo eigą tiesiai jūsų saugykloje, nuskaito pažeidžiamumus ir įkelia rezultatus į jūsų dashboardPuikiai tinka ad hoc analizei arba greitoms apžvalgoms prieš svarbius atnaujinimus.
Suplanuoti nuskaitymai
Nuolat užtikrinkite savo kodų bazės saugumą, atlikdami kasdienius suplanuotus nuskaitymus.
Nustatykite laiką vieną kartą ir „Xygeni“ automatiškai sukurs darbo eigą „Azure DevOps Repos“ saugyklose. Skenavimai atliekami kasdien, anksti aptinkamos naujos rizikos ir įspėjama jūsų komanda pranešimais.
Nuskaitymai pagal užklausas „pull“ arba „moll“
Dar labiau pakreipkite saugumą į kairę, nuskaitydami kiekvieną pull request.
Kai šaka sujungiama su numatytąja šaka, nuskaitymas atliekamas automatiškai, taip užkertant kelią nesaugaus kodo sujungimui. Kūrėjai dirba greitai, o jūsų „Azure“ pažeidžiamumų nuskaitymas neatsilieka nuo kiekvieno pakeitimo.
Kodėl tai svarbu: reali nauda kūrėjams
| Problema | prieš | Su „Xygeni“ valdomais nuskaitymais |
|---|---|---|
| Sąrankos | Rankiniai scenarijai ir žetonai | Integracija su „Azure Repos“ vienu spustelėjimu |
| Greitis | Lėtas, išorinis nuskaitymas | Momentiniai automatiniai nuskaitymai „Azure DevOps“ viduje |
| matomumas | Ataskaitos, išsklaidytos įvairiuose įrankiuose | Rezultatai centralizuoti „Xygeni“ sistemoje Dashboard |
| Pataisymas | Rankiniai pataisymai | Automatinis taisymas naudojant „Xygeni Bot“ |
| Politikos kontrolė | Nenuoseklios taisyklės | Vieningosios guardrails visuose projektuose |
Kadangi „Xygeni“ nuskaitymas vyksta „Azure DevOps“ viduje, ji pašalina konteksto kaitą, kuri lėtina komandas. Todėl kūrėjai gali aptikti ir ištaisyti pažeidžiamumus tiesiogiai savo „Azure DevOps“ saugyklų darbo eigoje.
Geriausia „Azure“ pažeidžiamumų nuskaitymo praktika
Norėdami kuo geriau išnaudoti valdomus nuskaitymus, traktuokite juos kaip neatsiejamą savo darbo eigos dalį. Iš anksto sukonfigūruokite nuskaitymus, reguliariai juos planuokite ir nuolat stebėkite rezultatus, kad išlaikytumėte tvirtą CI/CD saugumas.
| Kategorija | Geriausia praktika | Kodėl tai svarbu |
|---|---|---|
| Prieigos valdymas | Integracijoms naudokite apimties apribojimų žetonus | Sumažinkite perteklinių leidimų riziką |
| Automatika | Suplanuokite kasdienius nuskaitymus | Palaikykite nuolatinę apsaugą |
| Pull Requests | Įjungti nuskaitymą sujungiant | Aptikti pažeidžiamumus prieš diegimą |
| Priklausomybių saugumas | Patikrinkite bibliotekas ir atnaujinimus | Apsaugokite pažeidžiamus komponentus |
| Pranešimai | Nustatykite įspėjimus apie baigtus nuskaitymus | Informuokite kūrėjus |
| Guardrails | Blokuoti nesaugius sujungimus | Vykdykite nuoseklią politiką |
Saugus kodas be sulėtėjimo
Saugumas niekada neturėtų nukentėti kūrėjų greičiui. „Xygeni Managed Scans for Azure DevOps“ perkelia „Azure“ pažeidžiamumų nuskaitymą į tas vietas, kuriose jau dirba jūsų kūrėjai, padėdamas jiems išlikti greitiems ir tuo pačiu saugiems.
Prijunkite savo „Azure“ saugyklas, automatizuokite nuskaitymus ir leiskite „Xygeni“ atlikti visa kita.
Suplanuokite demonstraciją šiandien ir sužinokite, kaip „Xygeni“ automatizuoja saugumą jūsų „Azure DevOps“ sistemoje pipelines.
Turite klausimų apie „Azure“ saugumą?

