Ksigeni SCA

Sumažinkite atvirojo kodo riziką ir apsaugokite savo programas nuo kenkėjiškų paketų

Pirmenybę teikite iš tikrųjų svarbiems pažeidžiamumams ir realiuoju laiku žinokite, ar jūsų priklausomybėse yra kenkėjiško kodo.

Raskite bet kokius pažeidžiamumus savo priklausomybėse

Prieš diegdami programinę įrangą, nustatykite ir ištaisykite programų priklausomybių saugumo, priežiūros ir licencijavimo problemas.

Kenkėjiško kodo atpažinimas

Aptikti įtartinas kodo dalis ir šablonus, kuriais naudojasi užpuolikai, publikuodami naujas ir atnaujintas priklausomybes.

Dėmesys kritinėms atvirojo kodo rizikoms

Pirmenybę teikite pažeidžiamumams, turintiems didžiausią poveikį verslui, ir valdykite riziką naudodami kontekstu pagrįstą rizikos vertinimą ir atsekamumą nuo kodo iki debesies.


Automatiškai ištaisykite atvirojo kodo pažeidžiamumus

Automatinis atnaujinimas į pažeidžiamumų neturinčias atvirojo kodo priklausomybes naudojant išmaniąsias pull requests.
Ksigeni SCAGalimybės ir funkcijos

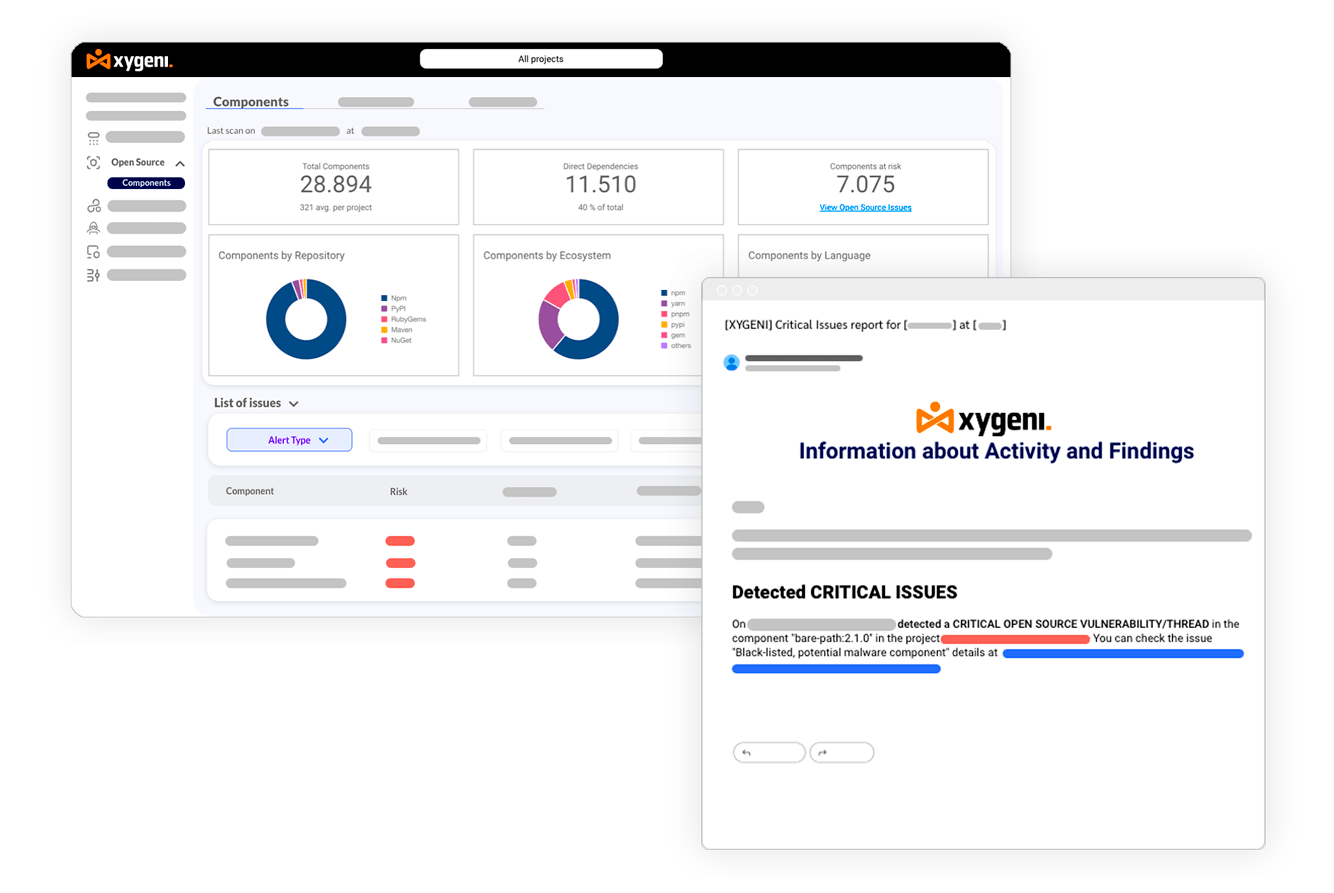
Automatiškai sekti pažeidžiamumus

Gaukite atnaujinimus apie naujai nustatytus pažeidžiamumus per savo pranešimų kanalus arba užblokuokite juos, užtikrindami, kad būtumėte apsaugoti ir informuoti prieš pradėdami naudoti sistemą.
OSOS informacijos įspėjimas
OSS už CVE ribų – OSS saugumas – SCA Įrankis

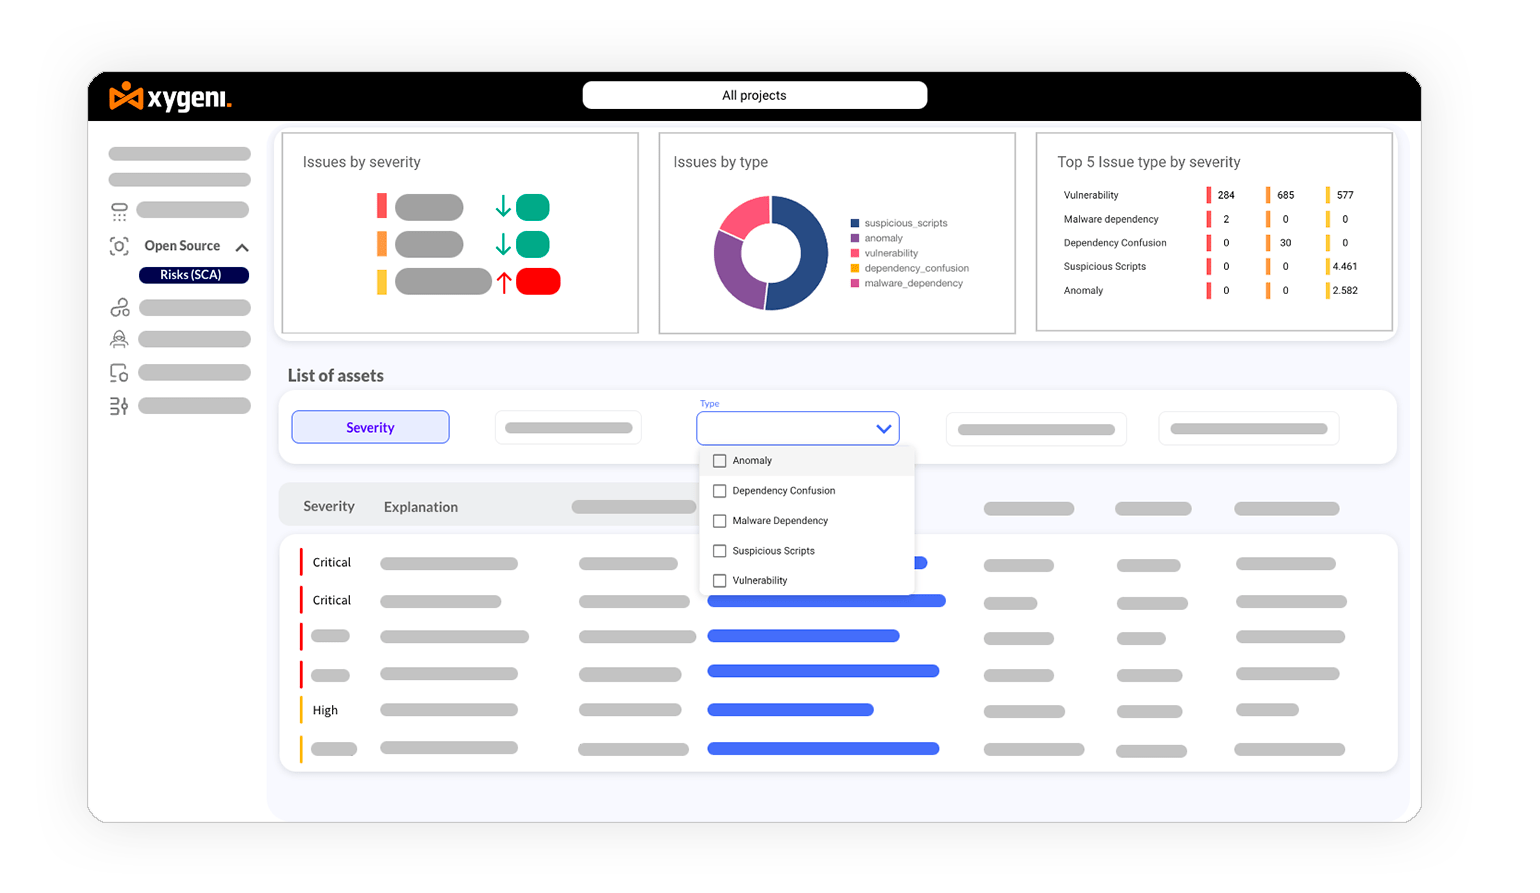
Plėsti Open Source Security Daugiau nei CVE

Įtraukia papildomus rizikos veiksnius, be vien tik CVSS balų, todėl neleidžiama integruoti paketų, kurie gali būti be CVE, bet vis tiek rizikingi.

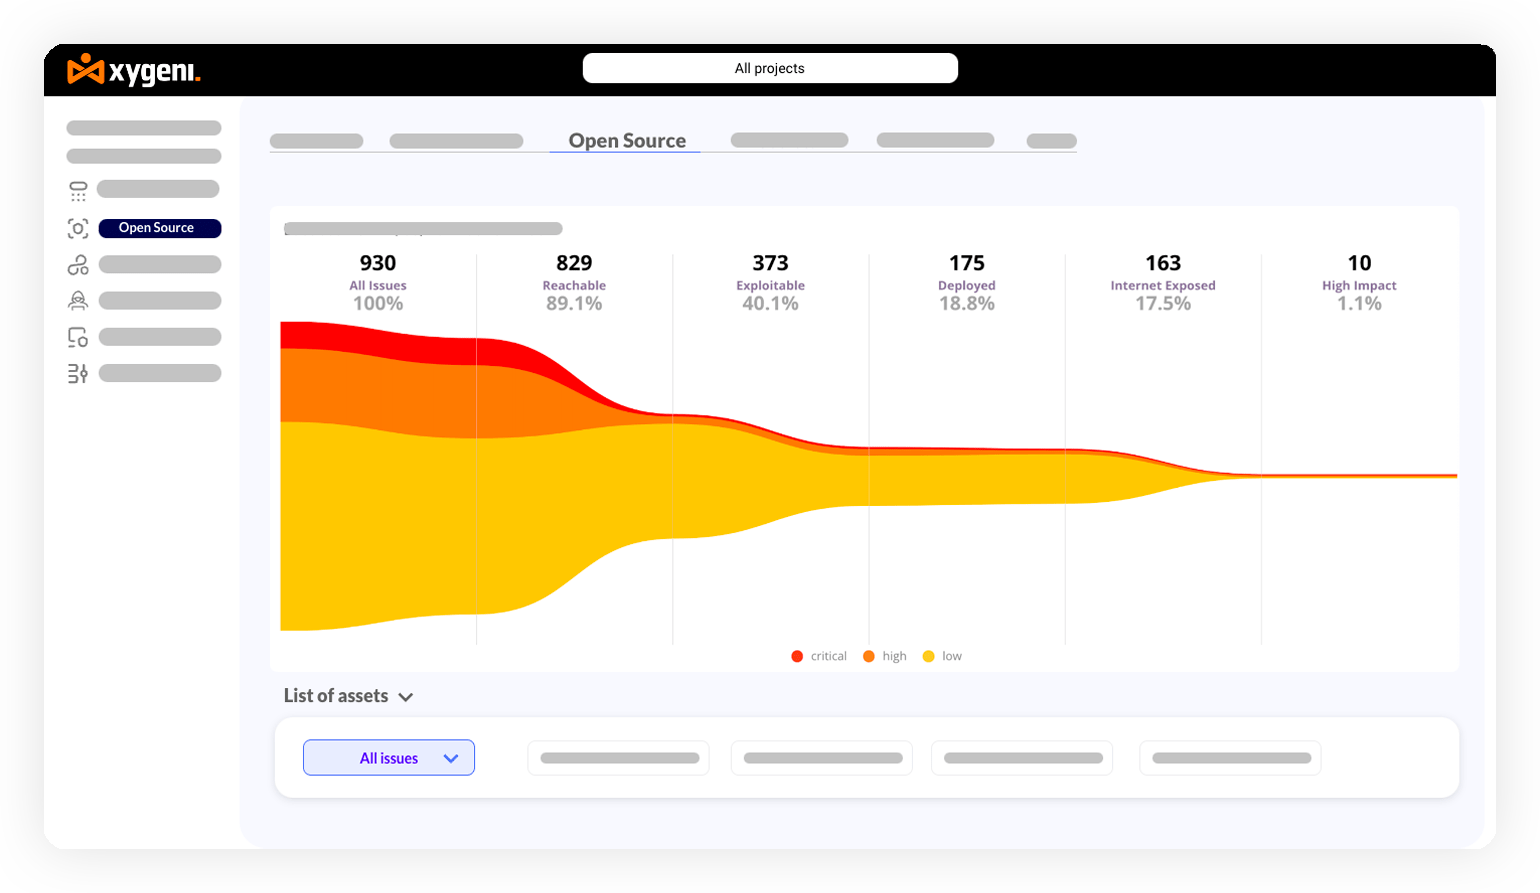
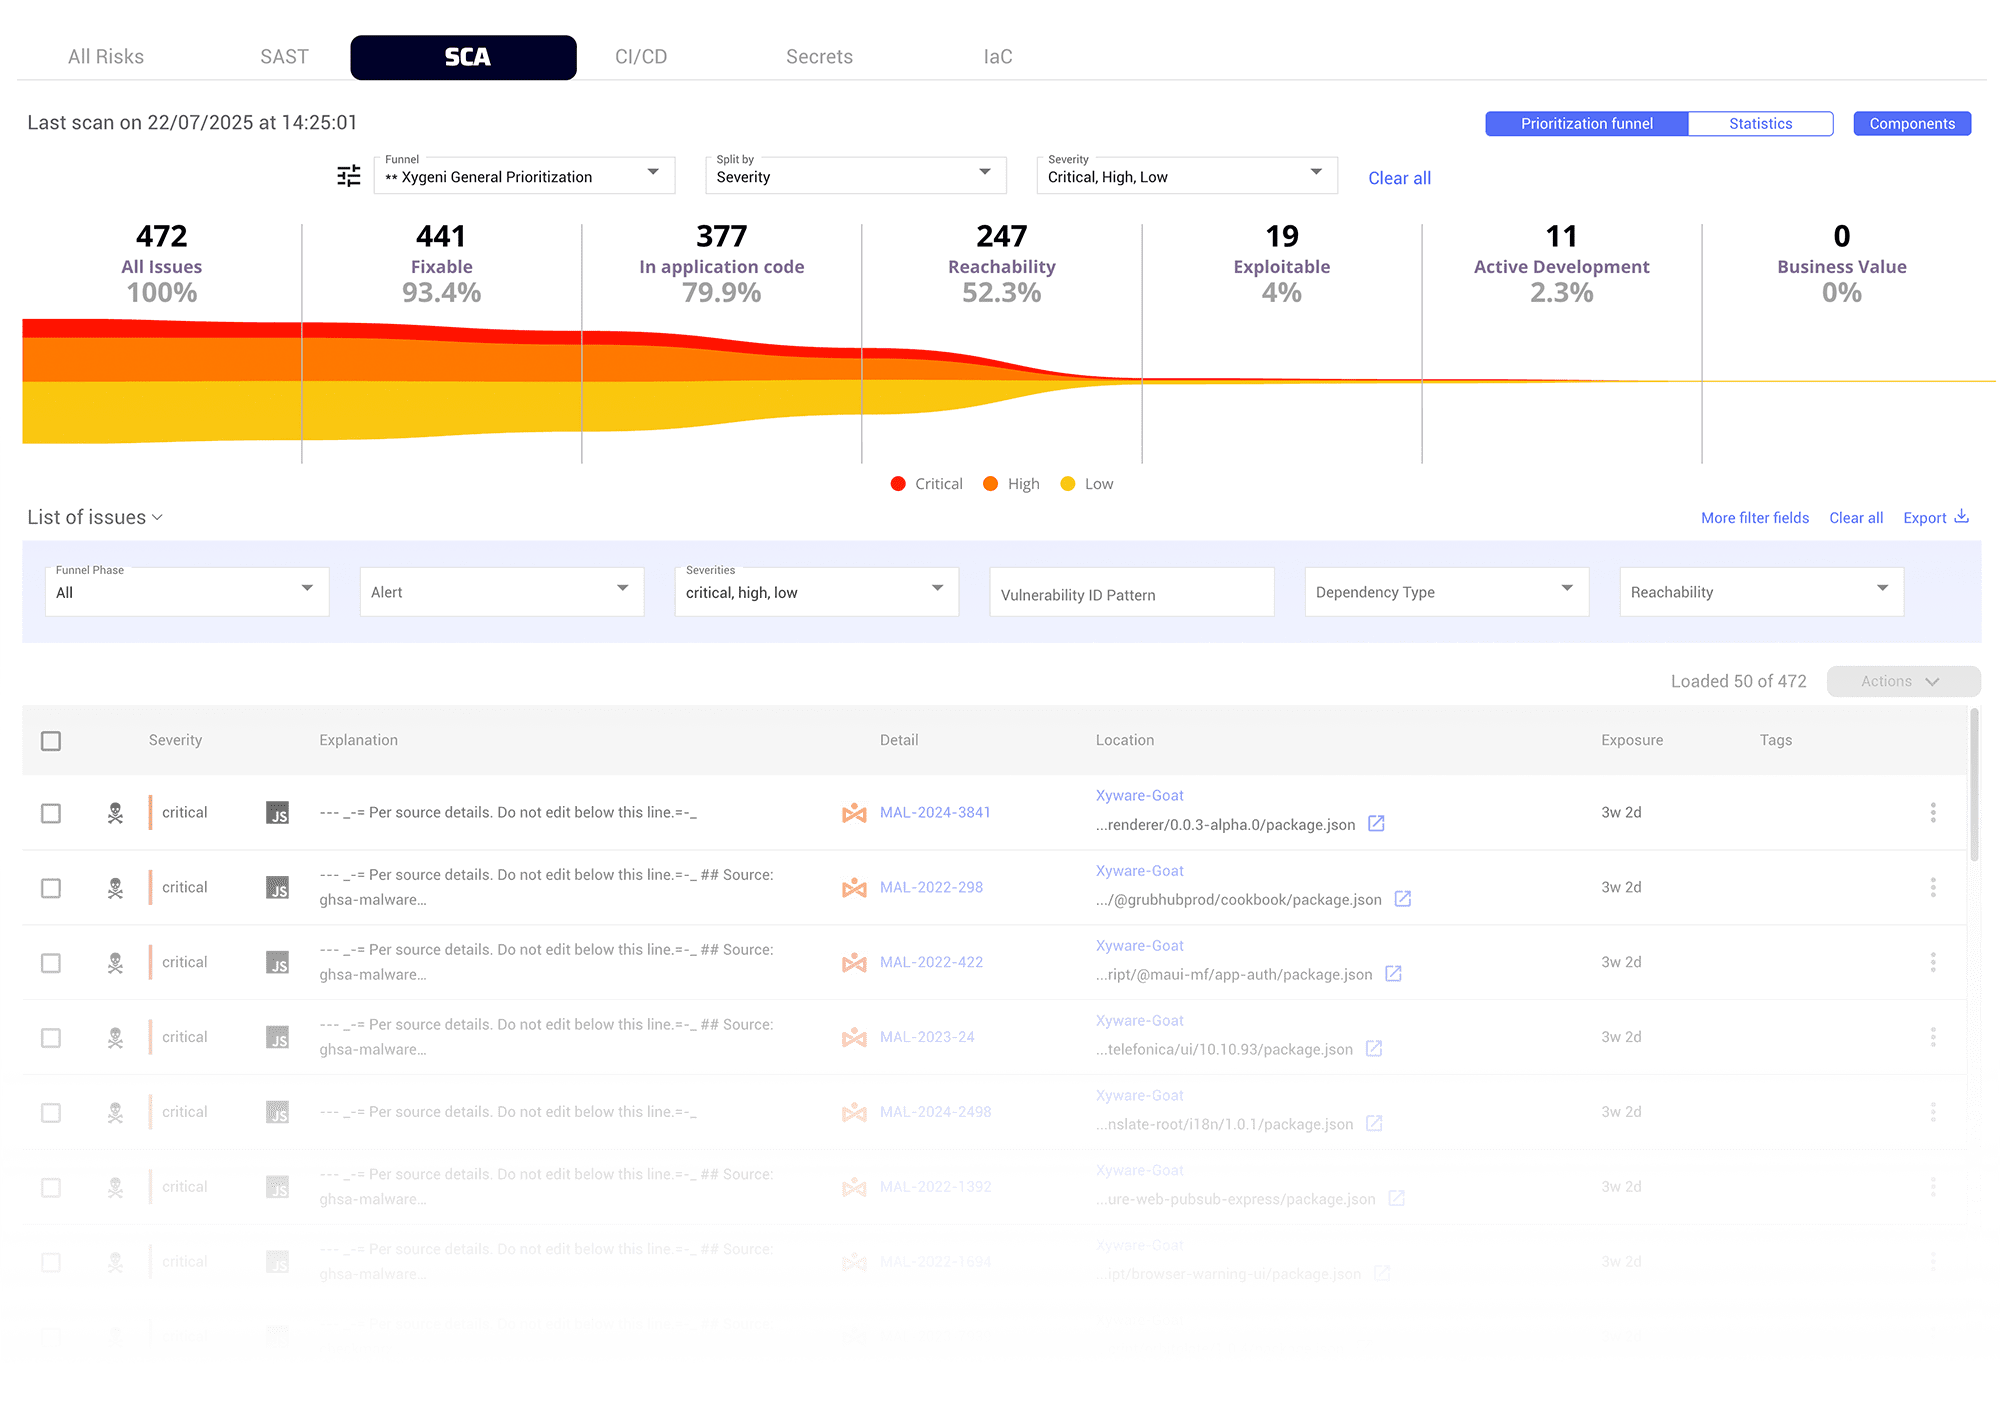
Prioritetus SCA Be triukšmo

Kontekstualizuokite atvirojo kodo pažeidžiamumus pagal jų verslo svarbą, pasiekiamumą, interneto poveikį, išnaudojimo galimybes ir kitus konteksto kriterijus, taip supaprastindami įspėjimus ir sutaupydami saugumo bei kūrimo komandų laiką.
OSS_Piltuvo_Problemų_Prioritetas_SCA_Saugumo_programinės_saugos_programinės_sudėties_analizės_įrankis
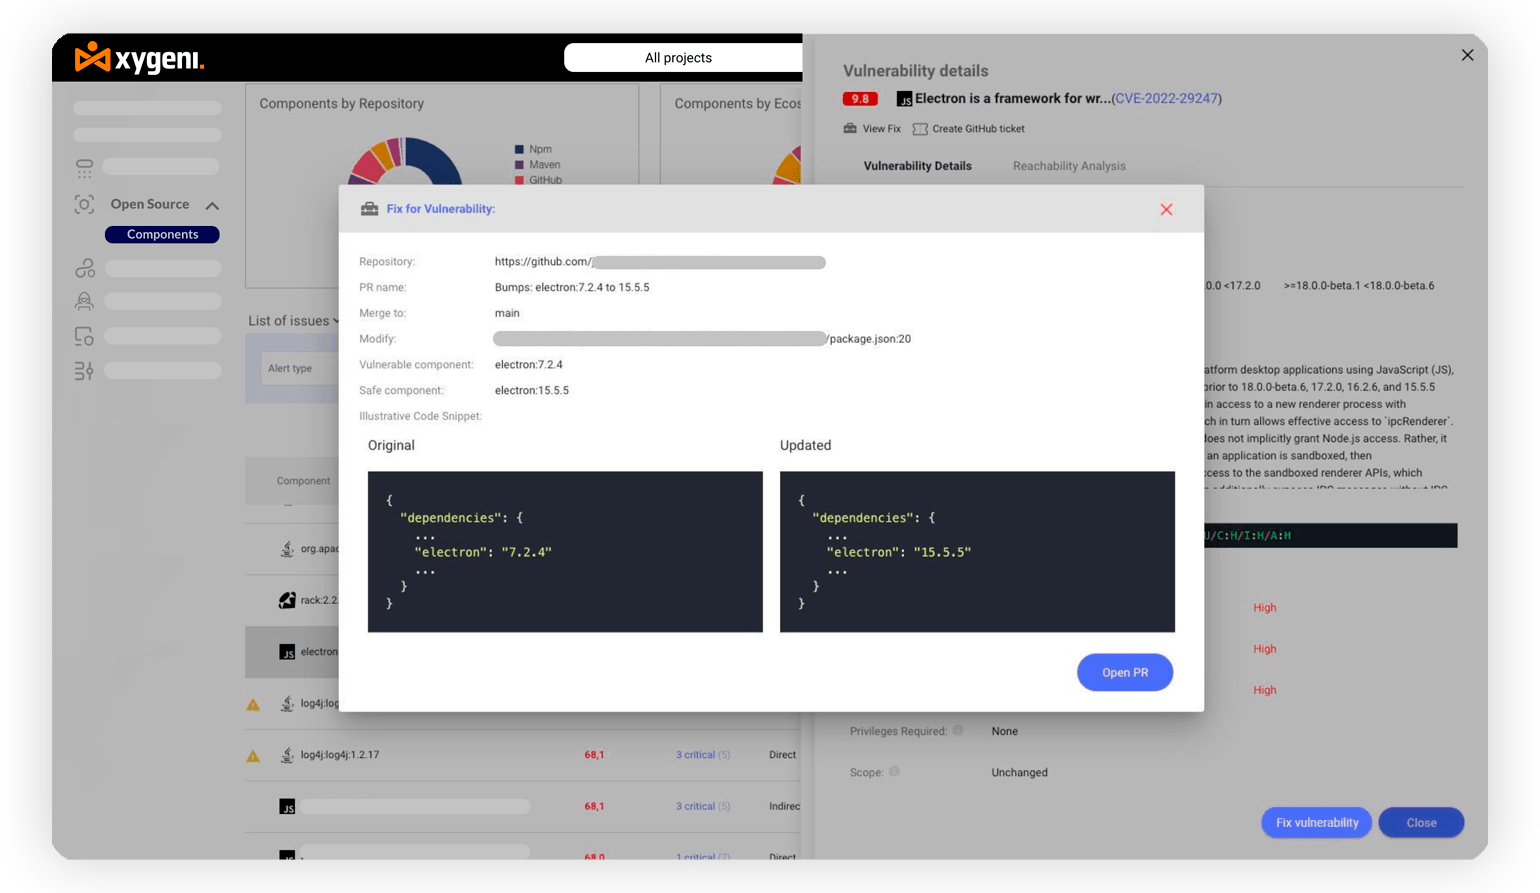
Automatinis atvirojo kodo pažeidžiamumų taisymas

Automatinis atvirojo kodo pažeidžiamumų taisymas

Automatinis atnaujinimas į pažeidžiamų atvirojo kodo priklausomybes, naudojant automatinį taisymą pull requests arba rankinius raginimus. Tai sutaupo daug laiko ir išteklių, užtikrinant greitą ir nuoseklų pažeidžiamumų valdymą.

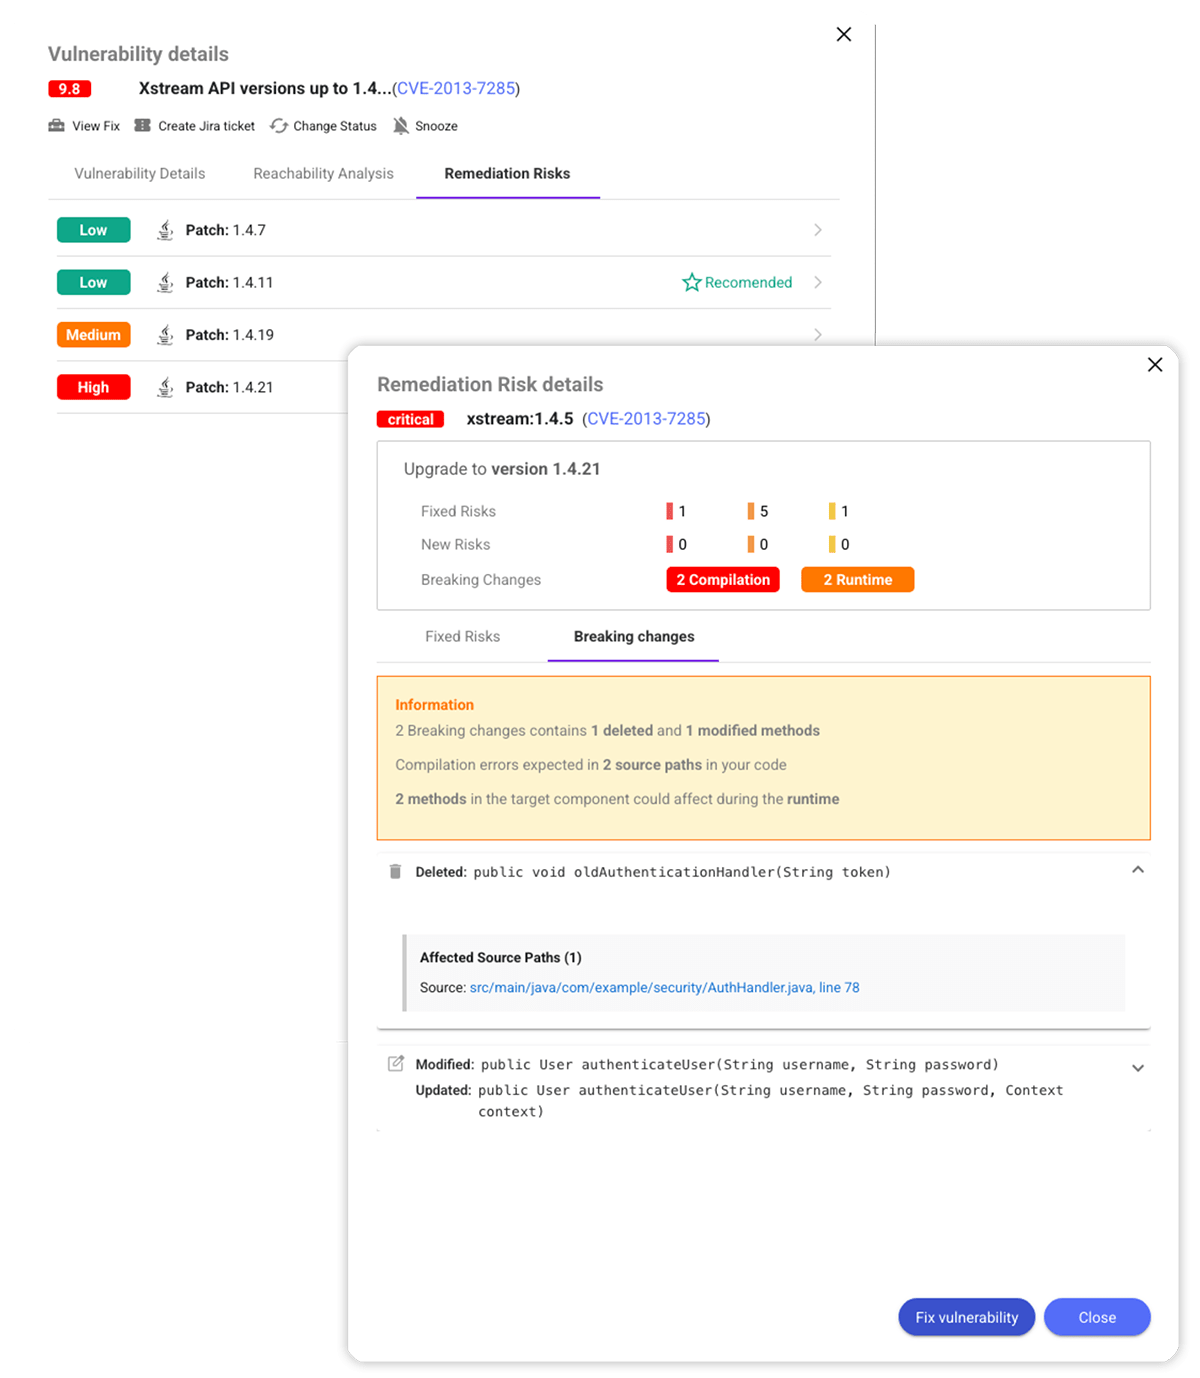
Karštų pokyčių aptikimas

Prieš atnaujindami sužinokite, kas gali sugesti. Gaukite visapusišką informaciją apie reikiamus kodo pakeitimus, suderinamumo riziką ir atkūrimo pastangas.
Korekcinių darbų eigos Open Source Security Įrankis

Supaprastinkite taisymo darbo eigas

Palaikykite atvirojo kodo pažeidžiamumų taisymą, suteikdami kūrėjams visą reikiamą kontekstą tiesiai jų darbo eigoje ir problemų stebėjimo įrankius efektyviam veikimui.

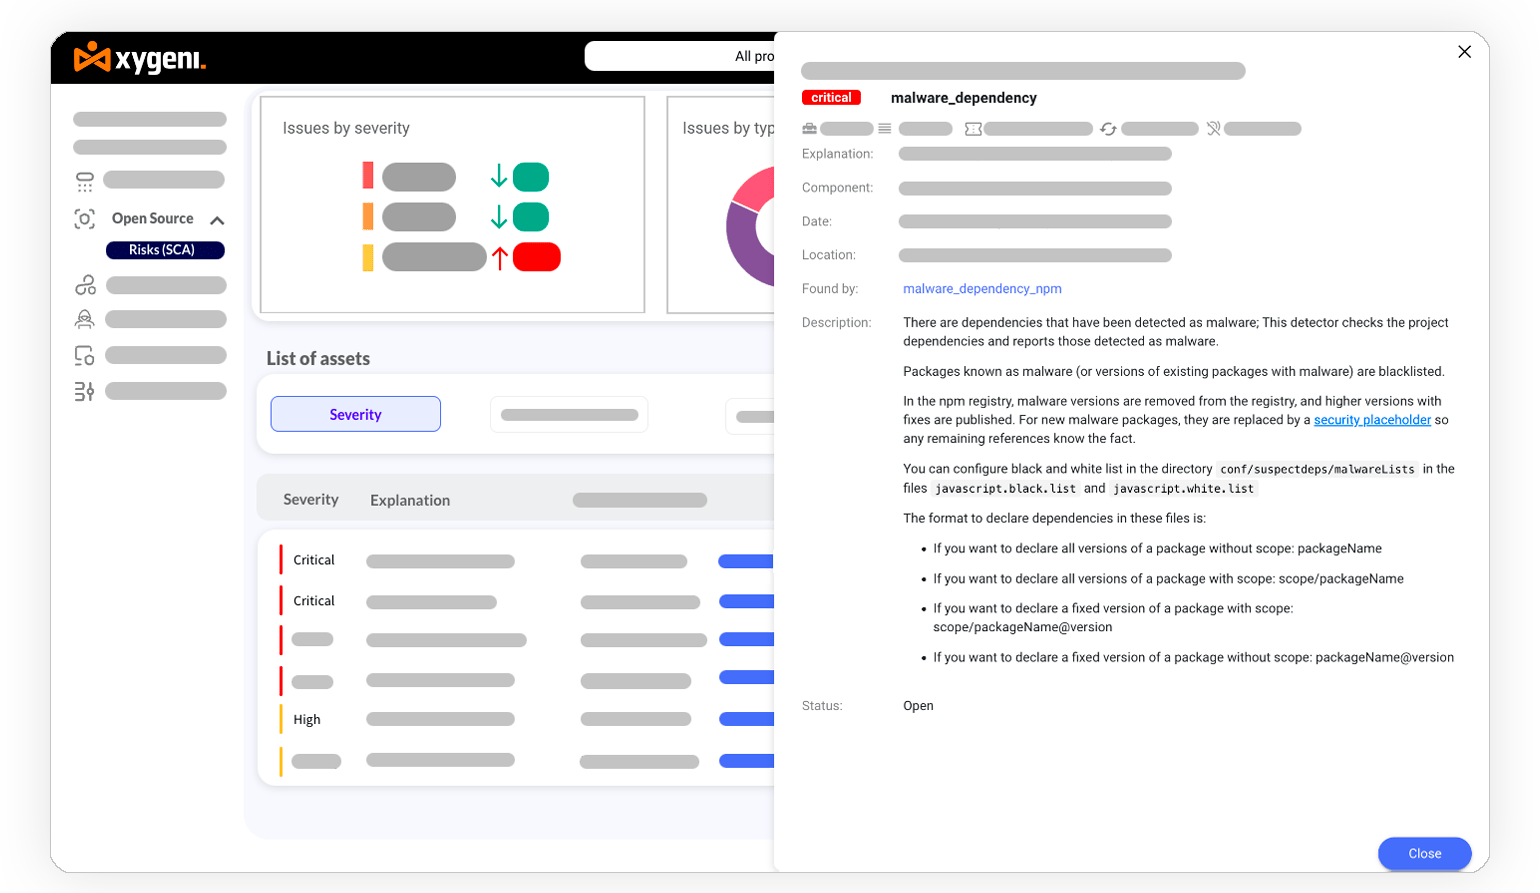
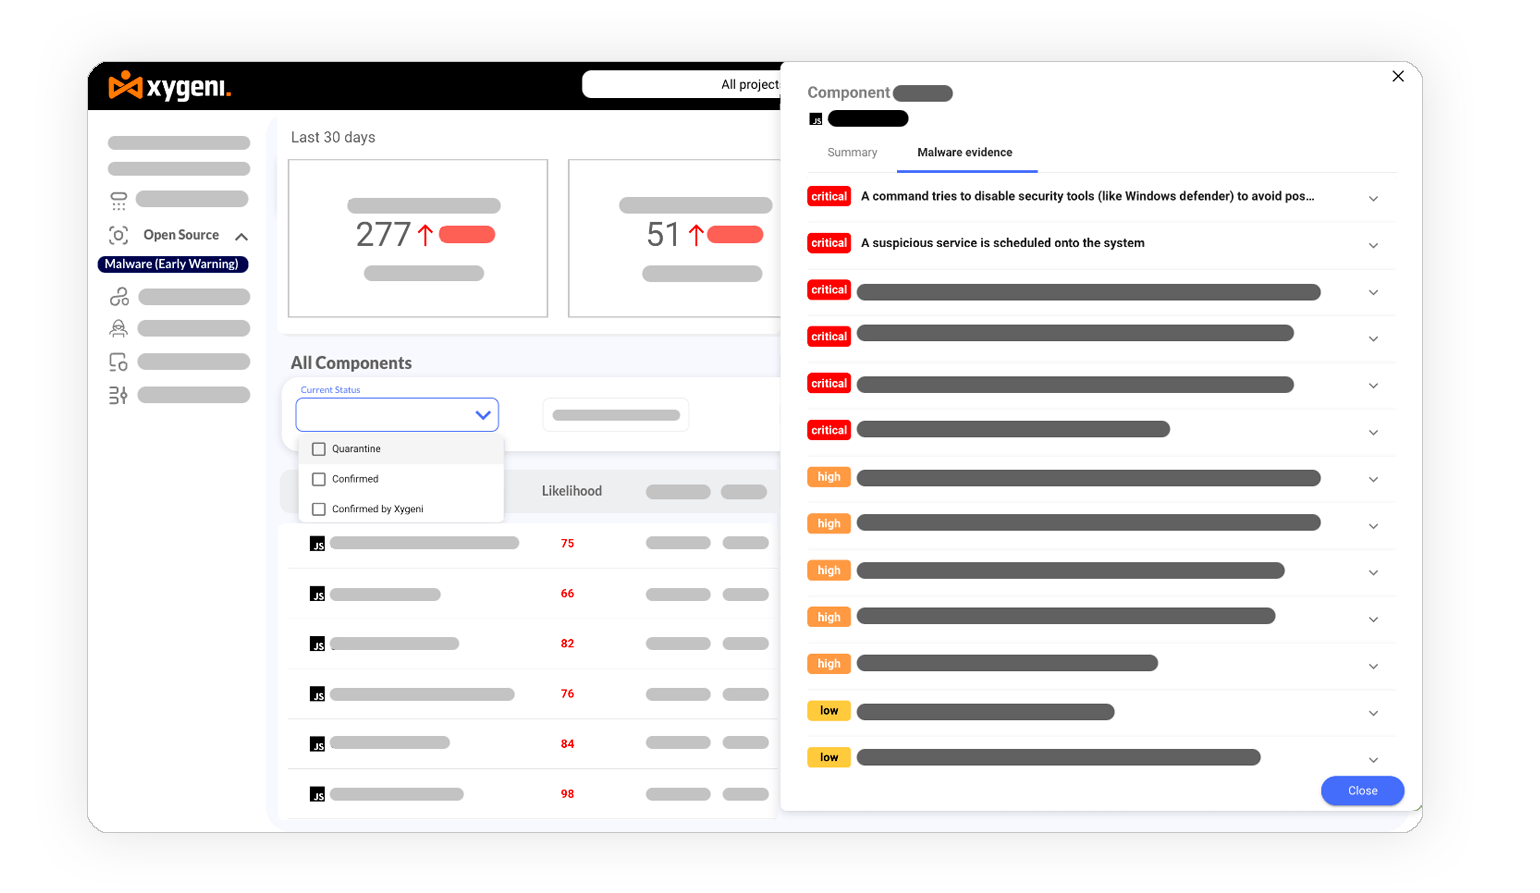
Kenkėjiškų priklausomybių aptikimas realiuoju laiku

Kasdien analizuokite tūkstančius naujų ir atnaujintų atvirojo kodo paketų, kad akimirksniu aptiktumėte ir blokuotumėte nulinės dienos kenkėjiškas programas ir apsaugotumėte savo programą bei infrastruktūrą.
Aptikti_kenkėjiškus_komponentus
atvirojo kodo apsauga nuo kenkėjiškų programų

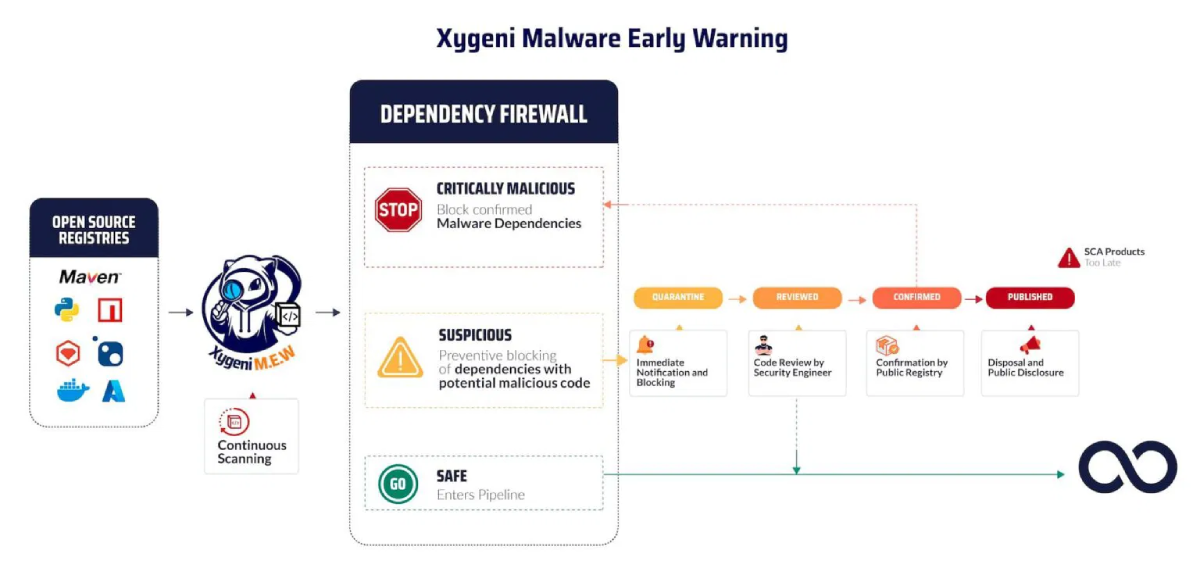
Blokuokite kenkėjiškas programas iš anksto

Įspėkite iš anksto apie įtartinus paketus, juos izoliuodami, kad apsaugotumėte savo tiekimo grandinę ir padėtumėte įgyvendinti guardrails kad užblokuotų įsiskverbimą į jūsų programą.

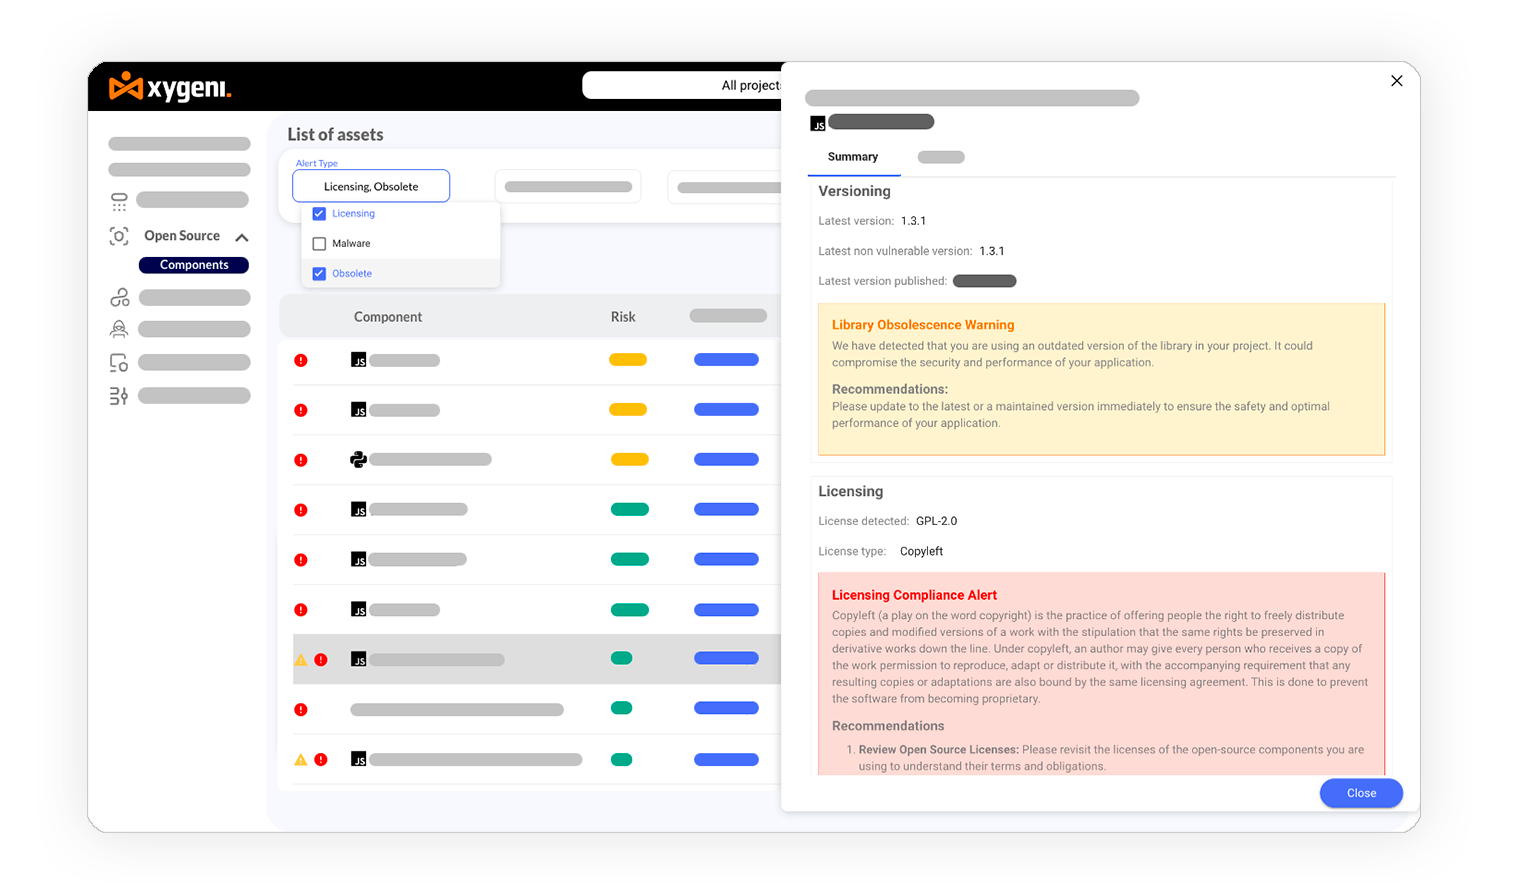
Licencijos rizikos valdymas

Gaukite tiesioginį matomumą apie galimas atvirojo kodo licencijų problemas, turinčias įtakos atitikčiai reglamentams kiekvieno kodo pakeitimo metu, ir išvenkite baudų.
Tvarkyti_licencijos_riziką
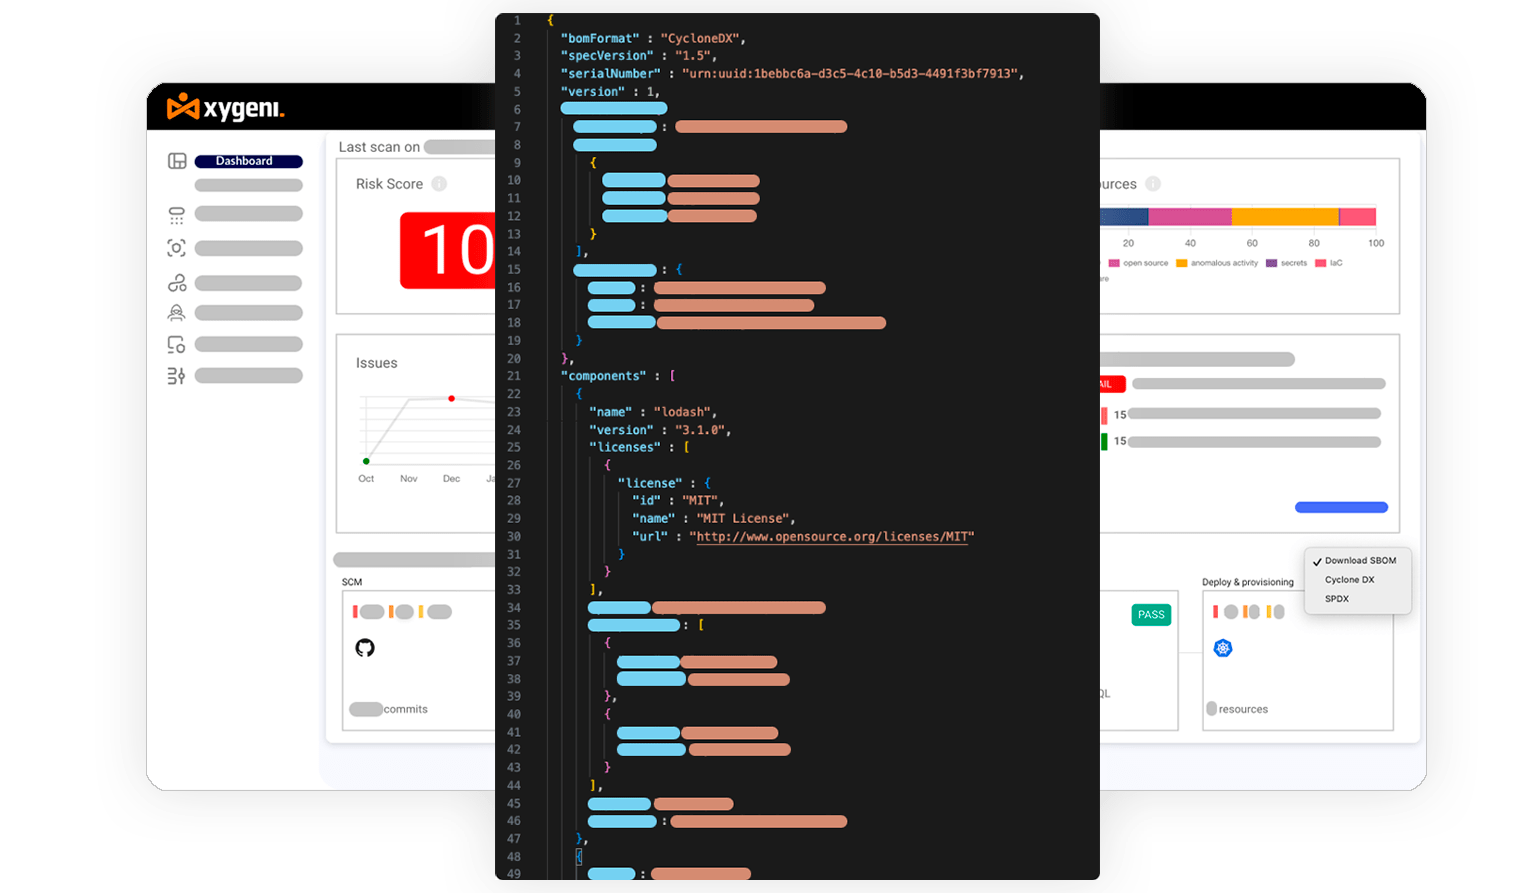
Generuoti SBOM

Generuoti SBOM ir VDR, skirtas „DevOps“ atitikčiai

Eksportuoti atnaujintą programinės įrangos medžiagų sąrašą (SBOM) SPDX arba CycloneDX formatais vienu spustelėjimu ir lengvai bendrinkite bei komentuokite pažeidžiamumus, turinčius įtakos jūsų programai.

Pradėkite

su „Xygeni All-In-One AppSec“ platforma