
Niekas nebuvo pažeista. Agentas atliko savo darbą, palietė priklausomybę, konfigūraciją ar paslaugą, kurios niekas neprašė paliesti, ir visą laiką neviršijo savo leidimų. Šioje sesijoje suprasite, kodėl ši byla yra sunkesnė už bet kokią ataką: kaip iš anksto nubrėžta riba tampa platesnė nei reikalinga užduotis, kodėl patvirtinimas yra...cisionas sukurtas vieną kartą, kol vykdymas tęsiasi, kaip nuolatinė prieiga pavertė kūrėjo nešiojamąjį kompiuterį karūnos brangakmeniais ir kaip atrodo atkūrimas, kai veikėjas negali paaiškinti savo paties samprotavimų. Užsiregistruokite dabar, kad pamatytumėte, kur yra paskutinis vykdytinas momentas ir kas apima sprogimo spindulį.
Nuo to momento, kai DI agentas įdiegia priklausomybę arba modifikuoja „Dockerfile“, jūsų SBOM Ir kilmės prielaidos jau yra testuojamos, ir dauguma komandų neturi jokio būdo patikrinti, kas iš tikrųjų įvyko. Šioje sesijoje pamatysite tikrąjį pokytį gyvai: kaip pasikeičia diegimo momentas, kai nė vienas kūrėjas pirmiausia nepažvelgia į paketo pavadinimą, ar SBOMir kilmė vis dar galioja, kai agentas pateikė prašymącisir tai, kas liko iš kodo peržiūros ir poslinkio į kairę, kai agentai commitir kartais susijungia patys. Stebėkite dabar ir sužinokite, koks išties saugus agentas pipeline reikalauja praktiškai, o ne tik teoriškai.
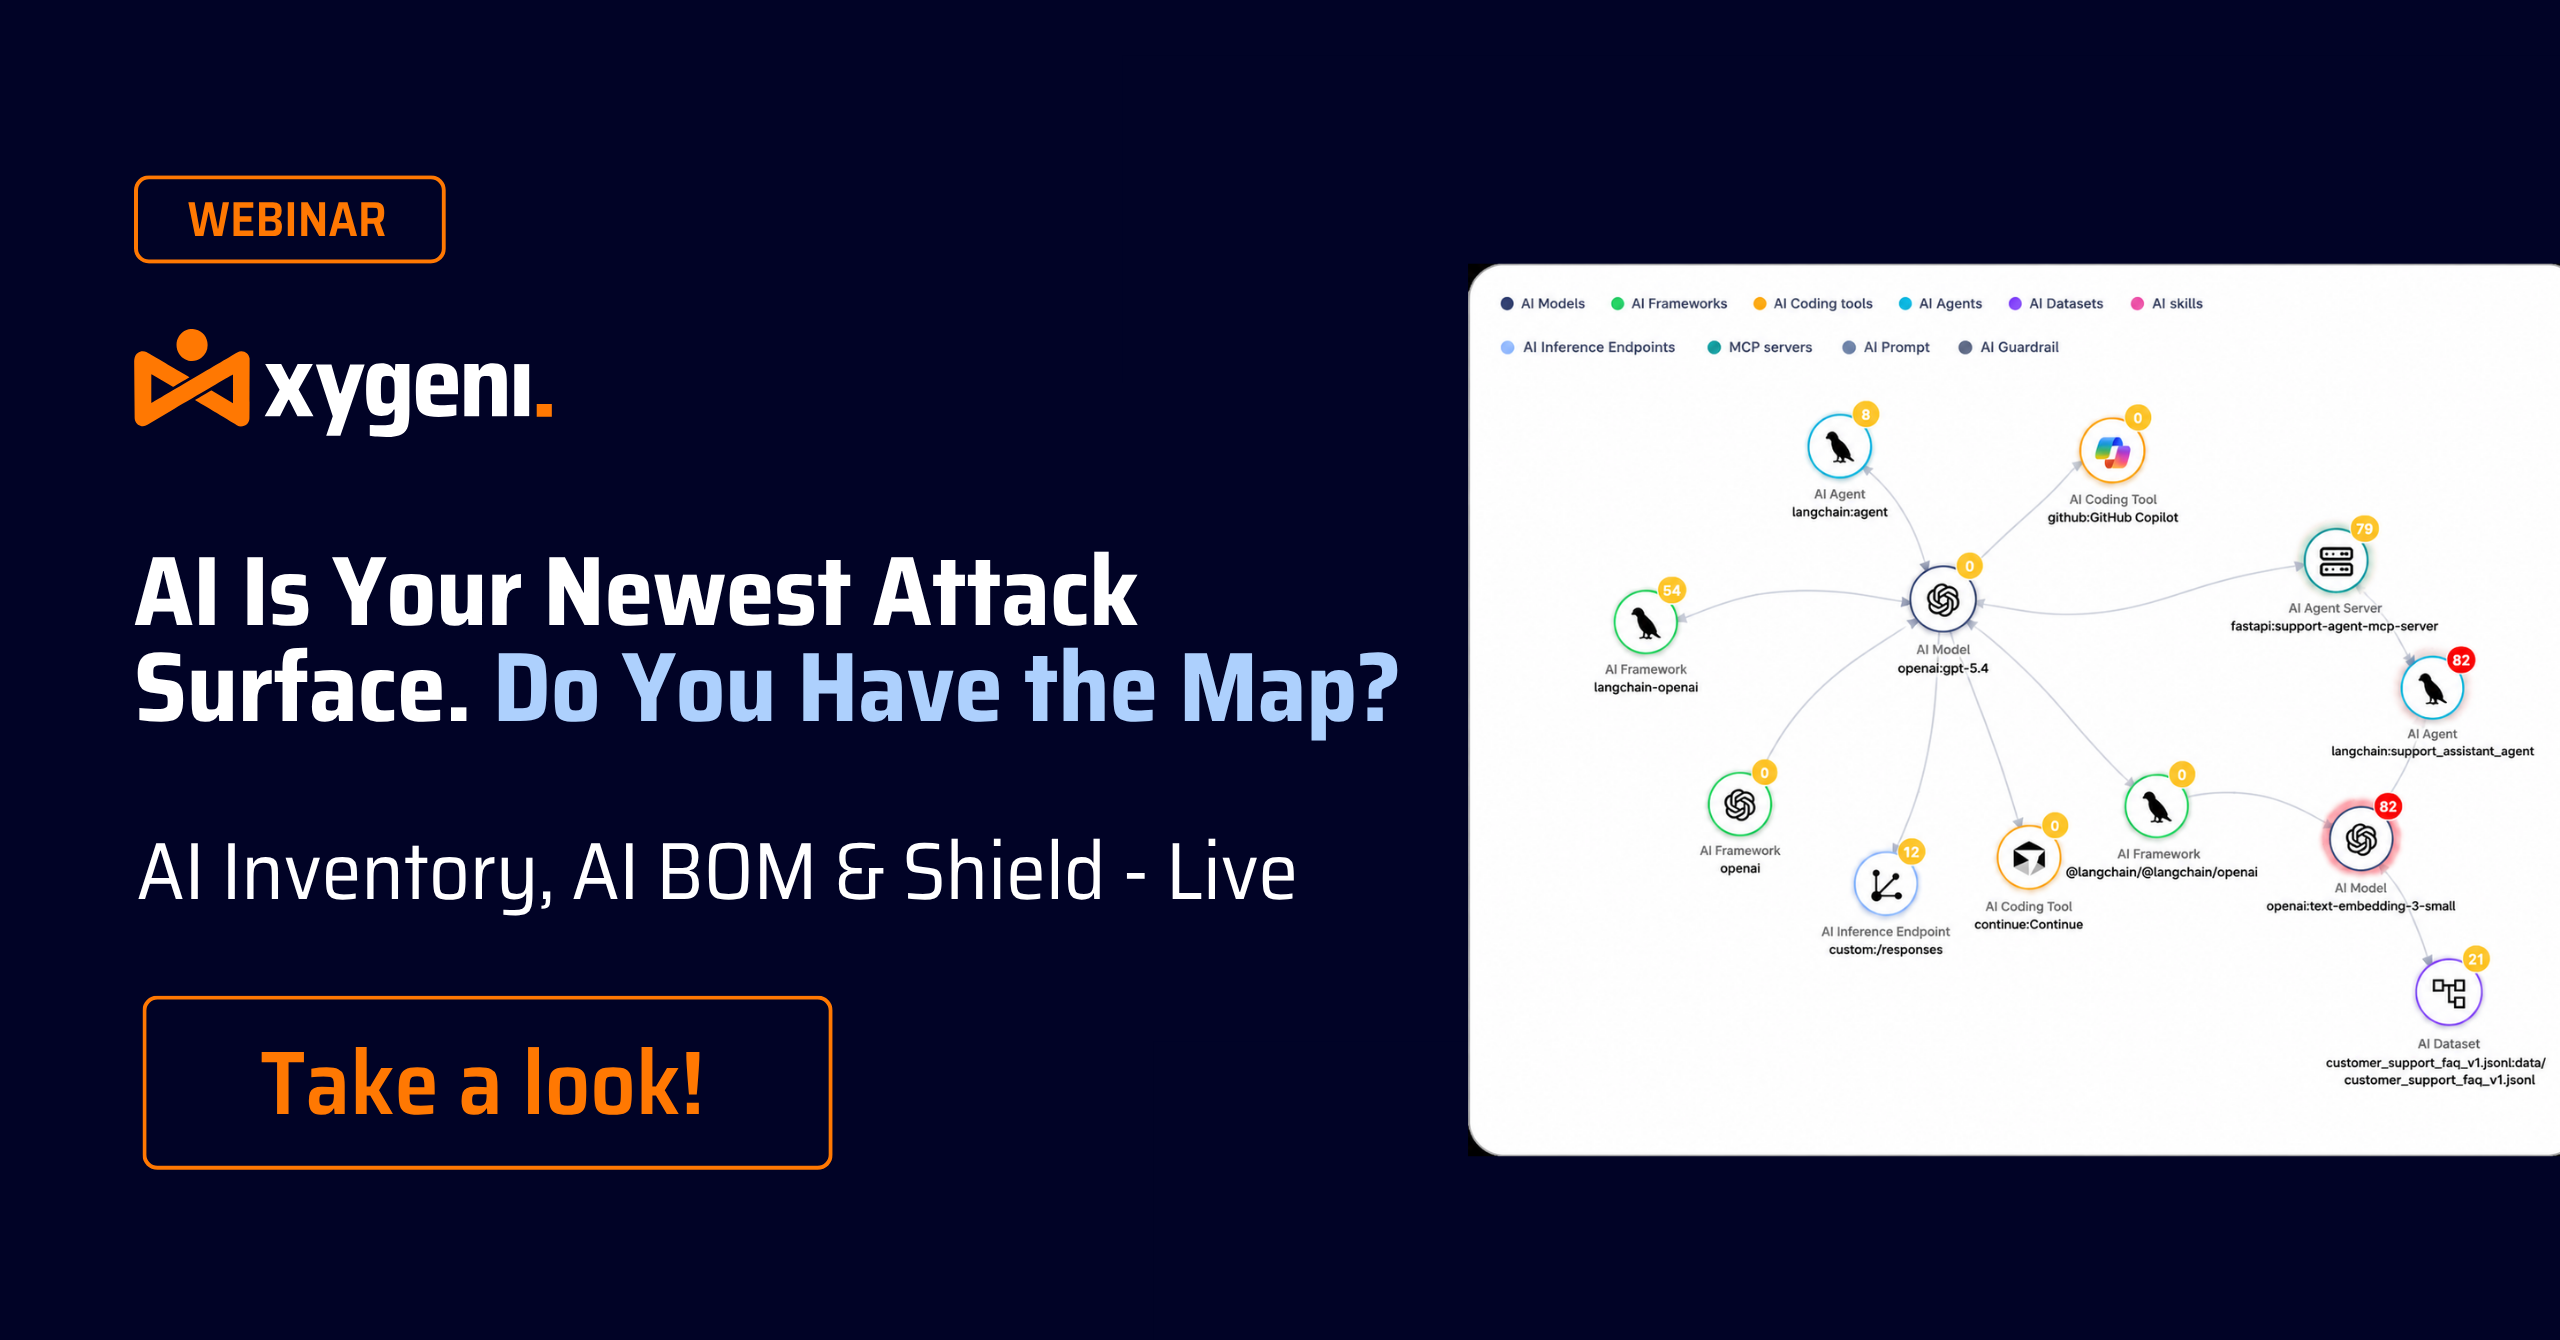
Žiūrėkite mūsų būsimą internetinį seminarą! Dirbtinio intelekto programavimo asistentai haliucinuoja paketų pavadinimus, o užpuolikai jau registruoja tuos netikrus pavadinimus su kenkėjiškomis programomis. Šioje sesijoje pamatysite, kaip tiesiogiai susieti visą savo dirbtinio intelekto ekosistemą, o dirbtinio intelekto inventorius ir dirbtinio intelekto medžiagų sąrašas (DIB) aprėpia kiekvieną modelį, agentą ir DI įdiegtą priklausomybę jūsų programinėje įrangoje. Sužinokite, kaip „Xygeni“. Shield blokuoja kenkėjiškus paketus dar prieš atsirandant parašui, taip užpildydamas spragą, kurią palieka parašu pagrįsti skaitytuvai. Žiūrėkite dabar ir sužinokite, kaip apsaugoti savo programinę įrangą, kol neatsargus dirbtinio intelekto pasiūlymas nepavirs įėjimo tašku.
Žiūrėkite dabar: Dirbtinis intelektas jau yra jūsų viduje SDLC. O kas toliau? Dirbtinis intelektas ne beldžiasi į jūsų programinės įrangos tiekimo grandinės duris; jis jau yra viduje. Kopijavimo komandos, agentai, MCP serveriai ir dirbtinio intelekto generuojamos priklausomybės keičia kodo kūrimo, peržiūros ir siuntimo būdą. Šioje „SafeDev“ kalboje OWASP lyderiai ir programų saugumo ekspertai aptars, ką tai iš tikrųjų reiškia jūsų saugumo požiūriu, kur neveikia valdymo modeliai ir kokios praktinės kontrolės priemonės iš tikrųjų veikia nesulėtindamos inžinierių komandų darbo. Tikėkitės konkrečių, įgyvendinamų išvadų (ne tik teorijos), kaip įdiegti praktines kontrolės priemones, kurios apsaugotų dirbtinio intelekto padedamą kūrimą ir netaptų kliūtimi jūsų inžinieriams. Žiūrėkite dabar!
Nuo 2026 m. rugsėjo 11 d. CRA suteikia jums 24 valandas pranešti ENISA apie aktyviai išnaudotą pažeidžiamumą, net ir jau rinkoje esančių produktų atveju, ir dauguma komandų dar neturi tam skirtos darbo eigos. Šioje sesijoje gyvai matysite tikrąjį procesą: generuojate SBOM kad žinotumėte, kurios produkto versijos yra paveiktos, atrinktų radinius pagal pasiekiamumo ir išnaudojimo analizę, kad būtų galima atskirti realią riziką nuo triukšmo, ir nustatytų pranešimus, kad tinkamas asmuo būtų įspėtas tuo metu, kai radinys tampa praneštinu incidentu. Žiūrėkite dabar, kad sužinotumėte, kaip CRA pranešimų laikrodį paversti iš teisinio termino į darbo eigą, kurią jūsų komanda gali iš tikrųjų vykdyti esant spaudimui.
Žiūrėkite dabar mūsų „SafeDev“ pokalbį: atvirasis kodas, dirbtinis intelektas ir nauja atakos sritis: ginklu paverstas kodas, išmanesnė gynyba. Dirbtiniam intelektui ir atvirajam kodui iš naujo apibrėžiant šiuolaikinę programinę įrangą, atakos sritis plečiasi sparčiau nei bet kada anksčiau. Nuo priklausomybės rizikų ir tiekimo grandinės infiltracijos iki dirbtinio intelekto valdomo spragų generavimo – užpuolikai keičiasi, todėl privalo keistis ir gynėjai. Prisijunkite prie „Red Hat“, „TikTok“ ir „Xygeni“ ekspertų, kad sužinotumėte, kaip dirbtinis intelektas ir automatizavimas keičia atvirojo kodo saugumą. Žiūrėkite dabar ir sužinokite, kaip sukurti atsparumą, skaidrumą ir pasitikėjimą visoje šiuolaikinėje programinės įrangos tiekimo grandinėje!
Apsaugos komandos dažnai pasikliauja SCA bei SAST atskirai, o tai gali sukelti įspėjimų nuovargį, fragmentiškas įžvalgas ir nepastebėtas rizikas. Užuot pasirinkus vieną iš jų, tikrasis iššūkis yra tai, kaip priversti juos veikti kartu, siekiant stipresnės saugumo pozicijos. Peržiūrėkite mūsų „SafeDev“ pokalbį ir sužinokite, kodėl SCA vien to nepakanka, kaip pasiekiamumo analizė sumažina klaidingai teigiamų rezultatų skaičių, kodėl SAST Užpildo esmines „AppSec“ aprėpties spragas ir dar daugiau. Žiūrėkite dabar!
Žiūrėkite dabar mūsų internetinį seminarą „Vibe Coding Without Regret“. Dirbtinis intelektas keičia programinės įrangos kūrimo būdus, o antrosios pilotės ir dirbtinio intelekto agentai generuoja vis didesnę gamybinio kodo dalį. Šioje sesijoje sužinosite, kaip apsaugoti dirbtinio intelekto sugeneruotą kodą tiesiai IDE, naudojant pažeidžiamumų aptikimą realiuoju laiku. guardrails „Copilot“ ir pasiekiamumu pagrįstą prioritetų nustatymą. Sužinokite, kaip dirbtinio intelekto pagalba atliekamas taisymas padeda kūrėjams efektyviai spręsti problemas ir kurti saugią, dirbtinio intelekto valdomą programinę įrangą neprarandant kontrolės. Peržiūrėkite dabar ir sužinokite, kaip nuo pat pradžių kurti saugią, dirbtinio intelekto valdomą programinę įrangą.
Žiūrėkite mūsų „SafeDev“ pokalbį dabar: Kaip išlaikyti auditą? Kuriame tikrą programų saugumą, suderintą su ISO, NIST ir CRA. Šiandien saugaus kodo nepakanka; jį reikia įrodyti. Kadangi tokios sistemos kaip ISO 27001, NIST CSF, CRA, DORA ir NIS-2 užima centrinę vietą, organizacijos turi sukurti auditui paruoštas programų saugumo programas, kurios iš tikrųjų atlaikytų patikrinimą. Šioje laidoje ekspertai nagrinės, kaip pereiti nuo politikos prie praktikos, įdiegti atitiktį reikalavimams... CI/CDir suderinti inžinerijos, saugumo bei GRC komandas pagal tai, kas iš tikrųjų yra tvirtinama. Pažvelkite į tai dabar!
Peržiūrėkite mūsų „SafeDev Talk“ epizodą apie saugumą be atskirų apsaugos silosų ir sužinokite apie tikrąją „viskas viename“ programų saugumo platformų naudojimo vertę. Atsparūs apsaugos silosai ir toliau yra pagrindinė kliūtis veiksmingam rizikos valdymui. Šiame užsiėmime nagrinėjama, kaip „viskas viename“ platformos diegimas gali supaprastinti jūsų programų saugumo strategiją, pagerinti bendradarbiavimą tarp saugumo ir kūrimo komandų, padėti jums neatsilikti nuo kylančių grėsmių ir daug daugiau! Peržiūrėkite jį dabar ir sužinokite strategijas, kaip apsaugoti savo programas ir programinės įrangos tiekimo grandinę!
Žiūrėkite dabar mūsų „SafeDev“ pokalbį „Nuo kodo iki vykdymo laiko“. Daugelis komandų daug investuoja į statinę analizę, tačiau pažeidžiamumai vis tiek pasiekia gamybinę aplinką. Iššūkis yra ne įrankių trūkumas, o konteksto, reikalingo suprasti realią riziką, trūkumas. Šioje ekspertų vadovaujamoje sesijoje nagrinėsime, kodėl šiuolaikinė programų apsauga negali remtis viena perspektyva ir kaip derinant kodo lygio ir vykdymo laiko įžvalgas komandoms padeda efektyviau aptikti, suskirstyti pagal prioritetus ir pašalinti pažeidžiamumus per visą gyvavimo ciklą. Žiūrėkite dabar, kad suprastumėte, kur dabartiniai metodai yra neefektyvūs ir kaip sukurti išsamesnę, į kontekstą orientuotą saugumo strategiją.
Žiūrėkite mūsų „SafeDev“ pokalbį: Dirbtiniu intelektu paremtos „DevSecOps“ – saugumo užtikrinimas debesijos mastu. Šiuolaikiniame programavimo procese saugumas negali būti antraeilis dalykas, o dirbtinis intelektas keičia programinės įrangos kūrimo, apsaugos ir mastelio keitimo būdus. Šioje laidoje ekspertai nagrinėja, kaip peržengti pataisymų diegimo ir nuskaitymo ribas, kad būtų pasiektas tikras intelektualus organizavimas visame... SDLCNuo dirbtiniu intelektu pagrįsto pažeidžiamumų valdymo iki integruoto guardrails in CI/CD ir vykdymo aplinkoje, šiame pranešime gilinamasi į tai, kaip iš tikrųjų atrodo keičiamo dydžio, debesijos pagrindu veikianti „AppSec“. Žiūrėkite dabar!

Žiūrėkite dabar mūsų kitą „SafeDev“ pokalbį ir pakeiskite savo „DevSecOps“ strategiją! Sužinokite, kaip proaktyvus rizikos valdymas gali pakeisti jūsų „DevSecOps“ strategiją ir sustiprinti programinės įrangos tiekimo grandinę nuo kylančių grėsmių. Šis pokalbis skirtas kibernetinio saugumo vadovams ir kūrimo komandoms, siekiančioms išlikti priekyje vis sudėtingesnėje pažeidžiamumų aplinkoje. Peržiūrėkite epizodą dabar!
Žiūrėkite pirmąją 2025 m. „SafeDev“ kalbą ir pakelkite savo lygį. Open Source Security strategijos! Klausykite geriausių ekspertų, kurie nagrinėja pagrindines 2024 m. pamokas, pažangiausius gynybos mechanizmus ir atvirojo kodo programinės įrangos saugumo ateitį. Tai jūsų galimybė neatsilikti nuo besikeičiančio grėsmių kraštovaizdžio ir išmokti aktyvių strategijų, kaip apsaugoti savo programinės įrangos tiekimo grandinę!
Peržiūrėkite mūsų „SafeDev“ pranešimą ir transformuokite savo programų saugumo strategiją! Sužinokite, kodėl ASPM (Application Security Posture Management) yra raktas į įspėjimų nuovargio įveikimą, saugumo įžvalgų suvienodinimą ir realių rizikų prioritetizavimą. Geriausi kibernetinio saugumo ekspertai pasiners į „AppSec“ ir „DevSecOps“ ateitį, dalindamiesi veiksmingomis strategijomis, kurios padės jums išlikti priekyje. Nepraleiskite šios progos sužinoti, kaip supaprastinti saugumo darbo eigas ir sukurti sklandžią „DevSecOps“ strategiją. Žiūrėkite dabar!
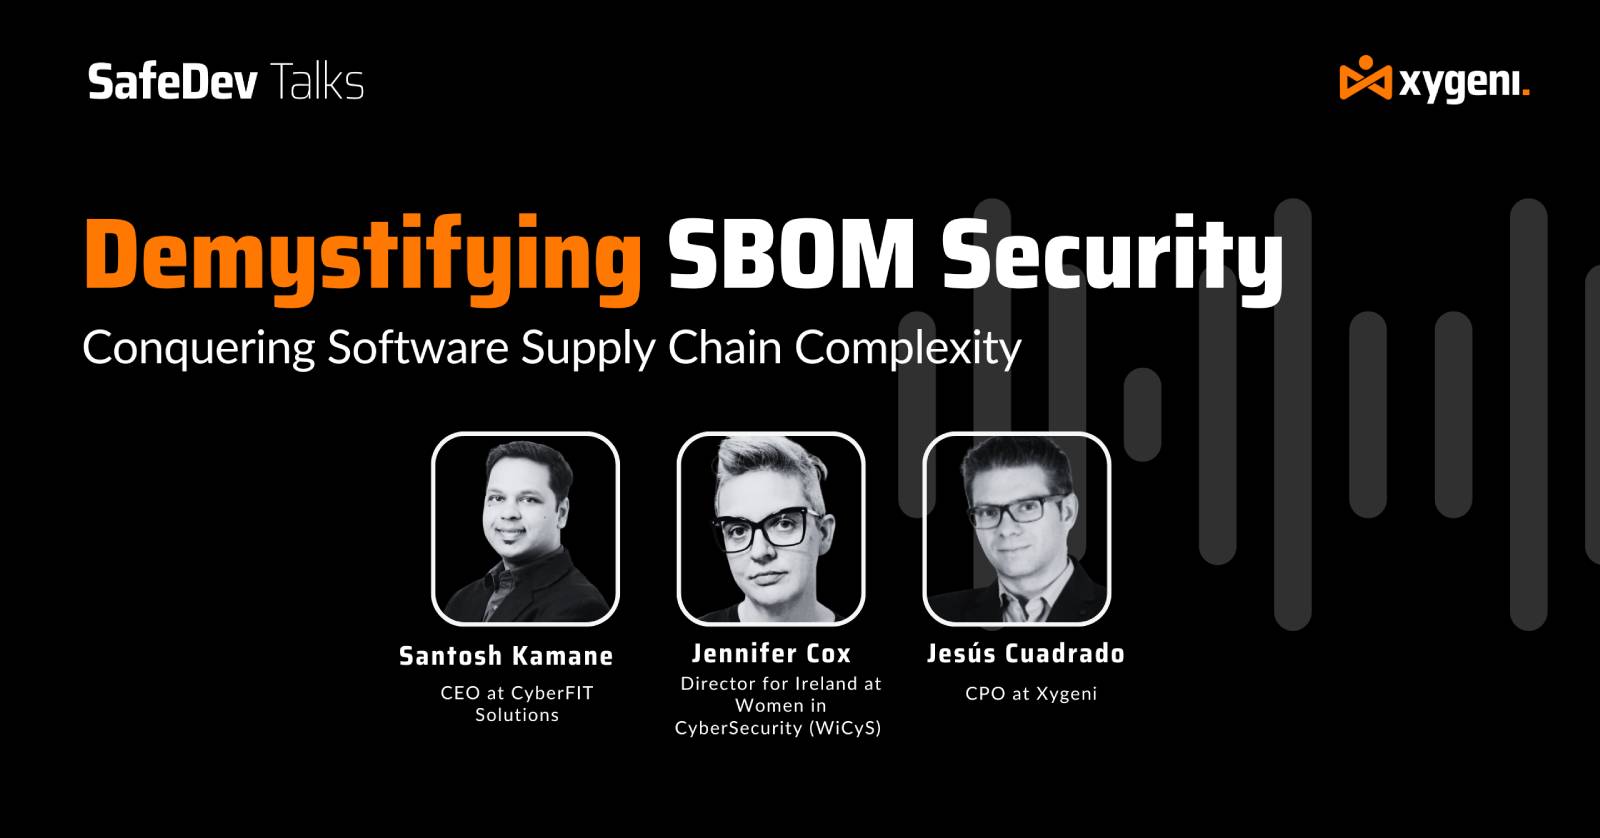
Prisijunkite prie mūsų „Demistifikuojant“ SBOM Saugumas“, kur kibernetinio saugumo ekspertai Jennifer Cox, Santosh Kamane ir Jesus Cuadrado atskleis „Saugumo“ svarbą. SBOM gerinant programinės įrangos kokybę ir saugumą bei užtikrinant atitiktį reikalavimams. Šis internetinis seminaras yra būtinas norint įgyti žinių, kaip efektyviai apsaugoti programinės įrangos tiekimo grandinę. Sužinokite, kaip lengvai galite sustiprinti savo programinės įrangos saugumo poziciją!

Žiūrėkite dabar mūsų paskutinį metų „SafeDev“ pokalbį ir pakelkite savo lygį. Software Supply Chain SecurityPrisijunkite prie geriausių pramonės ekspertų, kurie dar kartą apmąstys svarbiausias 2024 m. pamokas, atskleis naujausias tendencijas ir pasidalins praktinėmis įžvalgomis, padėsiančiomis pasiruošti 2025 m. iššūkiams. Šis internetinis seminaras skirtas saugumo specialistams ir kūrimo komandoms, norinčioms diegti naujoves ir išlikti dinamiškoje aplinkoje. software supply chain security pasaulis. Registruokitės dabar!
„Thoughtworks“, „Codurance“ ir „Xygeni“ ekspertai pasidalins savo įžvalgomis apie Software Supply Chain SecurityPagerinkite savo saugumo lygį ir apsaugokite savo verslo reputaciją bei tęstinumą. Ar esate pasiruošę sužinoti apie evoliuciją? Software Supply Chain Security?

Application Security Posture Management (ASPM) kasdien sulaukia vis daugiau dėmesio. Tačiau konkrečios jo funkcijos gali būti ne visiems aiškios. Užsitikrinkite savo vietą dabar! Prisijunkite prie mūsų „SafeDev“ pokalbio „Ar jums reikia?“ ASPM „Jūsų gyvenime?“ su kibernetinio saugumo ekspertais Jamesu Berthoty, Williamu Palmu ir Luisu Garcia, kad ištirtų potencialą ASPM kaip holistinį programų saugumo sprendimą ir toliau suteikite savo organizacijai galių!

Peržiūrėkite mūsų „SafeDevTalk“ spalio mėnesio leidimą ir sužinokite, kaip transformuoti programinės įrangos sudėties analizę (SCA) ir apsaugokite savo programinės įrangos tiekimo grandinę nuo kylančių grėsmių.
Ši sesija skirta kibernetinio saugumo vadovams ir kūrimo komandoms, norinčioms išlikti priešakyje šiandieninėje sudėtingoje atvirojo kodo pažeidžiamumų aplinkoje.
Žiūrėkite mūsų „SafeDev“ pranešimą apie programinės įrangos tiekimo grandinių spaudimą: ko 2025-ieji mus išmokė apie kenkėjiškas programas ir dirbtinį intelektą ir kas bus toliau. 2025-ieji pasikeitė. software supply chain securityNauji atakų mechanikai (dirbtinio intelekto padedama kenkėjiška programa, savęs plitimas ir pasitikėjimo piktnaudžiavimas dideliu mastu) atskleidė esamų gynybos mechanizmų ribas. Prisijunkite prie šio ekspertų vedamo užsiėmimo, kad suprastumėte, kas iš tikrųjų pasikeitė 2025 m. ir prie ko kūrimo ir saugumo komandos turi prisitaikyti 2026 m. Žiūrėkite epizodą dabar!
Prisijunkite prie Luiso Rodríguezo, „Xygeni“ technologijų direktoriaus, ir Luiso Manuelio García, pardavimų palaikymo vadovo, šiame internetiniame seminare apie saugų veikimą. CI/CDIš mūsų ekspertų sužinokite, kaip pritaikyti geriausią OWASP praktiką, kad sustiprintumėte savo saugumą. CI/CD ir apsaugokite savo programinės įrangos tiekimo grandinę. Apsaugokite savo CI/CD ir programinės įrangos tiekimo grandinės su OWASP. Jie kalbės apie atsargas ir analizę, CI/CD Rizika, aptikimas ir prevencija bei daugelis kitų dalykų!

Ketvirtajame „SafeDevTalks“ leidime dalyvauja žymūs kibernetinio saugumo ekspertai Derekas Fisheris, Abhilasha Sinha ir Luisas Rodriguezas. Šiame epizode bus nagrinėjama svarbi tema – trečiųjų šalių ir atvirojo kodo komponentų naudojimas programinės įrangos kūrime, atskleidžiant paslėptus pažeidžiamumus ir kylančias grėsmes. Prisijunkite prie mūsų ir sužinokite daugiau apie paslėptus pažeidžiamumus, didėjančias grėsmes, realius įsilaužimus ir daug daugiau!
Žiūrėkite dabar mūsų būsimą „SafeDev Talk“ epizodą: Begaliniai pažeidžiamumai. Išmanesnė apsauga! Pažeidžiamumų valdymas tobulėja, o tradicinių įrankių nebepakanka. Prisijunkite prie mūsų ir sužinokite, kaip šiuolaikinės grėsmės reikalauja išmanesnių rizikos modelių, prioritetų nustatymo realiuoju laiku ir naujo požiūrio į programinės įrangos tiekimo grandinės apsaugą. Nepraleiskite šios sesijos, kurioje gausu ekspertų įžvalgų, padėsiančių sustiprinti jūsų programų saugumo strategiją ir neatsilikti nuo šiandienos dinamiškos rizikos!
Prisijunkite prie antrojo šio epizodo CI/CD internetiniai seminarai, kuriuose dalyvaus Luis Rodríguez, „Xygeni“ technologijų direktorius ir vienas iš įkūrėjų, ir Luis Manuel García, pardavimų palaikymo vadovas. Šioje sesijoje nagrinėsime „mėlynosios komandos“ perspektyvą. CI/CD saugumas, gilinantis į veiksmingus veiksmus, kurių organizacijos gali imtis, kad pagerintų savo saugumo padėtį...
Šiame sparčiai besikeičiančiame skaitmeniniame pasaulyje jūsų programinės įrangos tiekimo grandinės saugumas yra svarbesnis nei bet kada anksčiau. Atsiradus naujoms atakų taktikoms, labai svarbu neatsilikti nuo pokyčių ir apsiginkluoti naujausiomis apsaugos strategijomis. Šiame internetiniame seminare Luisas Rodriguezas jus nukreips...
Žiūrėkite dabar mūsų kitą internetinį seminarą: Dirbtinio intelekto programų saugumo automatizavimas! Programų saugumo komandos yra perpildytos įspėjimų; dabar laikas automatizuoti. Šioje praktinėje sesijoje sužinokite, kaip panaikinti rankinį triažą ir per kelias sekundes pereiti nuo įspėjimo prie taisymo naudojant kūrėjams patogų automatinį taisymą. Sužinokite, kaip pašalinti klaidingai teigiamus rezultatus, nustatyti realios rizikos prioritetus ir įgyvendinti saugumo politiką. Sužinokite, kaip integruoti automatinį taisymą į... CI/CD pipelinesu išmaniuoju guardrails (be daugelio kitų dalykų). Žiūrėkite šiandien!
Žiūrėkite dabar mūsų „SafeDev“ pokalbį: Numatytasis saugumas: kaip automatinis taisymas keičia programų saugumą? „Numatytasis saugumas“ nebėra pasirenkamas; tai naujas bazinis standartas. Naudojant dirbtinio intelekto generuojamą kodą, įterptus dirbtinio intelekto komponentus ir žaibiškai greitus kūrimo ciklus, tradiciniai apsaugos vartai nebeveikia. Atsakymas? Proaktyvi apsauga ir praktiškas automatinis taisymas, veikiantis ten, kur gyvena kūrėjai. Žiūrėkite dabar ir ženkite kitą žingsnį modernios programų saugumo srityje!

Klausykitės „Neuco“ tinklalaidės „The Cyber Security Matters“ epizodo „Naujas programinės įrangos saugumo iššūkis: kaip užtikrinti, kad devops veiktų, tačiau nepatirtų tiekimo grandinės atakų“ su Luisu Rodriguezu, „Xygeni“ technologijų direktoriumi, ir aptarkite besikeičiančius programinės įrangos tiekimo grandinės saugumo iššūkius.
Žiūrėkite mūsų „SafeDev“ pokalbį: Dirbtinis intelektas išlaisvintas: kylančių grėsmių ir gynybos būdų valdymas programų saugumo srityje. Dirbtiniam intelektui keičiant kibernetinį saugumą, jo poveikis programų saugumui yra ir galingas, ir niuansuotas. Nuo polimorfinės kenkėjiškos programinės įrangos iki modelių klastojimo ir greito įsiskverbimo – užpuolikai naudoja dirbtinį intelektą, kad sukurtų išmanesnes atakas, o gynėjai – kad jas greičiau aptiktų ir sušvelnintų. Peržiūrėkite jį, kad suprastumėte abi lygties puses ir sužinotumėte, kaip paruošti savo programų saugumo programą dirbtiniam intelektui.
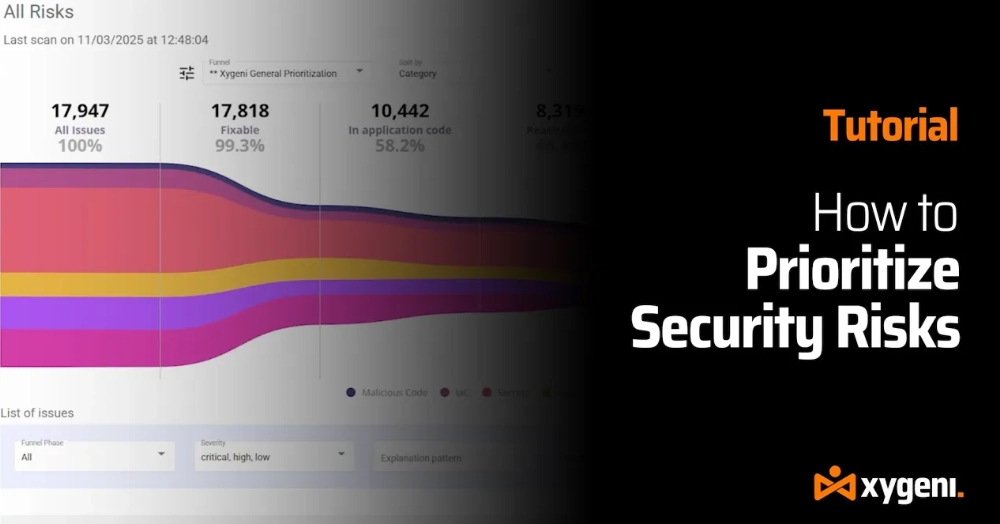
Pavargote nuo nesibaigiančių saugumo įspėjimų? Išspręskime tai, kas iš tikrųjų svarbu. Jei jus užplūdo daugybė pažeidžiamumų, nesate vieni. Šioje nuoseklioje pamokoje parodysime, kaip „Xygeni Funnels“ padeda „DevOps“ ir „AppSec“ komandoms įveikti triukšmą ir susitelkti į tikras grėsmes, kad galėtumėte apsaugoti savo kodą. pipelineir verslui itin svarbias sistemas efektyviau.
Programėlių saugumo komandos patiria spaudimą. Įspėjimų skaičius sparčiai auga, kūrimo greitis nuolat didėja, o rankinis triažas nebespėja. Tradiciniai saugumo metodai rodo savo ribas. Šioje ekspertų vedamoje praktinėje sesijoje pamatysite, kaip dirbtiniu intelektu pagrįsta programų saugumo automatizacija padeda komandoms įveikti įspėjimų nuovargį ir paversti saugumo išvadas patikimais, automatizuotais sprendimais. Sužinokite, kas turi pasikeisti šiuolaikinėje programų saugumo sistemoje ir kaip kūrimo bei saugumo komandos gali apsaugoti kiekvieną... commit bei pull request nesulėtinant pristatymo. Peržiūrėkite internetinį seminarą pagal pareikalavimą ir sužinokite, kaip dirbtinio intelekto valdoma automatizacija praktiškai keičia programų saugą.
Žiūrėkite mūsų „Black Hat Europe“ sesiją: Naujoji programų saugumo realybė: dirbtinio intelekto valdomas kūrimas, kenkėjiškos programos ir šiuolaikinės programinės įrangos rizika. Dirbtiniam intelektui spartinant programinės įrangos teikimą, jis taip pat keičia atakų paviršių. Nuo atvirojo kodo kenkėjiškų programų ir tiekimo grandinės pažeidimų iki dirbtinio intelekto sugeneruotų kodo trūkumų – šiame pranešime nagrinėjama, kaip atsiranda šiuolaikinės programų saugumo rizikos ir ką saugumo komandos turi daryti, kad išliktų priešakyje dirbtinio intelekto valdomame pasaulyje.

Peržiūrėkite mūsų atidarymo sezono „SafeDev Talk“ epizodą apie DORA dabar, kad ją įvaldytumėte ir neatsiliktumėte nuo nuolat besikeičiančio finansų reguliavimo lauko. Šis internetinis seminaras yra specialiai sukurtas finansų įstaigoms ir padės jums suprasti DORA poveikį veiklos saugumui ir atitikčiai. Įgysite praktinių strategijų ir ekspertų įžvalgų, kurios padės geriau pasiruošti ateičiai!
Peržiūrėkite „Secure Cyber Connect“ tinklalaidės epizodą, kuriame dalyvauja mūsų technologijų vadovas Luisas Rodriguezas. Turėdamas daugiau nei 15 metų patirtį, Luisas dalijasi ekspertų įžvalgomis apie kenkėjiško kodo aptikimą, trečiųjų šalių komponentų apsaugą ir „AppSec“ strategijų parengimą ateičiai. Nuo „SolarWinds“ pasekmių iki naujausio SSH užpakalinių durų incidento – šiame epizode apžvelgiamos realios grėsmės ir praktinės gynybos taktikos. Sužinokite, kaip sustiprinti savo... SDLC, sumažinti tiekimo grandinės riziką ir išlikti priekyje besivystančių kibernetinių grėsmių.

Prisijunkite prie mūsų internetinio seminaro „Kenkėjiškų programų aptikimas realiuoju laiku atvirojo kodo programinėje įrangoje“, kad išnagrinėtumėte naujausias kenkėjiškų programų grėsmes, darančias įtaką atvirojo kodo programinei įrangai (OSS). Augant OSS naudojimui, didėja ir grėsmių kiekis bei sudėtingumas, o tai kelia naujų iššūkių tiek kūrėjams, tiek organizacijoms. Šioje įžvalgioje sesijoje bus atskleistos naujausios tendencijos, kylančios grėsmės ir pažangios strategijos, kaip apsaugoti jūsų OSS priklausomybes nuo kenkėjiškų atakų. Prisijunkite prie mūsų!
Praleidote mus „Black Hat“ renginyje? Peržiūrėkite išskirtinę 20 minučių trukmės mūsų sesijos apie dirbtinio intelekto kibernetinį saugumą, programų saugumo automatizavimą ir automatinį taisymą (AutoFix) įrašą. Sužinokite, kaip sumažinti įspėjimų triukšmą, automatiškai ištaisyti pažeidžiamumus naudojant saugius PR ir pritaikyti programų saugumo automatizavimą tiesiai į savo... pipeline (be daugelio kitų įdomių dalykų). Stebėkite sesiją pagal pareikalavimą!
Žiūrėkite ir išsamiai apžvelkite: skubų saugių programų poreikį atsižvelgiant į augantį duomenų nutekėjimo ir pažeidžiamumų skaičių; dabartinius iššūkius kuriant saugią, keičiamo dydžio programinę įrangą, įskaitant izoliuotus darbo srautus, komunikacijos spragas tarp nuotolinių komandų ir riziką, susijusią su atvirojo kodo programinės įrangos (OSS) integravimu; ir daug daugiau. Sužinokite, kaip įveikti triukšmą ir sutelkti dėmesį į svarbiausias grėsmes. Nepraleiskite progos!
Jums nepavyko atvykti į 2024 m. RSA konferenciją San Franciske.cisko? Jokių problemų! Peržiūrėkite mūsų išskirtinį internetinį seminarą ir sužinokite apie svarbiausias kibernetinio saugumo tendencijas – nuo pokyčių CISO vaidmenų, skirtų vadovauti pažangiausiems kibernetinės gynybos pokyčiams – visa tai prie jūsų stalo. Šiame internetiniame seminare gilinsitės į naujausias įžvalgas ir strategijas, kurias siūlo kibernetinio saugumo pasaulis!
Žiūrėkite dabar mūsų internetinį seminarą „Kaip apsaugoti dirbtinio intelekto sugeneruotą kodą prieš jį išsiunčiant“. Pažangūs kodavimo modeliai vis dar haliucina netikrus paketų pavadinimus iki 6 % išvesčių, o tikros atakos, tokios kaip „Shai-Hulud“, rodo, kaip greitai vienas užkrėstas paketas gali plisti „GitHub“, debesyje ir kt. CI/CDDirbtinio intelekto agentai dabar liečia failus, terminalus ir pipelinetiesiogiai, dažnai prieš atliekant bet kokį saugumo patikrinimą. Šioje sesijoje, kurią veda „Nimbus Compute“ bendradarbiaudama su „Xygeni“, nagrinėsime, kodėl vien tik CI saugumo nebepakanka ir kaip aptikimo perkėlimas į IDE padeda komandoms pastebėti riziką, kol ji nepasiekia gamybos aplinkos.