






Turinys
Pažeidžiamumų valdymas jau seniai yra programų saugumo užtikrinimo pagrindas. Tradiciškai organizacijos daugiausia dėmesio skyrė pažeidžiamumų nustatymui ir taisymui, kad apsaugotų savo skaitmeninį turtą. Tačiau, keičiantis skaitmeninei aplinkai, keičiasi ir jame slypinčios grėsmės.
Application Security Posture Management (ASPM) yra novatoriškas metodas, kuris analizuoja saugumo signalus programinės įrangos kūrimo, diegimo ir veikimo metu. Jo pagrindinis tikslas – pagerinti matomumą, efektyviai valdyti grėsmes ir įgyvendinti kontrolės priemones, taip suteikiant organizacijoms galimybę geriau valdyti riziką.
Programoms tampant vis sudėtingesnėms, o saugumo įrankiai ir atsakomybės sritys išsklaidytos įvairiose grupėse, ASPM iškyla kaip sprendimas, suteikiantis konsoliduotą programų saugumo perspektyvą.
„Evoliucija“ ASPMDaugiau nei vien pažeidžiamumai
Skaitmeninės transformacijos pradžioje pagrindinis dėmesys buvo skiriamas funkcionalumui ir greitam diegimui. Įmonėms skubant skaitmenintis, saugumas dažnai atsidurdavo antrame plane. Pažeidžiamumų valdymas – programinės įrangos trūkumų nustatymo ir taisymo procesas – buvo pagrindinis gynybos mechanizmas. Tačiau kibernetinėms grėsmėms tampant vis sudėtingesnėms, tapo akivaizdu, kad vien pažeidžiamumų taisymas yra tas pats, kas užkamšyti skyles skęstančiame laive. Poreikis taikyti holistinį požiūrį buvo akivaizdus. Šis suvokimas žymėjo... Application Security Posture Management (ASPM).
Nors pažeidžiamumų valdymas sutelktas į programinės įrangos trūkumų nustatymą ir taisymą, ASPM apima platesnį saugumo aspektų spektrą.
Konfigūracijos valdymas: Neišgirstas herojus
Vienas iš labiausiai nepastebimų programų saugumo aspektų yra konfigūracijos valdymas. Puikiai saugi programa gali tapti pažeidžiama dėl paprastos neteisingos konfigūracijos. Pavyzdžiui, 2017 m. netinkamai sukonfigūruotas „Amazon Web Services“ (AWS) S3 segmentas atskleidė daugiau nei 198 milijonų Amerikos rinkėjų asmeninius duomenis.Šis incidentas pabrėžė saugaus programų ir su jomis susijusios infrastruktūros konfigūravimo svarbą.
ASPM Įrankiai automatizuoja konfigūracijos valdymo procesą, nuolat stebėdami programas, įrankius ir infrastruktūrą, ar nėra netinkamos konfigūracijos, ir įspėdami administratorius apie galimas rizikas. Įmonės gali gerokai sumažinti savo atakų paviršių užtikrindamos, kad bet kokia konfigūracija atitiktų geriausią praktiką.
Atitikties patikros: kaip rasti kelią reguliavimo labirinte
Skaitmeninis amžius atnešė daugybę taisyklių, skirtų vartotojų duomenims apsaugoti. Remiantis Bendruoju duomenų apsaugos reglamentu (GDPR) Europoje pagal Kalifornijos vartotojų privatumo įstatymą (CCPA) JAV įmonės privalo užtikrinti, kad jų programos atitiktų daugelį reglamentų.
ASPM atlieka pagrindinį vaidmenį užtikrinant atitiktį reikalavimams. Šiuolaikinis ASPM įrankiai turi atitikties moduliai, kurie nuolat stebi programas, užtikrindami, kad jie laikytųsi norminių aktų standardTai ne tik apsaugojo įmonę nuo galimų pažeidimų, bet ir nuo didelių reguliavimo baudų.
Grėsmių žvalgybos integravimas: kaip būti vienu žingsniu priekyje
Kibernetinio saugumo žaidime „katė ir pelė“ labai svarbu būti vienu žingsniu priekyje priešininkų. Tradicinis pažeidžiamumų valdymas yra reaktyvus, reaguojantis į grėsmes joms atsiradus. Priešingai, ASPM, integravusi grėsmių žvalgybos duomenis, leidžia įmonėms būti iniciatyvioms.
ASPM Įrankiai teikia realiuoju laiku gaunamas įžvalgas apie kylančias grėsmes, integruodamiesi su grėsmių žvalgybos platformomis. Tai užtikrina, kad įmonės ne tik reaguotų į grėsmes, bet ir jas numatytų.
Saugumo politikos vykdymas: vienoda gynyba
Užtikrinti, kad saugumo politikos būtų taikomos vienodai visose programose, yra milžiniškas iššūkis, ypač didelėms programoms. enterprisesu plačiu taikomųjų programų kraštovaizdžiu. ASPM supaprastina šį iššūkį. Su politikos valdytojais ASPM įrankiai užtikrina, kad saugumo politikos, susijusios su autentifikavimo protokolais ar duomenų prieigos leidimais, būtų taikomos nuosekliai.
Integruodami ASPM į programinės įrangos kūrimo gyvavimo ciklą (SDLC), organizacijos gali taikyti vienodą saugumo politiką visose savo SDLC turtą keliais būdais:
- Centralizuotas matomumas: ASPM įrankiai suteikia a centralizuota dashboard kuris suteikia holistinį vaizdą apie visų programų saugumo būklę visame pasaulyje SDLCTai leidžia saugumo komandoms greitai nustatyti pažeidžiamumus, netinkamas konfigūracijas ir neatitikties problemas.
- Integracija su kūrimo įrankiais: ASPM sprendimai gali būti integruota su populiariais kūrimo įrankiais ir platformomis, užtikrinant, kad saugumo patikrinimai būtų reguliaraus kūrimo ir diegimo proceso dalis
- Pataisymas: Kai ASPM sprendimai siūlo taisymo pagalbą. Aptikus pažeidžiamumą ar netinkamą konfigūraciją, įrankis gali pateikti išsamius taisymo veiksmus arba net automatiškai išspręsti problemą.
- Nuolatinis ataskaitų teikimas: ASPM įrankiai generuoja nuoseklias ir išsamias ataskaitas apie programų saugumo būklę. Tai užtikrina suinteresuotųjų šalių suprasti organizacijos programų saugumo būseną nuo kūrėjų iki aukščiausios vadovybės.
Kodėl ASPM yra labai svarbus šiandienos skaitmeniniame kraštovaizdyje
Šiandienos skaitmeniniame amžiuje įmonės sparčiai keičiasi skaitmeniniu būdu. Nuo elektroninės prekybos platformų iki mobiliosios bankininkystės – programėlės tapo šiuolaikinės… enterprises.
Kadangi įmonės vis labiau pasikliauja programėlėmis augimui skatinti, šių programų saugumas tampa itin svarbus, ir ASPM bus kompasas, vesiantis juos į saugią ir klestinčią ateitį.
Verslo atvejis ASPM
Verslo plano analizė ASPM atskleidžia didelį poveikį prekės ženklo reputacijai, finansiniam stabilumui ir veiklos atsparumui. Tai yra įtikinamos priežastys, kodėl ASPM yra nepakeičiamas šiuolaikinio verslo turtas:
Prekės ženklo reputacijos apsaugaLaikais, kai duomenų nutekėjimai patenka į antraštes, įmonės reputacija gali būti sugadinta per naktį dėl vienos saugumo spragos. ASPM užtikrina programų saugumą, apsaugodamas prekės ženklo įvaizdį ir patikimumą klientų ir suinteresuotųjų šalių akyse.
Finansinės pasekmėsDuomenų nutekėjimas gali užtraukti dideles baudas, ypač taikant tokius reglamentus kaip BDAR. Be baudų, įmonės gali susidurti su ieškiniais, kompensacijos reikalavimu ir verslo nuostoliais, kaip matyti iš realių pavyzdžių. ASPM veikia kaip finansinė apsaugos priemonė, užtikrinanti atitiktį reikalavimams ir sumažinanti brangiai kainuojančių pažeidimų riziką.
Veiklos tęstinumasSaugumo incidentas gali sutrikdyti verslo veiklą, sukelti prastovas ir pajamų praradimą. Užtikrindami programų saugumą, ASPM užtikrina veiklos tęstinumą, leisdamas įmonėms sklandžiai veikti.
Realaus pasaulio pasekmės: atvejų analizės
Gilinantis į atvejų analizę, galima susidaryti ryškų vaizdą apie iššūkius ir pasekmes, su kuriomis susiduria įmonės programų saugumo srityje. Keletas svarbių incidentų pabrėžia tvirtų programų saugumo svarbą. Application Security Posture Management ASPM yra:
„Equifax“ duomenų pažeidimas2017 m. „Equifax“, viena didžiausių kredito ataskaitų agentūrų, patyrė duomenų saugumo pažeidimą, per kurį buvo atskleista 147 milijonų žmonių asmeninė informacija. Pažeidimas buvo priskirtas... atvirojo kodo komponento pažeidžiamumas plačiai naudojamas „Fortune 100“ įmonių švietimo, valdžios, finansinių paslaugų, mažmeninės prekybos ir žiniasklaidos srityse. Po to „Equifax“ rinkos vertė sumažėjo 4 mlrd. USD, o bendrovė išleido daugiau nei 1.4 mlrd. USD išlaidoms po pažeidimo. Efektyvus ASPM strategija galėjo nustatyti ir ištaisyti pažeidžiamumą, užkertant kelią pažeidimui.
„Capital One“ duomenų pažeidimas: 2019 m. didelė finansų įstaiga „Capital One“ patyrė duomenų saugumo pažeidimą, dėl kurio buvo atskleisti daugiau nei 100 milijonų klientų duomenys. Pažeidimas įvyko dėl... netinkamai sukonfigūruota infrastruktūra, palaikanti žiniatinklio programą. ASPM, sutelkiant dėmesį į IaC konfigūracijos valdymas, būtų galėję užkirsti kelią tokiai neteisingai konfigūracijai.
„Toyota“: keli duomenų nutekėjimai: 2023 m. birželio mėn. „Toyota“ atskleidė duomenų saugumo pažeidimą paveikė jų klientų informaciją nuo 2015 m. vasario iki 2023 m. gegužės dėl netinkamai sukonfigūruotos debesijos aplinkos. Tačiau praėjusiais metais „Toyota“ taip pat pranešė, kad klientų asmeninė informacija galėjo būti paviešinta išorėje po to, kai prieigos raktas buvo viešai prieinamas „GitHub“ beveik penkerius metus. Tokie sprendimai kaip Ksigeni remti IaC Konfigūracijos valdymas ir paslapčių aptikimas galėjo nustatyti šiuos pažeidimus ir padėti juos pašalinti.
Strateginė vertė ASPM
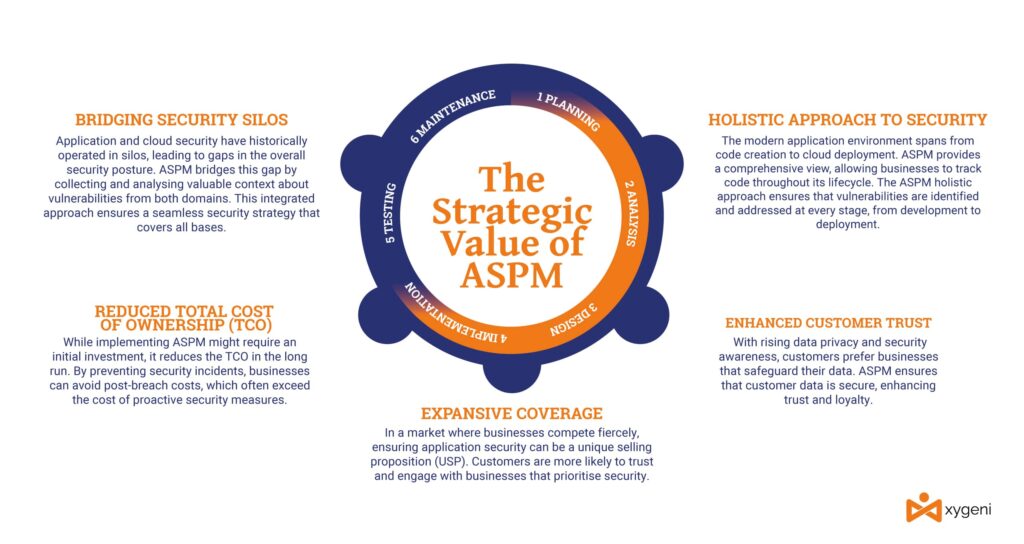
Įmonės susiduria su sparčios technologinės pažangos ir nuolat besikeičiančios grėsmių aplinkos iššūkiais. Kadangi skaitmeninis pėdsakas... enterpriseplečiantis, didėja ir programų saugumo užtikrinimo sudėtingumas. Būtent čia ASPM tampa būtina teikti:
Konkurencinis pranašumasRinkoje, kurioje įmonės aršiai konkuruoja, programų saugumo užtikrinimas gali būti unikalus pardavimo pasiūlymas (USP). Klientai labiau linkę pasitikėti įmonėmis, kurios teikia pirmenybę saugumui, ir bendradarbiauti su tomis įmonėmis.
Pagal naujausią CISO apklausos, 84 proc CISOs teigia, kad jie yra kviečiami į pardavimo užduotis, susijusias su jų įmonės produktų pardavimų užbaigimu, ir 96 proc. CISOs teigia, kad jų potencialūs klientai, pirkdami programas, atsižvelgia į savo organizacijų programų saugumo lygį.cisjonai.
Padidėjęs klientų pasitikėjimasDidėjant duomenų privatumo ir saugumo suvokimui, klientai renkasi įmones, kurios saugo jų duomenis. ASPM užtikrina klientų duomenų saugumą, didina pasitikėjimą ir lojalumą.
Holistinis požiūris į saugumąŠiuolaikinė programų aplinka apima viską nuo kodo kūrimo iki diegimo debesyje. ASPM suteikia išsamų vaizdą, leidžiantį įmonėms sekti kodą per visą jo gyvavimo ciklą. ASPM Holistinis požiūris užtikrina, kad pažeidžiamumai būtų nustatyti ir pašalinti kiekviename etape – nuo kūrimo iki diegimo.
Apsaugos silosų tiltaiProgramų ir debesijos saugumas istoriškai veikė atskirai, todėl susidarė spragų bendroje saugumo padėtyje. ASPM Šią spragą galima panaikinti renkant ir analizuojant vertingą kontekstą apie abiejų sričių pažeidžiamumus. Šis integruotas požiūris užtikrina vientisą saugumo strategiją, apimančią visas sritis.
Sumažintos bendros nuosavybės išlaidos (TCO)Įgyvendinant ASPM Nors gali pareikalauti pradinių investicijų, ilgainiui tai sumažina bendrąsias išlaidas (BCO). Užkirsdamos kelią saugumo incidentams, įmonės gali išvengti išlaidų po pažeidimo, kurios dažnai viršija aktyvių saugumo priemonių kainą.
Verslo požiūriu, ASPM yra ne tik saugumo priemonė, bet ir strateginė būtinybė. „Gartner“ apibendrina svarbą ASPM pabrėžiant jo vaidmenį užtikrinant platesnį programų saugumo matomumą. ASPM tenkina poreikį giliau suprasti programas, įvairius su jų saugumu susijusius suinteresuotuosius subjektus ir suderinti saugumo praktiką su organizacijos rizikos valdymo tikslais.
Daugialypis požiūris ASPMPagrindiniai komponentai ir strategijos
Nuolat besivystančiame programinės įrangos kūrimo pasaulyje, ASPM iškilo kaip vilties švyturys. Bet kas daro ASPM Toks ypatingas? Bėgant metams, ASPM įrankiai tobulėjo, siūlydami platesnį funkcijų spektrą.
Šiandien, pasitelkiant automatizavimą, integraciją ir vizualizaciją, ASPM įrankiai suteikia organizacijoms galimybę užtikrintai orientuotis sudėtingame programų saugumo lauke.
Pagrindinės galimybės ASPM
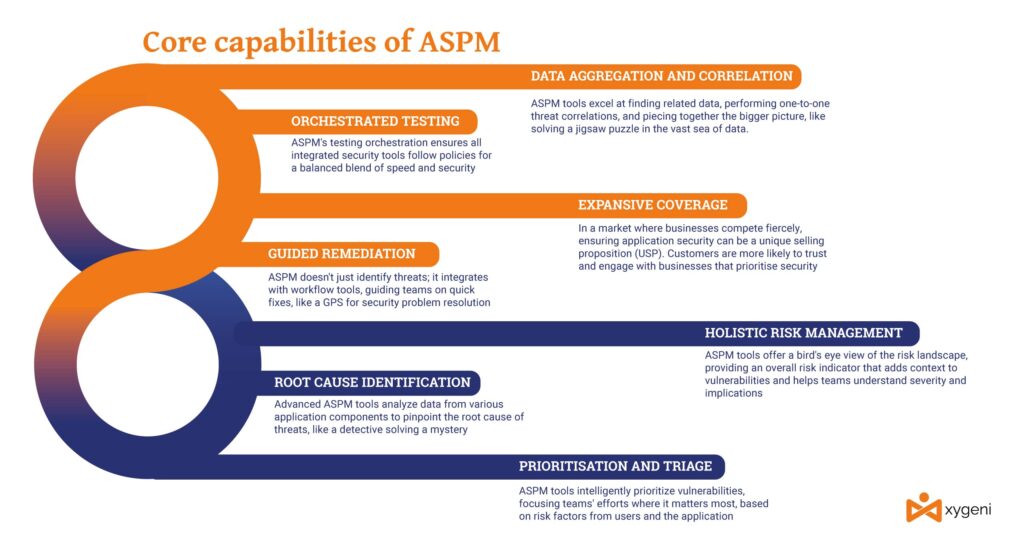
Kai kurios pagrindinės galimybės ASPM sprendimai apima:
Platus aprėptisPraėjo laikai, kai saugumas buvo tik patikros punktas kūrimo etape. Su ASPM, saugumo prizmė išsiplečia. Ji ne tik sutelkia dėmesį į pradinius programos kūrimo etapus, bet ir plečia budrumą iki CI/CD ir debesijos aplinkose. Įsivaizduokite, kad apsaugos darbuotojas yra ne tik prie pastato įėjimo, bet ir patruliuoja kiekviename aukšte ir kampe. Nesvarbu, ar tai būtų SCM platformos, CI/CD arba debesų infrastruktūra, ASPM užtikrina, kad neliks neapversto nė vieno akmens.
Orkestruotas testavimasĮsivaizduokite, kad bandote diriguoti orkestrui, kuriame kiekvienas muzikantas groja savo instrumentu, kada tik užsigeidžia. Chaosas, tiesa? Panašiai ir saugumo įrankiai programinės įrangos pasaulyje turi harmoningai veikti. ASPM„“ testavimo orkestravimas užtikrina, kad kiekviena programos gyvavimo cikle integruota saugos priemonė veiktų darniai. Ji kontroliuoja savo konfigūraciją ir veikimą pagal aiškiai apibrėžtas organizacijos politikas, užtikrindama darnią greičio ir saugumo pusiausvyrą.
Vadovaujamas taisymasProblemos nustatymas yra pusė darbo; kita pusė – jos sprendimas. ASPM neapsiriboja vien grėsmių nurodymu. Jis integruojamas su darbo eigos įrankiais, tokiais kaip išmaniosios gedimų registravimo sistemos, kurios padeda komandoms rasti galimus sprendimus. Tai tarsi GPS saugumo problemoms, nukreipiantis jus greičiausiu keliu į sprendimą.
Duomenų apibendrinimas ir koreliacijaDidžiulėje duomenų jūroje rasti susijusių informacijos vienetų gali būti tas pats, kas rasti adatą šieno kupetoje. ASPM Įrankiai tam puikiai tinka. Jie ne tik atlieka individualias grėsmių koreliacijas, bet ir grupuoja duomenis, kad pavaizduotų visą programą, komandą ar tiekėją. Tai panašu į dėlionės dėlionės sudėjimą, užtikrinant, kad kiekviena detalė puikiai dera ir atskleistų didesnį vaizdą.
Prioritetų nustatymas ir triažasNe visi pažeidžiamumai yra vienodi. Kai kurie kelia didesnę grėsmę nei kiti. ASPM Įrankiai turi pakankamai intelekto, kad galėtų suskirstyti šiuos pažeidžiamumus, grėsmes ir netinkamas konfigūracijas į prioritetus. Jie įvertina naudotojų pateiktus arba iš programos išvestus rizikos veiksnius, užtikrindami, kad komandos sutelktų savo energiją ten, kur to labiausiai reikia.
Pagrindinės priežasties nustatymasSimptomų gydymas nesuprantant pagrindinės priežasties yra laikinas sprendimas. Kai kurie pažangūs ASPM Įrankiai neria giliai, analizuodami duomenis iš skirtingų programos komponentų ar proceso etapų, kad nustatytų grėsmių priežastį. Tai tarsi detektyvas, dėliojantis užuominas, kad išspręstų paslaptį.
Holistinis rizikos valdymasRizika yra neišvengiama verslo dalis. Tačiau su ASPM Naudodamiesi įrankiais organizacijos gali susidaryti išsamų vaizdą apie rizikos aplinką. Šie įrankiai dažnai pateikia bendrą rizikos rodiklį, padėdami komandoms įvertinti komponentų ar ištisų programų saugumo būklę. Jie ne tik pabrėžia pažeidžiamumus, bet ir suteikia jiems kontekstą, padėdami komandoms suprasti jų rimtumą ir pasekmes.
Pavyzdžiui, įsivaizduokite a dashboard kuriame rodomi įvairūs programų komponentai, programinės įrangos tiekėjai arba vidinės įmonės kūrimo sritys, kiekviena su spalvomis koduotu rizikos indikatoriumi. Žalias taškas gali reikšti elementą, kuriam nėra žinomų grėsmių, geltonas – vidutinę riziką, o raudona – kritines problemas arba įtartiną veiklą. Kūrėjas pristato naują funkciją, ir komponento indikatorius tampa žalias geltonas arba sistema pateikia pranešimą saugumo vadovui. Šis tiesioginis grįžtamasis ryšys paskatina komandą ištirti, atskleidžiant nedidelį naujos funkcijos duomenų nutekėjimo pažeidžiamumą.
Bet ASPM Tuo nesibaigia. Tai gali suteikti daugiau įžvalgų, tokių kaip:
Istoriniai duomenys: Parodomas, kaip komponento rizikos lygis keitėsi laikui bėgant.
Lyginamoji analizėSkirtingų organizacinių komponentų ar programų rizikos lygių palyginimas.
Nuspėjama analizėAnkstesnių duomenų naudojimas galimiems pažeidžiamumams ar probleminėms sritims numatyti.
Nenormalus elgesys: Surinktų įvykių naudojimas veiklai, kuri nukrypsta nuo standard komandų elgesį ir automatizavimą, ir tai gali reikšti bandymą atakuoti.
Be to, ASPM įrankiai gali integruotis su kitomis įmonės platformomis, kad šis procesas būtų sklandus. Pavyzdžiui, aptikus kritinę pažeidžiamumą, automatinis įspėjimas gali būti išsiųstas į komunikacijos įrankius, tokius kaip „Slack“ ar „Microsoft Teams“, užtikrinant neatidėliotiną dėmesį.
Iššūkiai iš ASPM Diegimas ir integravimas
Svarbu pripažinti, kad kiekvienas švyturys turi savo šešėlius. Organizacijoms skubant pasinaudoti švyturio teikiamais privalumais ASPM, jie taip pat turi būti atsargūs dėl galimų spąstų, kurie gali tykoti ateityje. Tačiau kokie yra šie iššūkiai ir kaip jie gali paveikti programų apsaugos procesą?
Mastelio keitimo mįslėĮsivaizduokite biblioteką. Pradžioje, turėdama vos kelis šimtus knygų, tvarkydama ir kataloguodama...loging yra labai paprasta. Tačiau kolekcijai išaugus iki tūkstančių, o vėliau – milijonų, užduotis tampa vis sudėtingesnė. Panašiai, didėjant su programų saugumo testavimu susijusios informacijos kiekiui, ASPM sistema gali perkrauti.
Iššūkis čia yra ne tik apimtis, bet ir sudėtingumas. Duomenų kiekis daugėja su kiekvienu nauju programos komponentu, integracija, įrankiu ar atnaujinimu. Jei... ASPM Jei sprendimas nėra sukurtas sklandžiam mastelio keitimui, organizacijos gali paskęsti duomenų lavinoje ir sunkiai sektis išgauti prasmingas įžvalgas. Tai panašu į modernų teleskopą, tačiau jo vertė sumažėja, jei jis negali susidoroti su kosmoso platybėmis.
Rizikos kalbos iššifravimasKiekviena organizacija turi savo dialektą rizikos atžvilgiu. Kai kurios gali vengti rizikos ir atsargiai elgtis su kiekvienu projektu.ciso kiti gali būti drąsesni ir pasiryžę žengti apgalvotus šuolius. Grožis ASPM slypi jos gebėjime atpažinti saugumo problemas ir į jas reaguoti. Tačiau tai reiškia esminį veiksnį: organizacija turi laisvai kalbėti ir suprasti savo rizikos dialektą.
Jei organizacija dislokuoja ASPM aiškiai nesuprantant jo rizikos tolerancijos, tai tas pats, kas išplaukti be kompaso. Jie gali turėti pažangiausią laivą (ASPM įrankis), tačiau be krypties jie galėtų be tikslo dreifuoti arba tiesiai į audrą.
Integracijos galvosūkisIntegracija yra klijai, kurie suriša ASPM sprendimas esamai organizacijos infrastruktūrai. Tačiau štai kabliukas: ne visi klijai yra vienodi. Nors ASPM žada plačias integracijos galimybes, realybė gali būti nevienareikšmė. Skirtingi tiekėjai siūlo skirtingą integracijos apimtį ir funkcijas.
Įsivaizduokite tai kaip bandymą sudėti skirtingų dėlionių dalis. Kai kurios gali puikiai tikti, kitoms gali prireikti šiek tiek jėgos, o kai kurioms – ne. Jei... ASPM Jei sprendimas sklandžiai neintegruojasi su esamais įrankiais, platformomis ir procesais, jis gali sukurti saugumo spragų. Tai tarsi įtvirtinta pilis su moderniausia apsaugos sistema, tačiau visai tvirtovei gresia pavojus, jei pagrindiniai vartai tinkamai neužsidaro.
Išvada ir paskutinės pastabos
Application Security Posture Management (ASPM) iškyla kaip kelrodė žvaigždė plačiame programinės įrangos saugumo vandenyne. Ji žada konsoliduotą programų pažeidžiamumų ir programinės įrangos tiekimo grandinės grėsmių vaizdą, suderinto testavimo simfoniją ir rizikos valdymo kompasą. Tačiau, kaip ir bet kurioje kelionėje, gali kilti audrų, kurias reikia įveikti. Mastelio keitimo, rizikos dialektų supratimo ir sklandžios integracijos užtikrinimo iššūkiai gali išbandyti bet kurios organizacijos charakterį.
Tačiau šie iššūkiai nėra neįveikiami. Aiškiai suprasdamas savo rizikos aplinką, commitintegracijos ir į ateitį orientuoto požiūrio į mastelio keitimą dėka organizacijos gali išnaudoti visą galią ASPMReikia pripažinti, kad nors įrankis yra galingas, tikrasis jo potencialas atsiskleidžia, kai jis pritaikomas unikaliems organizacijos poreikiams.
Kurso sudarymas pirmyn
Stovint inovacijų ir saugumo kryžkelėje, raginimas veikti yra aiškus: priimti ASPM, bet darykite tai sąmoningai ir pasiruošus. Išsamiai išnagrinėkite jo galimybes, supraskite galimus trūkumus ir nubrėžkite kursą, atitinkantį jūsų įmonės tikslus. Šioje nuolat besikeičiančioje grėsmių ir sprendimų aplinkoje leiskite... ASPM būti jūsų patikimu sąjungininku, vedančiu jus į ateitį, kurioje programos bus ne tik funkcionalios, bet ir saugios.
Taigi, kiekvienai organizacijai, norinčiai sustiprinti savo programinės įrangos apsaugą: pakelkite bures su ASPM, tačiau pasirūpinkite tinkamais žemėlapiais, tinkama įgula ir tinkamu mąstymu, kad galėtumėte sėkmingai įveikti sunkumus. Jūsų laukia saugios programinės įrangos horizontas!
