Saugus programinės įrangos kūrimo gyvavimo ciklas (SDLC) iliustruoja holistinį požiūrį, įtraukiantį saugumo praktikas ir principus į visus programinės įrangos kūrimo ir diegimo etapus. Iš jų ypač svarbus yra kūrimo etapas. Jame šaltinio kodas paverčiamas dvejetainiu kodu, paruošiant dirvą vykdymui. Šis etapas yra labai svarbus siekiant įdiegti saugumą programinėje įrangoje, apimantis griežtą kodo patikrinimą, siekiant nustatyti pažeidžiamumus, saugumo politikos vykdymą ir užtikrinimą, kad saugumo aspektai būtų pagrįsti, o ne retrospektyvūs.
Reikšmė Build Security programinės įrangos kūrimo srityje
Build security yra būtinas kuriant saugią programinę įrangą, atliekant aktyvią apsaugą nuo galimų pažeidžiamumų ir užtikrinant atitiktį reikalavimams standards. Šis kūrimo proceso etapas kelia didžiausią riziką kodo vientisumui ir konfidencialumui. Dėl sutrikimo pažeista programinė įranga gali išplisti plačiai, todėl būtina apsaugoti šį etapą, siekiant apsaugoti galutinius vartotojus ir išlaikyti pasitikėjimą bei atitiktį reikalavimams. Be to, kūrimo etapas yra labai svarbus mažinant su programinės įrangos tiekimo grandine susijusią riziką, nes bet kurios dalies pažeidžiamumas gali turėti plačių pasekmių. build security kloja pamatus būsimoms inovacijoms, leisdamas organizacijoms saugiai plėtoti savo kūrimo praktiką.
Realaus pasaulio pasekmių akcentavimas
Tvirtumo kritiškumas build security Šią priemonių taikymą ryškiai iliustruoja tokie incidentai kaip „SolarWinds Orion“ pažeidimas, „Codecov Bash Uploader“ kompromitacija, „Event-Stream“ incidentas, „Equifax“ duomenų pažeidimas ir, svarbiausia, „Ledger“ ataka. Šie pavyzdžiai yra ryškus priminimas apie toli siekiančius saugumo pažeidimų padarinius kūrimo etape – nuo tiekimo grandinės atakų palengvinimo iki jautrių duomenų atskleidimo dideliu mastu.
„Ledger“ ataka iliustruoja sudėtingą programinės įrangos tiekimo grandinės pažeidžiamumų išnaudojimą ir žymi svarbų įvykį kibernetinio saugumo srityje. Pradėta tiksline sukčiavimo ataka, nukreipta prieš buvusio „Ledger“ darbuotojo NPM paskyrą, užpuolikai sugebėjo paskelbti kenkėjiškas „Ledger“ programinės įrangos prijungimo rinkinio įrankio versijas. Dėl šio įsilaužimo iš vartotojų aparatinės įrangos piniginių buvo prarasta mažiausiai 600 000 USD. Skirtingai nuo tiesioginių atakų prieš kūrimo procesą, šis incidentas pasinaudojo pasitikėjimu trečiųjų šalių priklausomybėmis ir programinės įrangos tiekimo grandine, pabrėždamas subtilias grėsmes, su kuriomis susiduria šiuolaikinė programinės įrangos kūrimo sistema. Įsilaužimas ne tik atskleidė programinės įrangos priklausomybių apsaugos svarbą, bet ir pabrėžė griežtos prieigos kontrolės, kredencialų valdymo ir aktyvios trečiųjų šalių komponentų stebėsenos poreikį. „Ledger“ incidentas yra rimtas priminimas apie galimas saugumo nepaisymo programinės įrangos tiekimo grandinėje pasekmes ir apie tai, kaip svarbu imtis visapusiškų saugumo priemonių, siekiant apsisaugoti nuo tiesioginių ir netiesioginių atakų.
Vienas iš toliaregiškiausių ir sudėtingiausių pastarojo meto išpuolių buvo „SolarWinds Orion“ įsilaužimas, kuriuo buvo siekiama išnaudoti „SolarWinds“ programinės įrangos kūrimo proceso pažeidžiamumus. Užpuolikai įdiegė blogą kodą per kūrimo sistemą programinės įrangos atnaujinimo metu ir išsiuntė jį 18 000 klientų, įskaitant pagrindines vyriausybines agentūras ir korporacijas. Tai pabrėžė, kokios pavojingos ir plačios gali būti tokios išpuoliai prieš tiekimo grandines.
„Codecov“ yra programa, skirta testuoti pažeistas kodo aprėpties priemones. Užpuolikai sugebėjo pakeisti jos „Bash Uploader“ skriptą ir sėkmingai išgauti duomenis iš potencialiai tūkstančių klientų aplinkų. Šis įsilaužimas pabrėžia, kokią grėsmę gali kelti kūrimo įrankiai, ir įrodo, kad reikia apsaugoti kūrimo skriptų ir įrankių vientisumą.
„Event-Stream“ incidento atveju buvo pažeistas labai populiarus NPM paketas. Šiame pakete originalus prižiūrėtojas perdavė valdymą užpuolikui, kuris apsimetė esąs entuziastingas prižiūrėtojas. Vėliau užpuolikas į paketą įterpė kenkėjišką informaciją, nukreiptą į vieną konkrečią kriptovaliutų platformą. Tai puikus atvejo analizės pavyzdys, iliustruojantis priklausomybių pažeidžiamumų rizikos profilį ir realų patikrinimo lygį, kurį įmonė turėtų atlikti su trečiųjų šalių paketais ir prižiūrėtojais.
„Equifax“ duomenų pažeidimas, nors ir nebuvo griežtai susijęs su kūrimo etapo pažeidžiamumu, buvo dar labiau pablogintas dėl to, kad nebuvo atnaujinta trečiosios šalies biblioteka, kuri turėjo būti atnaujinta ir buvo pažeidžiama (šiuo atveju – „Apache Struts“). Tai paveikė net 147 milijonus žmonių. „Equifax“ duomenų pažeidimas visomis prasmėmis yra pamokanti istorija apie priklausomybių valdymą.
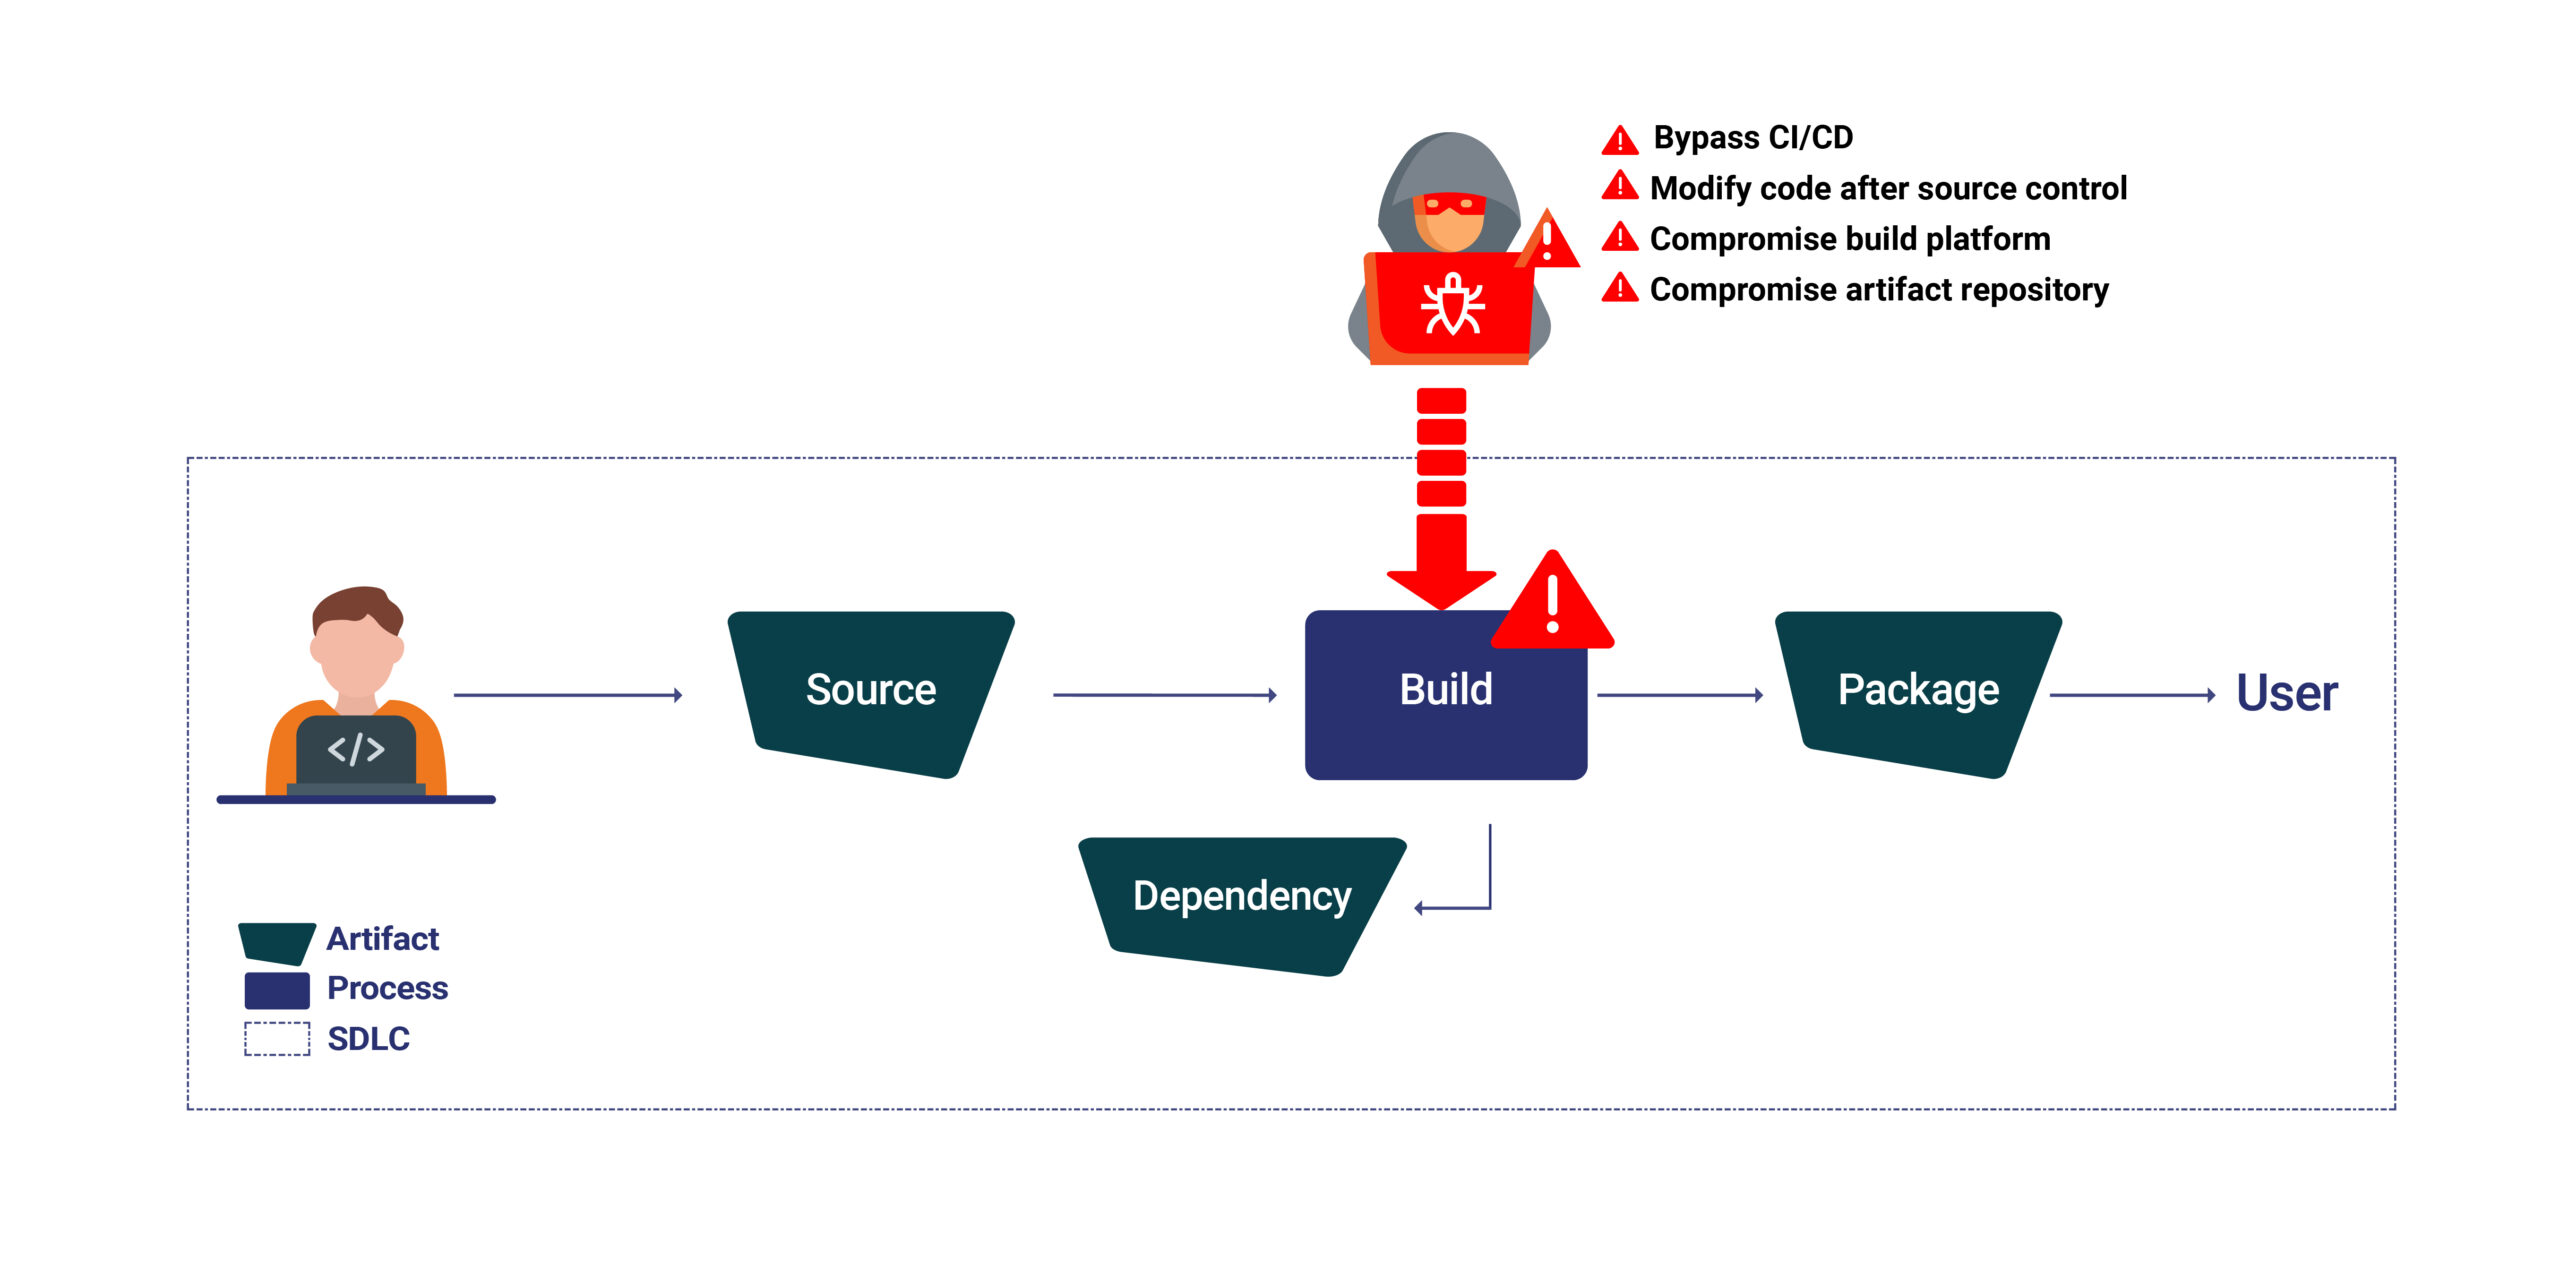
Sudėtingame šiuolaikinės programinės įrangos kūrimo tinkle kūrimo etapas yra esminis momentas, kai šaltinio kodas paverčiamas vykdomąja programine įranga. Šis etapas skirtas ne tik kompiliavimui, bet ir galutinio produkto saugumo bei vientisumo užtikrinimui. Norint išlaikyti patikimą, labai svarbu atpažinti šiame etape kylančias dažniausiai pasitaikančias grėsmes. software supply chain securityNorėdami išsamiau išnagrinėti šias grėsmes ir išsamias jų mažinimo strategijas, apsvarstykite galimybę išsamiai išnagrinėtiPrograminės įrangos tiekimo grandinės grėsmės kūrimo etape.
aplenkiant CI/CD PipelinesApeinant apsaugos priemones CI/CD procesai leidžia užpuolikams tiesiogiai į kompiliaciją įterpti kenkėjišką kodą, apeinant esminius saugumo patikrinimus.
Kodo modifikavimas po šaltinio valdymo: Pakeitimai, atlikti šaltinio kode po jo commitPerėjimas prie šaltinio kontrolės gali sukelti neleistinų pakeitimų, kurie pakenkia programinės įrangos vientisumui.
Kompromituojant kūrimo procesąTiesioginis kūrimo proceso manipuliavimas gali lemti kenkėjiško kodo įterpimą, kūrimo kilmės klastojimą arba visišką proceso sutrikdymą.
Kompromituojančios artefaktų saugyklos: Neteisėta prieiga prie artefaktų saugyklų arba jų manipuliavimas gali sutrikdyti diegimo procesą ir į tiekimo grandinę įtraukti pažeistą programinę įrangą.
Apsinuodijęs Pipeline Vykdymas (PPE): didesnė grėsmė
Apsinuodijęs Pipeline Vykdymo (PPE) pažeidžiamumas atsiranda, kai užpuolikai manipuliuoja kūrimo procesu, pakeisdami CI/CD pipeline konfigūraciją tiesiogiai (tiesiogiai PPE arba D-PPE) arba modifikuojant failus pipeline nuorodos (netiesioginės AAP arba I-PPE). Tokios atakos gali smarkiai pakenkti programinės įrangos vientisumui, todėl ankstyvo aptikimo ir apsaugos mechanizmai yra gyvybiškai svarbūs.
AAP variantų supratimas
Tiesioginės asmeninės apsaugos priemonės (D-AAP) įvyksta, kai užpuolikai pakeičia CI konfigūracijos failą, kad paleistų kenkėjiškas komandas kūrimo aplinkoje, apeidami standard saugumo protokolai.
Siekiant kovoti su šiomis grėsmėmis ir pažeidžiamumais kūrimo etape, turėtų būti tinkamai naudojama sistema ir laikomasi geriausios praktikos, kaip nurodyta tokių institucijų kaip NIST. Visa tai galima patobulinti taikant ir laikantis reikalavimų. NIST saugios programinės įrangos kūrimo sistema (SSDF)), be kitų išteklių, pagerinkite savo laikyseną šiais būdais.
Esminis Build Security Geriausia praktika:
Saugus kodavimas: Taikyti geriausias kodavimo saugumo praktikas viso kūrimo proceso metu. Nustatyti galimus pažeidžiamumus naudojant statinius kodo analizės įrankius kuo anksčiau kūrimo procese.
Programinės įrangos sudėties analizė (SCA): Integruoti SCA įrankiai su savo CI/CD pipeline atrasti atvirojo kodo priklausomybes, naudojamas programinėje įrangoje su žinomais pažeidžiamumais, ir nuolat atnaujinti informaciją Programinės įrangos medžiagų sąrašas (SBOM).
Saugi kūrimo aplinka: Naudokite stipriausias prieigos kontrolės priemones, kurios galėtų apriboti neteisėtą prieigą prie kūrimo serverių ir saugyklų.
Nuolatinio stebėjimo įrankiai iš esmės rodytų bet kokios įtartinos veiklos, vykstančios kūrimo aplinkoje, atradimą. Tai bus autentifikuota ir saugiai perduota žemyn. pipeline pasirašant skaitmeniniu parašu. Prieš diegiant artefaktą, turi būti sukurti įvairūs patvirtinimo mechanizmai, siekiant užtikrinti jo autentiškumą.
Galia Build Attestations
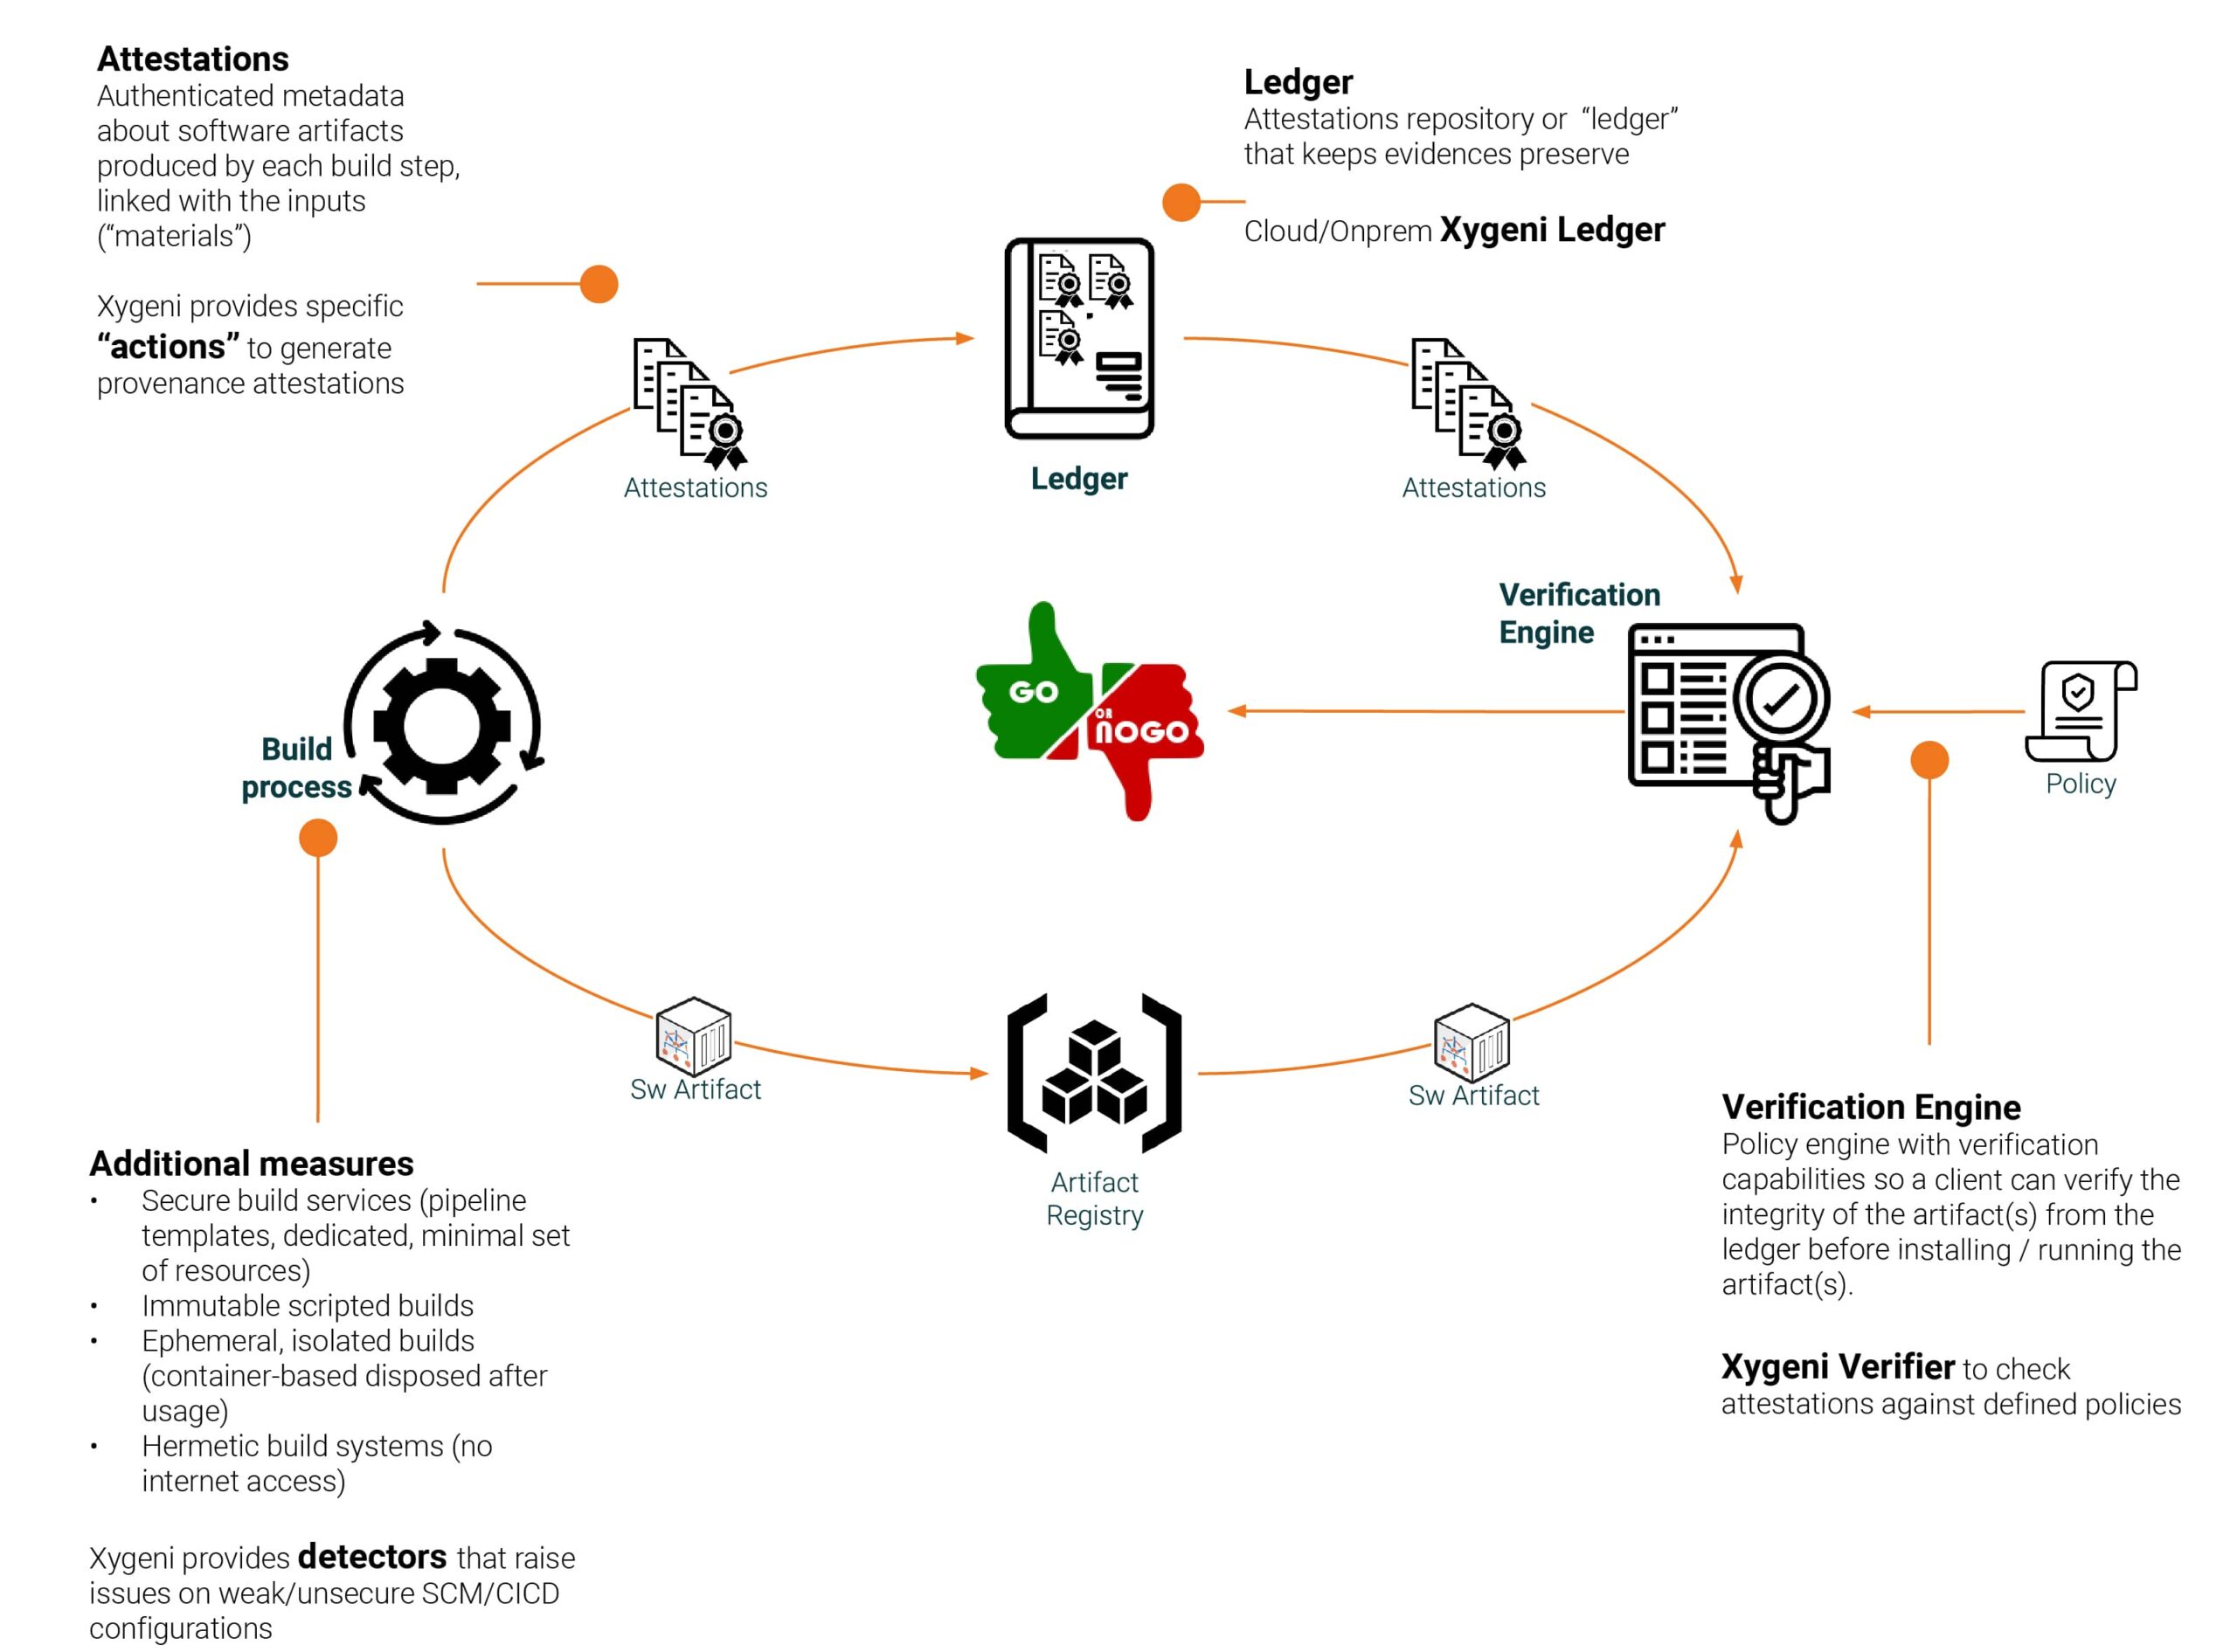
Geroji praktika, pavyzdžiui, saugus kodavimas ir saugios kūrimo aplinkos, yra nepaprastai svarbios, tačiau su Xygeni Build Security Sprendimas – jie būtent tai ir daro. Mūsų sprendimas integruojasi su jūsų darbo eigomis, kad būtų suteiktas išsamus būdas build security tai apima ir patvirtinimo galią.
Įsivaizduokite sudarymo patvirtinimą kaip pasirašytą dokumentą, užtikrinantį sudarymo autentiškumą ir vientisumą. Būtent tai ir yra sudarymo patvirtinimas – kriptografiškai pasirašytas metaduomenų rinkinys, dokumentuojantis sudarymo proceso detales. Tai savotiškos sudarymo proceso apsaugos ir suteikia daug privalumų, atsirandančių dėl toliau nurodytų priežasčių.
Patobulintas skaidrumas: Sukūrimo atestavimas užtikrina pasitikėjimą, nes aiškiai matoma kūrimo aplinka, įrankiai, konfigūracijos ir priklausomybės, naudojamos kuriant sukurtą versiją. Tokia skaidri aplinka skatins pasitikėjimą ir galbūt bendradarbiavimą.
Patikrinimas viso proceso metu Pipeline: Atestatai užtikrina, kad visuose etapuose CI/CD pipelineNuo šaltinio kodo iki galutinių sukurtų artefaktų galima patikrinti autentiškumą. Tikrinama, ar kūrimo procese nebuvo atlikta jokių neleistinų pakeitimų.
Tvirtesnis pagrindas stebėsenai ir auditui: Išsamūs duomenys atestatuose sudaro pagrindą nuolatinei saugumo analizei viso kūrimo ciklo metu, leidžiant proaktyviai aptikti bet kokį galimą pažeidžiamumą, kurį reikėtų sušvelninti.
Kaip Xygeni Build Security Svertų patvirtinimai
Tai kur Build Security Sprendimas remiasi koncepcija Build Attestations dar vienas žingsnis į priekį su automatizavimu, o „Xygeni“ žengia dar vieną milžinišką žingsnį, taikydama platesnį požiūrį.
Atestacijos generavimo automatizavimas: „Xygeni“, kur atestacijų generavimas turi būti automatizuotas, kad būtų sukurti neatpažįstami atestatai be rankinio įsikišimo ir taip, kad būtų užtikrintas nuoseklus atestavimas visose versijose.
Saugus įrodymų rinkimas ir saugojimas:„Xygeni“ užtikrina saugumą renkant ir saugant įrodymus. Įrodymai renkami labai kruopščiai iš kiekvieno kūrimo proceso kampelio. Rinkinys saugomas mūsų saugioje saugojimo infrastruktūroje, užtikrinant patvirtinimo vientisumą.
Išsamios patikros kontrolės priemonės: Mūsų sprendimas kontroliuoja monotoniškai vykdomą patikrinimą. Jis pateikia konfigūruojamų politikų rinkinį; patikrinimus galima įtraukti į procesą arba praleisti, pastarąjį tiksliai pritaikant pagal savo poreikius.
Įžvalgus grėsmių aptikimas realiuoju laiku: Išsamus „Xygeni“ ataskaitų teikimo funkcijų rinkinys apima daugiau nei paprastus pranešimus apie sėkmingą/nepavykusį darbą. Mūsų sistema teikia praktinių įžvalgų apie jūsų kūrimo procesą, kad padėtų jums iš anksto sužinoti ir ištaisyti galimus pažeidžiamumus.
„Xygeni“ pranašumas: privalumai, kuriais galite pasitikėti
Sverto pagalba Xygeni Build Security, gausite daug privalumų:
Didesnis pasitikėjimas ir skaidrumas: Sukūrimo atestavimas užtikrina, kad visoms suinteresuotosioms šalims būtų pateiktas aiškus kūrimo proceso vaizdas, o proceso metu didėja pasitikėjimas ir bendradarbiavimas.
Klaidų ir pažeidžiamumų rizikos sumažinimas: Automatinis atestacijos generavimas ir tikrinimas iki žmogiškai įmanomo minimumo sumažina klaidų ir pažeidžiamumo riziką, taip užtikrinant nuoseklų saugumą visame kūrime. pipeline.
Pagerinta programinės įrangos kokybė: Gaukite išsamių įžvalgų apie grėsmes ir užtikrinkite, kad galėtumėte teikti aukštesnės kokybės ir saugesnius programinės įrangos produktus.