
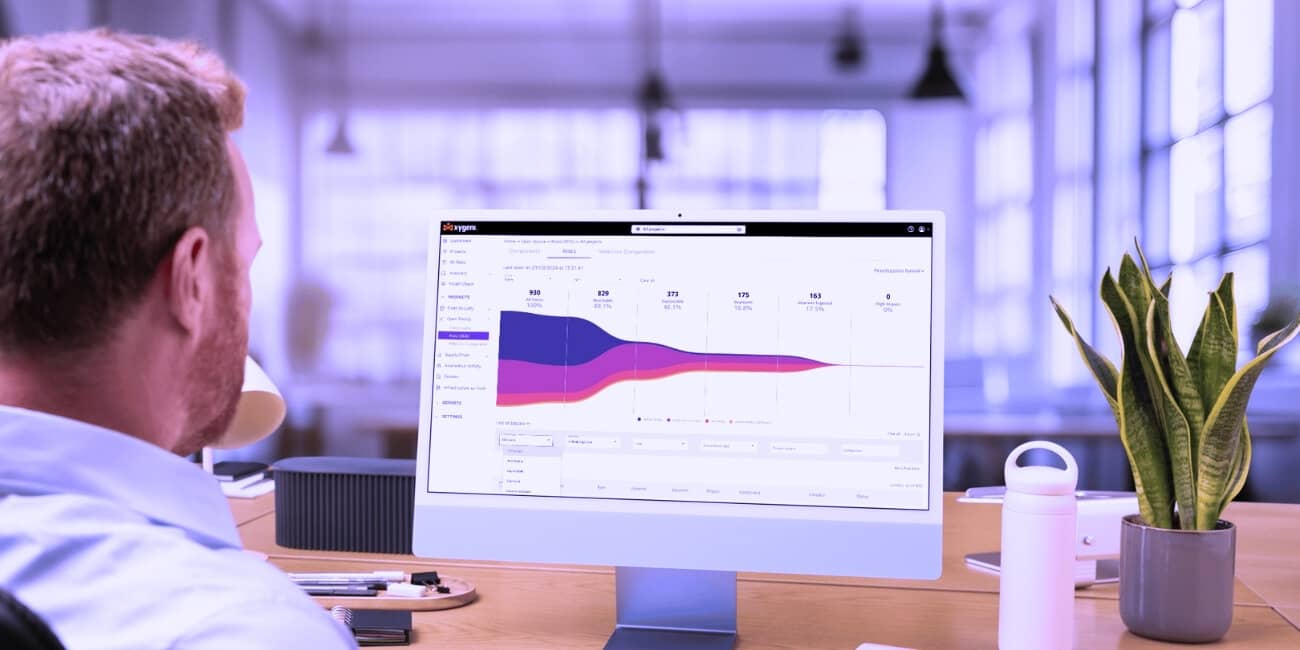






Pažeidžiamumų skenavimas yra esminė tvirtos saugumo strategijos dalis. Kadangi atvirojo kodo programinė įranga (OSS) sudaro didžiąją dalį kodų bazių (dažnai net 90 %), ankstyvas pažeidžiamumų nustatymas ir šalinimas yra labai svarbus norint apsaugoti jūsų programinės įrangos tiekimo grandinę. „Xygeni“ patobulina tradicinį pažeidžiamumų skenavimą, integruodama kenkėjiškų programų aptikimą realiuoju laiku ir išmanius prioritetų nustatymo kanalus, užtikrindama, kad jūsų komanda ne tik aptiktų, bet ir nustatytų prioritetus bei pašalintų svarbiausias saugumo rizikas.
Nuo pirminio šio straipsnio paskelbimo „Xygeni“ prioritetų nustatymo metodas išsiplėtė iki visiško pritaikymo. ASPM sluoksnis: dirbtiniu intelektu paremtas piltuvėlis, kuris taiko tą patį pasiekiamumo, išnaudojimo, EPSS ir verslo konteksto vertinimą „Xygeni“ skaitytuvų rezultatams bei iš jau esančių trečiųjų šalių įrankių, koreliuojant ir panaikinant dublikatus visuose įrankiuose į vieną prioritetinį rodinį, o ne atskirus sąrašus kiekvienam įrankiui.
Kas yra pažeidžiamumo nuskaitymas?
Pažeidžiamumų skenavimas yra procesas, kurio metu nustatomi jūsų programinės įrangos, sistemų ir tinklų trūkumai.Jis tikrina jūsų kodų bazes, konfigūracijas ir atvirojo kodo priklausomybes, kad atskleistų saugumo grėsmes, kol užpuolikai jomis nepasinaudos. Kadangi atvirojo kodo programinės įrangos (OSS) naudojimas ir toliau dominuoja kodų bazėse, pažeidžiamumų skenavimas yra labai svarbus norint palaikyti saugią aplinką ir apsisaugoti nuo pažeidimų, kol jie neįvyksta.
Kodėl „Xygeni“ pažeidžiamumų nuskaitymas jus apsaugo geriausiai
Ksigeni Pažeidžiamumų nuskaitymas siūlo daugiau nei vien tik aptikimą. Mūsų įrankiai užtikrina grėsmių blokavimą realiuoju laiku, išmanų rizikos prioritetizavimą ir sklandų valdymą. CI/CD pipeline integraciją, užtikrinant, kad saugumas sklandžiai integruotųsi į jūsų darbo eigas ir kūrimo procesus. Štai kaip pažangiausios „Xygeni“ funkcijos pagerina jūsų pažeidžiamumų valdymą:
Kenkėjiškų programų aptikimas realiuoju laiku: grėsmių blokavimas dar prieš joms pasiekiant jus
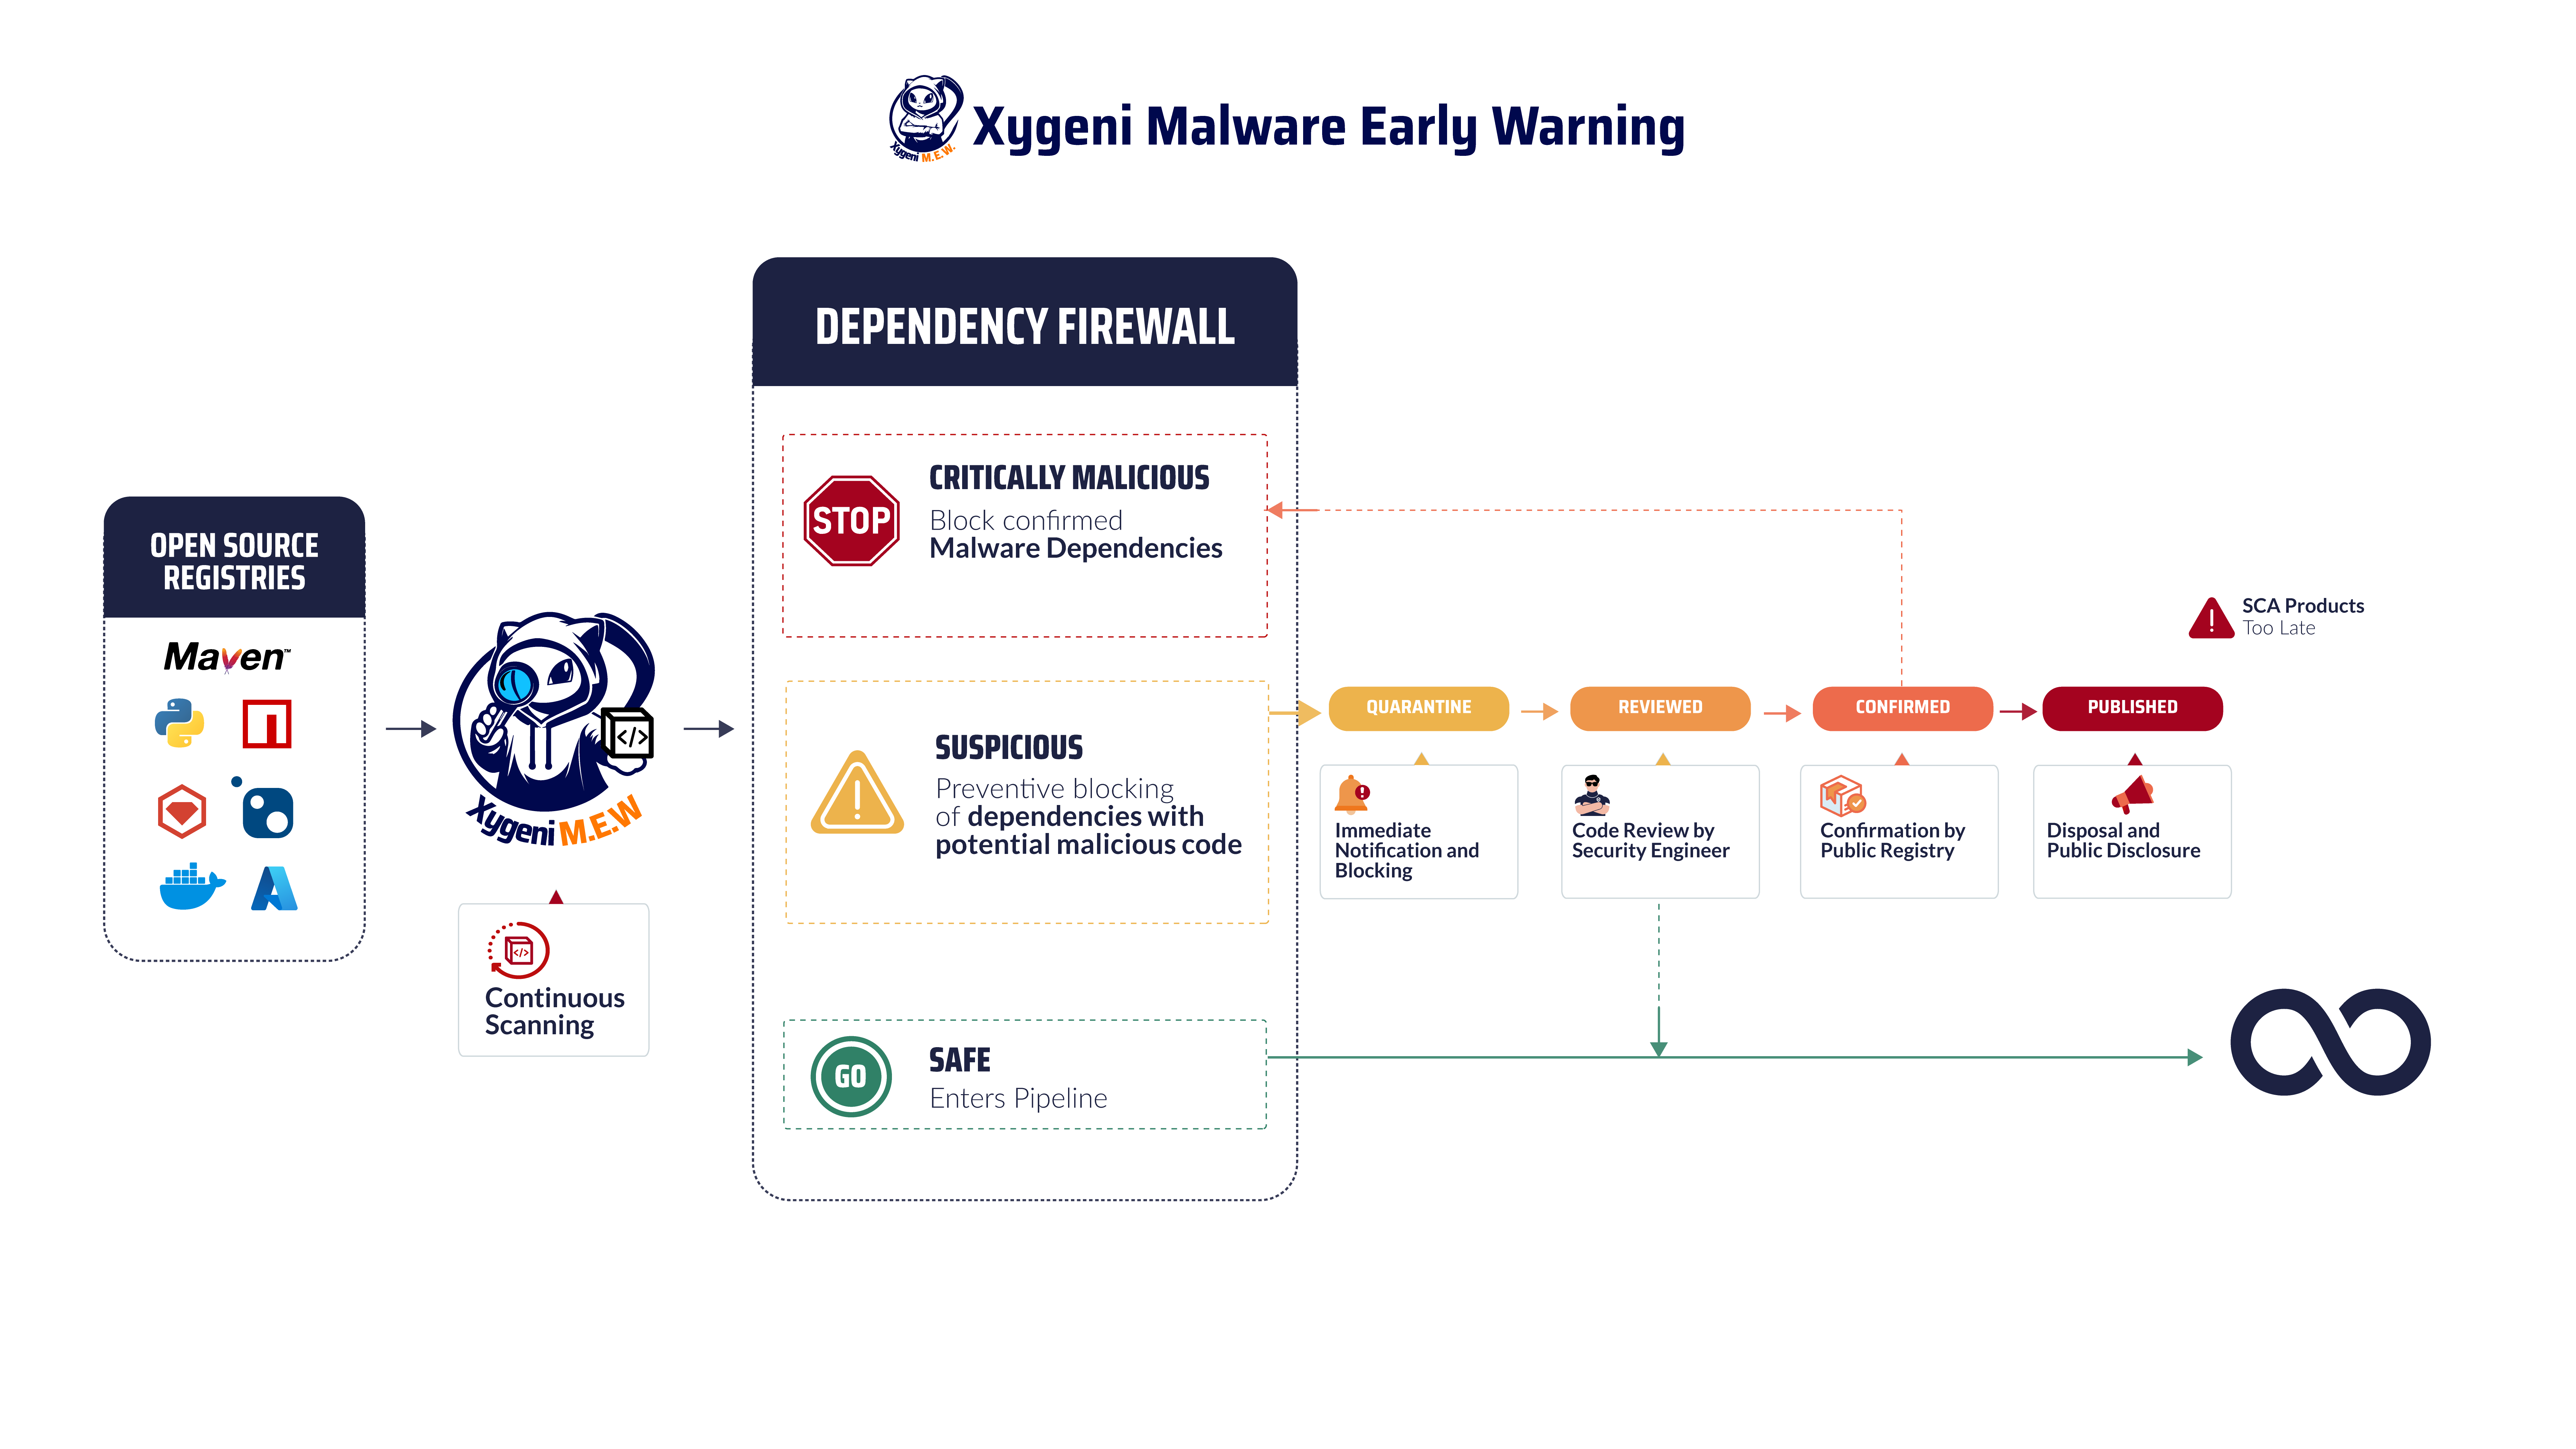
Sumažinkite riziką ir apsaugokite savo programas nuo kenkėjiškų paketų naudodami „Xygeni“ ankstyvas kenkėjiškų programų aptikimasMūsų išsamus sprendimas siūlo jūsų priklausomybių stebėjimą realiuoju laiku, užtikrinant, kad grėsmės būtų aptiktos ir sušvelnintos, kol jos nepaveikė jūsų programinės įrangos. Nuolat skenuodami viešąsias saugyklas, pvz., NPM, Specialistėir PyPI„Xygeni“ blokuoja kenkėjiškus paketus vos tik jie paskelbiami, neleisdama jiems patekti į jūsų sistemas.
Atvirojo kodo komponentų valdymas yra labai svarbus šiandieninėje programinės įrangos kūrimo aplinkoje dėl didėjančios pažeidžiamumų ir kenkėjiško kodo rizikos. „Xygeni“ Open Source Security Šis sprendimas smarkiai sumažina kenkėjiškų programų riziką, nuskaitydamas ir blokuodamas kenksmingus paketus publikavimo metu. Mūsų nuolatinė stebėsena apima kelis viešuosius registrus, užtikrindama, kad visos priklausomybės būtų kruopščiai tikrinamos dėl saugumo ir vientisumo.
Galingos „Xygeni“ galimybės padeda jūsų komandai palaikyti saugius ir patikimus programinės įrangos projektus, prioritetizuojant svarbiausias problemas ir supaprastinant taisomuosius procesus, leidžiant jums sutelkti dėmesį į tai, kas svarbiausia.
CVE vertinimas ir EPSS integravimas: prioritetų nustatymas labiausiai išnaudojamoms pažeidžiamoms vietoms
Xygeni sustiprina CVE vertinimas su išnaudojimo prognozavimo vertinimo sistema (EPSS), skirta išsamesniam rizikos vertinimui. Nors CVE balai įvertina pažeidžiamumo sunkumą, EPSS prognozuoja jo išnaudojimo tikimybę. Tai leidžia jūsų komandai nustatyti prioritetus pagal sunkumą ir realias išnaudojimo galimybes.
Pavyzdžiui, CVE-2021-44228 (Log4j), turintis aukštą CVE balą, taip pat turi didelę išnaudojimo tikimybę, remiantis EPSS duomenimis. Šis derinys padeda jums nustatyti didžiausią riziką keliančių pažeidžiamumų prioritetus, užtikrinant, kad jūsų komanda pirmiausia sutelktų dėmesį į pavojingiausias grėsmes.
Prioritetų nustatymo kanalai: sutelkite dėmesį į tai, kas svarbiausia
„Xygeni“ prioritetų nustatymo kanalai supaprastina daugybės saugumo problemų sprendimą. Šie kanalai leidžia filtruoti ir sutelkti dėmesį į svarbiausius pažeidžiamumus, taikant pasirinktinius prioritetų nustatymo kriterijus. Užuot naršius tūkstančius problemų, „Xygeni“ padeda jūsų komandai sutelkti dėmesį į tas, kurios kelia didžiausią grėsmę, pavyzdžiui, pasiekiamas arba aktyviai diegiamas pažeidžiamumas.
Taip pat galite panaudoti jau paruoštus naudoti piltuvėlius, tokius kaip bendras prioritetų nustatymas, CI/CD Prioritetų nustatymas ir IaC Prioritetų nustatymas. Šie piltuvėliai supaprastinacisjonų gamyba, taupant brangų laiką ir išteklius.
Konfigūruojami, daugiapakopiai prioritetų nustatymo kanalai
„Xygeni“ prioritetų nustatymo kanalai palaiko iki aštuonių konfigūruojamų etapų, derindami iš anksto nustatytus kriterijus, tokius kaip pasiekiamumas ir išnaudojimas, su konkrečiai organizacijai būdingomis savybėmis, todėl saugumo komanda nėra pririšta prie fiksuotos formulės. Išvados per kanalą patenka į aiškius veiksmų lygius: neatidėliotini, kuo greičiau, planuojami, neatlikti darbai, o ne į vieną fiksuotą „kritinių/aukštų/vidutinių/žemų“ sąrašą, kuris artimesnis tam, kaip komanda iš tikrųjų planuoja sprinto taisomuosius darbus.
CI/CD Pipeline Integracija: saugumas integruotas kiekviename etape
Saugumas niekada neturėtų būti antraeilis dalykas. „Xygeni“ tiesiogiai integruojasi su populiariomis sistemomis. CI/CD platformos kaip Jenkins„GitHub Actions“ ir „CircleCI“, užtikrinant, kad pažeidžiamumų nuskaitymai būtų automatiškai atliekami kiekviename kūrimo ir diegimo etape. Ši integracija leidžia anksti aptikti ir ištaisyti pažeidžiamumus, neleisdama jiems patekti į gamybinę aplinką.
Pull Request Skenavimas: problemų aptikimas prieš joms susijungiant
Ksigenis Pull Request Skenavimo nuskaito pažeidžiamumus realiuoju laiku, kai atsiranda naujų pull requests yra sukurti. Jis aptinka tokias problemas kaip SQL injekcija or Skirtingų svetainių scenarijus (XSS) prieš juos integruojant į gamybą. Anksti pastebėdama šiuos trūkumus, jūsų komanda gali išspręsti saugumo rizikas neatidėliodama išleidimo ciklų ir nekaupdama techninių skolų.
Pasiekiamumo analizė: pašalinkite triukšmą ir nustatykite realių grėsmių prioritetus
Xygeni pasiekiamumo analizė peržengia standard aptikimas nustatant pažeidžiamumus iškviestas vykdymo metuUžuot užgriovus savo komandą nesuskaičiuojamomis problemomis, „Xygeni“ daugiausia dėmesio skiria pažeidžiamumams, kurie yra aktyviai išnaudojamas savo aplinkoje.
Išfiltruodama tuos, kurie egzistuoja, bet vykdymo metu yra nepasiekiami, „Xygeni“ pašalina triukšmą. Tai užtikrina, kad jūsų komanda sutelktų dėmesį į didžiausios saugumo grėsmėsŠis metodas sumažina klaidingi teigiami rezultatai ir sumažina budrus nuovargis.
Jūsų komanda sutelkia dėmesį į realias rizikas, o ne į mažiau svarbias problemas. „Xygeni“ užtikrina, kad jūsų laikas ir ištekliai būtų skirti spręsti šias problemas. kritinių pažeidžiamumų, neleisdama praslysti paslėptoms grėsmėms.
Automatinis taisymas: lengvai pašalinkite pažeidžiamumus
Saugumas turėtų remti plėtrą, o ne jai trukdyti. „Xygeni“ automatizuotos taisymo funkcijos leidžia jūsų komandai pataisyti pažeidžiamumus tiesiogiai per jūsų... CI/CD pipelines. Kai tik „Xygeni“ aptinka pažeidžiamumą, ji gali automatiškai įdiegti pataisą, užtikrindama jūsų kūrimo eigą be rankinio įsikišimo. Ši automatizacija sumažina prastovas ir padidina produktyvumą.
Atvirojo kodo licencijų valdymas: užtikrintas patikimumas atitikties reikalavimams
Be pažeidžiamumų skenavimo, „Xygeni“ padeda valdyti atvirojo kodo licencijas užtikrindama, kad jūsų kodas atitiktų reikalavimus OWASP geriausia praktika ir kitos pramonės šakos standards. Ši funkcija sumažina teisinę riziką, nes nustato ir pašalina atvirojo kodo licencijų pažeidimus, užtikrinant, kad jūsų programinė įranga atitiktų reikalavimus ir būtų saugi.
Kodėl verta rinktis „Xygeni“?
- Kenkėjiškų programų aptikimas realiuoju laiku: Akimirksniu aptikite ir blokuokite kenkėjiškas programas, kol jos nepateko į jūsų programinę įrangą.
- CVE vertinimas ir EPSS integracija: Pirmenybę teikite pažeidžiamumams pagal jų rimtumą ir išnaudojimo galimybes, užtikrindami, kad pirmiausia būtų sprendžiamos kritinės problemos.
- Pritaikomi prioritetų nustatymo kanalai: Atfiltruokite žemo prioriteto problemas ir sutelkite dėmesį į tai, kas svarbiausia.
- Automatizuotas taisymas: Automatiškai diegti saugos pataisas jūsų įrenginyje CI/CD pipeline, sumažinant trikdžius.
- CI/CD Integracija: Sklandžiai integruojama pažeidžiamumų nuskaitymai į kiekvieną jūsų kūrimo proceso žingsnį.
- Laikykitės reikalavimųUžtikrinti atitiktį pramonės reikalavimams standardir sumažinti atvirojo kodo licencijų pažeidimų riziką.
Apsaugokite savo programinę įrangą naudodami „Xygeni“ pažeidžiamumų nuskaitymo ir kenkėjiškų programų aptikimo realiuoju laiku įrankius
Nelaukite, kol įvyks pažeidimas. Naudodami „Xygeni“ pažeidžiamumų skenavimo ir realaus laiko kenkėjiškų programų aptikimo įrankius, galite aktyviai aptikti ir blokuoti grėsmes dar prieš joms įvykstant. Sutelkite dėmesį į svarbiausių rizikų šalinimą ir supaprastinkite pažeidžiamumų valdymo procesą naudodami pritaikomus prioritetų nustatymo kanalus ir automatizuotą taisomąjį darbą. Būkite atsargūs, kad išvengtumėte kylančių grėsmių, ir užtikrinkite, kad jūsų programinė įranga išliktų saugi ir atitiktų reikalavimus.
Šis prioritetizavimo sluoksnis taip pat leidžia „Xygeni“ platformai veikti kartu su jau naudojamais įrankiais. Jei esate migracijos viduryje nuo kito skaitytuvo arba tiesiog nesate pasiruošę pakeisti vieno, „Xygeni“ apdoroja šiuos radinius, pritaiko jiems tą patį dirbtinio intelekto pagrįstą triažą ir taisymą ir leidžia jums pašalinti seną įrankį savo laiku, be jokio tarpinio aprėpties tarpo.
Pasiruošę apsaugoti savo programinę įrangą? Prašyti demonstracinės versijos šiandien ir sužinokite, kaip „Xygeni“ pažeidžiamumų nuskaitymas gali pakeisti jūsų pažeidžiamumų valdymo strategiją.
DUK
Kuo skiriasi pažeidžiamumų skenavimas ir pažeidžiamumų prioritetizavimas?
Pažeidžiamumų skenavimas aptinka kodo, konfigūracijų ir atvirojo kodo priklausomybių silpnąsias vietas. Prioritetų nustatymas yra atskiras žingsnis, kurio metu nusprendžiama, kuriuos iš šių radinių ištaisyti pirmiausia, naudojant tokius signalus kaip EPSS išnaudojimo duomenys ir pasiekiamumo analizė, o ne vertinant kiekvieną radinį kaip vienodai skubų.
Ar „Xygeni“ pažeidžiamumų nuskaitymas taip pat aptinka kenkėjiškas programas, ar tik žinomas CVE?
Abu. „Xygeni“ derina tradicinį CVE pagrindu veikiantį pažeidžiamumų nuskaitymą su realiuoju laiku atliekamu kenkėjiškų programų aptikimu viešuosiuose registruose, tokiuose kaip NPM, Maven ir PyPI, todėl naujai paskelbti kenkėjiški paketai yra blokuojami iš karto, o ne tik žinomi, atskleisti pažeidžiamumai.
Kas yra EPSS ir kodėl jis svarbus kartu su CVE balais?
EPSS (Exploit Prediction Scoring System) prognozuoja, kokia tikimybė, kad pažeidžiamumas bus iš tikrųjų išnaudotas, o CVE balas matuoja teorinį sunkumą. Sujungus abu, kaip tai daro „Xygeni“, komanda gali suskirstyti prioritetus į pažeidžiamumus, kurie yra ir rimti, ir realiai tikėtina, kad bus atakuoti.
Ar pažeidžiamumų skenavimas gali būti atliekamas automatiškai CI/CDar tam reikia atskiro žingsnio?
„Xygeni“ tiesiogiai integruojasi su CI/CD platformose, tokiose kaip „Jenkins“, „GitHub Actions“ ir „CircleCI“, todėl nuskaitymai automatiškai inicijuojami kiekvieno kūrimo ir diegimo metu, įskaitant pull request nuskaitymas, kuris aptinka tokias problemas kaip SQL injekcija ar XSS prieš kodo sujungimą.

