






1. Ką iš tikrųjų turėtų reikšti „kibernetinio saugumo platforma“
Kai dauguma žmonių išgirsta šį terminą kibernetinio saugumo platforma, jie galvoja apie didelius enterprise įrankiai, tokie kaip EDR, SIEM arba užkardos. Paprastai tariant, a kibernetinio saugumo platforma yra integruotų įrankių rinkinys, veikiantis kartu, siekiant apsaugoti jūsų sistemas, duomenis ir programas. Tačiau daugumai komandų ši apsauga baigiasi dar prieš išsiunčiant kodą. Šie įrankiai skirti įrenginiams, tinklams ir galiniams taškams, o ne pačiai kuriamai programinei įrangai. Programuotojams tai palieka didžiulę akląją zoną.
Iš tiesų, tikras vieninga kibernetinio saugumo platforma turėtų apsaugoti visą jūsų programinės įrangos tiekimo grandinę nuo pat pradžių commit iki galutinio gamybinio diegimo. Tai reiškia kodo nuskaitymą jį rašant IDE aplinkoje, priklausomybių tikrinimą prieš joms patenkant į saugyklą ir saugių konfigūracijų užtikrinimą visoje jūsų sistemoje. CI/CD darbo eigos. Jis turėtų sklandžiai integruotis su jūsų kūrimo paketu, kad saugumas taptų jūsų kasdienio darbo eigos dalimi, o ne antraeiliu rūpesčiu.
Su „Xygeni“ gausite būtent tai. Mūsų kibernetinio saugumo rizikos valdymo platforma kombainai SAST, SCA, paslapčių aptikimas, CI/CD saugumas, konteinerių skenavimas ir anomalijų aptikimas vienoje vietoje. Galite nuskaityti kodą tiesiai iš savo IDE (VS Code integracija), matyti pažeidžiamumus realiuoju laiku ir taikyti saugius pataisymus neišeidami iš redaktoriaus. Tada „Xygeni“ CI/CD guardrails automatiškai vykdykite savo politikas, kad nesaugus kodas niekada nepasiektų produkcijos.
Trumpai tariant, a kibernetinio saugumo valdymo platforma turėtų būti daugiau nei dashboard įspėjimų. Tai turėtų būti vieningas jūsų kodo apsaugos valdymo centras, pipelineir artefaktus, kad ir kur jie gyventų.
2. Kodėl dauguma platformų palieka jūsų kodą atvirą
Daugelis gerai žinomų įrankių save vadina kibernetinio saugumo valdymo platforma, tačiau atidžiau įsižiūrėję pamatysite, kad jie sukurti operacijų ir IT komandoms, o ne kūrėjams. Jie stebi galinius taškus, blokuoja įtartiną tinklo srautą ir renka žurnalus. Tai vertinga, tačiau nesustabdys nesaugaus kodo ar kenkėjiškų programų užkrėstų priklausomybių kūrimo ir diegimo.
Geriausios Debesų gimtosios kompiuterijos fondas (CNCF) ataskaitose teigiama, kad 72 % organizacijų naudoja iki devynių skirtingų stebėjimo įrankių, o daugiau nei 20 % – 10–15. Tai reiškia daugiau dashboards, daugiau pasikartojančių įspėjimų ir daugiau aklųjų zonų, kuriomis užpuolikai gali pasinaudoti.
Štai spraga:
- Galinių taškų įrankiai Negaliu matyti savo privačių saugyklų, CI/CD pipelines, arba IaC šablonai.
- Tinklo saugumas neaptinka pažeidžiamo npm paketo ar nutekėjusio API rakto jūsų kode.
- Tradicinis lopymas netikrina, ar pataisymas sugadins jūsų konstrukciją.
Šiuolaikiniame tiekime atakos nukreiptos į programinės įrangos kūrimo gyvavimo ciklą (SDLC) pati erdvė, kurioje šie įrankiai neturi jokios aprėpties. Grėsmių kūrėjai slepiasi priklausomybėse, konteinerių atvaizduose ir kūrimo scenarijuose, laukdami tinkamo momento patekti į produkciją.
Štai kodėl „Xygeni“ sukūrė kitokio tipo vieninga kibernetinio saugumo platforma, skirtas kūrėjams ir „DevSecOps“ komandoms. Pradedame nuo pirmos kodo eilutės, tiesiogiai integruodami į jūsų IDE, versijų valdymą ir CI/CD pipelines. Pažeidžiamumai, netinkamos konfigūracijos ir kenkėjiškos programos aptinkamos dar prieš joms pasiekiant produkciją.
Kitaip nei įprastiniai skaitytuvai, mūsų kibernetinio saugumo rizikos valdymo platforma apima ištaisymo rizikos funkciją. Ji ne tik nurodo, kada reikia pataisyti, bet ir rekomenduoja saugiausią atnaujinimą, pažymi neveikiančius pakeitimus ir numato poveikį vykdymo metu, kad galėtumėte taisyti užtikrintai, o ne spėliodami.
3. Vieningos kibernetinio saugumo platformos programinei įrangai iškilimas
Daugumoje „DevSecOps“ komandų saugumas yra suskaidytas. Vienas įrankis, skirtas SAST, dar vienas skirtas SCA, atskiras paslapčių detektorius ir CI/CD pipeline patikrinimus, konteinerių skaitytuvą ir galbūt atitikties platformą. Jų valdymas reiškia perėjimą dashboardatvejams, ataskaitų sujungimui ir pasikartojančių įspėjimų paieškai – laikas, kurio negalite gaišti pristatydami saugų kodą.
A vieninga kibernetinio saugumo platforma panaikina tą chaosą. Su „Xygeni“ jūs gaunate:
- SAST, SCAir paslapčių aptikimas vienoje vietoje.
- CI/CD guardrails blokuoti rizikingas konstrukcijas.
- Konteinerių ir registrų nuskaitymas prieš diegimą.
- Anomalijų aptikimas, siekiant pastebėti įtartiną saugyklą arba pipeline pokyčiai.
"Gartner" praneša, kad 75 % organizacijų konsoliduoja saugumo įrankius, siekdamos sumažinti sudėtingumą ir pagerinti matomumą. „Xygeni“ užtikrina šį konsolidavimą neprarasdama išsamumo, kiekviena funkcija atitinka arba pranoksta specialius sprendimus.
Ir tai ne tik aptikimas. Kaip kibernetinio saugumo rizikos valdymo platforma, priduria Xygeni:
- Dirbtinio intelekto valdomas automatinis taisymas SAST, SCA, ir paslaptys.
- Kontekstą atitinkantis prioritetų nustatymas, kad pirmiausia ištaisytumėte tai, kas iš tikrųjų gali būti išnaudota.
- Taisyklės, taikomos tiesiogiai jūsų pipelines, sustabdant nesaugų kodą prieš jam išsiunčiant.
Naudodamiesi realiuoju laiku gaunamais duomenimis jūsų IDE ir automatizuotu politikos vykdymu, saugumas tampa jūsų darbo eigos dalimi, o ne dar viena ciklo pabaigos užduotimi.
Ką turėtų apimti kibernetinio saugumo platforma
Ne visi įrankiai, kurie save vadina kibernetinio saugumo platforma yra sukurtos programinės įrangos komandoms. Jei kuriate ir teikiate kodą, jūsų platformoje turėtų būti:
- Šaltinio kodo apsauga: SAST kad būtų galima aptikti klaidas, pažeidžiamumus ir nesaugius kodo šablonus jums rašant.
- Priklausomybių saugumas: SCA kuris tikrina pasiekiamumą, išnaudojimo galimybes, licencijų riziką ir net kenkėjiškas programas atvirojo kodo paketuose.
- Paslapčių valdymas: Nutekėjusių API raktų, žetonų ar slaptažodžių aptikimas ir dirbtiniu intelektu pagrįstas automatinis taisymas prieš jiems pasiekiant pagrindinę erdvę.
- CI/CD Saugumas: Guardrails kurie nuskaito darbo eigas, blokuoja rizikingus veiksmus ir automatiškai užtikrina saugias konfigūracijas.
- Konteinerių ir registrų nuskaitymas: Prieš diegimą aptikkite atvaizdų pažeidžiamumus ir neteisingas konfigūracijas.
- Anomalijų aptikimas: Stebėkite neįprastus saugyklų pokyčius, pipelinearba konfigūracijos, kurios gali rodyti kompromitaciją.
- Korekcinių priemonių rizikos valdymas: Pasirinkite saugiausią pataisą, peržiūrėkite svarbiausius pakeitimus ir venkite naujų rizikų.
Kai vieninga kibernetinio saugumo platforma apima visas šias sritis ir integruojasi su jūsų kūrimo darbo eiga, sumažinate kūrėjų patiriamą trintį ir pašalinate grėsmes gamybinėje aplinkoje.
Kodėl Ši dalykai
Per daug produktų vadina save kibernetinio saugumo valdymo platforma vien todėl, kad jie sujungia kelias platformas dashboardkartu. Bet jei jie negali nuskaityti kodo jūsų IDE, aptikti pasiekiamų spragų priklausomybėse, blokuoti rizikingų sujungimų CI/CDir automatiškai ištaiso problemas, jos iš tikrųjų neapsaugo jūsų SDLC.
Tikras vieninga kibernetinio saugumo platforma turi suteikti jums visapusišką aprėptį nesulėtindamas jūsų darbo. Tuo remiantis sukūrėme „Xygeni“ – viskas vienoje vietoje, automatizuota ir pritaikyta prie to, kaip iš tikrųjų veikia šiuolaikinės kūrėjų komandos.
4. Kaip „Xygeni“ apsaugo jūsų SDLC nuo pradžios iki pabaigos
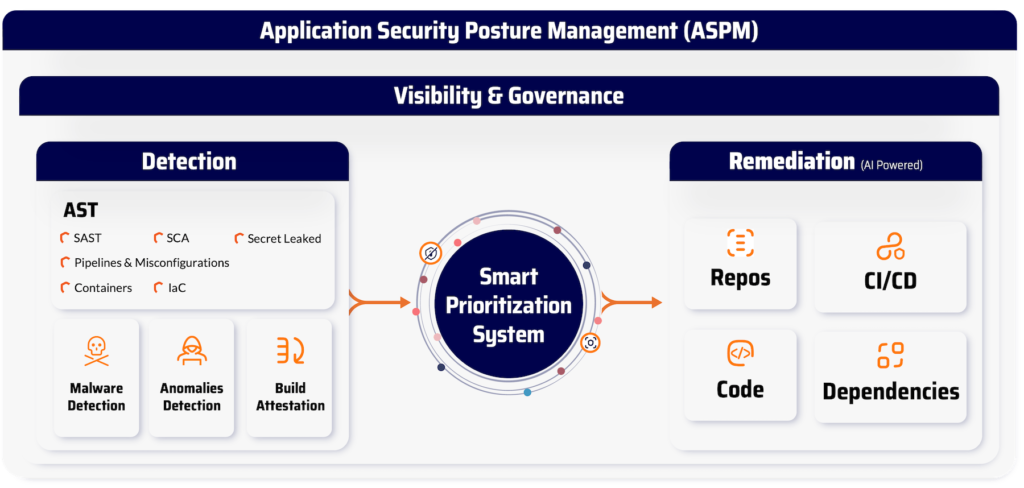
A kibernetinio saugumo platforma yra tik toks pat tvirtas, koks yra jo dengiamas pagrindas. „Xygeni“ apsaugo kiekvieną jūsų programinės įrangos kūrimo gyvavimo ciklo lygmenį (SDLC), nuo pat pirmųjų commit iki paskutinio gamybos artefakto, jūsų nesulėtindamas.
Štai kaip mūsų vieninga kibernetinio saugumo platforma veikia praktiškai:
- „Codebase“: Bėk SAST tiesiai iš savo IDE arba pipelines, kad anksti aptiktų injekcijos klaidas, nesaugią logiką ir kodo galines duris. Aptikti ir blokuoti užkoduotas paslaptis, užmaskuotus naudingus duomenis ir net pasirinktinius kenkėjiškų programų modelius prieš sujungimą.
- Priklausomybės: Nuskaitykite atvirojo kodo bibliotekas naudodami SCA kuris neapsiriboja CVE sąrašais. „Xygeni“ tikrina pasiekiamumo, išnaudojimo ir kenkėjiškų programų indikatorius, kad imtumėtės veiksmų tik dėl rizikų, kurios yra svarbios jūsų kodo bazei.
- CI/CD: Apsaugokite savo pipelinesu automatizuotu guardrailsAptikti netinkamai sukonfigūruotas darbo eigas, pavojingas pipeline veiksmus ir atskleistus prisijungimo duomenis, tada automatiškai blokuokite rizikingus sujungimus arba kompiliacijas.
- registrasNuskaitykite konteinerių atvaizdus vietiniame „Docker“, nuotoliniuose registruose ir OCI centruose, ar nėra pažeidžiamumų, netinkamų konfigūracijų ir politikos pažeidimų. Generuokite ir patikrinkite. SBOMlaikytis NIST, DORA ir klientų reikalavimų.
- SCMStebėkite savo šaltinio valdymo sistemą realiuoju laiku, ar nėra anomalijų. „Xygeni“ pažymi įtartinas šakas, netikėtus failų pakeitimus ir neįprastus elementus. commit veikla, pateikdama išsamius kiekvieno veiksmo audito įrašus.
Nes viskas vyksta vienu metu kibernetinio saugumo valdymo platforma, jums nereikia sujungti pusės tuzino įrankių. „Xygeni“ valdikliai suderinami su pagrindinėmis sistemomis, tokiomis kaip NIST 800-53 tiekimo grandinės saugumui irĮstrižų pjūvių ir kampų matrica už statybinių aplinkų apsaugą, CI/CD sistemos ir kūrėjų galiniai taškai.
5. Kibernetinio saugumo rizikos valdymo platforma: neaptinkama
Tiesa kibernetinio saugumo rizikos valdymo platforma neturėtų tiesiog siųsti įspėjimų, jis turėtų padėti jums išspręsti tinkamas problemas tinkama tvarka, nesugadinant jūsų versijos. Štai kodėl „Xygeni“ sujungia kontekstą atitinkantį prioritetų nustatymą, dirbtinio intelekto valdomą automatinį taisymą ir taisymo rizikos vertinimą viename darbo eigoje.
Kontekstą suvokiantis prioritetų nustatymas
Ne kiekvienas pažeidžiamumas nusipelno tokio pat skubumo lygio.
Ksigeni žiūri į pasiekiamumas (ar iš tikrųjų naudojamas pažeidžiamo kodo kelias?) ir išnaudojamumą (ar yra veikiantis pažeidžiamumas?) prieš nusprendžiant, koks jis svarbus.
- Jei tai pasiekiama ir galima išnaudoti → ištaisykite tai dabar.
- Jei rizika maža → suplanuokite vėlesniam laikui ir tęskite siuntimą.
Toks požiūris sumažina triukšmą ir sutelkia jūsų laiką į svarbiausius klausimus, būtent tai, kas vyksta. 73% apsaugos komandų teigia, kad jiems sunku, anot „Cybereason“ išpirkos reikalaujančių programų tyrimas, kur budrumo nuovargis veda prie praleistų grėsmių.
Dirbtinio intelekto valdomas automatinis taisymas SAST, SCAir paslaptys
Užuot tiesiog pasakiusi, kad yra problema, „Xygeni“ padeda ją išspręsti:
- SAST → Generuoja saugius kodo pakeitimus tiesiai jūsų IDE, kad galėtumėte akimirksniu pataisyti pažeidžiamumus.
- SCA → Siūlo saugius priklausomybių atnaujinimus pagal jūsų politiką, vengiant sugadinti kompiliacijas.
- Paslaptys → Automatiškai atšaukia paviešintus prisijungimo duomenis ir pakeičia juos „Vault“ arba KMS nuorodomis.
Galite peržiūrėti, patvirtinti ir sujungti saugius pataisymus per kelias minutes nesutrikdydami darbo eigos.
Korekcinių priemonių rizikos valdymas
Naujausias pleistras ne visada yra saugiausias.
„Xygeni“ aiškiai rodo kiekvieną atnaujinimo parinktį rizikos balas (Žemas, Vidutinis arba Aukštas), remiantis:
- Ar pažeidžiamumu galima pasinaudoti
- Kurie metodai arba API yra pakeisti arba pašalinti
- Kurie failai ir vykdymo laiko elgsena bus paveikti
Prieš sujungdami galite peržiūrėti poveikį, išvengti pakeitimų sugadinimo ir išsaugoti savo pipeline veikia sklandžiai.
Derindama prioritetizavimą, dirbtiniu intelektu pagrįstą automatinį taisymą ir riziką įvertinantį pataisymų diegimą, „Xygeni“ užtikrina vieninga kibernetinio saugumo platforma „DevSecOps“ komandoms reikia tokios platformos, kuri aptikimą paverstų veiksmais nesulėtindama jūsų darbo.
Galutinė išvada: viena platforma, visapusiška aprėptis
Teisės pasirinkimas kibernetinio saugumo platforma Svarbu ne tik pažymėti funkcijas, bet ir žinoti savo kodą, priklausomybes ir pipelineyra apsaugotos nuo pirmos dienos.
Su „Xygeni“ gausite vieninga kibernetinio saugumo platforma kuris apsaugo visą jūsų programinės įrangos kūrimo gyvavimo ciklą (SDLC) nesulėtindamas jūsų tempo. Nuo SAST, SCAir paslapčių aptikimas CI/CD guardrails, konteinerių skenavimas ir anomalijų aptikimas – viskas veikia kartu vienoje vietoje.
Mūsų metodas neapsiriboja aptikimu. „Xygeni“ taip pat yra kibernetinio saugumo rizikos valdymo platforma, su kontekstą suvokiančiu prioritetų nustatymu, dirbtiniu intelektu pagrįstu automatiniu taisymu ir taisymo rizikos vertinimu. Jūs ištaisote tinkamas problemas tinkama tvarka, nesugadindami savo kompiliavimo. Ir todėl, kad mes tiesiogiai integruojamės į jūsų IDE ir pipelineai, jūs gaunate nuolatinę apsaugą, kuri natūraliai dera prie jūsų darbo eigos.
Trumpai tariant, „Xygeni“ teikia kibernetinio saugumo valdymo platforma Sukurta šiuolaikinėms „DevSecOps“ komandoms, kurioms reikalingas greitis, saugumas ir pasitikėjimas kiekvienu leidimu.

