






Žinojimas, kaip išvengti kenkėjiškų programų, nebėra kontrolinis sąrašas, o tapo kasdiene disciplina visiems, kurie siunčia programinę įrangą. Atvirojo kodo priklausomybės, CI/CD pipeline..., o dabar ir dirbtinio intelekto kodavimo asistentai suteikia užpuolikams naujų patekimo į jūsų tiekimo grandinę taškų. Šiuolaikinė kenkėjiškų programų prevencijos strategija turi apimti visus tris aspektus, o ne tik kodą, kurį jūsų komanda rašo ranka.
Šiame vadove apžvelgiami septyni žingsniai, kurie šiandien sudaro veiksmingą kenkėjiškų programų prevencijos metodą: nuo aptikimo realiuoju laiku ir CVE patikrinimų iki naujausios sąraše esančios rizikos – kenkėjiškų programų, įvedamų per dirbtinio intelekto sugeneruotą kodą ir dirbtinio intelekto kodavimo agentus.
Ką iš tikrųjų reiškia „vengiant kenkėjiškų programų“ programinės įrangos tiekimo grandinėje
Kenkėjiškų programų prevencija programų saugumo srityje nėra viena kontrolės priemonė. Tai daugiasluoksnė aprėptis, apimanti keturias vietas, kuriose užpuolikai iš tikrųjų veikia:
- Atvirojo kodo priklausomybėsKenkėjiški paketai, publikuojami „npm“, „PyPI“, „Maven“ ir kituose registruose, dažnai dar prieš sukuriant bet kokį antivirusinės programos parašą.
- Programos kodas: užpakalinės durys, Trojos arkliai ir užmaskuota logika, paslėpta pirmosios šalies arba pridėtame kode.
- CI/CD pipelines: atvirkštiniai apvalkalai, kenkėjiški atsisiuntimai ir neleistinas pipeline pakeitimai, kurie veikia su daug didesnėmis privilegijomis nei nešiojamas kompiuteris kada nors gauna.
- Dirbtinio intelekto pagalba kuriama: paketai, kuriuos haliucinavo dirbtinio intelekto kodavimo asistentai, o vėliau užpuolikai juos užregistruoja prieš kūrėjui priimant pasiūlymą.
Kiekvienam sluoksniui reikalinga sava aptikimo logika. Tai yra pagrindinė idėja, kaip išvengti kenkėjiškų programų organizaciniu lygmeniu: joks skaitytuvas neapima visų keturių.
Kaip išvengti kenkėjiškų programų: 7 pagrindiniai žingsniai
| Žingsnis | Veikla | Kodėl tai svarbu |
|---|---|---|
| 1 | Įdiekite kenkėjiškų programų aptikimą realiuoju laiku | Sustabdo nulinės dienos grėsmes dar prieš atsirandant parašui. |
| 2 | Nuskaitykite atvirojo kodo priklausomybes ir atlikite CVE patikrinimus | Aptinka žinomus ir paslėptus bibliotekų pažeidžiamumus. |
| 3 | Apsaugokite savo CI/CD pipeline | Blokuoja kenkėjiškų programų patekimą kūrimo ir diegimo metu. |
| 4 | Stebėkite kenkėjiškų programų riziką dirbtinio intelekto generuojamame kode | Uždaro naujausią įėjimo tašką: haliucinuoti ir apšiurę paketai. |
| 5 | Išlaikykite visišką matomumą visame „AppSec“ pakete | Pašalina akląsias zonas tarp vietinių ir trečiųjų šalių įrankių. |
| 6 | Suderinti su naujais reglamentais (NIS2, DORA, ES Dirbtinio intelekto įstatymas) | Atitikties spaudimą paverčia higienos priverstine funkcija. |
| 7 | Apmokyti kūrėjus ir komandas | Sumažina žmogiškųjų klaidų skaičių, kuriuo vis dar remiasi dauguma atakų. |
1. Įdiekite kenkėjiškų programų aptikimą realiuoju laiku
Tradiciniai saugumo įrankiai remiasi žinomais kenkėjiškų programų parašais, o tai reiškia, kad jie aptinka kenkėjiškas programas tik po to, kai jos jau paveikė kitą asmenį. Nulinės dienos grėsmės nelaukia, kol bus užregistruotas CVE.
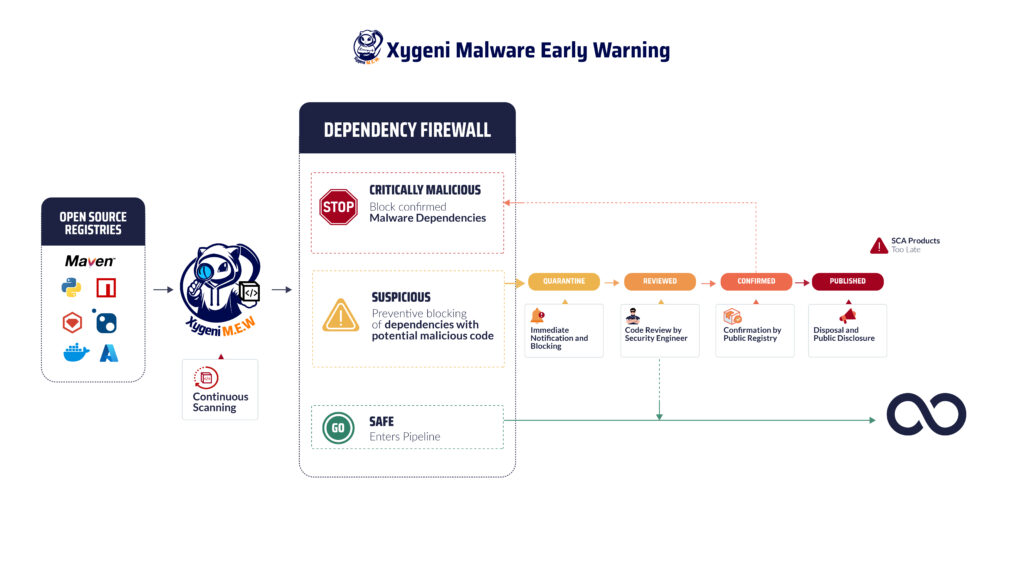
„Xygeni“ ankstyvojo perspėjimo sistema užpildo šią spragą. Ji nuolat nuskaito viešuosius registrus, tokius kaip NPM, PyPI ir Maven, ir pažymi kenkėjiškus paketus vos tik jie publikuojami, naudodama savo kenkėjiškų programų žvalgybą, o ne laukdama viešo parašo. Būtent to ir reikalauja realaus laiko kenkėjiškų programų prevencijos strategija: aptikimo, kuris veiktų publikavimo, o ne audito greičiu.
2. Nuskaitykite atvirojo kodo priklausomybes ir paleiskite CVE patikrinimus
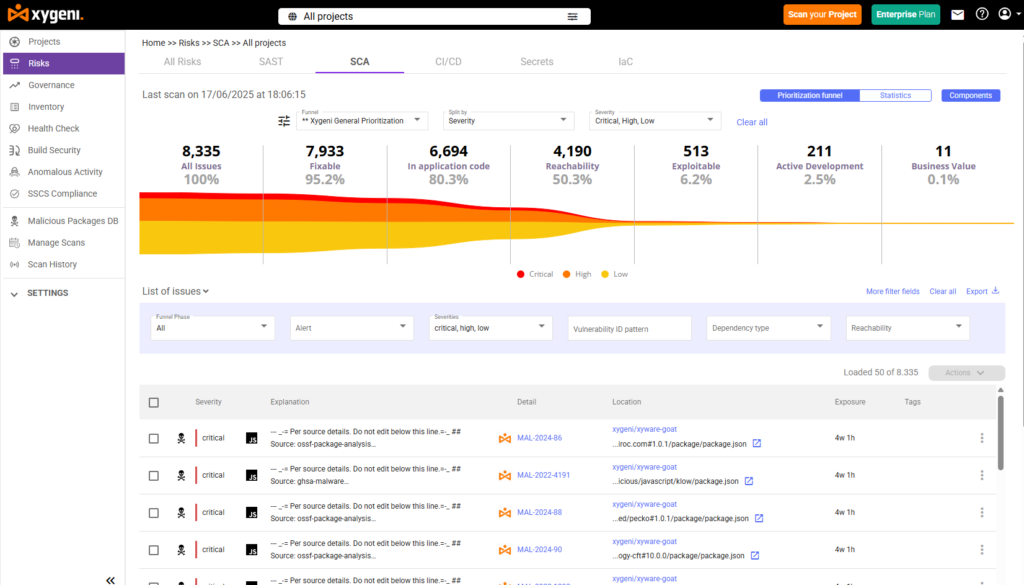
CVE patikrinimas, tai yra, nuskaitymas pagal bendrųjų pažeidžiamumų ir rizikos grupių duomenų bazę, yra pagrindinis bet kurios kenkėjiškų programų prevencijos programos žingsnis. Be to, vien to nepakanka. CVE patikrinimai apima tik jau atskleistus pažeidžiamumus, todėl atsiranda galimybė atsirasti naujesniems ar mažiau matomiems pažeidimams.
Ksigenis Programinės įrangos sudėties analizė dar labiau sujungia CVE patikrinimus su pasiekiamumo ir išnaudojimo analize, todėl jūsų komanda teikia pirmenybę pažeidžiamumams, kurie iš tikrųjų yra pasiekiami jūsų kode, o ne persekioja kiekvieną įrašą sklaidos kanale. Būtent šis kontekstas paverčia ilgą pažeidžiamumų sąrašą lengvai valdomu.
3. Apsaugokite savo CI/CD Pipeline
A pipeline veikia su didesnėmis privilegijomis ir mažiau žmonių priežiūros nei bet kuris nešiojamas kompiuteris, todėl tai yra vertingas taikinys. „Xygeni“ CI/CD saugumas bei Anomalijų nustatymas Stebėkite užpuolikų naudojamus veiksmus: atvirkštinius bandymus atlikti veiksmus su apvalkalu, kenkėjiškus atsisiuntimus kūrimo metu, nesaugias „Infrastructure as Code“ komandas „Terraform“ arba „Kubernetes“ konfigūracijose ir neleistinus kūrimo scenarijų ar šakų apsaugos pakeitimus.
„Build Integrity“, pagrįstas SLSA ir in-toto, suteikia jūsų artefaktams kilmę pipeline sukuria, todėl galite patikrinti, kas iš tikrųjų sukūrė tam tikrą leidimą, ir pastebėti klastojimą tarp commit ir dislokavimas. Pipeline security čia baigiasi daugelis kenkėjiškų programų prevencijos planų, ir būtent ten persikėlė užpuolikai.
Apsaugokite savo atvirojo kodo priklausomybes nuo kenkėjiškų programų
Atraskite aktyvias strategijas, kaip apsaugoti savo atvirojo kodo programinę įrangą nuo kenkėjiškų programų grėsmių. Atsisiųskite mūsų informacinį dokumentą, kuriame rasite esminių įžvalgų apie apsaugą nuo kenkėjiškų programų.
4. Stebėkite kenkėjiškų programų riziką dirbtinio intelekto sugeneruotame kode
Tai naujausias straipsnis apie tai, kaip išvengti kenkėjiškų programų, ir jis nusipelno atskiro punkto, o ne išnašos. Dirbtinio intelekto kodavimo asistentai kartais rekomenduoja paketus, kurie neegzistuoja. Užpuolikai ieško šių haliucinuotų pavadinimų ir iš anksto juos registruoja viešuosiuose registruose – ši technika vadinama neoficialiu įdiegimu. Kūrėjas, kuris priima dirbtinio intelekto pasiūlymą nepatikrinęs, įdiegia viską, ką užpuolikas ten įdėjo.
Šio reiškinio mastas nėra teorinis. Recenzuojamame „USENIX Security 2025“ tyrime, kuriame buvo analizuojami 2.23 mln. kodo pavyzdžių 16 didelių kalbų modelių, nustatyta, kad 19.7 % rekomenduojamų paketų neegzistuoja, todėl sukurta daugiau nei 205 000 unikalių haliucinuotų paketų pavadinimų. Dar blogiau, kad 43 % šių haliucinuotų pavadinimų nuosekliai kartojosi pasikartojančiuose raginimuose, o tai reiškia, kad jie yra pakankamai nuspėjami, kad užpuolikas galėtų iš anksto atlikti „farmą“.
Ksigenis MEW (kenkėjiškų programų ankstyvasis įspėjimas) Patvirtinimas taikomas nepriklausomai nuo to, ar paketo užsakė žmogus kūrėjas, ar pasiūlė DI kodavimo asistentas: jis patikrina naujus ir esamus paketus pagal „Xygeni“ kenkėjiškų programų žvalgybą prieš juos patikint kompiliavimo metu. Kodo pusėje „Xygeni“ „DevAI“ tiesiogiai IDE aplinkoje pažymi tiek žmogaus rašyto, tiek DI sugeneruoto kodo pažeidžiamumus, todėl DI pasiūlymo pateiktos problemos iškyla prieš kodo išsiuntimą, o ne po jo.
tus, niekur kitur nepriskirtas, ullamcorper mattis, pulvinar dapibus leo.
5. Išlaikykite visišką matomumą visame „AppSec“ rinkinyje
Negalite užkirsti kelio kenkėjiškoms programoms komponentuose, kurių nematote. Dauguma organizacijų šiandien naudoja daugiau nei vieną skaitytuvą, dažnai derindamos vietinius įrankius ir trečiųjų šalių taškinius sprendimus. „Xygeni“ ASPM (Application Security Posture Management) sluoksnis sujungia vietinių skaitytuvų ir trečiųjų šalių įrankių išvadas į vieną rizikos rodinį ir taiko tą patį Dirbtinio intelekto valdomas triažas, paaiškinimas ir visų jų prioritetų nustatymas, o ne tik pačių „Xygeni“ skaitytuvų pateiktų išvadų. Tai ypač svarbu kenkėjiškų programų prevencijai: vieno įrankio pažymėta kenkėjiška priklausomybė ir įtartinas pipeline Kito asmens pažymėtus pakeitimus lengviau sujungti, kai jie yra tame pačiame rodinyje.
6. Kenkėjiškų programų prevencijos derinimas su naujais reglamentais
Tokie reglamentai kaip NIS2, DORA ir ES Dirbtinio intelekto įstatymas tiekimo grandinės saugumą iš geriausios praktikos paverčia atitikties reikalavimu, ypač kalbant apie trečiųjų šalių programinę įrangą ir pažeidžiamumų atskleidimą. „Xygeni“ palaiko nuolatinį stebėjimą, rizikos valdymą ir ataskaitų teikimą, kurie atitinka šias sistemas, o tai reiškia tas pačias kenkėjiškų programų prevencijos kontrolės priemones, kurios apsaugo jūsų... pipeline taip pat sukurti audito taką, kurio tikisi reguliuotojai. Atitikties spaudimas nėra priežastis atlikti šį darbą, tačiau tai naudinga priverstinė funkcija organizacijoms, kurios vis dar laiko jį neprivalomu.
7. Apmokykite kūrėjus ir komandas
Aptikimo įrankiai panaikina didžiąją dalį spragos, tačiau sąmoningumas vis tiek svarbus. Kūrėjai, kurie žino, kaip atrodo nekontroliuojamai įdiegtas paketas arba sukčiavimo būdu gauta priklausomybė, yra mažiau linkę tapti patekimo tašku. Kenkėjiškų programų prevencijos programinė įranga sumažina atakų paviršių; apmokytos komandos sumažina šio paviršiaus testavimo dažnumą.
Kaip veikia „Xygeni“ ankstyvojo perspėjimo sistema
- Nuolatinis stebėjimas„Xygeni“ nuolat nuskaito viešąsias saugyklas, įskaitant NPM, PyPI ir Maven, stebėdama naujų paketų publikacijas, o ne laukdama suplanuoto nuskaitymo.
- Blokuoti žinomas kenkėjiškų programų priklausomybesPaketai, atitinkantys „Xygeni“ kenkėjiškų programų žvalgybos duomenis, yra nedelsiant blokuojami ir negali patekti į jūsų kūrimo aplinką.
- Automatinis karantinasĮtartini, bet nepatvirtinti siuntiniai yra karantine, kad peržiūrėjimo metu negalėtų pakenkti.
- Grėsmių patvirtinimas„Xygeni“ saugumo tyrimų komanda analizuoja karantine esančius paketus ir bendradarbiauja su registrais, kad patvirtintų būseną, taip apsaugodama nuo klaidingai teigiamų rezultatų, kurie sutrikdytų jūsų darbo eigą.
- Perspėjimai realiuoju laikuKiekvienas blokavimas ar karantinas sukelia įspėjimą el. paštu, „Slack“ platformoje arba žiniatinklyje.hooks, su detalėmis, kurių reikia jūsų komandai, kad ji galėtų veikti.
- Viešas atskleidimasKai grėsmė patvirtinama, „Xygeni“ atskleidžia informaciją platesnei bendruomenei, padėdama suvaldyti jos plitimą už jūsų aplinkos ribų.

DUK apie tai, kaip išvengti kenkėjiškų programų
Koks yra efektyviausias būdas išvengti kenkėjiškų programų atvirojo kodo programinėje įrangoje?
Veiksmingiausias metodas apjungia aptikimą realiuoju laiku, kuris aptinka kenkėjiškas programas dar prieš atsirandant viešam parašui, su reguliariais CVE patikrinimais ir pasiekiamumo analize, siekiant nustatyti žinomus pažeidžiamumus. Vien tik parašais pagrįstas nuskaitymas neaptinka nulinės dienos grėsmių; derinant jį su ankstyvojo perspėjimo viešųjų registrų stebėsena, ši spraga panaikinama.
Kas yra kenkėjiškų programų prevencijos programinė įranga?
Kenkėjiškų programų prevencijos programinė įranga yra įrankis, kuris aptinka ir blokuoja kenkėjišką kodą, paketus ar pipeline elgseną prieš pasiekiant produkciją. Šiuolaikinė kenkėjiškų programų prevencijos programinė įranga apima ne tik parašų suderinimą, bet ir elgsenos analizę, priklausomybių stebėjimą ir CI/CD anomalijų aptikimas.
Kas yra slopsquatting ir kaip jis susijęs su kenkėjiškų programų apsauga?
Apsisukimas – tai procesas, kai užpuolikas užregistruoja paketo pavadinimą, kurį, kaip žinoma, haliucinavo dirbtinio intelekto kodavimo asistentas, o tada laukia, kol kūrėjai jį įdiegs priimdami dirbtinio intelekto pasiūlymą. 2025 m. atliktas USENIX saugumo tyrimas parodė, kad beveik 1 iš 5 dirbtinio intelekto rekomenduojamų paketų neegzistuoja, todėl tai yra reali ir išmatuojama kenkėjiškų programų prevencijos rizika bet kuriai komandai, naudojančiai dirbtinio intelekto kodavimo įrankius.
Ar atvirojo kodo paketais galima pasitikėti?
Dauguma jų yra saugūs, bet ne visi. Užpuolikai reguliariai skelbia kenkėjiškas versijas, kurios atrodo teisėtos, arba išnaudoja pavadinimų painiavą. Rizikos mažinimas reiškia kenkėjiškų programų prevencijos programinės įrangos derinimą su nuolatiniu registro stebėjimu ir paketų tvarkytojų patvirtinimu, o ne vien pasitikėjimu.
Ar vien CVE patikrinimai apsaugo nuo kenkėjiškų programų?
Ne. CVE patikrinimai apima tik tuos pažeidžiamumus, kurie jau buvo viešai atskleisti. Kenkėjiškoms programoms, ypač nulinės dienos grėsmėms ir išankstinio parašo paketams, reikalingas aptikimas realiuoju laiku, be CVE patikrinimų, kad būtų panaikintas atotrūkis tarp paskelbimo ir atskleidimo.
Prioritetizuoti, pašalinti ir apsaugoti savo programinės įrangos rizikas
Kenkėjiškų programų vengimas atvirojo kodo programose, CI/CD, o dirbtinio intelekto pagalba kuriama sistema apima aptikimą realiuoju laiku, o ne tik periodinį nuskaitymą. Kontaktas or pradėti nemokamai pamatyti, kaip „Xygeni“ ankstyvojo perspėjimo sistema ir visa „AppSec“ platforma veikia kartu.
