






At Ksigeni, pastaruosius metus intensyviai įgyvendinome išsamią sistemą, kuri stebi viešuosius atvirojo kodo paketų registrus, ieškodama įtartinos veiklos ar iš esmės kenkėjiško kodo.
Ši infrastruktūra leidžia mums realiuoju laiku analizuoti visus kasdien publikuojamus paketus. Be to, ji leidžia mums stebėti anomalų vartotojų elgesį.
Nors kenkėjiško kodo buvimas paketų registruose yra gerai žinomas, yra ir kitų keistų ar neįprastų elgesių, kurių visiškai nepastebi reguliarūs šių registrų naudotojai. Net ir tiems iš mūsų, kurie juos atidžiai stebi, nėra lengva rasti tokio elgesio priežastį ar paaiškinimą.
„Xygeni“ komandai būdingas atkaklumas susidūrus su problema, todėl mes į ją įsigilinome atidžiau.
Viskas prasidėjo nuo statistikos šuolio
Kaip jau minėjau anksčiau, kaip savo infrastruktūros dalį, stebime daugelį aktyvumo rodiklių viešuosiuose atvirojo kodo paketų registruose.
Kovo paskutinėmis dienomis mano kolegė Carmen sukėlė aliarmą. Pradėjome pastebėti didelį nukrypimą... NPM paskelbtų paketų skaičius. Po pirminės peržiūros nustatėme, kad šį nukrypimą daugiausia lėmė palyginti nedidelis skaičius vartotojų, kurių paketų publikavimo rodiklis staiga išaugo.
Tai paskatino mus peržiūrėti savo procesą ir su juo susijusius duomenis platformoje. Laimei, mūsų peržiūra parodė, kad duomenys atrodo teisingi, tačiau tai taip pat buvo šiek tiek gluminanti!
Atidžiau išnagrinėję, nustatėme, kad šie paketai turi keletą bendrų savybių:
- Leidėjai buvo naujai sukurti vartotojai, ne senesni nei vieno ar dviejų mėnesių.
- Paketai turėjo, regis, atsitiktinius pavadinimus, tikriausiai sugeneruotus naudojant žodyną. Galime rasti paketų pavadinimų su keistais pavadinimais, pvz. milžiniška_mite-šypsenėlėtea, erick-mangut94-sukiwir, egzotinių roplių programėlės kūrimas or obvious_tuna-appteadevPridėsime priedą su kai kuriais mūsų rastų išteklių pavyzdžiais.
- Šių siuntinių turinys buvo labai panašus, dažnai net tas pats.
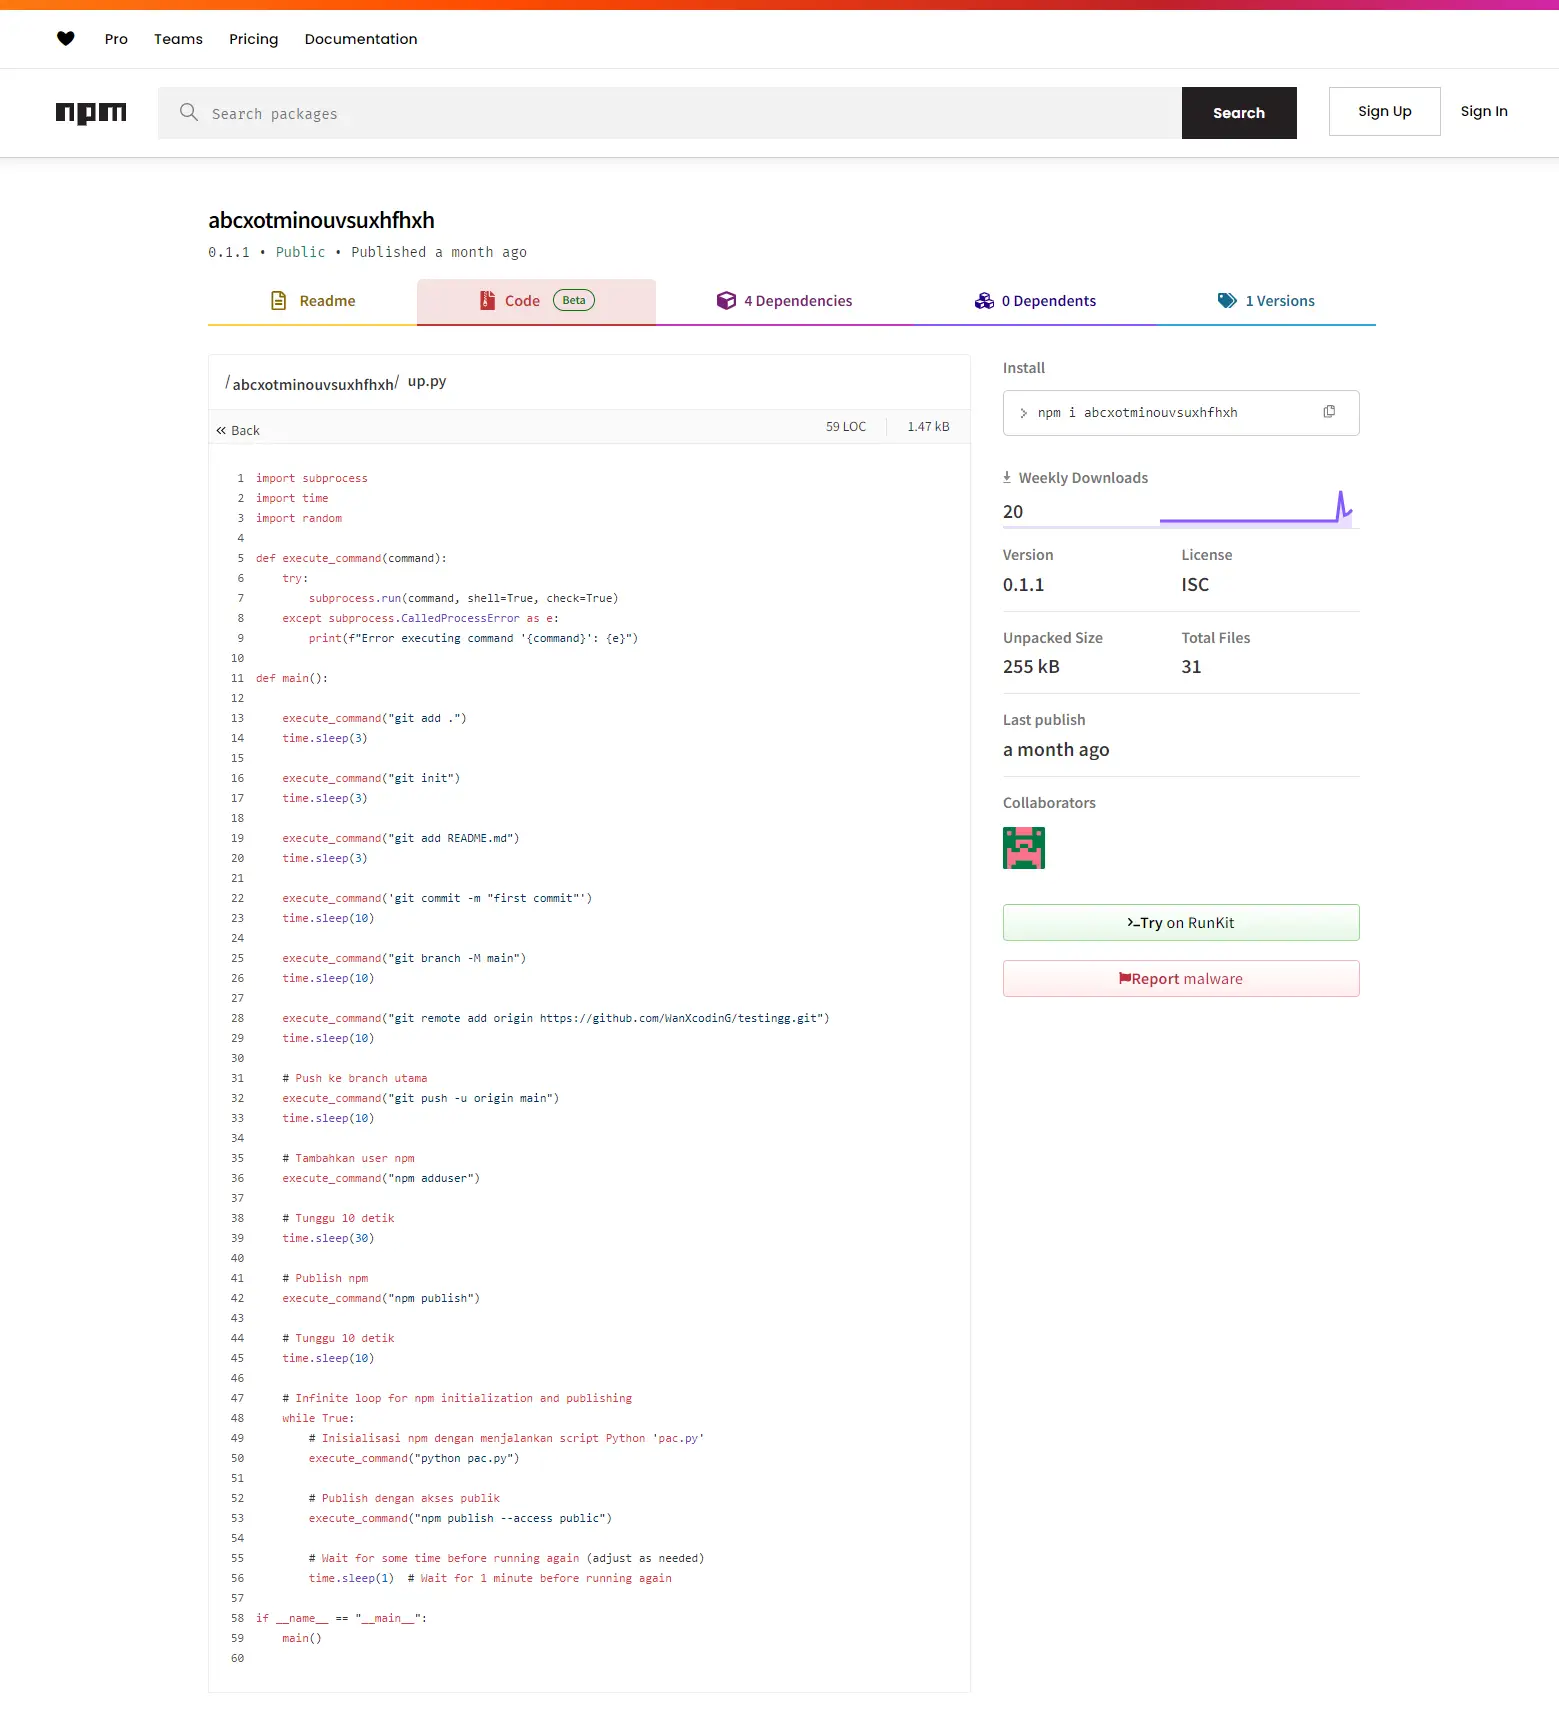
Šiame kontekste pastebėjome, kad viename iš paketų buvo „Python“ scenarijus, galbūt netyčia, kuris, atrodo, naudojamas paketams automatiškai publikuoti.
Tinklo išardymas
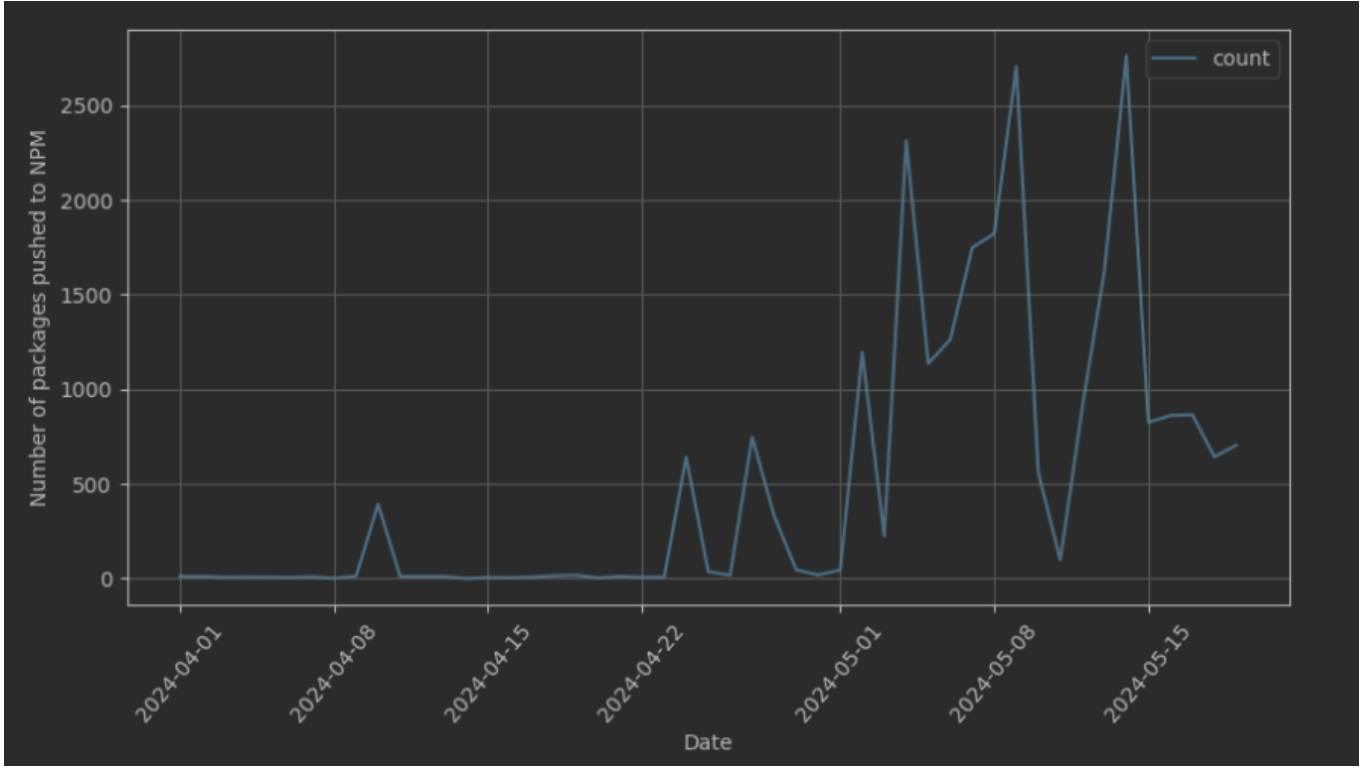
Kai kurių iš šių leidėjų leidybos veikla per pastarąjį mėnesį buvo vykdoma pagal šią laiko juostą:
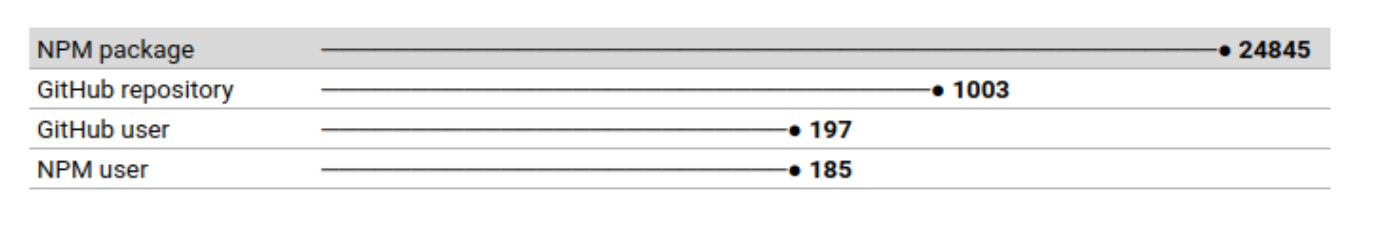
Pateikiame visą su šiuo įvykiu susijusią statistiką, kuria galime pasidalyti:
Atskirai peržiūrėjus kai kuriuos su šiais vartotojais susijusius paketus, nieko reikšmingo nepaaiškėjo. Tai paskatino mus išanalizuoti bendrą visų jų vaizdą, ieškant dėsningumų, kurie galėtų suteikti užuominų apie šią sėkmę.
Juk turime nemažai paketų, kuriuos reikia analizuoti:
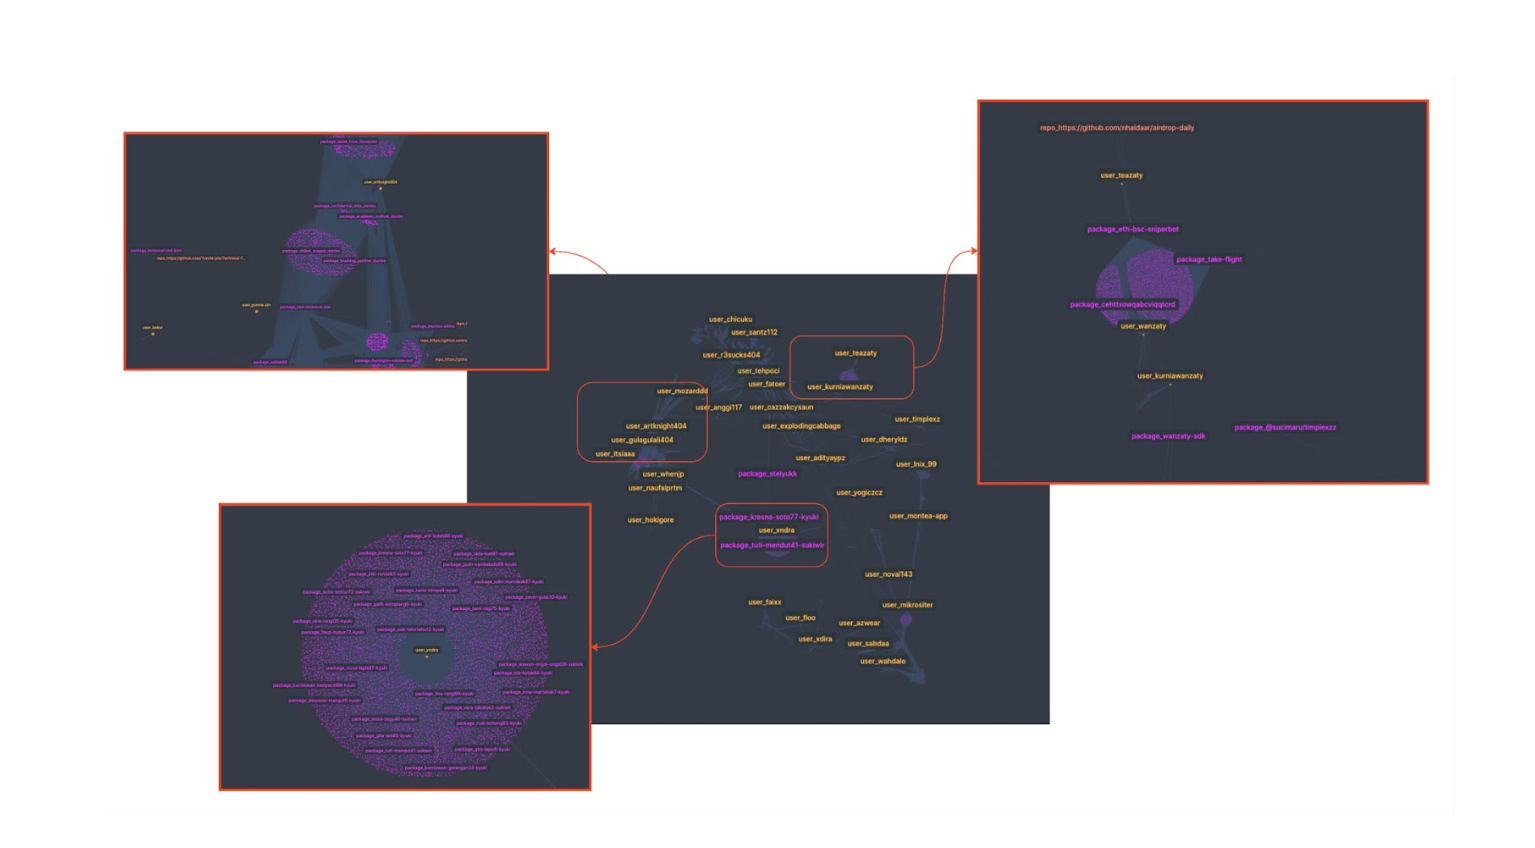
Štai pagrindiniai analizės punktai, kuriuos galime išskirti:
- Daugelis NPM paketų yra tarpusavyje susiję. Kai kurie iš jų nurodomi kaip kitų priklausomybės.
- Nors tai keisti paketai ir tikriausiai niekas nežino apie jų egzistavimą, kai kurie iš jų atsisiunčiami daug kartų per savaitę. Sunku susitaikyti su mintimi, kad eilinis vartotojas norėtų atsisiųsti tokius paketus kaip 0mc03esisd.
- Kai kurios turi susietas saugyklas. Kartais šių saugyklų savininkai atrodo kaip netikros paskyros, panašios į tas, kurios yra npm.
Pastaba: Vartotojai įkelia papildomus paketus bangomis, todėl pateikti duomenys gali šiek tiek skirtis.
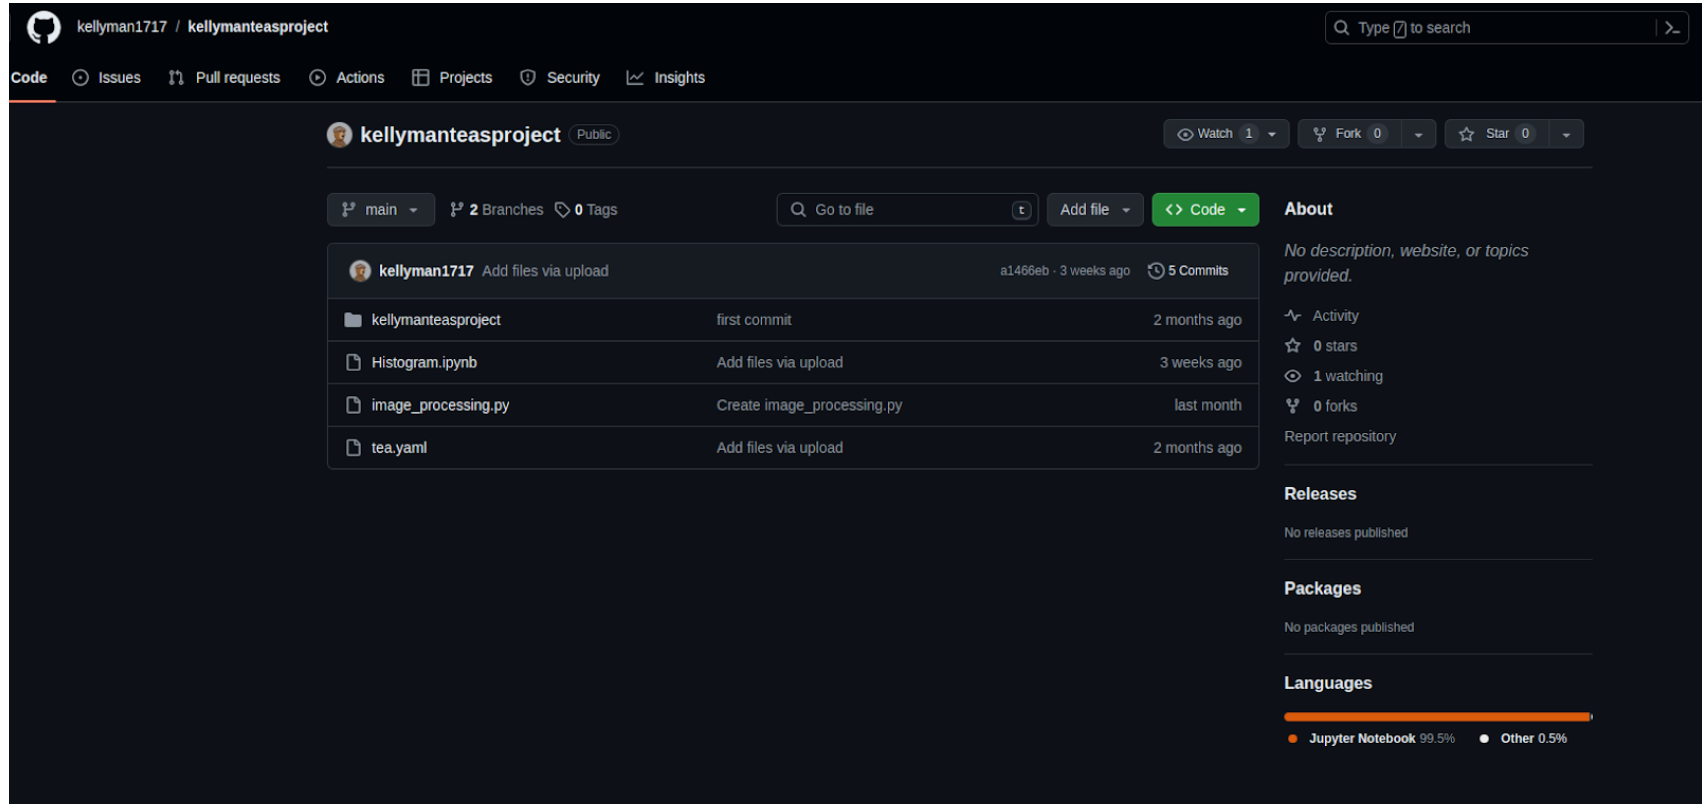
Tai yra vienos iš susijusių saugyklų pavyzdys. Joje yra kai kurių paskelbtų paketų kodas. Taip pat kai kurie kiti failai, pvz., arbata.yaml failas.
Susitikimas su aktoriumi (-iais)
Sunku nustatyti, ar tai vieno autoriaus, ar kelių bendradarbių darbas. Tačiau turime tam tikrų įrodymų, kurie susiaurina šios veiklos kilmę:
- Kalba: Kai kurie kodo komentarai yra indoneziečių kalba.
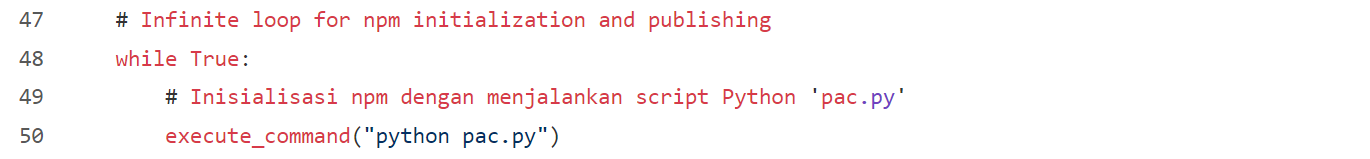
- Vieta: Kai kurie susijusių saugyklų savininkai nurodo savo vietą Indonezijoje.
- Vietovė, kurią galime nustatyti pagal veiklos metaduomenis „GitHub“, taip pat nurodo į Indoneziją.

Penktos valandos arbata
Kadangi Indonezija buvo Britanijos kolonija, čia puikiai tiktų gerti arbatą. Tačiau šiuo atveju tai gana ypatinga arbatos rūšis.
Ar prisimeni arbata.yaml failus, kuriuos matėme pradžioje? Tuo metu nerodėme jų turinio, bet jis atrodė taip:
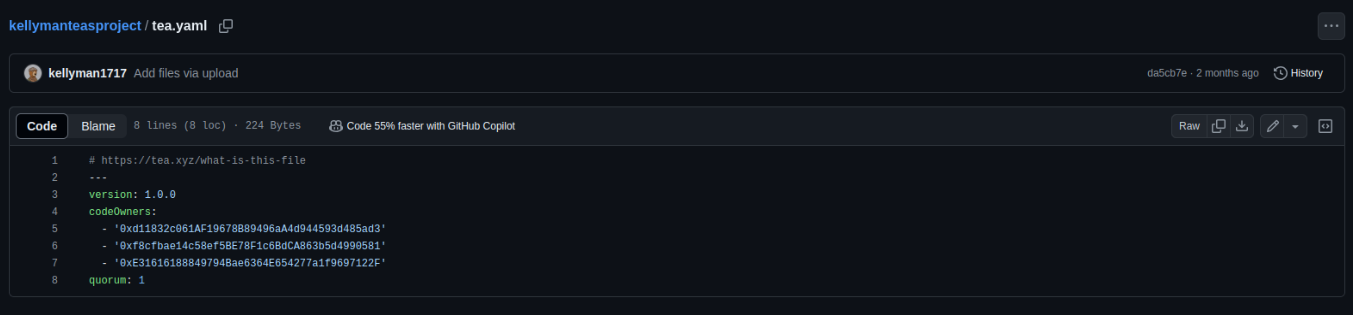
Šie failai, atrodo, yra susiję su Arbatos protokolasBet kas tai tiksliai? Mes pasiekėme https://tea.xyz/blog/250k-grant-for-open-source-developers, kuriame kalbama apie tikslą:
„Tea“ keičia skaitmeninį pasaulį, spręsdama ilgalaikę nepakankamo atvirojo kodo kūrėjų atlyginimo problemą. Šios problemos sprendimas yra skubesnis nei bet kada anksčiau, todėl nusprendėme skirti 250 tūkst. JAV dolerių dotacijų prieš protokolo paleidimą. Šio pradinio etapo tikslas – paremti atvirojo kodo projektų, kurie daro esminę įtaką atvirojo kodo programinės įrangos ekosistemai ir kurių „teaRank“ reitingas yra didesnis nei 30, lenkia „tea Protocol Incentivized Testnet“, palaikytojus.
Pagal arbatos protokolo dokumentus:
„Kad projektas būtų užregistruotas „tea Protocol“, jam reikalingas „tea.yaml“ failas, kuris yra projekto konstitucija ir reglamentuoja jo dalyvių skaičių bei balsų skaičių, reikalingą tam tikriems veiksmams atlikti.“
Prisijungę prie arbatos tinklo, bandėme rasti vieną iš paketų, kuris, įtariame, gadina savo reputaciją. Radome jį:
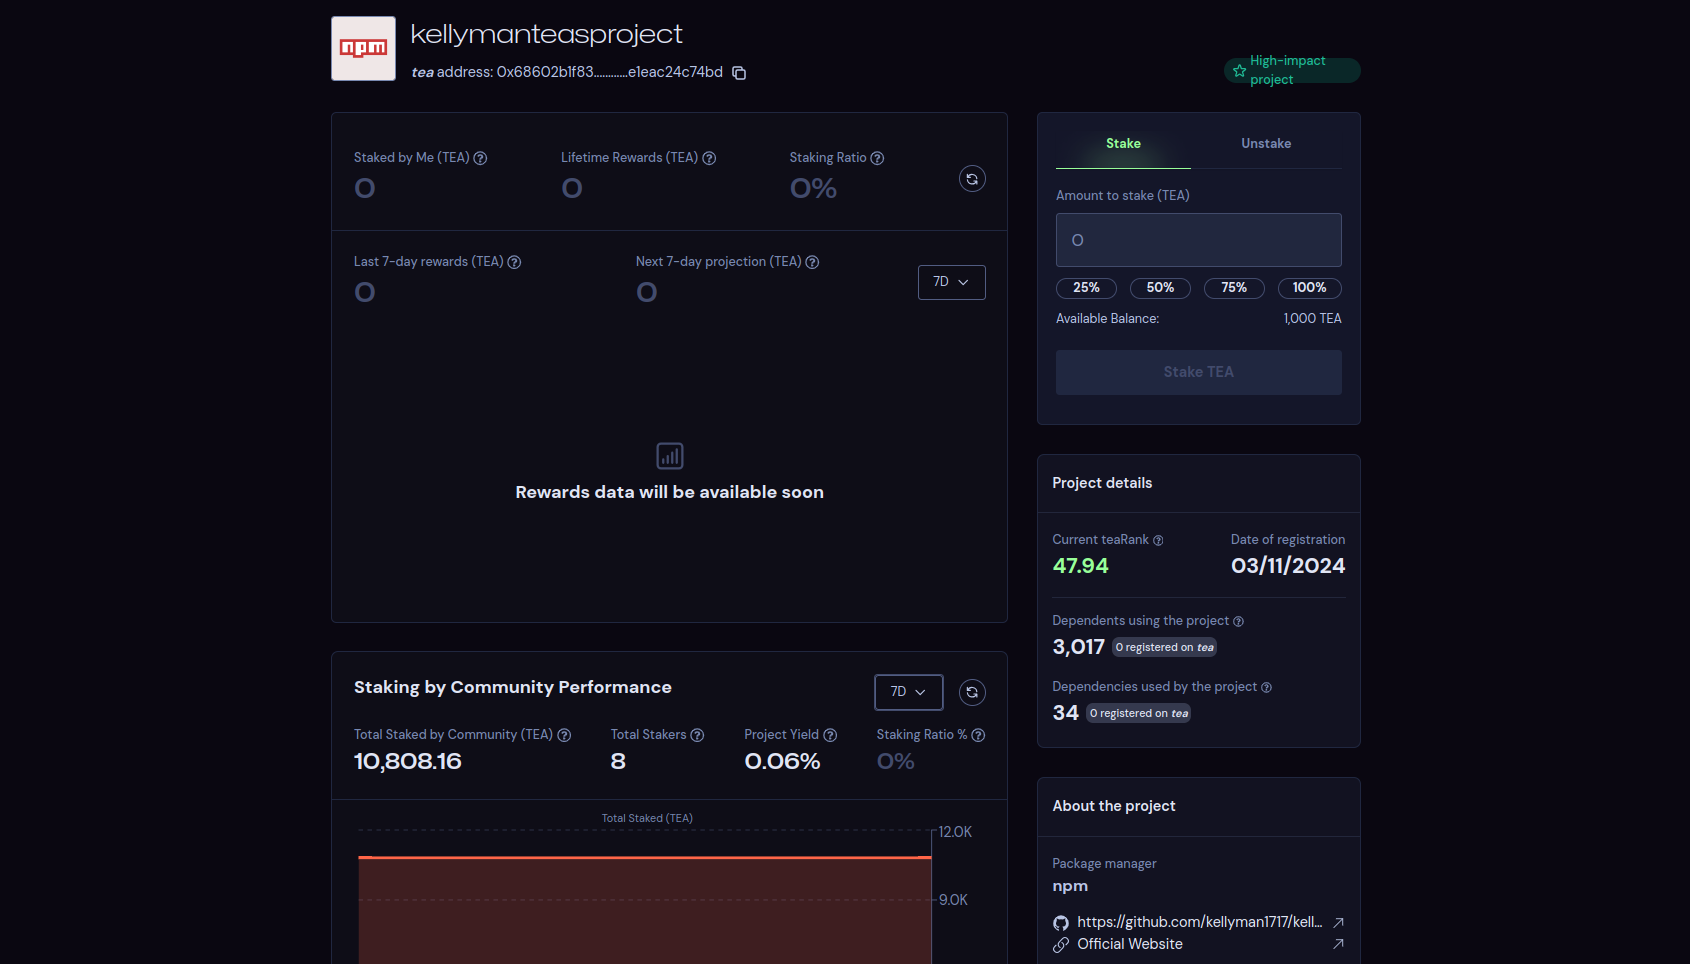
Tai, regis, paaiškina, kas čia vyksta: tam tikri vartotojai išpučia savo atvirojo kodo projektus fiktyviu populiarumu, kad užgrobtų „teaRank“ ir gautų arbatos asociacijos teikiamą naudą. Juk pinigai yra seniausia varomoji jėga, kartu su seksu.
Išvada ir paskutinės mintys
Nors šiuose NPM paketuose nerasta jokių kenkėjiško kodo įrodymų ir jie greičiausiai neketino, kad kas nors jais naudotųsi, jie gali pažeisti kelias NPM, „GitHub“ ar „tea association“ paslaugų teikimo sąlygas (TOS). Tačiau tai nepatenka į mūsų darbo sritį (tačiau jie buvo informuoti ir bus imtasi jų manymu tinkamų veiksmų). Piktnaudžiavimas šiomis platformomis tam tikru būdu paveiks mus ir mūsų organizacijas.
Akivaizdu tai, kad bet koks, atrodytų, nekenksmingas atvirojo kodo paketas gali slėpti sunkiai suprantamą elgesį be išsamios kontekstinės informacijos.
Kaip kūrėjui, man sunku rankiniu būdu kontroliuoti visus atvirojo kodo paketus, naudojamus programose, kurias kuriame ir prižiūrime, su tam tikru patikimumo lygiu. Be įrankio, kuris automatizuoja šią kontrolę, ši užduotis galėtų užimti nesuskaičiuojamas mūsų komandos darbo valandas.
Visada yra galimybė nekreipti dėmesio ir pasitikėti, kad atvirojo kodo sferos yra saugios. Laimei, manau, kad toks požiūris šiandien nėra labai paplitęs; šis atvejis buvo praktiškai nekenksmingas, tačiau neseniai patyrėme daug rimtesnį incidentą su... XZ galinės durys, ir tai nebuvo vienintelis.
Jei perskaitėte iki šiol, tikiuosi, kad jums patiko visi šio įdomaus įvykio subtilumai. Nepamirškite skirti kelias minutes apžvelgti, kaip „Xygeni“ gali prisidėti prie jūsų organizacijos saugumo.
Priedas: Išvardykite susijusius išteklius, kurie bus įtraukti į galutinį straipsnį
NPM labiau atitinkami vartotojai pagal paskelbtų paketų skaičių: vndra, wanzaty, artknight404, seblakkuah, mikrositer, kellyman17
Mažas su jais susijusių paketų pavyzdys: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
Kai kurios susijusios „GitHub“ saugyklos, kuriose yra tea.yml failai:
