






Tris kartus per aštuonis mėnesius tas pats „npm“ kirmino veiksmų planas suveikė. Skirtingi užpuolikai, skirtingi paketai, ta pati mechanika ir tas pats laiko tarpas tarp paskelbimo ir aptikimo, kuris leido kiekvieną iš jų įgyvendinti. Jei klausiate, kas iš tikrųjų yra „npm“ kirminas ir kodėl modelis kartojasi, užuot taisomas, tai yra sąžiningas atsakymas: incidentai, mechanika ir vienintelė spraga, kurią palieka net tvirta gynybinė sistema.
Kas yra npm kirminas?
„Npm“ kirminas yra kenkėjiško kodo dalis, publikuojama „npm“ registre, kuri, paleidusi, automatiškai plinta kituose paketuose, paprastai pavogdama prižiūrėtojo publikavimo duomenis ir naudodama juos, kad į kiekvieną prižiūrėtojo valdomą paketą įterptų tą pačią naudingąją informaciją. Tai „kirminas“ klasikine prasme: jis nelaukia, kol kas nors jį sąmoningai įdiegs, jis plinta pats, iš paketo į paketą, iš paskyros į paskyrą, kompiuterio greičiu.
Toks savęs plitimas ir skiria „npm“ kirmino incidentą nuo įprasto kenkėjiško paketo. Vienas blogas paketas yra kaip adata šieno kupetoje. „npm“ kirminas kiekvieną pažeistą prižiūrėtoją paverčia nauju platinimo tašku, o šieno kupeta pradeda generuoti savo adatas.
Didžiausi iki šiol įvykę npm kirminų incidentai
Praėjusiais metais npm kirminų modeliui buvo atlikti trys realaus pasaulio bandymai, kiekvienas iš jų buvo efektyvesnis nei ankstesnis:
- Shai-Hulud (2025 m. rugsėjis). Pirmasis dokumentuotas savaime plintantis npm kirminas. Jis pažeisdavo prižiūrėtojo prisijungimo duomenis, o tada juos panaudojo kenkėjiškoms kiekvieno to prižiūrėtojo kontroliuojamo paketo versijoms publikuoti, paversdamas pačius kūrėjus kito kirmino etapo pristatymo mechanizmu.
- „Axios“ (2026 m. kovas). Nacionalinės valstybės kenkėjiška programa, paslėpta pakete, ištirta maždaug 100 milijonų kartų per savaitę. Tai ne kirminas griežtąja platinimo prasme, o įrodymas, kad tas pats npm ekosistemos pasitikėjimo modelis, kurį išnaudojo Shai-Hulud, gali nešti tikrai didelio masto naudingąją informaciją.
- SAP npm (2026 m. balandžio mėn.). Tuo metu apibūdintas kaip mini Shai-Hulud: tas pats kirminų modelis, pasikartojantis dideliu mastu, praėjus mažiau nei metams po pradinio incidento. Mechanizmas nepasikeitė. Apsauga taip pat dažniausiai nepasikeitė.
Trys npm kirminų atvejai, vienas pasikartojantis modelis: užkrėskite patikimą leidėją, naudokite jo prisijungimo duomenis automatiškai platinimui ir pasikliaukite spraga tarp publikavimo ir bendruomenės aptikimo, kad atliktumėte visa kita.
Modelis, kuris kartojasi
Pašalinus specifiką, kiekvienas npm kirminų incidentas vyksta pagal tuos pačius keturis taktus:
- Paskyros kompromitavimas. Priežiūros teikėjo publikavimo prieigos raktas, npm login, arba CI kredencialai pavogti, dažniausiai sukčiavimo apsimetant, nutekintos paslapties arba pažeistos priklausomybės būdu toliau jų grandinėje.
- Tyli injekcija. Užpuolikas įdiegia naują teisėto, patikimo paketo versiją su kenkėjišku kodu, dažnai įdiegimo ar kito gyvavimo ciklo scenarijaus viduje, kuris paleidžiamas automatiškai, kai tik kas nors jį įdiegia.
- Automatinis dauginimas. Jei pažeistas kūrėjas kontroliuoja kitus paketus arba jei pats kenkėjiškas scenarijus renka papildomus prisijungimo duomenis, kirminas plinta į kitą paketą ir kitą kūrėją be tolesnių užpuoliko veiksmų.
- Aptikimo vėlavimas. Paketas yra registre ir jį gali įdiegti bet kas, kol kas nors jį pastebi, praneša ir jis pašalinamas. Tas vėlavimas – valandos kai kuriems incidentams, dienos kitiems – yra visas langas, kurio reikia kirminui.
Pripažinimas, kad ketvirtas smūgis yra tai, kas iš tikrųjų svarbu gynybai. Kiekviena npm kirminų incidento švelninimo strategija iš esmės yra bandymas sumažinti arba apeiti tą aptikimo vėlavimą.
Verta cituoti sistemą: SIP atsakymas į atvėsimo problemą
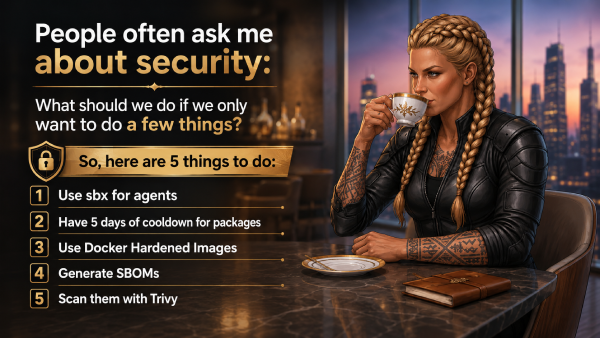
Ne kiekvienas atsakas į šį modelį kyla iš pardavėjo. Vienas aiškiausių yra SIP, Mohammado Ali A'râbi neatidėliotinas saugumo planas, penkių kontrolės elementų avarinių situacijų sistema programinės įrangos tiekimo grandinės rizikai, kuri kilo iš labai praktiško klausimo, užduoto „SafeDev“ sesijos pabaigoje: „Jei galime padaryti tik kelis dalykus, ką turėtume padaryti pirmiausia?“
Antrasis SIP valdymo elementas yra skirtas spręsti „npm“ kirminų problemą: įšaldyti nepatikrintas priklausomybes penkių dienų atvėsimo laikotarpiu ir išjungti gyvavimo ciklo scenarijus, kad kenkėjiškas poįdiegimas negalėtų būti vykdomas automatiškai diegimo metu. Praktiškai tai yra min-release-age=5 bei ignore-scripts=true projekto .npmrc, įdiegtas CI, kad užrakinimo failas negalėtų tyliai išspręsti vakar paskelbto paketo. Tai tikrai patikimas, mažai pastangų reikalaujantis valdiklis, tiesiogiai nukreiptas į tą patį aptikimo vėlavimą, nuo kurio priklauso kiekvienas npm kirminų incidentas. Pasinerkite į:
Kur atvėsimo langas vis dar palieka spragą
Atvėsimo laikotarpis yra statymas: bendruomenė pastebės ir praneš apie kenkėjišką paketą iki laukimo laikotarpio pabaigos. Dažniausiai šis statymas atsiperka. Nemaža dalis pažeistų paketų yra pažymėta per pirmąsias kelias dienas po paskelbimo, todėl penkių dienų langas yra pagrįstas numatytasis laikotarpis.
Tačiau npm kirminas elgiasi kitaip nei įprastas kenkėjiškas paketas, ir tai pakeičia tai, ką fiksuotas atvėsimo laikas gali ir ko negali padaryti.
Būti iš ankstocisapie greitį: Greitai plintantis kirminas iš tikrųjų neįveikia paties „atvėsimo periodo“. Jei nustatote griežtą minimalų išleidimo amžių, paketai, išleisti per tą pradinę bangą, vis tiek yra per nauji, kad būtų įtraukti į kompiliavimą, nesvarbu, kiek paketų kirminas per tą laiką pažeidžia. Greitis yra svarbus, bet jis svarbus visiems, kurie nenaudoja „atvėsimo periodo“, o ne norint įveikti jau taikomą.
Tikrasis apribojimas yra kantrybė. Atsargiau veikianti apkrova gali likti neveikli ir pasibaigus atvėsimo laikotarpiui, aktyvuodama tik pasibaigus dienoms ir paketui pasiekus „patikimos“ zonos ribą.cisypač todėl, kad žino, jog stebimas atvėsimo laikotarpis. Tai yra scenarijus, kai vien fiksuoto atvėsimo nepakanka ir būtent tada šalia, o ne vietoj jo, turi veikti kažkas panašaus į MEW įrodymais pagrįstą aptikimą.
Nei vienas iš šių gedimo režimų nėra SIP mąstymo trūkumas. Atvėsimo laikotarpis yra bendruomenės aptikimo būdas, o bendruomenės aptikimas turi žemiausią ribą: jis negali aptikti to, ko niekas dar nepranešė. Tai nėra tik SIP būdingas trūkumas, tai bet kurios gynybos struktūrinis apribojimas, kai prieš imantis veiksmų laukiama parašo, pranešimo ar viešos ataskaitos.
Kaip MEW panaikina atvėsimo laikotarpio spragą
Tai yra iš ankstocistarpas „Xygeni“ kenkėjiškų programų ankstyvojo įspėjimo sistema (MEW) sukurtas taip, kad būtų galima uždaryti. Užuot laukęs bendruomenės ataskaitų ar paskelbto parašo, MEW nuolat nuskaito NPM, PyPI ir Maven, kai publikuojami nauji paketai ir versijos, analizuodamas elgseną, o ne lygindamas ją su žinomomis grėsmėmis. Kai kas nors atrodo kenkėjiška, ji karantinuojama, o saugumo tyrėjai patvirtina šią išvadą prieš viešą atskleidimą, o ne po to.
Šis skirtumas yra svarbus abiem aukščiau paminėtiems npm kirminų gedimo režimams. Greitai plintančio kirmino atveju išankstiniam parašo aptikimui nereikia penkių dienų, kurias numato atvėsimo laikotarpis. Kantrios, neveiklios apkrovos atveju MEW elgsenos analizė neieško amžiaus ar reputacijos, o ieško, ką kodas iš tikrųjų daro, todėl laukimas, kol pasibaigs atvėsimo laikotarpis, užpuolikui nieko neduoda.
MEW priklausomybių užkarda tai plečia iki pat diegimo etapo, realiuoju laiku blokuodama kenkėjišką paketą, net jei jis praėjo ankstesnius patikrinimus, ir tas pats aptikimo sluoksnis apima ir diegimo etapą. CI/CD npm kirmino incidento pusė: atrakinimo-šakos, injekcijos, pakartotinio užrakinimo šablonas, leidžiantis užpuolikui įkelti kenkėjišką commit ir tyliai nuslėpti savo pėdsakus, pateikdami pilną audito seką, jei taip atsitiktų.
SIP ir MEW atsako į tą patį klausimą, tik skirtinguose lygmenyse
Visa tai nepaneigia SIP atvėsimo kontrolės principo, ir verta aiškiai pasakyti: penkių dienų atvėsimas išjungus gyvavimo ciklo scenarijus vis dar yra viena greičiausių ir pigiausių gynybos priemonių, kurias komanda gali įdiegti nuo įprasto npm kirmino incidento, ir ji turėtų būti įtraukta į bet kokį rimtą tiekimo grandinės stiprinimo planą. Ko ji iš esmės negali padaryti, tai aptikti to, ko bendruomenė dar nerado. Tai yra nuolatinio, elgesiu pagrįsto aptikimo, vykdomo per atvėsimo laikotarpį, o ne vietoj jo, užduotis.
Kartu šie du metodai sprendžia abi tos pačios problemos puses: SIP sustiprina konstrukciją pipeline, priklausomybės įšaldymą ir konteinerio atvaizdą aplink žinomą, atskleistą grėsmių aplinką, o MEW išankstinis parašo aptikimas apima dar neatskleistus npm kirminų incidentus, tuos, kurių atvėsimo laikotarpis, pagal savo logiką, negali numatyti.

DUK
Kas yra npm kirminas, vienu sakiniu?
Kenkėjiškas kodas, paskelbtas „npm“, kuris automatiškai plinta į kitus paketus, paprastai pavogdamas prižiūrėtojo kredencialus ir naudodamas juos tam pačiam naudingajam duomenų kiekiui įterpti kitur, be tolesnių užpuoliko veiksmų.
Ar kiekvienas kenkėjiškas npm paketas yra npm kirminas?
Ne. Kenkėjiškas paketas, kuris pats neplatina, yra tiekimo grandinės ataka, bet ne kirminas. Npm kirmino incidentą konkrečiai apibrėžia savaiminio plitimo etapas: vienas kompromitavimas automatiškai veda prie kito.
Ar priklausomybės atvėsimo laikotarpis sustabdo npm kirminą?
Tai žymiai sumažina riziką, nes apie daugumą kenkėjiškų paketų pranešama per pirmąsias kelias dienas po jų paskelbimo. Tačiau „atvėsimo laikotarpis“ priklauso nuo bendruomenės aptikimo greičio, o greitai plintantis arba sąmoningai neveiklus npm kirminas gali būti sukurtas specialiai tam laikotarpiui įveikti.
Kas iš tikrųjų pagauna npm kirminą prieš atvėsimo laikotarpį?
Nuolatinis, elgesiu pagrįstas nuskaitymas, nepriklausomas nuo jau egzistuojančio parašo ar viešos ataskaitos. Būtent tam ir sukurti išankstinio parašo aptikimo įrankiai, tokie kaip „Xygeni“ MEW.
