






Tai ketvirtas epizodas šiame etatų serijos apie kenkėjiškus komponentus, kur pateikiame Ksigeni požiūris į šios grėsmės valdymą, kuris yra mūsų draudimo dalis Open Source Security.
Pastebėjome, kad per didelis pasitikėjimas neaiškios kilmės atvirojo kodo komponentais yra naudojamas įvairiausių nusikaltėlių, kad sukeltų netikėtą elgesį, kuris gali būti vykdomas kūrėjų kompiuteriuose, CI/CD sistemose arba integruota į aukos organizacijos programinę įrangą, kad ji būtų perduodama organizacijos klientams. Mes išanalizavome 2 epizodas atakos, naudojant viešuosius registrus kenkėjiškoms programoms platinti, ir tai, ką sužinojome stebėdami, kaip veikia piktavaliai veikėjai, ir ankstesniuose 3 epizodas Buvo išnagrinėtos veiksmingos (ir neveiksmingos) kontrolės priemonės, kovojančios su šia grėsme.
Dabar laikas pažvelgti į mūsų požiūrį į problemą. Šioje laidoje pristatome, kokios strategijos laikomės „Xygeni“ įmonėje. Kenkėjiškų programų ankstyvas įspėjimas (MEW) sistema. Kaip ši daugiapakopė sistema veikia realiuoju laiku, kai išleidžiama nauja paketo versija, kaip renkami įrodymai iš skirtingų šaltinių, kaip atliekamas triažas, kokiais klasifikavimo kriterijais vadovaujamės ir kodėl vis dar reikalinga rankinė analizė, siekiant patvirtinti kenkėjiško paketo kandidato pobūdį. Taip pat paaiškinsime, kaip padedame NPM, „GitHub“, „PyPI“ ir kitoms pagrindinėms atvirojo kodo ekosistemų infrastruktūroms sumažinti kenkėjiškų programų gyvavimo laiką.
Geriausios pipeline
„Xygeni“ kenkėjiškų programų ankstyvojo įspėjimo (MEW) sistema nuolat apdoroja komponentus – bibliotekų ir palaikomų programavimo ekosistemų, tokių kaip „JavaScript“ / „Node“ ar „Python“, karkasų paketų tarball'us, „Docker“ / OCI konteinerių atvaizdus arba tokių įrankių kaip IDE plėtinius ir papildinius. CI/CD sistemos. Tokie komponentai skelbiami viešuosiuose registruose, kuriuose taikomi skirtingi naudotojų patikrinimo lygiai.
Toliau pateikta schema, kaip veikia sistema:
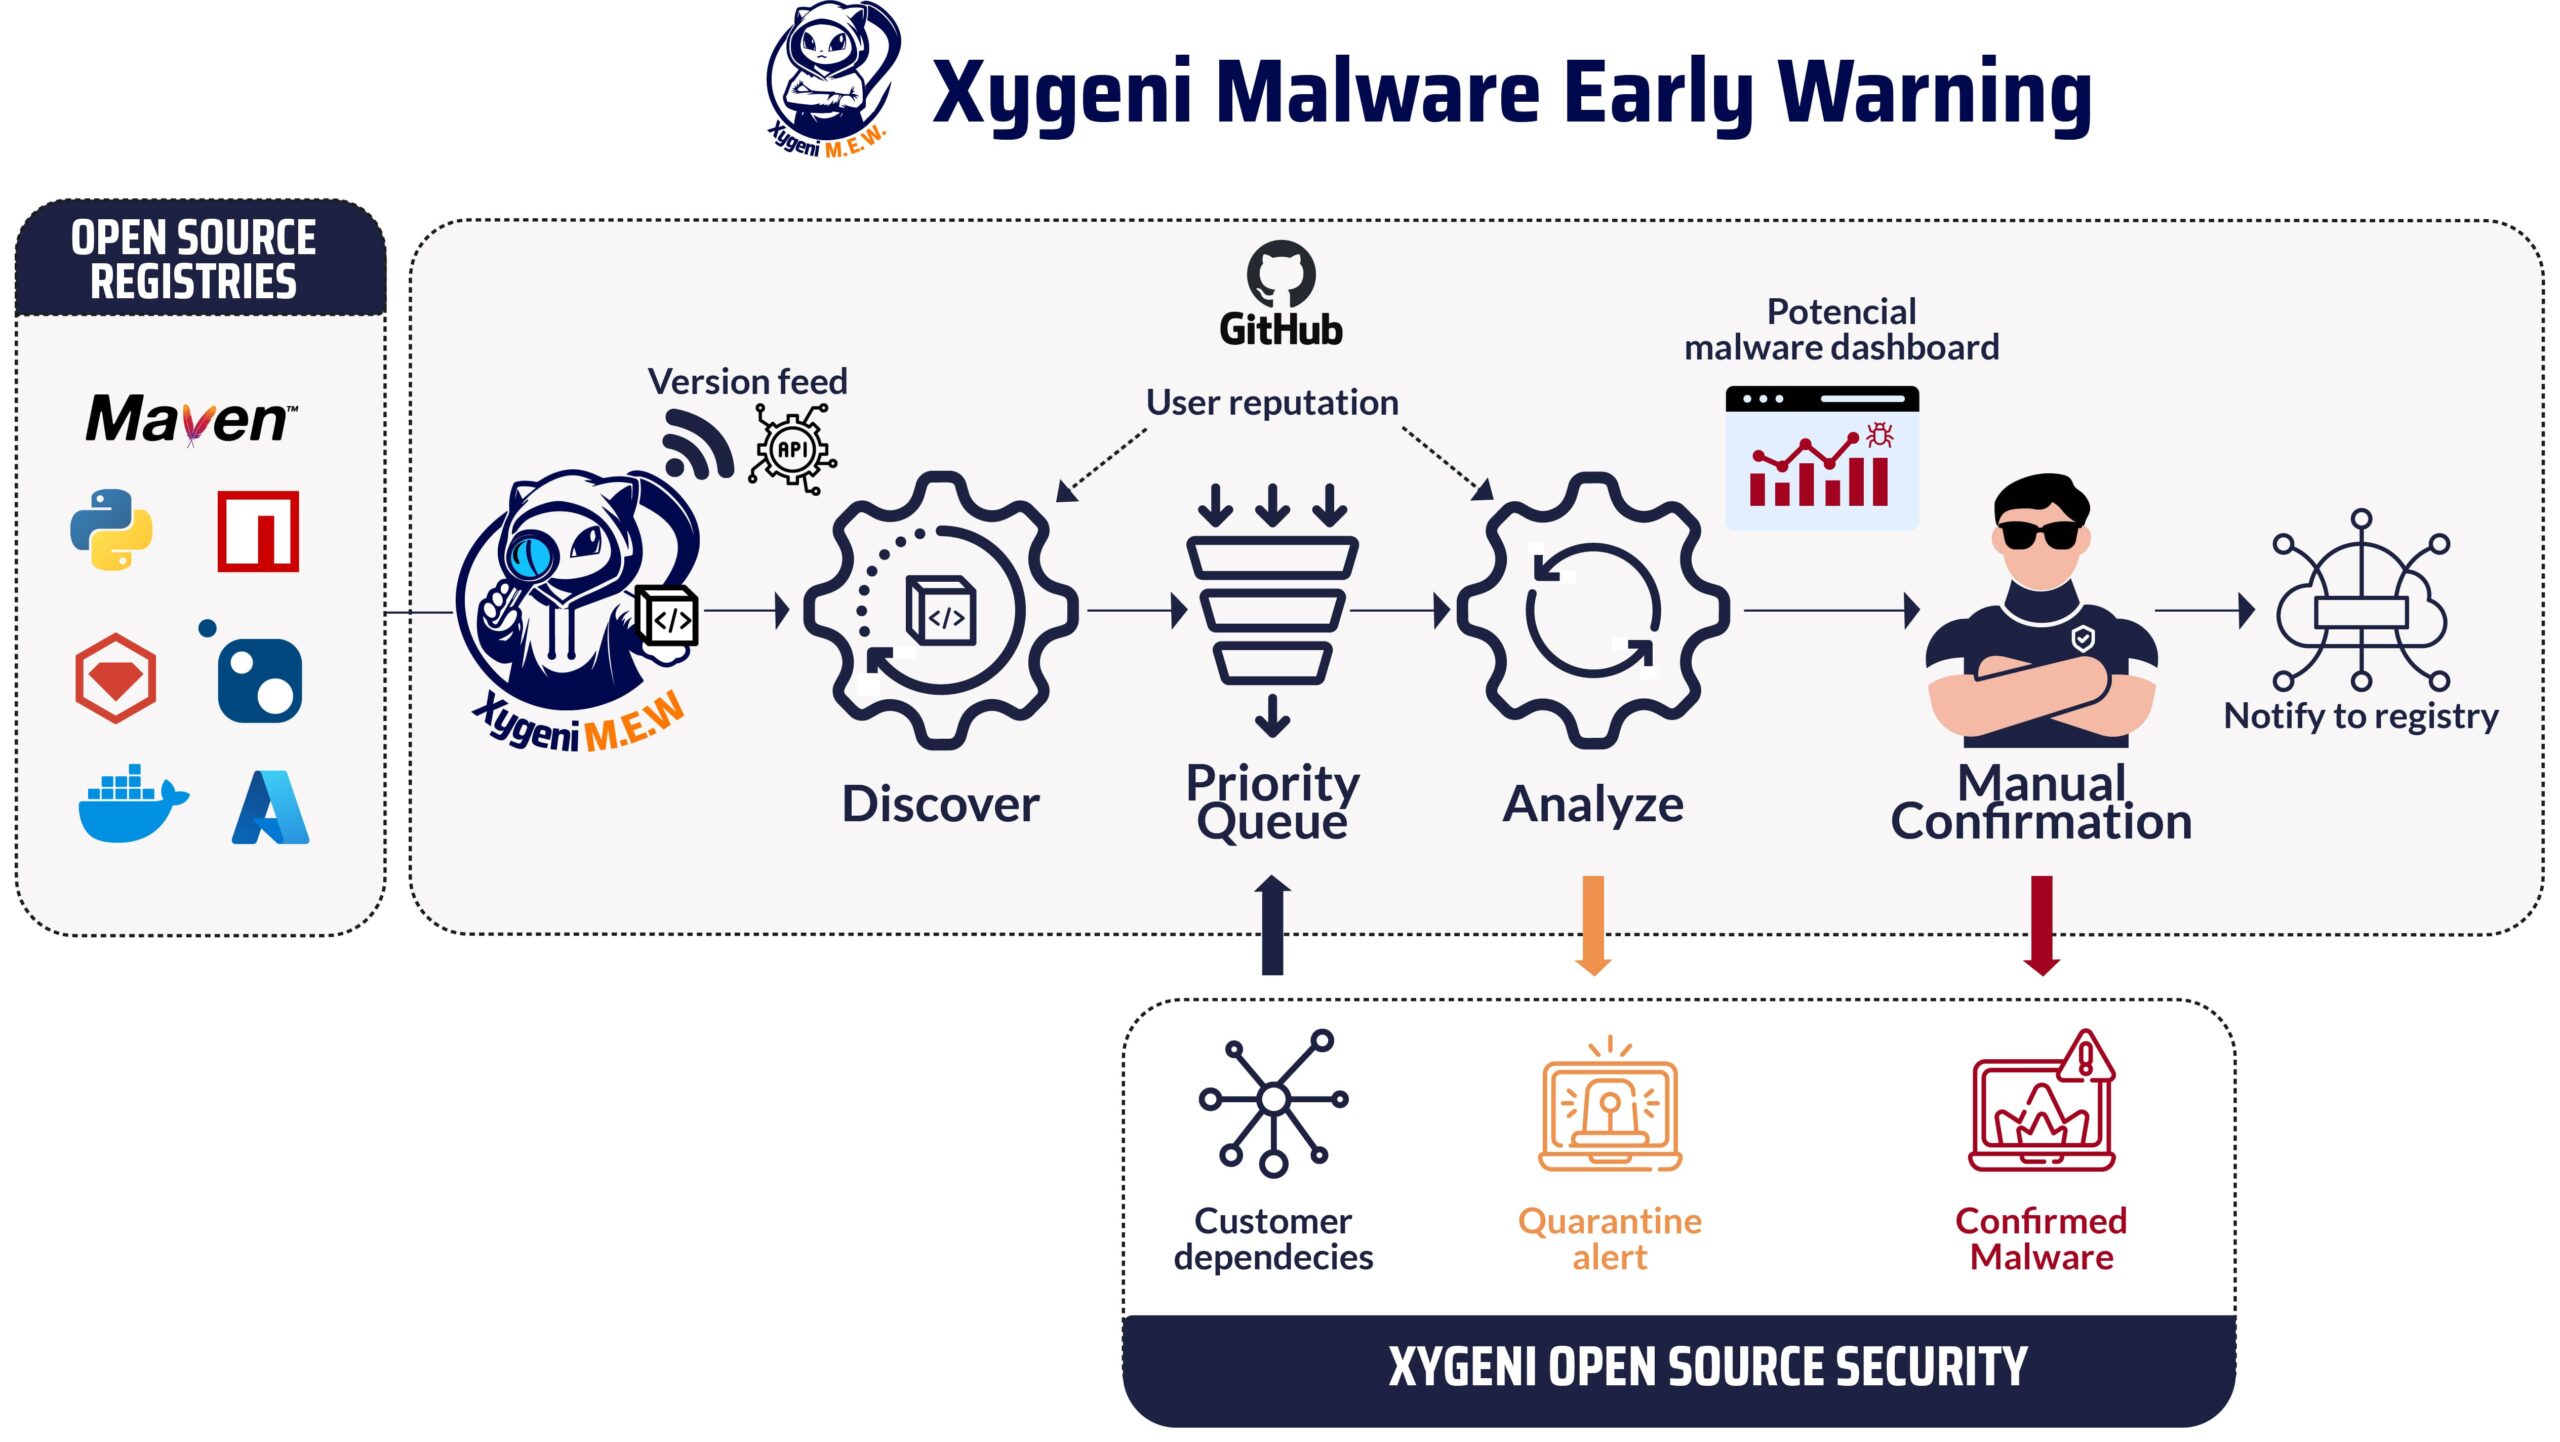
Geriausios atradėjas procesas gauna publikavimo įvykių srautą. Publikavimo įvykis yra naujos arba esamo komponento versijos sukūrimas. Kadangi populiarūs registrai nepateikia „pub-sub“ mechanizmo susidomėjusiems vartotojams, tai dažnai daroma apklausiant registrą apie naujausius įvykius. Puikus OSSF projektas, paketų sklaidos kanalai, parama populiarius registrus, tokius kaip „PyPI“ ar „Maven Central“, ir teikia vieningą, informacijos srautais pagrįstą sąsają. MEW pridėjome keletą specifinių įdiegimų, kurie sutrumpina laukimo laiką, pavyzdžiui, su NPM naudojamos „CouchDB“ duomenų bazės kopija, kuri yra sinchronizuota su viešųjų registrų duomenų baze.
„Xygeni“ turime inventorių[1] visų mūsų klientų programinės įrangos naudojamų komponentų (tiesiogiai ar netiesiogiai). Klientų komponentų koordinatės reguliariai teikiamos MEW, kad būtų galima nustatyti analizės prioritetus: mūsų klientų naudojami komponentai apdorojami anksčiau. Prioritetas taip pat nustatomas atsižvelgiant į leidėjo reputaciją ir komponento svarbumą, todėl prioritetas teikiamas ir komponentams, gaunamiems iš žemos reputacijos leidėjų.
Geriausios analizatoriai tada sunaudoja laukiančius komponentus prioritetų eilėje. Kai komponento versija pasirenkama analizei, jos tarball atsisiunčiamas iš registro. Atkreipkite dėmesį, kad analizuojamas supakuotas dvejetainis komponentas: dauguma atvirojo kodo komponentų paprastai yra iš atvirojo kodo saugyklos, dažnai esančios adresu github.com, kuri naudojama tik kontekstui, o kenkėjiška programa visada ieškoma komponentų tarball, nes grėsmės veikėjai sistemingai meluoja apie šaltinius, kuriuos, jų teigimu, naudojo kurdami išleistą komponentų tarball.
Vartotojo požiūriu
Girdžiu jus galvojant: kuo man naudinga anksti sužinoti apie kenkėjišką paketo versiją? Šiame epizode „Kenkėjiškų paketų anatomija: kokios yra tendencijos?“ matėme, kad bendras užlaikymo laikas yra dienų diapazone, o pirmasis MEW pranešimas klientams, naudojantiems paveiktą komponentą, yra minučių diapazone. Su paprastu apsauginiu turėklu[2] galite blokuoti kompiliavimą (yra du įspėjimo lygiai: vienas visiškai automatinis, kai variklis padaro išvadą, kad yra potenciali kenkėjiška programa, ir vėlesnis pranešimas, kai mūsų saugumo komanda rankiniu būdu patvirtina kenkėjiškos programos buvimą). Laukti, kol registras patvirtins kenkėjiškos programos buvimą ir ją pašalins iš registro, paprastai yra per vėlu dėl ilgo ekspozicijos lango.
Organizacija gali naudoti apsauginį turėklą, kuris tikrina, ar nėra komponento su potencialiai kenkėjiška programa (bet kuriame iš dviejų įspėjimo lygių), arba per API greitai sužinoti, ar kuri nors iš tiesioginių ar netiesioginių programinės įrangos projekto priklausomybių naudoja kenkėjišką komponentą.
Kaip veikia MEW: vidinės detalės
Branduolys: kenkėjiškų programų aptikimo variklis
Analizatorius naudoja skirtingus detektorius, kad užfiksuotų pažeidimo įrodymus. Detektoriai sujungia statinę analizę, galimybių analizę ir konteksto analizę.[3], kaip aprašyta ankstesniame šios serijos įraše.
„Xygeni“ inžinierių komanda turi ilgametę statinės analizės patirtį, ir tai yra pagrindinis skirtumas nuo kitų kenkėjiškų programų sprendimų. Atkreipkite dėmesį, kad kai kuriose ekosistemose supakuotame faile yra arba šaltinio kodas (pvz., „JavaScript“ arba „TypeScript“ kodas NPM paketams, „Python“ šaltinio kodas PyPI paketams), arba sukompiliuotas kodas, pakankamai artimas šaltinio kodui statinei analizei (pvz., baitinis kodas JAR failuose „Maven“). Kitiems, pvz., konteinerių atvaizdams, dažnai naudojami dvejetainiai vykdomieji failai, todėl naudojama galimybių nustatymo technika kartu su įprastu kenkėjiškų programų aptikimu, pagrįstu YARA taisyklėmis ir kenkėjiškų programų parašais.
Atkreipkite dėmesį, kad paprastos technologijos, tokios kaip reguliariosios išraiškos ar parašai, netinka kenkėjiškam elgesiui aptikti. Įsivaizduokite, kad aptinkate „dropper“ arba atsisiuntimo programą: pakete yra arba iš išorinio domeno atsisiųstas kodas ar dvejetainis failas, nesusijęs su komponentu (gali būti iš...). didelis grėsmės veikėjo įsigytų domenų sąrašas[4]Arba teisėtas domenas, kad būtų išvengta aptikimo). Tada tas kodas vykdomas naudojant vieną iš tam skirtų funkcijų. Kodą galima transformuoti taip, kad būtų paslėptas atsisiuntimo URL arba funkcija, naudojama atsisiųstam kodui vykdyti. Norint jį aptikti, reikalinga išsami duomenų srauto analizė, naudojant visą statinės analizės mechanizmą, arba įprastu atveju tai galima aptikti naudojant smėlio dėžės aplinkoje veikiantį vykdymą (jei iš tikrųjų tenkinamos kenkėjiško elgesio sąlygos).
Grėsmių kūrėjai taiko tuos pačius metodus, todėl jiems sukurti ir įdiegti detektoriai. Taip pat yra keletas išankstinio apdorojimo veiksmų, pavyzdžiui, skirtų pašalinti obfuskaciją, kurie dažnai reikalingi paslėptam elgesiui atskleisti.
Konteksto pridėjimas
Kai kurie detektoriai naudoja kontekstinę informaciją. Pavyzdžiui, neatitikimas tarp komponento registre esančios versijos ir susijusioje „GitHub“ saugykloje esančios žymos / leidimo yra rimtas įrodymas, kad galbūt piktavalis veikėjas gavo registro, bet ne „GitHub“ saugyklos publikavimo prisijungimo duomenis. Tokios atakos, kaip ši, paveikė kriptovaliutų piniginių tiekėją. buhalterijos didžioji knyga pagal šį neatitikimą būtų galima lengvai nustatyti.
A piktavališkumo balas (MS) apskaičiuojamas pagal atliktų detektorių rezultatus, atsižvelgiant į surinktų įrodymų stiprumą. Ne visi rezultatai yra vienodi, todėl svarbi ir vykdymo tvarka.
Vartotojo ir komponento reputacija
Ne visi atvirojo kodo kūrėjai yra lygūs!
Geros reputacijos kūrėjo NPM paskyra gali būti užgrobta (tai nutinka net ir su saugumą suvokiančiais žmonėmis), o naudojant tą paskyrą gali būti paskelbta kenkėjiška programa. Akivaizdu, kad reputacija turėtų staiga sumažėti ir atsigauti iki buvusios šlovės tik tada, kai užgrobta paskyra atkuriama ir kūrėjas ištaiso sąlygas, dėl kurių paskyra buvo užgrobta. Reputaciją sunku užsitarnauti, bet ją galima prarasti akimirksniu.
MEW įdiegėme išsamią reputacijos valdymo sistemą, skirtą apdovanoti teigiamą elgesį ir bausti už įtartiną veiklą. Ši sistema pradedama nuo naujų vartotojų, kurie yra neutralioje pozicijoje, ir koreguoja jų reputaciją pagal jų nuolatinę veiklą.
Vartotojo reputacija gerėja imantis teigiamų veiksmų, pavyzdžiui, palaikant aktyvias socialinių tinklų paskyras, įjungiant daugiafaktorinį autentifikavimą, reguliariai prisidedant prie projektų ir pasirašant dokumentus. commitsu patikrinamais raktais. Ir atvirkščiai, reputacija blogėja dėl priešiškų veiksmų, tokių kaip kenkėjiškų programų publikavimas, vienkartinių el. pašto adresų naudojimas, nepasirašymas commitarba demonstruojant neįprastus įnašų modelius.
Pagrindinis mūsų sistemos tikslas – užtikrinti saugią ir patikimą aplinką. Tai pasiekiama dinamiškai koreguojant naudotojų reputaciją pagal įvairius veiksnius, kartu atsižvelgiant į privatumo problemas ir skirtingų registrų apribojimus.
Vartotojui (prisijungus prie registro ir „GitHub“ paskyros, kai įmanoma) apskaičiuojamas vidinis reputacijos balas, kartu su kenkėjiškumo balu, naudojamu klasifikuojant analizuojamą komponentą, ir siekiant geriau kvalifikuoti, kas yra publikuojamas komponente.
Rasta įrodymų apie kenkėjišką elgesį. Na ir kas? Rankinės peržiūros procesas
Dabartinis klasifikatorius analizuojamą komponento versiją priskiria vienai iš šių kategorijų: „patvirtinta kenkėjiška“, „tikriausiai kenkėjiška“, „didelės rizikos“, „mažos rizikos“ arba „nekenksminga“, remdamasis balų, apibendrinančių išvadas, slenksčiais ir naudotojo / komponento reputacija. Klasifikavimas į „didelės rizikos“ arba „tikriausiai kenkėjiškas“ kategorijas suaktyvina rankinę peržiūrą ir pirmąjį pranešimą. Kategorija „patvirtinta kenkėjiška“ nustatoma po rankinės peržiūros arba kai įrodymai sutampa su tais pačiais įrodymais, gautais apie ankstesnę versiją, kuri buvo patvirtinta kaip kenkėjiška.
Kai yra pakankamai įrodymų apie galimą kenkėjišką elgesį, paveiktoms organizacijoms siunčiamas pirmasis įspėjimas (karantino įspėjimas). Kaip minėta anksčiau, tai gali blokuoti programinės įrangos, kuri priklauso nuo karantino komponento, diegimą ar kūrimą.
Tai sukelia problemų MEW viduje. dashboard todėl saugumo analitikai gali pradėti rankinį komponento peržiūros procesą. Komanda turi specializuotus įrankius (smėlio dėžę, deobfuskatorius, kenkėjiškų programų tyrimų platinimo įrankius, kenkėjiškų programų ataskaitų teikimo įrankius), kad galėtų greitai įvertinti tiriamos komponento versijos pobūdį. Dauguma kenkėjiškų programų („ančiuvių“ arba paprastų kenkėjiškų komponentų) yra peržiūrimos
Peržiūros rezultatas gali būti bet kuris iš šių dalykų: saugus, taigi automatinės analizės modulis rado klaidingai teigiamą rezultatą, kuris naudojamas kaip grįžtamasis ryšys mašininio mokymosi klasifikatoriui, kad išmoktų modelį; arba patvirtinta kenkėjiška, todėl komponentas atsakingai atskleidžiamas kaip kenkėjiškas viešajam registrui, atlikus ataskaitų teikimo procesą. Antras pranešimas siunčiamas paveiktoms organizacijoms, kurios savo ruožtu gali atšaukti komponento karantino sąlygas arba visiškai užblokuoti jį versijos atnaujinimo procese arba komponentų užkardoje, naudojamoje jų vidiniame registre.
Šis nustatymas leidžia mums kasdien analizuoti dešimtis tūkstančių naujų versijų ir nustatyti dešimtis, kurios tikriausiai yra kenkėjiškos, o vėliau jas peržiūrime rankiniu būdu. Prisiminkite iš ankstesnio epizodo, kad vienas iš dešimties tūkstančių yra kenkėjiškų komponentų, kuriuos šiuo metu matome gamtoje, rodiklis.
Ataskaitų teikimas registrui
Pastebėjome, kad dauguma viešųjų registrų, kurie yra vienas iš atvirojo kodo infrastruktūros pagrindų, siūlo gana ribotus mechanizmus saugumo problemoms, o ypač kenkėjiškiems komponentams, pranešti. Stengiamės tobulinti pagrindinę ataskaitų teikimo proceso organizaciją. Paprastai gauname daugiausia atsiliepimų el. laišką iš registro saugumo komandos, patvirtinantį, kad komponentas buvo pašalintas iš registro.
Kartais registras yra piktnaudžiaujamas, pažeidžiant jo naudojimo sąlygas, tačiau nesukeliant kenkėjiško elgesio pateiktoje programinėje įrangoje. Apie tai taip pat pranešama registrui, tačiau organizacijoms nepranešama, kad būtų sumažintas triukšmas.
Būsimas darbas
Šiuo metu numatyta daug patobulinimų. Visų pirma, viešas OS komponentų sveikatos portalas, ypač susijęs su rastais galimo kenkėjiškumo įrodymais, šiuo metu yra kuriamas. Tai yra nedidelis indėlis į atvirojo kodo bendruomenę. Sekite naujienas.
Kitas nuolatinis vystymasis yra patobulintas mašininio mokymosi klasifikatoriusMEW mokysis iš ankstesnių klasifikacijų. Variklio detektorių išvadų vektorius, taip pat išvestinis komponento ir leidėjo kenkėjiškumo balas bei reputacijos balas („rasti įrodymai“) naudojami kaip įvestis mašininio mokymosi sistemai, kuri atnaujina klasifikatoriaus modelį. Išvesties kintamasis yra tiesiog tas, ar registras patvirtino, kad komponentas buvo kenkėjiškas. Tai kodiniu pavadinimu „Orakulas“ ir padės atlikti išsamesnį išankstinį vertinimą.cise kvalifikatorius, sukurtas taip, kad būtų patikimas (geras atkuriamumas, t. y. nepraleistų kenkėjiškų komponentų), bet su mažiau klaidingai teigiamų rezultatų (nepraneštų apie saugius komponentus kaip apie kenkėjiškus).
A kritiškumo balas bus pridėta prioritetizavimo kriterijams, be priklausymo klientų priklausomybių rinkiniui ir prastos leidėjo reputacijos. Akivaizdu, kad projektus, turinčius didesnę įtaką ir svarbą, analizei reikėtų apsvarstyti anksčiau. Čia neišradinėsime dviračio ir vadovausimės Atvirojo kodo projekto kritiškumo balas.
Kuriama palaikymas papildomoms ekosistemoms. Planuojama plačiai naudoti technologijas ir įrankius, tokius kaip PHP ar „Jenkins“ įskiepiai.
Taip pat nagrinėjame, ar dirbtinis intelektas galėtų padėti rankinio peržiūros procesui, kad būtų supaprastinta kelių sudėtingesnių kenkėjiškų komponentų analizė.
Kitame ir paskutiniame šios serijos seriale „Atvirojo kodo išnaudojimas: ko tikėtis iš blogiukų„...“, daugiausia dėmesio skirsime naujausiems priešininkų naudojamiems būdams, kaip atakas padaryti slaptesnes, sunkiau aptinkamas, labiau nukreiptas į konkrečias pramonės šakas ir pelningesnes. Ar išpirkos reikalaujančių programų atakos bus vykdomos naudojant šią priemonę? Kaip blogiukai naudoja dirbtinio intelekto įrankius, kad pateiktų sudėtingesnę kenkėjišką programinę įrangą? Ar populiariausiems projektams gresia pavojus? Tai skirta tam, kad skaitytojai susidarytų įspūdį apie šias ginklavimosi varžybas ir ko tikėtis trumpuoju laikotarpiu (2024 m. antroje pusėje) ir vidutinės trukmės laikotarpiu (2025 m.).
Pabaigoje pateiksime keletą minčių apie tai, kokių mažų žingsnelių bendruomenė galėtų žengti per daug nepakeisdama atvirojo kodo pasaulio atvirumo. Pavyzdžiui, efektyvesnis kenkėjiškų programų pranešimo viešiesiems registrams ir potencialiai kenkėjiškų komponentų įrodymų dalijimosi su registrais ir bendruomene mechanizmas būtų mažas žingsnis teisinga kryptimi siekiant užverti duris grėsmių skleidėjams.
Kenkėjiška programinė įranga atvirojo kodo komponentuose neturėtų sutrikdyti didžiulės naudos, kurią atvirojo kodo bendruomenė suteikė mūsų visuomenei.
- [1] Mūsų skaitytuvas aptinka analizuojamų programinės įrangos projektų nurodytus atvirojo kodo komponentus, todėl žinomas visas atnaujintas priklausomybių grafikas, bent jau tiems projektams, kurie yra reguliariai skenuojami. „Xygeni OSS“ pateikia API, kurią klientai taip pat gali naudoti įtraukdami dominantį komponentą į baltąjį sąrašą, įskaitant informaciją apie pažeidžiamumus ir kenkėjiškas programas.
- [2] Apsauginis turėklas gali sugadinti kompiliavimą, jei aptinkama sąlyga, atitinkanti saugumo problemas. Saugumo pažeidimai, pvz., kritinė ir pasiekiama spraga arba karantino komponento naudojimas, gali būti laikomi pakankamai rimtais, kad sugadintų paveiktos programinės įrangos kompiliavimą.
- [3]Mūsų saugumo analitikai, kai reikia, paleidžia komponentą arba jo diegimo scenarijus smėlio dėžės aplinkoje. Tačiau MEW neatlieka dinaminės analizės, daugiausia dėl to, kad kenkėjiškas elgesys ne visada atliekamas tikslinių atakų metu, ir dėl vengimo logikos, kurią grėsmių kūrėjai naudoja dinaminei analizei išvengti.
- [4] Šiai technikai buvo suteiktas pavadinimas – registruotų domenų generavimo algoritmai arba RDGA, o nauji grėsmių veikėjai, tokie kaip vadinamasis Revolveris triušis investavo net 1 mln. dolerių į 500 tūkst. domenų, o tai rodo, kokia pelninga yra kibernetinių nusikaltimų pramonė.
