






„DevOps“ komandoms rizikos mažinimas yra sunkiau nei atrodo. Tradicinis SCA įrankiai teigia, kad padeda ištaisymo rizikos valdymas, tačiau jie dažnai tiesiog siūlo atnaujinimą, neparodydami poveikio. Kūrėjai bando pašalinti riziką greitai, tačiau per vėlai supranta, kad pataisos įneša netikėtų laužantys pokyčiai kompiliacijose ir vykdymo metu.
Su Ksigeni SCA ir ištaisymo rizika, Galite pašalinti riziką užtikrintai, vengiant esminių pakeitimų, kurie paprastai sulėtina kūrimą.
Rizikos koregavimo iššūkis DevOps aplinkoje
tiltas SCA įrankiai rekomenduoja žemiausia pataisyta versija pažeidžiamos priklausomybės. Teoriškai tai išsprendžia CVE problemą. Tačiau realybė yra visai kitokia:
- Sukūrimai dažnai nepavyksta, nes vis dar yra nuorodos į pašalintus metodus.
- Programos užstringa vykdymo metu dėl tipų neatitikimų.
- Kūrėjai valandų valandas rankiniu būdu peržiūri pakeitimų žurnalus.
Pavyzdžiai, kuriuos matė kiekvienas kūrėjas:
- Java: atnaujinimas pašalina
foo(), akimirksniu sugadindamas dešimtis skambučių svetainių. - C#: Griežtesnis tipų vykdymas sukelia vykdymo laiko išimtis deserializacijoje.
- Node.js: asinchroninės bibliotekos persijungia į pažadus ir pipelinesugriūva dėl bandymų klaidų.
Tai kodėl rizikos mažinimas naudojant tradicinius įrankius atrodo kaip spėlionės. Vietoj aiškumo kūrėjai paveldi triukšmą, perdirbinius ir nestabilumą pipelines.
Įspūdingi pokyčiai realiame pasaulyje
Taigi, kas tiksliai yra laužantys pokyčiaiTai yra beveik kiekvieno pataisymo viduje slypinčios paslėptos rizikos:
- Pašalinti metodai arba API nuo kurių vis dar priklauso jūsų kodas.
- Tipo arba sutarties pakeitimai kurie sukelia vykdymo laiko neatitikimus.
- API restruktūrizavimas kuris verčia perrašyti priklausomas paslaugas.
Pavyzdžiui:
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelineŠie keisti pakeitimai nėra tik erzinantys veiksniai. Jie atitolina sprintus, blokuoja išleidimus ir priverstinai diegia karštąsias pataisas gamyboje. Todėl kūrėjams reikia matyti šias rizikas. prieš jie užklijuoja pleistrą.
„Xygeni“ ištaisymo rizika: kaip tai veikia
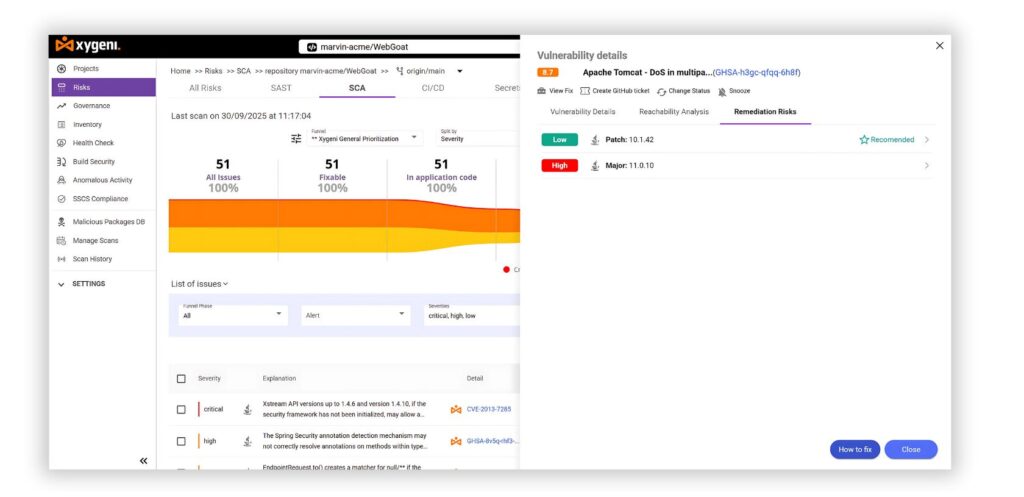
Xygeni ištaisymo rizika, mūsų dalis Programinės įrangos sudėties analizė (SCA), išplečia tradicinį nuskaitymą pažangia, kūrėjams patogia analize.
- Dirbtinio intelekto valdomas pakeitimų žurnalas ir skirtumų analizė: Be to, jis automatiškai aptinka pašalintus metodus, API nesuderinamumus ir tipų neatitikimus.
- Kodo poveikio žemėlapis: Iš tiesų, jis tiksliai nurodo jūsų saugykloje esančias iškvietimo svetaines, kurios po atnaujinimo suges.
- Kalbos aprėptis: Be to, jis veikia su „Java“, „C#“ ir kitomis programavimo kalbomis. enterprise ekosistemos.
- CI/CD & PR integracija: Todėl išvados pateikiamos tiesiogiai pull requests bei pipeline patikrinimus, todėl juos galima atlikti realiuoju laiku.
Kitaip nei senesni skaitytuvai, Ksigeni SCA ne tik sako „Atnaujinti iki 2.0 versijos“. Vietoj to, aiškiai parodoma, kas suges, kas bus pataisyta ir saugiausias taisymo kelias – visa tai jūsų kūrimo darbo eigoje.
Pro Patarimas: Šias įžvalgas galite matyti tiesiogiai „GitHub“ PR ir CI/CD žurnalai. Todėl nereikia keisti konteksto.
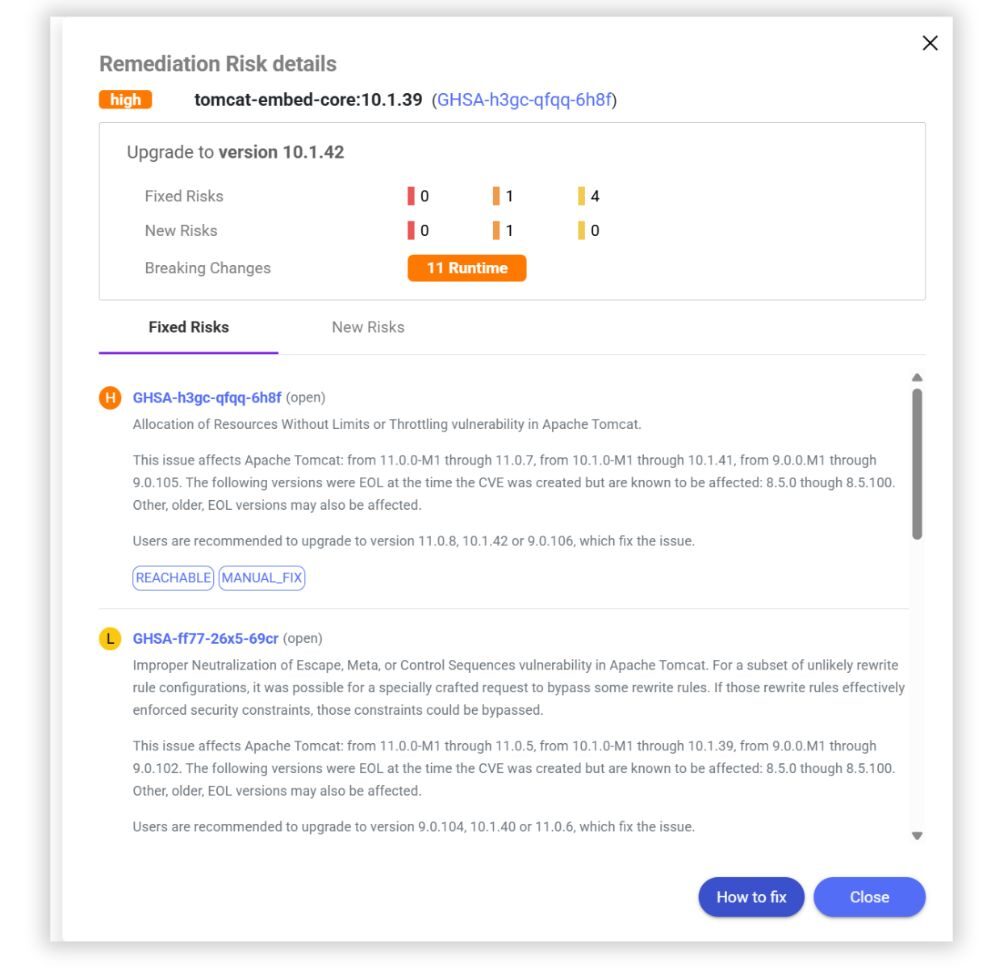
1 variantas: Atnaujinkite į 10.1.42 versiją
- Fiksuotos rizikos: 1
- Naujos rizikos: 1
- Pertraukos: 11 vykdymo laiko problemų
2 variantas: Atnaujinkite į 11.0.10 versiją
- Fiksuotos rizikos: 2-4
- Naujos rizikos: 0
- Pertraukos: ~200 vykdymo laiko problemų
Užuot aklai diegę pataisas, kūrėjai gali matyti ir saugumo privalumus, ir galimus sutrikimus. Todėl jie gali pasirinkti saugiausią kelią, pavyzdžiui, likti prie 10.1.42 stabilumui.
Tai yra ištaisymo rizikos valdymas praktikoje: greiti sprendimai, jokių netikėtumų ir pipelines, kurios lieka žalios.
Norite ištirti panašius pavyzdžius? Interaktyviai susipažinkite su produktu ir pažiūrėkite, kaip „Xygeni“ atkreipia dėmesį į ištaisymo riziką prieš jums susijungiant.
Tradicinis SCA prieš Xygeni SCA
| ypatybė | Tradicinis SCA | Ksigeni SCA |
|---|---|---|
| Pažeidžiamumo aptikimas | Pažymėti tik CVE | Aptinka CVE ir rizikingas priklausomybes (spausdinimo klaidas, priklausomybių painiavą, kenkėjiškus scenarijus) |
| Prioritetų nustatymas | Sunkumas (CVSS) | Sunkumas + išnaudojimo tikimybė (EPSS) + pasiekiamumas |
| Pasiekiamumo analizė | Nėra | Nustato, ar pažeidžiamumais iš tikrųjų galima pasinaudoti, taip sumažinant klaidingų teigiamų rezultatų skaičių iki 70 % |
| Korekcinė rizika | Nėra | Dirbtiniu intelektu pagrįstas lūžio požymių aptikimas ir skambučių vietos žemėlapis |
| Pataisymas | Rankinis darbas | Automatinis taisymas ir masinis automatinis taisymas su saugiais PR |
| Apsauga nuo kenkėjiškų programų | Neįtraukta | Ankstyvas įspėjimas: blokuoja kenkėjiškus paketus NPM, PyPI, Maven ir kt. |
| Licencijos laikymasis | Ribotas matomumas | Automatinis licencijų nuskaitymas ir atitikties ataskaitų teikimas |
| SBOM ir VDR palaikymas | Išorinis arba rankinis | Gimtasis SBOM (SPDX, CycloneDX) ir pažeidžiamumų atskleidimo ataskaitos |
| CI/CD Integracija | Daliniai, ad hoc nuskaitymai | Nuolatinis stebėjimas ir guardrails įterptas pipelines |
Rizikos šalinimo privalumai „DevSecOps“ komandoms
Su Xygeni SCA ir ištaisymo riziką, jūsų komanda gali:
- Atnaujinkite priklausomybes užtikrintai.
- Užkirskite kelią vykdymo laiko klaidoms, kol jos nepasiekė gamybinės aplinkos.
- Sutaupykite valandų valandas rankinio pakeitimų žurnalo peržiūros per sprintą.
- Kiekviename leidime subalansuokite greitį ir stabilumą.
- Greitai pašalinkite riziką nesulėtindami pristatymo.
Esmė: Rizikos taisymas nebėra susijęs su neveikiančiais kūriniais. Tai reiškia aiškumą, stabilumą ir greitį.
Išvada: Rizikos šalinimas nepažeidžiant pakeitimų
Šiuolaikinėje „DevOps“ aplinkoje rizikos mažinimas negali būti aklas. Pažeidžiamumų pataisymai neturėtų reikšti neveikiančių kompiliacijų ar nepavykusių išleidimų.
Su Ksigeni SCA, ištaisymo rizikos valdymas tampa nuspėjamas. Kūrėjai mato:
- Kokie pažeidžiamumai yra ištaisyti.
- Kokios naujos rizikos gali atsirasti.
- Kokie esminiai pokyčiai galėtų sutrikdyti jų pipelines.
Todėl komandos gali saugiai pašalinti rizikas ir užtikrintai teikti saugią programinę įrangą.
Su „Xygeni“ atkūrimas nėra rizikingas. Tai aiškus, automatizuotas ir paruoštas DevOps.
Kontaktas šiandien ir patirkite, kaip „Xygeni“ padeda saugiai pašalinti rizikas, išvengti sugadintų pakeitimų ir išlaikyti jūsų pipelinestabilus.

