






Jūsų atvirojo kodo komponentų saugumas yra toks pat svarbus kaip ir jūsų paties šaltinio kodas. Štai kodėl diskusijos apie programinės įrangos sudėties analizę (SCA) ir programinės įrangos medžiagų sąrašą (SBOM) vis labiau populiarėja „DevOps“ ir „AppSec“ komandose. Nors jie dažnai minimi kartu, sca vs sbom palyginimas nėra skirtas vieno pasirinkimui, o ne kito. Jie atlieka skirtingus, bet vienas kitą papildančius tikslus. software supply chain security.
Šiame įraše paaiškinamas skirtumas tarp sbom prieš sca, parodo, kaip jie veikia kartu, ir padeda nuspręsti, kaip efektyviai juos įdiegti. Taip pat pamatysite, kaip tokios priemonės kaip „Xygeni“ supaprastina atitiktį ir automatizavimą. SCA pagrindu sbom karta.
Xygeni žodynėlis
Kas yra SCA?
Programinės įrangos sudėties analizė (SCA) yra pagrindinė „AppSec“ praktika, kuri nuolat nuskaito jūsų programas, ieškodama trečiųjų šalių ir atvirojo kodo komponentų.
konkrečiau kalbant, SCA padeda tau:
- Aptikti priklausomybių pažeidžiamumus
- Nustatykite rizikingas licencijas
- Įvertinkite išnaudojamumą ir pasiekiamumą
- Automatizuokite taisymą naudodami saugesnes pataisų parinktis
Be to, tvirtas SCA įrankis tiesiogiai integruojamas į jūsų DevOps pipelinePavyzdžiui, jis gali nuskaityti pull requests, bėk vidun CI/CD darbo vietas ir įspėti kūrėjus prieš pažeidžiamam kodui pasiekiant gamybą. Dėl to sca ir sbom praktika kartu padeda nuo pat pradžių užkirsti kelią tiekimo grandinės grėsmėms.
Xygeni žodynėlis
Kas yra SBOM?
Programinės įrangos medžiagų sąrašas (SBOM) yra struktūrizuotas, kompiuterio skaitomas visų jūsų programos komponentų, tiek atvirojo kodo, tiek patentuotų, sąrašas
Paprastai tai apima:
- Paketų pavadinimai ir versijos
- Licencijos ir tiekėjai
- Priklausomybės ryšiai
- Maišos ir identifikatoriai
Nors an SBOM pats savaime neištaiso pažeidžiamumų, jis atlieka svarbų vaidmenį dokumentuojant, kokią programinę įrangą naudojate. Todėl sektoriuose, kuriuose atitiktis yra labai svarbi, pavyzdžiui, sveikatos priežiūros, finansų ar valdžios sektoriuose, SBOMgreitai tampa privalomi.
SBOM vs SCA: paaiškinti pagrindiniai skirtumai
Iš pirmo žvilgsnio, sca vs sbom gali atrodyti panašiai. Tačiau jie sprendžia labai skirtingas problemas. Panagrinėkime juos išsamiau:
| ypatybė | SCA Ištekliai | SBOMs |
|---|---|---|
| Tikslas | ✓ Raskite ir pašalinkite atvirojo kodo rizikas | ✓ Dokumentuokite, kas yra jūsų programinės įrangos viduje |
| Automatika | ✓ Taip, realiuoju laiku ir nuolat | ✕ Dažnai statinis; gali reikėti rankinių atnaujinimų |
| Apsauga | ✓ Pažeidžiamumai, išnaudojimo galimybės, licencijų rizika | ✕ Tik inventorius (rizikos vertinimo nereikia) |
| DevOps naudojimo atvejis | ✓ Apsaugos vartai, PR skenavimas, apsauga perjungiama į kairę | ✓ Atitikties auditai, tiekėjų garantijos |
| Atitiktis reglamentams | ✓ Rekomenduojama | ✓ Dažnai reikalaujama (EO 14028, NIST, DoD, FDA) |
Kodėl SCA bei SBOM Geriau dirbkite kartu
Užuot pasirinkus tarp jų, protingiausias būdas yra naudoti sca ir sbom greta. Štai kodėl:
SBOMReikia atnaujinimų realiuoju laiku
Sukurti SBOM vieno karto nepakanka. Pavyzdžiui, jei jūsų komanda prideda arba atnaujina paketus kas savaitę, jūsų pradinis SBOM gali greitai pasenti. Štai kur SCA žingsniai automatiškai stebi jūsų priklausomybes ir saugo SBOM srovė.
SCA Pagal SBOMs yra nauji Standard
Šiuolaikiniai įrankiai, tokie kaip „Xygeni“, sujungia sca ir sbom, SBOM yra sukurtas ir atnaujinamas iš tikrųjų SCA nuskaito. Tai taupo laiką ir garantuoja, kad jūsų inventorius atspindės faktinį naudojamą kodą.
Kūrėjams reikia daugiau nei sąrašo
Nors SBOM suteikia tik „ką“ SCA pasako „ir kas iš to“. Pavyzdžiui, dviejose programose gali būti ta pati pažeidžiama biblioteka, bet tik vienoje iš jų iš tikrųjų naudojamas pavojingas kodas. SCA priduria tą pasiekiamumo kontekstą.
Galiausiai, sujungus SCA sbom galimybes, gaunate gilesnių įžvalgų, mažiau klaidingai teigiamų rezultatų ir stipresnius saugumo rezultatus.
Kombinavimo privalumai SCA bei SBOM DevOps
Lyginant SBOM vs SCAsvarbu suprasti, kad jie kartu yra efektyvesni nei atskirai. Priimant „DevOps“ strategiją, kuri apima abu sca ir sbom, jūsų komanda atveria reikšmingų privalumų, kurie neapsiriboja vien paviršutinišku matomumu.
Pavyzdžiui, jūs gaunate:
- Didesnis tikslumas programinės įrangos inventoriuje ir priklausomybių stebėjime
- Automatinis atitikimas su tokiomis reguliavimo sistemomis kaip NIST ir EO 14028
- Rizika pagrįstas prioritetų nustatymas naudojant išnaudojamumo vertinimą ir pasiekiamumo kontekstą
- Mažiau klaidingų teigiamų rezultatų, dėka vykdymo metu veikiančio aptikimo
- Paruošta auditui SBOM eksportas, pasiekiama be jokių papildomų rankinių pastangų
Be to, bendra galia sca vs sbom šiuolaikinėse darbo eigose leidžia komandoms dirbti greičiau neprarandant kontrolės. Nes SCA nuolat stebi pokyčius ir SBOMDokumentuodami juos atitikčiai užtikrinti, sumažinate akląsias zonas ir supaprastinate taisomuosius veiksmus.
Dėl to jūsų saugumo ir kūrimo komandos geriau bendradarbiauja, kartu siekdamos verslo ir reguliavimo tikslų.
SBOM Atitiktis JAV ir Europoje: ką reikia žinoti
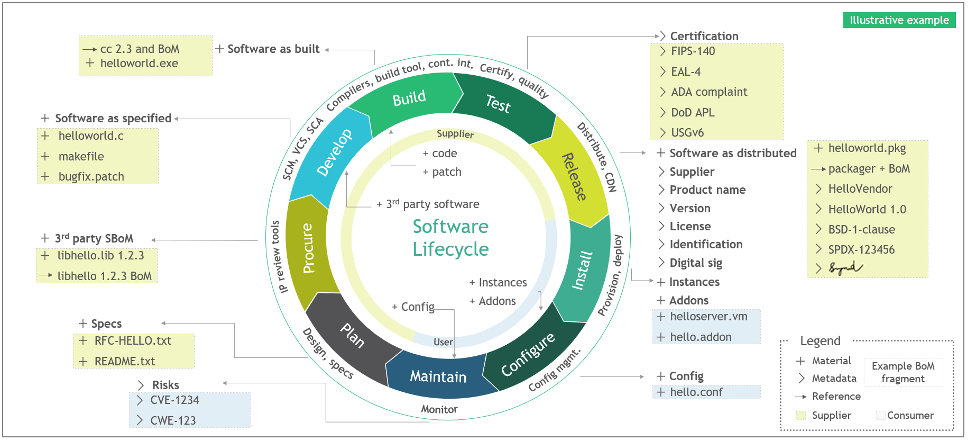
šiandien SBOMnebėra pasirenkami. Jie yra reguliavimo reikalavimas daugeliui organizacijų tiek JAV, tiek Europoje. Pasak Vykdomasis užsakymas 14028, visi JAV federaliniai rangovai privalo pateikti išsamią ir tikslią SBOM su savo programinės įrangos produktais.
Be to, reguliavimo institucijos, tokios kaip FDA ir DoD, įgaliojo SBOM naudojimas sveikatos priežiūros, gynybos ir ypatingos svarbos infrastruktūros srityse. Europoje spaudimas taip pat auga:
- Geriausios ES kibernetinio atsparumo aktas reikia SBOMs visai programinei įrangai su skaitmeniniais elementais
- NIS2 griežtinamos kibernetinio saugumo taisyklės ypatingos svarbos infrastruktūros teikėjams
- DORA užtikrina finansų sektoriaus veiklos atsparumą
- PCI DSS 4.0 apima saugias kūrimo praktikas ir pasirengimą reaguoti
Remdamosi NIST saugaus programinės įrangos kūrimo sistema ir šiais pasauliniais įgaliojimais, organizacijos privalo:
- Nuolat atnaujinkite SBOMs kiekvienam leidimui
- Įtraukite išsamius priklausomybių metaduomenis, pvz., versijas ir licencijas
- Dalintis SBOMsu partneriais, reguliavimo institucijomis ir klientais
- Paskirtis SBOMs, siekiant palaikyti pažeidžiamumų stebėjimą ir taisymą
Tačiau, SBOMVien tik s nepasakys, kas yra išnaudojama. Štai kodėl svarbu juos derinti su stipriais SCA galimybės. Priimant SCAPagrindu SBOM strategija užtikrina nuolatinius atnaujinimus, pasiekiamumo įžvalgas ir viso gyvavimo ciklo matomumą.
Sujungiant SCA bei SBOM Vienoje platformoje jūsų komanda užtikrina atitiktį reikalavimams ir tuo pačiu metu teikia saugią programinę įrangą be vėlavimų.
Kaip Xygeni tiltai SCA bei SBOM
„Xygeni“ sujungia geriausius sca vs sbom vienoje sklandžioje, kūrėjams skirtoje platformoje. Dar svarbiau, kad ji užtikrina tikrą automatizavimą, rizikos konteksto ir reguliavimo palaikymą. Visa tai neverčiant komandų keisti savo darbo eigų.
nepertraukiamas SBOM Karta per SCA
Užuot sudariusi statinius sąrašus, „Xygeni“ automatiškai sukuria ir atnaujina jūsų SBOMnaudoja savo realaus laiko SCA variklis. Visų pirma, kiekvienas surinkimas arba pull request inicijuoja tikslų inventorizavimą ir rizikos žemėlapių sudarymą.
Visi metaduomenys ir atitikties formatai
SBOMĮskaitant versijas, licencijas, tiekėjus, maišos kodus ir net tranzityvias priklausomybes. Galite juos eksportuoti „CycloneDX“ arba „SPDX“ formatais, taip užtikrindami, kad visada būtumėte pasiruošę auditui.
DevOps-Native Workflow integracija
Kadangi saugumas neturėtų jūsų stabdyti, „Xygeni“ integruojasi į jūsų esamą CI/CD nustatykite, nesvarbu, ar naudojate „GitHub Actions“, „GitLab“, „Bitbucket“ ar „Jenkins“.
Rizika pagrįstos taisomosios priemonės
Ksigenis SCA apima daugiau nei aptikimą. Gausite praktinių įžvalgų, tokių kaip EPSS balai, pasiekiamumo keliai ir mūsų Korekcinė rizika funkcija, padedanti pasirinkti saugius, veikiančius patobulinimus.
Bendrinami ir patikimi rezultatai
Galite saugiai bendrinti savo SBOMsu išorės suinteresuotosiomis šalimis, auditoriais ar tiekėjais. Svarbiausia, kad jūs kontroliuojate, kada ir kaip jie paskirstomi.
Visa tai daro „Xygeni“ idealia platforma komandoms, siekiančioms supaprastinti atitiktį reikalavimams ir pagerinti „DevSecOps“ brandą, sujungiant sca vs sbom kartu po vienu stogu.
Palyginkite viršų SBOM Įrankiai 2025 metams
SBOMdabar yra privalomi JAV ir Europoje. Tačiau ne visi SBOM įrankiai suteikia tikrą apsaugą. Ištirkite 6 geriausius SBOM kartos įrankius ir palyginkite juos.
Baigiamosios mintys: SCA vs SBOM Yra klaidingas pasirinkimas
Norėdami baigti:
- SCA bei SBOM nėra konkuruojančios strategijos, jos viena kitą papildo.
- SCA padeda suprasti ir išspręsti rizikingas problemas.
- SBOM suteikia jums visišką jūsų programinės įrangos turinio matomumą.
- Kartu jie sukuria stipresnį ir išmanesnį požiūrį į software supply chain security.
Kadangi programinės įrangos rizika nuolat kinta, taikant modernius, automatizuotus metodus užtikrinama, kad jūsų saugumo padėtis išliktų aktyvi ir paruošta auditui. Nesvarbu, ar esate sparčiai besivystanti startuolis, ar reguliuojama įmonė enterprise, naudojant abu požiūrius, susidaromas išsamus vaizdas ir pasitikėjimas savimi greitai veikti nepraleidžiant svarbių grėsmių.
Su „Xygeni“ Jums nereikia rinktis tarp matomumo ir veiksmo. Jūs gaunate abu, sklandžiai integruotus į esamus darbo eigą.

