






Šiuolaikinės „DevOps“ komandos turi veikti greitai, tačiau joms taip pat reikia kontrolės ir apsaugos. Štai kur... saugumas guardrails užeiti. Veikiant kaip automatizuotas sluoksnis politikos valdymo programinė įranga per visą kūrimo gyvavimo ciklą šie DevOps guardrails padėti komandoms išlikti stiprioms CI/CD pipeline security blokuojant nesaugius sujungimus, aptinkant rizikingas konfigūracijas ir automatiškai užtikrinant saugius darbo eigų vykdymą.
Su Ksigeni Guardrails, šią apsaugą tapo lengviau valdyti. Naujoji „WebUI“ versija leidžia peržiūrėti, redaguoti ir taikyti viską guardrails tiesiai iš sąsajos, todėl kiekvienam kūrėjui politikos įgyvendinimas tampa greitesnis ir paprastesnis.
Kas naujo: Saugumo valdymas Guardrails „Xygeni“ žiniatinklio sąsajoje
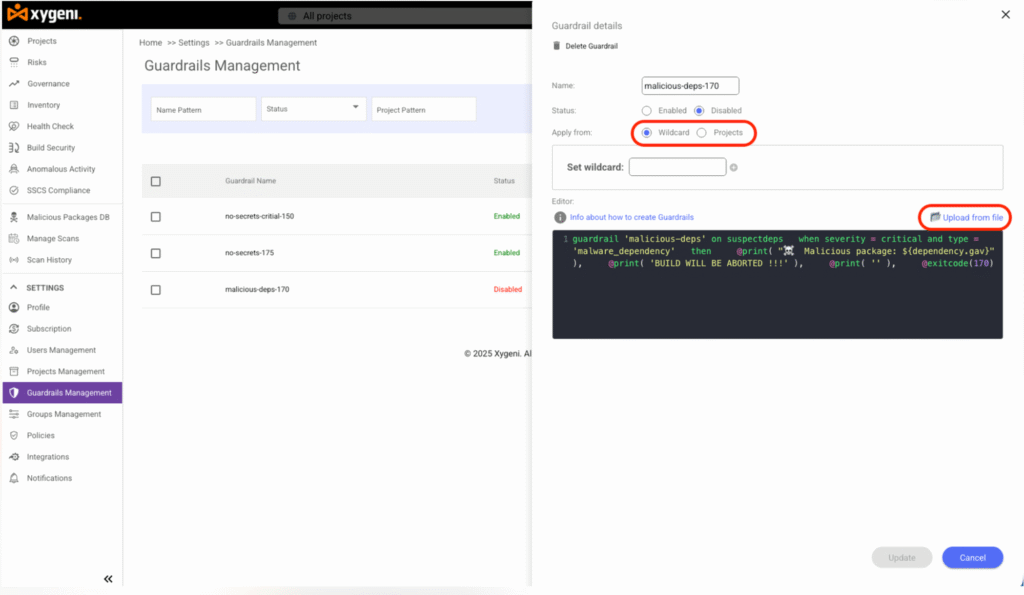
Naujausia „Xygeni“ versija pristato visą apsauginių turėklų valdymas tiesiai žiniatinklio vartotojo sąsajoje. Iš naujos šoninės juostos skilties komandos gali lengvai matyti visus aktyvius guardrails, redaguoti jų logiką ir sekti jų būseną skirtinguose projektuose.
Šioje sąsajoje galite:
- Išvardykite ir filtruokite visus esamus guardrails su jų dabartine būsena.
- Kurti, redaguoti ir ištrinti guardrails nepaliekant dashboard.
- Įkelti guardrails iš failo arba redaguoti juos tiesiogiai naudojant integruotą sintaksės redaktorių.
Šis patobulinimas supaprastina visą darbo eigą. Užuot rašę ar atnaujinę guardrails per konfigūracijos failus komandos gali juos valdyti vizualiai. Dėl to saugumo politika išlieka nuosekli visoje pipelinesu mažiau rankinio darbo ir geresniu matomumu.
Kas yra saugumas? Guardrails programinės įrangos srityje?
Paprastai tariant, saugumas guardrails yra automatizuotos taisyklės, kurios užkerta kelią rizikingiems veiksmams jūsų viduje kūrimo ir pristatymo procesas. Jie veikia kaip jūsų politikos valdymo programinės įrangos dalis, suteikdami jums galimybę kontroliuoti, kas vyksta kiekvienoje pipeline nesulėtinant kūrėjų darbo.
Užuot pasikliavę rankinėmis peržiūromis ar vėlyvojo etapo nuskaitymais, šie „DevOps“ sprendimai guardrails automatiškai sustabdo nesaugų elgesį, kol jis nepasiekia gamybinės aplinkos. Jos veikia kaip iš anksto nustatytos politikos, kurios realiuoju laiku nusprendžia, kas turėtų būti leidžiama, kas turėtų būti pataisyta, o kas turėtų būti blokuojama.
Pavyzdžiui, apsauginis turėklas gali:
- Jei kode randama paslapčių, konstruktas nepavyksta.
- Blokuoti sujungimą, kai priklausomybėje yra kritinis pažeidžiamumas.
- Sustabdyti diegimą, jei konfigūracijos failas pažeidžia saugos reikalavimus standard.
Kitaip tariant, saugumas guardrails veikia kaip išmanūs saugos turėklai jūsų „DevOps“ darbo eigoms. Jie palaiko jūsų pipelinegreitas, atitinkantis reikalavimus ir saugus, tuo pačiu užtikrinant nuoseklumą CI/CD pipeline security kiekviename projekte.
Kaip saugumas Guardrails Stiprink CI/CD Pipeline Security
Guardrails nėra statiniai patikrinimai. Tai veikiau dinamiškos politikos, reaguojančios į realias jūsų sąlygas. pipeline.
Kiekviena taisyklė apima sąlygas (kai tai atsitiks) ir veiksmai (tada padaryk tai), todėl jūsų kūrimas arba sujungimas sustabdomas tiksliai tada, kai atsiranda pažeidimas.
Pavyzdžiui:
- Aptikti paslaptis: Sustabdyti commitkai kode rodomi API raktai arba prisijungimo duomenys.
- Patikrinkite priklausomybesKompiliavimas nepavyksta, jei nauja priklausomybė įveda kritinį CVE.
- Patvirtinti konfigūracijas: Vėliava IaC šablonai su atvirais prievadais arba nesaugiais numatytaisiais nustatymais.
Nes guardrails bėgti ties pipeline vykdymo laikas, jie užtikrina CI/CD pipeline security be pridėti kliūtysKūrėjai gali greitai pateikti kodą, o sistema automatiškai taiko taisykles.
Platesnei apžvalgai CI/CD saugumo principus žr. OWASP CI/CD Saugumo gairės.
Ksigeni Guardrails kaip politikos valdymo programinė įranga, skirta „DevSecOps“
Kaip savo politikos valdymo programinės įrangos dalis, Ksigeni paverčia rankines taisykles automatizuotas DevOps guardrails kad bėgimas kiekviename projekte, Tai guardrails taikyti tas pačias saugumo politikas kūrėjams, operacijų ir atitikties komandoms, taip padedant suvienodinti CI/CD pipeline security pastangos visoje įmonėje.
Kiekvienas apsauginis turėklas atitinka paprastą loginę struktūrą, apibrėžtą XyFlow, „Xygeni“ konkrečiai sričiai skirta automatizavimo kalba. Taisykles galima pritaikyti skirtingiems poreikiams – nuo kritinių paslapčių blokavimo iki rizikingų konfigūracijos pakeitimų sustabdymo, visa tai naudojant aiškias, skaitomas išraiškas:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
Ši taisyklė reiškia, kad atsiradus kritiniam slaptam raktui arba neteisingai konfigūracijai, kūrimas nedelsiant sustabdomas.
Tokiu būdu, guardrails veikti kaip intelektualus automatizuoto politikos vykdymo užtikrinimo sluoksnis, leidžiantis „DevSecOps“ komandoms palaikyti atitiktį reikalavimams, kodui judant per pipeline.
Pasirinktinis kūrimas GuardrailsRealūs pavyzdžiai ir naudojimo atvejai
„Xygeni“ apima daug paruoštų naudoti pavyzdžių, kad komandos galėtų greitai prisitaikyti:
1. Išeikite iš kritinių problemų
					on any
when severity = 'critical'
then @exitcode(167)
2. Naujos svarbios paslaptys neleidžiamos
					on any
when severity = 'critical'
then @exitcode(167)
3. Didelio patikimumo klaidingos konfigūracijos
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
Kiekviena taisyklė padeda išvengti skirtingo tipo rizikos, ir visas jas galima valdyti tiesiogiai iš žiniatinklio sąsajos.
Be to, „Xygeni“ integruoja su GitHub, GitLab, Jenkinsir „Azure DevOps“, leidžia guardrails pranešti per commit automatiškai tikrina būseną arba komentuoja.
Geriausia saugumo diegimo praktika Guardrails
Norint gauti kuo daugiau naudos iš guardrailssvarbu kiekviename projekte taikyti nuoseklią politiką.
Nustatant apsaugą guardrails, traktuokite juos kaip gyvas savo politikos valdymo programinės įrangos dalis. Reguliariai atnaujinkite savo „DevOps“ guardrails tobulėjant jūsų įrankiams ir grėsmėms, ir peržiūrėkite jų elgesį kiekvieną kartą pipeline siekiant palaikyti nuolatinį saugumą.
Žemiau esančioje lentelėje apibendrinti pagrindiniai metodai, kurių reikia laikytis pipelineyra saugus ir atitinka reikalavimus.
| Kategorija | Geriausia praktika | Kodėl tai svarbu |
|---|---|---|
| Prieigos valdymas | Taikyti mažiausias privilegijas žetonams ir bėgikams | Užkirsti kelią neteisėtai prieigai |
| Paslapčių valdymas | Blokuoti atskleistus prisijungimo duomenis kode arba žurnaluose | Sumažinkite nuotėkių riziką |
| Priklausomybių saugumas | Nuskaitykite ir patvirtinkite atvirojo kodo paketus | Sustabdykite kenkėjiškas programas ir pažeidžiamas versijas |
| IaC Patvirtinimas | Atrask IaC rizikingų konfigūracijų failai | Netinkamai sukonfigūruotos infrastruktūros prevencija |
| Politikos vykdymas | papildyti guardrails blokuoti nesaugius sujungimus | Automatizuokite atitiktį tiesiogiai CI/CD |
| Nuolatinis stebėjimas | apžvalga guardrails ir reguliariai politiką | laikyti pipelineatitinka saugumo tikslus |
Baigiamosios mintys
saugumas guardrails atstovauja praktinį pokytį, kaip šiuolaikinės komandos taiko saugumą. Užuot pridėję patikras kūrimo pabaigoje, jie apsaugą įtraukia tiesiai į pristatymo procesą. Paversdami taisykles automatizuotais valdikliais, komandos sumažina klaidų skaičių, išvengia neteisingų konfigūracijų ir išlaiko pipelinesaugus pagal savo konstrukciją.
Su Xygeni Guardrailsorganizacijos gauna lanksčią politikos valdymo programinę įrangą, kuri prisitaiko prie bet kokio CI/CD aplinka. Šie „DevOps“ guardrails Užtikrinti nuolatinį ir nesudėtingą atitikties reikalavimams laikymąsi, išlaikant saugumo ir produktyvumo derinį kiekviename kūrimo etape.
Pradėkite statyti saugiau pipelinešiandien. Apibrėžkite, valdykite ir pritaikykite savo saugumą guardrails tiesiai iš „Xygeni WebUI“ ir patirkite greitesnį saugaus pristatymo kelią.

