






Kaip aptarėme ankstesniame savo medžiagoje apie software supply chain security, nagrinėjome tiekimo grandinės atakų koncepciją ir jų galimą poveikį organizacijoms. Šios atakos dažnai išnaudoja pažeidžiamumus visame programinės įrangos kūrimo gyvavimo cikle (SDLC), keliančios didelę riziką kiekviename etape. Šiandien aptarsime labiausiai paplitusius software supply chain security grėsmės, kylančios šaltinio etape.
Visų pirma, labai svarbu apibrėžti tiekimo grandinės ataką ir jos specifiką. Software Supply Chain Security Grėsmės, kylančios šaltinio etape.
Programinės įrangos tiekimo grandinės atakos apibrėžimas
JAV nacionalinis institutas Standards ir technologijos (NIST) apibrėžia programinės įrangos tiekimo grandinės ataką „kai ataka įvyksta, kai kibernetinės grėsmės veikėjas infiltruojasi į programinės įrangos tiekėjo tinklą ir panaudoja kenkėjišką kodą, kad pažeistų programinę įrangą prieš tiekėjui ją išsiunčiant savo klientams. Tada pažeista programinė įranga pažeidžia kliento duomenis arba sistemą. Naujai įsigyta programinė įranga gali būti pažeista nuo pat pradžių arba pažeista kitais būdais, pavyzdžiui, įdiegus pataisą ar karštąją pataisą. Tokiais atvejais pažeista programinė įranga vis tiek įvyksta prieš pataisai ar karštajai pataisai patenkant į kliento tinklą. Šio tipo atakos paveikia visus pažeistos programinės įrangos naudotojus ir gali turėti plačių pasekmių vyriausybės, ypatingos svarbos infrastruktūros ir privačiojo sektoriaus programinės įrangos klientams.“"
Šaltinio etapas Software Supply Chain Security Grėsmės
Programinės įrangos tiekimo grandinės gyvavimo ciklo šaltinio etapas apima pradinius programinės įrangos kūrimo etapus – nuo idėjos iki šaltinio kodo sukūrimo. Šis etapas apima įrankių, bibliotekų ir komponentų pasirinkimą, taip pat pagrindinių programinės įrangos funkcijų kūrimą ir diegimą.
Software supply chain security Grėsmės šaltinio etape reiškia saugumo pažeidžiamumus, kuriais galima pasinaudoti atliekant neteisėtus arba kenkėjiškus šaltinio kodo pakeitimus. Tai apima tiek neįgaliotų asmenų, tiek įgaliotų asmenų, atliekančių neteisėtus pakeitimus, grėsmę.
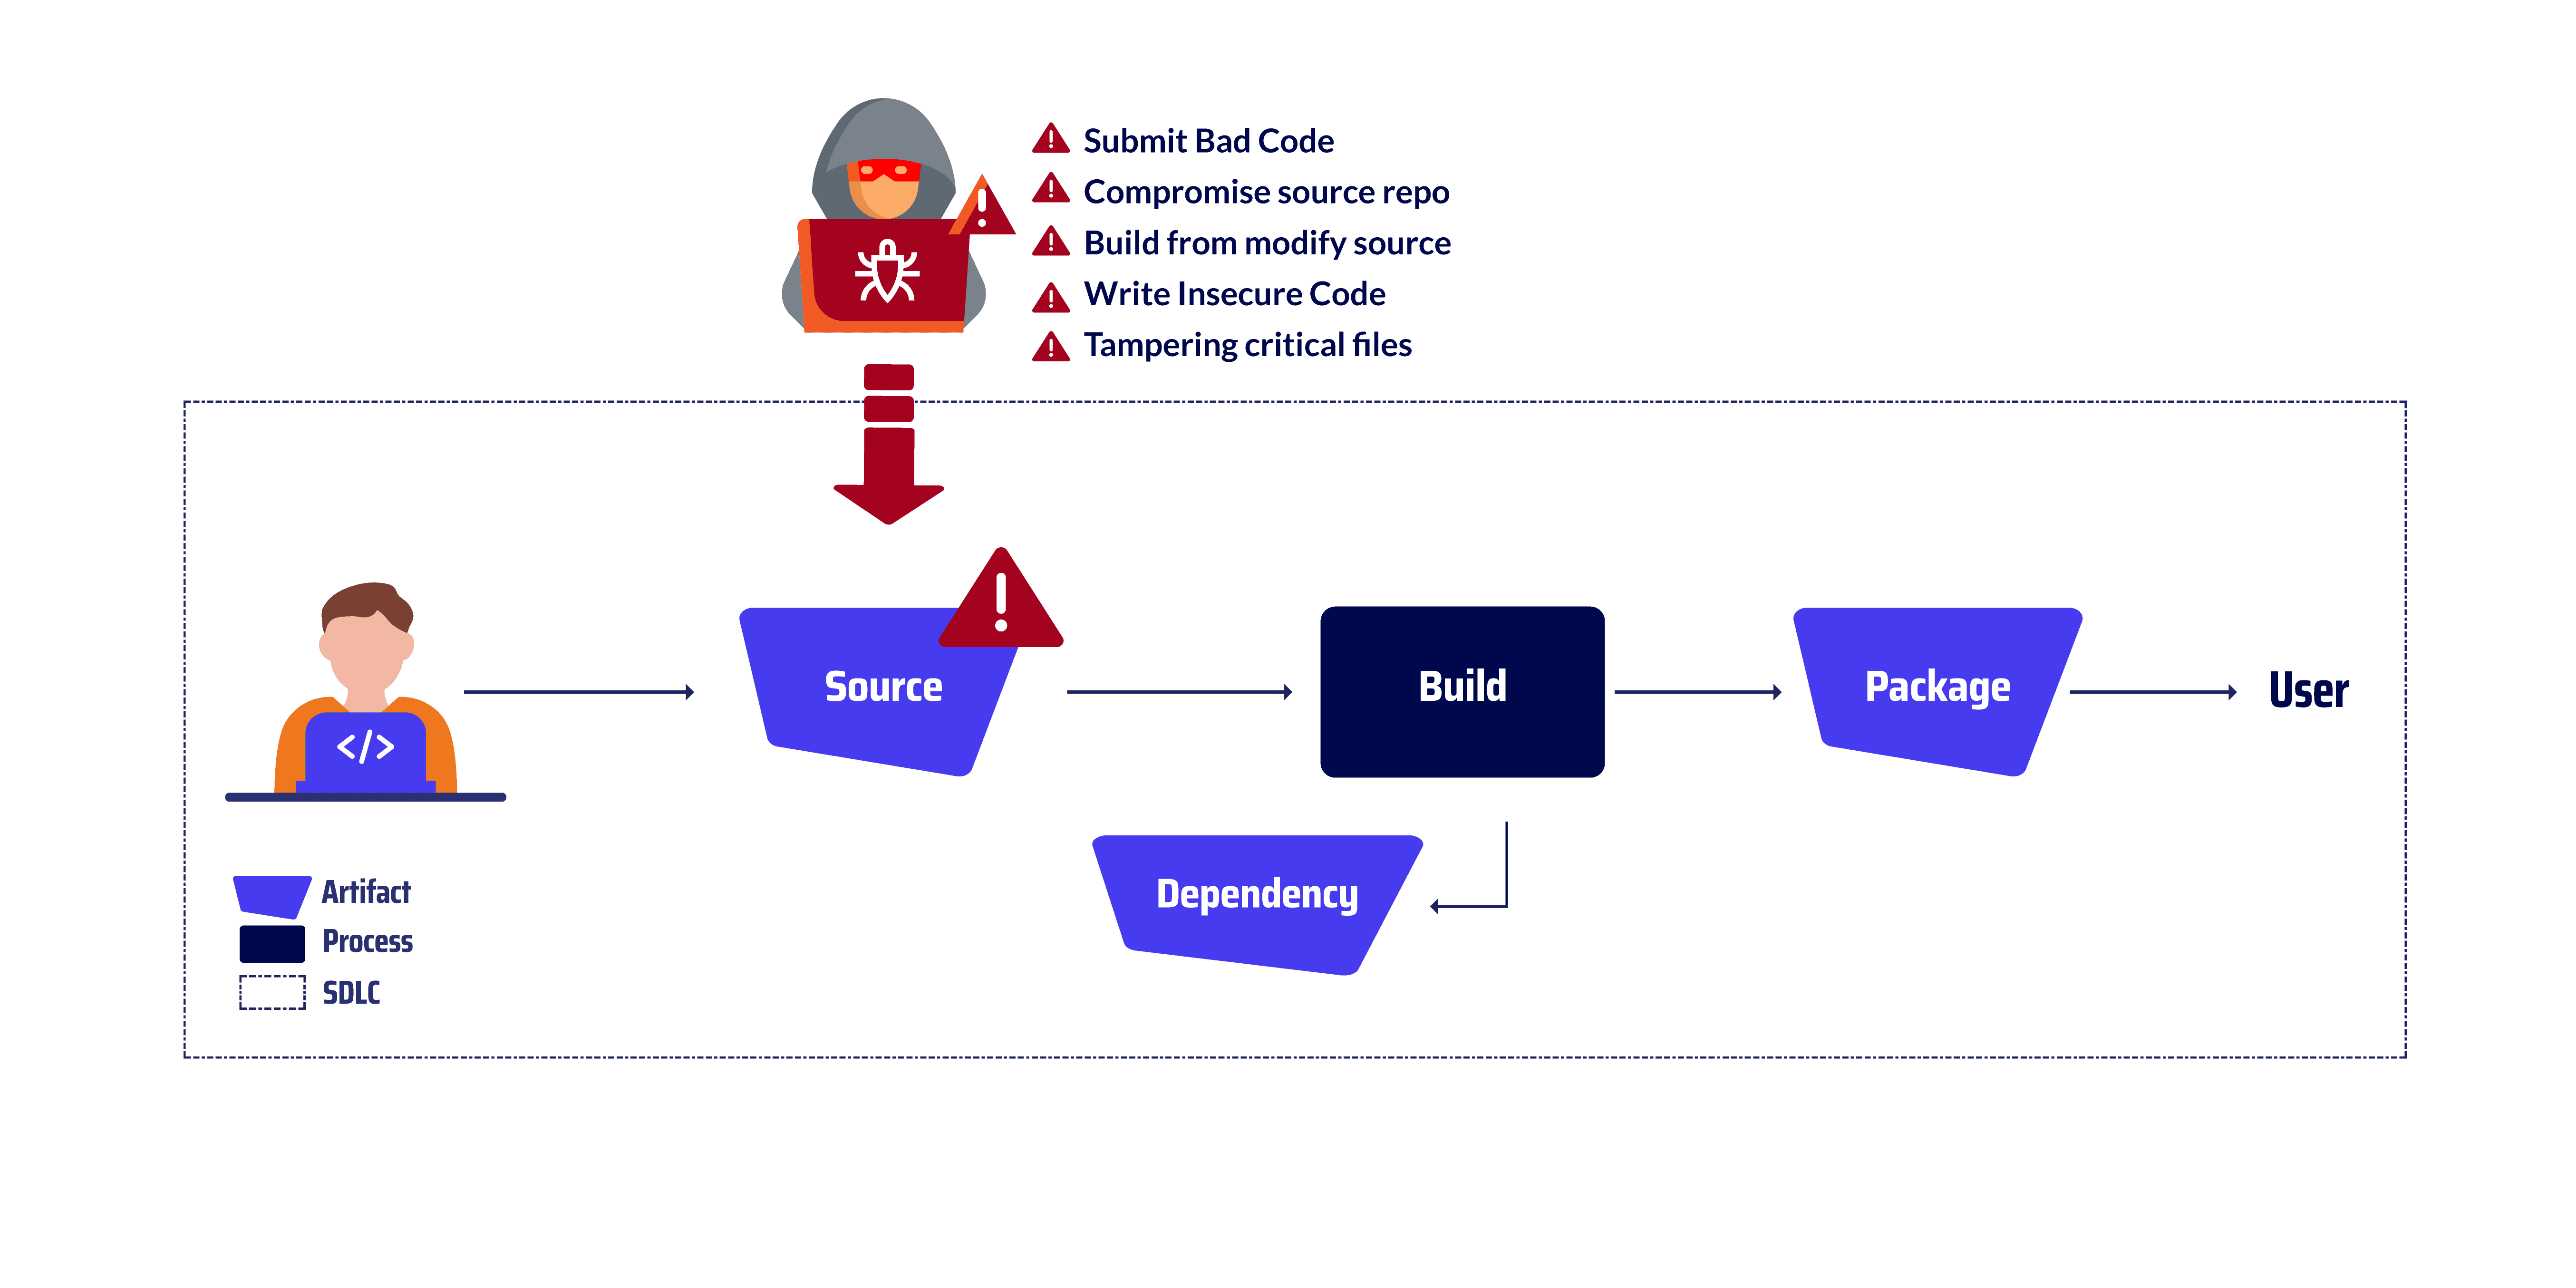
Šaltinių grėsmių pavyzdžiai
Pateikite blogą kodą
Neteisingo kodo pateikimas reiškia praktiką, kai commitkodo, kuriame yra defektų, klaidų ar pažeidžiamumų, perkėlimas į šaltinio saugyklą. Tai gali būti nuo kenkėjiško kodo, tyčia įvesto siekiant pakenkti programinės įrangos vientisumui ar saugumui, iki netyčinio kodo, kuris sukelia klaidas ar pažeidžiamumus dėl prastos kodavimo praktikos ar testavimo stokos. Šios vektorinės atakos pavyzdys buvo NPM ataka. 2022 m. įsilaužėlis infiltravosi į populiarios atvirojo kodo programinės įrangos bibliotekos, vadinamos „npm“, šaltinio kodo saugyklą. Įsilaužėlis į bibliotekos kodą įterpė kenkėjišką kodą, kuris leido jam gauti neteisėtą prieigą prie biblioteką įdiegusių organizacijų sistemų. Kenkėjiškas kodas leido įsilaužėliui pavogti duomenis iš paveiktų sistemų, įdiegti kenkėjiškas programas ir sutrikdyti jų veiklą. Ataka paveikė įvairias organizacijas, įskaitant vyriausybines agentūras, įmones ir asmenis.
Kompromituoto šaltinio saugykla
Priešininkas gauna neteisėtą prieigą prie šaltinio kodo saugyklos (SCM) ir įveda kenkėjiškus pakeitimus arba pašalina teisėtą kodą. Tai galima pasiekti įvairiais metodais, pavyzdžiui, išnaudojant pažeidžiamumus SCM, pažeidžiant kūrėjo, turinčio prieigą prie saugyklos, kredencialus arba gaunant prieigą prie pagrindinės infrastruktūros, kurioje yra SCMŠios vektorinės atakos pavyzdys buvo PHP ataka. Užpuolikas įsilaužė į PHP savarankišką „Git“ serverį – saugią saugyklą, skirtą PHP programavimo kalbos šaltinio kodui saugoti ir tvarkyti. Užpuolikas sugebėjo įdiegti du kenkėjiškus... commitį pagrindinę PHP kodo bazę. Šie commitpridėtos užpakalinės durys leido užpuolikui gauti neteisėtą prieigą prie PHP diegimų. Užpakalinės durys leido užpuolikui vykdyti savavališką kodą bet kurioje PHP diegimo vietoje, kuris galėjo būti panaudotas duomenims vogti, kenkėjiškoms programoms įdiegti ar operacijoms sutrikdyti. Ataka taip pat padarė didelę žalą PHP reputacijai, nes sukėlė susirūpinimą dėl programavimo kalbos saugumo.
Sukurkite iš modifikuoto šaltinio
Priešininkas gauna šaltinio kodo kopiją iš kito šaltinio nei oficiali šaltinio kodo saugykla ir panaudoja ją programinei įrangai kurti ir diegti. Šiame modifikuotame šaltinio kode gali būti kenkėjiško kodo, slaptų įėjimų ar kitų žalingų pakeitimų, kurie gali pakenkti programinės įrangos vientisumui, funkcionalumui ar saugumui. Šios vektorinės atakos pavyzdys buvo Webmin Pulti. Užpuolikas gavo neteisėtą prieigą prie „Webmin“ kūrimo infrastruktūros, kuri atsakinga už „Webmin“ programinės įrangos kompiliavimą ir pakavimą. Užpuolikas modifikavo kūrimo infrastruktūrą, kad naudotų šaltinio failus, kurių nebuvo oficialioje „Webmin“ šaltinio saugykloje.
Parašykite nesaugų kodą
Nesaugios kodavimo praktikos, tyčinės ar netyčinės, gali sukelti programinės įrangos pažeidžiamumų. Šiais pažeidžiamumais užpuolikai gali pasinaudoti, norėdami gauti neteisėtą prieigą, modifikuoti ar pavogti duomenis arba sutrikdyti veiklą. Šios vektorinės atakos pavyzdys buvo Apache Struts Attack2003 m. įsilaužėlis infiltravosi į atvirojo kodo programinės įrangos bibliotekos, vadinamos „Apache Struts“, šaltinio kodo saugyklą. Įsilaužėlis į biblioteką įdiegė pažeidžiamumą, kuris leido jam gauti neteisėtą prieigą prie biblioteką įdiegusių organizacijų sistemų. Dėl pažeidžiamumo įsilaužėlis galėjo vykdyti savavališką kodą paveiktose sistemose, kuris galėjo būti panaudotas duomenims vogti, kenkėjiškoms programoms diegti ir sistemoms sutrikdyti. Ataka paveikė įvairias organizacijas, įskaitant vyriausybines agentūras, įmones ir asmenis.
Svarbių failų klastojimas
Svarbių failų keitimas ar modifikavimas programinės įrangos kūrimo gyvavimo cikle gali turėti rimtų pasekmių, įskaitant kenkėjiško kodo įdiegimą, jautrių duomenų pažeidimą ir programinės įrangos veikimo sutrikdymą. Šios klastojimo vektoriaus atakos pavyzdys buvo Maven ataka. 2020 m. įsilaužėliai infiltravosi į populiarios atvirojo kodo programinės įrangos bibliotekos „Maven“ šaltinio kodo saugyklą. Įsilaužėliai į bibliotekos failą „pom.xml“, kuris naudojamas kūrimo procesui konfigūruoti, įterpė kenkėjišką kodą. Kenkėjiškas kodas leido įsilaužėliams į kūrimo procesą įterpti savo priklausomybes, kurios vėliau buvo įtrauktos į kompiliuojamą programinę įrangą. Šiose priklausomybėse buvo slaptos durys, leidžiančios įsilaužėliams gauti neteisėtą prieigą prie organizacijų, kurios įdiegė programinę įrangą, sistemų.
Kelio valymas: operacijų supaprastinimas su aiškiu vaizdu
Perženkite saugumo ribas ir pamatysite, kad tiekimo grandinės vizualizavimas suteikia daugiau nei apsaugos – tai tarsi šviesos įjungimas tamsiame kambaryje, atskleidžiantis greičiausius ir efektyviausius jūsų operacijų kelius. Tai suteikia komandoms iš paukščio skrydžio vaizdą apie kūrimo ekosistemą, leidžiančią joms nustatyti nereikalingus išteklius ir neprižiūrimus elementus. Šis aiškumas ypač naudingas didelio masto projektuose, kuriuose susipina keli vienetai ir komponentai.
Paskutinės pastabos
Suprasdami skirtingus šaltinio etapo tipus software supply chain security grėsmes ir įgyvendindamos tinkamas saugumo priemones, organizacijos gali padėti apsisaugoti nuo šių niokojančių išpuolių.
- Programinės įrangos tiekimo grandinės atakos gali įdiegti kenkėjišką kodą į programinę įrangą bet kuriame kūrimo gyvavimo ciklo etape, įskaitant šaltinio kūrimo etapą.
- Šaltinio etapo grėsmės apima blogo kodo pateikimą, šaltinio saugyklų pažeidimą, kūrimą iš modifikuotų šaltinių, nesaugaus kodo rašymą ir svarbių failų klastojimą.
- Organizacijos turi įdiegti išsamias saugumo priemones per visą programinės įrangos kūrimo gyvavimo ciklą, kad sumažintų tiekimo grandinės atakų riziką.
Norite būti priekyje pokyčių software supply chain security?
Sekite mūsų naujienas būsima tinklaraščių serija, kur gilinsimės į dažniausiai pasitaikančias atakas, pasitaikančias programinės įrangos kūrimo gyvavimo ciklo metu. Nuo statybos etapas Nuo diegimo iki tolesnių veiksmų, suteiksime jums žinių ir strategijų, kaip apsaugoti jūsų organizaciją nuo šių klastingų grėsmių.
Nepraleisk progos! Prenumeruokite mūsų tinklaraštį šiandien ir pirmieji sužinokite apie mūsų naujausias įžvalgas software supply chain security.
Kartu galime sukurti atsparesnę ir saugesnę programinės įrangos ekosistemą visiems.
Žiūrėkite mūsų vaizdo demonstraciją
