






Šiuolaikinės „DevSecOps“ komandos dirba greitai, todėl labai svarbu užtikrinti, kad saugumas atitiktų šį greitį. Statinės ir dinaminės analizės supratimas padeda anksti aptikti pažeidžiamumus ir patvirtinti pataisymus prieš išleidimą. Praktiškai abu metodai sudaro statinės ir dinaminės saugumo analizės pagrindą, apimantį kodo kokybę ir veikimo laiką.
Tačiau šis palyginimas neapsiriboja vien apibrėžimais. Programuotojai taip pat turi suprasti statinį ir dinaminį testavimą, kad galėtų pasirinkti tinkamą kiekvienam iš jų metodą. SDLC etapas. Taip pat, išmokus, kaip praktiškai veikia statinė ir dinaminė kodo analizė, komandos gali pritaikyti tinkamus prevencijos ir patvirtinimo įrankius. Žinojimas apie skirtumą tarp statinės ir dinaminės analizės leidžia kurti stipresnę programinę įrangą nuo pat pradžių. commit į gamybą.
1. Statinė ir dinaminė analizė: kodėl tai svarbu
Kai saugumo testavimas atliekamas tik po diegimo, jau per vėlu. Patikrinimų perkėlimas anksčiau taupo laiką, sumažina riziką ir pagerina išleidimo kokybę.
Štai čia statinė ir dinaminė analizė tampa labai svarbios. Statinė analizė nagrinėja kodą prieš jam paleidžiant, o dinaminė analizė stebi elgseną programai vykdant.
Pagal OWASP testavimo vadovasŠių metodų derinimas suteikia plačiausią matomumą tiek potencialioms, tiek aktyvioms rizikoms. Trumpai tariant, statinė ir dinaminė kodo analizė sujungia kūrimą ir testavimą, atskleisdama pažeidžiamumus anksčiau, nei tai padaro užpuolikai.
„DevSecOps“ komandoms šis metodas užtikrina nuolatinį ir integruotą saugumą visame įrenginyje. SDLC.
2. Kas yra statinė analizė (SAST)
Kaip tai veikia?
Statinė analizė įvertina šaltinio kodą, dvejetainius failus arba baitinį kodą be egzekucijosJis ieško įprastų saugumo trūkumų, tokių kaip SQL injekcija, silpnas šifravimas arba nesaugaus įvesties patvirtinimo.
Be to, statinio testavimo įrankiai integruojami į CI/CD pipelinekad kūrėjai gautų įspėjimus koduodami. Pavyzdžiui, per pull request, SAST pažymi pažeidžiamas linijas ir siūlo saugesnes alternatyvas.
Kada jį taikyti
Statiniai bandymai veikia geriausiai pradžioje SDLC, kodavimo ir kūrimo etapuose.
Kaip paaiškinta NIST SP 800-218, perėjimas į kairę apsaugo nuo brangaus pakartotinio darbo ir pagerina atsekamumą. Todėl taikant Statinis testavimas ir dinaminis testavimas Ankstyva logika suteikia greitesnius, pigesnius ir labiau nuspėjamus saugumo rezultatus.
3. Kas yra dinaminė analizė (DAST)?
Kaip tai veikia?
Dinaminė analizė nagrinėja paraišką kol jis vykdomas saugioje aplinkoje. Užuot nuskaitęs kodą, jis sąveikauja su galiniais taškais ir stebi jų elgesį, reaguodamas į imituotas atakas.
Pavyzdžiui, DAST įrankis gali patikrinti API galinius taškus, ar nėra injekcijos ar autentifikavimo trūkumų.
Kada jį taikyti
Dinaminis testavimas paprastai atliekamas vėliau gyvavimo cikle, kai tik bus prieinama programos versija.
Tai patvirtina, ar statinių įrankių aptikti pažeidžiamumai iš tikrųjų yra išnaudojami. Statinių ir dinaminių kodo analizės metodų derinimas sukuria visapusišką grįžtamąjį ryšį tarp prevencijos ir patvirtinimo.
4. Statinė analizė ir dinaminė analizė: pagrindiniai skirtumai
Abu metodai siekia nustatyti pažeidžiamumus, tačiau jie skiriasi metodologija, laiku ir kontekstu. Žemiau esančioje lentelėje palyginama: Statinis testavimas ir dinaminis testavimas paprastai tariant, kūrėjams.
| Aspektas | Statinė analizė (SAST) | Dinaminė analizė (DAST) |
|---|---|---|
| Metodika | Nagrinėja kodą jo nepaleisdamas. | Testuoja programą, kai ji aktyvi. |
| Dėmesio sritis | Kodo logika, duomenų srautas, įvesties patvirtinimas ir kietuoju kodu užkoduotos paslaptys. | Autentifikavimas, konfigūravimas ir veikimo principas vykdymo metu. |
| Įėjimas į etapą SDLC | Ankstyvuoju laikotarpiu, kodavimo ir kūrimo etapuose. | Vėliau, testavimo ar parengimo etapuose. |
| Aptikimo greitis | Greitas atsiliepimas IDE viduje arba pipelines. | Lėtesnis grįžtamasis ryšys, nes jam reikalinga aktyvi aplinka. |
| Trūkumai | Gali trūkti vykdymo konteksto arba logikos priklausomų trūkumų. | Negalima peržiūrėti šaltinio lygio kodo arba giliųjų logikos klaidų. |
Trumpai tariant, statinė ir dinaminė kodo analizė padeda subalansuoti išankstinįcisionizavimas ir patvirtinimas. Statinė analizė greitai nustato galimus trūkumus, o dinaminė analizė patvirtina, kas nutinka, kai realūs vartotojai sąveikauja su jūsų programa.
5. Kodėl verta derinti SAST ir DAST pagerina saugumą
Nei vienas iš šių metodų atskirai neužtikrina pilnos aprėpties. Kai taikomi abu metodai, statinė ir dinaminė saugumo analizė suteikia nuolatinę įžvalgą nuo kodo iki vykdymo laiko.
Pavyzdžiui, statinė analizė gali nustatyti nesaugią užklausą, o dinaminis testavimas gali patikrinti, ar ta užklausa iš tikrųjų gali būti išnaudota.
Kadangi šie įrankiai veikia skirtinguose lygmenyse, jie vienas kitą stiprina. Be to, statinio ir dinaminio testavimo derinimas sumažina klaidingų aliarmų skaičių, padidina kūrėjų pasitikėjimą ir užtikrina, kad pataisymai būtų patvirtinti prieš išleidimą.
6. Kaip „Xygeni“ patobulina statinę analizę naudodama modernias „AppSec“ galimybes
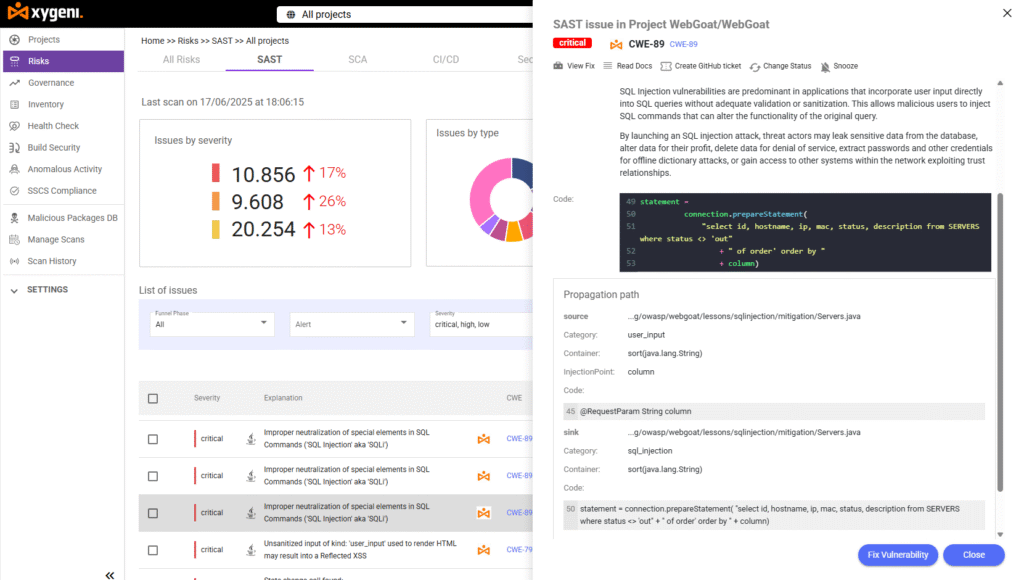
Ksigeni pagerina statinės analizės ir dinaminės analizės darbo eigas, nes statinis testavimas tampa greitesnis, tikslesnis ir patogesnis kūrėjams. SAST Variklis anksti aptinka kodo pažeidžiamumus, pritaiko dirbtinio intelekto sugeneruotus pataisymus ir neleidžia kenkėjiškam kodui patekti į produkciją.
Jis aptinka injekcijos klaidas, silpną šifravimą, nesaugų deserializavimą ir tiekimo grandinės rizikas, tokias kaip įterptosios galinės durys.
Su AI automatinis taisymaskūrėjai gauna saugaus kodo rekomendacijas tiesiogiai savo pull requestsBe to, išmanus prioritetų nustatymas suskirsto pažeidžiamumus pagal jų išnaudojimo galimybes, padėdamas komandoms pirmiausia sutelkti dėmesį į svarbiausius radinius.
Pagal OWASP etalonas„Xygeni“ pasiekia beveik tobulą aptikimo tikslumą su minimaliu klaidingų teigiamų rezultatų skaičiumi.
Tai leidžia kūrėjams skirti mažiau laiko triukšmo peržiūrai ir daugiau laiko savo kodo bazės tobulinimui.
Be statinės analizės, „Xygeni“ taip pat integruoja papildomus modulius:
- SCA su pasiekiamumu ir EPSS: Pabrėžia išnaudojamas priklausomybes.
- Paslaptys Saugumas: Aptinka ir panaikina paviešintus prisijungimo duomenis.
- IaC Security: Patvirtina „Terraform“, „Kubernetes“ ir „CloudFormation“ šablonus.
- Kenkėjiškų programų aptikimas: Identifikuoja pažeistus paketus jūsų kompiliacijose.
- ASPM Dashboard: Užtikrina visų „AppSec“ komponentų matomumą.
Dėl to Ksigenis transformuojasi statinė ir dinaminė kodo analizė į vieningą, automatizuotą procesą, kuris natūraliai dera prie šiuolaikinių „DevSecOps“ darbo eigų.
7. Galutinės mintys
Abu metodai yra būtini kuriant saugią programinę įrangą. Statinis ir dinaminis testavimas yra ne konkurencija, o partnerystė. Statinė analizė padeda išvengti pažeidžiamumų kodavimo metu, o dinaminė analizė patikrina, ar pataisymai veikia realiomis sąlygomis.
Naudojant abu kartu, gaunamas visiškas matomumas, greitesnis aptikimas ir didesnis pasitikėjimas.
Su programų pažeidžiamumų skenavimo įrankiai kaip ir „Xygeni“, komandos gali teikti paraiškas statinė ir dinaminė analizė saugumo srityje automatiškai, palaikydamas nuolatinę apsaugą nesulėtindamas pristatymo.
👉 Pradėkite nemokamą bandomąją versiją: Išanalizuokite savo kodą ir ieškokite pažeidžiamumų jau šiandien.
👉 Užsisakykite demonstracinę versiją! Sužinokite, kaip „Xygeni“ pagerina jūsų „AppSec“ darbo eigą.
Apie Autorius:
Parašyta Fatima Said, turinio rinkodaros vadovas, besispecializuojantis programų saugumo srityje „Xygeni Security“.
„Fátima“ kuria kūrėjams pritaikytą, tyrimais pagrįstą turinį „AppSec“ platformoje. ASPMir „DevSecOps“. Ji sudėtingas technines koncepcijas paverčia aiškiomis, praktiškai pritaikomomis įžvalgomis, kurios susieja kibernetinio saugumo inovacijas su poveikiu verslui.

