
Kodėl statinio kodo analizės įrankiai yra būtini 2026 m.
Statinė kodo analizė nebėra pasirenkama; tai yra pagrindinė bet kurios greito komandos formavimo programinės įrangos praktika. Ta pati klaida, aptikta gamyboje, gali kainuoti iki 10 000 USD. neskaičiuojant inžinerinio laiko, nukreipto nuo funkcijų, pablogėjusios naudotojo patirties ar žalos reputacijai, jei tai tampa saugumo incidentu. Statinė kodo analizė užpildo šią spragą nuskaitydama šaltinio kodą prieš jį išsiunčiant.
2026 m. statymai dar didesni. Remiantis paties „Xygeni“ tyrimais, 60 % programų turi pirmosios šalies kodo pažeidžiamumų, ir kadangi dirbtinio intelekto pagalba kuriamas kodas didina rašomo kodo apimtį, laikas pastebėti problemas prieš pradedant gamybą yra siauresnis nei bet kada anksčiau. Atsiradus „DevSecOps“, dirbtinio intelekto padedamam kodavimui ir sudėtingiems procesams CI/CD pipelineTinkamas statinės analizės įrankis nebėra pasirinktinas.
Tačiau ne visi statinio kodo analizės įrankiai teikia tą pačią vertę. Kai kurie užtvindo komandas klaidingais teigiamais rezultatais. Kiti visiškai nepastebi kritinių pažeidžiamumų, kuriuos galima išnaudoti. Dauguma jų apsiriboja pažeidžiamumų aptikimu, ignoruodami kenkėjiško kodo grėsmes, kurios dabar įprastai atsiranda per atvirojo kodo priklausomybes ir dirbtinio intelekto generuojamą kodą.
Šiame įraše palyginami 4 geriausi 2026 m. statinio kodo analizės įrankiai, įvertinti pagal tai, kas iš tikrųjų svarbu: aptikimo tikslumas, klaidingai teigiamų rezultatų rodiklis, kenkėjiškų programų aprėptis, CI/CD integracija ir kainodara.
Greitas palyginimas: geriausi statinio kodo analizės įrankiai 2026 m.
| Įrankis | Tikras teigiamas rodiklis | Klaidingas teigiamas rodiklis | Kenkėjiškų programų aptikimas | AI automatinis taisymas | Kainos | geriausias |
|---|---|---|---|---|---|---|
| Ksigeni SAST | 100 % (OWASP etalonas) | 16.7% | Taip – gimtoji | Taip – kontekstą atitinkantys PR pataisymai | Nuo 35 USD/mėn. vienam bendraautoriui (pilna platforma) | „DevSecOps“ komandoms reikalingas tikslumas, kenkėjiškų programų aptikimas ir visos platformos aprėptis |
| Snyk kodas | 97.18% | 34.55% | Ne | Dalinis – pataisyti pasiūlymus | Nuo 125 USD/mėn. (mažiausiai 5 bendraautoriai, SAST tik) | „Snyk“ ekosistemoje jau veikia kūrėjams skirtos komandos |
| Semgrep | 87.06% | 42.09% | Ne | Ne | Nuo 100 USD/mėn. vienam bendraautoriui | Komandoms reikalingas greitas, pritaikomas taisyklėmis pagrįstas nuskaitymas |
| „SonarQube“ | 50.36% | Kintamas | Ne | Ne | Nuo 65 USD/mėn. (SAST tik mokėjimas pagal lokaciją) | Komandos, orientuotos į kodo kokybę ir technines skolas |
Kuo išsiskiria geriausi statinio kodo analizės įrankiai?
Ne visi statinio kodo analizės įrankiai užtikrina tą patį apsaugos lygį. Efektyviausios platformos 2026 m. turi šias bendras galimybes:
Tikslus aptikimas su mažu klaidingai teigiamų rezultatų skaičiumi
Geriausi įrankiai teikia pirmenybę tikriems, išnaudojamiems pažeidžiamumams, o ne triukšmo kūrimui. Didelis tikrųjų teigiamų rezultatų rodiklis kartu su mažu klaidingų teigiamų rezultatų rodikliu reiškia, kad kūrėjai skiria laiko realių problemų sprendimui, o ne ieško nesvarbių įspėjimų.
Dirbtinio intelekto valdomas taisymas
Aptikimas be taisymo sukuria kliūtis. Ieškokite įrankių, kurie tiesiogiai pateikia kontekstą atitinkančius taisymo pasiūlymus. pull requests, rizikingus modelius pakeičiant saugiomis alternatyvomis, nereikalaujant rankinio pataisymo.
Kenkėjiškų programų ir tiekimo grandinės aptikimas
Tradiciniai statinio kodo analizės įrankiai ieško kodo pažeidžiamumų. Jie neaptinka kenkėjiško kodo. Geriausios platformos žengia dar toliau, identifikuodamos „backdoor“ programas, Trojos arklius, išpirkos reikalaujančias programas, užmaskuotą vykdymą ir sistemos registro klastojimą tiek pirmosios šalies kode, tiek atvirojo kodo priklausomybėse.
CI/CD ir IDE integracija
Statinė kodo analizė turėtų būti vykdoma nuolat, o ne tik prieš išleidimą. Ieškokite vietinių integracijų su „GitHub Actions“, „GitLab CI“, „Jenkins“, „Azure DevOps“ ir „Bitbucket“, taip pat IDE papildinių, kurie rodo išvadas rašant kodą.
Prioritetų nustatymas pagal išnaudojimo galimybes
Neapdorotų rezultatų skaičiavimas sukuria triukšmą, o ne įžvalgas. Geriausi įrankiai filtruoja rezultatus pagal pasiekiamumą, išnaudojimo galimybes ir poveikį verslui, todėl komandos pirmiausia išsprendžia tai, kas iš tikrųjų svarbu, o ne tik tai, kas turi aukščiausią CVSS balą.
OWASP etaloninis patvirtinimas
Renkantis statinio kodo analizės įrankį, reikėtų remtis išmatuojamais rezultatais, o ne tiekėjų teiginiais. OWASP etaloninių rodiklių projektas pateikia standardnepriklausomą sistemą, skirtą aptikimo tikslumui įvertinti pagal žinomus pažeidžiamumo modelius realiuose bandymų atvejais. Visada paprašykite lyginamosios duomenų dalies prieš tai commitprisilietimas prie įrankio.

Geriausi statinio kodo analizės įrankiai
1. Ksigenai SASTStatinė kodo analizė, sukurta „DevSecOps“

Apžvalga: Ksigeni SAST nėra tiesiog dar vienas statinio kodo analizės įrankis. Jis specialiai sukurtas „DevSecOps“ komandoms, kurioms reikia išankstinėscisaptikimas, automatinis taisymas ir plataus spektro apsauga, nesulėtinant kūrimo.
Dauguma statinio kodo analizės įrankių apsiriboja pažeidžiamumų aptikimu, o „Xygeni“ žengia dar toliau: derina giliąją statinę analizę su išmaniuoju kenkėjiškų programų aptikimu, dirbtinio intelekto teikiamais taisymo pasiūlymais ir pasiekiamumu pagrįstu prioritetų nustatymu. Rezultatas – įrankis, kuris pastebi tai, ko kiti nepastebi, išfiltruoja triukšmą ir padeda kūrėjams ištaisyti tai, kas iš tiesų svarbu, tiesiogiai esamuose darbo eigos procesuose.
Ksigeni SAST taip pat yra universalios „Xygeni“ platformos dalis, tai reiškia SAST išvados automatiškai koreliuojamos su SCA, paslapčių aptikimas, CI/CD saugumas, DAST ir ASPM, suteikdama komandoms vieningą rizikos vaizdą visame SDLC.
Pagrindinės funkcijos:
- 100 % tikrojo teigiamo rezultato rodiklis (OWASP etalonas): Nulis klaidų SQL injekcijos ir tarpsaitinio scenarijų apdorojimo metu. Nulis klaidingai teigiamų rezultatų silpno šifravimo ir silpno maišymo metu.
- Mažas klaidingai teigiamų rezultatų rodiklis (16.7 %): Sumažina įspėjimų nuovargį ir leidžia kūrėjams sutelkti dėmesį į galimas problemas, o ne į triukšmą.
- DI automatinis taisymas: Generuoja saugius, kontekstą atitinkančius kodo pataisymus, pristatomus tiesiai į pull requestsPakeičia rizikingus modelius saugiomis alternatyvomis, suderintomis su geriausia kalbos praktika; nereikia rankinio pataisymų diegimo.
- Kenkėjiškų programų aptikimas: Aptinka „backdoor“ tipo programas, Trojos arklius, kirminus, išpirkos reikalaujančias programas, šnipinėjimo programas, užmaskuotą kodo vykdymą ir sistemos registro klastojimą tiek pirmosios šalies kode, tiek atvirojo kodo priklausomybėse. Galimybė, kurios dauguma statinio kodo analizės įrankių visiškai neturi.
- Išnaudojimo prioritetų nustatymo piltuvėlis: Filtruoja radinius pagal pasiekiamumą, išnaudojimo galimybes ir poveikį verslui, kad komandos spręstų tai, kas iš tikrųjų pavojinga, o ne tik tai, kas egzistuoja.
- IDE integracija: Nuskaitykite kodą, kai jis rašomas. Peržiūrėkite problemos informaciją, jos svarbą, metaduomenis ir taisymo nurodymus tiesiai savo IDE viduje, prieš tai commit yra pagamintas.
- CI/CD Integracija: Gimtoji „GitHub Actions“, „GitLab CI“, „Jenkins“, „Azure DevOps“ ir „Bitbucket“ palaikymo funkcija su kokybės vartais, kurie blokuoja pažeidžiamas versijas.
- Visapusiškas pažeidžiamumų draudimas: Įšvirkštimo klaidos, XSS, neteisingos konfigūracijos, informacijos nutekėjimas, buferio perpildymas, nepakankamas autentifikavimas ir nesaugi prieigos kontrolė tiek pirmosios šalies, tiek dirbtinio intelekto sugeneruotame kode.
💲 Kainos
Ksigeni SAST įskaičiuota į universalią „Xygeni“ platformą, kurios kaina prasideda nuo 35 USD/mėn. vienam bendraautoriui. Tai apima SAST, SCA, CI/CD Saugumas, paslapčių aptikimas, IaC Security, DAST ir ASPM, be jokių paslėptų apribojimų, jokių mokesčių už saugyklas ir jokių funkcijų apribojimų.
Esmė: Ksigeni SAST yra stipriausias pasirinkimas šiame sąraše komandoms, kurioms reikia įrodomo tikslumo aptikimo, dirbtiniu intelektu pagrįsto taisymo ir kenkėjiškų programų apsaugos vienoje platformoje. 100 % tikrųjų teigiamų rezultatų rodiklis OWASP lyginamosios analizės teste, mažas klaidingai teigiamų rezultatų rodiklis ir integruota tiekimo grandinės apsauga išskiria jį iš visų kitų šiame sąraše esančių įrankių.
2. Snyk Sast Įrankis

Apžvalga: „Snyk Code“ yra žinomas kaip greitas ir lengvai naudojamas statinio kodo analizės įrankis sukurta kūrėjams. Ji teikia realaus laiko saugumo atsiliepimus tiek IDE, tiek CI/CD pipelines, kuri padeda anksti nustatyti problemas netrikdant darbo eigos. Sąranka paprasta ir gerai integruojasi su šiuolaikinėmis kūrimo aplinkomis.
Tačiau, nepaisant į kūrėjus orientuoto dizaino, įrankis pasižymi gana aukštu klaidingai teigiamų rezultatų rodikliu. Jam taip pat trūksta integruotos kenkėjiškų programų aptikimo funkcijos, todėl saugumo komandoms tenka didesnė atsakomybė rankiniu būdu tikrinti rezultatus.
Pagrindinės funkcijos:
- 97.18 % tikrųjų teigiamų rezultatų rodiklis: Tiksliai aptinka daugumą pažeidžiamumų statinė kodo analizė.
- CI/CD ir IDE integracija: Veikia tiesiogiai populiariuose kūrėjo įrankiuose, skirtuose nuolatiniam nuskaitymui.
Apribojimai, į kuriuos reikia atsižvelgti
- 34.55 % klaidingai teigiamų rezultatų rodiklis: Didelis triukšmo lygis gali priblokšti apsaugos komandas ir atidėti taisomuosius veiksmus.
- Nėra kenkėjiškų programų aptikimo: Nepavyksta atpažinti kenkėjiško kodo trečiųjų šalių priklausomybėse, reikia papildomų įrankių.
- SAST yra antrinis: „Snyk“ sukūrė savo reputaciją SCA; „Snyk“ kodas neatitinka dedikuotojo gylio SAST įrankiai.
- Fragmentuota kainodara: SAST, SCA, konteinerių skenavimas ir IaC parduodami atskirai; visiškam padengimui reikalingas specialus užsakymas. enterprise citata.
💲 Kaina:
Pradedama nuo 125 USD/mėn., jei dalyvauja mažiausiai 5 dalyviai. SAST tik SCA, CI/CD Saugumas, paslapčių aptikimas, IaC Security, ir konteinerių skenavimas neįskaičiuoti ir turi būti įsigyti atskirai. Į kainą įskaičiuota tik 100 testų; papildomiems testams reikalingi brangūs priedai. Enterprise planas reikalingas daugiau nei 10 bendraautorių.
Esmė: „Snyk Code“ yra puikus pasirinkimas kūrėjų komandoms, jau esančioms „Snyk“ ekosistemoje ir norinčioms greitų, pagrįstų nuomonėmis rezultatų be sudėtingos konfigūracijos. Komandoms, kurioms reikia didesnio tikslumo, kenkėjiškų programų aptikimo ar vieningos „AppSec“ platformos, geriau tiks kiti šiame sąraše esantys variantai.
3. Semgrepas Sast Įrankis

Apžvalga: „Semgrep“ yra atvirojo kodo statinio kodo analizės įrankis, teikiantis pirmenybę lankstumui ir greičiui. Jis leidžia saugumo ir kūrimo komandoms rašyti pasirinktines taisykles, pritaikytas jų konkrečiai kodo bazei ir politikoms, nereikalaujant kodo kompiliavimo. Dėl to jis idealiai tinka greitam grįžtamajam ryšiui. CI/CD pipelineir „shift-left“ saugumo programos, kuriose svarbus pasirinktinės politikos vykdymas.
„Semgrep“ stipriosios pusės yra pritaikymas ir greitis. Jos silpnybė – tikslumas: pagal OWASP lyginamąjį testą pasiekus 87.06 % tikrųjų teigiamų rezultatų ir 42.09 % klaidingų teigiamų rezultatų, ji sukuria daugiau triukšmo ir praleidžia daugiau realių problemų nei geriausiai įvertinti šio sąrašo įrankiai. Ji taip pat visiškai neaptinka kenkėjiškų programų.
Pagrindinės funkcijos:
- Pasirinktinių taisyklių palaikymas: Komandos gali rašyti ir taikyti savo programoms skirtas saugumo taisykles, naudodamos paprastą taisyklių sintaksę, neturėdamos DSL patirties.
- Greitas nuskaitymas be kompiliavimo: Pateikia greitą grįžtamąjį ryšį kaip nuolatinės statinės analizės dalį pipelines.
- Platus kalbų palaikymas: Apima platų kalbų ir sistemų spektrą.
- CI/CD Integracija: Integruojasi su „GitHub Actions“, „GitLab CI“ ir kitais pipeline įrankiai.
- Atvirojo kodo branduolys: Nemokamai naudojamas pagrindiniam nuskaitymui; komerciniai planai prideda profesionalų taisykles ir komandos funkcijas.
Apribojimai, į kuriuos reikia atsižvelgti
- 87.06 % tikrųjų teigiamų rezultatų rodiklis: Mažiau patikimai aptinka kritines problemas nei pirmaujantys statinio kodo analizės įrankiai.
- 42.09 % klaidingai teigiamų rezultatų rodiklis: Didžiausias klaidingai teigiamų rezultatų rodiklis šiame sąraše, komandos, investuojančios į pasirinktines taisykles, gali jį sumažinti, tačiau tam reikia didelių nuolatinių pastangų.
- Nėra kenkėjiškų programų aptikimo: Nepavyksta nustatyti kenkėjiško kodo trečiųjų šalių komponentuose.
- Nėra dirbtinio intelekto automatinio taisymo: Taisymas atliekamas rankiniu būdu; radiniams nustatyti reikalingas kūrėjo tyrimas be automatinių taisymo nurodymų.
- Kainodaros skalės kiekvienam dalyviui: Kiekvienam bendraautoriui reikalinga licencija visiems produktams, nėra galimybės derinti aprėpties lygių.
💲 Kaina:
Pradžia nuo 100 USD/mėn. vienam bendraautoriui už kodą, tiekimo grandinę ir paslapčių licencijas kartu. Nėra lankstumo, norint įsigyti „Semgrep Code“, reikia tiek pat licencijų tiekimo grandinei, tiek paslapčių licencijoms. Išlaidos tiesiškai proporcingai priklauso nuo komandos dydžio.
Esmė: „Semgrep“ puikiai tinka saugumo inžinierių komandoms, norinčioms kurti pasirinktines aptikimo taisykles ir galinčioms investuoti į jų derinimą. Komandoms, kurioms reikalingas didelis tikslumas iš karto po naudojimo, dirbtinio intelekto pagrįstas taisymas ar apsauga nuo kenkėjiškų programų, jį geriau naudoti kaip išsamesnės platformos papildymą.
4. SonarQube SAST Įrankis
Apžvalga: „SonarQube“ yra viena iš plačiausiai naudojamų kodo kokybės užtikrinimo platformų, stipriai palaikanti švaraus kodavimo užtikrinimą. standardmažinant technines skolas ir integruojant su populiariomis CI/CD įrankiai. Jis siūlo saugumo židinių aptikimą ir pagrindinį pažeidžiamumų nuskaitymą, tačiau pagrindinis jo stiprumas yra kodo kokybė, o ne saugumo lygio statinė analizė.
OWASP lyginamajame teste „SonarQube“ pasiekia 50.36 % tikrųjų teigiamų aptikimų rodiklį, o tai reiškia, kad jis neaptinka maždaug pusės realių pažeidžiamumų. standardtestavimo atvejų. Jis nesiūlo kenkėjiškų programų aptikimo, dirbtinio intelekto automatinio taisymo ar išnaudojimo galimybių pagrindu nustatyto prioritetų nustatymo. Komandoms, turinčioms rimtus saugumo reikalavimus, jis geriausiai veikia kaip kodo kokybės papildymas prie specialios SAST įrankis, o ne atskiras saugumo sprendimas.
Pagrindiniai bruožai
- Kodo kokybės analizė: Vykdo standardskaitomumo, struktūros ir ilgalaikio priežiūros daugiau nei 30 kalbų srityse.
- CI/CD Integracija: Jungiasi su „Jenkins“, „GitLab“, „Azure DevOps“, „GitHub Actions“ ir kitais.
- Saugumo karštosios zonos: Pabrėžia potencialiai rizikingas kodo sritis, nors norint patvirtinti išnaudojimo galimybes, reikalinga rankinė peržiūra.
- Tiek debesies, tiek savarankiškai valdomos versijos: Lankstus dislokavimas komandoms su on-premise reikalavimai.
- Didelė ekosistema: Plačiai priimtas, turintis didelę bendruomenės paramą ir įskiepių prieinamumą.
Apribojimai, į kuriuos reikia atsižvelgti
- 50.36 % tikrųjų teigiamų rezultatų rodiklis: Aptinka mažiau nei pusę realių OWASP lyginamojo testo pažeidžiamumų – tai mažiausias rodiklis šiame sąraše.
- Ribotas saugumo gylis: Labiau tinka kodo higienai nei išsamiai pažeidžiamumų analizei ar tiekimo grandinės saugumui.
- Nėra kenkėjiškų programų aptikimo: Neidentifikuoja kenkėjiško elgesio pirmosios ar trečiosios šalies kode.
- Nėra dirbtinio intelekto automatinio taisymo: Visiems radiniams reikalingas rankinis taisymas.
- Mokėjimas pagal lokaciją (LoC) kainodara: Prasideda nuo 100 tūkst. kodo eilučių ir didėja 6 USD už kiekvieną 10 tūkst. LoC; išlaidos gerokai išauga esant didelėms kodo bazėms.
💲 Kaina:
Komandos plano kaina prasideda nuo 65 USD/mėn. SAST Tik. Mokama pagal LoC modelį su griežta 1.9 mln. LoC riba. Nėra visapusiškos apsaugos.
Esmė: „SonarQube“ yra tinkamas pasirinkimas komandoms, kurios teikia pirmenybę kodo kokybei, prižiūrimumui ir techninių skolų valdymui. Kaip atskira saugumo priemonė, dėl mažo OWASP etalono tikslumo ji turėtų būti derinama su specialiu... SAST platforma komandoms, turinčioms realius saugumo reikalavimus.
Kodėl Xygeni SAST Geriausias statinio kodo analizės įrankis 2026 m.
Kiekvienas šiame sąraše esantis įrankis turi aiškų naudojimo atvejį. „Snyk“ tinka komandoms, jau esančioms „Snyk“ ekosistemoje, kurioms reikia greitų, kūrėjams skirtų rezultatų. „Semgrep“ aptarnauja saugumo inžinierius, kuriems reikia pritaikytų taisyklių ir greito nuskaitymo. „SonarQube“ pasižymi puikiomis kodo kokybės valdymo ir techninių skolų valdymo savybėmis.
Tačiau nė vienas iš jų taip neapjungia aptikimo tikslumo, apsaugos nuo kenkėjiškų programų, dirbtinio intelekto taisymo ir visos platformos aprėpties. Ksigeni daro.
Ksigeni SAST yra vienintelė priemonė šiame sąraše, kuri pasiekia 100 % tikrųjų teigiamų rezultatų rodiklį OWASP lyginamajame teste, o mažiausias klaidingai teigiamų rezultatų rodiklis – 16.7 %. Tai vienintelė priemonė, kuri aptinka kenkėjišką kodą tiek pirmosios, tiek trečiosios šalies komponentuose. Ir tai vienintelė priemonė, kurioje SAST išvados yra natūraliai koreliuojamos su SCA, paslapčių aptikimas, CI/CD saugumas PASKUTINĖir ASPM, kad saugumo komandos matytų visą rizikos vaizdą, o ne atskirus nuskaitymo rezultatus.
Komandoms, kurios rimtai žiūri į saugų kūrimą Dirbtinio intelekto era (kur dirbtinio intelekto generuojamas kodas, pažeistos priklausomybės ir didėjantis grėsmių skaičius yra nauja norma) „Xygeni“ SAST yra išsamiausias, tiksliausias ir ekonomiškiausias pasirinkimas šiame sąraše.
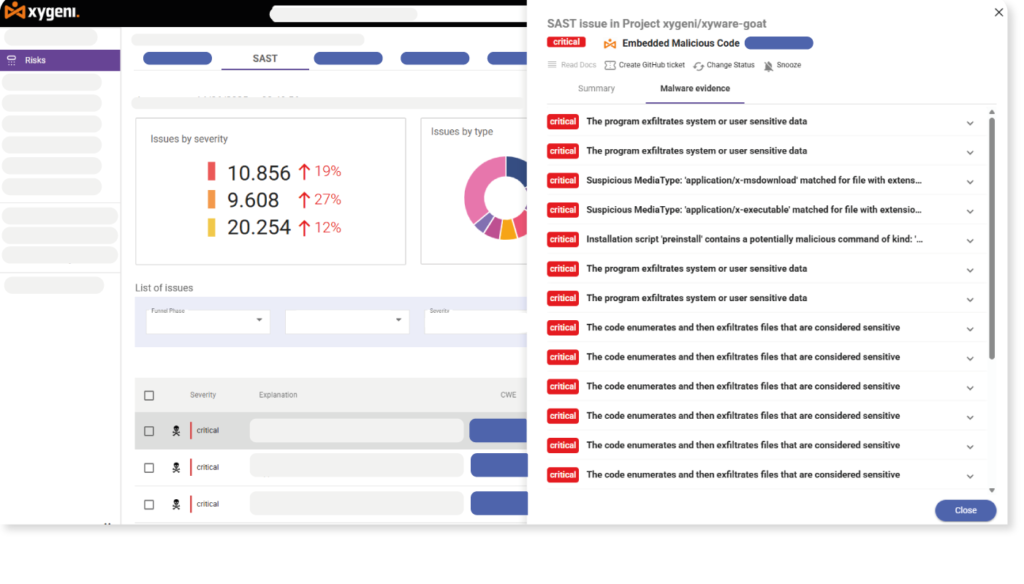

Neprilygstamas aptikimo tikslumas – 100 % tikrų teigiamų rezultatų – patikrinta OWASP lyginamojo testo metu
Dažnai užduodami klausimai
Kas yra statinė kodo analizė?
Statinė kodo analizė, dar vadinama SAST (Statinis programų saugumo testavimas) – tai procesas, kurio metu nuskaitomas šaltinio kodas, baitkodas arba dvejetainiai failai nevykdant programos, siekiant nustatyti saugumo spragas, kodavimo klaidas ir politikos pažeidimus prieš diegiant programą.
Koks skirtumas tarp SAST ir DAST?
SAST analizuoja šaltinio kodą prieš diegimą, aptikdamas pažeidžiamumus kodavimo etape. DAST testuoja veikiančias programas iš išorės, imituodamas realias atakas prieš veikiančias paslaugas, kad rastų vykdymo laiko pažeidžiamumus. Dauguma brandžių „DevSecOps“ programų naudoja abu, o tokios platformos kaip „Xygeni“ įtraukia abu iš anksto.
Ar statinės kodo analizės įrankiai gali aptikti kenkėjiškas programas?
Dauguma negali. Tradicinis SAST Įrankiai ieško kodavimo pažeidžiamumų; jie neaptinka tyčia sukurto kenkėjiško kodo. SAST žengia dar toliau, identifikuodama „backdoor“ programas, Trojos arklius, išpirkos reikalaujančias programas, užmaskuotą vykdymą ir sistemos registro klastojimą tiek pirmosios šalies kode, tiek atvirojo kodo priklausomybėse – tai itin svarbi funkcija, didėjant tiekimo grandinės atakų skaičiui.
Kas yra OWASP etalonas ir kodėl jis svarbus?
OWASP etaloninis projektas yra nepriklausomas, standardsistema, kuri matuoja, kaip tiksliai SAST įrankiai aptinka žinomus pažeidžiamumo modelius realiuose testavimo atvejais. Tai patikimiausias nepriklausomas šaltinis statinio kodo analizės įrankiams palyginti ir gerokai patikimesnis nei tiekėjų rinkodaros teiginiai.
Ar turėčiau naudoti statinę kodo analizę kartu su SCA?
Taip. SAST aptinka jūsų paties kodo pažeidžiamumus. SCA identifikuoja jūsų atvirojo kodo priklausomybių rizikas. Kartu jie apima abi atakų sritis. Tokios platformos kaip „Xygeni“ apima abi funkcijas (su radiniais, koreliuojamais viename rizikos rodinyje), todėl nereikia valdyti atskirų įrankių ir dashboards.
