





Finansų įstaigos susiduria su didėjančiu reguliavimo spaudimu, siekdamos apsaugoti savo skaitmeninę infrastruktūrą. Vienas iš svarbiausių šią aplinką formuojančių reglamentų yra Skaitmeninio operatyvinio atsparumo įstatymas (DORA)Artėjant DORA atitikties terminui 2025 m. sausio mėn., finansų subjektai privalo stiprinti savo skaitmeninį atsparumą, ypač trečiųjų šalių rizikos valdymo (TPRM) srityje. Pagal ketvirtąjį DORA ramstį, įstaigos privalo veiksmingai valdyti trečiųjų šalių riziką, kad būtų išvengta išorinių tiekėjų diegiamų pažeidžiamumų. Trečiųjų šalių rizikos valdymo programinė įranga atlieka pagrindinį vaidmenį supaprastinant šį procesą ir užtikrinant atitiktį reikalavimams.
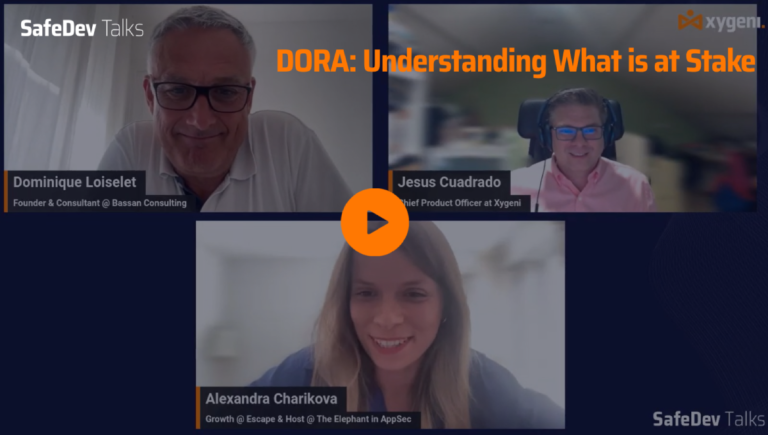
Kad padėtume jums suprasti DORA poveikį ir pasiruošti atitikčiai, taip pat norime su jumis pasidalyti mūsų „SafeDev“ pokalbio epizodu.„Pasiruoškite DORA: užtikrinkite savo finansų įstaigos ateitį.“ Šis internetinis seminaras skirtas padėti jums suprasti pagrindinius TPRM ir operacinio saugumo iššūkius.
Auganti trečiųjų šalių rizikos valdymo svarba
Trečiųjų šalių rizika tapo vienu iš svarbiausių finansų įstaigų rūpesčių. Neseniai atliktas tyrimas atskleidė, kad 41% įmonių per pastaruosius metus patyrė didelį su trečiosios šalies tiekėju susijusį pažeidimą. DORA sprendžia šiuos iššūkius reikalaudama, kad finansų įstaigos atliktų išsamų savo trečiųjų šalių tiekėjų rizikos vertinimą ir palaikytų patikimas stebėsenos sistemas nuolatinei priežiūrai.
Nesilaikymas DORA reikalavimų gali užtraukti dideles baudas ir didelius veiklos sutrikimus. Būtent čia išties svarbūs „Xygeni“ įrankiai, suteikiantys svarbiausioms palaikymo įstaigoms galimybę atitikti šiuos griežtus reikalavimus.
Kodėl trečiųjų šalių rizikos valdymas yra svarbus pagal DORA
Trečiųjų šalių ryšiai suteikia daug privalumų. Jie leidžia finansų įstaigoms diegti naujas technologijas ir pagerinti efektyvumą. Tačiau jie taip pat kelia kibernetinio saugumo riziką. Viena trečiosios šalies sistemos spraga gali sukelti kenkėjiškų programų atsiradimą, duomenų nutekėjimą ar veiklos sutrikimus.
DORA įpareigoja finansų įstaigas būti atsakingomis už savo tiekėjų saugumą. Tai apima:
- Nuolatinis tiekėjų stebėjimas
- Išsamūs saugumo vertinimai
- Pranešimas apie incidentus
Nesilaikymas gali užtraukti griežtas baudas. Valiutos kontrolieriaus tarnyba (OCC) pabrėžia, kad netinkamas trečiųjų šalių rizikos valdymas gali sutrikdyti veiklą, pakenkti reputacijai ir užtraukti reguliavimo baudas.
Užtikrinkite sklandų DORA atitikimą naudodami „Xygeni“ trečiųjų šalių rizikos valdymo programinę įrangą
„Xygeni“ trečiųjų šalių rizikos valdymo programinė įranga siūlo išsamų ir supaprastintą sprendimą, padedantį finansų įstaigoms efektyviai valdyti trečiųjų šalių riziką ir laikytis ketvirtojo DORA ramsčio reikalavimų. Mūsų platforma sukurta atsižvelgiant į finansų įstaigas, supaprastinant visą rizikos valdymo procesą – nuo tiekėjų vertinimo iki stebėjimo realiuoju laiku ir atitikties ataskaitų teikimo.
Štai kuo išsiskiria „Xygeni“ sprendimas:
Automatiniai rizikos vertinimai:
„Xygeni“ automatiškai įvertina trečiųjų šalių tiekėjus, nuskaitydama jų programinės įrangos komponentus, ieškodama pažeidžiamumų ir galimų saugumo rizikų. Platforma naudoja išmaniąją rizikos vertinimo sistemą, pagal kurią grėsmės yra prioritetinės pagal jų sunkumą ir išnaudojimo tikimybę. Tai leidžia jums sutelkti dėmesį į svarbiausias problemas, užtikrinant, kad ir toliau laikytumėtės DORA reikalavimų.
Grėsmių aptikimo realiuoju laiku ir ankstyvojo perspėjimo sistema:
Xygeni ankstyvojo perspėjimo sistema Nuolat stebi trečiųjų šalių tiekėjus, realiuoju laiku aptikdama bet kokius rizikos profilių pokyčius ar įtartiną veiklą. Platforma siunčia momentinius įspėjimus, leisdama jūsų komandai imtis aktyvių priemonių ir išvengti saugumo pažeidimų dar prieš jiems įvykstant. Ši funkcija pranoksta tradicinius sprendimus, siūlydama neatidėliotinus veiksmus ir rizikos mažinimą, kilus naujoms grėsmėms.
Sklandi integracija į CI/CD Pipelines:
Skirtingai nuo daugelio kitų platformų, „Xygeni“ visiškai integruojasi su jūsų esama sistema. CI/CD pipelinesTai užtikrina, kad jūsų kūrimo procesai išliktų saugūs nuo to momento, kai trečiosios šalies komponentas pateks į jūsų sistemą. pipeline iki galutinio diegimo. „Xygeni“ apsaugos vartai blokuoja rizikingų arba neatitinkančių programinės įrangos paketų diegimą, kol jie nepakenkė jūsų sistemai, todėl tai neįkainojama priemonė finansų įstaigoms, veikiančioms pagal griežtus DORA saugumo reikalavimus.
Išplėstinė atitikties ataskaitų teikimo ir audito seka:
Daugeliui institucijų iššūkis yra vykdyti DORA ataskaitų teikimo įsipareigojimus. „Xygeni“ platforma tai supaprastina, pateikdama išsamius audito įrašus ir išsamias atitikties ataskaitas, kurios automatiškai generuojamos kaip jūsų kasdienės veiklos dalis. Platforma seka kiekvieną tiekėjo statuso, rizikos balų ir incidentų reagavimo pokytį, pateikdama auditui paruoštą ataskaitą, atitinkančią griežtus DORA dokumentacijos reikalavimus. standards.
Pažeidžiamumų ir incidentų reagavimo automatizavimas:
„Xygeni“ pagreitina reagavimą į incidentus automatiškai pažymėdama, karantinuodama ir blokuodama įtartinus trečiųjų šalių komponentus. Mūsų platforma leidžia jūsų saugumo komandai greitai reaguoti į pažeidžiamumus netrikdant jūsų kūrimo darbo eigos, taip sumažinant neatitikties ar saugumo pažeidimų riziką.
Integruota licencija ir atitiktis teisiniams reikalavimams:
Didėjant reguliavimo institucijų kontrolei, „Xygeni“ teikia integruotus įrankius trečiųjų šalių valdymui. licencijos ir teisinė atitiktisMūsų programinė įranga suteikia galimybę matyti galimas atvirojo kodo licencijų rizikas, padėdama jūsų įstaigai išvengti teisinių komplikacijų ir kartu užtikrindama atitiktį DORA ir kitiems finansiniams reglamentams.
Geriausia trečiųjų šalių rizikos valdymo praktika
Kad atitiktų DORA ketvirtojo ramsčio reikalavimus, finansų įstaigos turėtų laikytis šios geriausios praktikos:
Centralizuokite tiekėjų duomenis:
Centralizuotas, atnaujinamas visų trečiųjų šalių tiekėjų ir jų rizikos profilių sąrašas yra labai svarbus norint efektyviai valdyti trečiųjų šalių riziką. „Xygeni“ platforma supaprastina šį procesą, konsoliduodama visus tiekėjų duomenis į vieną dashboard, teikiant atnaujinimus realiuoju laiku ir sudarant sąlygas geresniamcisToks metodas užtikrina, kad jūsų įstaiga išlaikytų matomumą dėl visų trečiųjų šalių santykių, o tai žymiai sumažina trečiųjų šalių rizikos valdymo sudėtingumą.
Vykdyti sutartinius įsipareigojimus:
Užtikrinkite, kad sutartyse su trečiųjų šalių tiekėjais būtų numatytos konkrečios sąlygos dėl IRT rizikos valdymo ir incidentų ataskaitų teikimo. „Xygeni“ platforma padeda stebėti šių sutartinių įsipareigojimų laikymąsi, teikdama automatines ataskaitas apie tiekėjų saugumo reikalavimų laikymąsi. standardir atsakymo protokolai.
Įdiekite nuolatinį stebėjimą:
Naudokite automatinius įrankius, tokius kaip „Xygeni“ TPRM programinė įranga, kad nuolat stebėtumėte tiekėjus ir anksti nustatytumėte rizikas. „Xygeni“ stebėjimo realiuoju laiku ir ankstyvojo perspėjimo sistema suteikia jūsų komandai tiesioginių įžvalgų apie tiekėjų elgesį, leisdama jums spręsti galimas rizikas, kol jos neperaugo į didesnes grėsmes.
Apsaugokite savo trečiosios šalies ekosistemą su „Xygeni“
Artėjant DORA atitikties terminui, trečiųjų šalių rizikos valdymas turi būti svarbiausias prioritetas. „Xygeni“ trečiųjų šalių rizikos valdymo programinė įranga automatizuoja rizikos vertinimus, nuolat stebi tiekėjus ir užtikrina, kad jūsų įstaiga atitiktų ketvirtojo DORA ramsčio reikalavimus.
Šis tinklaraščio įrašas yra mūsų DORA serijos, kurioje aptariami pagrindiniai reglamento ramsčiai, dalis. Norėdami gauti daugiau įžvalgų, skaitykite mūsų įrašus apie Pirmasis ramstis: IRT rizikos valdymas ir Antrasis ramstis: IRT incidentų valdymas.
Pasiruošę patobulinti trečiųjų šalių rizikos valdymą? Užsisakykite „Xygeni“ išsamaus sprendimo demonstracinę versiją jau šiandien ir užtikrinkite, kad jūsų organizacija būtų visiškai pasirengusi DORA atitikties reikalavimams.