






Įvadas
Geriausios OWASP programinės įrangos naujinimo brandos modelis (SAMM) suteikia struktūrizuotą sistemą programinės įrangos saugumo brandai įvertinti ir gerinti. Ji padeda organizacijoms įdiegti geriausią praktiką visame programinės įrangos kūrimo gyvavimo cikle (SDLC), o saugumo pastangų ir verslo tikslų suderinimas.
„Xygeni“ paspartina SAMM diegimą integruodama:
- ASPM (Application Security Posture Management)
- SCA (Programinės įrangos sudėties analizė)
- CI/CD saugumas
- IaC Security (Infrastruktūra kaip kodas)
- SAST (Statinis programų saugumo testavimas)
- Build Security
- Paslapčių valdymas
- Anomalijų nustatymas
Šios galimybės užtikrina grėsmių aptikimą realiuoju laiku, automatizuotą politikos vykdymą ir rizika pagrįstą prioritetų nustatymą, užtikrinant nuolatinis saugumas programinės įrangos kūrimo, diegimo ir eksploatavimo srityse.
Šiame dokumente aprašoma, kaip „Xygeni“ padeda organizacijoms pasiekti SAMM brandą, automatizuoti saugumo kontrolę, tikrinti atitiktį reikalavimams ir mažinti riziką visame pasaulyje. SDLC.
OWASP SAMM apžvalga
Penkios SAMM verslo funkcijos
OWASP SAMM yra struktūrizuotas į penkios verslo funkcijos, kiekvienas iš jų atspindi svarbų programinės įrangos saugumo aspektą. Šios funkcijos atlieka stulpai organizacijoms įvertinti, tobulinti ir brandinti savo saugumo praktikas visoje programinės įrangos kūrimo gyvavimo ciklas (SDLC).
Valdymas
Valdymas nustato saugumo strategijos, politika, atitikties sistemos ir švietimo iniciatyvos užtikrinti struktūrizuotą ir išmatuojamą požiūrį į programinės įrangos saugumą. Tai apima:
- Strategija ir metrika – Apibrėžti saugumo tikslus, matuoti efektyvumą ir suderinti pastangas su verslo tikslais.
- Politika ir atitiktis – Užtikrinti vidaus saugumo politikos ir išorės reguliavimo reikalavimų laikymąsi.
- Švietimas ir konsultavimas – Didinti saugumo informuotumą ir teikti struktūrizuotus mokymus visoms komandoms.
dizainas
Dizaino funkcija sutelkta į grėsmių identifikavimas, saugi architektūra ir saugumo reikalavimų apibrėžimas pradžioje SDLC siekiant užkirsti kelią pažeidžiamumams prieš jiems atsirandant. Tai apima:
- Grėsmių įvertinimas – Su programomis ir jų aplinka susijusių saugumo rizikų vertinimas.
- Saugumo reikalavimai – Apibrėžti programinės įrangos ir trečiųjų šalių tiekėjų saugumo lūkesčius.
- Saugi architektūra – Atsparių programinės įrangos architektūrų ir saugių technologijų valdymo praktikų kūrimas.
Vykdymas
Įgyvendinimas užtikrina, kad saugumo kontrolės priemonės būtų integruotos į kūrimo, diegimo ir defektų valdymo procesaiŠi funkcija pabrėžia automatizavimas ir saugus programinės įrangos kūrimas siekiant sumažinti saugumo riziką. Tai apima:
- Saugus kūrimas – Saugumo kontrolės vykdymas CI/CD pipelines, priklausomybių valdymas ir nesaugių kodo išleidimų prevencija.
- Saugus diegimas – Programos vientisumo apsauga diegimo metu ir geriausios slapto valdymo praktikos užtikrinimas.
- Defektų valdymas – Sistemingai identifikuoti, sekti ir šalinti saugumo defektus.
Patvirtinimas
Patikrinimas patvirtina, kad saugumo kontrolės priemonės yra tinkamai įdiegtos ir veiksminga. Ši funkcija apima saugumo testavimo metodologijas, įskaitant:
- Reikalavimais pagrįstas testavimas – Užtikrinti, kad saugumo kontrolės priemonės atitiktų nustatytus saugumo reikalavimus.
- Saugumo testavimas – Atliekant automatinius ir rankinius saugumo vertinimus, siekiant aptikti pažeidžiamumus.
operacijos
Operacijų funkcija užtikrina nuolatinis stebėjimas, reagavimas į incidentus ir veiklos saugumo valdymas siekiant išlaikyti programinės įrangos saugumą visą jos gyvavimo ciklą. Tai apima:
- Incidentų valdymas – Aptikti saugumo incidentus, į juos reaguoti ir jų padarinius sušvelninti.
- Aplinkos vadyba – Debesų kompiuterijos ir infrastruktūros konfigūracijų apsauga, siekiant sumažinti atakų riziką.
- Operacinės rizikos valdymas – Nuolatinės stebėsenos ir rizikos prioritetų nustatymo nustatymas siekiant proaktyvaus saugumo.
SAMM brandos lygių supratimas
OWASP SAMM apibrėžia brandos lygiai (0–3) kiekvienai saugumo praktikai, leidžiant organizacijoms palaipsniui gerinti savo saugumo padėtį. Lygiai svyruoja nuo ad hoc arba neegzistuojanti praktika (0 lygis) į visiškai optimizuotos ir nuolat tobulinamos saugumo priemonės (3 lygis).
Suderindamos savo veiklą su SAMM verslo funkcijomis ir brandos lygiais, organizacijos gali įvertinti savo dabartinę saugumo būklę, apibrėžti aiškius tobulinimo planus ir įdiegti struktūrizuotus saugumo patobulinimus.

„Xygeni“ veiklos suderinamumas su SAMM verslo funkcijomis
Xygeni sutampa su Penkios OWASP SAMM verslo funkcijos automatizuojant saugumo užtikrinimą, įgalinant duomenimis pagrįstas rizikos prioritetų nustatymas, ir stiprinimas incidentų valdymas ir valdymas.
- Valdymas: ASPM pagerina rizikos matomumas, politikos vykdymas ir atitikties valdymas, užtikrinant organizacijų stebėti saugumo našumą ir efektyviai vykdyti politiką.
- dizainas: Dinaminis grėsmių vertinimas ir rizikos prioritetų nustatymas sutelkti taisomąsias pastangas į pažeidžiamumus remiantis išnaudojamumu, pasiekiamumu ir poveikiu verslui.
- Įgyvendinimas:
- SCA, CI/CD Saugumas ir SAST integruoti saugumo sprendimus į programinės įrangos kūrimą ir diegimą, užtikrinant ankstyvą pažeidžiamumų aptikimą.
- Build Security suteikia programinės įrangos atestacijos vientisumo patvirtinimui.
- Paslapčių aptikimas apsaugo kredencialus per CI/CD pipelineir infrastruktūros konfigūracijos.
- Patikrinimo:
- Apsaugos vartai vykdyti Eiti/neeiti decisjonai, užtikrinant saugumo atitiktį reikalavimams prieš diegimą.
- CI/CD Saugumas užtikrina infrastruktūros stiprinimą, Sumažinti neteisingos konfigūracijos ir konfigūracijos poslinkis.
- ASPM Inventorius užtikrina, kad saugumo priemonės būtų taikomos nuosekliai visoje pipelines.
- Operacijos: Anomalijų aptikimas ir apsauga nuo kodo klastojimo Galime suteikti incidentų stebėjimas realiuoju laikubei užtikrina greitas reagavimas į saugumo grėsmes ir neleistinus pakeitimus.
Žemiau pateiktoje diagramoje paryškintos saugumo praktikos, kurias gali palaikyti „Xygeni“.
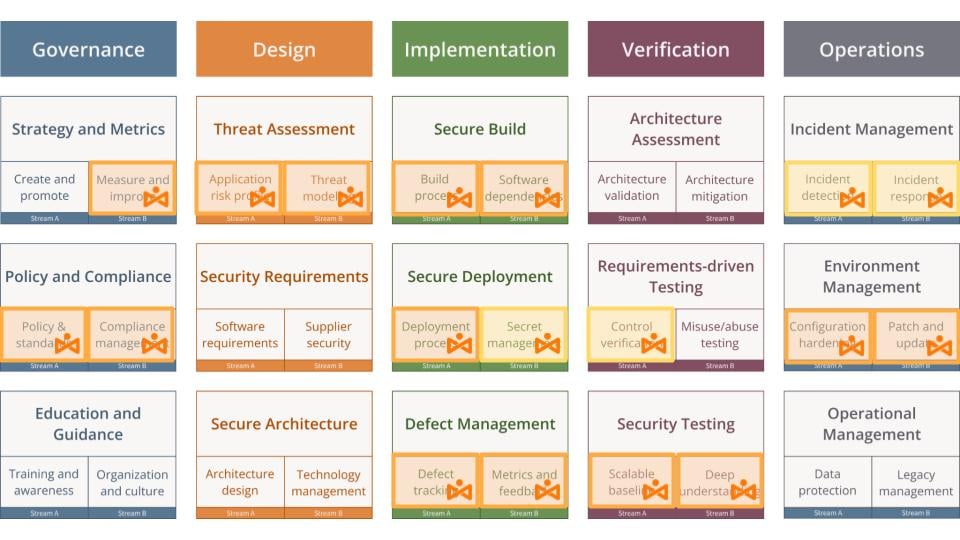
Tolesniuose skyriuose pateikiama išsami informacija apie tai, kaip „Xygeni“ palaiko kiekvieną SAMM verslo funkciją, padedančios organizacijoms didinti jų saugumo brandą ir palaikyti saugią programinės įrangos kūrimo praktiką.
Valdymas
„Xygeni“ stiprina saugumo valdymą teikdama rizikos tendencijų matomumas, politikos vykdymo automatizavimas ir saugumo suvokimo integravimas į kūrimo darbo eigas. Per Strategija ir metrika, politika ir atitiktis bei švietimas ir gairės„Xygeni“ užtikrina, kad organizacijos galėtų stebėti, užtikrinti ir nuolat gerinti savo saugumo būklę.
Strategija ir metrika
Saugumo tendencijų supratimas ir taisomųjų priemonių veiksmingumo matavimas yra labai svarbūs saugumo pastangų derinimas su verslo tikslaisXygeni's Application Security Posture Management (ASPM) suteikia centralizuotas saugumo rizikų vaizdas, leidžianti organizacijoms sekti pažeidžiamumų tendencijas, įvertinti taisomųjų priemonių efektyvumą ir laikui bėgant matuoti saugumo patobulinimus.
Xygeni analizuoja ekspozicijos langas, nustatant, kiek laiko pažeidžiamumai išlieka atviri iki jų pašalinimo. Saugumo komandos gali optimizuoti reagavimo laiką, tobulinti rizikos mažinimo strategijas ir užtikrinti, kad saugumo pataisymams būtų taikomi SLA, nustatydamos taisymo vėlavimus. dashboards teikia realaus laiko KPI, suteikiant visišką matomumą saugumo programos našumas ir įgalinant vadovybę daryti duomenimis pagrįstascisjonai siekiant sustiprinti saugumo padėtį.
Politika ir atitiktis
Atitikties automatizavimas visoje kūrimas, komponavimas ir diegimas pipelines yra būtinas valdymui. Xygeni automatizuoja politikos vykdymą, Integruoti saugumo sistemos, tokios kaip NIST, CISir OpenSSF į SDLC procesus.
Saugumo politikos yra vykdomas tiesiogiai viduje CI/CD pipelines, užkirsti kelią neatitinkančių kompiliacijų ir diegimų nevykdymasAtitikties stebėjimas suteikia politikos laikymosi matomumas realiuoju laiku, suteikdama organizacijoms galimybę nustatyti ir pašalinti spragas, kol jos netapo rizika. Taikant rizika pagrįstas vykdymo užtikrinimas„Xygeni“ teikia pirmenybę didelio poveikio pažeidimai tuo pačiu sumažinant triukšmą dėl mažesnės rizikos nukrypimų nuo politikos, užtikrinant, kad saugumo komandos sutelktų dėmesį į tai, kas iš tiesų svarbu.
Švietimas ir konsultavimas
statome saugumu pirmiausia grindžiama kultūra reikalauja, kad būtų pateiktos saugumo įžvalgos prieinamas ir veiksmingas kūrimo darbo eigose. „Xygeni“ teikia realiojo laiko saugumo gairės, padėdama komandoms priimti geriausia praktika netrikdant produktyvumo.
Kontekstualios taisomosios rekomendacijos užtikrina kūrėjai supranta ir efektyviai ištaiso pažeidžiamumus, sumažindama abipusį bendravimą tarp saugumo ir inžinerijos komandų. Siekdama užkirsti kelią vidinei rizikai ir užtikrinti saugumo atskaitomybę, „Xygeni“ seka bendraautorių vaidmenis ir užtikrina prieigą prie minimalių privilegijų, užtikrinant, kad slaptos operacijos būtų atliekamos tik įgaliotiems vartotojams.
- Visiškas rizikos matomumas su realaus laiko saugumu dashboardir ekspozicijos stebėjimas.
- Automatinis atitikties užtikrinimas per CI/CD siekiant užkirsti kelią politikos pažeidimams.
- Įterptųjų saugumo žinių taikant kontekstinį taisymą ir mažiausių privilegijų valdiklius.
dizainas
Xygeni sustiprina grėsmės įvertinimas įjungus struktūrizuotas rizikos vertinimas, automatizuotas prioritetų nustatymas ir nuolatinė stebėsena. Naudojant svertą ASPMprioritetų nustatymo kanalai, pasiekiamumo analizė ir išnaudojimo įvertinimasorganizacijos gali sistemingai nustatyti, įvertinti ir valdyti saugumo rizikas, taigi decisionai yra pagrįsti duomenimis ir suderinti su verslo tikslais.
Struktūrizuotas rizikos identifikavimas ir matomumas
Praktinis grėsmių vertinimas prasideda nuo supratimo rizikos kraštovaizdis„Xygeni“ teikia realiojo laiko pažeidžiamumo įžvalgos klasifikuoti rizikas pagal jų sunkumas, išnaudojimo tikimybė ir poveikisApsaugos komandos gali sekti ir kontroliuoti rizikos poveikį per automatizuota apsauga dashboards, užtikrinant, kad vadovybė aiškiai matytų galimos grėsmės visoje programinės įrangos tiekimo grandinėje.
Įsteigus a centralizuotas saugumo rizikų vaizdasorganizacijos gali išmatuoti saugumo programų veiksmingumas ir užtikrinti, kad būtų dedamos korekcijos pastangos spręsti prioritetinius pažeidžiamumusToks struktūrizuotas požiūris leidžia komandoms pereiti nuo ad hoc rizikos valdymo ir taikyti sistemingą, keičiamo mastelio grėsmių vertinimo procesą.
Automatinis prioritetų nustatymas ir pasiekiamumo analizė
Saugumo programoms bręstant, organizacijoms reikia a standardribotos rizikos valdymo sistema teikia pirmenybę realioms grėsmėms, o ne teoriniams pažeidžiamumams. „Xygeni“ automatizuoja šį procesą, įdiegdama pritaikomus prioritetų nustatymo piltuvėlius, kurie filtruoja pažeidžiamumus pagal poveikis verslui, atitikties aktualumas ir panaudojimo galimybės.
Pasiekiamumo analizė užtikrina, kad pažeidžiamumai būtų prioritetai suskirstyti pagal tai, ar juos iš tikrųjų galima išnaudoti konkrečioje organizacijos aplinkojeUžuot vienodai vertinusi visas saugumo problemas, „Xygeni“ daugiausia dėmesio skiria pažeidžiamumų, kurie kelia didžiausią realią riziką, taisymui, mažindamas budrumo nuovargį ir įgalindamas tikslinės saugumo intervencijos.
Be to, išnaudojimo vertinimo pagerina rizikos vertinimą, įvertindamas, kokia tikimybė, kad pažeidžiamumas bus panaudotas realiose atakose. Saugumo komandos gali efektyviau paskirstyti išteklius, spręsdamos kritines rizikas. prieš užpuolikams galint jais pasinaudoti.
Nuolatinis optimizavimas ir adaptyvus rizikos valdymas
Galingas grėsmių vertinimo strategija vystosi kartu su organizacijos rizikos aplinka. „Xygeni“ leidžia nuolat prioritetų nustatymo piltuvėlių patikslinimas, suteikdami saugumo komandoms galimybę pritaikyti savo rizikos poziciją, kai atsiranda naujų grėsmių.
Pasitelkiami istoriniai saugumo rodikliai ir taisomųjų veiksmų tendencijos tikslinti rizikos mažinimo strategijasir investicijos į vertybinius popierius duoda pelną išmatuojami patobulinimai. Su laiku, politika pagrįstas vykdymo užtikrinimas suderina saugumo decisjonai su verslo rizikos tolerancija nors saugumo kontrolė išlieka aktyvus, o ne reaktyvus.
- Pažangus rizikos prioritetizavimas daugiausia dėmesio skiriama pažeidžiamumams, turintiems realų poveikį.
- Nuolatinis grėsmių vertinimas integruoja išnaudojamumą, pasiekiamumą ir poveikį verslui.
- Automatinis rizikos vertinimas ir taisomųjų priemonių gairės supaprastinti saugumo decisjonų gamyba.
Vykdymas
Saugus kūrimas
Xygeni stiprėja saugaus kūrimo praktikos integruojant automatizuotas saugumo kontrolės priemones ir priklausomybių valdymą bei kuriant vientisumo patvirtinimą tiesiai į CI/CD pipelines. Per Programinės įrangos sudėties analizė (SCA), Statinis programų saugumo testavimas (SAST), Paslapčių valdymas ir Build Security„Xygeni“ užtikrina, kad kiekvienas kūrimas atliekamas pagal kartojamą, politika pagrįstą ir patikrinamą saugumo procesą. Be to, CI/CD saugumo patvirtinimo garantijos kad svarbiausios saugumo priemonės būtų nuosekliai taikomos visoje pipeline, sumažinant rizikos poveikį.
Nuoseklumas ir kartojamumas kūrimo procese
Saugus kūrimo procesas reikalauja standardatskyrimas, automatizavimas ir nuolatinis patvirtinimasXygeni vykdo standardpritaikytos kūrimo politikos per CI/CD saugumo patvirtinimas, priversdamas taikyti kiekvieną versiją reikalingos saugumo priemonės, pvz. SAST, SCAir paslapčių nuskaitymas prieš pradedant.
Xygeni įkuria build attestations siekiant patikrinti programinės įrangos vientisumą, patvirtinti programinės įrangos kilmę ir užkirsti kelią suklastoti arba nepatikrinti artefaktai nuo progresavimo per pipeline. Įterpiant geriausios saugumo praktikos įtraukimas į kūrimo procesą, organizacijos pasiekia nuoseklumas ir pakartojamumas, mažinant žmogiškąsias klaidas ir gerinant bendrą programinės įrangos kokybę.
Saugos kontrolės automatizavimas konstrukcijoje Pipeline
Saugumo automatizavimas yra būtinas aptinkant ir ištaisant rizika ankstyvoje stadijoje kūrimo procese. „Xygeni“ integruoja SAST aptikti kodo pažeidžiamumus prieš diegimą, kuo anksčiau spręsdami saugumo problemas. Be to, slaptų duomenų nuskaitymas apsaugo nuo atsitiktinio prisijungimo duomenų atskleidimo nuolat analizuojant šaltinio kodą, konfigūracijos failus ir kūrimo žurnalus.
CI/CD saugumo patvirtinimas užtikrina, kad kūrimo aplinkos ir įrankiai atitinka geriausią saugumo praktiką, apribojant nebūtiną prieigą ir nustatant mažiausių privilegijų politikos„Xygeni“ pašalina saugumo kliūtis ir tuo pačiu palaiko didelį kūrimo greitį, automatizuodama saugumo patikras viduje. pipeline.
Saugumo defektų patekimo į gamybą prevencija
Nepatikrinti arba nesaugūs artefaktai niekada neturi pasiekti gamybos. „Xygeni“ vykdo apsauginiai vartai kad automatiškai nepavykusios versijos, kuriose yra kritinių pažeidžiamumų, atskleistų paslapčių ar atitikties pažeidimųIntegruojant saugumą tiesiogiai į CI/CD, tik saugūs ir reikalavimus atitinkantys artefaktai tęsti dislokavimą.
„Xygeni“ integruoja kenkėjiškų programų aptikimą į kūrimo procesą, kad dar labiau apsaugotų kūrimo vientisumą, nustatytų neleistinus pakeitimus, tiekimo grandinės atakas ar kitus neleistinus duomenis. įtartina veikla CI/CD Darbo eigosOrganizacijos mažina riziką neleisdamos saugumo defektams patekti į gamybą. prieš jiems tampant realiomis grėsmėmis.
Programinės įrangos priklausomybių valdymas naudojant saugos valdiklius
Šiuolaikinės programos labai priklauso nuo trečiųjų šalių ir atvirojo kodo priklausomybės, Todėl priklausomybių saugumas yra svarbus saugių kompiliacijų aspektas„Xygeni“ leidžia automatizuotas programinės įrangos tiekimo grandinės rizikos valdymas, nuolat stebint, patvirtinant ir stebint kiekvieną priklausomybę.
Programinės įrangos medžiagų sąrašas (SBOMs) teikti organizacijoms visiškas programinės įrangos komponentų matomumas, padedant apsaugos komandoms nustatyti pasenusias priklausomybes, licencijavimo pažeidimus ir galimas rizikasStebėjimas realiuoju laiku aptinka kenkėjiškų paketų, neleistinų modifikacijų ir pažeidžiamumų, sumažinant tiekimo grandinės atakų riziką.
Priklausomybių saugumo patvirtinimo automatizavimas
Ne visi pažeidžiamumai reikalauja neatidėliotino taisymo. „Xygeni“ SCA su pasiekiamumo analize užtikrina, kad saugumo komandos nustatytų prioritetus tik pažeidžiamumai, kurie kelia realią grėsmę programaiUžuot užtvindžiusi komandas įspėjimais, „Xygeni“ automatizuoja rizikos vertinimą, suteikdamas galimybę išmaniau dirbticisjonų gamyba.
Palaikyti griežta saugumo higiena, Xygeni vykdo automatizuotos saugumo politikos kad pažymėti ir blokuoti rizikingas priklausomybes kūrimo proceso metu, užkertant kelią nesaugių komponentų įdiegimui.
Apsaugos vartai ir priklausomybių taisymas
Iki užkirsti kelią tiekimo grandinės rizikai, „Xygeni“ padargai apsaugos vartai, blokuojantys versijas, kuriose yra nepatvirtintų priklausomybių arba didelės rizikos pažeidžiamumųAutomatizuoti taisymo darbo eigos supaprastinamos priklausomybių atnaujinimai, ir kreiptis saugumo pataisymai netrukdant kūrimo procesui.
Analizuojant priklausomybes nuo užpakalinės durys, paslėpta kenkėjiška programa arba įtartinas elgesys, Taikomas Xygeni nulinio pasitikėjimo saugumo principai trečiųjų šalių kodui, sumažindama tiekimo grandinės pažeidimo tikimybę.
- Standardriboto saugumo užtikrinimo užtikrina, kad visos versijos atitiktų politikos pagrindu atliktus saugumo patikrinimus.
- Sukurti atestaciją ir priklausomybių patvirtinimą užkirsti kelią klastojamiems ar pažeidžiamiems artefaktams.
- Paslapčių nuskaitymas ir kenkėjiškų programų aptikimas apsaugoti programinės įrangos tiekimo grandinės vientisumą.
Saugus diegimas
„Xygeni“ užtikrina saugūs, politika pagrįsti diegimai automatizuojant saugumo patikra, atitikties kontrolė ir neleistinų pakeitimų aptikimas. Integruojant CI/CD Saugumas, infrastruktūra kaip kodas (IaC) Saugumas ir anomalijų aptikimas, Xygeni apsaugo nuo netinkamos konfigūracijos, neleistini pakeitimai ir kredencialų atskleidimas, užtikrinant tai tik patikrintos ir saugios programos pasiekia gamybą.
Diegimo saugumo automatizavimas ir atitikties užtikrinimas
Saugiam diegimo procesui reikalingas nuolatinis saugumo patikrinimas kiekviename etape CI/CD„Xygeni“ integruoja saugumo patikros mechanizmai per pipelineužtikrinant, kad visi diegimai laikytis saugumo politikos ir geriausios pramonės praktikos.
Diegimo konfigūracijos yra automatiškai patvirtinta prieš iš anksto nustatytos saugumo politikos, užkertant kelią netinkamoms konfigūracijoms, kurios gali sukelti pažeidžiamumų. CI/CD saugumo patvirtinimas užtikrina, kad būtų atlikti esminiai saugumo patikrinimai –SAST, SCA, paslapčių nuskaitymas ir atitikties užtikrinimas— yra nuosekliai taikomi visoje visi diegimo etapai, panaikinant saugumo akląsias zonas.
„Xygeni“ patvirtina IaC šablonai ir diegimo scenarijai, skirti apsaugoti debesijos aplinkas ir infrastruktūros konfigūracijas, užtikrinant, kad visa infrastruktūra būtų saugiai paruošta ir atitiktų reikalavimus visos organizacijos saugumo baziniai standartaiApsaugos vartai suteikia automatizuotas vykdymo užtikrinimas, blokuojant diegimus, kuriuose yra didelės rizikos pažeidžiamumai, politikos pažeidimai arba netinkamos konfigūracijos, užtikrinant, kad tik Saugūs artefaktai pasiekia gamybą.
Diegimo vientisumo tikrinimas ir neleistinų pakeitimų aptikimas
„Xygeni“ įgyvendina diegimo patvirtinimus, siekdama užtikrinti, kad į gamybą patektų tik patikima ir nepažeista programinė įranga. Šie patvirtinimai patikrina programinės įrangos artefaktų kilmė ir vientisumas, užkertant kelią įvedimui nepatikrinti komponentai arba pažeistas kodas į gyvąsias aplinkas.
„Xygeni“ nuolat stebi diegimo procesus, kad aptiktų neleistinus pakeitimus, identifikuotų anomalūs pokyčiai pipeline konfigūracijos, infrastruktūros nustatymai ir diegimo darbo eigosŠis proaktyvus anomalijų aptikimas sumažina vidinių grėsmių, netinkamos konfigūracijos ir tiekimo grandinės atakų riziką, neleisdami neleistiniems pakeitimams paveikti gamybos aplinkos.
CI/CD darbo eigos yra nuolat stebimos nukrypimai nuo saugumo politikos, užtikrinant tai kiekvienas diegimas atitinka autorizuotus ir saugius procesusJei aptinkama nukrypimų, „Xygeni“ pažymi problemą ir pateikia išsamios saugumo įžvalgos ir automatizuotos rekomendacijos dėl mažinimo atitikties atkūrimui.
Paslapčių atskleidimo prevencija dislokavimo metu Pipelines
Jautrūs įgaliojimai, pvz. API raktai, prieigos žetonai ir šifravimo paslaptys turi būti apsaugotas viso dislokavimo metu. „Xygeni“ sustiprina paslaptys saugumas aptikdami ir sušvelnindami kredencialų nutekėjimas diegimo aplinkose prieš tai, kai juos bus galima išnaudoti.
Xygeni skenuoja bylos, pipelines, konfigūracijos scenarijai ir aplinkos kintamieji dėl įterptųjų paslapčių, užkertant kelią atsitiktiniam atskleidimui SCM, CI/CD darbo eigos ir infrastruktūros konfigūracijos. SCM istorijos auditai leidžia saugumo komandoms anksčiau nustatyti commitsaugomos paslaptys, kurios lieka prieinamos, užtikrinant, kad seni prisijungimo duomenys būtų tinkamai tvarkomi.
„Xygeni“ patvirtina aptiktas paslaptis, kad nustatytų taisomųjų veiksmų prioritetus, atskirdama aktyvūs ir neaktyvūs prisijungimo duomenysSaugumo komandos gali greitai suvaldyti realią riziką, sutelkdamos dėmesį į pagrįstas, išnaudojamas paslaptis, o ne ieškodamos klaidingų teigiamų rezultatų.
Jei galiojanti paslaptis yra atskleista„Xygeni“ leidžia automatizuotas ištaisymas autorius:
- Apsaugos įjungimas playbooks kurie atšaukia, pakeičia arba vykdo pasirinktinius rizikos mažinimo veiksmus, užtikrindami, kad pažeisti prisijungimo duomenys būtų neutralizuoti.
- Blokuoja diegimus kuriose yra atskleistų paslapčių, neleidžiančių pažeistoms programoms patekti į gamybą.
- Pateikiami išsamūs audito žurnalai aptiktų paslapčių ir taisomųjų veiksmų, užtikrinant atitiktį saugumo politikos ir reguliavimo reikalavimai.
- Automatinis saugumo patvirtinimas užtikrina suderinamumą su diegimu CI/CD.
- Infrastruktūra kaip kodas (IaC) nuskaitymas apsaugo nuo neteisingų konfigūracijų prieš gamybą.
- Anomalijų aptikimas realiuoju laiku žymi neleistinus pakeitimus ir saugumo nukrypimus.
Defektų valdymas
Xygeni sustiprina defektų valdymas by automatizuoti saugumo problemų stebėjimą, nustatyti pažeidžiamumus pagal realią riziką ir integruoti taisomųjų darbų eigą. Naudojant svertą Application Security Posture Management (ASPM), Prioritetų nustatymo kanalai ir CI/CD saugumasorganizacijos gali identifikuoti, suskirstyti į kategorijas ir pašalinti saugumo defektus efektyviai, mažinant išnaudojamų rizikų ir atitikties pažeidimų poveikį.
Saugumo defektų stebėjimas ir valdymas
Fragmentuotas požiūris į saugumo problemas gali lemti nepastebėti pažeidžiamumai, nenuoseklus taisymas ir neefektyvus rizikos valdymas„Xygeni“ teikia centralizuotas saugumo defektų vaizdas, konsoliduojant išvadas iš SAST, SCA, IaC securityir CI/CD saugumo nuskaitymai į viena rizikos valdymo sąsaja.
By koreliuojant saugumo problemas keliuose šaltiniuose„Xygeni“ užtikrina, kad saugumo komandos gautų naudos visiškas programų rizikų matomumas, vengimas pasikartojantys įspėjimai arba kritinių defektų nepastebėjimasDefektai yra suskirstyta pagal poveikį verslui, išnaudojimo galimybes ir techninį sunkumą, leidžiant organizacijoms teikti pirmenybę reikšmingiems pataisymams o sumažinti budrumo nuovargį.
„Xygeni“ palengvina problemų gyvavimo ciklo valdymą, kad būtų supaprastintos taisomosios pastangos. Ji leidžia komandoms sekti, priskirti ir spręsti defektus. viduje arba per išorinės bilietų pardavimo sistemos, tokios kaip „Jira“ bei pranešimų platformos, tokios kaip „Slack“. Tai užtikrina saugumo problemos yra tinkamai valdomos esamuose kūrimo darbo eigose, gerinant saugumo ir inžinerijos komandų koordinavimą.
Automatinis prioritetų nustatymas ir rizika pagrįstas defektų tvarkymas
Be struktūrizuoto prioritetų nustatymo, saugumo komandos rizikuoja būti perkrautos įspėjimais, kurie nekelia tiesioginių grėsmių. „Xygeni“ šią problemą sprendžia integruodama Prioritetų nustatymo kanalai, leidžiant organizacijoms filtruoti saugumo defektus pagal realaus pasaulio rizikos veiksnius z pasiekiamumas, išnaudojimas ir poveikis verslui.
Užtikrinant, kad Pirmiausia sprendžiami pažeidžiamumai, kuriais aktyviai naudojamasi gamybinėje aplinkoje„Xygeni“ padeda saugumo komandoms sutelkti dėmesį į svarbiausias grėsmes tuo pačiu metu nustumiant prioritetus į problemas, susijusias su minimali arba jokios realios rizikos. Automatizuotas politikos vykdymas taip pat užtikrina, kad diegimai blokuojami, jei neišspręsti kritiniai defektai yra aptinkami, užkirsti kelią didelės rizikos pažeidžiamumų patekimui į gamybinę aplinką.
Korekcinių priemonių supaprastinimas ir nuolatinis tobulinimas
Efektyviai ištaisyti saugumo defektus reikia sklandi integracija su kūrėjų darbo eigomis bei automatizavimas, siekiant sumažinti rankinį darbąXygeni greitėja. saugumo defektų sprendimas tiesiogiai integruojant praktines saugumo gaires į CI/CD pipelineužtikrinant, kad kūrėjai gautų kontekstinių taisomųjų rekomendacijų, netrikdant jų darbo eigos.
Siekdama pašalinti pasikartojančias rankines užduotis, „Xygeni“ automatizuoja taisomuosius veiksmus, suveikia Dažniausiai pasitaikančių pažeidžiamumų taisymai, pagrįsti veiksmų planuTai sumažina laiką ir pastangas, reikalingas saugumo problemoms spręsti, todėl komandos gali sutelkti dėmesį į sudėtingas, didelio poveikio grėsmes.
„Xygeni“ taip pat stebi ištaisymo efektyvumą, matuoja laikas, per kurį reikia išspręsti problemą, ir bendros rizikos mažinimo tendencijosTai leidžia organizacijoms nuolat patobulinti savo saugumo poziciją, nustatyti procesų kliūtis ir pagerinti reagavimo laiką, užtikrinant, kad saugumo defektai būtų pašalinti valdoma proaktyviai, o ne reaktyviai.
- Centralizuotas saugumo problemų stebėjimas pašalina pažeidžiamumų valdymo fragmentaciją.
- Prioritetų nustatymo kanalai užtikrinti, kad komandos sutelktų dėmesį į išnaudojamas, didelį poveikį turinčias rizikas.
- Automatizuoti taisymo darbo eigos paspartinti saugumo defektų šalinimą.
Patvirtinimas
„Xygeni“ sustiprina patvirtinimo procesus įterpdama Reikalavimais pagrįstas testavimas bei Saugumo testavimas į kūrimo darbo eigas. Automatizuojant saugumo užtikrinimą CI/CD, prioritetizuodama pažeidžiamumus pagal riziką ir integruodama saugumo patvirtinimą kiekviename etape, „Xygeni“ užtikrina, kad saugumas taptų neatsiejama programinės įrangos teikimo dalimi, o ne paskutinės minutės patikros punktu.
Reikalavimais pagrįstas testavimas
Saugumo testai turi būti apibrėžta ir sistemingai taikoma visuose kūrimo etapuose. „Xygeni“ užtikrina, kad būtų laikomasi saugumo reikalavimų automatiškai vykdomas integruojant patikrinimus į CI/CD pipelines. Kiekviena versija yra patikrinama atliekant statinius programų saugumo testus (SAST) kodo pažeidžiamumams, programinės įrangos sudėties analizei (SCA) priklausomybės rizikai, slaptų raktų nuskaitymui siekiant užkirsti kelią kredencialų atskleidimui ir infrastruktūros kaip kodo (IaC) saugumo patikros konfigūracijos patvirtinimui.
Apsaugos vartai veikia kaip vykdymo mechanizmai, automatiškai blokuojantys kompiliacijas, jei trūksta saugumo testų arba jie neatitinka iš anksto nustatytų politikų. stebi testų aprėptį įvairiose programose, užtikrinant, kad visi komponentai būtų nuolat tikrinami pagal saugumo reikalavimus. Jei aptinkama spragų, organizacijos gauna automatines rekomendacijas, kaip jas pašalinti. Užtikrindama, kad visada būtų taikomi saugumo testai, „Xygeni“ pašalina neatitikimus ir neleidžia nepatikrintai programinei įrangai pasiekti gamybos aplinkos.
Keičiamas bazinis lygis saugumo testavimui
Automatinis saugumo testavimas turi būti nuoseklus ir pritaikomas prie skirtingų krypčių, kad neatsiliktų nuo greitų kūrimo ciklų. „Xygeni“ integruoja automatinius saugumo nuskaitymus kiekviename etape. CI/CD, užtikrinant, kad pažeidžiamumai būtų aptikti kuo anksčiau. Saugumo patvirtinimas atliekamas kiekvienam kodui commit, kūrimo ir diegimo metu nuolat stebima programų saugumo būsena. Apsaugos vartai blokuoja diegimą, jei aptinkami kritiniai pažeidžiamumai, netinkamos konfigūracijos ar atitikties pažeidimai.
„Xygeni“ taip pat automatiškai apsaugo nuo saugumo regresijų ištaisytų pažeidžiamumų stebėjimas ir užtikrinant, kad jie nepasikartotų būsimose versijose. Šis regresinis testavimas užtikrina, kad saugumo patobulinimai būtų išlaikyti laikui bėgant. Integruojant saugumo testavimą tiesiogiai į CI/CD, Ksigeni pašalina rankinio darbo kliūtis ir užtikrina, kad saugumo patvirtinimas vyktų netrukdant kūrimo procesui.
Gilus supratimas ir rizika pagrįstas prioritetų nustatymas
Ne visi pažeidžiamumai kelia vienodą rizikos lygį. „Xygeni“ stiprina saugumo testavimą, sutelkdama dėmesį į rizika pagrįstas prioritetų nustatymas, užtikrinant, kad didelį poveikį turintys komponentai būtų atidžiau tikrinami. Saugumo nuskaitymai papildomi verslo poveikio vertinimais, padėti komandoms sutelkti dėmesį į išnaudojamas, pasiekiamas pažeidžiamumas, susijusius su programa.
Prioritetų nustatymas yra dinamiškas ir nuolat tikslinamas grėsmėms vystantis. Jei atsiranda pažeidžiamumas arba pažeidžiamumas tampa kritiškesnis, jo prioritetas koreguojamas automatiškai, suaktyvinant neatidėliotinas pakartotinis galiojimas ir saugumo užtikrinimasŠis riziką suvokiantis požiūris leidžia saugumo komandoms paskirstyti išteklius ten, kur reikia, subalansuojant automatizuotą testavimą su tikslinėmis rankinėmis peržiūromis.
Integruotas saugumo testavimas kūrimo darbo eigose
Saugumo testavimas turi būti sklandžiai integruotas su kūrėjų darbo eigos kad būtų veiksminga. „Xygeni“ užtikrina, kad aptiktus pažeidžiamumus būtų galima priskirta kūrėjams per integracijas su bilietų pardavimo sistemos, tokios kaip „Jira“, ir pranešimų platformos, tokios kaip „Slack“Saugumo išvados yra tiesiogiai susijusios su taisomųjų darbų eigomis. leidžiant komandoms su jais reaguoti prieš dislokavimą.
- CI/CD- integruoti apsaugos vartai užtikrinti atitiktį reikalavimams prieš kodui pasiekiant gamybą.
- Automatinis ir rizikos vertinimu pagrįstas saugumo testavimas anksti aptinka pažeidžiamumus.
- Nuolatinis saugumo patvirtinimas apsaugo nuo regresijos ir pagerina testų efektyvumą.
operacijos
Xygeni stiprėja operacijų saugumas įjungus Realaus laiko anomalijų aptikimas, saugus infrastruktūros valdymas ir automatinis pažeidžiamumų šalinimas. Taikant incidentų ir aplinkos valdymą.„Xygeni“ užtikrina, kad saugumo incidentai būtų greitai aptikti ir pašalinti, kartu palaikydama apsaugotą ir atnaujintą programų aplinką.
Incidentų valdymas
Saugumo incidentai dažnai ilgą laiką lieka nepastebėti, todėl užpuolikai gali pasinaudoti pažeidžiamumais ir padaryti žalos. „Xygeni“ žymiai sumažina šią riziką integruodama anomalijų aptikimas ir apsauga nuo kodo klastojimobei užtikrina ankstyvas saugumo grėsmių ir neleistinų modifikacijų nustatymas.
Įvykio aptikimas yra sustiprintas Xygeni stebėjimas realiuoju laiku programinės įrangos kūrimo aplinkų, identifikuojant įtartiną veiklą CI/CD pipelines, šaltinio kodo saugyklos ir diegiamos programosAnomalijų aptikimo sistema nuolat analizuoja elgesį SCM, CI/CDir gamybos aplinkose, žymėjimas neteisėti bandymai pasiekti failus, neįprasti failų pakeitimai ir nukrypimai nuo standard veiklos modeliusŠis iniciatyvus požiūris sutrumpina laikymo laiką, leisdamos organizacijoms aptikti saugumo incidentus prieš jiems paaštrėjant.
Kodo klastojimo aptikimas užtikrina, kad programos vientisumas išliktų nepakitęs stebint neleistini šaltinio kodo, kūrimo artefaktų ir diegimo scenarijų pakeitimaiJei užpuolikas bando modifikuoti programos logiką arba įdiegti kenkėjišką informaciją, „Xygeni“ nedelsdama įspėja saugumo komandas. Organizacijos gauna visišką matomumą apie bandymus išnaudoti spragas, todėl gali... reaguoti prieš užpuolikams sėkmingai įdiegus pažeistą programinę įrangą.
„Xygeni“ teikia automatizuotas darbo eigas ir integracijas su saugumo orkestravimo įrankiais, skirtais reaguoti į incidentus. Saugumo komandos gali susieti aptiktas grėsmes su incidentų reagavimo platformomis, užtikrinant struktūrizuotą incidentų valdymą taikant playbooks, automatizuoti izoliavimo veiksmai ir teismo ekspertizė, Iki aptikimo ir reagavimo supaprastinimas„Xygeni“ leidžia organizacijoms greitai suvaldyti grėsmes ir sumažinti poveikį veiklai.
- Anomalijų aptikimas realiuoju laiku Sumažina incidento sustojimo laiką.
- Apsauga nuo kodo klastojimo apsaugo nuo neleistinų pakeitimų.
- Automatizuoti atsakymų darbo eigos supaprastinti incidentų izoliavimą ir atkūrimą.
Aplinkos vadyba
Reikalingas veiklos aplinkos saugumas nuoseklus sustiprintų konfigūracijų vykdymas ir greitas pažeidžiamumų šalinimas„Xygeni“ užtikrina, kad CI/CD pipelineužtikrinti saugumo bazinių standartų laikymąsi visoje infrastruktūroje ir kūrimo aplinkoje, sumažinant netinkamos konfigūracijos ir pasenusios programinės įrangos riziką.
Konfigūracijos grūdinimas yra automatizuotas per CI/CD saugumo patvirtinimas, užtikrinant, kad visi infrastruktūros komponentai, įskaitant kūrimo aplinkas, debesies konfigūracijas ir vykdymo laiko priklausomybes, atitiktų geriausia saugumo praktika„Xygeni“ nuolat stebi. infrastruktūra kaip kodas (IaC) šablonai, diegimo scenarijai ir saugumo politikos siekiant aptikti nukrypimus nuo nustatytų bazinių verčių. Bet kokios neteisingos konfigūracijos pažymimos kaip saugumo defektai, neleidžiantys nesaugioms konfigūracijoms pasiekti gamybinės aplinkos.
Taisymas ir atnaujinimas yra pagreitintas per automatizuoto taisymo galimybės, užtikrinant, kad programų priklausomybių ir infrastruktūros komponentų pažeidžiamumai būtų pašalinti laiku. „Xygeni“ integruoja rizika pagrįstas prioritetų nustatymas į pažeidžiamumų valdymą, užtikrinant, kad pirmiausia įdiegiami svarbūs saugos pataisymai ir atnaujinimaiOrganizacijos gali automatizuoti taisymo darbo eigas, susieti saugumo defektus su problemų sekimo sistemomis ir užtikrinti pataisų atitiktį CI/CD pipelines.
- CI/CDkonfigūracijos grūdinimas užtikrina saugias bazines infrastruktūros linijas.
- Automatinis pataisų diegimas ir taisymas paspartinti pažeidžiamumų šalinimą.
- Nuolatinis atitikties stebėjimas užtikrina aplinkos saugumą ir atnaujinimą.
Išvada
Xygeni supaprastina SAMM diegimas integruojant automatizuotas saugumo užtikrinimas, rizika pagrįstas prioritetų nustatymas ir nuolatinis stebėjimas į programinės įrangos kūrimo gyvavimo ciklas (SDLC). Įterpiant saugumo kontrolės priemonės, įtrauktos į valdymą, projektavimą, įgyvendinimą, tikrinimą ir veikimą, organizacijos gali sistemingai gerinti savo saugumo padėtį nesutrikdant kūrimo greičio.
Įgyvendinant SAMM su Xygeni, organizacijos pasiekia:
- Nuolatinis rizikos stebėjimas ir atitikties automatizavimas per matomumą realiuoju laiku, politikos vykdymą ir saugumo valdymą.
- Strateginis rizikos prioritetų nustatymas ir grėsmių vertinimas su dinaminiu rizikos vertinimu, išnaudojimo analize ir tiksliniais taisomaisiais darbo eigomis.
- Automatinis saugumo užtikrinimas visuose kompiliavimuose ir diegimuose, užtikrinant saugius artefaktų patvirtinimus, priklausomybių patvirtinimą ir CI/CD saugumo integracija.
- Tvirtas saugumo patvirtinimas ir patikrinimas realiuoju laiku per apsaugos vartus, automatizuotus saugumo testus ir ASPMpagrįstas atitikties užtikrinimas.
- Proaktyvus incidentų valdymas ir infrastruktūros saugumas, pasitelkiant anomalijų aptikimą realiuoju laiku, apsaugą nuo kodo klastojimo ir automatizuotus taisymo darbo eigą.
Su automatizuotas rizikos prioritetizavimas, saugumu pagrįstas vykdymo užtikrinimas ir integruota stebėsena„Xygeni“ leidžia organizacijoms supaprastinti SAMM diegimą ir užtikrinti, programinės įrangos saugumo branda efektyviai keičiasi kartu su verslo augimu.
Organizacijos pasiekia neatidėliotini valdymo, saugumo testavimo, atitikties automatizavimo ir rizikos mažinimo patobulinimai, mažinant sąlytį su programinės įrangos tiekimo grandinės atakos, netinkamos konfigūracijos ir operacinės grėsmės su Xygeni.
SAMM diegimas tampa supaprastintas, išmatuojamas ir keičiamo dydžio, leisdami saugumo ir kūrimo komandoms padidinti saugumo brandą nesulėtinant inovacijų.
