






എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം (ഇപിഎസ്എസ്) ആധുനിക സുരക്ഷാ ടീമുകൾ ഭീഷണികളെ എങ്ങനെ കൈകാര്യം ചെയ്യുന്നു എന്നതിനെ പരിവർത്തനം ചെയ്യുന്നു. ഇതിനെക്കുറിച്ചുള്ള വളർന്നുവരുന്ന ചർച്ചയിൽ സിവിഎസ്എസ് vs ഇപിഎസ്എസ്, മാറ്റം വ്യക്തമാണ്. CVSS തീവ്രത എടുത്തുകാണിക്കുമ്പോൾ, EPSS യഥാർത്ഥ ലോകത്തിലെ ചൂഷണത്തിലേക്ക് ശ്രദ്ധ കൊണ്ടുവരുന്നു. ഈ വ്യത്യാസം പ്രധാനമാണ് - കാരണം ഓരോ ഉയർന്ന തീവ്രതയുള്ള പ്രശ്നത്തിലും പ്രതികരിക്കുന്നതിനുപകരം, ആക്രമണകാരികൾ യഥാർത്ഥത്തിൽ എന്താണ് ഉപയോഗിക്കുന്നതെന്ന് ടീമുകൾക്ക് ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ കഴിയും. EPSS സ്കോറിംഗ് ഉപയോഗിക്കുന്നതിലൂടെ, സ്ഥാപനങ്ങൾ ദുർബലതകൾ കൈകാര്യം ചെയ്യുന്ന രീതി മെച്ചപ്പെടുത്തുകയും യഥാർത്ഥ അപകടസാധ്യതകൾ സൃഷ്ടിക്കുന്നവ പരിഹരിക്കുകയും ചെയ്യുന്നു.
എല്ലാ വർഷവും, കൂടുതൽ ഓരോ വർഷവും 20,000 പുതിയ സിവിഇകൾ. മനസ്സിലാക്കാവുന്നതേയുള്ളൂ, അവരോടെല്ലാം പിടിച്ചുനിൽക്കുന്നത് ബുദ്ധിമുട്ടാണ്. പല ടീമുകളും തളർന്നുപോകുന്നു, ഒരിക്കലും ആക്രമണത്തിലേക്ക് നയിക്കാത്ത വിഷയങ്ങൾ അവലോകനം ചെയ്യാൻ മണിക്കൂറുകൾ ചെലവഴിക്കുന്നു. ഇത് സമയം പാഴാക്കുന്നതിനും, മന്ദഗതിയിലുള്ള പ്രതികരണങ്ങൾക്കും, ഒരിക്കലും പൂർത്തിയാകാത്ത ജോലികളുടെ വർദ്ധിച്ചുവരുന്ന പട്ടികയ്ക്കും കാരണമാകുന്നു.
അത് എവിടെയാണ് ഇപിഎസ്എസ് vs സിവിഎസ്എസ് ഒരു യഥാർത്ഥ സ്വാധീനം ചെലുത്തുന്നു. EPSS എന്തിൽ നിന്ന് ശ്രദ്ധ മാറ്റുന്നു ശക്തി എന്തിനു വേണ്ടിയും റിസ്ക് എടുക്കുക സാധ്യതയുണ്ട് ഉടൻ തന്നെ ലക്ഷ്യം വയ്ക്കപ്പെടും. തൽഫലമായി, ടീമുകൾക്ക് വേഗത്തിൽ പ്രവർത്തിക്കാനും, അനാവശ്യമായ ജോലി കുറയ്ക്കാനും, യഥാർത്ഥത്തിൽ പ്രധാനപ്പെട്ടത് പരിഹരിക്കാൻ സമയം ചെലവഴിക്കാനും കഴിയും.
പ്രധാന ആശയങ്ങൾ
എന്താണ് സിവിഎസ്എസ്?
കോമൺ വൾനറബിലിറ്റി സ്കോറിംഗ് സിസ്റ്റം (സിവിഎസ്എസ്) standardസൈബർ സുരക്ഷാ ടീമുകളിലുടനീളം വ്യക്തവും കാര്യക്ഷമവുമായ അപകടസാധ്യത വിലയിരുത്തൽ പ്രാപ്തമാക്കുന്നതിലൂടെ ദുർബലതയുടെ തീവ്രത വിലയിരുത്തുന്നു. സിവിഎസ്എസ് അറിയുന്നത് പങ്കാളികൾക്ക് ദുർബലതയുടെ ആഘാതം മനസ്സിലാക്കാനും സുരക്ഷാ രീതികൾ മെച്ചപ്പെടുത്താനും സഹായിക്കുന്നു.
ഇപിഎസ്എസ് എന്താണ്?
അടുത്ത 30 ദിവസത്തിനുള്ളിൽ ആക്രമണകാരികൾ ഒരു ദുർബലത മുതലെടുക്കാനുള്ള സാധ്യത EPSS പ്രവചിക്കുന്നു. സ്കോർ ദിവസേന അപ്ഡേറ്റ് ചെയ്യപ്പെടുന്നു, ഇത് ഉയർന്ന അപകടസാധ്യതയുള്ള ദുർബലതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ സ്ഥാപനങ്ങളെ സഹായിക്കുന്നു. സ്കോറുകൾ 0 മുതൽ 1 വരെയാണ് - ഉയർന്ന സ്കോറുകൾ ചൂഷണത്തിനുള്ള കൂടുതൽ സാധ്യതയെ സൂചിപ്പിക്കുന്നു.
EPSS vs CVSS: പ്രധാന വ്യത്യാസങ്ങൾ
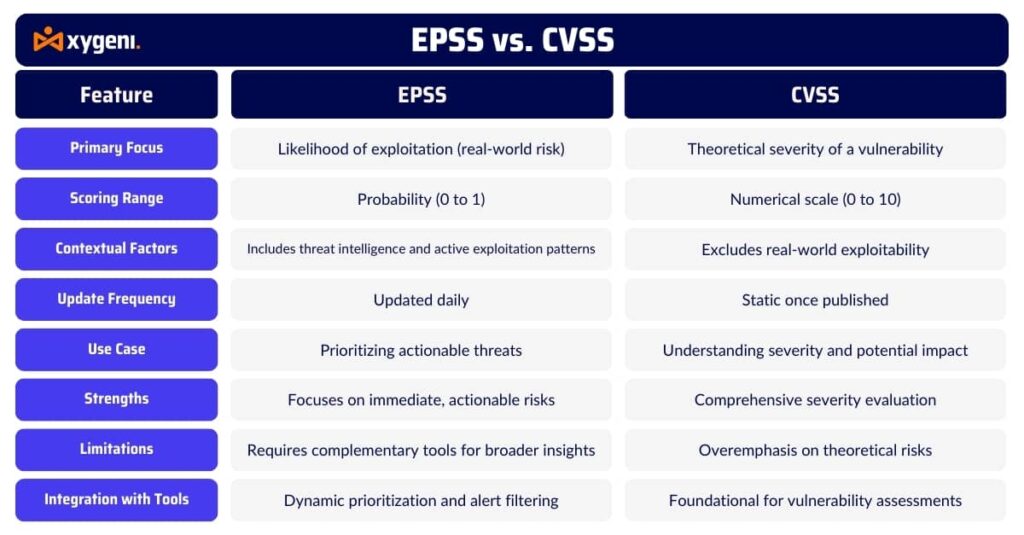
സിവിഎസ്എസ് vs ഇപിഎസ്എസ് താരതമ്യം ചെയ്യുമ്പോൾ, വ്യത്യാസം ഇതാണ് ഓരോ സ്കോറും നിങ്ങളോട് എന്താണ് പറയുന്നത്:
സിവിഎസ്എസ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു സാധ്യതയുള്ള തീവ്രത ഒരു ദുർബലതയെക്കുറിച്ച് - അത് എത്രത്തോളം ദോഷകരമാണ് could ആകട്ടെ.
ഇപിഎസ്എസ് പ്രവചിക്കുന്നു ചൂഷണ സാധ്യത യഥാർത്ഥ ലോകത്ത്—എത്രത്തോളം സാധ്യതയുണ്ട് ഉദ്ദേശിക്കുന്ന ലക്ഷ്യം വയ്ക്കണം.
CVSS, ചൂഷണ സങ്കീർണ്ണത, ഉപയോക്തൃ ഇടപെടൽ, ആഘാതം എന്നിവ പരിഗണിക്കുമ്പോൾ, ആക്രമണകാരികൾ ദുർബലത സജീവമായി ഉപയോഗിക്കുന്നുണ്ടോ എന്നതിൽ അത് ഒരു പങ്കു വഹിക്കുന്നില്ല. ഭീഷണി ടെലിമെട്രി, ചൂഷണ കോഡ് ലഭ്യത, ആക്രമണ പാറ്റേണുകൾ എന്നിവ കണക്കിലെടുത്ത് EPSS ഈ വിടവ് നികത്തുന്നു.
അതുപ്രകാരം ഇപിഎസ്എസ് ഗവേഷണം, അറിയപ്പെടുന്ന ദുർബലതകളിൽ 2% ൽ താഴെ പേർക്ക് മാത്രമേ ഉയർന്ന EPSS സ്കോർ ഉള്ളൂ. ഇതിനു വിപരീതമായി, പല നിർണായക CVSS പ്രശ്നങ്ങളും സൈബർ കുറ്റവാളികൾ സ്പർശിക്കുന്നില്ല. ഇത് എങ്ങനെയെന്ന് എടുത്തുകാണിക്കുന്നു EPSS സ്കോർ ദുർബലതകൾ ശബ്ദത്തെ ഫിൽട്ടർ ചെയ്യാൻ സഹായിക്കുക, വിശ്വസനീയവും നിലവിലുള്ളതുമായ ഭീഷണികളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ ടീമുകളെ അനുവദിക്കുക.
EPSS ഉം CVSS ഉം ഒരുമിച്ച് പ്രവർത്തിക്കുമോ?
തീർച്ചയായും - അവർ അങ്ങനെ ചെയ്യണം.
സമതുലിതമായ ഒരു ദുർബലതാ മാനേജ്മെന്റ് തന്ത്രത്തിൽ EPSS ഉം CVSS ഉം പരസ്പരം പൂരകമാകുന്നു:
ഉപയോഗം സിവിഎസ്എസ് വിലയിരുത്താൻ എത്ര മോശം ഒരു ദുർബലത ആയിരിക്കാം.
ഉപയോഗം ഇപിഎസ്എസ് വിലയിരുത്താൻ എത്ര സാധ്യത അത് ചൂഷണം ചെയ്യപ്പെടാനുള്ളതാണ്.
ഈ ഇരട്ട-പാളി സമീപനം മികച്ച ട്രയേജിനെ പിന്തുണയ്ക്കുന്നു. ഉദാഹരണത്തിന്:
ഒരു ദുർബലത ഉയർന്ന CVSS + ഉയർന്ന EPSS → ഉടൻ തന്നെ അത് പരിഹരിക്കുക.
ഉയർന്ന CVSS + കുറഞ്ഞ EPSS → സൂക്ഷ്മമായി നിരീക്ഷിക്കുക, പക്ഷേ മുൻഗണന കുറയ്ക്കുക.
കുറഞ്ഞ CVSS + ഉയർന്ന EPSS → അന്വേഷിക്കുക; ആക്രമണകാരികൾ മറ്റ് പോരായ്മകൾ കൊണ്ട് അതിനെ ബന്ധിപ്പിച്ചിരിക്കാം.
അതനുസരിച്ച്, ഇപിഎസ്എസ് vs സിവിഎസ്എസ് എന്നിവ അടുത്തടുത്തായി താരതമ്യം ചെയ്യുന്ന ടീമുകൾക്ക് എന്ത് പരിഹരിക്കണം - എപ്പോൾ എന്നതിനെക്കുറിച്ച് വ്യക്തമായ ധാരണ ലഭിക്കും.
EPSS-നൊപ്പം യഥാർത്ഥ ലോക മുൻഗണന
ഉദാഹരണത്തിന്, നിങ്ങളുടെ സിസ്റ്റം രണ്ട് CVE-കൾ ഫ്ലാഗ് ചെയ്യുന്നത് സങ്കൽപ്പിക്കുക:
CVE-2024-99999
സിവിഎസ്എസ്: 9.8 (നിർണ്ണായകം)
EPSS: 0.03 (ചൂഷണക്ഷമത കുറവാണ്)CVE-2024-12345
സിവിഎസ്എസ്: 6.1 (മിതമായത്)
EPSS: 0.86 (ചൂഷണം ചെയ്യാനുള്ള ഉയർന്ന സാധ്യത)
ഏതാണ് ആദ്യം പരിഹരിക്കേണ്ടത്? പല പരമ്പരാഗത വർക്ക്ഫ്ലോകളും നിർണായകമായ CVSS ദുർബലതയ്ക്ക് മുൻഗണന നൽകും. എന്നിരുന്നാലും, EPSS ആ സ്ക്രിപ്റ്റ് മറിച്ചിടുന്നു—നിങ്ങൾ യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യപ്പെടുന്നതിനെതിരെ പ്രവർത്തിക്കുന്നു., എന്ത് മാത്രമല്ല could അപകടകാരിയാകുക.
ഈ മാറ്റം ടീമുകളെ അനുവദിക്കുന്നു തെറ്റായ പോസിറ്റീവുകൾ കുറയ്ക്കുക, സമയം ലാഭിക്കുക, പരിഹാര വേഗത മെച്ചപ്പെടുത്തുക.
EPSS സ്കോർ വൾനറബിലിറ്റി മാനേജ്മെന്റ് ഒരു ഗെയിം ചേഞ്ചർ ആകുന്നത് എന്തുകൊണ്ട്?
EPSS മികച്ച പാച്ചിംഗിനേക്കാൾ കൂടുതൽ വാഗ്ദാനം ചെയ്യുന്നു - ഇത് വലിയ തോതിൽ സുരക്ഷ പ്രാപ്തമാക്കുന്നു:
ഡൈനാമിക് സ്കോറിംഗ്: ഏറ്റവും പുതിയ ചൂഷണ ബുദ്ധിയെ പ്രതിഫലിപ്പിക്കുന്ന EPSS ദിവസവും അപ്ഡേറ്റുകൾ നൽകുന്നു.
സ്കേലബിളിറ്റി: ആയിരക്കണക്കിന് ദുർബലതകളിൽ ഇത് പ്രവർത്തിക്കുന്നു, ടീമുകളെ വേഗത്തിൽ പരീക്ഷിക്കാൻ സഹായിക്കുന്നു.
ഒബ്ജക്റ്റിവിറ്റി: പൊതു ഡാറ്റയിലും ഓപ്പൺ മോഡലുകളിലും നിർമ്മിച്ചിരിക്കുന്ന EPSS, പരിശോധിക്കാവുന്നതും സുതാര്യവുമാണ്.
നയ ആഘാതം: സൂചിപ്പിച്ചതുപോലെ FIRST.org, EPSS ഇതിനകം തന്നെ ദേശീയ തലത്തിലുള്ള പരിഹാര നയങ്ങളെ സ്വാധീനിക്കുന്നുണ്ട് (ഉദാ: DHS BOD 19-02).
മാത്രമല്ല, EPSS സ്കോർ ദുർബലത മാനേജ്മെന്റ് പ്രതിരോധക്കാരെ അവരുടെ പരിശ്രമം ഏറ്റവും പ്രധാനപ്പെട്ടിടത്ത് കേന്ദ്രീകരിക്കാൻ സഹായിക്കുന്നു - യഥാർത്ഥത്തിൽ അപകടമുണ്ടാക്കുന്ന ഭീഷണികളിലേക്ക്.
സ്കോറിംഗ് നേടുന്നതിനപ്പുറം പോയി ശരിയായ പ്രശ്നങ്ങൾ പരിഹരിക്കാൻ ആഗ്രഹിക്കുന്നുണ്ടോ?
ദുർബലതകൾക്ക് എങ്ങനെ മുൻഗണന നൽകാമെന്നും ഫലപ്രദമായി പരിഹാരം കാണാമെന്നും ഉള്ള ഞങ്ങളുടെ പൂർണ്ണ ഗൈഡ് പരിശോധിക്കുക. ഉൾക്കാഴ്ചകളെ എങ്ങനെ പ്രവർത്തനത്തിലേക്ക് മാറ്റാമെന്ന് വേഗത്തിൽ മനസ്സിലാക്കുക.
ഇപിഎസ്എസ് vs സിവിഎസ്എസ് ഒന്നുകിൽ അല്ല—ഒന്നിച്ചുള്ളതാണ് നല്ലത്
At സൈജെനി, cvss vs epss ഒരു യുദ്ധമല്ലെന്ന് ഞങ്ങൾ വിശ്വസിക്കുന്നു—അതൊരു പങ്കാളിത്തമാണ്. രണ്ട് സ്കോറിംഗ് സിസ്റ്റങ്ങളും ദുർബലത മാനേജ്മെന്റിൽ വ്യത്യസ്തവും എന്നാൽ തുല്യമായി വിലപ്പെട്ടതുമായ റോളുകൾ നൽകുന്നു. അതുകൊണ്ടാണ് പ്രായോഗികവും വേഗതയേറിയതും ഫലപ്രദവുമായ ഒരു സമ്പൂർണ്ണ, സന്ദർഭ-അവബോധമുള്ള മുൻഗണനാ മാതൃക നിർമ്മിക്കുന്നതിന് Xygeni EPSS, CVSS എന്നിവ ഒരുമിച്ച് ഉപയോഗിക്കുന്നത്.
ഓരോ ദുർബലതയ്ക്കും, സൈജെനി കാണിക്കുന്നു:
സിവിഎസ്എസ് തീവ്രത സാധ്യതയുള്ള ആഘാതം മനസ്സിലാക്കാൻ.
EPSS സ്കോർ ചൂഷണ സാധ്യത വിലയിരുത്തുന്നതിന്.
എത്തിച്ചേരൽ വിശകലനം ദുർബലമായ കോഡ് യഥാർത്ഥത്തിൽ പ്രവർത്തിക്കുന്നുണ്ടോ എന്ന് സ്ഥിരീകരിക്കാൻ.
സന്ദർഭോചിത ഡാറ്റ ആസ്തി സംവേദനക്ഷമത, ബിസിനസ് പ്രസക്തി എന്നിവ പോലെ.
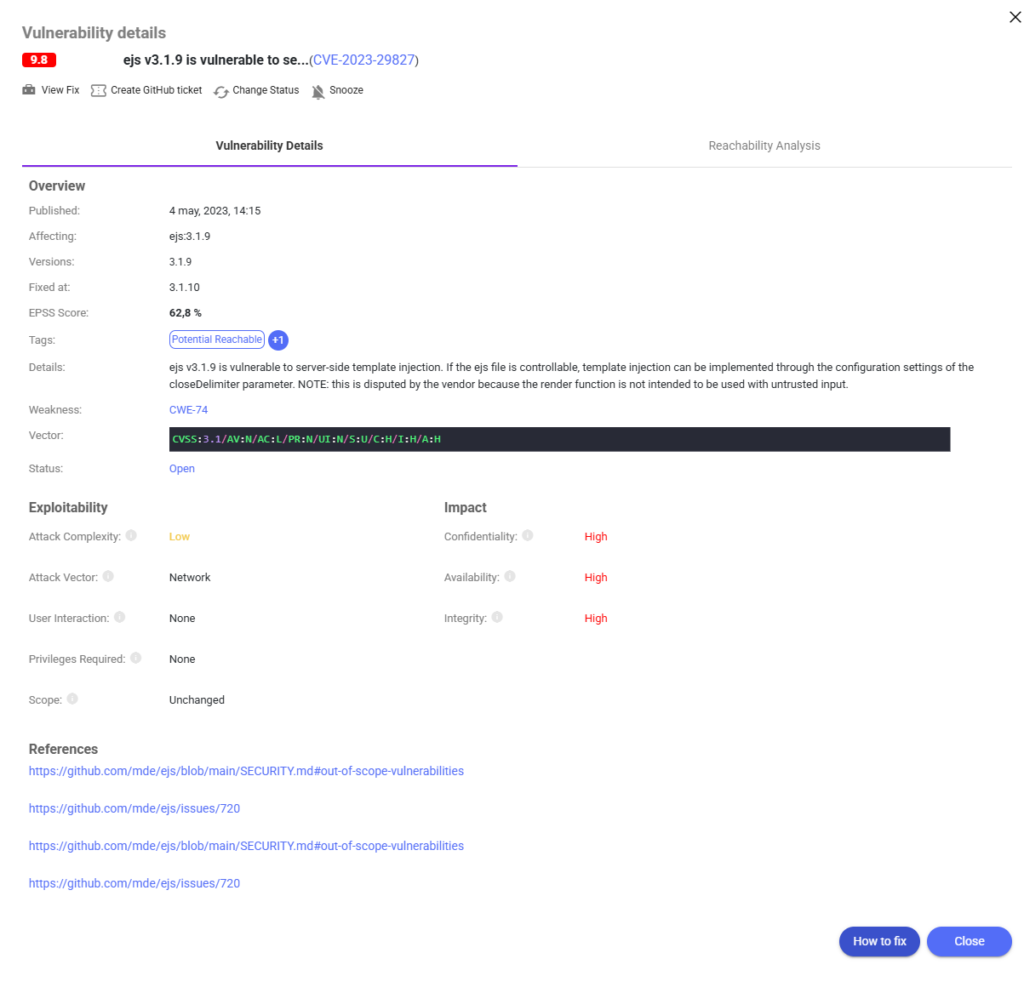
നമുക്ക് എടുക്കാം CVE-2023-29827 ഉദാഹരണത്തിന്. ഇത് ബാധിക്കുന്ന ഒരു സെർവർ-സൈഡ് ടെംപ്ലേറ്റ് ഇഞ്ചക്ഷൻ പ്രശ്നമാണ് ejs v3.1.9. കടലാസിൽ, അതിന് ഒരു സിവിഎസ്എസ് സ്കോർ 9.8, ഗുരുതരമായ തീവ്രതയെ സൂചിപ്പിക്കുന്നു. എന്നാൽ ഒരു 62.8% എന്ന EPSS സ്കോർ, ഇത് ഉടൻ തന്നെ ചൂഷണം ചെയ്യപ്പെടാനുള്ള ഉയർന്ന സാധ്യതയുമുണ്ട്.
Xygeni ഈ ഡാറ്റയെല്ലാം ഒരിടത്ത് പ്രദർശിപ്പിക്കുന്നു - തീവ്രത, ചൂഷണം ചെയ്യൽ, എത്തിച്ചേരൽ, CWE ബലഹീനത, പതിപ്പ് നില - അതിനാൽ ടീമുകൾക്ക് ഇത് എന്തുകൊണ്ട് പ്രധാനമാണെന്നും അടുത്തതായി എന്തുചെയ്യണമെന്നും തൽക്ഷണം കാണാൻ കഴിയും.
ഓരോ CVSS 9.8 ദുർബലതയോടും പ്രതികരിക്കുന്നതിനുപകരം, സൈജെനിയുടെ പ്ലാറ്റ്ഫോം ഇനിപ്പറയുന്നവ കാണിക്കുന്നു:
നിങ്ങളുടെ കോഡ്ബേസിൽ ഇത് ലഭ്യമാകും.
കാട്ടിൽ ഇതിന് ഉയർന്ന ചൂഷണക്ഷമതയുണ്ട്.
ഇത് ബിസിനസ്-നിർണ്ണായക ആസ്തികളെ ബാധിക്കുന്നു.
ഈ പാളികളുള്ള ദൃശ്യപരത ജാഗ്രത ക്ഷീണം കുറയ്ക്കുന്നതിനും, പാഴായ പരിശ്രമം കുറയ്ക്കുന്നതിനും, യഥാർത്ഥത്തിൽ പ്രാധാന്യമുള്ള അപകടസാധ്യതകൾക്ക് നേരിട്ടുള്ള പരിഹാരത്തിനും സഹായിക്കുന്നു.
CVSS തീവ്രതയും റൺടൈം സന്ദർഭവും EPSS സ്കോറിംഗ് സംയോജിപ്പിക്കുമ്പോൾ, മുൻഗണനാക്രമീകരണം സജീവമാകുന്നു—പ്രതികരണാത്മകമല്ല.. സൈജെനി ശബ്ദത്തെ ഉൾക്കാഴ്ചയാക്കി മാറ്റുന്നു, സുരക്ഷയെ നയിക്കുന്നു.cisവ്യക്തതയുള്ള അയോണുകൾ, DevSecOps ടീമുകൾ വേഗത്തിൽ നീങ്ങുകയും സുരക്ഷിതരായിരിക്കുകയും വേണം.

