






Ашиглалтын урьдчилсан онооны систем (EPSS) нь орчин үеийн аюулгүй байдлын багуудын аюул заналхийллийг хэрхэн зохицуулж байгааг өөрчилж байна. Энэ талаарх хэлэлцүүлэг улам бүр нэмэгдэж байна. cvss болон epss-ийг харьцуулах, өөрчлөлт нь тодорхой байна. CVSS нь ноцтой байдлыг онцолж байгаа бол EPSS нь бодит ертөнцийн ашиглалтын байдалд анхаарлаа хандуулдаг. Энэ ялгаа нь чухал юм - учир нь багууд өндөр ноцтой асуудал бүрт хариу үйлдэл үзүүлэхийн оронд халдагчид үнэндээ юу ашиглаж байгаад анхаарлаа төвлөрүүлж чаддаг. EPSS оноог ашигласнаар байгууллагууд эмзэг байдлыг хэрхэн удирдаж, бодит эрсдэл учруулж буй эмзэг байдлыг засах арга барилаа сайжруулдаг.
Жил бүр илүү Жил бүр 20,000 шинэ CVE бүртгэгддэг. Мэдээжийн хэрэг, эдгээр бүх зүйлийг гүйцэж түрүүлэх нь хэцүү байдаг. Олон багууд эцэст нь ядарч туйлддаг бөгөөд хэзээ ч дайралтад хүргэхгүй байж болох асуудлуудыг шалгахад олон цаг зарцуулдаг. Энэ нь цаг хугацаа алдах, хариу үйлдэл удаашрах, хэзээ ч дуусдаггүй мэт санагдах ажлуудын жагсаалт нэмэгдэхэд хүргэдэг.
Энэ бол хаана байна epss болон cvss-ийг харьцуулах бодит нөлөө үзүүлдэг. EPSS нь анхаарлыг юунаас өөрчилдөг хүч чадал юунд эрсдэлтэй байх байх магадлалтай удахгүй зорилтот түвшинд хүрэх болно. Үүний үр дүнд багууд илүү хурдан ажиллаж, шаардлагагүй ажлыг багасгаж, үнэхээр чухал зүйлийг засахад цаг зарцуулж чадна.
Гол ойлголтууд
CVSS гэж юу вэ?
Нийтлэг эмзэг байдлын онооны систем (CVSS) standardэмзэг байдлын ноцтой байдлыг хэмжиж, кибер аюулгүй байдлын багуудын эрсдэлийг тодорхой, үр дүнтэй үнэлэх боломжийг олгодог. CVSS-ийг мэдэх нь оролцогч талуудад эмзэг байдлын нөлөөллийг ойлгоход тусалдаг бөгөөд энэ нь аюулгүй байдлын практикийг сайжруулдаг.
EPSS гэж юу вэ?
EPSS нь халдагчид дараагийн 30 хоногийн дотор эмзэг байдлыг ашиглах магадлалыг урьдчилан таамагладаг. Оноо нь өдөр бүр шинэчлэгддэг бөгөөд энэ нь байгууллагуудад хамгийн өндөр эрсдэлтэй эмзэг байдалд анхаарлаа төвлөрүүлэхэд тусалдаг. Оноо нь 0-ээс 1 хүртэл хэлбэлздэг бөгөөд өндөр оноо нь ашиглах магадлал өндөр байгааг илтгэнэ.
EPSS болон CVSS: Гол ялгаанууд
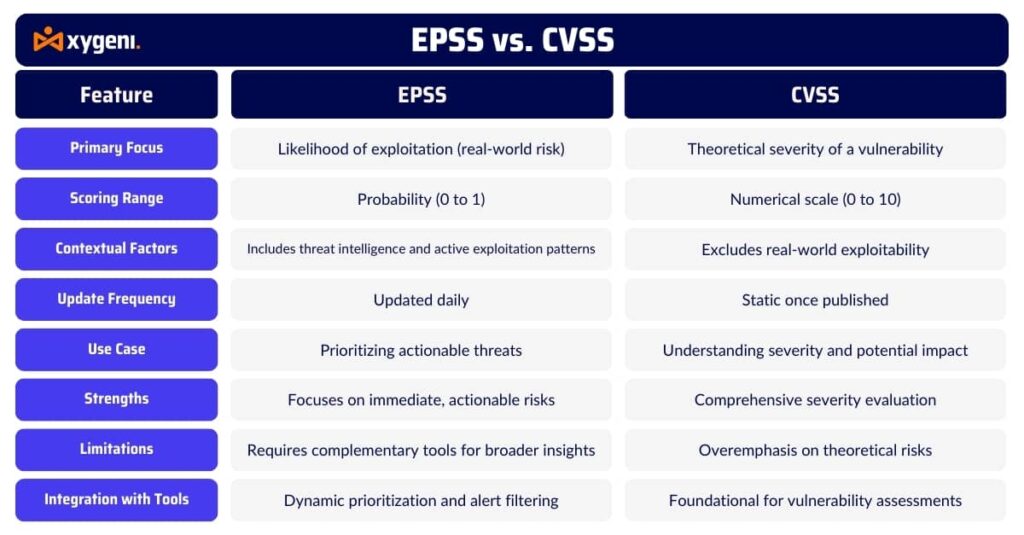
CVSS болон epss-ийг харьцуулах үед ялгаа нь дараах байдалтай байна. оноо бүр танд юу хэлж байна:
CVSS дээр анхаарлаа төвлөрүүлдэг болзошгүй хүндрэл эмзэг байдлын тухай - энэ нь хэр их хор хөнөөлтэй вэ болох байх ёстой.
EPSS урьдчилан таамаглаж байна мөлжлөгийн магадлал бодит ертөнцөд - энэ нь хэр магадлалтай вэ болно зорилтот байх.
CVSS нь ашиглалтын нарийн төвөгтэй байдал, хэрэглэгчийн харилцан үйлчлэл, нөлөөллийг авч үздэг боловч халдагчид эмзэг байдлыг идэвхтэй ашиглаж байгаа эсэхийг тооцдоггүй. EPSS нь аюулын телеметр, ашиглалтын кодын бэлэн байдал, халдлагын хэв маягийг харгалзан энэ цоорхойг нөхдөг.
дагуу EPSS судалгаа, мэдэгдэж буй эмзэг байдлын 2%-иас бага хувь нь өндөр EPSS оноотой байдаг. Үүний эсрэгээр олон чухал CVSS асуудлууд кибер гэмт хэрэгтнүүдийн анхаарлыг татаагүй хэвээр байна. Энэ нь хэрхэн EPSS онооны эмзэг байдал дуу чимээг шүүхэд тусалж, багуудад найдвартай, одоогийн аюул заналхийлэлд анхаарлаа төвлөрүүлэх боломжийг олгоно.
EPSS болон CVSS хамтдаа ажиллаж чадах уу?
Мэдээж - тэгэх ч ёстой.
EPSS болон CVSS нь тэнцвэртэй эмзэг байдлын менежментийн стратегид бие биенээ нөхдөг:
ашиглах CVSS үнэлэх ямар муу эмзэг байдал байж болно.
ашиглах EPSS үнэлэх хэр магадлалтай үүнийг ашиглах гэж байна.
Энэхүү хоёр давхаргат арга нь илүү ухаалаг ангиллыг дэмждэг. Жишээлбэл:
Эмзэг байдал өндөр CVSS + өндөр EPSS → Үүнийг нэн даруй засна уу.
Өндөр CVSS + бага EPSS → Анхааралтай хянаж байгаарай, гэхдээ нэн тэргүүнд тавиарай.
Бага CVSS + өндөр EPSS → Судлах; халдагчид үүнийг бусад алдаатай холбож байж магадгүй.
Үүний дагуу epss болон cvss-ийг зэрэгцүүлэн харьцуулсан багууд юуг, хэзээ засах талаар илүү тодорхой ойлголттой болдог.
EPSS ашиглан бодит ертөнцийн эрэмбэлэлт
Жишээ нь, таны систем хоёр CVE-г тэмдэглэнэ гэж төсөөлөөд үз дээ:
CVE-2024-99999
CVSS: 9.8 (Чухал)
EPSS: 0.03 (Ашиглах чадвар багатай)CVE-2024-12345
CVSS: 6.1 (Дунд зэрэг)
EPSS: 0.86 (Мөлжих магадлал өндөр)
Алийг нь эхлээд засах ёстой вэ? Олон уламжлалт ажлын урсгалууд нь CVSS-ийн чухал эмзэг байдлыг нэн тэргүүнд тавьдаг. Гэсэн хэдий ч EPSS нь энэ скриптийг өөрчилдөг—Та үнэндээ мөлжиж буй зүйл дээр үндэслэн үйлдэл хийдэгзүгээр л юу ч биш болох аюултай байх.
Энэ ээлж нь багуудад дараах боломжийг олгоно худал эерэгийг багасгах, цаг хэмнэж, нөхөн сэргээх хурдыг сайжруулна.
EPSS онооны эмзэг байдлын менежмент нь тоглоомыг өөрчлөх хүчин зүйл болдог шалтгаанууд
EPSS нь ухаалаг нөхөөсөөс илүү ихийг санал болгодог бөгөөд энэ нь өргөн хүрээний аюулгүй байдлыг хангадаг:
Динамик оноо: EPSS нь хамгийн сүүлийн үеийн ашиглалтын мэдээллийг тусгасан өдөр бүр шинэчлэгддэг.
Өргөтгөх чадварЭнэ нь мянга мянган эмзэг байдлыг даван туулж, багуудад алдааг хурдан ангилахад тусалдаг.
Бодит байдалОлон нийтийн мэдээлэл болон нээлттэй загварууд дээр суурилсан EPSS нь баталгаажсан бөгөөд ил тод байдаг.
Бодлогын нөлөө: Тэмдэглэсэнчлэн FIRST.org, EPSS нь үндэсний түвшний нөхөн сэргээх бодлогод аль хэдийн нөлөөлж байна (жишээ нь DHS BOD 19-02).
Түүнчлэн, EPSS онооны эмзэг байдлын менежмент нь хамгаалагчдад хүчин чармайлтаа хамгийн чухал зүйл болох бодит аюул заналхийлэлд төвлөрүүлэхэд тусалдаг.
Оноо авахаас цааш явж, зөв асуудлуудыг засаж эхлэхийг хүсч байна уу?
Эмзэг байдлыг хэрхэн эрэмбэлэх, үр дүнтэй засах талаарх манай бүрэн гарын авлагыг үзнэ үү. Мэдлэгээ хэрхэн илүү хурдан үйлдэл болгох талаар суралцаарай.
EPSS болон CVSS нь аль нэг нь биш - эсвэл хамтдаа илүү дээр
At Ксигени, бид cvss болон epss-ийг хооронд нь харьцуулах нь тулаан биш, харин түншлэл гэдэгт итгэдэг. Хоёр онооны систем хоёулаа эмзэг байдлын менежментэд өөр өөр боловч адилхан үнэ цэнэтэй үүрэг гүйцэтгэдэг. Тийм ч учраас Xygeni нь EPSS болон CVSS-ийг хамтад нь ашиглан практик, хурдан бөгөөд үр дүнтэй, нөхцөл байдалд тохирсон бүрэн эрэмбэлэх загварыг бий болгодог.
Эмзэг байдал бүрийн хувьд Xygeni дараахийг харуулдаг:
CVSS-ийн хүндийн зэрэг болзошгүй нөлөөллийг ойлгохын тулд.
EPSS оноо мөлжлөгийн магадлалыг үнэлэх.
Хүрэх чадварын шинжилгээ эмзэг код үнэхээр ажиллаж байгаа эсэхийг баталгаажуулахын тулд.
Контекст өгөгдөл хөрөнгийн мэдрэг чанар болон бизнесийн хамаарал гэх мэт.
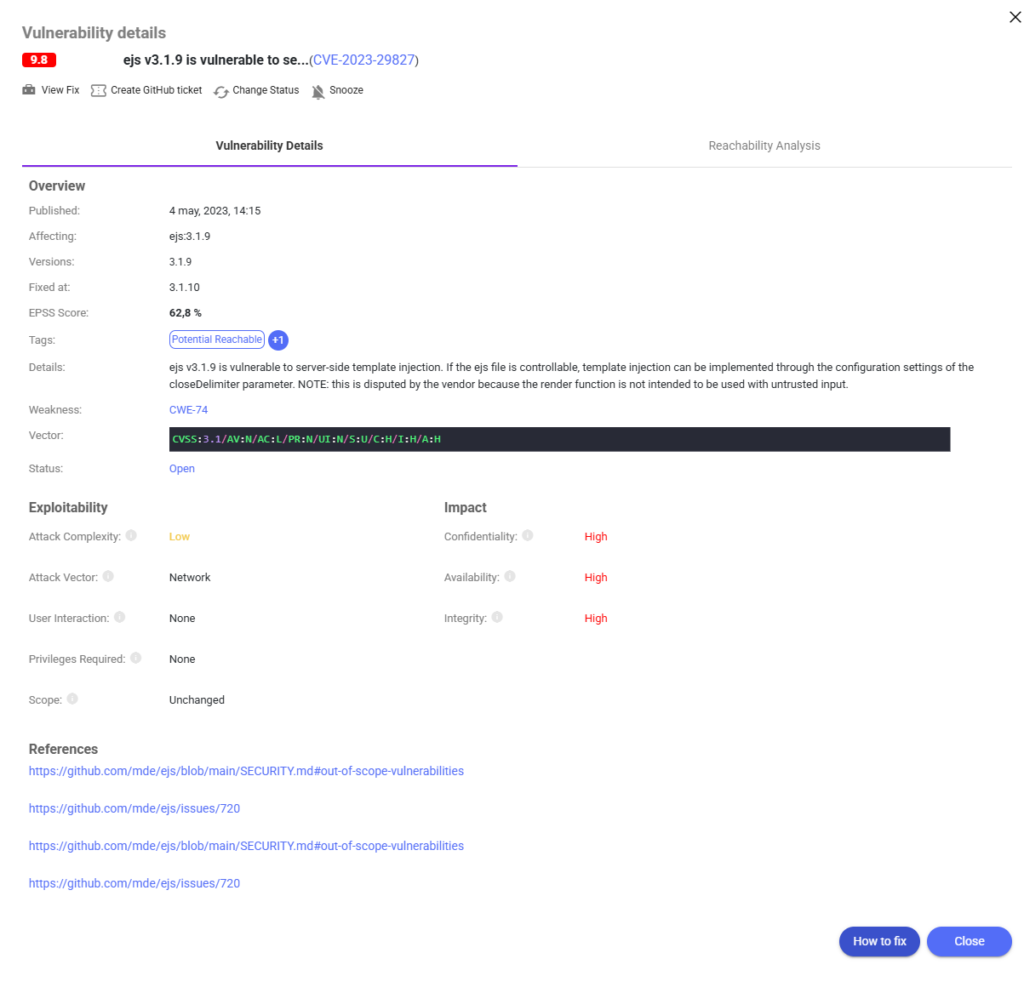
Авцгаая CVE-2023-29827 жишээ болгон. Энэ нь сервер талын загвар оруулах асуудалд нөлөөлж байна ejs v3.1.9Цаасан дээр энэ нь ...-тэй CVSS оноо 9.8, ноцтой байдлыг илтгэнэ. Гэхдээ EPSS оноо 62.8%, мөн удахгүй ашиглагдах магадлал өндөр байна.
Xygeni нь энэ бүх өгөгдлийг нэг дор харуулдаг - ноцтой байдал, ашиглах чадвар, хүрэх боломжтой байдал, CWE-ийн сул тал болон хувилбарын төлөв байдал - ингэснээр багууд яагаад чухал болох, цаашид юу хийхээ шууд харж чадна.
CVSS 9.8-ийн эмзэг байдал бүрт хариу үйлдэл үзүүлэхийн оронд, Xygeni-ийн платформ нь дараах зүйлсийг харуулж байна:
Энэ нь таны кодын санд хандах боломжтой
Энэ нь зэрлэг байгальд өндөр ашиглалтын чадвартай байдаг
Энэ нь бизнесийн чухал хөрөнгөд нөлөөлдөг
Энэхүү давхарласан харагдах байдал нь сонор сэрэмжийн ядаргааг багасгах, үрэлгэн хүчин чармайлтыг багасгах, нөхөн сэргээх ажлыг үнэхээр чухал эрсдэлд чиглүүлэхэд тусалдаг.
EPSS оноог CVSS-ийн ноцтой байдал болон ажиллах хугацааны нөхцөл байдалтай хослуулсан үед, эрэмбэлэх нь идэвхтэй бус харин урьдчилан сэргийлэх шинж чанартай болдогXygeni нь чимээ шуугианыг ойлголт болгон хувиргаж, аюулгүй байдлын удирдамжийг удирддаг.cisDevSecOps багууд хурдан хөдөлж, аюулгүй байх шаардлагатайг тодорхой харуулсан ионууд.

