





Өмнөх бичлэгт маань, Бид шууд хордлогыг хэрхэн илрүүлж, хамгаалахыг харсан Pipeline Гүйцэтгэл (D-PPE). Мөн бид эмзэг байдлыг ашиглан хэрхэн илрүүлэхийг харсан Xygeni сканнер, түүнчлэн зарим хамгаалалтын механизмууд.
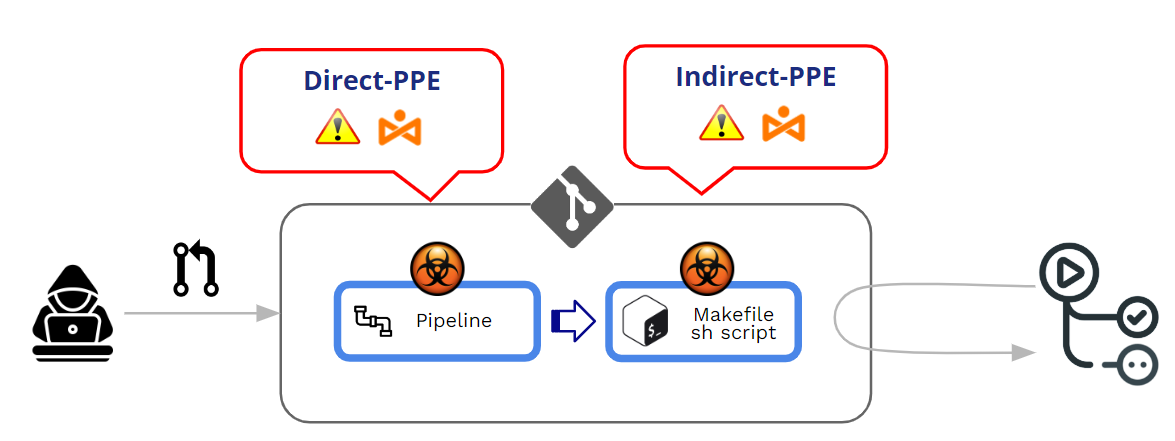
Хордлоготой Pipeline Гүйцэтгэл (ХХХ) нь халдагч өөрчлөх боломжтой үед үүсдэг pipeline логикийг хоёр аргын аль нэгээр нь авч үзье:
- CI тохиргооны файлыг өөрчлөх замаар (the pipeline) -> Шууд хувийн хамгаалах хэрэгсэл (D-PPE)
- -ын лавласан файлуудыг өөрчлөх замаар pipeline (жишээ нь: дотроос иш татсан скриптүүд pipeline тохиргооны файл) -> Шууд бус хувийн хамгаалах хэрэгсэл (I-PPE)
Энэ бичлэгт бид Шууд бус ХХХ-г гүнзгийрүүлэн судлах болно. Гэхдээ үүнээс өмнө, мөн өмнөх бичлэгээ нөхөж, эхлээд GitHub нь дараах зүйлсийг хэрхэн гүйцэтгэж байгааг харцгаая. pipelineболон D-PPE-ээс хамгаалах механизмууд юу вэ?
GitHub нь гүйцэтгэлийг хэрхэн хамгаалдаг вэ? pipelinePR-ээс ирж байна уу?
Өөрчлөгдсөн файлуудыг гүйцэтгэх тал дээр GitHub хэрхэн ажилладаг вэ? pipelines?
хувиргасан pipelines нь Түлхэлтээс эсвэл Pull Requests (PR). Хамгийн сайн туршлагын хувьд хамгаалагдсан салбар руу шууд "түлхэх" болон ашиглахаас зайлсхийхийг зөвлөж байна Pull Requests ямар нэгэн хувь нэмэр оруулсан кодыг хүлээн авахаас өмнө зарим хяналт шалгалтыг хэрэгжүүлэх механизм болгон.
Pull Requests хоёр өөр эх сурвалжаас ирж болно:
- PR-ууд гарч ирж байна сэрээ
- PR-ууд гарч ирж байна салбарууд
PR-ууд сэрээ аль нэгнээс нь ирж болно олон нийтийн or хувийн хадгалах газар.
Бид хувийн хамгаалах хэрэгсэлтэй харьцаж байгаа тул (хордсон) Pipeline (Гүйцэтгэл), бидний гол санаа бол PR-ийг "хүлээн зөвшөөрөх" биш, харин өөрчлөгдсөнийг хэрэгжүүлэх явдал юм. pipeline PR-ийн хүлээн авах/батлах үйл явцын үеэр. PPE халдлагын гол цөм нь "хортой" өөрчлөгдсөн санамсаргүй гүйцэтгэл юм. pipeline.
Хэдхэн үгээр хэлбэл, Хордлоготой Pipeline Гүйцэтгэл (PPE) нь хэзээ үүсдэг вэ халдагч үүнийг өөрчилж болно pipeline логик.
Хоёр байна хувилбарууд:
- Шууд хувийн хамгаалалтын хэрэгсэл (D-PPE): D-PPE хувилбарт, Халдагч CI тохиргооны файлыг өөрчилдөг репозиторт тэд өөрчлөлтийг репозитор дээрх хамгаалалтгүй алсын салбар руу шууд түлхэх эсвэл салбар эсвэл салаанаас гарсан өөрчлөлттэй PR илгээх замаар хандах боломжтой. CI-ээс хойш pipeline гүйцэтгэлийг өөрчлөгдсөн CI тохиргооны файл дахь командууд тодорхойлдог бөгөөд халдагчийн хортой командууд бүтээх ажиллагаа дууссаны дараа эцсийн эцэст бүтээх зангилаанд ажилладаг. pipeline өдөөгддөг.
- Шууд бус хувийн хамгаалах хэрэгсэл (I-Хувийн хамгаалах хэрэгсэл): Зарим тохиолдолд, D-PPE-ийн боломж нь дайсандаа хандах боломжгүй байдаг. SCM репозитор (жишээ нь, хэрэв pipeline нь CI тохиргооны файлыг ижил репозитор дахь тусдаа, хамгаалагдсан салбараас татахаар тохируулагдсан). Ийм нөхцөлд хордуулахын оронд pipeline халдагч өөрөө лавлагаа өгсөн файлууд руу хортой код оруулдаг pipeline (жишээ нь: дотроос иш татсан скриптүүд pipeline тохиргооны файл)
Энэ хоёр тохиолдолд GitHub нь өөрчлөгдсөнийг гүйцэтгэх болно pipeline урьдчилсан хяналт эсвэл баталгаажуулалт шаардлагагүй.
Форк дээрх PR-ууд олон нийтийн репо
GitHub нь боловсруулах явцад зан төлөвийг тохируулах боломжийг олгодог Олон нийтийн репозиторын форкуудаас гарч буй PR-ууд.
PR нь сэрээнээс гарч ирэх үед GitHub нь гүйцэтгэхээсээ өмнө үргэлж тодорхой түвшний "зөвшөөрөл" шаарддаг. pipeline PR-тай холбоотойЭнэ түвшний баталгаа нь сул түвшнээс хатуу баталгаа болж өөрчлөгддөг.
At Байгууллагын түвшин (Байгууллага>>Тохиргоо>>Үйлдлүүд>>Ерөнхий), та хэд хэдэн "батлах" сонголтоос сонгож болно:
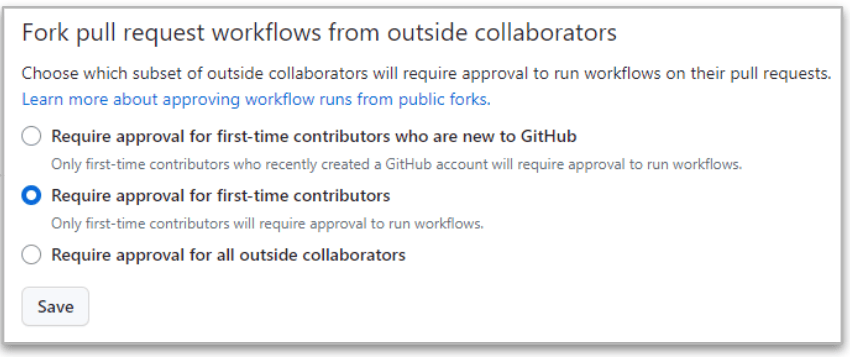
Хамгийн хатуу нь сүүлийнх нь ("Бүх гадны хамтран ажиллагсдаас зөвшөөрөл авах шаардлагатай”) учир нь GitHub нь гадны хамтран ажиллагсдаас PR ирэх үед үргэлж зөвшөөрөл авах шаардлагатай байдаг.
Гэхдээ энэ хатуу тохиолдолд ч гэсэн байдаг Унших болон бичих зөвшөөрөлтэй хамтран ажиллагсдын хоорондох ялгаа.
- PR нь дараах хүмүүсээс ирдэг. унш хэрэглэгч, гүйцэтгэх pipeline ЗОГСООСОН өөрчлөлтийг батлах хүртэл. Хэрэв зөвшөөрөл зөв бол өөрчлөгдсөн pipeline гүйцэтгэгдэж байна.
- PR нь дараах хүмүүсээс ирдэг. бичих хэрэглэгч, зөвшөөрөл шаардлагагүй бөгөөд өөрчлөгдсөн pipeline үргэлж гүйцэтгэгддэг!!
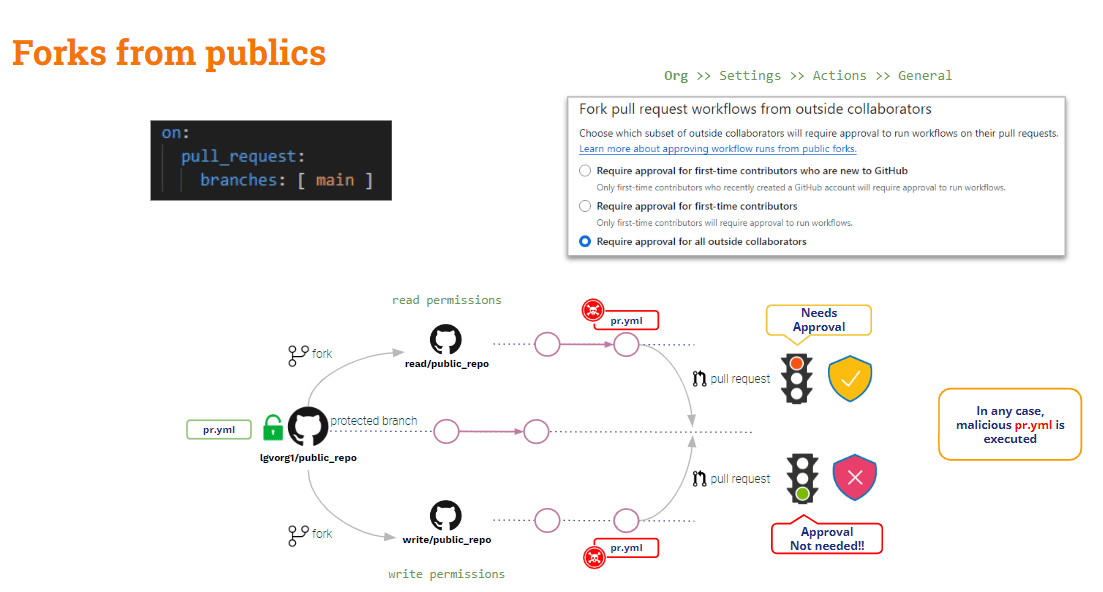
Дүгнэж хэлэхэд, олон нийтийн репозиторууд дээрх форкуудаас ирж буй PR-ууд нь PPE-ээс бага зэрэг хамгаалагдсан байдаг. Гадны (унших) хэрэглэгчдээс зарим хамгаалалт байдаг боловч дотоод (бичих) хэрэглэгчдэд ямар ч холбоогүй.
Юу гэж? Хувийн репозиторын форкуудаас ирсэн PR-ууд?
Форк дээрх PR-ууд хувийн репо
Энэ тохиолдолд GitHub нь зарим хэрэгтэй тохиргооны тохиргоог өгдөг.
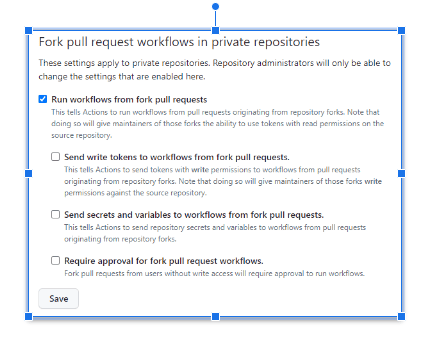
Дээрх тохиргоог дараах байдлаар тохируулж болно байгууллага эсвэл Репо түвшин.
үед ямар ч сонголт чагталгаагүй байна, GitHub нь зөвшөөрөл хүсэх болон энэ нь өөрчлөгдсөнийг гүйцэтгэхгүй pipelineЭнэ бол хамгийн аюулгүй тохиргоо!!
The хамгийн аюултай тохиргоо бол хэзээ "Ажлын урсгалыг салаанаас ажиллуулах pull request"шалгагдсан байнаЭнэ тохиолдолд унших болон бичих хэрэглэгчдийн аль алиных нь хувьд Github өөрчлөгдсөнийг автоматаар гүйцэтгэнэ. pipeline!! Энэ нөхцөл байдал бүр ч байж болно муу байна хэрэв "Форкоос ажлын урсгалууд руу бичих токен илгээх pull requests"Болон"Нууц болон хувьсагчдыг салаанаас ажлын урсгал руу илгээх pull requests"шалгасан байна. Тодорхой үндэслэлгүй л бол үүнийг бүү хий!!
Хэрэв "Сэрээнд зөвшөөрөл шаардлагатай pull request Ажлын урсгал" гэж тэмдэглэгдсэн бол дээрх нөхцөл байдал арай дээрдсэн байна: GitHub нь зөвшөөрөл хүсэх бөгөөд өөрчлөгдсөнийг гүйцэтгэхгүй. pipeline унших хэрэглэгчийн хувьд, гэхдээ энэ нь бичих хэрэглэгчийн хувьд үүнийг ажиллуулсаар байх болно.
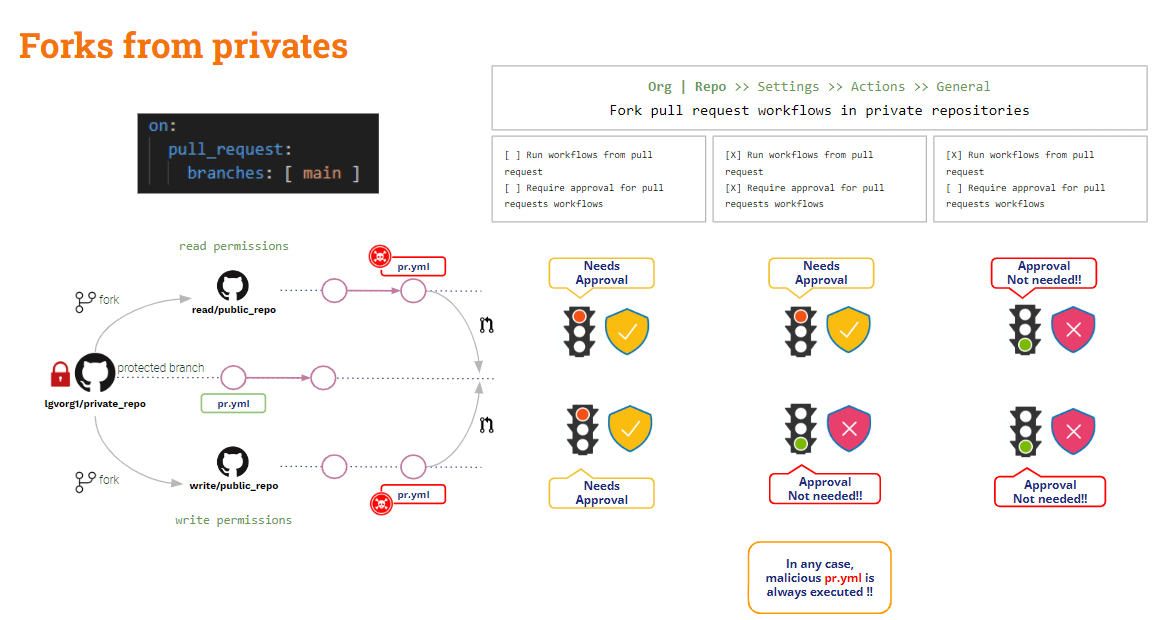
Сэрээ харсан, яах вэ Салбаруудаас ирж буй PR-ууд?
PR-ууд салбарууд
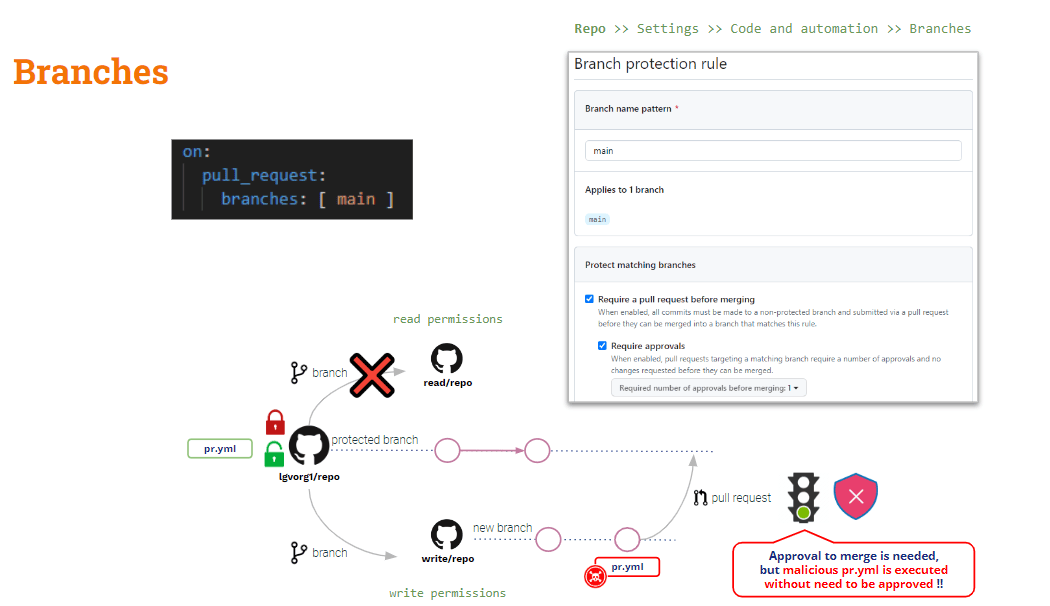
Энэ нөхцөл байдлыг хамгаалахын тулд та найдах ёстой Салбарыг хамгаалах дүрэм.
Репо түвшинд та аль ч салбарт зориулж салбар хамгаалах дүрмийг үүсгэж болно. Эдгээр дүрмүүд нь заримыг нь нэмдэг хамгаалагдсан салбаруудыг өөрчлөх хязгаарлалтууд.
Хэдийгээр та дүрмийг "Шаардах a pull request нэгтгэхээс өмнө"Болон"Зөвшөөрөл шаардах" өөрчлөгдсөн pipeline PR үүсгэх үед автоматаар гүйцэтгэгдэнэ.“Зөвшөөрөл” нь зөвхөн нэгтгэх үйлдэлд хамаарна.
Шууд бус хордлогын талаар юу хэлэх вэ Pipeline гүйцэтгэх
Дээр дурдсанчлан, D-PPE-г ашиглан багасгаж болно татах_хүсэлтийн_зорилтот, Гэхдээ үүнийг I-PPE-д хамаарахгүй.
Хэрэв та pull_request_target ашиглавал анхдагч төлбөр нь үндсэн код байх болно. Гэхдээ хэрэв та оруулсан код (PR код) дээрх зарим шалгалтыг баталгаажуулахыг хүсвэл PR кодыг тодорхой шалгах хэрэгтэй. Тиймээс, хэрэв PR код нь дуудсан аливаа бүрхүүлийн скриптийг өөрчилсөн бол pipeline, “суурь” (аюулгүй) pipeline "өөрчлөгдсөн" бүрхүүлийн скриптийг дуудна → Шууд бус ХХХ!!
Үүний шийдэл нь арай илүү төвөгтэй (pull_request_target шиг шидэт сум гэж байдаггүй).
Манай pipeline Бид pull_request_target ашиглаж байгаа тул одоо D-PPE-д аюулгүй болсон. Гэхдээ энэ нь I-PPE-д эмзэг хэвээр байна.
Бидний туршилтын жишээнд угсралтыг хийхийн тулд үндсэндээ PR кодыг шалгах шаардлагатай боловч угсралтын үүсгэсэн эд өлгийн зүйл дээр туршилтуудыг гүйцэтгэдэг.
Тиймээс .. яагаад хоёр кодын баазыг шалгаж болохгүй гэж?
- Бидний бүтээж, туршихыг хүсч буй хувь нэмэр оруулсан код учраас PR кодыг шалгана уу
- Анхны хувилбарыг ажиллуулах үндсэн кодыг шалгана уу pipeline болон бүтээх/туршилтын скриптүүд
Үүнийг дараахаар хийж болно эдгээр кодын санг өөр өөр хавтас руу шалгах: үндсэн кодыг үндсэн хавтас руу, PR-г өөр хавтас руу шалгаж болно. Энэ тохиолдолд бид шинэ хавтас руу байрлуулсан кодтой харьцуулан үндсэн хавтаснаас угсралт болон туршилтын скриптийг гүйцэтгэнэ.
Мэдээж энэ бол амархан шийдэл!! Гэхдээ суралцах зорилгоор би нэлээд сонирхолтой хувилбарыг танилцуулахыг хүсэж байна (...)
GitHub ажлын_гүйлт өдөөгч үйл явдал
Түүнээс гадна татах_хүсэлтийн_зорилтот, GitHub нь өөр нэг триггерийн үйл явдлыг өгдөг: ажлын_гүйлтЭнэ арга хэмжээ нь боломжийг олгодог гүйцэтгэл pipeline өөр хүнд нөхцөлтэй pipeline-ын цаазаар авах ял.
ажлын_гүйлт болон татах_хүсэлтийн_зорилтот Триггерүүд нь нэг талаараа төстэй: хоёулаа давуу эрхтэй горимд гүйцэтгэгдэх бөгөөд, PR-ийн өөрчлөлтүүдээс үл хамааран суурь pipeline цаазаар авах болно!!
Одоогийнхоо байдлыг харцгаая pipeline:
					name: PR TARGET CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}

jobs:
  prt_build_test_and_merge:
    runs-on: ubuntu-latest


    steps:
      # checkout PR code
      - name: Checkout repository
        uses: actions/checkout@v4
        with:


          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      # Simulation of a compilation
      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
          ls -lR

      # Simulation of running tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.

      #
      # Let’s omit the check conditions at this moment …
      #
      - name: pr_check_conditions_to_merge
        [...]
Бүтээх хэсэг нь D-PPE-д аюулгүй боловч туршилтын хэсэг нь I-PPE-д эмзэг хэвээр байна.
The pipeline өөрөө D-PPE-д аюулгүй байдаг, учир нь татах_хүсэлтийн_зорилтот триггер. Гэхдээ туршилтын алхам нь гадаад бүрхүүлийн скриптийг дууддаг тул I-PPE-д эмзэг хэвээр байна.
Хувийн хамгаалах хэрэгслээс зайлсхийх
Дээрх зорилго нь pipeline нь хувийн хамгаалалтын системд аюулгүй байхын тулд оруулсан кодыг бүтээж, турших явдал юм.
Тиймээс .. Яагаад хувааж болохгүй гэж pipeline хоёр хуваагаад уу? Нэг нь барилга барихад, нөгөө нь туршилт хийхэд зориулагдсан..
- 1 дэх pipeline (CI бүтээх) болно PR кодыг шалгана уу (үүнийг бүтээхийн тулд), угсралтыг хийж, эд өлгийн зүйл үүсгэнэ.
- 2 дахь pipeline (Туршилтын CI) болно Үндсэн кодыг шалгана уу (бүрхүүлийн скрипт өөрчлөлтөөс зайлсхийхийн тулд) мөн анхны скриптүүдийг олдворын эсрэг ажиллуулна.
- Туршилтын CI-г синхрончлохын тулд pipeline CI бүтээсний ДАРАА ажиллуулах pipeline, бид ашиглах болно ажлын_гүйлт гох.
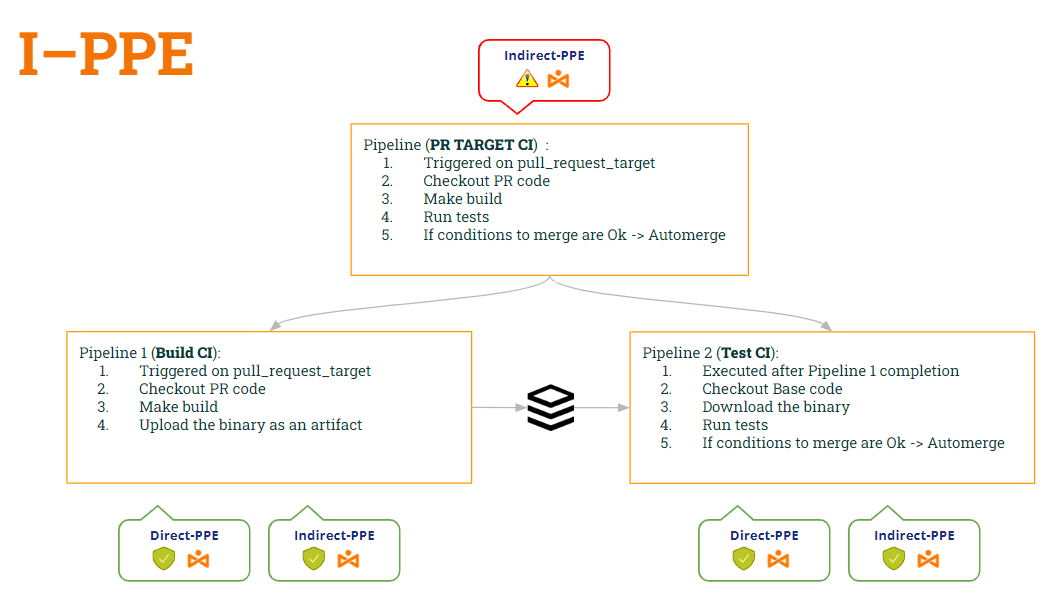
Ийм байдлаар:
- pipeline CI бүтээх is аюулгүй байдал хоёуланд нь D-PPE (улмаас татах_хүсэлтийн_зорилтот) болон I-Хувийн хамгаалах хэрэгсэл (учир нь энэ нь бүрхүүлийн скриптийг ажиллуулахаа больсон).
- pipeline Туршилтын CI бас аюулгүй байдал хоёуланд нь D-PPE (улмаас ажлын_гүйлт) болон I-Хувийн хамгаалах хэрэгсэл (учир нь энэ нь анхны бүрхүүлийн скриптийг авахын тулд үндсэн кодыг шалгадаг)
Хоёулангийнх нь кодыг харцгаая pipelineэдгээр өөрчлөлтийн дагуу ...
1st pipeline (CI бүтээх):
					name: Build CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}

jobs:

  prt_build_and_upload:
    runs-on: ubuntu-latest
    steps:
      - name: Checking out PR code
        uses: actions/checkout@v4
        if: ${{ github.event_name == 'pull_request_target' }}
        with:
          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt

	# Upload the binary as a pipeline artifact
      - name: Archive building artifacts
        uses: actions/upload-artifact@v3
        with:
          name: archive-bin
          path: |
            bin
2nd pipeline (Тестийн CI):
					ame: Test CI


on:
  workflow_run:
    workflows: [ 'PR TARGET CI' ]
    types: [completed]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}


jobs:
  deploy:
    runs-on: ubuntu-latest
    if: ${{ github.event.workflow_run.conclusion == 'success' }}
    steps:


      # By default, checks out base code (not PR code)
      - name: Checkout repository
        uses: actions/checkout@v4


	# Download the artifact
      - name: 'Download artifact'
        uses: actions/github-script@v6
        with:
          script: |
            let allArtifacts = await github.rest.actions.listWorkflowRunArtifacts({
               owner: context.repo.owner,
               repo: context.repo.repo,
               run_id: context.payload.workflow_run.id,
            });
            let matchArtifact = allArtifacts.data.artifacts.filter((artifact) => {
              return artifact.name == "archive-bin"
            })[0];
            let download = await github.rest.actions.downloadArtifact({
               owner: context.repo.owner,
               repo: context.repo.repo,
               artifact_id: matchArtifact.id,
               archive_format: 'zip',
            });
            let fs = require('fs');
            fs.writeFileSync(`${process.env.GITHUB_WORKSPACE}/myartifact.zip`, Buffer.from(download.data));


	# Unzip the artifact
      - name: 'Unzip artifact'
        run: |
          unzip -o myartifact.zip


      # Runs tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.


#
      # Let’s omit the check conditions at this moment …
      #
      - name: pr_check_conditions_to_merge
        [...]
Хөөх... сайхан шийдэл байна!! Гэхдээ ..... Бид аюулгүй юу? Үгүй гэж айж байна 😭
Үнэндээ бид шинэ эмзэг байдлыг нэвтрүүллээ!! Аль нь вэ? Энэ бол бидний дараагийн бичлэгийн сэдэв байх болно 🙂 ... Хүлээж байгаарай!!
Жич: Уучлаарай, би чимээгүй байж чадахгүй нь 🤐 ..Та сонссон уу? Олдворын хордлого ? 😂